 Matt Miller
Selv små IT-teams står over for risici på enterprise-niveau. Privilegerede konti — dem med administratorrettigheder eller adgang til kritiske systemer — er ofte den største blinde vinkel.
Den gode nyhed? Du behøver hverken måneder eller et enormt budget for at rette op på det. Med den rigtige tilgang til privilegeret adgangsstyring (PAM) kan du udrulle praktiske kontroller på få timer og begynde at se resultater med det samme.
Her er, hvordan du skaber tidlig fremdrift med fem hurtige gevinster, der bare virker.
Hurtig gevinst 1: Få overblik over privilegerede konti
Hvis du ikke kan se det, kan du ikke sikre det. Begynd med at sætte lys på de identiteter, der betyder mest — kontiene med nøglerne til kongeriget.
Kør en scanning efter privilegerede konti på tværs af domæner, servere, cloudapps, netværksenheder og kritiske SaaS-roller. Mærk hver enkelt efter niveau eller risiko, og læg derefter de mest risikable konti ind i din PAM-boks, så du kan begynde at styre, rotere og revidere dem.
Når opdagelsesprocessen er automatiseret, kommer enhver ny privilegeret konto, der dukker op, hurtigt ind under politikken — slut med ikke-administrerede, glemte eller forældreløse konti.
Resultatet: synlighed og kontrol over de konti, der betyder mest.
Hurtig gevinst 2: Begræns adgangen til adgangskoder med indsprøjtning af legitimationsoplysninger
Kopierer og indsætter I legitimationsoplysninger? Post-it-sedler? Chats med adgangskoder?
Det er tid til at lægge de vaner på hylden. Ved at samle legitimationsoplysningerne centralt og bruge rollebaseret adgangskontrol (RBAC) kan du begrænse synligheden af adgangskoder og stadig lade sessioner starte automatisk via indsprøjtning af legitimationsoplysninger. Det betyder, at dit team arbejder som sædvanligt — bare uden nogensinde at se adgangskoderne.
Slå automatisk rotation af adgangskoder til ved indtjekning eller efter en tidsplan, så den legitimationsoplysning, der blev brugt kl. 10.00, er ugyldig kl. 10.20. Med tiden bliver genbrugsvinduet mindre, og lateral bevægelse bliver næsten umulig.
Resultatet: bedre sikkerhed, ingen ekstra trin og ingen friktion i arbejdsgangen.
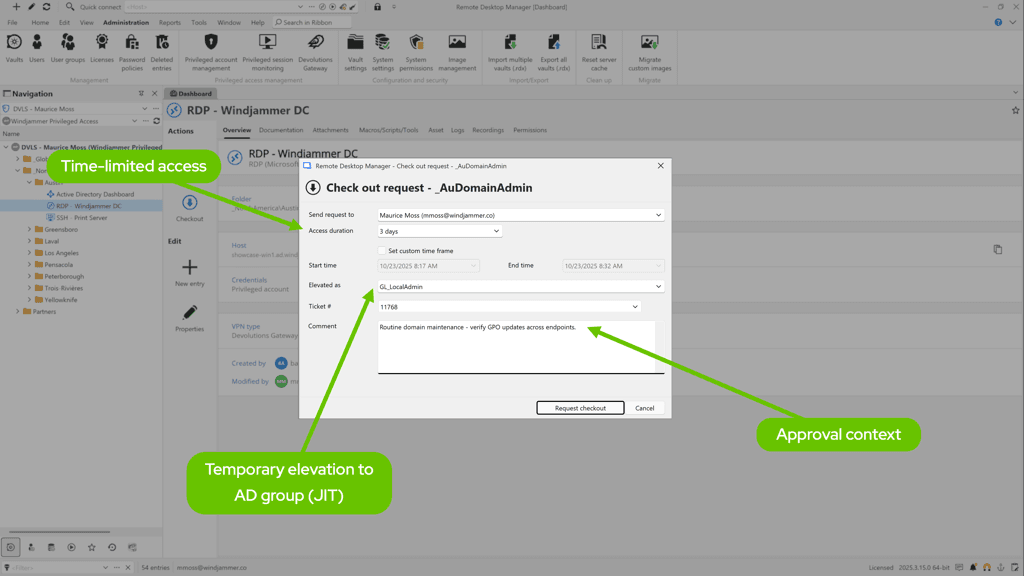
Hurtig gevinst 3: Gør rettighedsforhøjelse enklere med lette godkendelser
Godkendelser skal ikke bremse dig — de skal gøre privilegeret arbejde bevidst.
Indfør tidsbegrænsede godkendelser for konti med høj risiko. Hver anmodning indeholder en begrundelse og (valgfrit) et sags-id, så der skabes en tydelig sammenhæng mellem adgang og det udførte arbejde. For at holde tempoet oppe kan du sætte PAM op til at underrette flere godkendere samtidig i arbejdstiden.
Resultatet: hurtig, sporbar rettighedsforhøjelse, der balancerer smidighed med ansvarlighed.
Hurtig gevinst 4: Gør tillid til dokumentation med sessionsoptagelse
Når systemer opfører sig forkert — eller revisorerne ringer — er hukommelsen ikke nok.
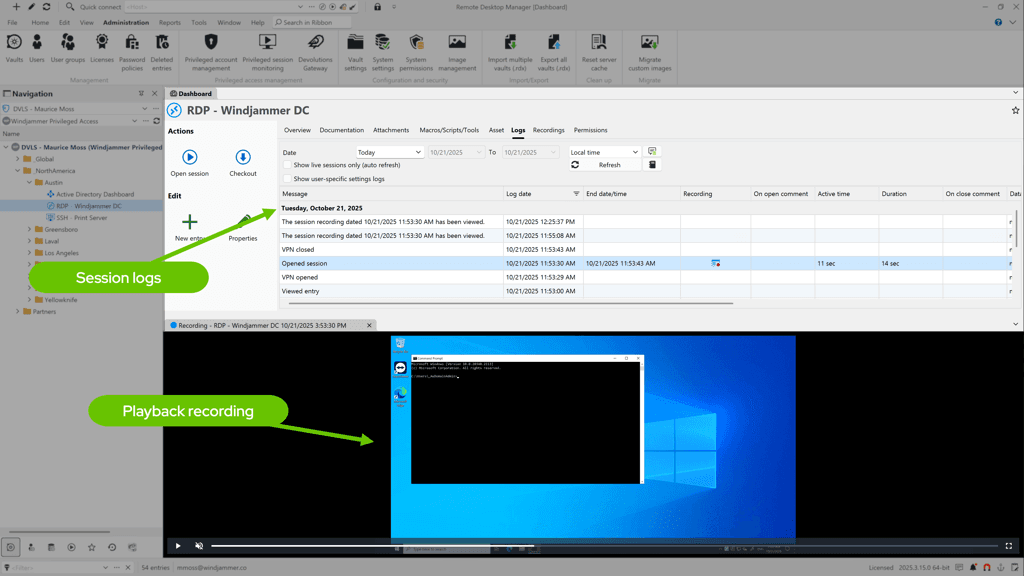
Slå sessionsoptagelse til for RDP og SSH på privilegerede konti, så du får en revisionsklar kæde fra anmodning til rotation. På få minutter ved du, hvem der gjorde hvad, hvornår og hvorfor — uden at grave i flere logfiler.
Resultatet: stærkere hændelseshåndtering, mere gnidningsfri revisioner og ro i sindet.
Hurtig gevinst 5: Start småt med en pilot på to uger
Indførelse af PAM behøver ikke at være alt eller intet. Du kan opnå målbar succes på bare to uger.
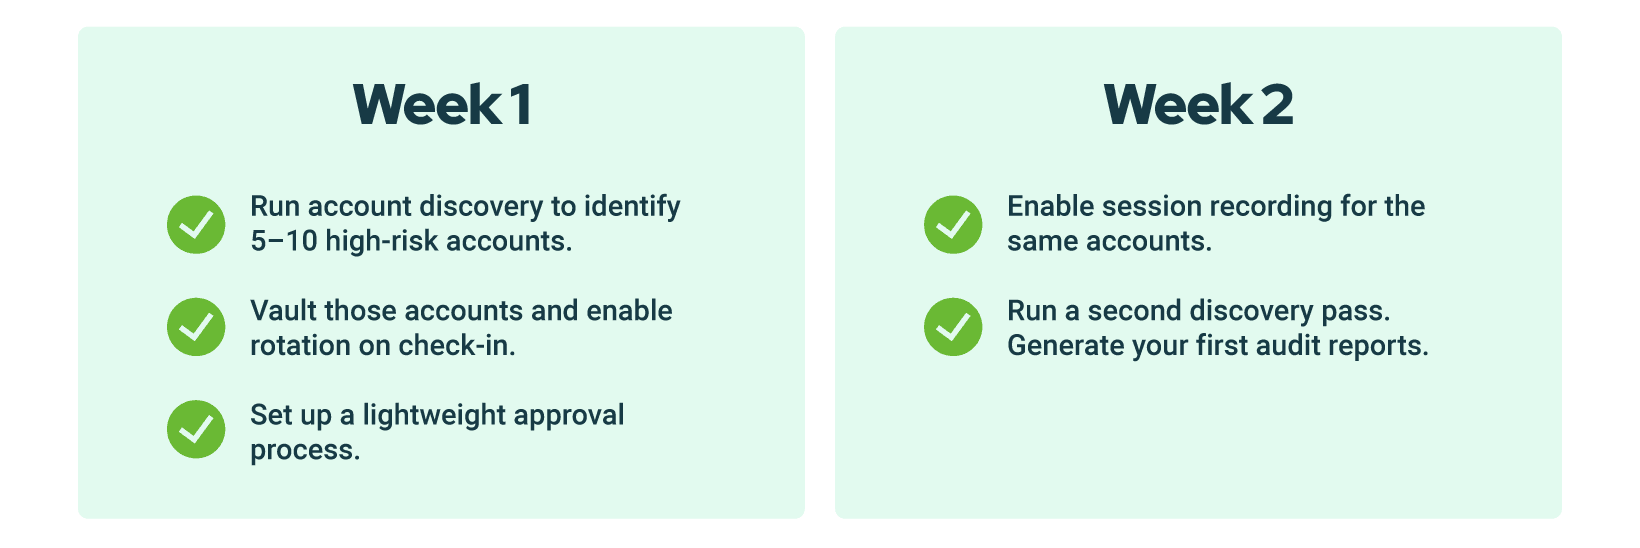
Du har fungerende værn, målbare resultater og dokumentation til interessenterne — alt sammen på dage, ikke måneder.
Sådan arbejder Remote Desktop Manager og Devolutions Gateway sammen med Devolutions PAM
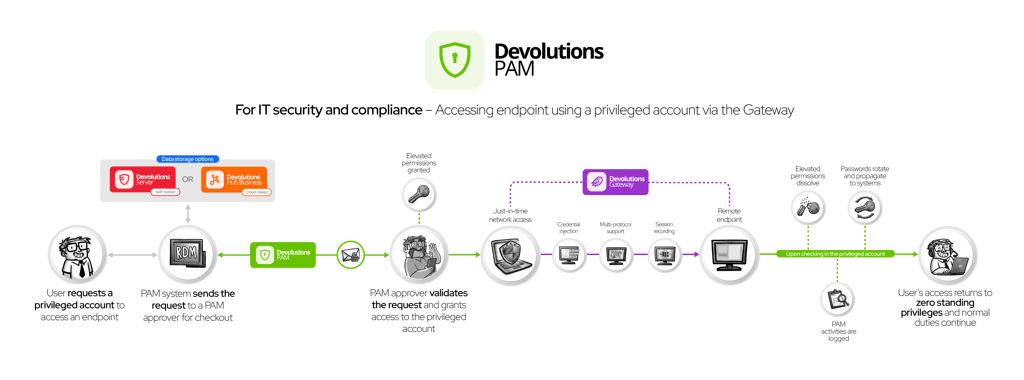
Alt det ovenfor kan opnås, uden at dit team ændrer måden, det arbejder på. Devolutions PAM styrer opdagelse, opbevaring i boks, rotation, godkendelser og optagelse i baggrunden.
Med Remote Desktop Manager (RDM) som din primære grænseflade anmoder du om godkendelse til check-out af en legitimationsoplysning. Når den er godkendt, formidler Devolutions Gateway forbindelsen (RDP, SSH og så videre), udfører indsprøjtning af legitimationsoplysninger og sikrer, at de underliggende legitimationsoplysninger aldrig eksponeres. Dine administratorer får gnidningsfri adgang. Dine revisorer får fuld sporbarhed. Alle vinder.
Almindelige bekymringer
“Sænker godkendelser ikke tempoet?” Ikke når de er lette og tidsbegrænsede. De fleste teams overholder deres SLA’er uden problemer, når arbejdsgangen falder naturligt ind i den daglige drift.
“Vi bruger allerede en adgangskodeadministrator.” Det er en god start på hygiejne og deling af legitimationsoplysninger. Devolutions PAM tilføjer styring — godkendelser, rotation efter brug og optagelse — og gør adgang til en sporbar sti.
“Skal vi migrere det hele?” Nej. Start småt med 5–10 konti. Dokumentér en revisionsgevinst inden for to uger, og udvid derefter gradvist med opdagelse og politikdækning.
Prøv det i dit miljø
Du behøver hverken måneder eller konsulenter for at se resultater.
Udrul Devolutions PAM på få timer, test det med dine egne arbejdsgange, og mål effekten.
Du vil se, hvordan funktioner, der tager fundamentet først, fleksibel udrulning og en pris i toppen af markedet gør PAM til noget, der bare virker — for teams i alle størrelser.
Start småt, mål, og udvid — se, hvor hurtigt PAM kan virke for dig.