











 Adam Listek
Privilegeret adgang i IT, der gives hurtigt og sjældent tilbagekaldes, er svær at administrere. Med tiden hober antallet af tildelte privilegier sig op uden efterfølgende fjernelser. Når trusselsaktører får adgang til en konto, der har års ophobede tilladelser (det gælder især administratorkonti), kan de opnå dyb adgang i organisationen.
Løsningen? Giv kun adgang til det, brugerne reelt har brug for, og fjern adgangen, når den ikke længere er nødvendig. Begræns skaden fra kompromitterede konti ved at begrænse de tilgængelige privilegier. Her spiller just-in-time-rettighedsforhøjelse (JIT) en vigtig rolle. Hold IT-teams effektive ved at administrere kontoprivilegier tidsstyret med JIT-rettighedsforhøjelse af privilegier.
Forståelse af JIT-rettighedsforhøjelse
Rapporten 2024 IBM X-Force Threat Intelligence Index fastslår, at en stigning på 71 % i angreb via gyldige legitimationsoplysninger, år for år, bidrager til 32 % af datatyveri og lækager i organisationer. Microsofts rapport 2023 State of Cloud Permissions illustrerer risikoen yderligere og finder, at over 50 % af de identiteter, der har adgang, er superadministratorer, som bruger under 2 % af de tildelte tilladelser.
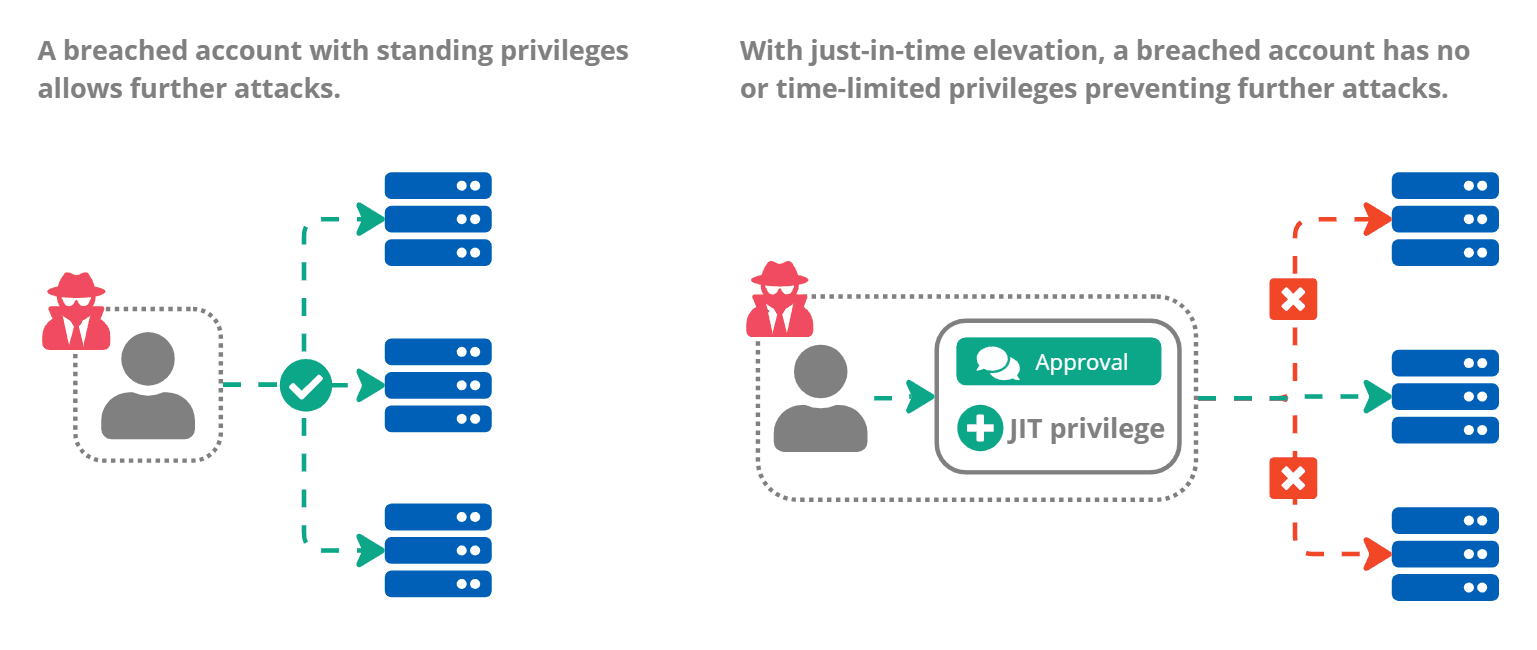
Just-in-time-rettighedsforhøjelse forhindrer ophobning af kontoprivilegier. Giv kun brugerne de privilegier, de har brug for, når de har brug for dem. Med automatisk fjernelse af tildelte privilegier reducerer organisationer de tildelte privilegier til det absolut nødvendige. Hvis, eller når, trusselsaktører får adgang til dit miljø, finder de en begrænset angrebsflade at arbejde med, og det køber dig værdifuld tid og beskyttelse.
Typiske metoder til JIT-rettighedsforhøjelse
I praksis kan JIT-rettighedsforhøjelse opdeles i flere komponenter:
- Administration af, hvilke privilegier der er tilgængelige for hvilke konti
- Godkendelsesarbejdsgange, der verificerer, om brugere bør have adgang
- Metoder til at tildele og fjerne privilegier på et fjernsystem, et program eller et sæt filer
Typisk sker en rettighedsforhøjelsesanmodning i et bestemt værktøj til privilegeret adgangsstyring (PAM) eller i en rettighedsforhøjelsesdialog i et operativsystem, for eksempel User Account Control (UAC) i Windows. Godkendelsesarbejdsgange kan bygges ind i disse anmodninger for at sikre, at en bruger bør have adgang til de ønskede privilegier. Selvom automatisering af rettighedsforhøjelse er afgørende for at bevare effektiviteten, kan ekstra øjne på anmodninger potentielt afværge angreb.
Sikring af overholdelse med JIT-rettighedsforhøjelse af privilegier
Hånd i hånd med standarder for overholdelse går metoder som JIT-rettighedsforhøjelse af privilegier, ofte en komponent i PAM-værktøjer. De er udviklet for at sikre, at organisationer og bestemte brancher opretholder sikkerheden i et trusselslandskab i udvikling, og mange regler nævner PAM direkte eller indirekte.
Fjernelse af stående tilladelser hjælper med at overholde standarder og rapportering, for eksempel:
Alle tre standarder er afgørende for organisationer, der vil overholde bedste praksis for sikkerhed, berolige kunder og brugere og beskytte sig mod trusselsaktører. Implementering af PAM og især JIT-rettighedsforhøjelse vil styrke din organisations sikkerhed markant.
Med PAM, og specifikt JIT-rettighedsforhøjelse, kan du lade dine brugere få adgang til det, de har brug for, når de har brug for det, uden at opretholde unødvendige privilegier. Overhold branchestandarder, og bevar effektiviteten med brugervenlige løsninger som Devolutions Privileged Access Management sammen med Devolutions Remote Desktop Manager.