











 Coralie Lemasson
Hos Devolutions har medarbejderne tilladelse til at gå ind i bygningen i arbejdstiden — en almindelig forventning i enhver organisation. Tilladelsen giver medarbejderne adgang til deres arbejdsplads, så de kan udføre deres opgaver. Familiemedlemmer, venner og gæster har derimod ikke den samme tilladelse. De kan dog få midlertidig adgang (børnene længes efter flippermaskinerne), og det vil blive betragtet som et privilegium.
I hverdagen er forskellen mellem „tilladelse“ og „privilegium“ velkendt. I adgangskontrol bruges begreberne dog så tæt på hinanden, at de kan ligne synonymer. Hvad skal man så tænke, når man møder begreber som „tilladelsessæt“ og „privilegiesæt“, når begge findes som funktioner i Devolutions Server (DVLS)? Artiklen vil tydeliggøre deres forskellige funktioner, anvendelser og fordele.
Afkodning af privilegiesæt
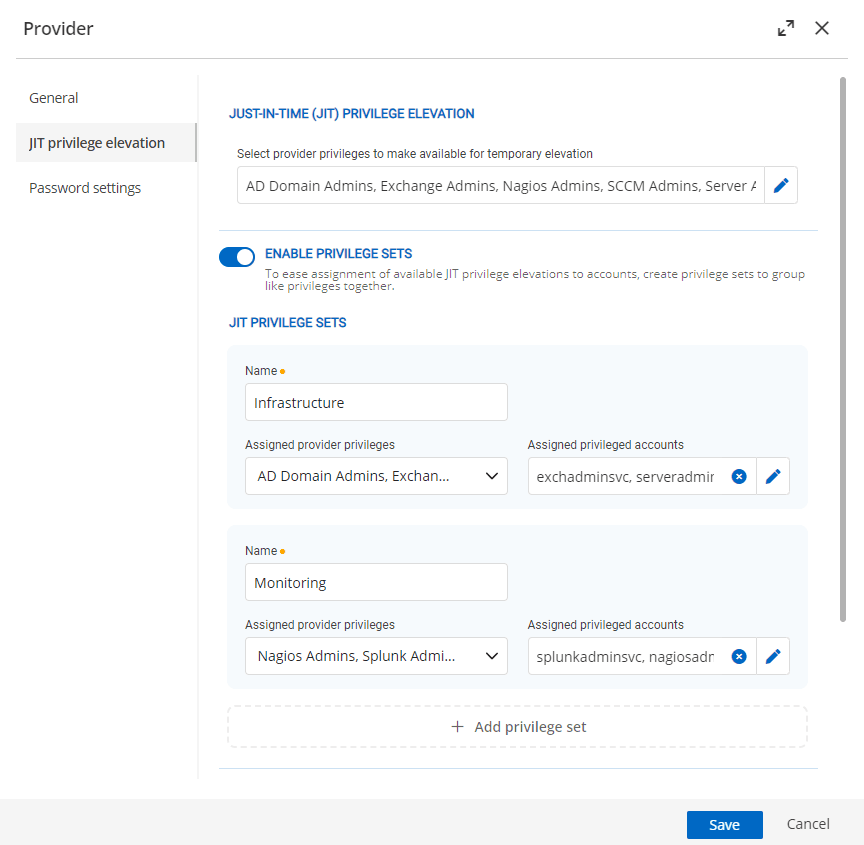
Privilegiesæt blev introduceret i 2024.2 til Devolutions Server + Devolutions PAM. Funktionen øger fleksibiliteten og sikkerheden i administrationen af privilegerede konti i et Active Directory-miljø (AD) eller Microsoft Entra ID (tidligere Azure Active Directory) ved at give mere granulær kontrol over gruppemedlemskaber og tilladelser.
De privilegerede konti er konti på højt niveau med ophøjede tilladelser, for eksempel adgang til en følsom server eller forretningsdata.
Funktionalitet
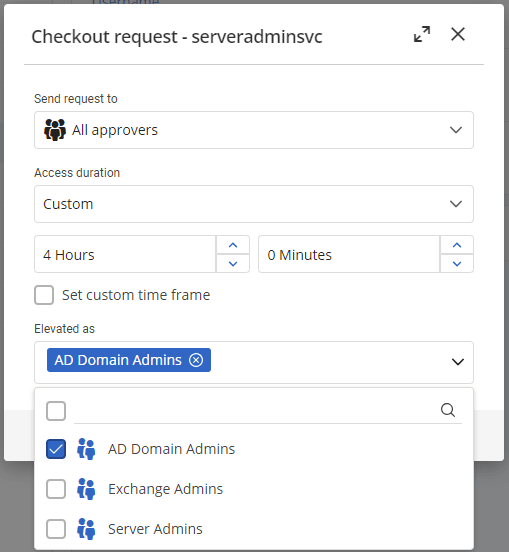
Med privilegiesæt kan administratorer nu valgfrit føje en PAM-konto til en Active Directory- eller Entra ID-gruppe ved check-out. Denne „rettighedsforhøjelse“ ændrer reelt PAM-kontoens tilladelser ved at inkludere den i den angivne gruppe. Før opdateringen havde hver PAM-konto adgang til alle grupper, der blev anset for tilgængelige, som defineret i det oprindelige inputfelt (for eksempel „AD Domain Admins“).
Tilpasning og kontrol
Privilegiesæt lader administratorer oprette brugerdefinerede sæt af Active Directory- eller Entra ID-grupper. Sættene kan derefter tildeles bestemte PAM-konti, så hver konto kun har adgang til de grupper, der er relevante for den tiltænkte brug.
Fordele
Før version 2024.2 viste DVLS alle tilgængelige just-in-time-rettighedsforhøjelsesgrupper (JIT) for alle berettigede PAM-poster. Den brede synlighed kunne føre til forvirring og forkert brug af grupper, for eksempel at anmode om mere privilegium end nødvendigt eller passende, fordi ikke alle grupper gælder for hver post. De nye privilegiesæt løser det ved at lade administratorer tildele bestemte privilegiesæt til poster og dermed forbedre organiseringen og mindske risikoen for forkert brug af grupper.
Afkodning af tilladelsessæt
Tilladelsessæt er en funktion i Devolutions Server, der er designet til at forenkle og strømline tildelingen af tilladelser til brugere og roller. Funktionen lader administratorer administrere brugertilladelser effektivt med foruddefinerede eller brugerdefinerede sæt af tilladelser og sikre ensartet og passende adgangskontrol i hele organisationen.
Standardroller og brugerdefinerede tilladelser
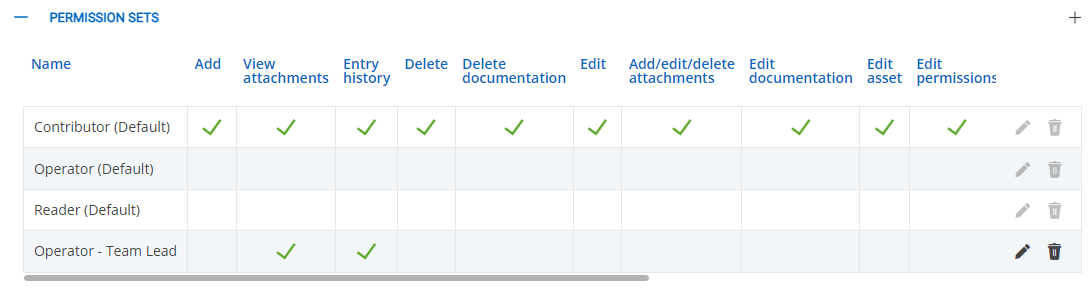
Devolutions Server indeholder flere standardroller, nemlig Contributor, Operator og Reader. Rollerne leveres med foruddefinerede sæt af tilladelser, der er tilpasset typiske brugerbehov. Der er dog situationer, hvor bestemte brugere eller roller har brug for brugerdefinerede tilladelser. I stedet for at konfigurere de brugerdefinerede tilladelser manuelt hver gang kan administratorer oprette et brugerdefineret tilladelsessæt, der indeholder de ønskede tilladelser. Tilladelsessæt administreres under Administration > System settings > Vault management > Permission sets.
Oprettelse og tildeling af tilladelsessæt
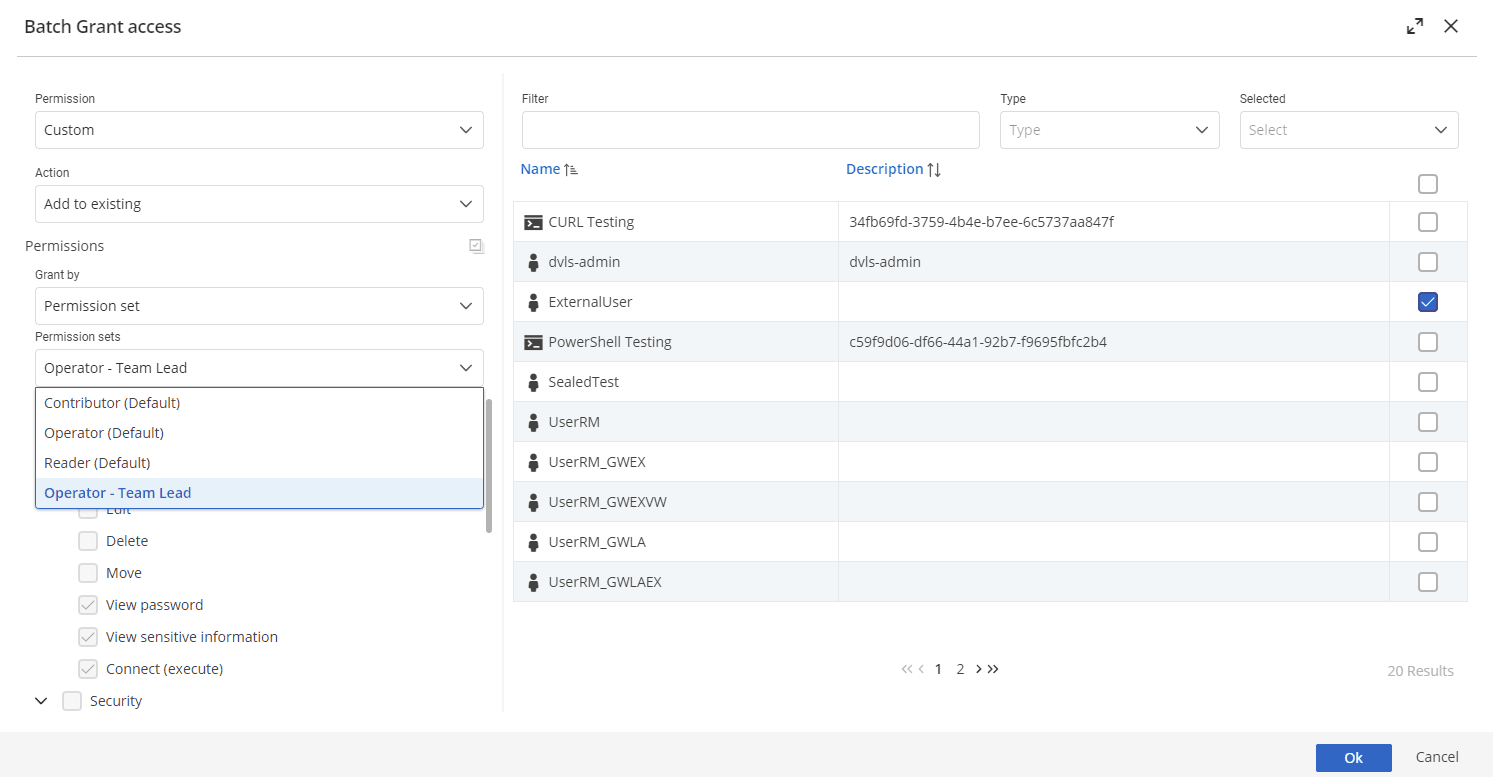
Et tilladelsessæt er en foruddefineret eller brugerdefineret samling af tilladelser, der tildeles en given bruger eller rolle. Administratorer kan oprette tilladelsessæt for at samle de nødvendige tilladelser til bestemte opgaver eller ansvar og derefter tildele tilladelsessættet til brugere i batch (knappen „grant access“ til batchtildeling af adgang findes i egenskaberne for poster, mapper og bokse under Security > Permissions).
Fordele
Tilladelsessæt har flere fordele:
- Effektivitet: Det er hurtigere og mindre fejlbehæftet at tildele ét tilladelsessæt end manuelt at vælge enkelte tilladelser for hver bruger.
- Ensartethed: Tilladelsessæt sikrer, at brugere med lignende roller har ensartede adgangsniveauer, og mindsker risikoen for forkert konfigurerede tilladelser.
- Enklere administration: Administratorer kan nemt administrere og opdatere et tilladelsessæt, som er en skabelon af tilladelser, der hurtigt kan tildeles konti efter behov. Ændring af en skabelon til et tilladelsessæt påvirker ikke tidligere tildelte tilladelser.
Fortæl os, hvad du synes
Hvilke andre begreber eller funktioner i Devolutions Server eller vores andre løsninger vil du have os til at afklare som det næste? Del dine tanker, og hjælp os med at skabe indhold, der rammer dine behov og spørgsmål.