 Matt Miller
Små og mellemstore teams står over for de samme risici som store virksomheder — med færre hænder. Den gode nyhed: du behøver ikke måneder eller et enormt budget for at lukke dine største huller.
- Privilegeret identitetsstyring (PIM) styrer, hvem der må blive privilegeret, som regel ved at aktivere roller i et begrænset tidsrum (ofte menneskelige identiteter).
- Privilegeret adgangsstyring (PAM) styrer, hvordan privilegeret adgang bruges, og dækker legitimationsoplysninger og sessioner for både bruger- og administratorkonti.
De supplerer hinanden: Behold PIM til rolleaktivering, og tilføj PAM for at styre, hvad der sker under ophøjet arbejde.
Hvor identitet slutter, og privilegium begynder
Her er grænsen i praksis: PIM er stærk til, hvem der kan blive privilegeret, med funktioner som just-in-time-rettighedsforhøjelse, tidsbegrænsede adgangsgodkendelser i din identitetsplatform, håndhævelse af MFA og aktiveringshistorik. Hvis din primære bekymring er at tildele en global administratorrolle i et begrænset vindue, er PIM det rigtige værktøj.
PAM udvider kontrollen til, hvordan ophøjet adgang bruges. Moderne PAM går længere end en adgangskodeboks og styrer adgangen fra ende til anden. Sådan:
- Opbevaring i boks og rotation (herunder rotation ved indtjekning) af adgangskoder for at gøre genbrugsperioden kortere.
- Indsprøjtning af legitimationsoplysninger til at starte RDP/SSH, uden at brugeren får adgang til adgangskoder.
- Tidsbegrænsede godkendelser med registrering af begrundelse og ticket.
- Sessionsoptagelse, der knytter handlinger til anmodninger.
- Opdagelse, der bringer ukendte privilegerede konti ind under politikken (også fra brugerdefinerede udbydere).
Tilsammen gør de kontroller privilegeret adgang fra ad hoc-undtagelser til korte, reviderbare hændelser — færre delte hemmeligheder, hurtigere godkendelser med kontekst og sessioner, der slutter rent med automatisk rotation.
Sådan fungerer det i RDM (i hverdagen)
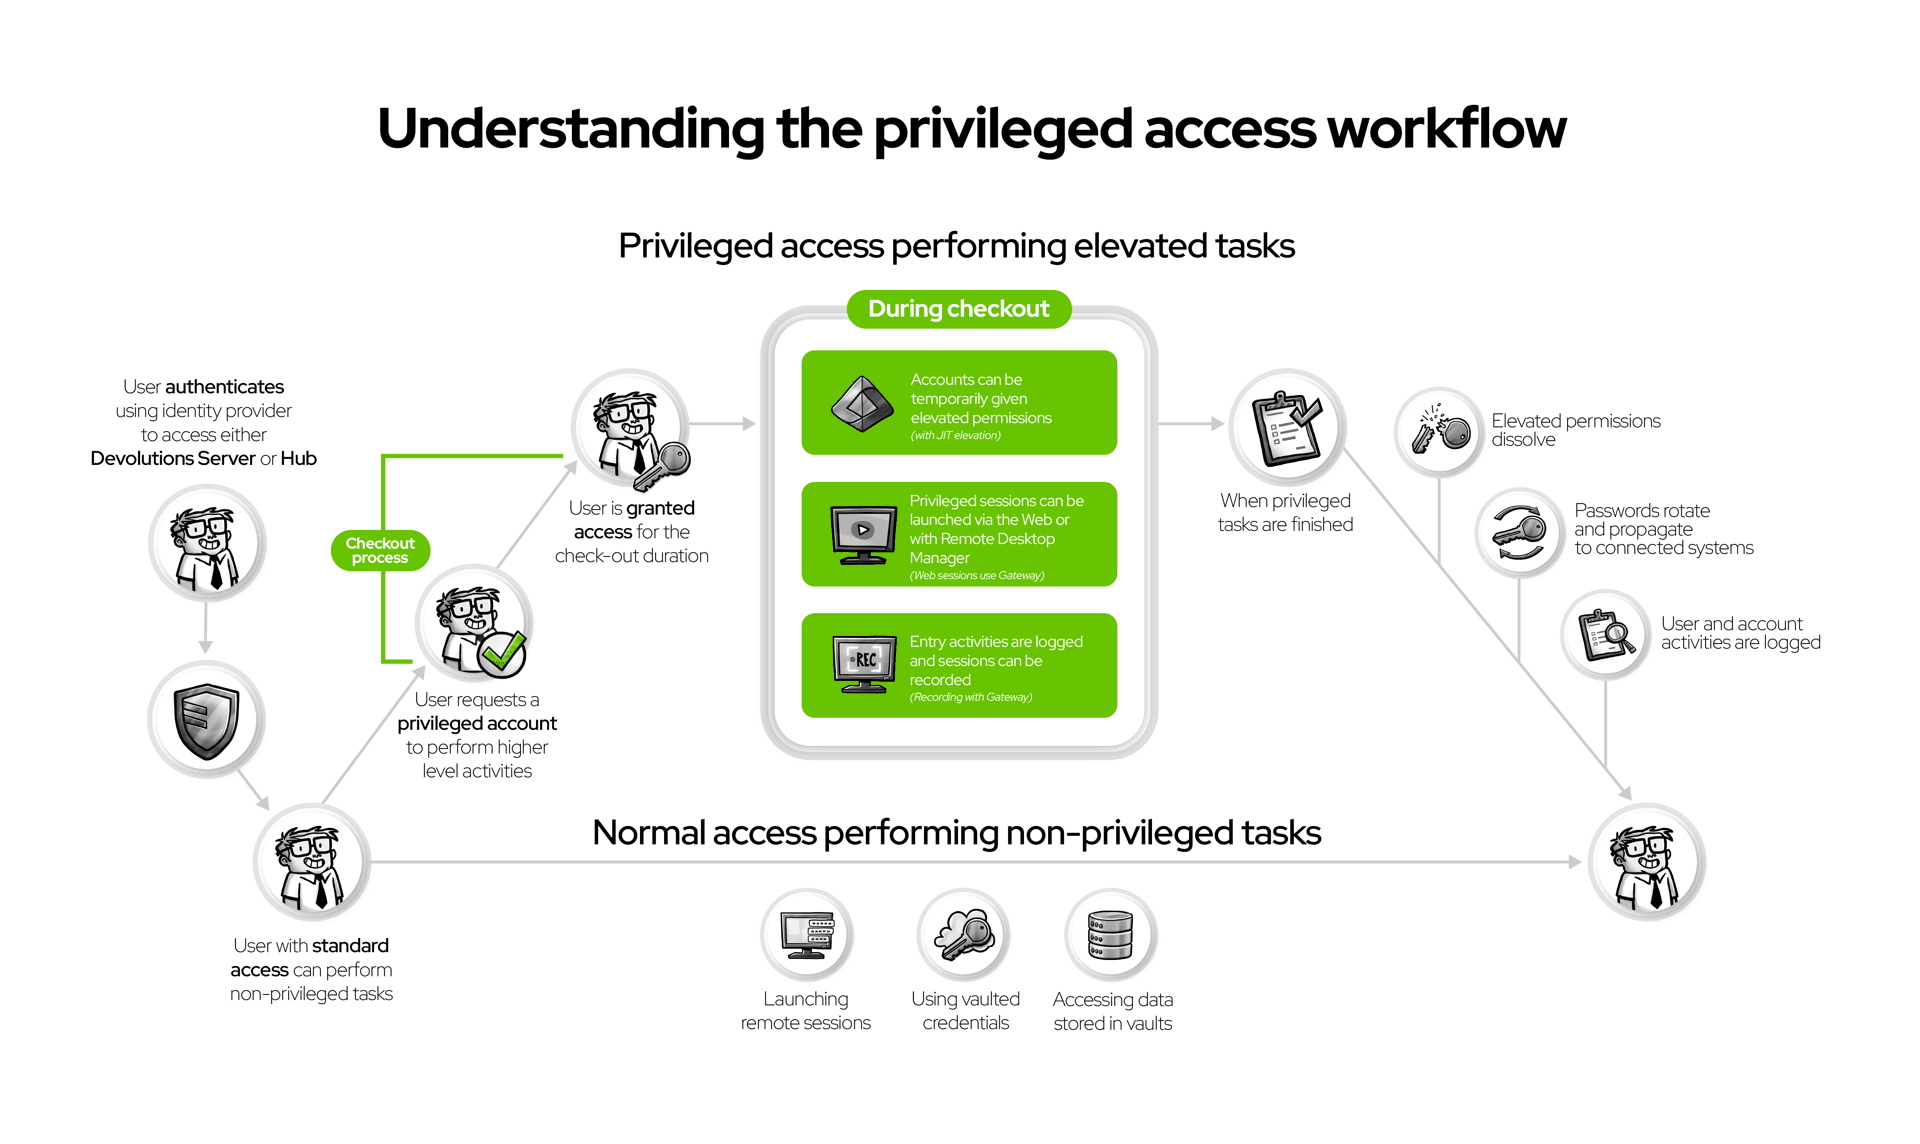
Med Remote Desktop Manager (RDM) som central konsol og datakilde skifter administratorer ikke værktøj:
- Adgang anmodes (herunder en begrundelse og/eller en ticket).
- En godkender giver et tidsbegrænset vindue.
- En RDP-/SSH-session startes via Devolutions Gateway med indsprøjtning af legitimationsoplysninger (adgangskoder afsløres ikke, og rettigheden „view password“ kan forblive deaktiveret).
- Sessionen optages.
- Ved indtjekning roterer legitimationsoplysningerne automatisk.
Resultatet: Den samme daglige arbejdsgang — nu styret, reviderbar og kortvarig.
Kom i gang med PAM — på timer, ikke måneder
Vælg Devolutions Cloud (cloudhostet) eller Devolutions Server (selvhostet). Forbind en udbyder, og derefter:
- Identificér 5–10 højrisikokonti med funktionen til opdagelse af privilegerede konti.
- Læg dem i boksen med adgangskoderotation efter brug eller efter en tidsplan.
- Styr adgangen med roller og tidsbegrænsede godkendelser.
- Optag sessioner (RDP/SSH) af hensyn til ansvarlighed.
- Kør opdagelse regelmæssigt, så nye konti trækkes ind under politikken.
Få beskyttelsen op at stå hurtigt, med målbare resultater fra dag ét.
Sådan mærker IT-teams forskellen
- Mindre kompleksitet, mere ergonomi: En brugervenlig vej, der virker for fjernmedarbejdere og segmenterede netværk — uden tung infrastruktur eller konstant kontekstskift.
- Dækning ud over roller: Det daglige arbejde rører lokale konti, servere, tjenestekonti, databaser, enheder og mere. PAM giver dem de samme gelændere — boks, rotation, godkendelser, optagelse — ikke kun rolleaktivering.
- Indbygget driftsmæssig hygiejne: Enkle check-outs, automatiske nulstillinger og nem kontoimport holder driften i gang uden ad hoc-undtagelser.
- Tid til værdi: Få kernekontrollerne op at stå hurtigt, og udvid derefter opdagelsen ugentligt, så nye konti trækkes ind under politikken, efterhånden som de dukker op.
- Markedets bedste pris: Forudsigelige omkostninger uden enterprise-overhead.
Konklusionen: Par PIM og PAM for fuld dækning.
- Brug PIM til at styre, hvem der kan aktivere roller i din identitetsplatform i et begrænset tidsrum.
- Brug PAM til at styre, hvordan ophøjet adgang bruges på tværs af dit miljø — legitimationsoplysninger i boks og roteret, adgang godkendt og tidsbegrænset, sessioner optaget, ingen adgangskoder på skærmen.
Tilsammen får du identitet, hensigt og ansvarlighed — den fulde historie, som revisorer og hændelsesrespons forventer.
Prøv det i dit miljø
Par din identitetsplatform med Devolutions PAM for at styre ophøjet arbejde. Få opdagelse, opbevaring i boks og rotation, tidsbegrænsede godkendelser og sessionsoptagelse op at stå på timer på Devolutions Cloud eller Devolutions Server. Kør forløbet i RDM, bekræft, at det passer til din hverdag, og skalér på dine betingelser — til markedets bedste pris.