 Matt Miller
Små teams har ikke brug for en labyrint af sikkerhedsværktøjer. De har brug for gelændere, der udrulles hurtigt og er svære at omgå. Det er løftet om JIT i et IT-ledet PAM-program: Giv præcis de rettigheder, der er brug for, kun i den tid, de er brug for — og tilbagekald dem derefter automatisk. I Devolutions-stakken er PAM den motor, der håndhæver JIT. RDM og Gateway strømliner anmodning, start og optagelse — men PAM kan også håndhæve JIT alene.
Prøv det i dit miljø
Få Devolutions PAM op at stå i skyen (Devolutions Cloud) eller på din lokale server (Devolutions Server), og kør JIT-forløbet i RDM. Du ser, hvor hurtigt privilegeret arbejde bliver bevidst, observerbart og kortvarigt, uden at forstyrre den daglige drift. Til markedets bedste pris for små teams, og i stand til at levere resultater på enterprise-niveau.
Gør privilegium til et tidsbegrænset, reviderbart aktiv
Traditionelt mindste privilegium beskærer rettigheder, men stående tilladelser ligger stadig og venter på at blive misbrugt. JIT går videre: adgang anmodes, tidsbegrænses og fjernes derefter automatisk, uden ekstra frist. Det flugter med Zero Standing Privilege (ZSP): ingen permanente administratorrettigheder, kun kortvarig adgang, når der er brug for den. I Devolutions-modellen kan JIT dække både „hvem der kan blive privilegeret“ og „hvordan det privilegium bruges“, med automatisk tilbagekaldelse ved udløb. Kontrolleret rettighedsforhøjelse, der ikke sinker teamet.
Derfor betyder det noget: Du gør angribernes mulighedsvinduer mindre, mindsker risikoen for lateral bevægelse og gør hver rettighedsforhøjelse til en reviderbar, kortvarig hændelse.
JIT i hverdagen med RDM + Gateway
Sådan ser styret rettighedsforhøjelse ud, når den er indlejret i de værktøjer, administratorer allerede bruger:
- Anmod i RDM med en begrundelse (og en ticket).
- Godkend et tidsbegrænset vindue (for eksempel 15/60 minutter) — det udløber af sig selv.
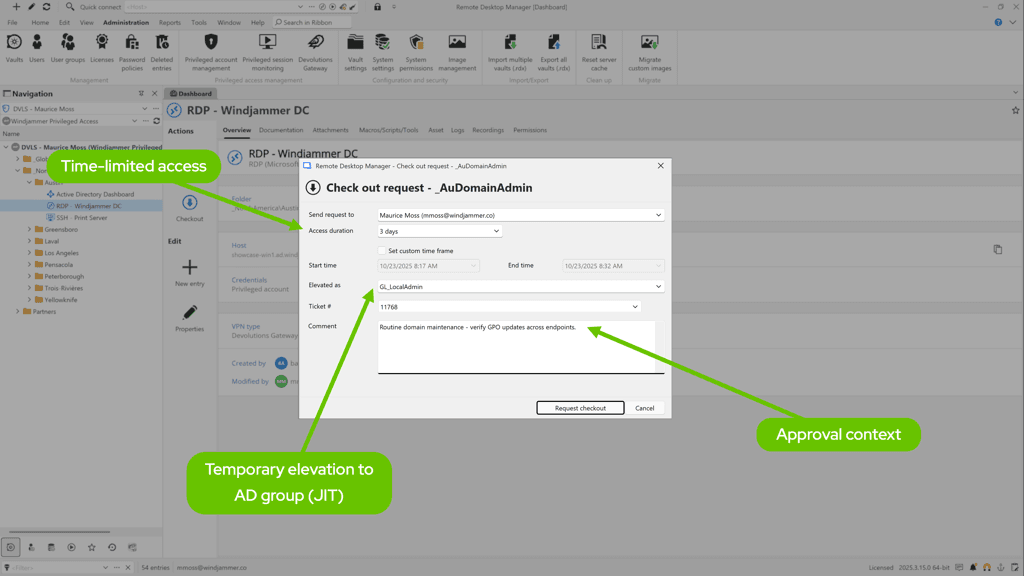
- Start via Devolutions Gateway med indsprøjtning af legitimationsoplysninger; adgangskoder eksponeres ikke for brugeren.
- Optag den privilegerede session (RDP/SSH), og knyt den til anmodningen.
- Tilbagekald/rotér ved indtjekning eller timeout — adgangen slutter, legitimationsoplysningerne ændres, og sporet er komplet.
Rettighedsforhøjelse er bevidst, sporbar og hurtig nok til at bruge hver gang.
JIT-rettighedsforhøjelse og JIT-klargøring
JIT-rettighedsforhøjelse: Giv kortvarigt højere tilladelser til en eksisterende identitet til en defineret opgave eller et defineret vindue, og tilbagekald dem derefter automatisk.
JIT-klargøring: Klargør kortvarig adgang knyttet til et anmodningsvindue, og fjern den efter planen, uden manuel oprydning. I Devolutions PAM kan det betyde, at der oprettes en dedikeret konto til opgaven, at den tidsbegrænses, og at adgangen tilbagekaldes og adgangskoden roteres, når sessionen slutter. Begge dele fjerner stående privilegium. Vælg det mønster, der passer til din arbejdsgang.
Hvor administration af fjernskrivebord passer ind (og hvorfor det er en kraftmultiplikator)
Hvor driften gør politik til praksis
Generelt fokuserer PAM på legitimationsoplysningen: Hvem må bruge den, hvor længe, og under hvilken godkendelse. Administration af fjernskrivebord tilføjer laget „hvordan den bruges“ uden at sinke administratorerne. Anmodninger sker i RDM, politikken afgør godkendelser, og datakilden styrer, hvilke sessioner en bruger kan starte. Indsprøjtning af legitimationsoplysninger sørger for, at teknikere aldrig ser de rå adgangskoder, og Devolutions Gateway håndterer forbindelsesvejen fra ende til anden, så sessioner krydser netværk rent og ensartet. Fordi gelænderne bor inde i det daglige værktøjssæt, stiger adoptionen. RDM holder arbejdet i gang, mens PAM styrer legitimationsoplysningerne og godkendelserne bag hver session.
Godkendelser, der matcher det rigtige arbejde
Godkendelser bør ikke føles som en omvej. I RDM kommer anmodninger ind og sendes til godkendere ud fra den fastlagte politik. Vinduer er forudindstillede eller tilpassede, og svar sendes. Godkendte sessioner optages og knyttes til anmodningen og godkendelsen, så der er et tydeligt bevisspor. Når vinduet slutter, slutter adgangen. Ingen ekstra frist, og ingen overraskelser af typen „jeg glemte at fjerne brugeren“.
Hurtig, reviderbar rettighedsforhøjelse bliver standarden, ikke undtagelsen.
Rapportering og risiko: vis dit arbejde (og dine gevinster)
Revisorer vil have bevis, ikke løfter. Med Devolutions PAM kan din bevispakke omfatte: anmodningen, godkendelsessporet, sessionsdataene eller optagelsen (RDP/SSH) og rotations-/tilbagekaldelseshændelser — så historien er tydelig fra ende til anden.
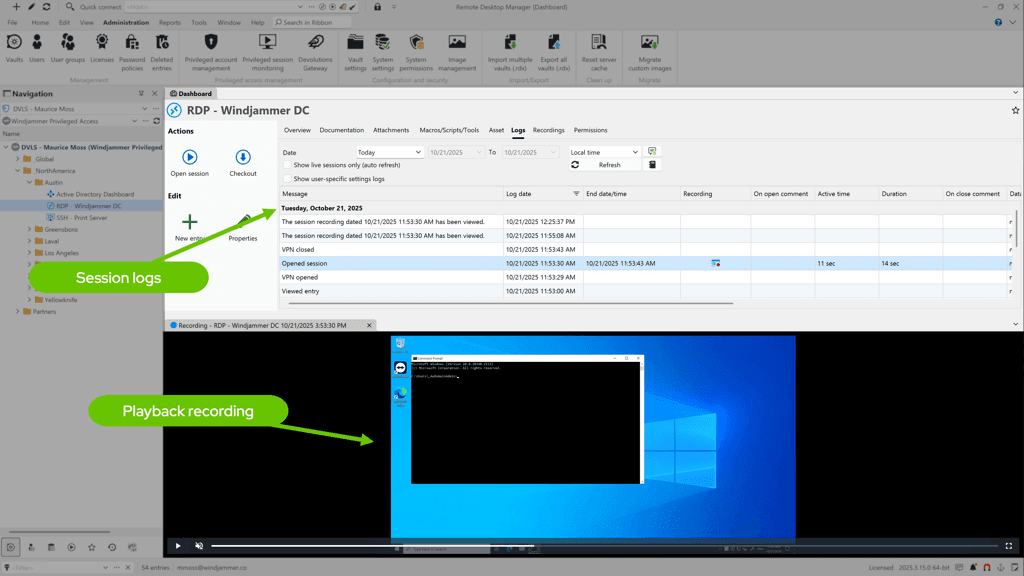
Nylige opdateringer strømliner også den arbejdsgang og gør styringen lettere at demonstrere (for eksempel ved at knytte tickets til aktivitet og styrke koblingerne „hvem/hvad/hvornår/hvorfor“ i rapporter).
Rekonstruér, hvad der skete, på få minutter, med objektive målinger for dækning og SLA’er.
Det, vi arbejder på
Vi investerer fortsat i:
- Bredere udbyderdækning: Vi udvider listen over administrerede udbydertyper, så mere af dit IT-økosystem kan opdages og styres af PAM og flugte med princippet om mindste privilegium (PoLP).
- Mere finkornede tilladelser: Vi øger fleksibiliteten og granulariteten i tilladelser på privilegerede konti og PAM-bokse, så ZSP kan håndhæves bedre, funktionsadskillelse bliver mulig, og flere organisationsmodeller passer (herunder MSP-scenarier).
Og vi undersøger:
- Browserbaseret ergonomi via Workspace Browser Extension: Vi vurderer måder at bringe udvalgte PAM-handlinger ind i browseren — tænk på at gennemgå/godkende anmodninger eller udløse rotationer — så enkle opgaver kan klares med mindre kontekstskift. Vi deler detaljerne, efterhånden som designene modnes.
Start en gratis PAM-prøveperiode på 30 dage, eller prøv Devolutions PAM i en gratis, browserbaseret laboratoriesession for at se, hvordan vi hjælper IT-professionelle med at opnå stærk PAM-dækning med mindre stående adgang i deres organisationer.