












 Adam Bertram
At være et skridt foran potentielle sikkerhedstrusler er afgørende. En arbejdsgang for en brugerdefineret PAM-udbyder, bygget på tre centrale handlinger — kontoopdagelse, heartbeat og adgangskoderotation — udgør et robust forsvar mod uautoriseret adgang. I dag zoomer vi ind på det tredje og måske mest kritiske trin: adgangskoderotation.
Vil du prøve det? Anmod om en prøveperiode på Devolutions PAM!
Kulminationen på en arbejdsgang for en brugerdefineret PAM-udbyder
Før vi dykker ned i detaljerne i adgangskoderotation, opsummerer vi arbejdsgangen i fire trin for en brugerdefineret PAM-udbyder:
- Kontoopdagelse: Identificerer og katalogiserer privilegerede konti.
- Heartbeat: Kontrollerer, om de gemte adgangskoder matcher de aktuelle.
- Adgangskoderotation: Opdaterer adgangskoder, når det er nødvendigt.
- Udbredelse af adgangskoder: Synkroniserer den nye adgangskode på tværs af alle forbundne systemer.
Adgangskoderotation er den handling, der i sidste ende sikrer dine privilegerede konti ved jævnligt at skifte deres legitimationsoplysninger.
Hvad gør handlingen Adgangskoderotation?
I sin kerne har handlingen til adgangskoderotation ét primært mål: at skifte adgangskoden på en privilegeret konto. Udførelsen omfatter dog flere afgørende trin:
- Generér en ny, sikker adgangskode.
- Kald handlingsscriptet til adgangskoderotation for at opdatere adgangskoden hos identitetsudbyderen.
- Gem den nye adgangskode i PAM.
Som alle handlinger i en brugerdefineret PAM-udbyder er handlingsscriptet til adgangskoderotation skrevet i PowerShell, så du har fuld kontrol til at tilpasse og opdatere efter behov.
Adgangskoderotation i praksis
Lad os se et typisk scenarie for, hvordan adgangskoderotation fungerer i praksis. Når en privilegeret konto er sat til at blive administreret af Devolutions PAM, og der sker en manuel anmodning om nulstilling af adgangskode, en planlagt rotation eller en indtjekning af kontoen:
- Der genereres en ny adgangskode ud fra organisationens adgangskodepolitik.
- Handlingen opdaterer adgangskoden hos identitetsudbyderen (for eksempel Active Directory).
- Den nye adgangskode gemmes sikkert i PAM.
Her er en forenklet udgave af, hvordan et script til adgangskoderotation kan se ud for en hemmelighed i Azure Key Vault:
$Vault = Get-AzKeyVault -VaultName $KeyVaultName -ErrorAction Stop
$Secret = Get-AzKeyVaultSecret -VaultName $KeyVaultName -Name $Name -ErrorAction Stop

Set-AzKeyVaultSecret -VaultName $Vault.VaultName -Name $Secret.Name -SecretValue $NewPassword -ErrorAction Stop
Konfiguration af parametre og handlingsscript til adgangskoderotation
Hvis du bygger din egen skabelon til en brugerdefineret PAM-udbyder, finder du scriptparametrene under Handlinger —> Adgangskoderotation.
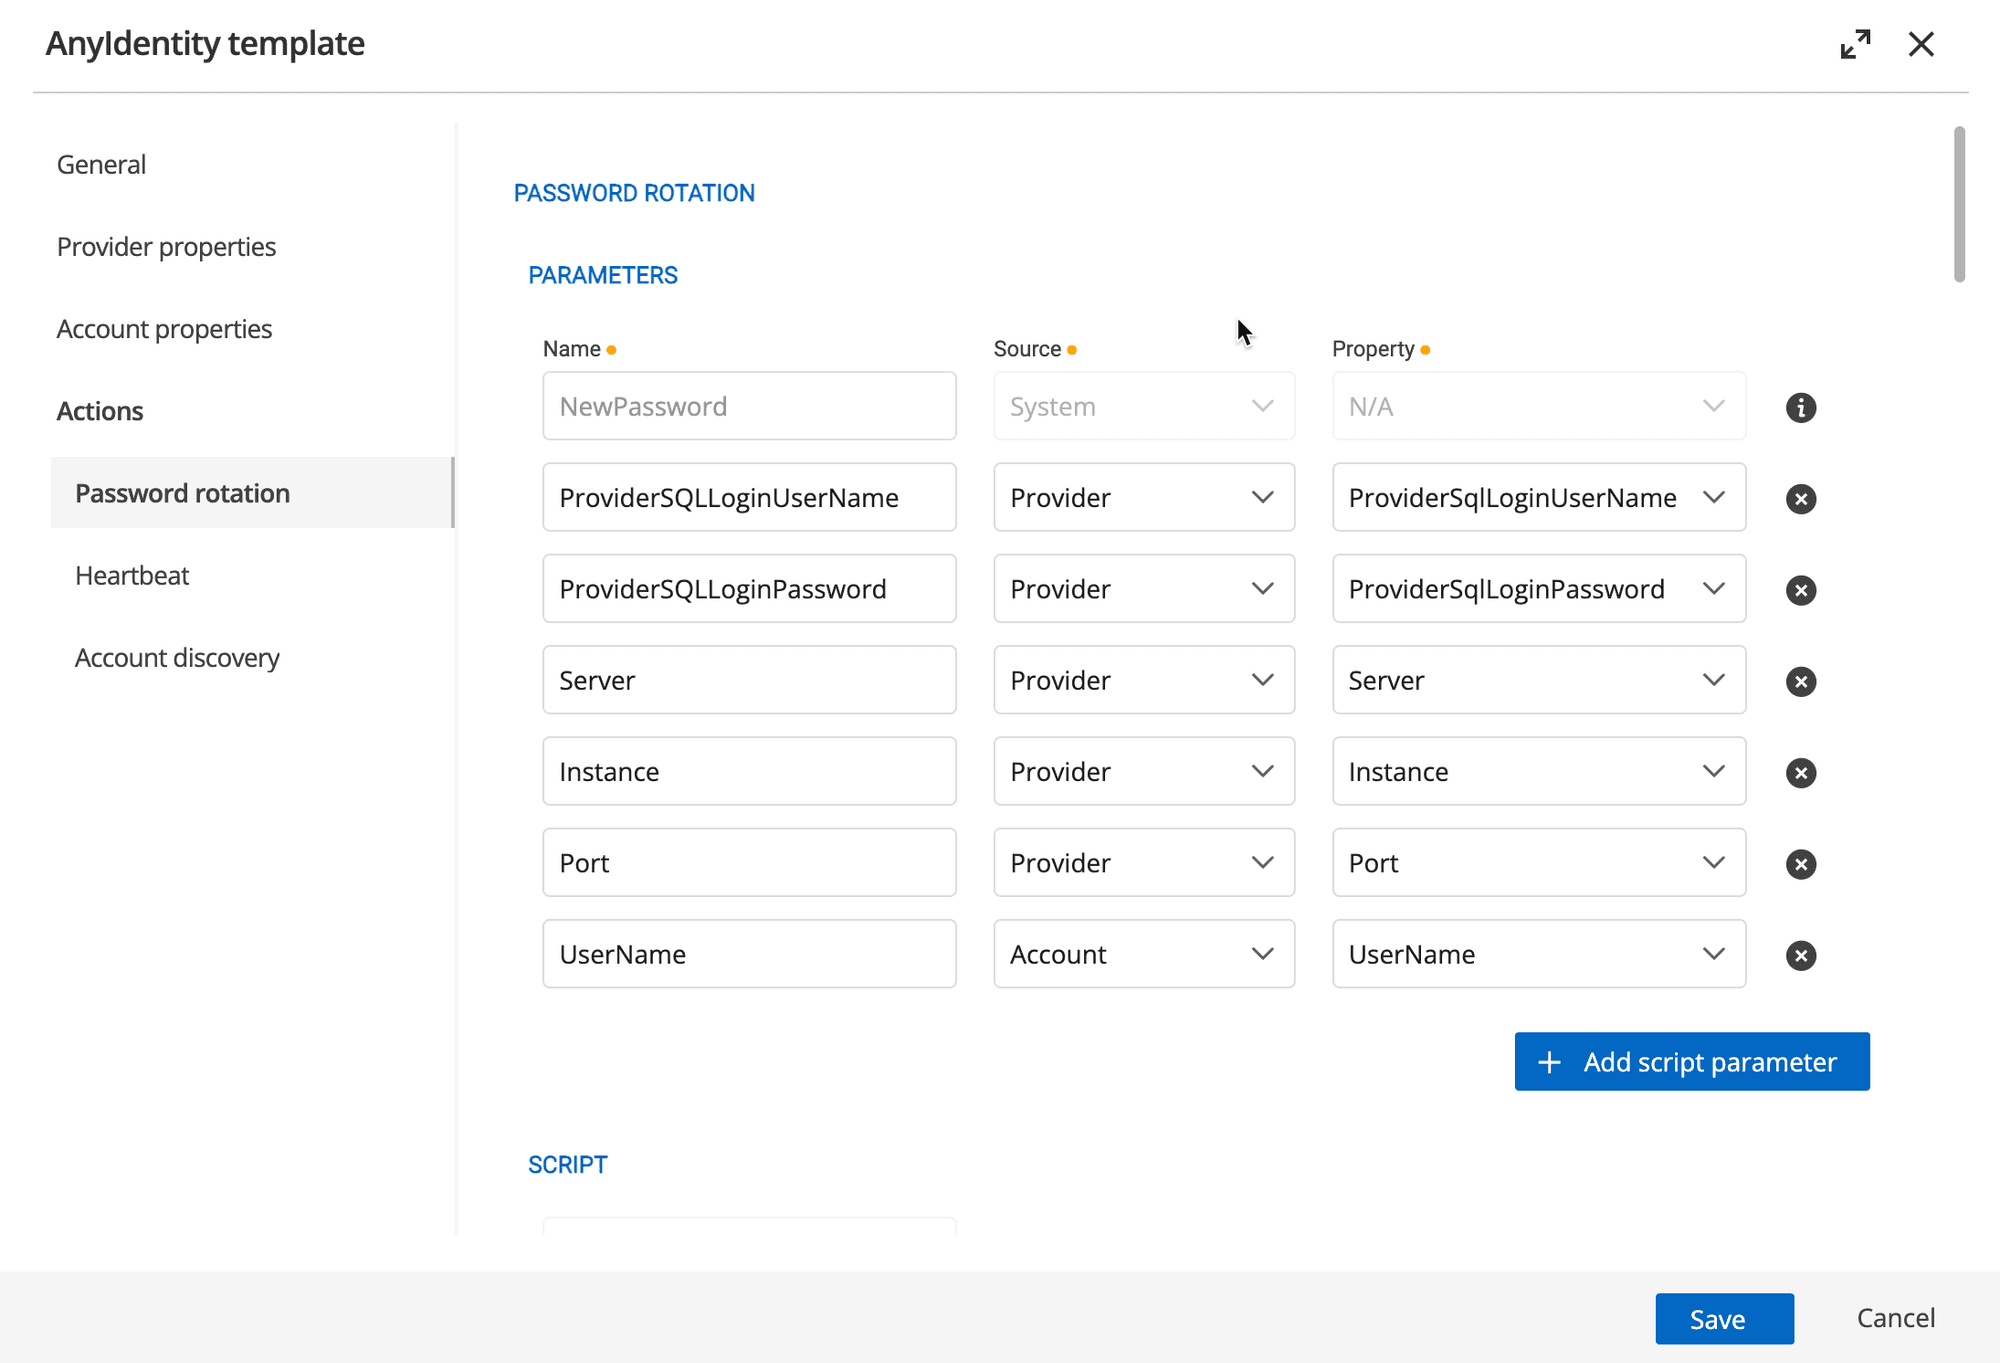
Under scriptparametrene definerer du de parametre, du vil sende videre til scriptet til adgangskoderotation.
Når scriptparametrene er defineret, kan du tilføje handlingsscriptet til adgangskoderotation.
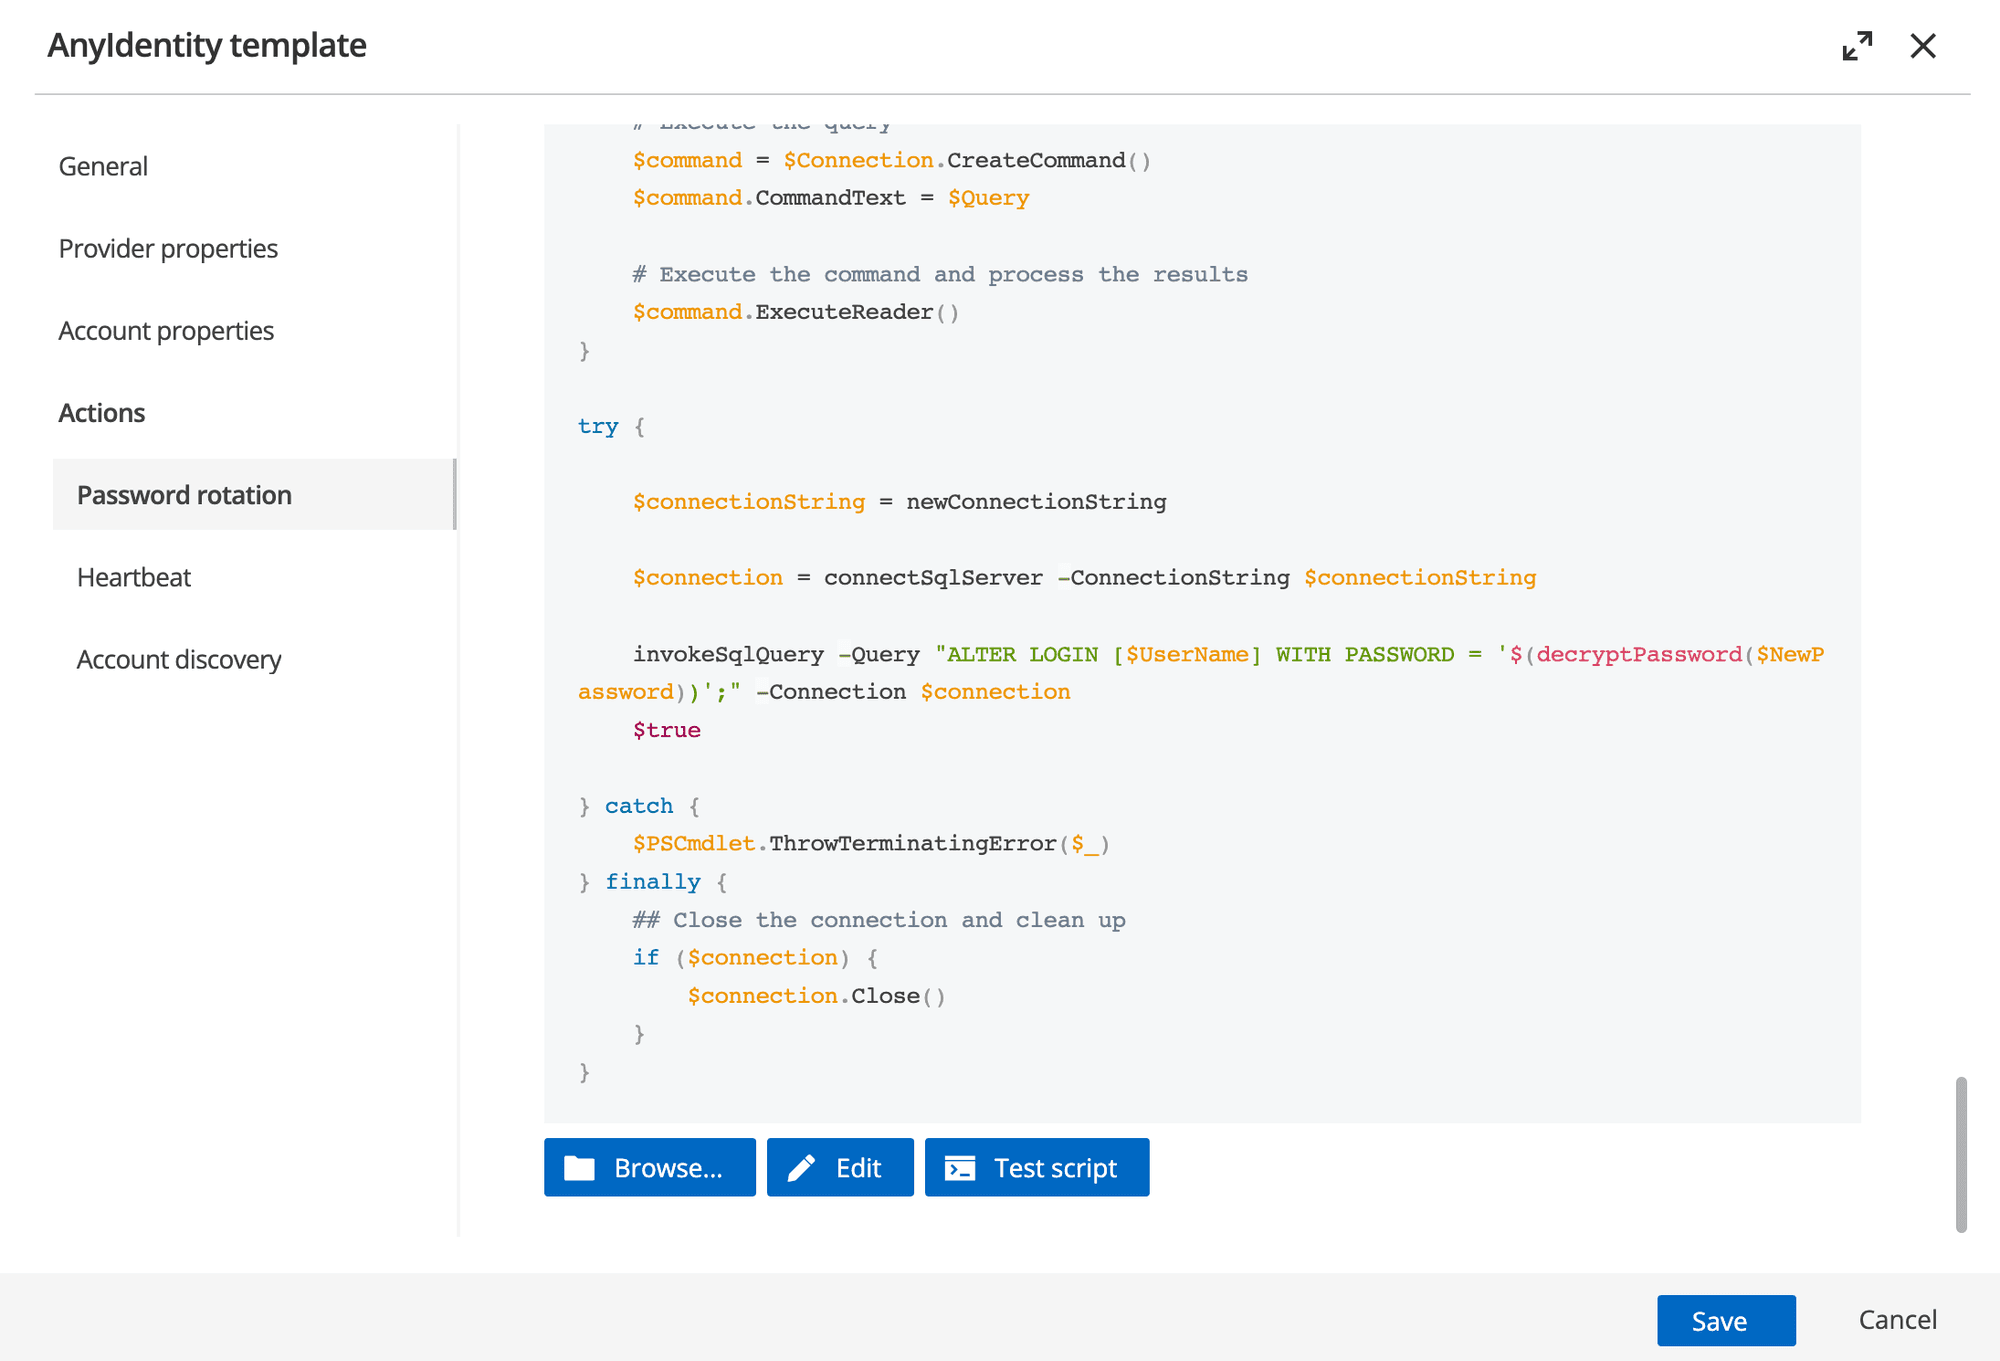
Selve logikken til adgangskoderotation ligger i et PowerShell-script, som du kan tilpasse til dine behov.
Bemærk: Hvis du bruger en færdiglavet skabelon fra PAM-Providers-repositoriet, skal du blot angive værdier for de obligatoriske scriptparametre.
Konfiguration af intervaller for adgangskoderotation
Når du har oprettet skabelonen til den brugerdefinerede PAM-udbyder ovenfor og oprettet en brugerdefineret PAM-udbyder ud fra den, knytter du udbyderen til en PAM-boks. Boksen lader dig definere, hvilke brugere dine udbydere skal handle på. Boksen lader dig også definere tidsplanen for adgangskoderotation.
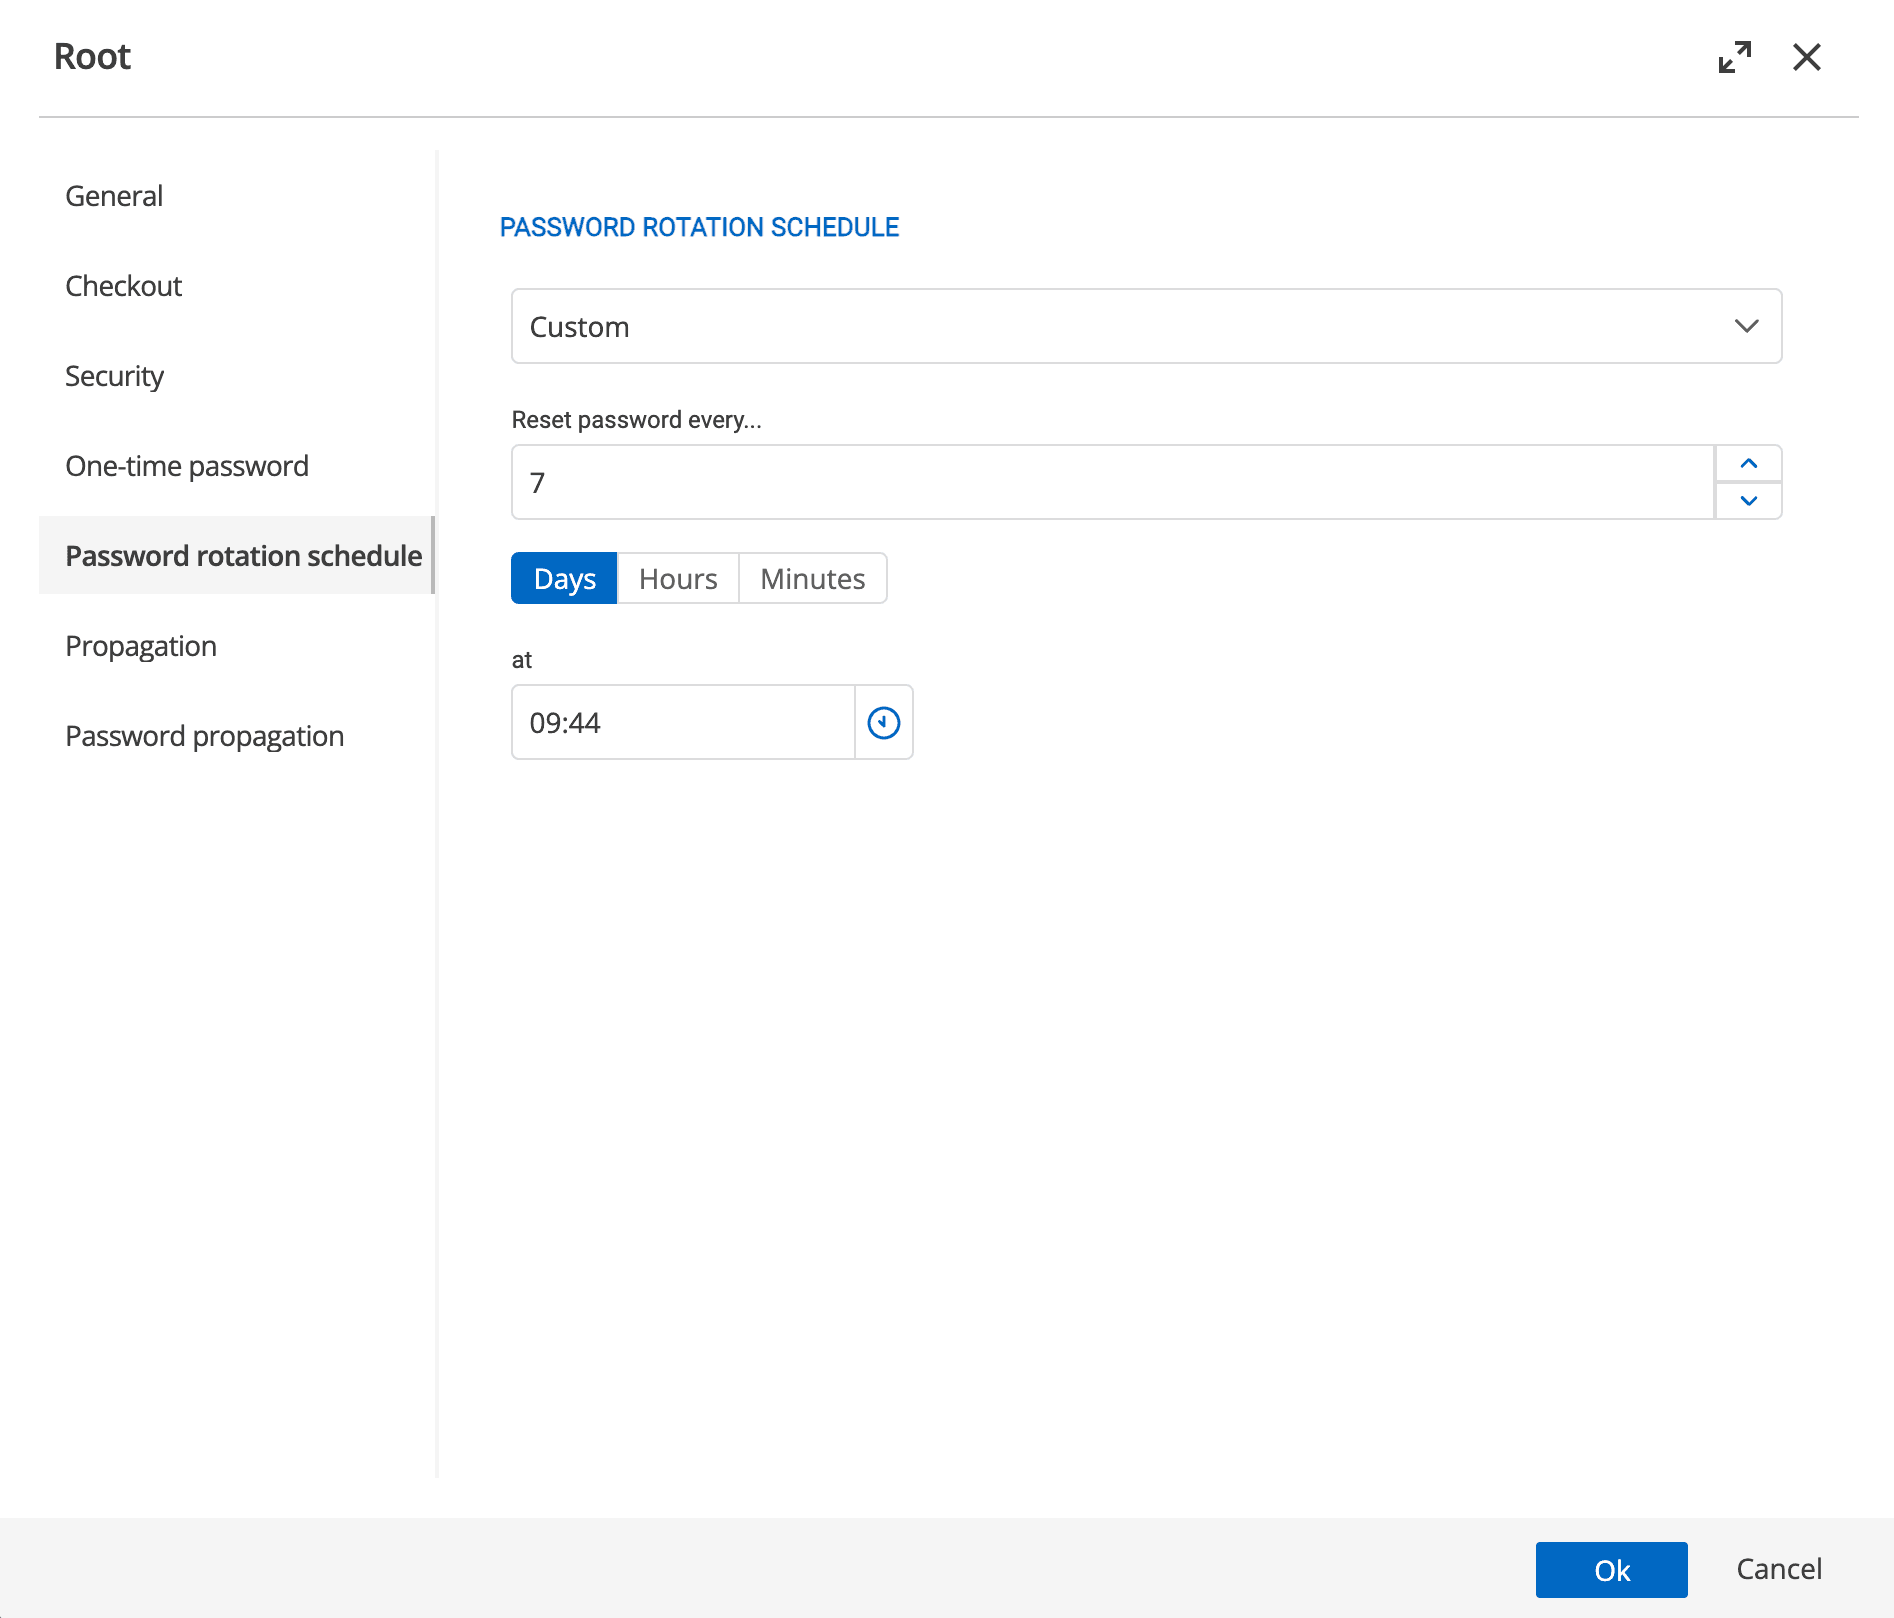
Tidsplanen for adgangskoderotation er der, hvor du definerer, hvor ofte den brugerdefinerede PAM-udbyder skifter adgangskoden.
Rotation af adgangskoder ved indtjekning
Hvis du bruger Devolutions Cloud med PAM-modulet, har du mere kontrol og kan rotere adgangskoder ved indtjekning, efter en tidsplan eller manuelt.
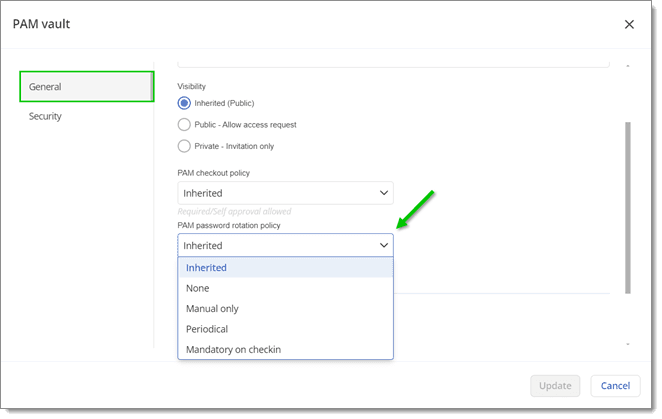
Devolutions Cloud har det, du skal bruge, hvis du vil have mere kontrol over, hvornår adgangskoder roteres for dine brugere.
Effekten af effektiv adgangskoderotation
Regelmæssig adgangskoderotation styrker din sikkerhed markant ved at:
- Begrænse det tidsvindue, potentielle angribere har.
- Mindske risikoen for kompromitterede legitimationsoplysninger.
- Sikre overholdelse af sikkerhedspolitikker og regler.
Når du udnytter mulighederne for adgangskoderotation i en brugerdefineret PAM-udbyder, skifter du ikke bare adgangskoder – du styrker aktivt organisationens forsvar mod uautoriseret adgang.
Adgangskoderotation: det tredje trin i sikkerhedscyklussen
En brugerdefineret PAM-udbyders firstrengede tilgang til privilegeret adgangsstyring — kontoopdagelse, heartbeat, adgangskoderotation og udbredelse af adgangskoder — udgør en samlet sikkerhedsstrategi. Kontoopdagelse afdækker skjulte privilegerede konti, og heartbeat sikrer adgangskodernes integritet, mens adgangskoderotation er den sidste fæstning, der automatisk opdaterer legitimationsoplysninger for at opretholde en robust sikkerhed. Komponenterne skaber et system, der løbende tilpasser sig for at beskytte organisationens mest følsomme adgangspunkter.
Når du implementerer eller finpudser din opsætning af en brugerdefineret PAM-udbyder, så overvej, hvordan du kan optimere handlingen til adgangskoderotation, så den bedst tjener organisationens sikkerhedsbehov, eller opret din egen brugerdefinerede PAM-udbyder med handlingsscripts for at begynde at rotere adgangskoder hos en hvilken som helst identitetsudbyder.