











 Adam Bertram
Har du nogensinde følt, at du spiller et uendeligt spil „Hvor er Holger?“ med dine privilegerede konti? Du er ikke alene. At holde styr på hver eneste privilegerede konto er ofte som at hyrde katte — frustrerende og tilsyneladende umuligt. Men hvad nu, hvis du kunne automatisere processen og få alle de svære konti frem i lyset?
Her kommer funktionen Kontoopdagelse i den brugerdefinerede PAM-udbyder ind. Handlingen i en brugerdefineret PAM-udbyder lader dig lyse dine identitetsudbydere igennem og afdække hver afkrog, hvor privilegerede konti kan gemme sig.
Vil du prøve det? Få en prøveperiode på Devolutions PAM.
Arbejdsgangen for den brugerdefinerede PAM-udbyder
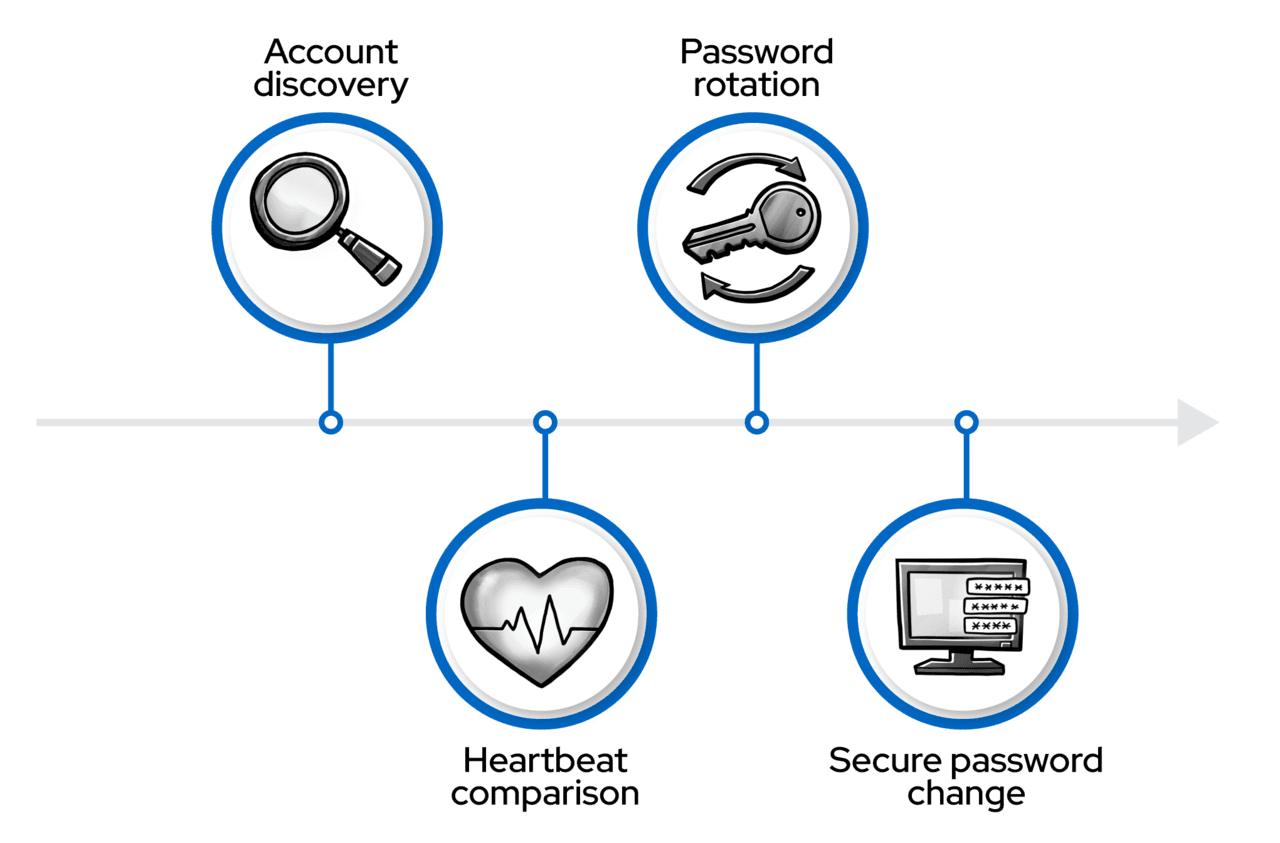
En brugerdefineret PAM-udbyder rummer fire handlinger, der tilsammen udgør en komplet arbejdsgang for adgangskodeadministration:
- Kontoopdagelse: Identificerer og katalogiserer privilegerede konti.
- Heartbeat: Kontrollerer, om gemte adgangskoder matcher de aktuelle.
- Adgangskoderotation: Opdaterer adgangskoder, når det er nødvendigt.
- Udbredelse: Opdaterer de legitimationsoplysninger, der er gemt i eksterne tjenester og på værter.
Kontoopdagelse er det afgørende første skridt, der lægger fundamentet for effektiv privilegeret adgangsstyring.
De skjulte farer ved ukendte konti
Forestil dig en gammel administratorkonto, oprettet for år tilbage til en engangsopgave, som nu ligger glemt i en støvet krog af dit netværk. Den er en tikkende bombe for potentielle sikkerhedsbrud. At spore de konti manuelt er ikke bare tidskrævende. Det er ofte urealistisk. Det er her, kontoopdagelse i en brugerdefineret PAM-udbyder træder til og redder dagen — og potentielt din organisations sikkerhedsniveau.
Røntgensyn til dit netværk
Funktionen Kontoopdagelse i en brugerdefineret PAM-udbyder finder ikke bare konti. Den samler dem i Devolutions PAM-infrastrukturen, så du kan inspicere og administrere privilegerede konti. Lad os dykke ned i det tekniske i, hvordan det fungerer.
Opdagelse i praksis
Forestil dig, at du kører en målrettet scanning og i løbet af få minutter har en fortegnelse over privilegerede konti: ikke mere gætværk, ikke flere manuelle revisioner. Se det i praksis i GIF’en længere nede.
Kernen i kontoopdagelsen er et PowerShell-handlingsscript, der opretter forbindelse til din identitetsudbyder og viser alle konti, der findes på en angivet placering. Handlingsscriptets opgave er at samle en komplet fortegnelse over hver privilegeret konto hos din identitetsudbyder.
Her er et forenklet eksempel på, hvordan scriptet kan se ud for en SQL Server-udbyder:
$connectionString = “Server=$Server\\$Instance,$Port;Database=master;”
if ($ProviderSqlLoginUserName) {
    $connectionString += “User Id=$ProviderSqlLoginUserName;Password=$(ConvertFrom-SecureString $ProviderSqlLoginPassword -AsPlainText);”
} else {
    $connectionString += "Integrated Security=True;"
}

$connection = New-Object System.Data.SqlClient.SqlConnection($connectionString)
$connection.Open()

$command = $connection.CreateCommand()
$command.CommandText = "SELECT name, password_hash FROM sys.sql_logins;"

$reader = $command.ExecuteReader()
$logins = @()
while ($reader.Read()) {
    $logins += [PSCustomObject]@{
        id = $reader['name']
        username = $reader['name']
        secret = $reader['password_hash']—join ''
    }
}

$connection.Close()
$logins
Scriptet opretter forbindelse til en SQL Server-instans og henter alle SQL-logins sammen med deres adgangskodehash. Outputtet er struktureret, som en brugerdefineret PAM-udbyder forventer, med egenskaberne id, username og secret for hver konto.
Konfiguration af opdagelseshandlingen
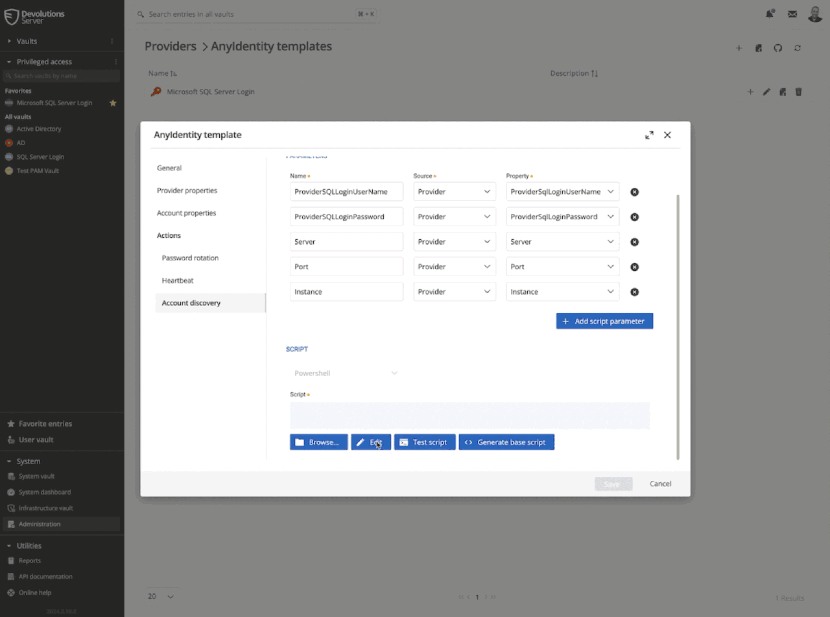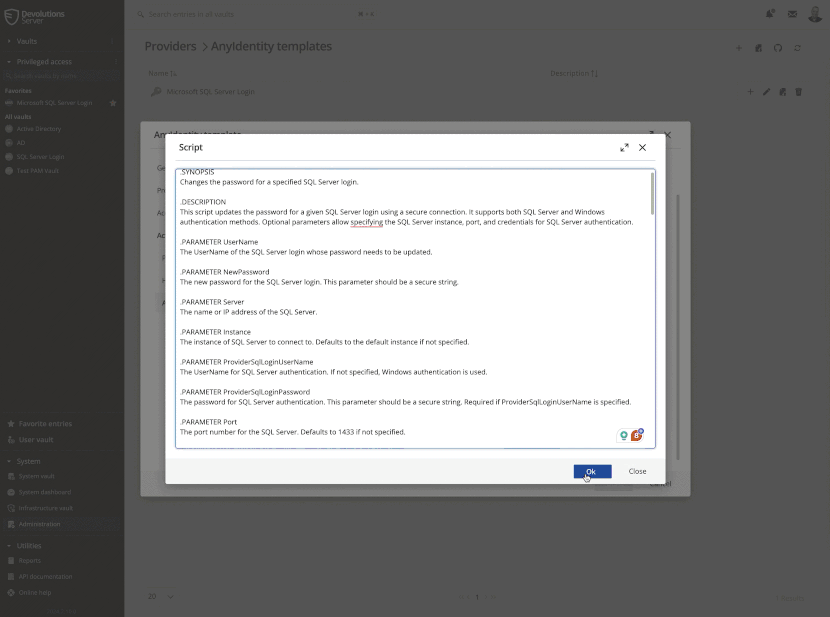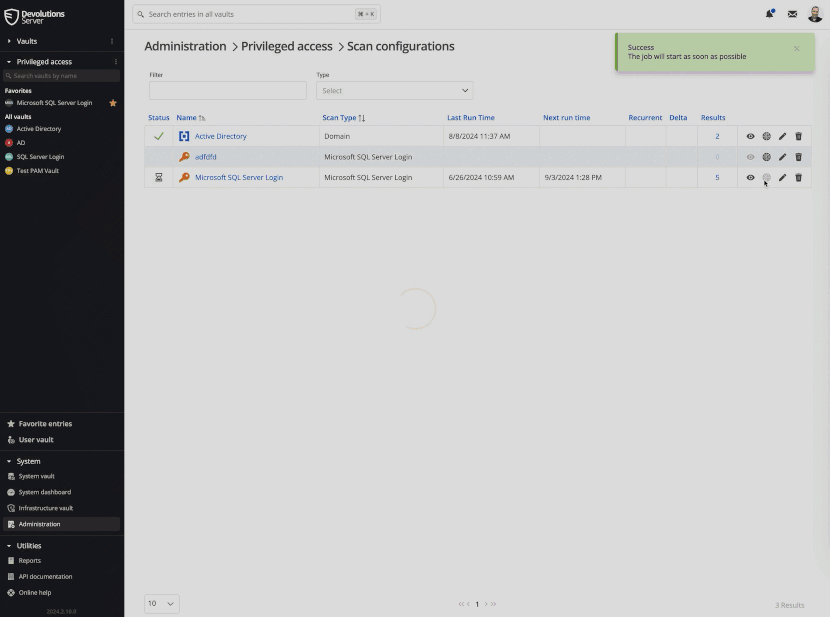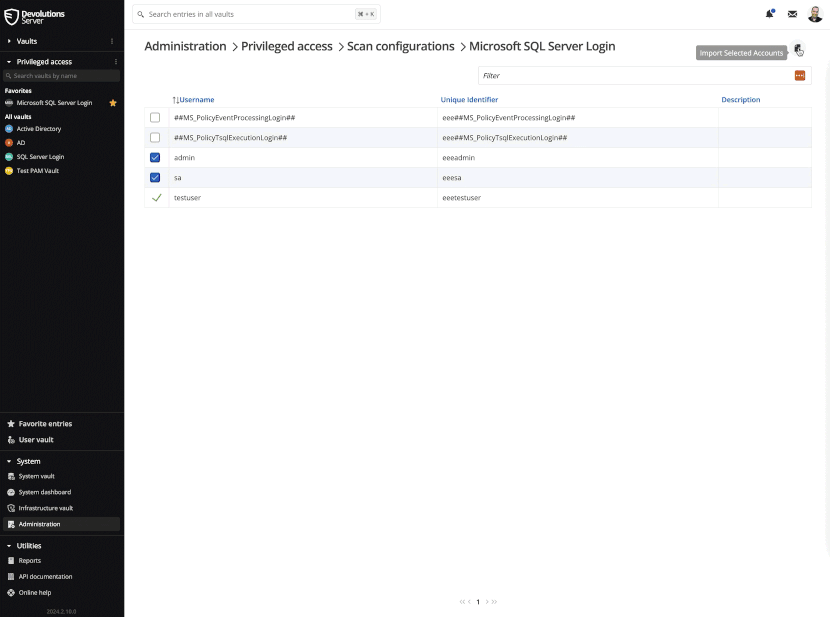
I skabelonen til den brugerdefinerede PAM-udbyder definerer du de parametre, som opdagelsesscriptet har brug for.
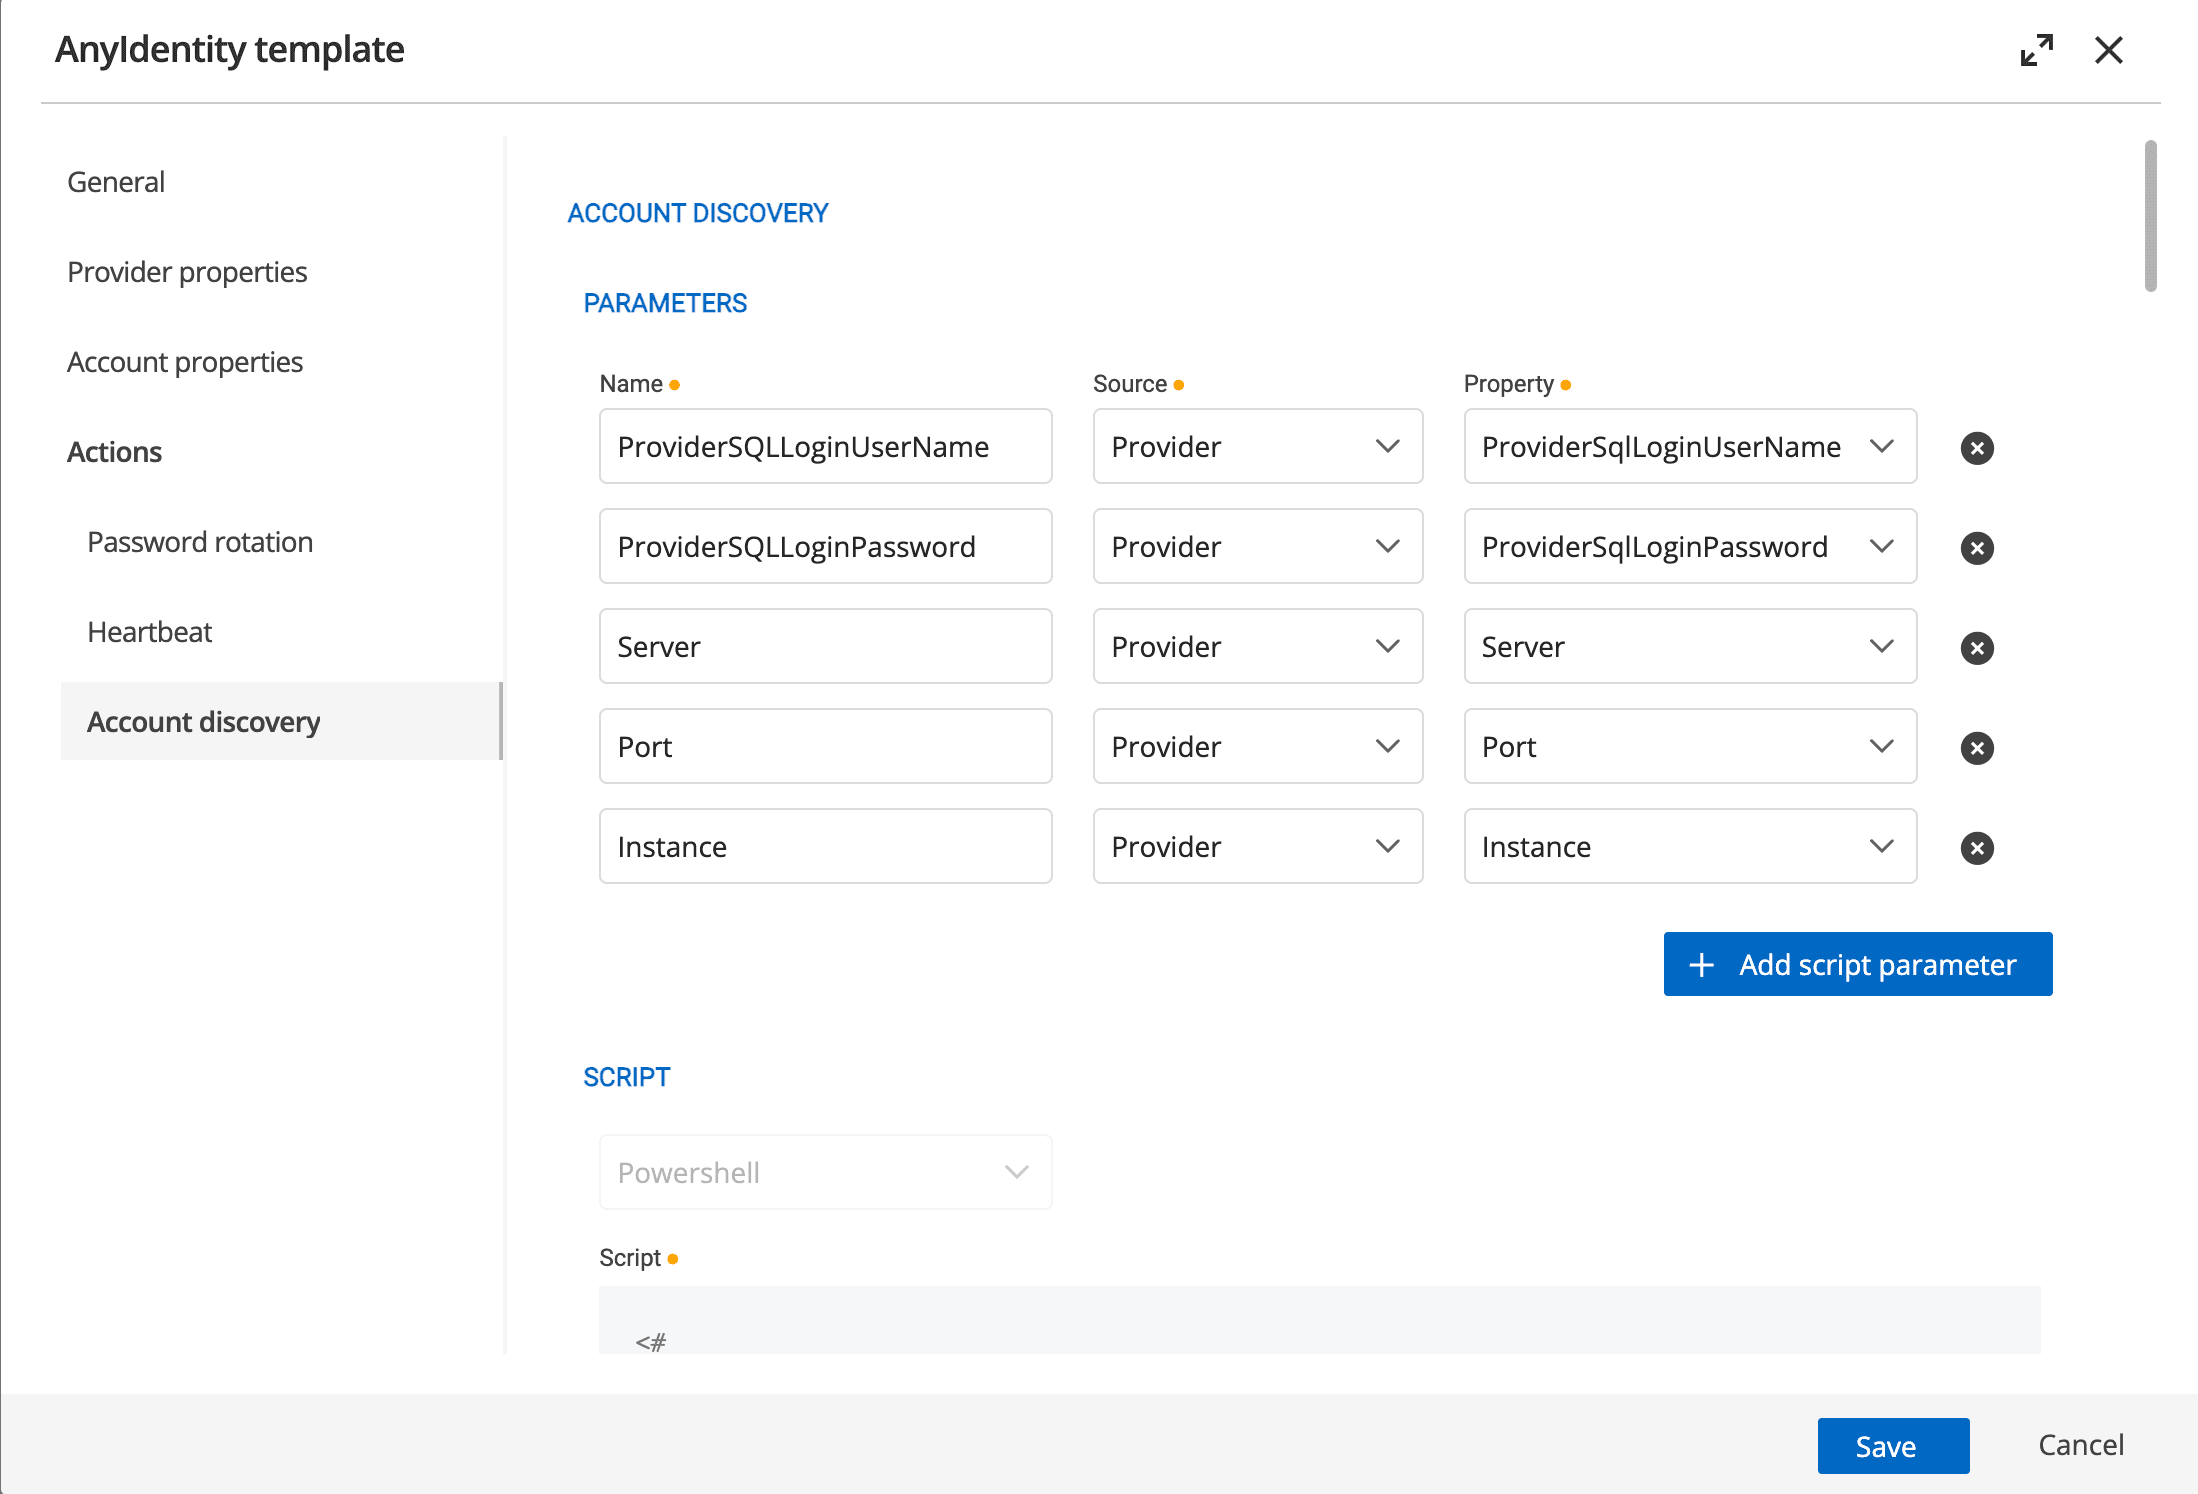
Parametrene knyttes til PowerShell-handlingsscriptets parametre, så opdagelsesprocessen kan konfigureres fleksibelt.
Opdagelse i praksis
Når du opretter en brugerdefineret PAM-udbyder ud fra en skabelon, er næste skridt at oprette en scanningskonfiguration.
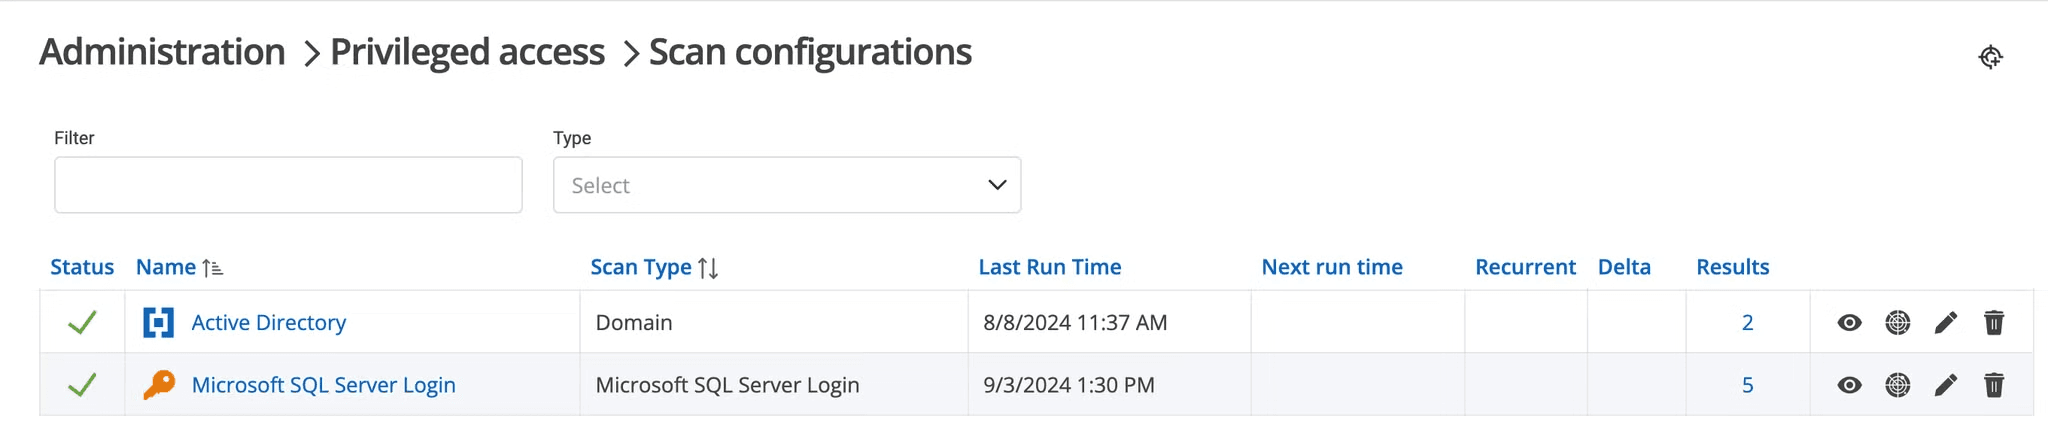
Når en scanningskonfiguration kører, kalder den handlingsscriptet til kontoopdagelse med de angivne parametre:
- Opretter forbindelse til identitetsudbyderen (SQL Server i vores eksempel).
- Viser alle konti og deres tilknyttede hemmeligheder.
- Returnerer alle opdagede konti til PAM-modulet i et standardiseret format.
- Når PAM-modulet har modtaget kontiene, behandles de og gøres tilgængelige for import i PAM-modulet.
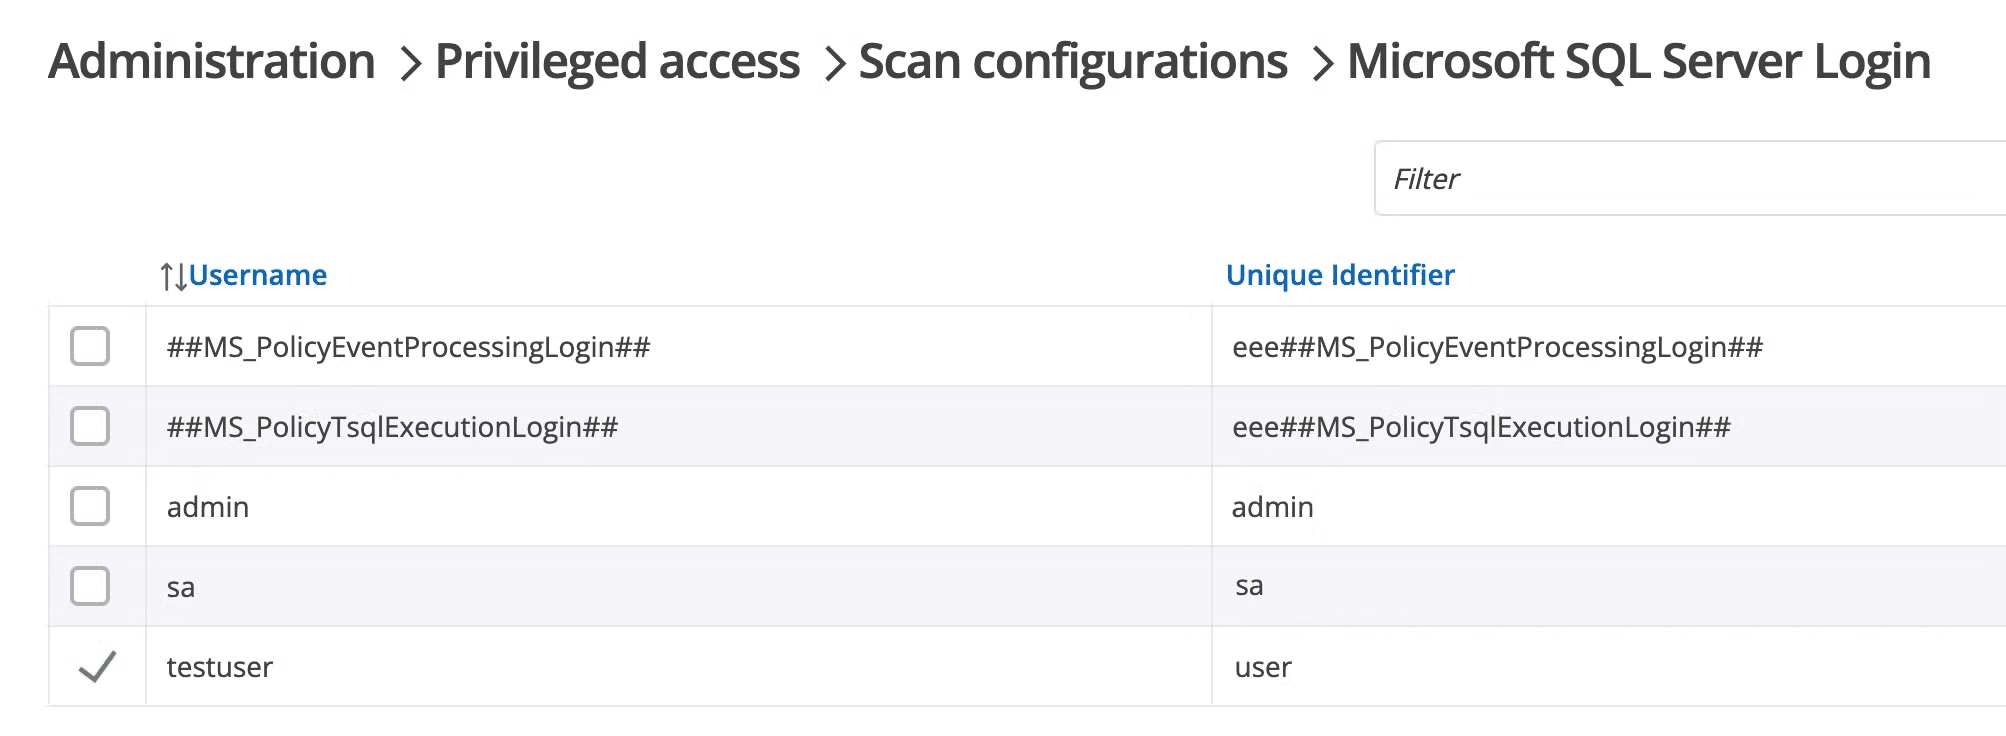
Nedenfor får du et glimt af den samlede proces.
Samarbejde gør arbejdet
Kontoopdagelse er kun begyndelsen. Når kontiene er opdaget, fortsætter arbejdsgangen i den brugerdefinerede PAM-udbyder.
- Heartbeat-handling: Kontrollerer løbende, om de gemte hemmeligheder matcher det, der ligger hos identitetsudbyderen.
- Handling til adgangskoderotation: Opdaterer automatisk adgangskoder, når der er uoverensstemmelser, eller efter din definerede tidsplan.
- Udbredelse af adgangskoder: Opretter, hvis det er konfigureret, forbindelse til fjern-endpoints og opdaterer gemte legitimationsoplysninger med den nye adgangskode.
Den helhedsorienterede tilgang sikrer, at dine privilegerede konti bliver opdaget, overvåget løbende og sikret.
Nu er det din tur til at opdage
Klar til at lyse de skjulte kroge af dit netværk op? Funktionen Kontoopdagelse i en brugerdefineret PAM-udbyder er dit første skridt mod fuld synlighed og kontrol over dine privilegerede konti.
Hvis du er klar til at begynde at opdage konti hos dine identitetsudbydere og tage styringen med tilpasning i PowerShell, så bed om en demonstration, og udforsk den brugerdefinerede PAM-udbyder, som er en del af Devolutions PAM-modulet.