












 Adam Bertram
Arbejdsgangen for en brugerdefineret PAM-udbyder bygger på tre grundlæggende, samordnede handlinger, der sikrer robust privilegeret adgangsstyring: kontoopdagelse, heartbeat, adgangskoderotation og udbredelse af adgangskoder. Hver handling spiller en afgørende rolle for at bevare sikkerheden og integriteten i dit system.
I dag dykker vi ned i heartbeat-handlingen — det afgørende mellemtrin, der fungerer som bro mellem den indledende opdagelsesfase og den afsluttende rotationsproces. Denne midterste komponent er nødvendig for at holde miljøet for privilegeret adgang opdateret og sikkert, og den fungerer som en konstant vogter mod uautoriserede ændringer og potentielle sikkerhedsbrud.
Vil du prøve det? Få en prøveperiode på Devolutions PAM.
Arbejdsgangen for den brugerdefinerede PAM-udbyder
Før vi går i detaljer med hvert trin, ser vi på arbejdsgangen for den brugerdefinerede PAM-udbyder fra oven. Processen sikrer en dækkende privilegeret adgangsstyring.
- Kontoopdagelse: Finder og katalogiserer privilegerede konti.
- Heartbeat: Kontrollerer, om gemte adgangskoder matcher de aktuelle adgangskoder.
- Adgangskoderotation: Opdaterer adgangskoder, når det er nødvendigt.
- Udbredelse af adgangskoder: Opdaterer de legitimationsoplysninger, der er gemt i eksterne tjenester og på værter.
Heartbeat-handlingen er den afgørende sammenligningskomponent, der fungerer som mellemled mellem kontoopdagelse og adgangskoderotation.
Hvad gør heartbeat-handlingen?
I sin kerne er heartbeat-handlingen bemærkelsesværdigt enkel. Den sammenligner den adgangskode, der er gemt i PAM, med den aktuelle adgangskode hos identitetsudbyderen.
Lad os bryde det ned med lidt pseudokode.
# Simplified representation of the heartbeat action
$storedPassword = Get-StoredPassword -Account $accountName
$currentPassword = Get-CurrentPassword -Account $accountName
if ($storedPassword -ne $currentPassword) {
  Write-Host "Passwords do not match"
}
Som alle andre handlinger i en brugerdefineret PAM-udbyder er heartbeat-handlingen skrevet i PowerShell og kan opdateres når som helst, så brugeren beholder kontrollen.
Hvorfor heartbeat er afgørende
Mange antager, at heartbeat-handlingens primære funktion er at kontrollere, om legitimationsoplysningerne er synkroniseret, men rollen er langt mere kritisk. Heartbeat-handlingen er en afgørende sikkerhedsforanstaltning, der sikrer, at ingen har ændret legitimationsoplysningerne fra en ekstern kilde. Det handler ikke kun om synkronisering. Det handler om at verificere, at systemet administrerer og kontrollerer legitimationsoplysningerne.
Den løbende overvågning er afgørende af flere grunde:
- Opdagelse af uautoriserede ændringer: Heartbeat overvåger legitimationsoplysninger for uautoriserede ændringer, uanset om de er utilsigtede eller ondsindede. Det sikrer, at adgangens integritet bevares hele tiden.
- Forebyggelse af sikkerhedsbrud: Ved hurtigt at finde uoverensstemmelser hjælper heartbeat-handlingen med at forebygge potentielle sikkerhedsbrud, som kan opstå, hvis legitimationsoplysninger ændres, uden at systemet ved det.
- Bevarelse af systemets kontrol: Den verificerer, at PAM-systemet stadig har kontrollen over legitimationsoplysningerne, så alle adgangskodeskift går gennem de rigtige kanaler og logges korrekt.
Heartbeat-handlingen fungerer derfor som en løbende vogter af dit system til privilegeret adgangsstyring og sikrer, at dine legitimationsoplysninger forbliver sikre, synkroniserede og under systemets kontrol hele tiden.
Heartbeat i praksis
For at se, hvordan det fungerer i praksis, gennemgår vi et typisk scenarie:
- Kontoopdagelse finder en privilegeret konto, „sysadmin01“, og gemmer dens adgangskode i PAM.
- Heartbeat-handlingen kører efter en tidsplan (for eksempel hver 4. time).
Her ser vi for eksempel på en forkortet version af heartbeatscriptet til SQL Server Login.
function Compare-SqlLoginPassword {
    param (
        [string]$Server,
        [string]$UserName,
        [string]$StoredPasswordHash
    )

    $query = "SELECT password_hash FROM sys.sql_logins WHERE name = '$UserName'"
    $result = Invoke-SqlCmd -ServerInstance $Server -Query $query

    $currentPasswordHash = $result.password_hash -join ''

    return $currentPasswordHash -eq $StoredPasswordHash
}- Under kontrollen viste det sig, at den adgangskode, der var gemt for „sysadmin01“, ikke matchede den aktuelle adgangskode.
- Heartbeat-handlingen returnerer den booleske værdi
$false.
Konfiguration af heartbeat
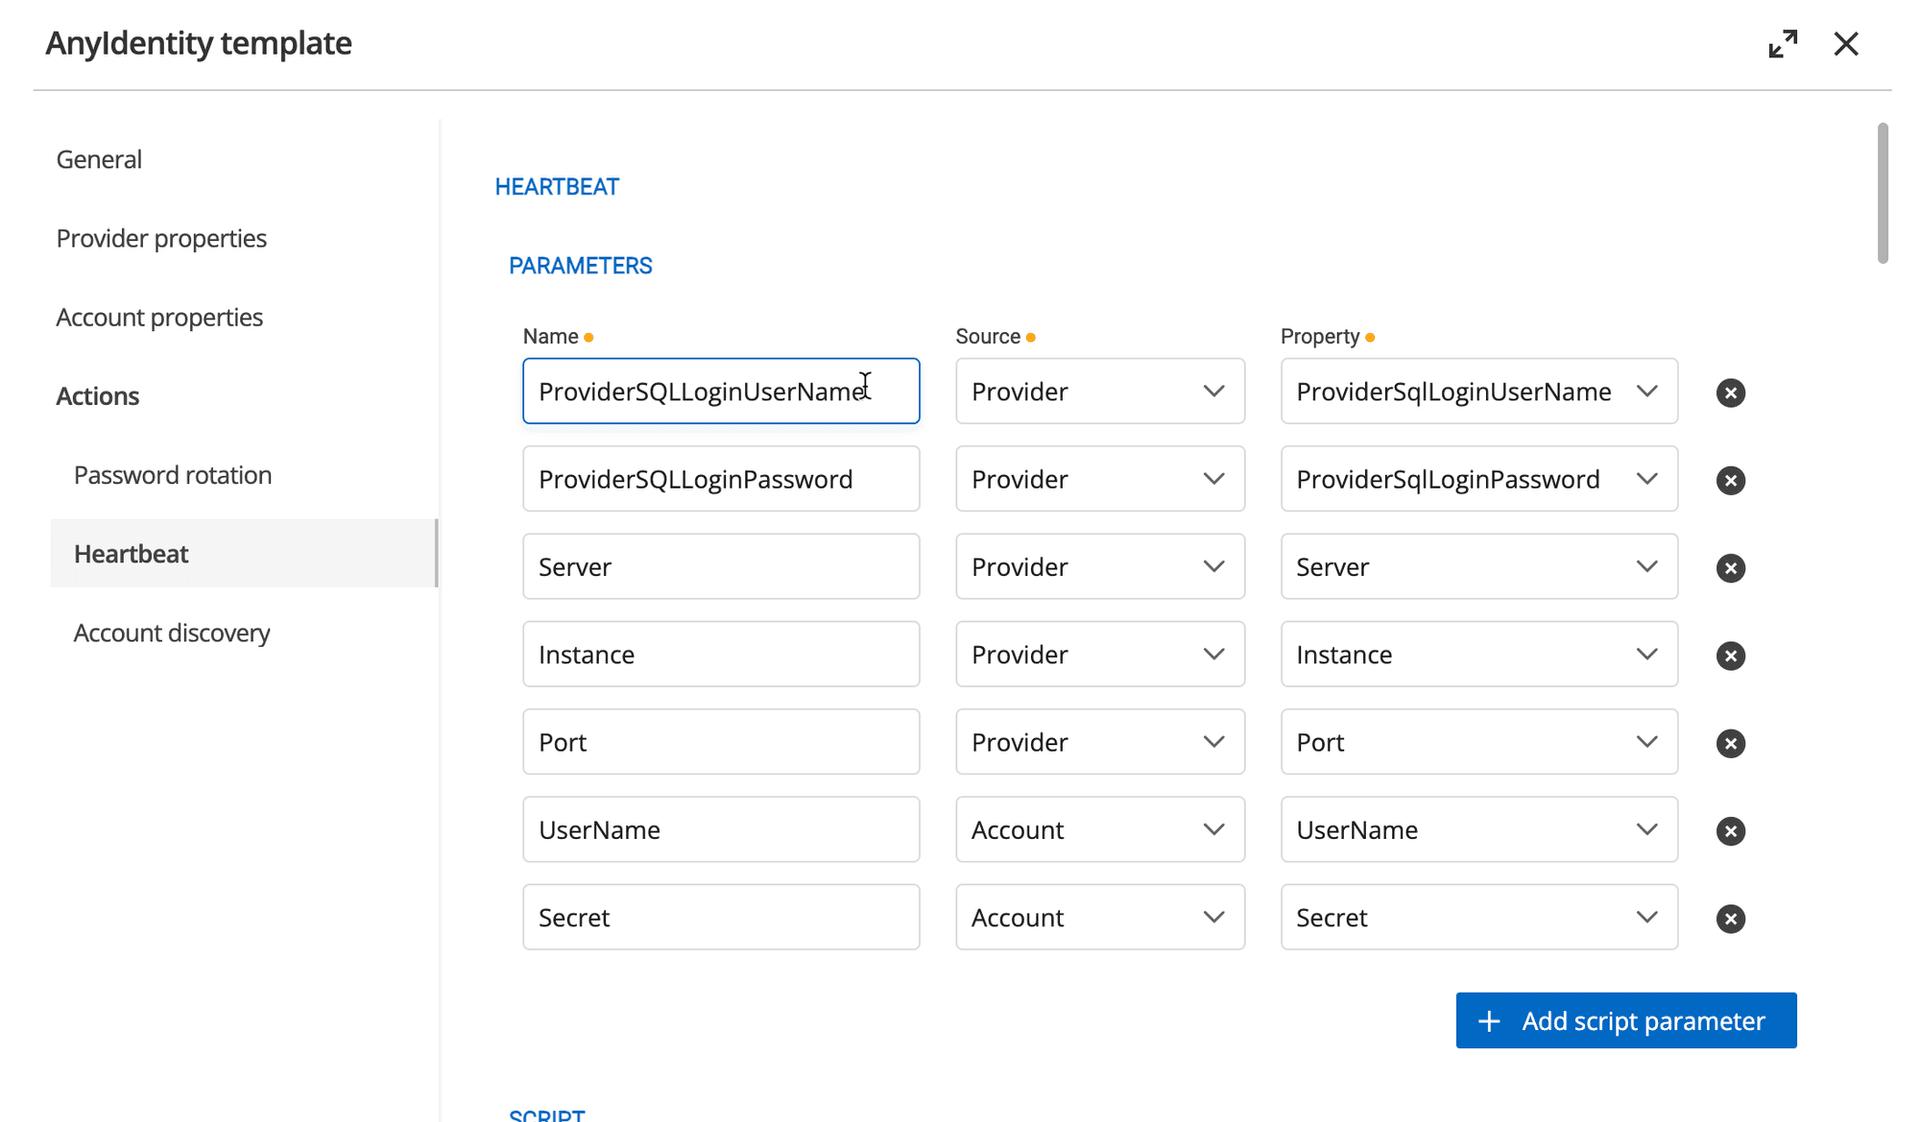
Selvom heartbeat-handlingen er ligetil, afhænger dens effekt af den rigtige konfiguration. Handlingen består af to områder, du skal konfigurere (hvis du bygger din egen udbyder):
- Parametre, der definerer den identitetsudbyder, der skal oprettes forbindelse til.
- Kontospecifikke parametre som Username og Secret, som vist nedenfor.
Heartbeat-handlinger består også af et PowerShell-script, der opretter forbindelse til identitetsudbyderen og foretager sammenligningen.
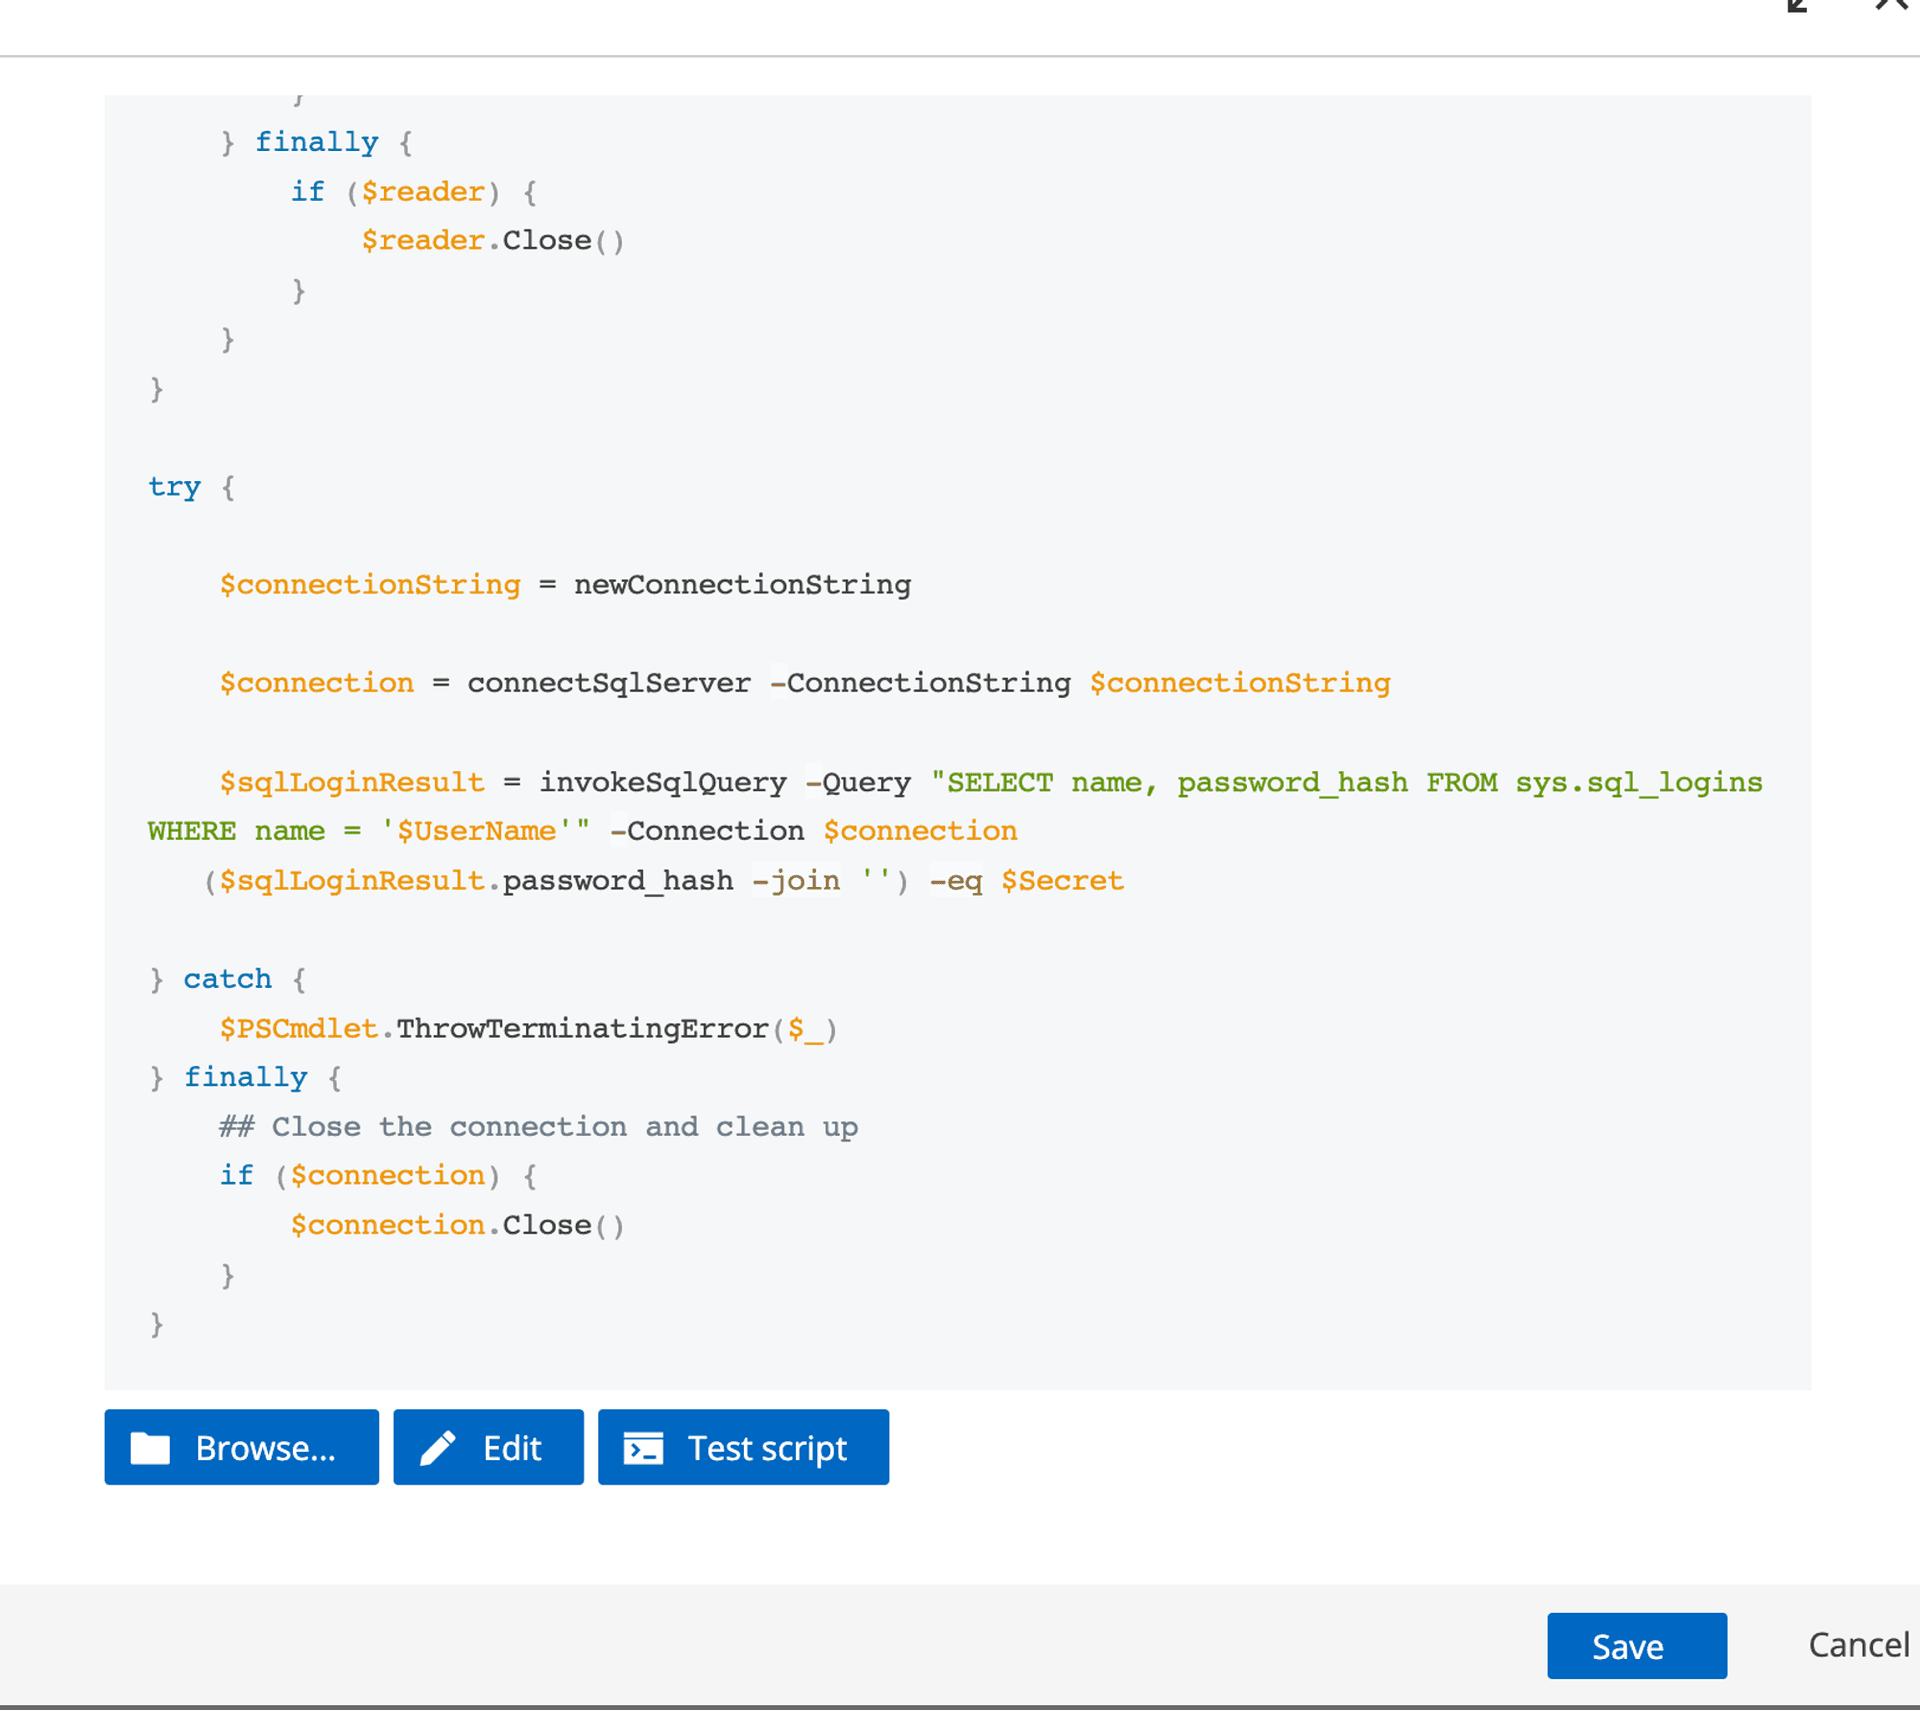
Bemærk, at de to områder kun gælder, hvis du opretter din brugerdefinerede PAM-udbyder via en skabelon. Hvis du bruger en forhåndsoprettet skabelon, skal du angive værdier for hver obligatorisk parameter.
Enkel i tanken, men afgørende for sikker adgangskoderotation
Selvom den er enkel i tanken, spiller heartbeat-handlingen en afgørende rolle i arbejdsgangen for privilegeret adgangsstyring med en brugerdefineret PAM-udbyder. Ved jævnligt at verificere adgangskodernes integritet sikrer den, at din PAM-løsning forbliver synkroniseret med dine identitetsudbydere. Endnu vigtigere fungerer den som en afgørende sikkerhedsforanstaltning, der løbende overvåger uautoriserede ændringer og bevarer systemets kontrol over privilegerede legitimationsoplysninger.
Når du implementerer eller finjusterer din brugerdefinerede PAM-udbyder og har brug for hjælp til heartbeat-handlingen, så husk at læse vores dokumentation om heartbeat-handlingsscripts. Den giver dig idéer til, hvordan du implementerer dine egne heartbeat-handlingsscripts.