











 Adam Bertram
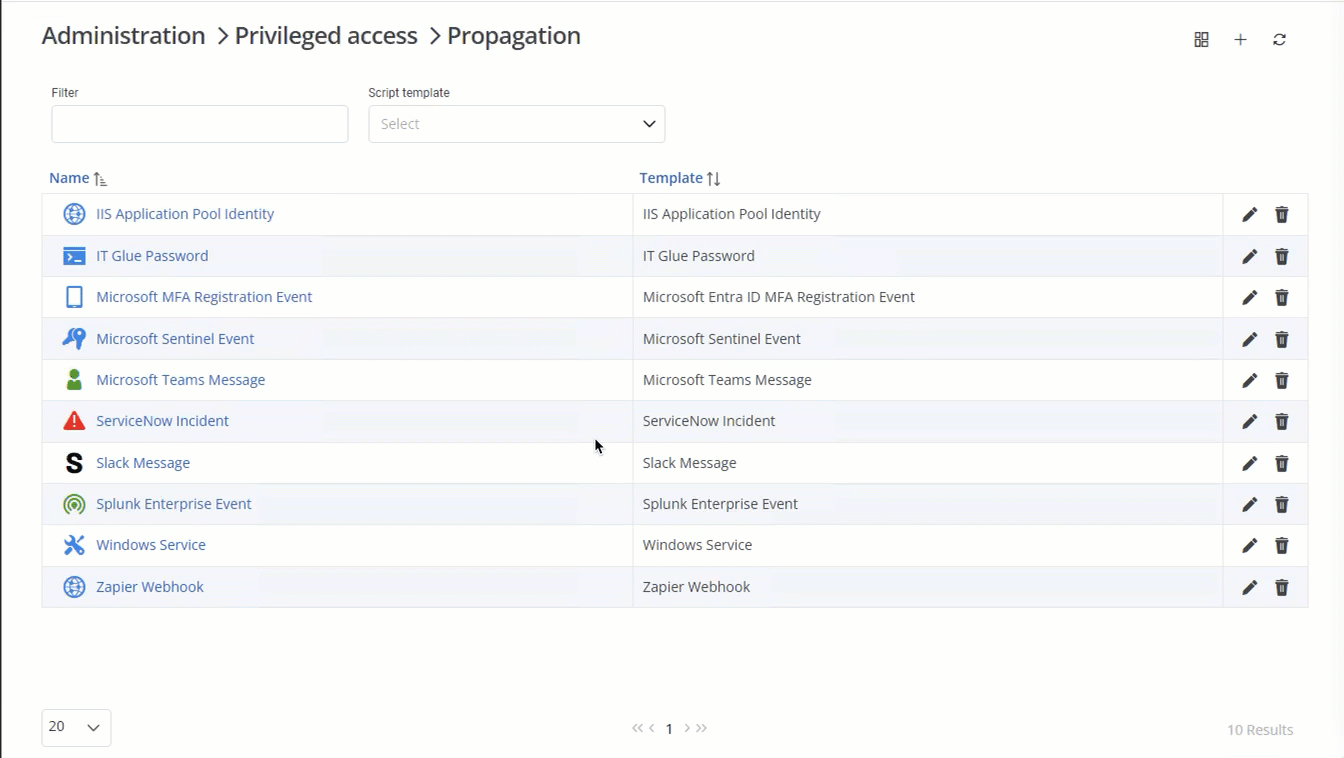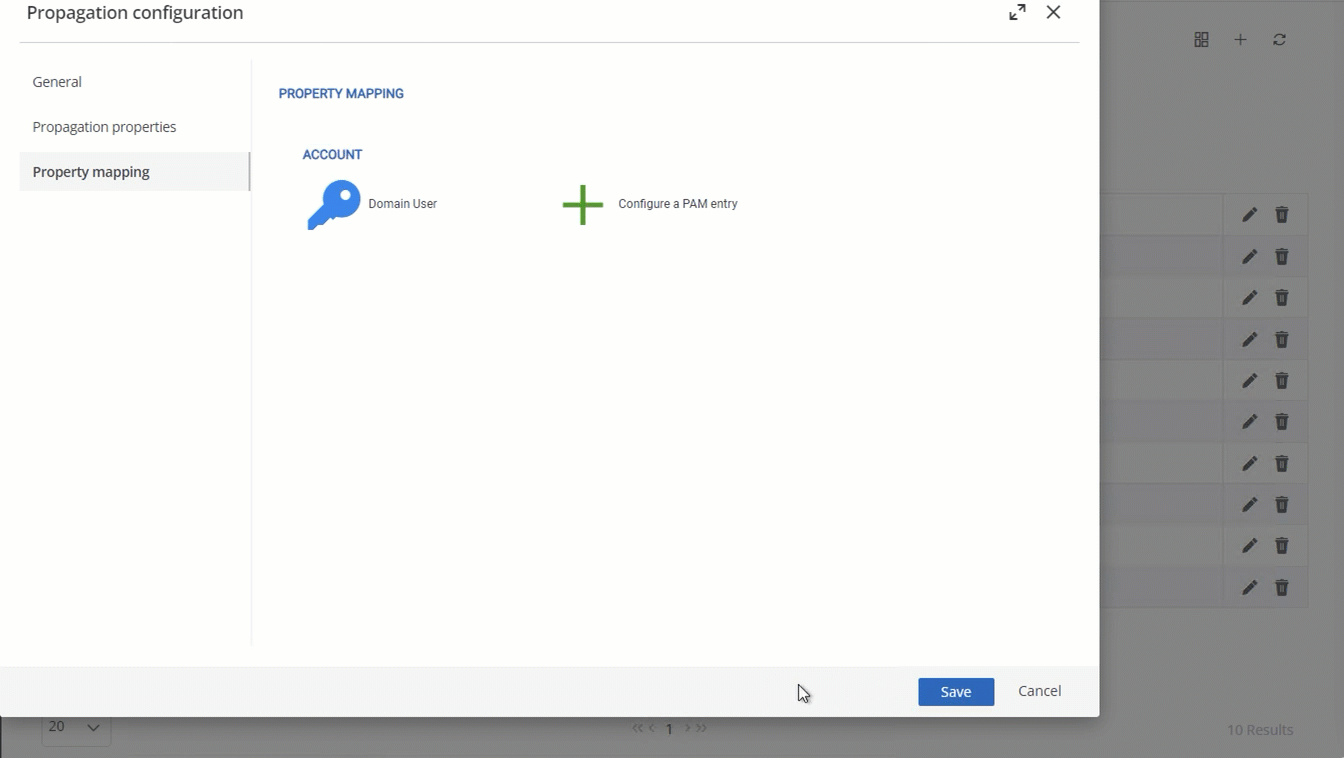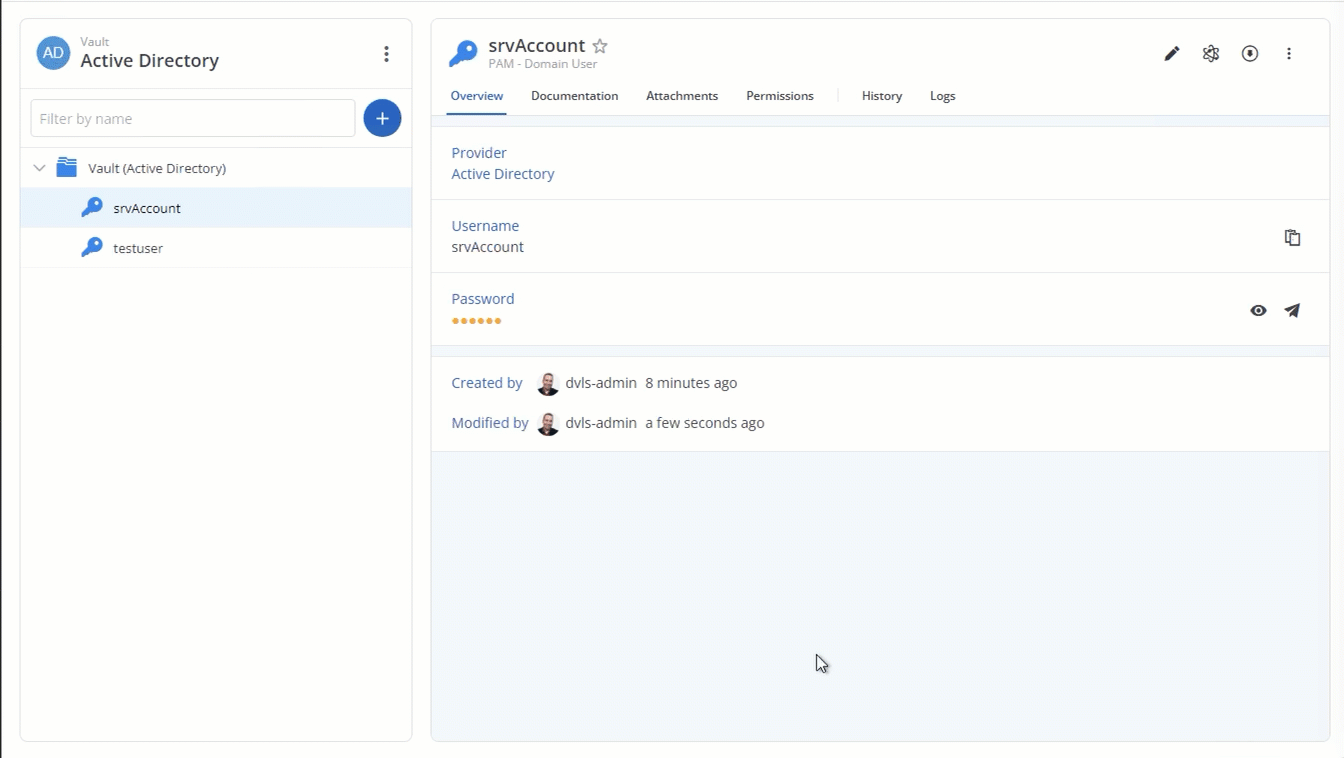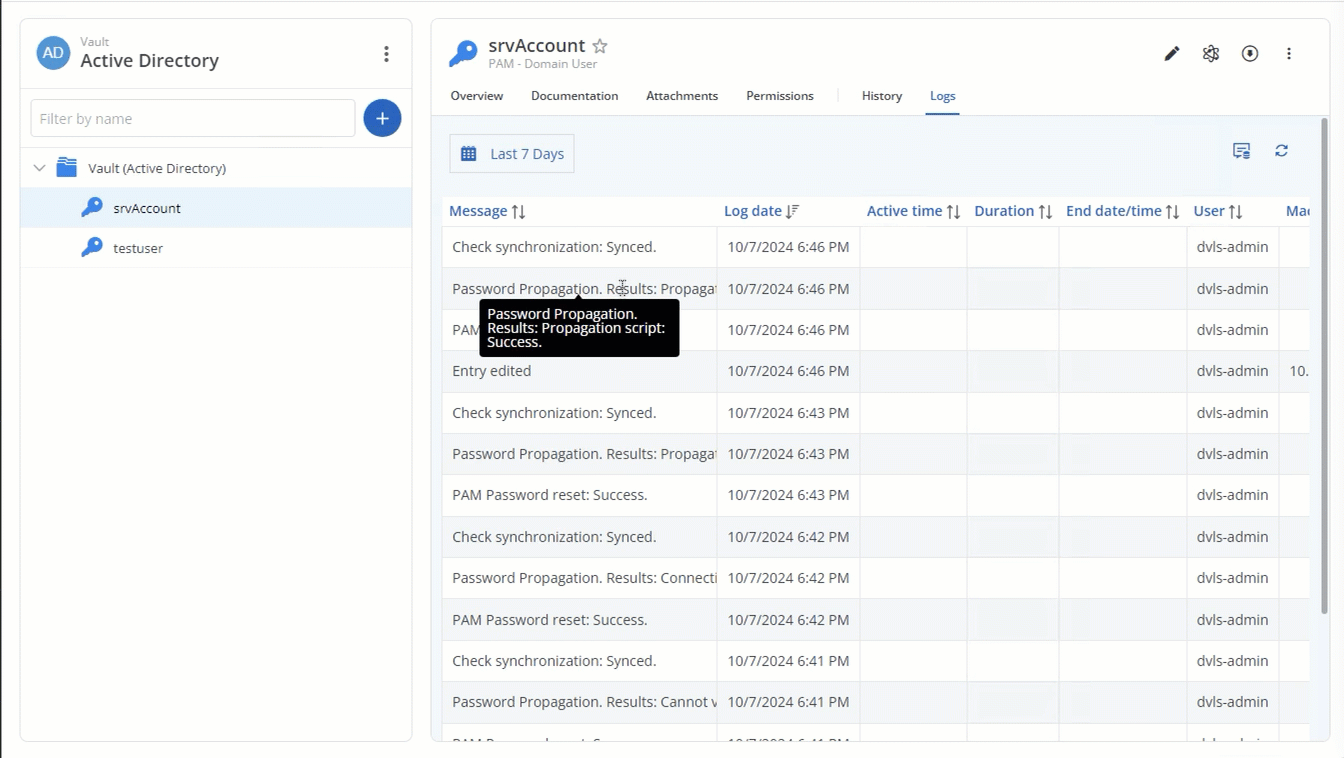
I privilegeret adgangsstyring er det kun halvdelen af udfordringen at skifte en adgangskode. Den anden halvdel er at sikre, at ændringen forplanter sig gnidningsfrit gennem hele økosystemet. Funktionen udbredelse af adgangskoder i den brugerdefinerede PAM-udbyder klarer den afgørende opgave, så du kan sikre sikkerhed og ensartethed på tværs af hele netværket.
Vil du prøve det? Få en prøveperiode på Devolutions PAM.
Den sidste brik i puslespillet
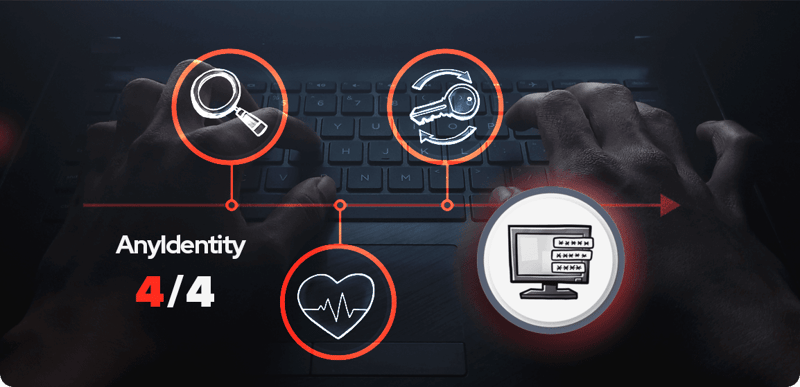
Arbejdsgangen for den brugerdefinerede PAM-udbyder kører i en effektiv rækkefølge af afgørende handlinger:
- Kontoopdagelse: Finder privilegerede konti frem.
- Heartbeat: Overvåger adgangskodernes integritet.
- Adgangskoderotation: Opdaterer adgangskoder, når der er brug for det.
- Udbredelse af adgangskoder: Synkroniserer den nye adgangskode på tværs af alle forbundne systemer.
Udbredelse af adgangskoder er det afgørende sidste trin, der sikrer, at et adgangskodeskift ikke skaber uoverensstemmelser i infrastrukturen.
Hvad gør udbredelse af adgangskoder?
I sin kerne har udbredelse af adgangskoder én opgave: at opdatere adgangskoden alle de steder, hvor den bruges. Lad ikke enkelheden narre dig. Det er en kompleks operation, der omfatter:
- At oprette forbindelse til systemer.
- At opdatere adgangskoden på hvert forbundet system.
- At verificere, at opdateringen lykkedes.
- At rapportere eventuelle fejl til manuel indgriben.
Som alle funktioner i en brugerdefineret PAM-udbyder er scripts til udbredelse af adgangskoder skrevet i PowerShell, så du kan tilpasse dem til netop dit miljø.
Udbredelse af adgangskoder i praksis
Lad os gennemgå et scenarie fra den virkelige verden for at se, hvordan udbredelse af adgangskoder fungerer.
Forestil dig, at Devolutions PAM netop har roteret en vigtig adgangskode til en Active Directory-konto. Hvis kontoen blev administreret via Devolutions PAM, og en brugerdefineret udbredelse af adgangskoder var konfigureret til Active Directory-identitetsudbyderen, ville udbredelseshandlingen forløbe nogenlunde sådan her:
- Udløs udbredelseshandlingen automatisk, når adgangskoden ændres.
- Opdater tjenestekontoens adgangskode på de relevante tjenester.
- Genstart Windows-tjenesten, så den nye adgangskode træder i kraft.
- Verificer, at tjenesten startede korrekt med de nye legitimationsoplysninger.
Selvom det er et enkelt eksempel, kan enhver handling udføres, fordi funktionen til udbredelse af adgangskoder er et PowerShell-script.
Her er en forenklet version af, hvordan et udbredelsesscript til scenariet kan se ud:
[CmdletBinding()]
Param (
    [Parameter(Mandatory)]
    [ValidateNotNullOrEmpty()]
    [string]$ServiceName = "BackupExecAgentAccelerator",
    [Parameter(Mandatory)]
    [ValidateNotNullOrEmpty()]
    [string[]]$ServerName = @("BACKUP01", "BACKUP02", "BACKUP03"),
    [Parameter(Mandatory)]
    [ValidateNotNullOrEmpty()]
    [securestring]$NewPassword
)
foreach ($name in $ServerName) {
    $service = Get-CimInstance -Class Win32_Service -Filter "Name='$ServiceName'" -ComputerName $name
	$plainTextPassword = [System.Runtime.InteropServices.Marshal]::PtrToStringAuto([System.Runtime.InteropServices.Marshal]::SecureStringToBSTR($NewPassword))
	$service.Change($null, $null, $null, $null, $null, $null, $null, $plainTextPassword)
	$service.StopService()
	Start-Sleep -Seconds 5
	$service.StartService()
}
$true
Scriptet viser, hvordan en brugerdefineret PAM-udbyder kan opdatere en tjenesteadgangskode på flere servere, genstarte tjenesten og verificere, at ændringen lykkedes. Det er et godt eksempel på, hvordan udbredelse af adgangskoder kan automatisere en proces, der ville være besværlig og fejlbehæftet, hvis den blev udført manuelt.
Tip: Test altid dine udbredelsesscripts i et ikke-produktionsmiljø først. Det sidste, du ønsker, er ved et uheld at låse dig ude af kritiske systemer!
Styrken ved korrekt udbredelse
Effektiv udbredelse af adgangskoder er mere end en bekvemmelighed og mere end et simpelt adgangskodeskift: det er en afgørende del af din sikkerhedsstrategi. Udbredelse af adgangskoder:
- Forebygger tjenesteafbrydelser: Ikke flere paniske opkald om tjenester, der fejler efter et adgangskodeskift.
- Styrker sikkerheden: Sikrer, at gamle adgangskoder udfases på tværs af alle systemer.
- Sparer tid: Automatiserer en proces, der ville være besværlig og fejlbehæftet, hvis den blev udført manuelt.
- Forbedrer overholdelsen: Håndhæver automatisk adgangskodepolitikker i hele infrastrukturen uden manuel indgriben og sikrer løbende overholdelse gennem automatisering frem for periodiske kontroller.
Udbredelse af adgangskoder: det hele samles
Udbredelse af adgangskoder er måske ikke den mest prangende funktion i den brugerdefinerede PAM-udbyder, men den er den lim, der holder strategien for privilegeret adgangsstyring sammen. Den gør det, der kunne være et logistisk mareridt, til en gnidningsfri, automatiseret proces. Når du finjusterer opsætningen af din brugerdefinerede PAM-udbyder, så vær særlig opmærksom på konfigurationen af udbredelsen.
Når det gøres rigtigt, går et velpropageret adgangskodeskift ofte ubemærket hen, men alle har gavn af det!