











 Marc Beausejour
Devolutions Integration Center viser nu tre af de mest udbredte DevOps-værktøjer: Ansible, Kubernetes og Terraform. Integrationerne understøtter både open source- og enterprise-arbejdsgange og gør det lettere at automatisere infrastruktur, administrere infrastruktur som kode og beskytte følsomme data på tværs af miljøer.
Ved at hente legitimationsoplysninger direkte fra Devolutions Server kan teams standardisere klargøring, konfigurationsstyring og udrulning af applikationer og samtidig holde hemmeligheder samlet ét sted, væk fra konfigurationsfiler og kilderepositorier.
Det giver DevOps-teams en samlet tilgang til sikker adgang, indsættelse af legitimationsoplysninger ved kørsel samt udrulning og administration af moderne infrastruktur. Du kan bruge den samme centrale boks på tværs af CI/CD-pipelines, orkestreringsplatforme og arbejdsgange med infrastruktur som kode, uanset om du arbejder med virtuelle maskiner, containeriserede applikationer eller tjenester i den offentlige cloud.
Hvorfor forbinde DevOps-arbejdsgange med Devolutions-økosystemet?
DevOps-teams kæmper ofte med hemmeligheder, der er spredt i vault-filer, repositorievariabler, cloud-nøglelager og krypterede konfigurationsfiler. Fragmenteringen øger risikoen og gør det mere kompliceret at udrulle og administrere infrastruktur på tværs af datacentre og offentlige cloudmiljøer.
Når du forbinder DevOps-arbejdsgange med Devolutions Server, får du:
- En central boks til hemmeligheder til automatisering og fjernforbindelser
- Rollebaseret sikker adgang, der begrænser, hvem der kan hente produktionslegitimationsoplysninger
- Automatiske revisionslogge for hver anmodning om en hemmelighed
- Dynamisk just-in-time-hentning af legitimationsoplysninger, afstemt med operationer med ønsket tilstand
- Mindre eksponering af følsomme data i lokale filer
Tilgangen styrker sikkerheden og forenkler samtidig klargøring, konfigurationsstyring og udrulning af applikationer på tværs af CI/CD, GitOps og hybrid infrastruktur.
Ansible-integration: sikre, dynamiske hemmeligheder til automatisering
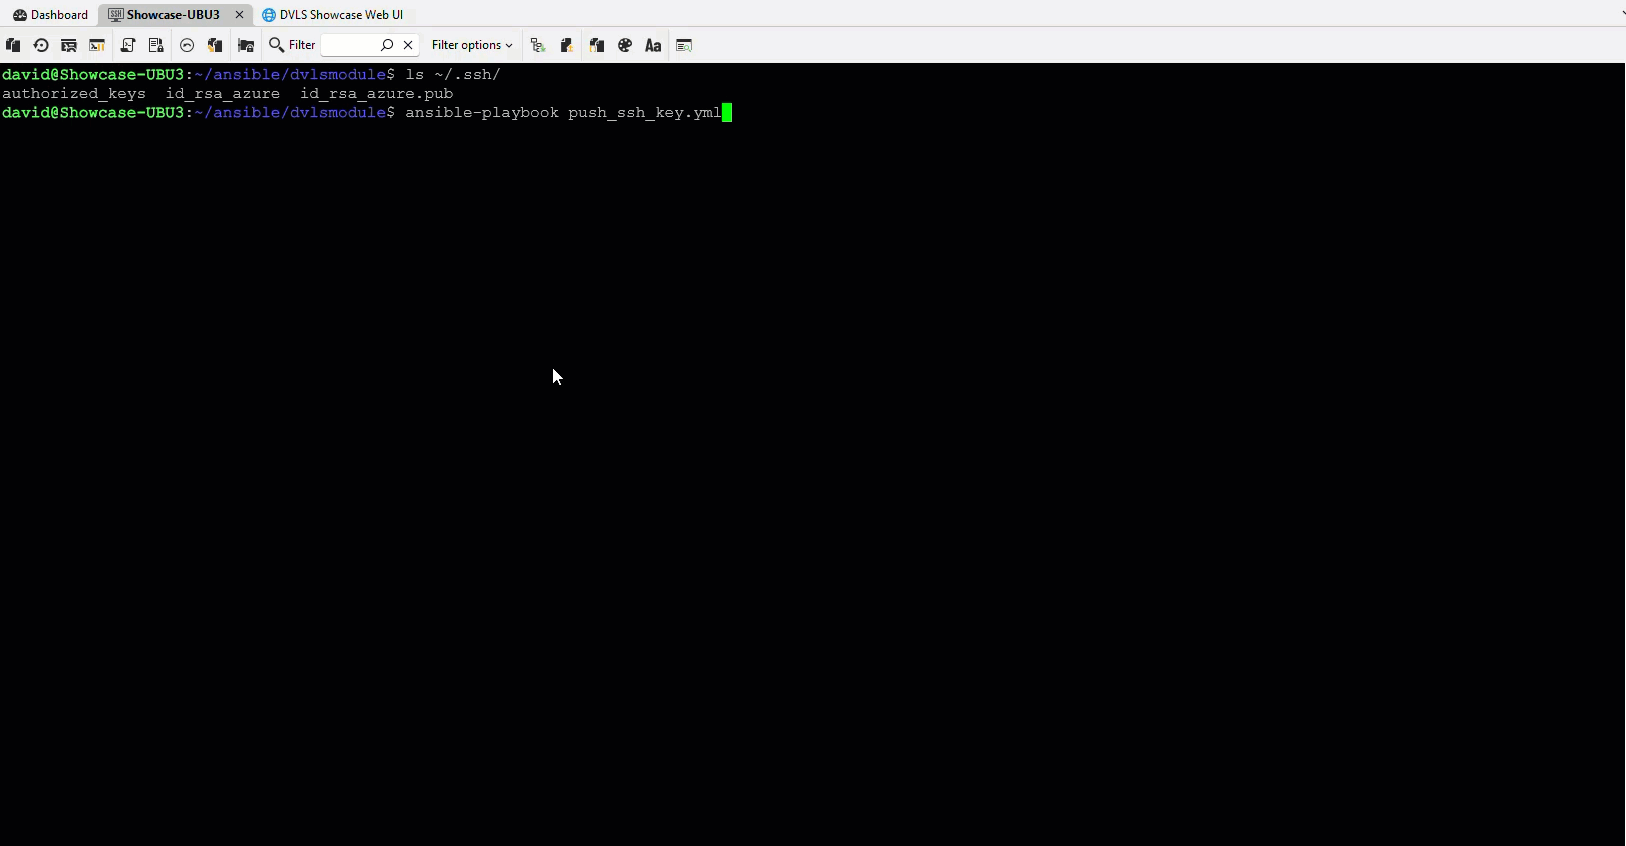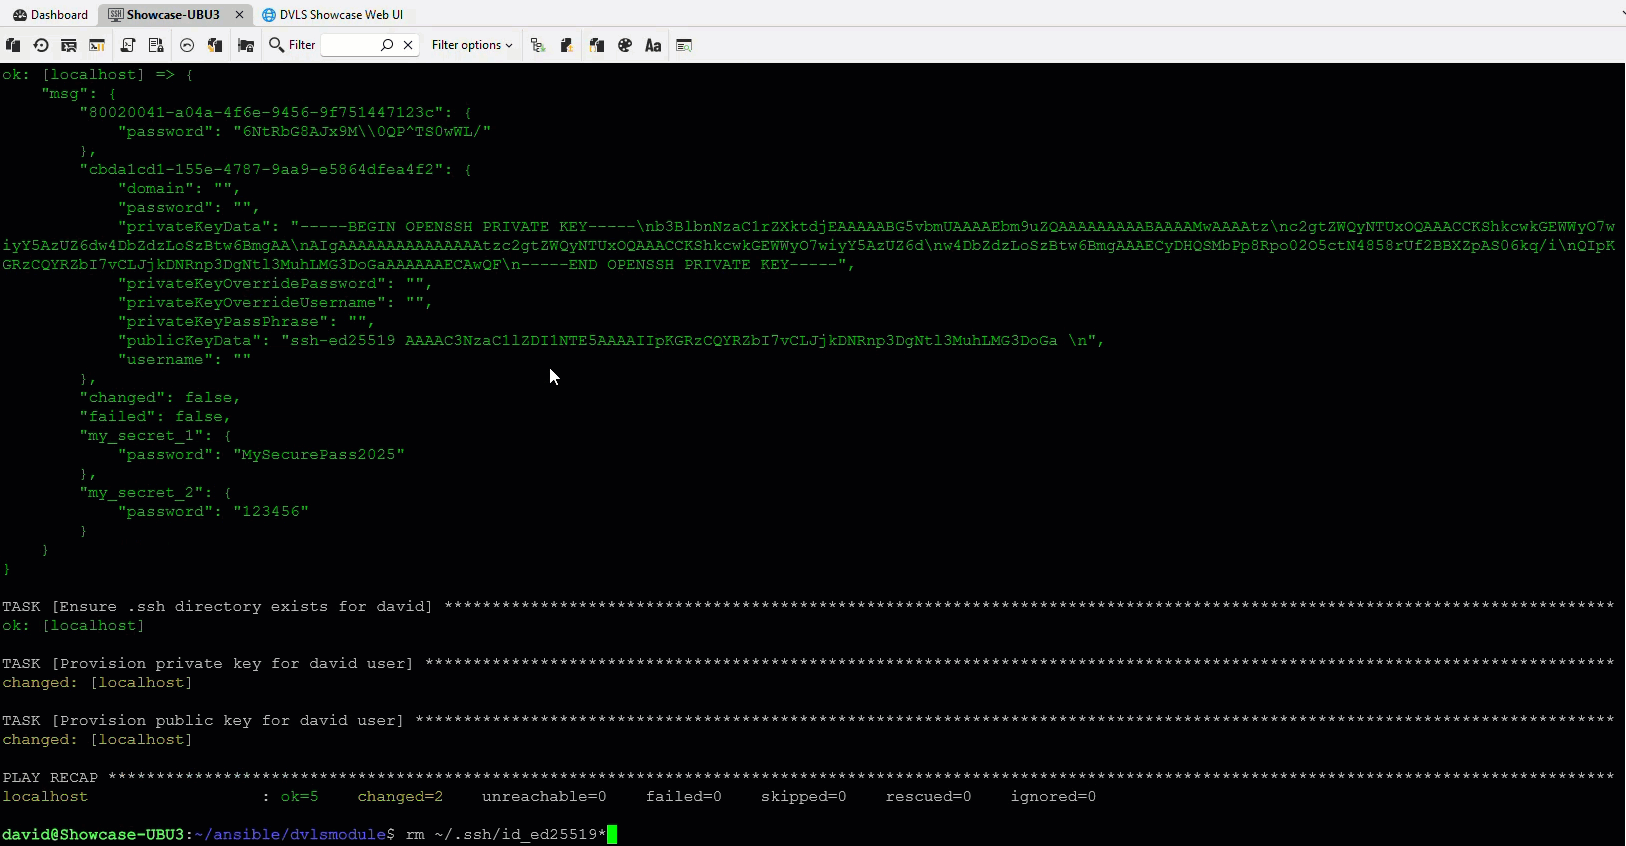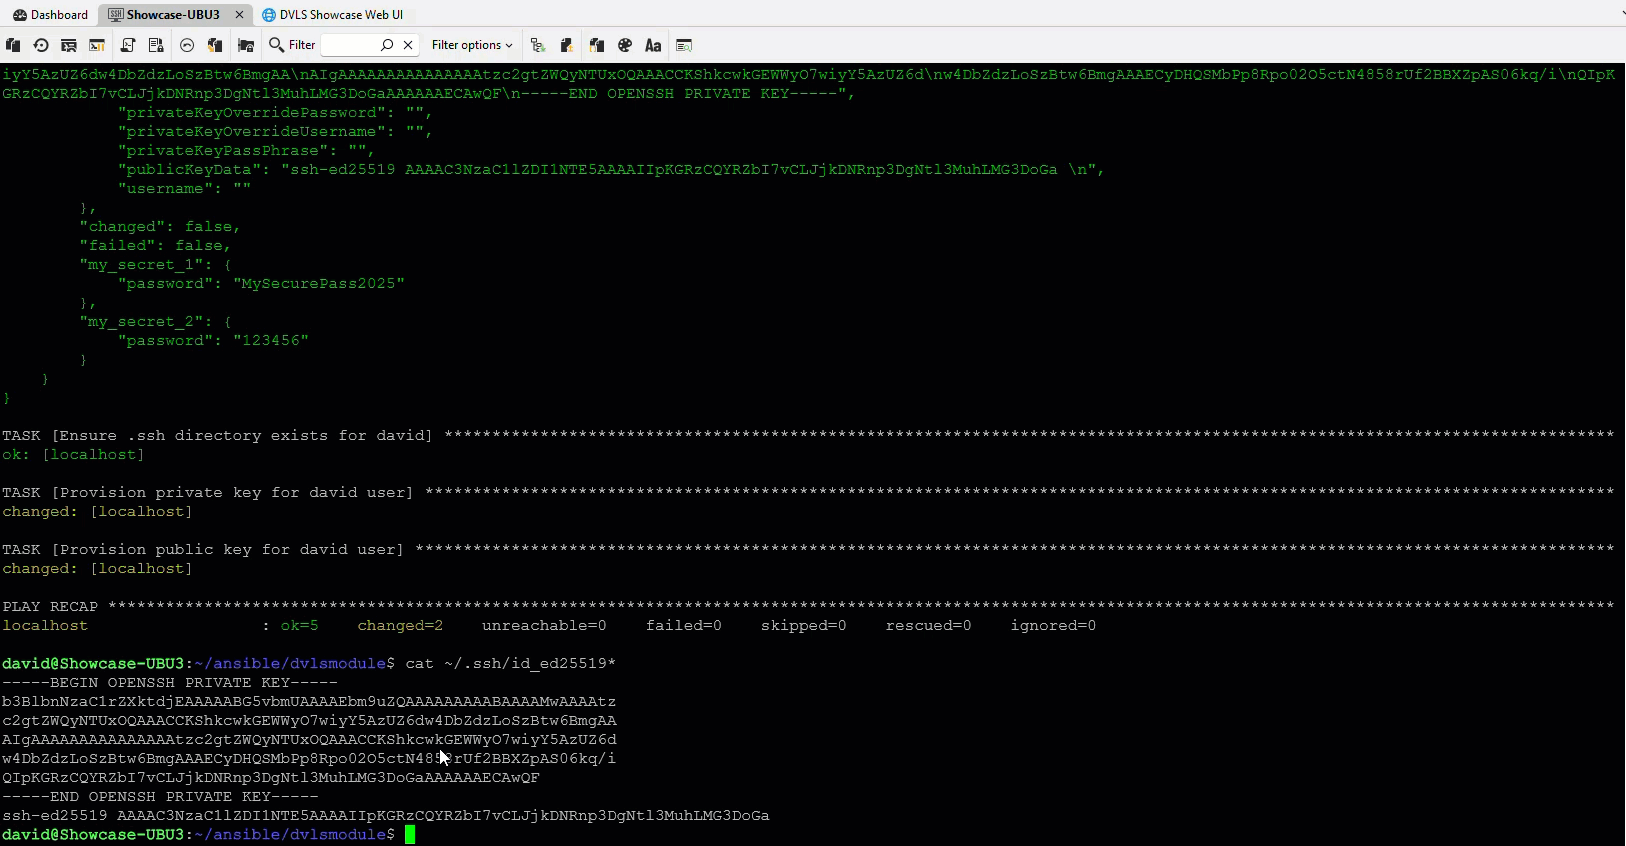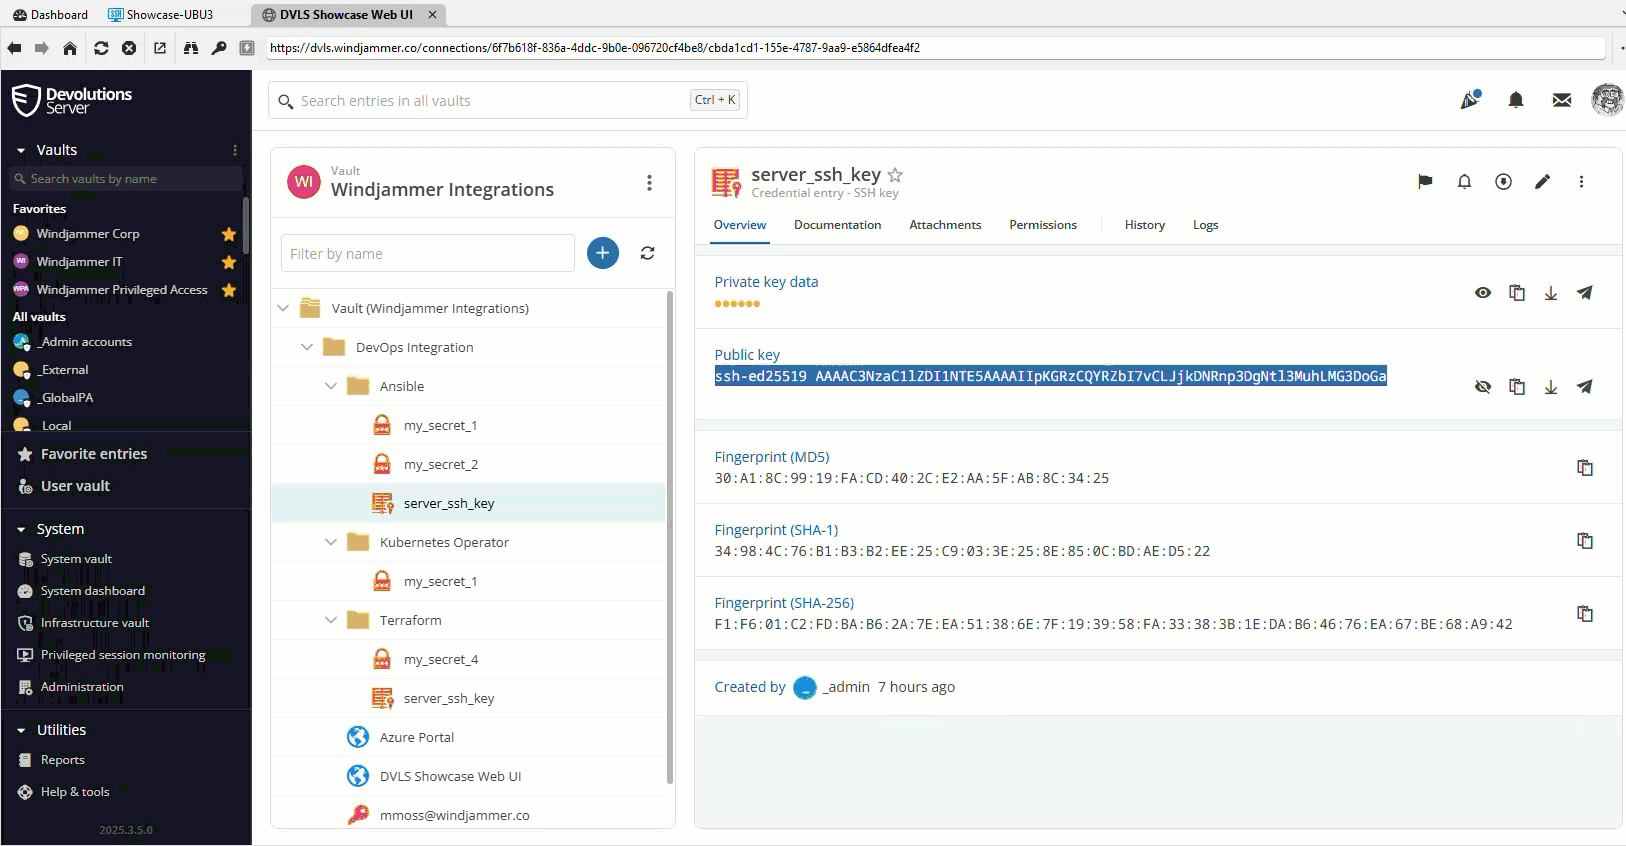
Ansible-integrationen lader en Ansible-playbook hente hemmeligheder direkte fra Devolutions Server ved kørsel. Det fjerner behovet for Ansible Vault, krypterede filer eller statiske variabler gemt i en konfigurationsfil.
Brugsscenarier
Slip for administration af Ansible Vault Ikke flere vault-adgangskoder, genkryptering eller jonglering med flere krypterede filer. Playbooks henter hemmeligheder sikkert under afviklingen.
Dynamisk klargøring af hemmeligheder til CI/CD Klargør infrastruktur og applikationer uden at skrive legitimationsoplysninger til disk, logfiler eller state-filer. Hemmelighederne forbliver samlet ét sted og er beskyttet.
Rotation af legitimationsoplysninger uden kodeændringer Når legitimationsoplysninger roteres i Devolutions Server, bruger Ansible automatisk de nye værdier, uden at playbooks skal opdateres.
Rollebaseret adgang til hemmeligheder på tværs af miljøer Den samme Ansible-playbook kan køre i dev, staging eller produktion, mens Devolutions håndhæver adgangen ud fra miljø og ressourcekrav.
Kubernetes-integration: GitOps-sikker og central administration af hemmeligheder
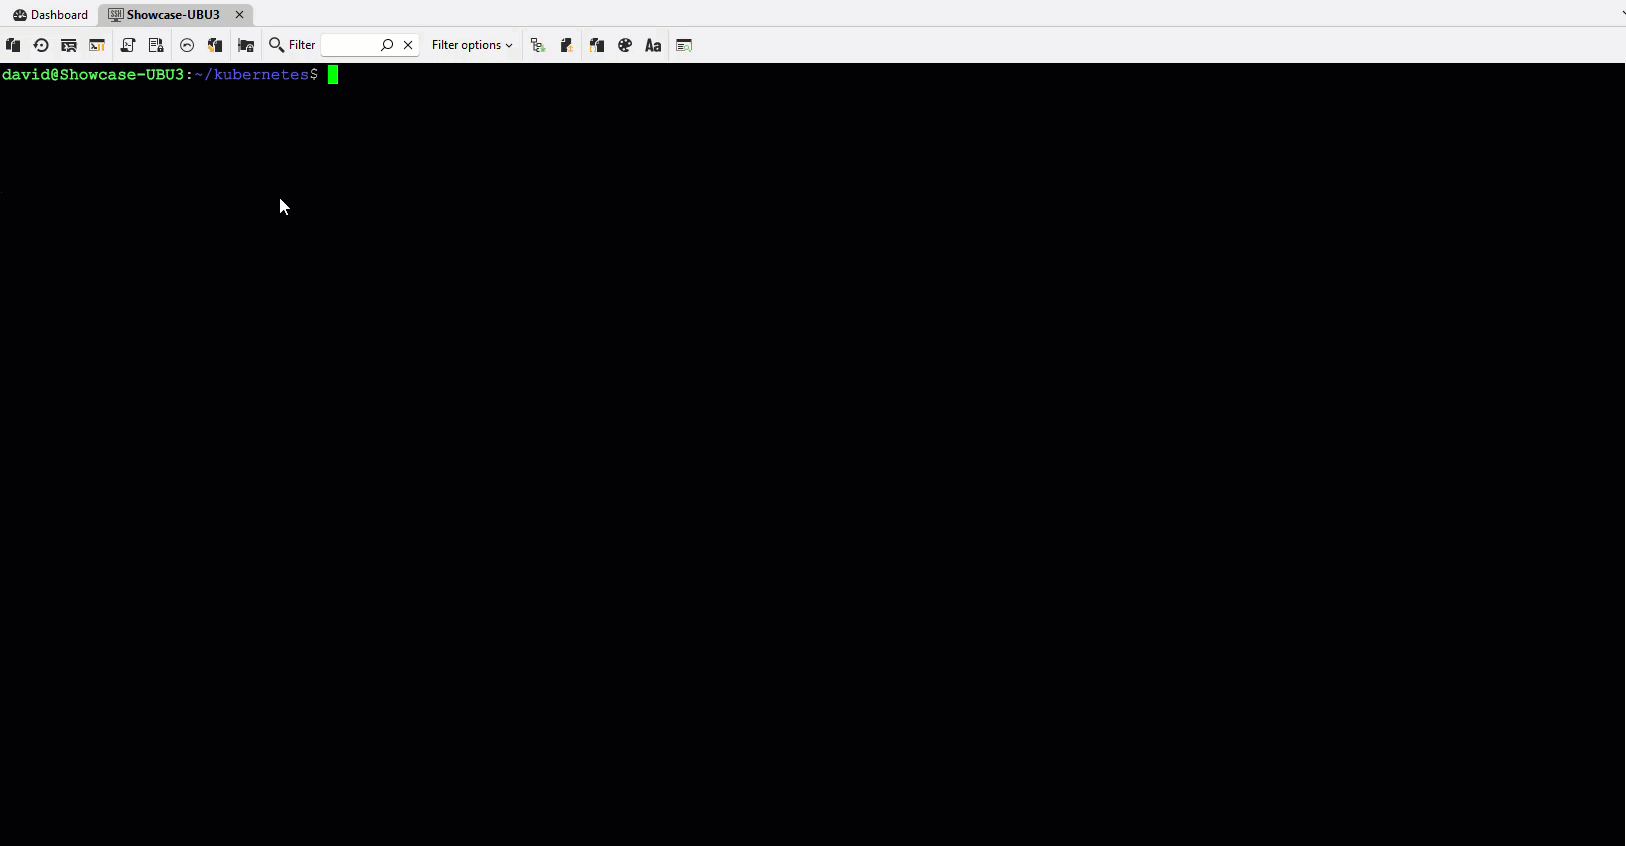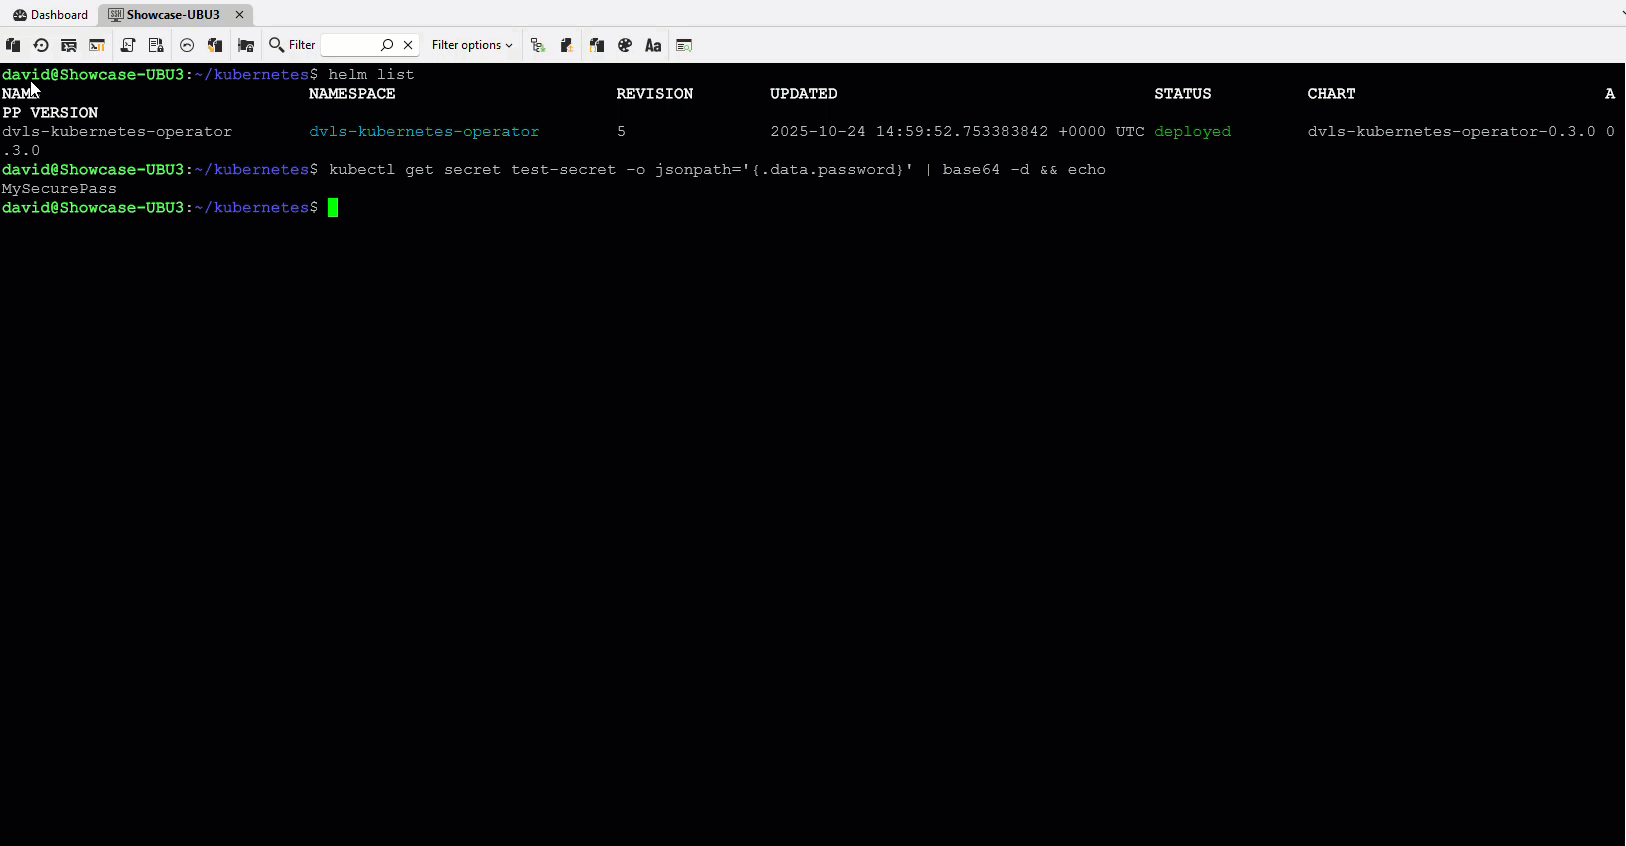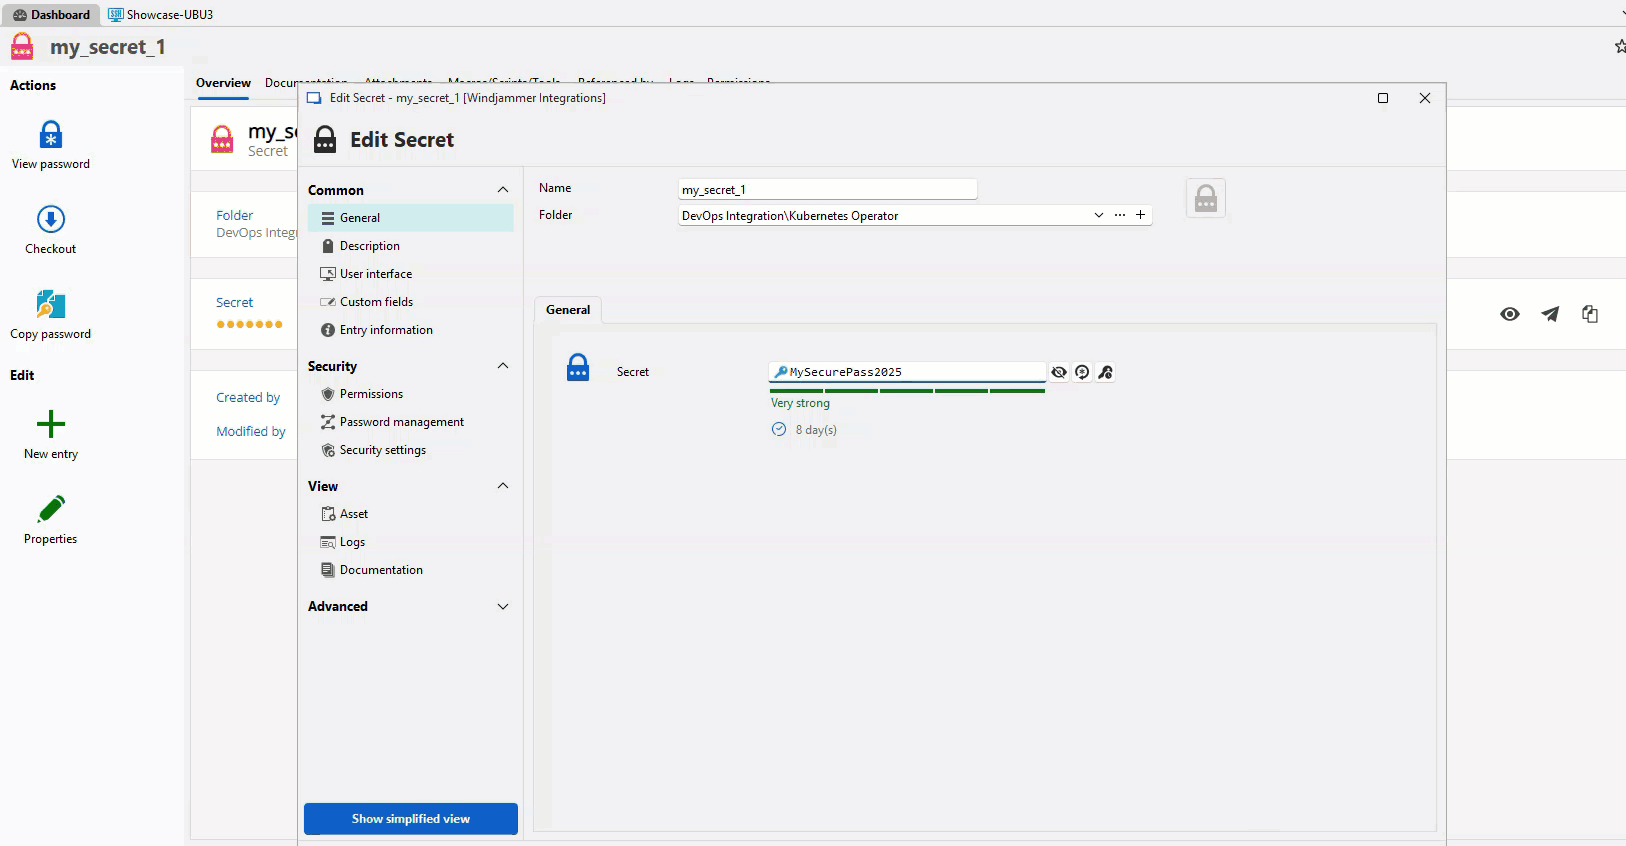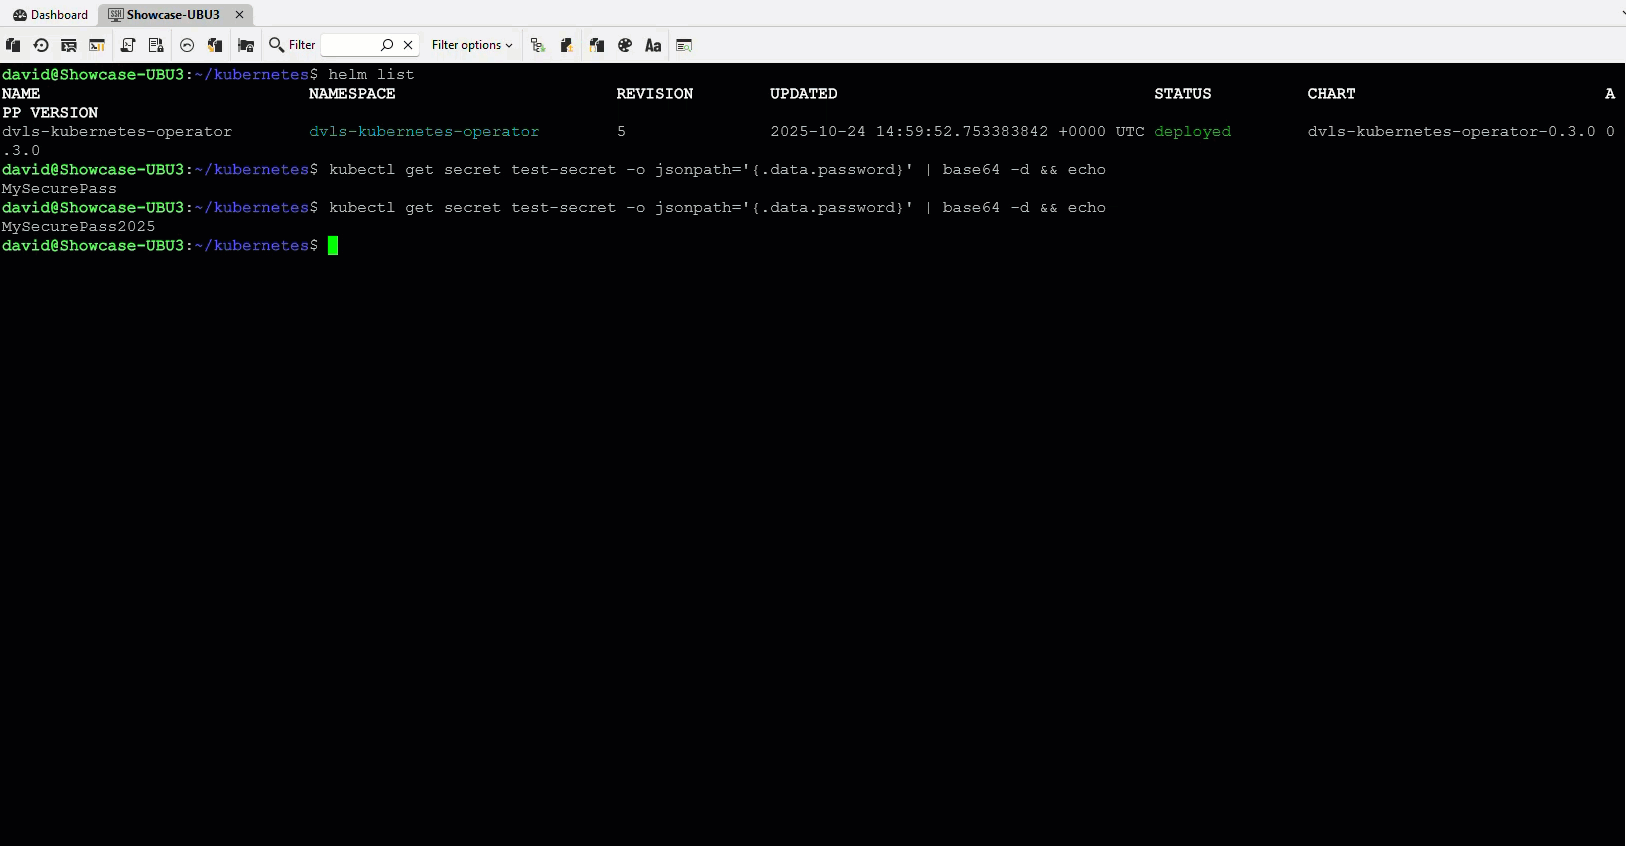
Kubernetes-integrationen introducerer den brugerdefinerede ressource DvlsSecret. Den lader clusters hente hemmeligheder direkte fra Devolutions Server, uden at de ligger i manifester, ConfigMaps eller Helm-charts.
Brugsscenarier
Fjern hemmeligheder fra Helm-charts og manifester
Udrul applikationer med DvlsSecret-referencer i stedet for at indlejre følsomme data i YAML eller skabeloner.
Central administration af hemmeligheder på tværs af flere clusters Administrer hemmeligheder for alle clusters fra én boks i stedet for at vedligeholde separate lagre pr. cluster eller namespace.
GitOps-venlige hemmeligheder
Gem DvlsSecret-CRD’er i Git, mens de rigtige legitimationsoplysninger bliver i Devolutions Server. Det holder repositorierne rene og sikre, også når de er offentlige.
Miljøspecifik indsættelse af hemmeligheder Brug de samme manifester til dev, staging og produktion. Kubernetes henter de rigtige hemmeligheder fra den matchende boks i Devolutions Server.
Enklere genoprettelse af et cluster Hvis du genopbygger et cluster fra GitOps, gendanner operatoren automatisk alle hemmeligheder fra Devolutions Server uden manuelle trin.
Terraform-integration: sikre hemmeligheder til infrastruktur som kode
Med Terraform-integrationen kan moduler og konfigurationer hente legitimationsoplysninger direkte fra Devolutions Server i stedet for at indlejre hemmelige variabler i kode, repositorier eller modulinput.
Brugsscenarier
Dynamiske legitimationsoplysninger til databaser og applikationer Hent RDS-adgangskoder, forbindelsesstrenge og applikationshemmeligheder fra Devolutions Server under terraform-operationer.
Miljøbevidst indsættelse af hemmeligheder Brug den samme Terraform-kode på tværs af dev, staging og produktion ved at pege på forskellige bokse ud fra workspace eller variabler.
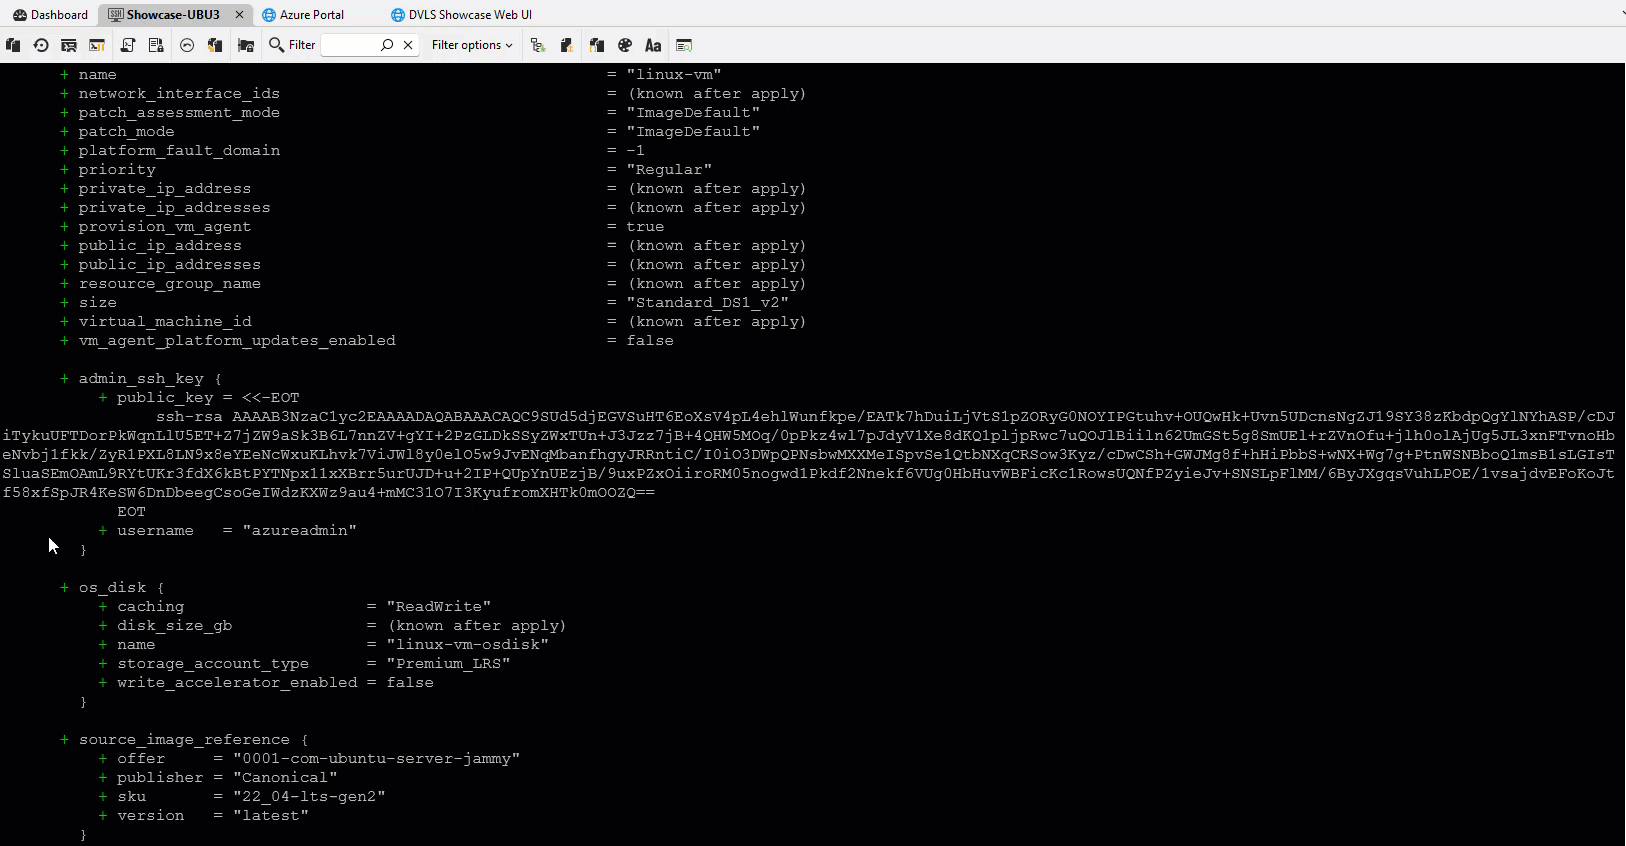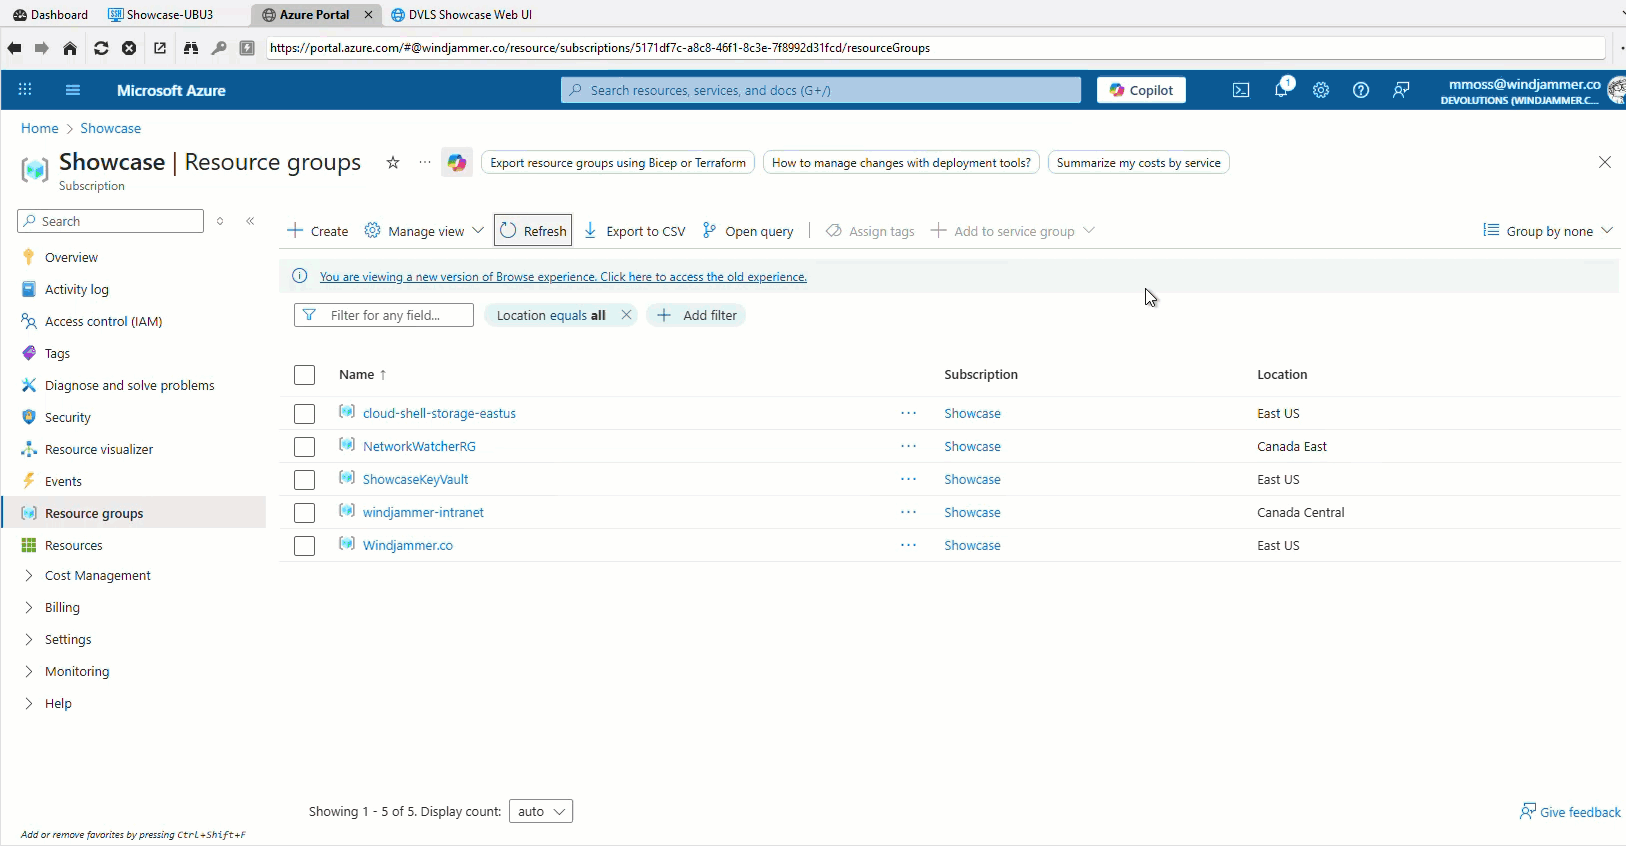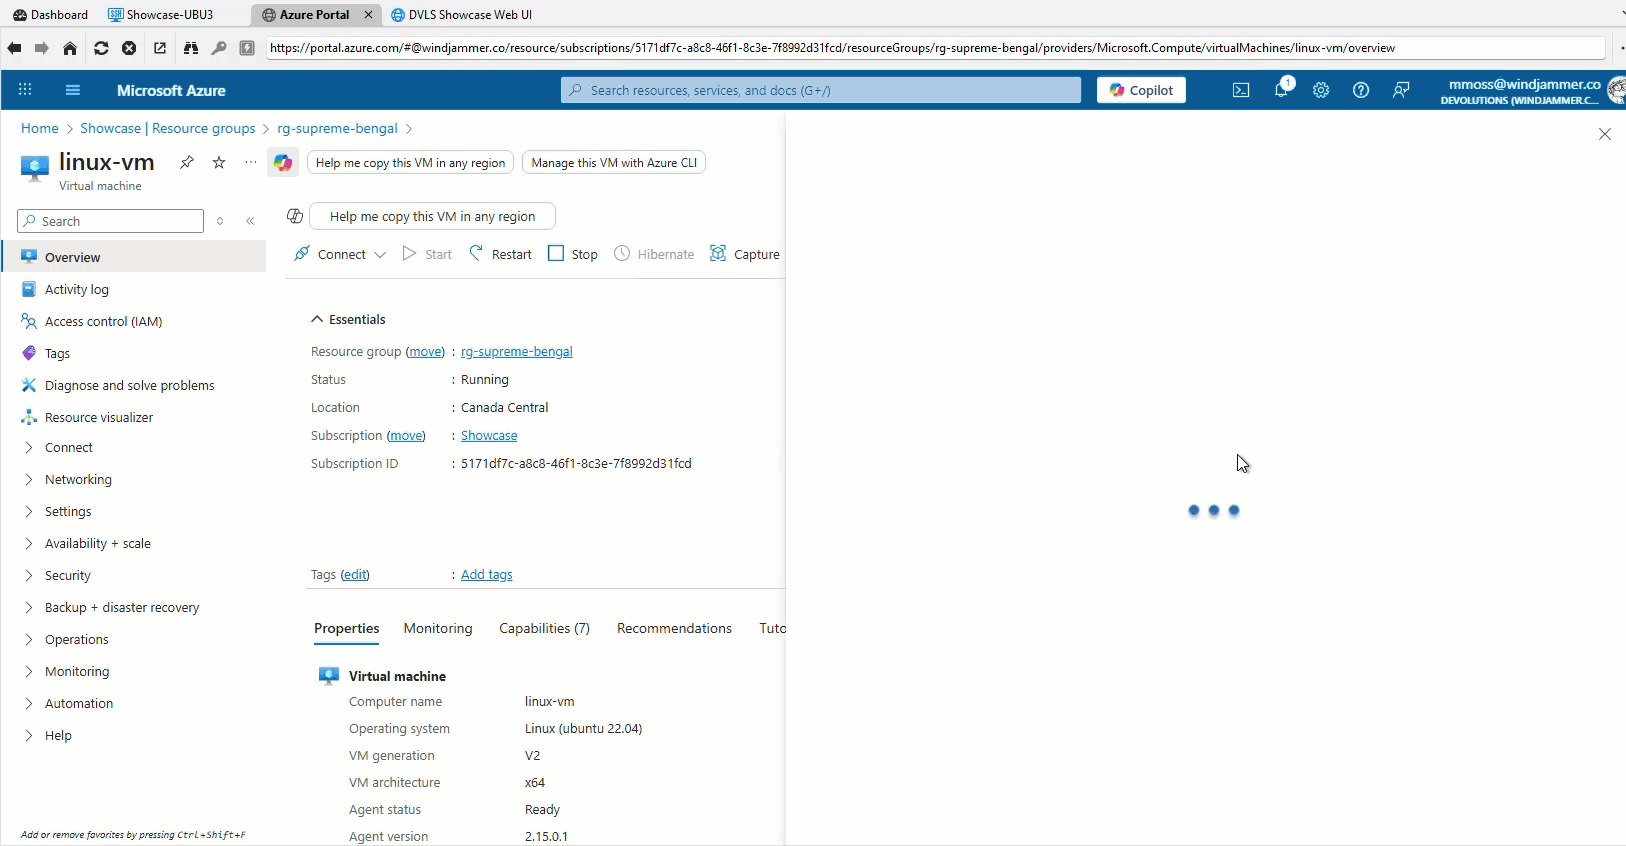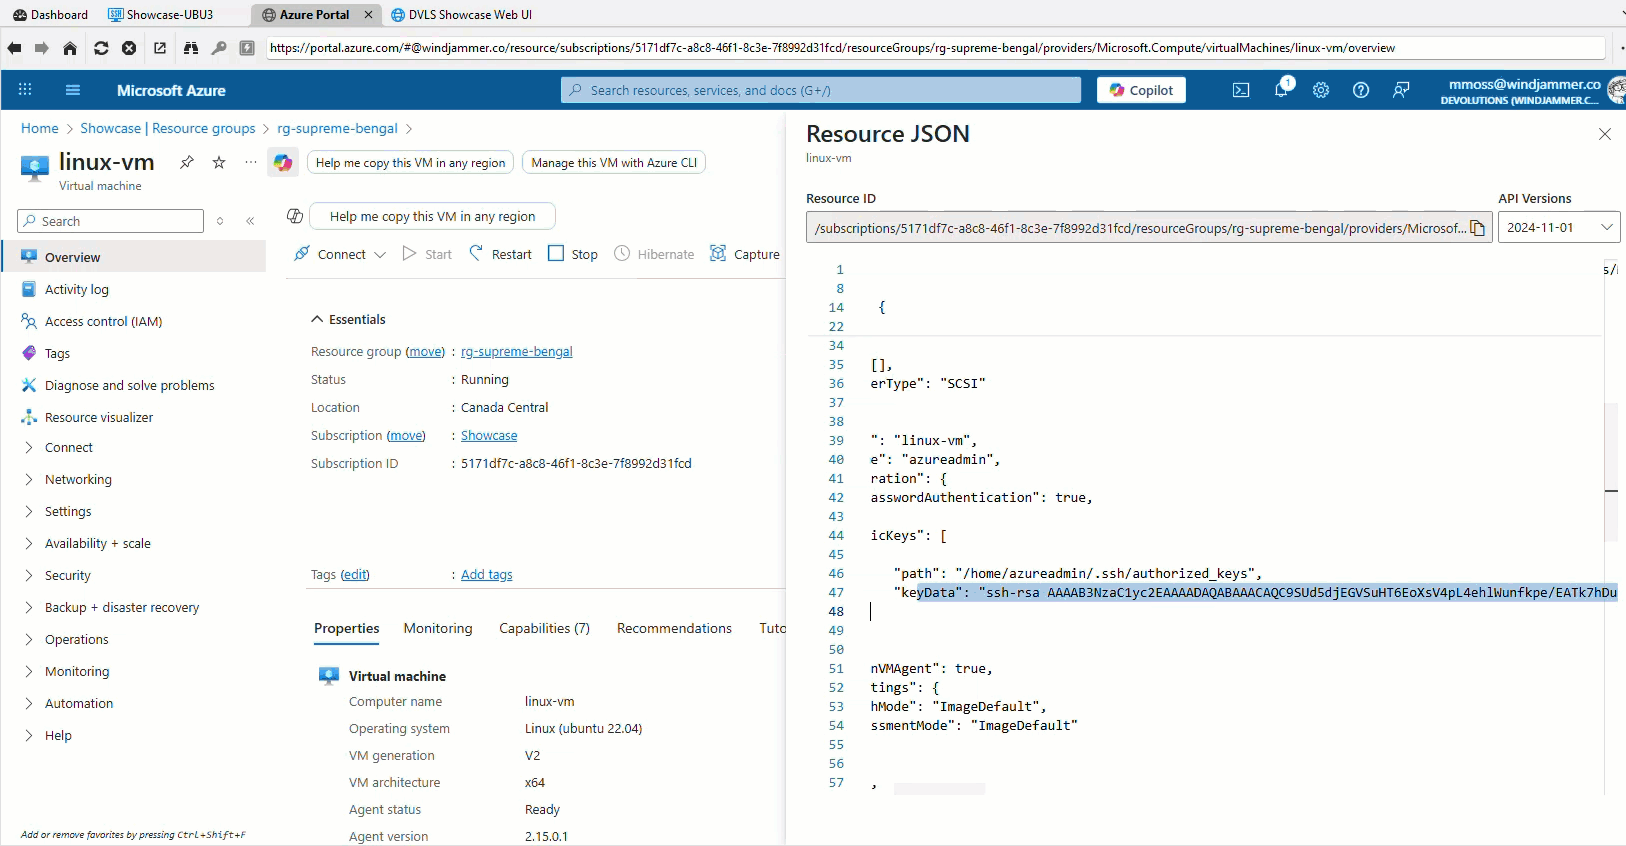
Distribution af SSH-nøgler til klargjorte maskiner Hent og udrul SSH-nøgler fra Devolutions Server, når du opretter nye virtuelle maskiner.
Centrale API-tokens og tjenestekonti Udfyld Kubernetes-secrets eller applikationskonfigurationer med tokens, certifikater og tjenestekonti, der administreres i Devolutions Server.
Fjern følsomme modulinput Genbrugelige moduler kan forespørge Devolutions Server direkte, så du ikke behøver sende følsomme variabler gennem modulgrænseflader.
Udrulning af certifikater og nøglemateriale Hent SSL-certifikater, private nøgler og CA-bundter fra Devolutions Server for at konfigurere load balancere, gateways og ingress-controllere.
Begynd at bruge de nye DevOps-integrationer i dag!
Integrationerne til Ansible, Kubernetes og Terraform er tilgængelige i Devolutions Server i dag. De giver en sikker og ensartet måde at administrere hemmeligheder på tværs af infrastruktur som kode, udrulning af applikationer, CI/CD-pipelines og containeriserede applikationer.
Integrationerne udvikler sig løbende, og vi er stadig i de tidlige faser af udviklingen. Din feedback og dine funktionsønsker er meget velkomne.
Hvis du vil have hjælp til at teste eller udrulle integrationerne i dine miljøer, står vores team klar til at hjælpe.