











 Laurence Cadieux
Den internationalt anerkendte cybersikkerhedsekspert — og hovedtaler ved den første udgave af Devolution Central Online i 2020! — Nick Espinosa har opstillet det, han kalder „cybersikkerhedens fem love“:
- Lov 1: Hvis der findes en sårbarhed, bliver den udnyttet
- Lov 2: Alt er sårbart på en eller anden måde
- Lov 3: Mennesker stoler på andre, selv når de ikke burde
- Lov 4: Med innovation følger mulighed for udnyttelse
- Lov 5: Er du i tvivl, så se lov 1
Det centrale i Nicks budskab — og advarsel — er, at et stærkt cybersikkerhedsprogram, der overholder reglerne og overvåges løbende, ikke er valgfrit. Det er obligatorisk! Et enkelt databrud kan koste hundredtusindvis eller endda millioner af dollars i tabt produktivitet, undersøgelse og udbedring, tab af kunder, skade på omdømmet, retssager og bøder.
Og det bringer os til afstemningsspørgsmålet i juli: Hvem er ansvarlig for cybersikkerheden i din virksomhed?
Vores mål med spørgsmålet er at få en bedre forståelse af jobtitlen eller rollen for den person (eller det team), der har til opgave at udvikle og indføre planer, strategier, teknikker, systemer, platforme og værktøjer til at mindske risikoen, så data beskyttes mod cybertrusler.
Svarene
Vi havde håbet på en ret stor mængde svar. Den dårlige nyhed er, at vores forventninger ikke blev indfriet. Men den gode nyhed er, at de blev OVERGÅET! Det blev faktisk et af vores mest populære afstemningsspørgsmål nogensinde. Her er et øjebliksbillede af svarene, inddelt efter enkeltperson og gruppe:
Enkeltperson
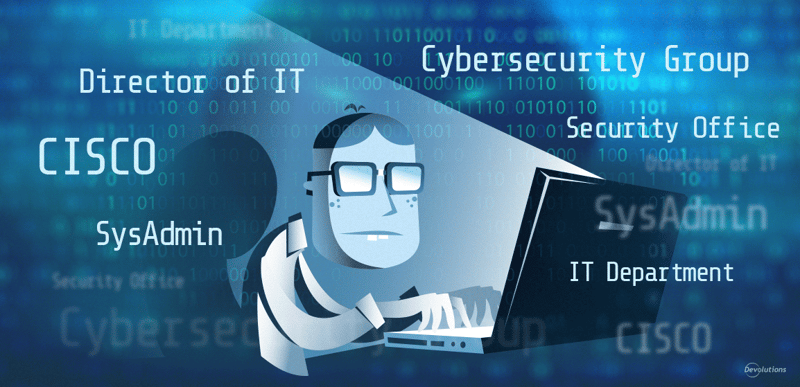
- Den mest almindelige jobtitel for den person, der er ansvarlig for cybersikkerheden, er IT-direktør (eller direktør for IT).
- Den næstmest almindelige jobtitel er CISO.
- Den tredje mest almindelige jobtitel er SysAdmin.
Andre jobtitler, der blev nævnt, omfatter: informationssikkerhedschef, cybersikkerhedschef, CSO, CDO, CIO og direktør for informationssikkerhed.
Gruppe
Flere medlemmer af fællesskabet fortalte os, at en gruppe eller et team, snarere end en enkeltperson, har det primære eller hele ansvaret for cybersikkerheden i deres virksomheder:
- Den mest almindelige gruppe eller det mest almindelige team med ansvar for cybersikkerheden er cybersikkerhedsgruppen.
- Den næstmest almindelige gruppe eller det næstmest almindelige team er informationssikkerhedskontoret.
- Den tredje mest almindelige gruppe eller det tredje mest almindelige team er IT-afdelingen.
Det kræver en hel landsby
Det var også interessant og tankevækkende, at flere medlemmer af fællesskabet sagde, at alle er ansvarlige for cybersikkerheden i deres virksomhed. For eksempel:
- Ben Liebowitz: „Jeg siger altid, at det kræver en hel landsby. ALLE i virksomheden er ansvarlige! Fra sekretærerne til IT-medarbejderne og til Infosec-teamet. Vi skal alle være årvågne, holde øje med, hvad vi klikker på, og så videre.“
- Justpaul: „Alle er ansvarlige, helt ned til slutbrugeren.“
- Wilfred Oskam: „Jeg mener, at alle er ansvarlige, fra den øverste ansvarlige i virksomheden til slutbrugeren, for det er dem, der oftest bliver præsenteret for malware eller phishing.“
- Jwalant Natvarlal Soneji: „Det er alle. Alle skal spille deres rolle.“
- Abhijeet Vaidya: „Alle medarbejdere, uanset om de er fastansatte eller på kontrakt. Det er et fælles ansvar.“
- Anonym kommentator: „Alle er ansvarlige for sikkerheden … det kræver en indsats fra hver eneste bruger at være sikker.“
- dotnVO: „Alle er ansvarlige for cybersikkerheden i vores virksomhed. Vi har alle en rolle at spille. Jeg synes ærligt talt, at det gælder i de fleste organisationer, selv om de måske ikke er klar over det.“
Vi er helt enige i det synspunkt. Selv om bestemte personer eller grupper og teams i sidste ende står til ansvar for cybersikkerheden (og forhåbentlig også er udstyret med de rette ressourcer, det rette budget og den rette myndighed), er det alles ansvar at holde virksomheden sikker mod cybertrusler.
Vinderne er
Først og fremmest er I ALLE vindere, fordi I er en væsentlig del af cybersikkerhedsløsningen i jeres virksomhed — og det er utrolig afgørende. Se det sådan her: At miste en profitabel kunde eller stå over for stejle prisstigninger (forsyningskæde, det er jer, vi kigger på!) er smertefuldt og træls. Men at blive invaderet af hackere kan være permanent katastrofalt, når 60 % af de små virksomheder lukker inden for seks måneder efter et cyberangreb. I bør alle være stolte af det bidrag, I yder. Ikke alle helte bærer kappe (nogle af dem går i hawaiiskjorter og sandaler, ligesom Sysadminotaur-banden!).
Nu afslører vi de to tilfældigt udvalgte afstemningsdeltagere, som hver vinder et Amazon-gavekort på 25 $. Tillykke til Wilfred Oskam og Thomas Higgins! Skriv til lcadieux@devolutions.net for at gøre krav på din præmie.
Følg med
Leder du efter afstemningsspørgsmålet i august? Det er på vej! Følg med.