











 Coralie Lemasson
For at markere Cybersikkerhedsmåneden, som finder sted hver oktober, bad vi dig i sidste måneds afstemningsspørgsmål om at dele dit BEDSTE råd om cybersikkerhed.
Der kom mange fremragende svar, og som lovet har vi samlet det hele i en masterliste over råd om cybersikkerhed, skabt af DIG, det utrolige Devolutions-fællesskab!
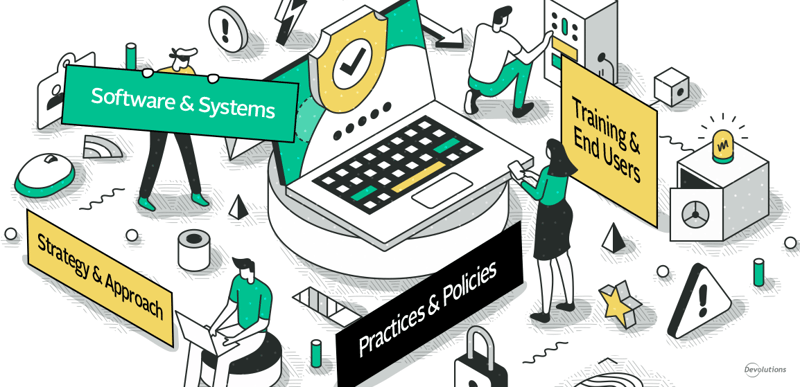
For at gøre listen så nyttig og tilgængelig som muligt har vi organiseret jeres råd i fire kategorier:
Råd om cybersikkerhed: software og systemer
- Et godt, veladministreret SIEM er afgørende for synlighed. Uden at vide, hvad der sker i dit miljø i næsten realtid, er sikkerhed ikke meget mere end et højt spil sæt-halen-på-æslet.
- Arbejd med virtuelle systemer — ingen lokale applikationer
- Brug en god løsning til endpoint detection and response (EDR).
- Brug en god antivirusløsning.
- Brug en god antispamløsning.
- Brug Remote Desktop Manager.
- Hold dig opdateret. Det er ikke kun operativsystemet, der skal holdes ajour. Antivirussoftware og andre populære applikationer skal også holdes opdaterede, sammen med router/wi-fi.
Råd om cybersikkerhed: praksis og politikker
- Brug multifaktorgodkendelse (MFA).
- Backup, backup og backup!
- Bloker dark web-IP-adresser fra LAN og WAN.
- Indfør URL- og indholdsfiltrering.
- Hav en plan, der omfatter konkrete mål og målbare, reviderbare resultater.
- Brug altid zero trust-arkitektur (altså „stol på, men kontrollér“).
- Brug princippet om mindste privilegium (POLP).
- Afinstaller unødvendige/ubrugte apps.
- Lås routerne ned.
- Læs privatlivspolitikker, og forstå, hvordan dine data bliver brugt (for det bliver de).
Råd om cybersikkerhed: træning og slutbrugeraktiviteter
- Uddan brugerne, og test bevidsthed og efterlevelse. De største sikkerhedstrusler skyldes menneskelig håndtering.
- Brug ikke den samme adgangskode flere steder; brug længere hemmeligheder (f.eks. 15 bit). Specialtegn + bogstaver + tal anbefales.
- Svar ikke på de spørgsmål på sociale medier om din første bil eller dit første kæledyr… de indsamler bare svarene på dine sikkerhedsspørgsmål for at stjæle din identitet/dine kreditkort osv.
- Vær på vagt over for uventede henvendelser, især alt, der presser dig til at handle med det samme.
- Enhver digital notifikation, man modtager, bør mødes med mistro. Uanset om det er en e-mail, en besked eller en popup, kan enhver notifikation være en potentiel trussel.
- Læs ethvert link grundigt, før du klikker på det
- Undgå at besøge ukendte websteder.
- Download aldrig software fra kilder, du ikke stoler på.
- Klik aldrig blindt på links, og åbn aldrig vedhæftede filer. „Hvis det lyder for godt til at være sandt, er det det sandsynligvis“ bør sidde i alles baghoved.
- Når du overvejer en handling, så spørg dig selv, om du ville råde din bedstemor til at gøre det (Hahahah! Den her elsker vi, Rick Hensley!).
Råd om cybersikkerhed: strategi og tilgang
- Det er ikke kun InfoSec-teamets opgave at beskytte din virksomhed. Det er alles opgave!
- Sikkerhed skal gøre det muligt for folk at arbejde smartere, ikke hårdere!
- Lyt til dine „brugere“, før du prædiker sikkerhedens veje. Når du forstår, hvad de gør, og hvordan, kan du guide dem ind på sikkerhedens vej.
- Gå ud fra, at et brud allerede er sket, i stedet for at vente på, at det sker.
- Årvågenhed er afgørende. Vær altid på vagt, og stol ikke kun på de forholdsregler, der allerede er på plads.
Brug den, og del den
Vi opfordrer dig til at bruge denne masterliste som guide til din køreplan for cybersikkerhed i 2023. Måske sætter din virksomhed allerede flueben ved nogle vigtige punkter (såsom MFA og sikkerhedskopier), men der er andre områder, hvor du kan styrke din profil (såsom at give mere og bedre træning til slutbrugerne og indføre zero trust og POLP).
Vi inviterer dig også til at dele denne masterliste med ledere og beslutningstagere uden for IT i din virksomhed, som måske tror, at alt er i orden med cybersikkerheden, simpelthen fordi der endnu ikke har været et (større) brud. Som det gamle ordsprog siger, er det som „at fløjte forbi kirkegården“. Der skal kun ét brud til for at pådrage sig omkostninger på fem, seks eller endda syv cifre. Og for at gøre det værre: Mindre er ikke sikrere. Tværtimod går hackere jævnligt efter SMV’er for at udnytte svagere — og i nogle tilfælde nærmest ikkeeksisterende — forsvar.
Og vinderne er…
I tråd med vores månedlige afstemningstradition har vi tilfældigt udvalgt to deltagere, som hver vinder et Amazon-gavekort på 25 dollars! Tillykke til Nicolai Pedersen og Matt Markley, vinderne af oktoberafstemningen! Skriv til lcadieux@devolutions.net for at indløse jeres præmie.
Har vi overset noget?
Er der andet, du mener, vi bør føje til masterlisten over råd om cybersikkerhed? Skriv en kommentar nedenfor, så opdaterer vi den.