 Matt Miller
Små IT-teams har ikke brug for en labyrint af sikkerhedsværktøjer. De har brug for rækværk, der udrulles hurtigt og er svære at omgå. Devolutions PAM leverer de fire grundelementer — boks, opdagelse, godkendelse og optagelse — og Remote Desktop Manager (RDM) plus Devolutions Gateway gør dem brugbare i hverdagen. Resultatet er just-in-time-rettighedsforhøjelse (JIT), der flugter med princippet om mindste privilegium (PoLP), og en tydelig vej mod nul stående privilegier (ZSP).
Boks og rotation: Saml adgangskoder, og skift dem efter brug
Læg dine privilegerede konti i PAM-boksen, og start sessioner fra RDM med indsprøjtning af legitimationsoplysninger, så administratorer kan bruge kontoen uden nogensinde at se adgangskoden. Når sessionen slutter, kan PAM automatisk rotere adgangskoden — enten når legitimationsoplysningerne tjekkes ind, eller efter en fast tidsplan. PAM opdaterer også alle de steder, kontoen er refereret (tjenester, planlagte opgaver, forbindelsesposter), så intet går i stykker.
Derfor er det vigtigt: Ingen adgangskoder, der kan lække, et lille vindue for genbrug, og fordi rettighedsforhøjelsen er kortvarig af design, er du igen på linje med PoLP efter hver session.
Opdagelse: Inventar og styring af privilegerede konti
Kør opdagelse de steder, hvor ophøjet adgang faktisk findes — kataloger, servere, endpoints, databaser og cloud-roller — og klassificér det, du finder, efter risikoniveau. Træk højrisikokonti direkte ind i PAM-boksen, knyt en rotationspolitik til dem, og kræv tidsbegrænsede godkendelser og sessionsoptagelse. Kør opdagelse med jævne mellemrum, så nye konti bliver markeret og indrulleret i stedet for at drive.
Til segmenterede netværk og MSP-scenarier kører du opdagelse gennem Devolutions Gateway: ét godkendt gateway-endpoint med politikstyret adgang.
Derfor er det vigtigt: Du fjerner blinde vinkler, indrullerer højrisikokonti hurtigt og stopper nye i at drive uden styring. Det understøtter ZSP ved at sikre, at rettighedsforhøjelse kun findes, når der er brug for den, og kun så længe det er nødvendigt.
Godkend: Gør rettighedsforhøjelse bevidst (og hurtig)
Brug godkendelser, der matcher den måde, arbejdet faktisk foregår på. I RDM (herunder RDM mobile) angiver en anmoder en begrundelse eller en sag, og politikken sender anmodningen til godkendere. De giver et tidsbegrænset vindue — foruddefineret (for eksempel 5/15/60 minutter) eller tilpasset — og adgangen udløber automatisk bagefter. Godkendere kan svare direkte i RDM (herunder RDM mobile) eller via Devolutions Password Manager. Du kan sætte flere godkendere til at blive underrettet i arbejdstiden, så godkendelsen går hurtigt. Det er JIT-rettighedsforhøjelse som standard, uden rettigheder uden udløb.
Hver godkendt session kan optages, og legitimationsoplysningerne roterer ved indtjekning eller efter en tidsplan, så løkken lukkes. Aktivitetsrapporter kan indeholde sagsnumre sammen med anmodningen, godkenderen og tidsstempler, så sporet er rent og klar til revision.
Derfor er det vigtigt: Rettighedsforhøjelse bliver bevidst, sporbar og hurtig nok til at bruge hver gang.
Optag: Gør tillid til dokumentation
Hvis du ikke kan rekonstruere, hvad der skete, støtter du dig til hukommelsen. Sessionsoptagelse for RDP/SSH knytter handlinger til anmodningen, godkendelsen og rotationshændelsen. Eksportér en komplet bevismappe — anmodning, godkendelse, sessionsmetadata/optagelse og rotation — på få minutter. Det gør nul stående privilegier operationelt: rettigheder findes kun under godkendte sessioner.
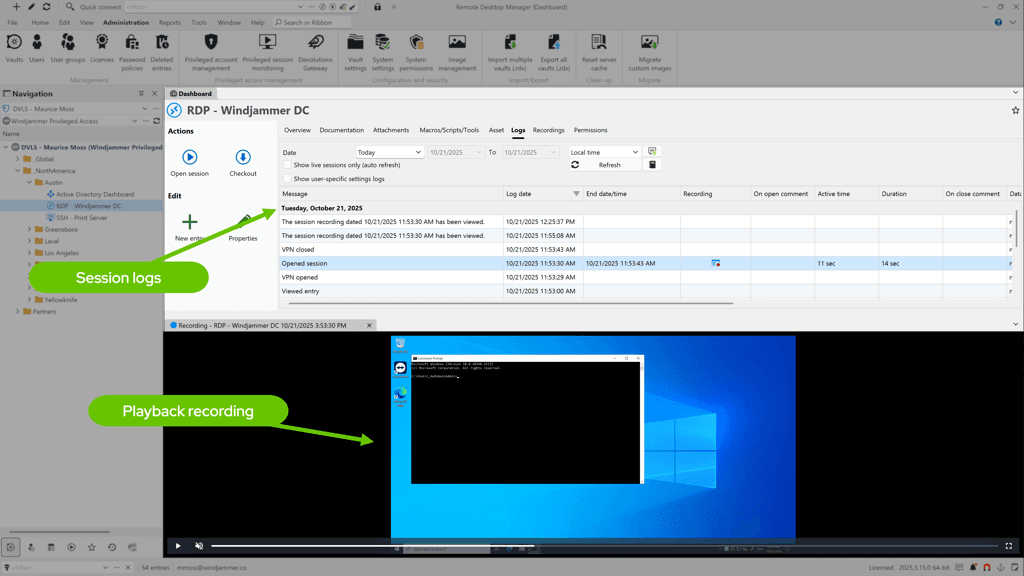
Derfor er det vigtigt: Du kan hurtigt fremlægge én sammenhængende beviskæde til revisioner og hændelser.
Fra anmodning til dokumentation: Styret rettighedsforhøjelse i overblik
- Anmodninger sendes til godkendere.
- Godkend adgang i et tidsbegrænset vindue (for eksempel 5/15/60 minutter eller tilpasset). Adgangen udløber automatisk.
- Start RDP/SSH via Devolutions Gateway med indsprøjtning af legitimationsoplysninger. Der kræves ingen ret til at se adgangskoden.
- Optag sessionen. Al aktivitet knyttes til den oprindelige anmodning og godkendelse.
- Rotér ved indtjekning (eller efter en tidsplan). Opdateringerne spredes til tjenester, opgaver og forbindelsesposter.
Sådan ser „færdig“ ud: Adgangskoderotation er håndhævet, godkendelser udløber automatisk, privilegerede sessioner optages, og alle privilegerede konti er underlagt politik. Det er PoLP i praksis, med ZSP som din standardstilling.
Hvorfor det er lettere — og hvordan vi adskiller os
Mange enterprise-PAM-suiter optimerer efter bredde — og har ofte et operationelt løft med i købet. Vores tilgang giver små teams styret rettighedsforhøjelse og et revisionsspor, der kan eksporteres, på få timer, med en tydelig vej til avancerede kontroller, når du får brug for dem.
Devolutions PAM skiller sig ud på de fire grundelementer:
- Arbejdsgang indbygget i RDM: Anmod → godkend → start → rotér — uden kontekstskift.
- Rækkevidde via Gateway: Formidlet RDP/SSH på tværs af segmenterede netværk — ingen jump-host-farm, der skal vedligeholdes.
- Tid til værdi: Fra installation til den første rotationspolitik i én enkelt arbejdssession. Udvid ugentligt med opdagelse.
- Dokumentation af design: Hver session giver en fortælling fra anmodning → godkendelse → optagelse → rotation, som du kan eksportere på få minutter.
Prøv Devolutions PAM i et on-demand-lab
Prøvekør vores PAM-løsning i en gratis, browserbaseret labsession. Med et forudkonfigureret miljø, ingen installation og ingen ændringer i din infrastruktur er det et ideelt proof of concept med lav forpligtelse. Det eneste, du skal bruge for at komme i gang, er en Devolutions-konto.