











 Adam Listek
Klokken er 2 om natten, og helpdesken lyser op: Ingen kan logge ind, fordi din identitetsudbyder (IdP) har et udfald. Måske er det et udfald i Entra ID. Måske er domænecontrollerne nede på grund af en nylig opdatering. Uanset hvad har dit driftsteam stadig brug for adgang for at løse hændelsen. Netop derfor findes godkendelse med nødloginkode i Devolutions Server (DVLS): en sikker og sporbar metode, så udpegede administratorer kan få adgang, selv når identitetsudbyderne ikke er tilgængelige.
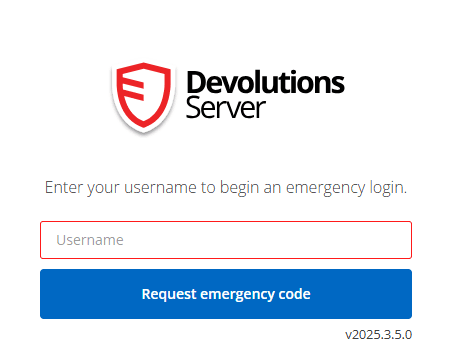
Når funktionen er aktiveret globalt og for de udpegede brugere, tilføjer nødloginkoden en kontrolleret break-glass-vej direkte på DVLS-loginsiden. Administratorer med den rette adgang kan anmode om en engangskode, modtage den på e-mail og bruge den til at godkende sig uden at være afhængige af din IdP, mens udfaldet varer. Hændelsen registreres i revisionsloggene i DVLS og udløser en administrativ besked, så styringen bevares, mens tjenesten genoprettes.
En fungerende SMTP-mailserver er obligatorisk for at anmode om og modtage nødkoder. Tjek det under DVLS Administration → Server settings → Email, før du får brug for det.
Break-glass-adgang, der stadig følger reglerne
Udrulningen er ligetil og flugter med praksis for mindste privilegium. God praksis er at holde listen over brugere kort og sikre, at e-mailen når frem.
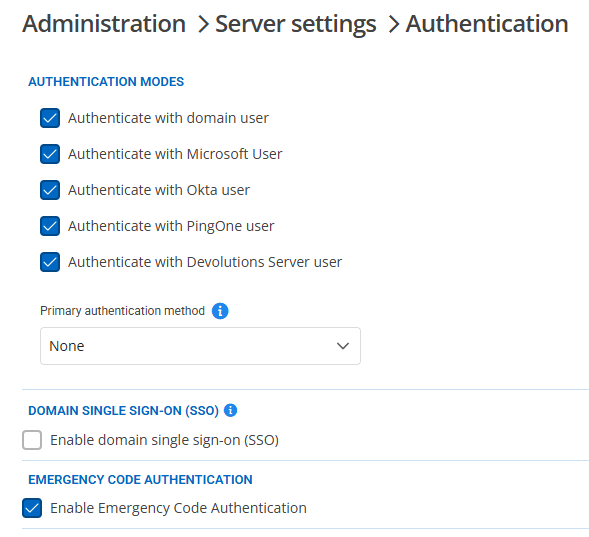
- Aktivér funktionen globalt under
DVLS Administration → Server settings → Authentication, og markérEnable Emergency Code Authentication. - Begræns den til personer ved at give „Enable Emergency Login“ til udvalgte administratorer, eller tillad den for alle administratorer. Sørg for, at hver bruger, der har tilladelsen, har en gyldig e-mail, som koden kan sendes til.
- Tjek og øv dig ved at bruge linket Emergency login på godkendelsessiden i DVLS. I loggene skal du kontrollere, at koderne er blevet brugt.
Hver bruger skal også have det aktiveret. Redigér brugeren, og markér
Enable emergency logini sektionenGeneral.
Forbered dig på en rolig dag, og tak dig selv på en kaotisk
Godkendelse med nødloginkode giver dig et sikkerhedsnet, der ikke afhænger af udbyderen. Uanset om du til daglig godkender dig med Entra ID, Active Directory, Okta eller PingOne, beholder teamet en styret vej ind i DVLS, når identitetsudbyderne længere oppe svigter.
Læs mere om værktøjerne i Devolutions Server, eller start en prøveperiode for at se, hvordan Devolutions Server fungerer som en stærk datakilde til Remote Desktop Manager.