 Matt Miller
Privilegeret adgang er nøglerne til kongeriget. Når angribere får gyldige legitimationsoplysninger med ophøjede rettigheder, er perimeterforsvar og multifaktorgodkendelse (MFA) alene ikke nok, især i miljøer, hvor privilegerede konti stille og roligt har samlet rettigheder gennem år med hurtige lappeløsninger og nødarbejde. For moderne IT-teams er nul stående privilegier (ZSP) og princippet om mindste privilegium (PoLP) grundlæggende for sikkerhed og overholdelse.
Just-in-time (JIT) er kernen i at gøre ZSP praktisk. I artiklen ser vi på to tilgange, der supplerer hinanden, JIT-rettighedsforhøjelse og JIT-klargøring, og på hvordan Devolutions PAM hjælper dig med at bruge begge til at mindske angrebsfladen uden at sætte teamet ned i tempo.
Just-in-time-rettighedsforhøjelse: Midlertidig rettighedsforhøjelse af en eksisterende konto
JIT-rettighedsforhøjelse lader dig give ophøjede tilladelser til en eksisterende brugerkonto, kun når der er brug for dem, og kun så længe det er nødvendigt. I stedet for at give administratorer brede rettigheder, der altid er slået til, skruer du midlertidigt op for deres tilladelser til en bestemt opgave og fører dem automatisk tilbage til udgangspunktet, når opgaven er færdig. Det stopper privilegiekryb og begrænser eksponeringen af følsomme tilladelser.
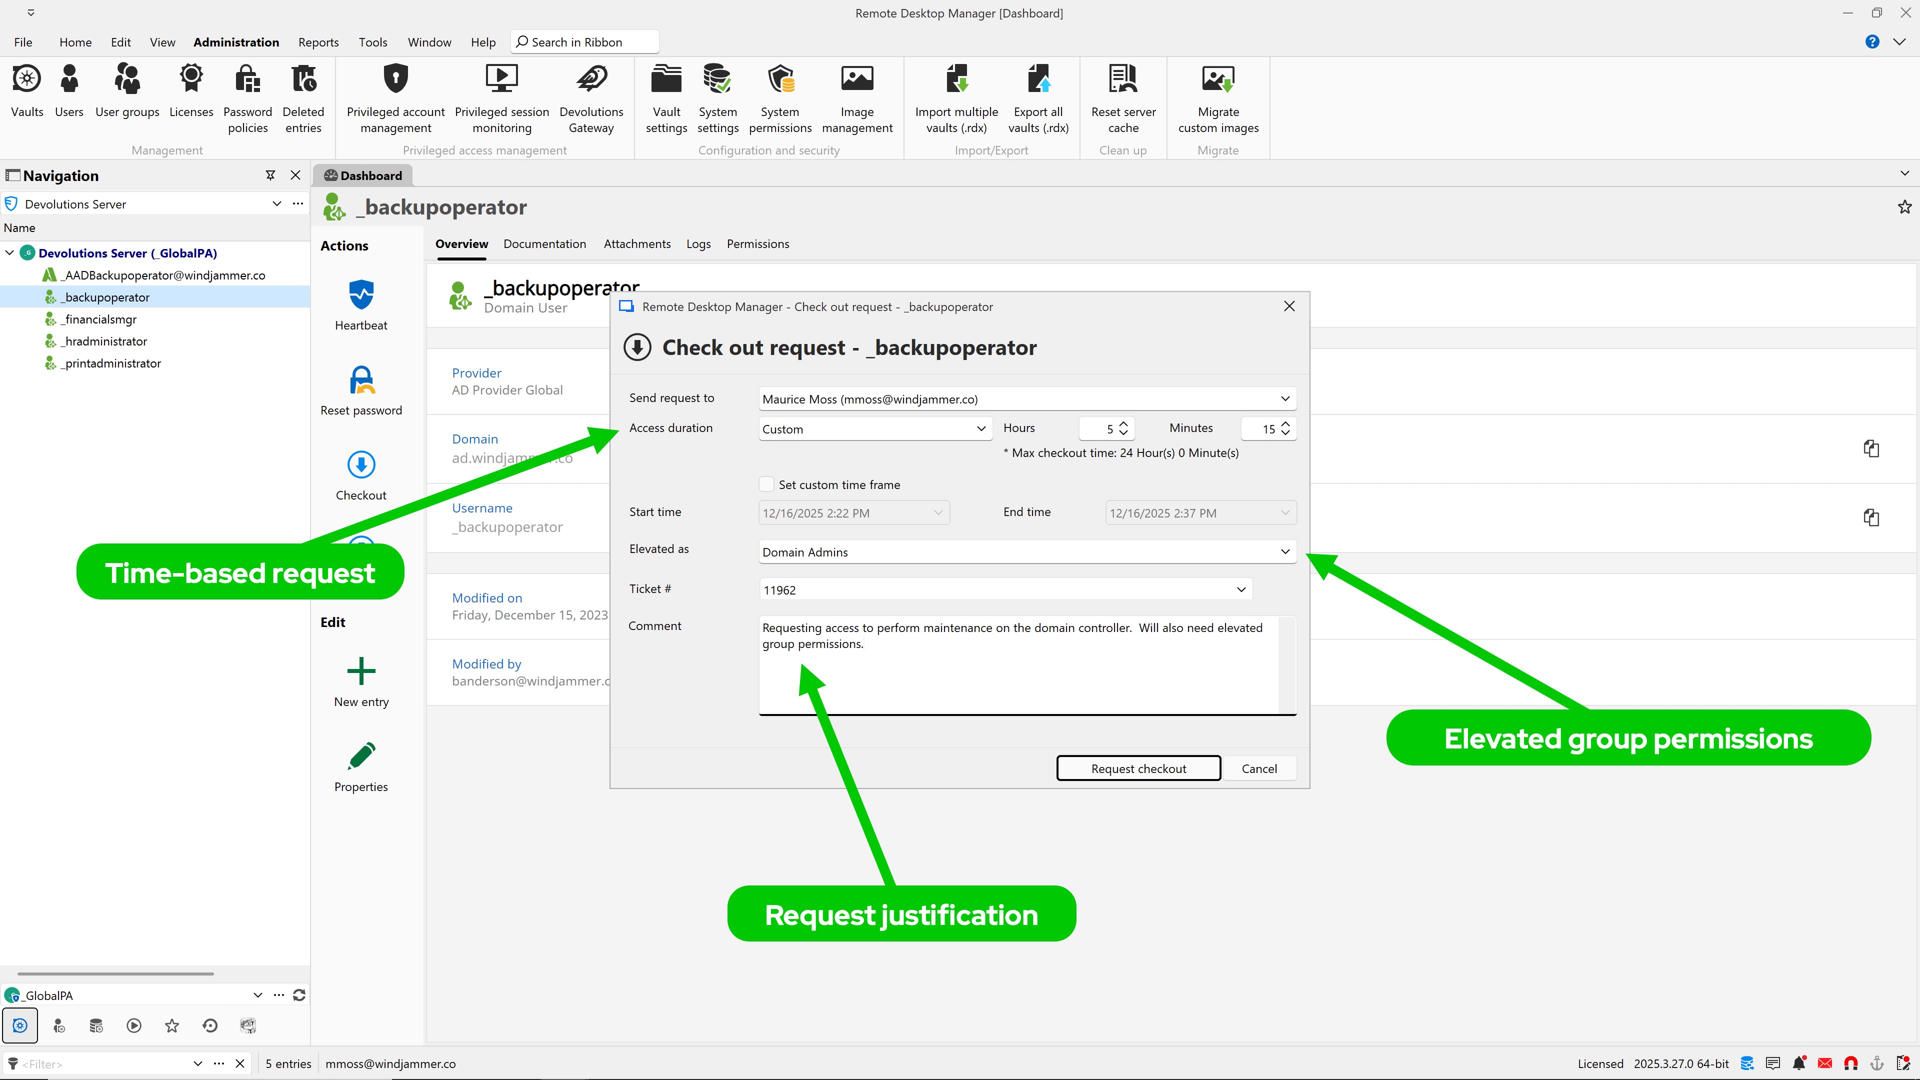
Med Devolutions PAM fungerer JIT-rettighedsforhøjelse typisk ved dynamisk at justere gruppemedlemskaber eller rolletildelinger i Active Directory eller Entra ID (Azure AD):
- En bruger anmoder om adgang til at udføre en privilegeret opgave.
- En godkendelsesarbejdsgang sættes i gang.
- Ved check-out føjer Devolutions PAM midlertidigt kontoen til de nødvendige grupper eller roller.
- Ved indtjekning tilbagekaldes de ophøjede legitimationsoplysninger eller roller automatisk.
Det understøtter både konti på mellemniveau, der af og til har brug for flere rettigheder, og konti i ZSP-stil, der ikke har privilegier i hvile og får det hele via JIT-rettighedsforhøjelse.
Vil du se, hvordan det fungerer i dit eget miljø?
Start en PAM-prøveperiode på 30 dage, og afprøv JIT-rettighedsforhøjelse og JIT-klargøring i Devolutions-økosystemet.
Just-in-time-klargøring: Privilegerede engangskonti
JIT-klargøring går et skridt videre. I stedet for at ophøje en eksisterende konto opretter den en helt ny, midlertidig privilegeret konto til den konkrete opgave — og fjerner den, når opgaven er færdig. Det reducerer markant risikoen for glemte eller inaktive administratorkonti, der bliver hængende i kataloget.
Med Devolutions PAM:
- Ved check-out oprettes en ny konto (for eksempel i Active Directory) med præcis de tilladelser, du har defineret.
- Kontoen findes kun i det godkendte check-out-vindue.
- Ved indtjekning fjernes kontoen fra kataloget.
Du aktiverer den adfærd ved at konfigurere den relevante PAM-udbyder og vælge indstillingen “Just-In-Time (JIT) account”, når du tilføjer en ny brugerpost i PAM-boksen, så klargøring og oprydning sker automatisk og er fuldt dækket i revisionsloggen.
Rettighedsforhøjelse kontra klargøring: De vigtigste forskelle, og hvornår du bruger hvad
Selv om begge strategier fjerner permanent adgang, styrer de forskellige dele af puslespillet.
Tænk på JIT-rettighedsforhøjelse som at låne en kollega et „supernøglekort“ i tre timer og derefter fjerne den ekstra døradgang. Kortet findes stadig. JIT-klargøring svarer til at udskrive et engangsnøglekort til én opgave og makulere det bagefter. Der er intet tilbage.
| Hvad der styres | Stående risiko | |
|---|---|---|
| JIT-rettighedsforhøjelse | Kontoen er permanent; privilegierne er midlertidige | Fjerner stående administratorrettigheder, men grundkontoen består |
| JIT-klargøring | Kontoen er midlertidig; privilegierne er midlertidige | Fjerner både stående privilegier og stående privilegerede identiteter til den pågældende opgave |
Stærkere sikkerhed og overholdelse med Devolutions PAM
Ved at kombinere JIT-rettighedsforhøjelse og JIT-klargøring kan IT-teams i SMV’er og hos MSP’er håndhæve princippet om mindste privilegium (PoLP) og nul stående privilegier (ZSP) på en måde, der passer til driften i virkeligheden: mindre stående risiko, mere kontrol og færre kompromiser mellem smidighed og sikkerhed. Når du begrænser, hvor længe privilegerede konti og tilladelser findes, hjælper det også organisationer med at flugte med sikkerhedsrammer som NIST, SOC 2 og ISO/IEC 27001 og med stadig strengere krav fra cyberforsikring.
Devolutions PAM, som findes i cloudhostede og selvhostede udrulninger, leverer én samlet arbejdsgang for privilegeret adgang. Uanset om du giver midlertidige rettigheder til en kendt operatør eller opretter en midlertidig privilegeret konto til en opgave med høj risiko, kan Devolutions PAM sikre, at enhver privilegeret handling er kontrolleret, logget til revision og midlertidig.
Start en gratis PAM-prøveperiode på 30 dage, eller prøv Devolutions PAM i en gratis, browserbaseret laboratoriesession for at se, hvordan vi hjælper IT-professionelle med at opnå solid PAM-dækning med mindre stående adgang i deres organisationer.