











 Marc Beausejour
Hvad er Okta SSO/SCIM-integrationen?
Okta-integrationen til SSO/SCIM i Devolutions Cloud kombinerer sikker godkendelse med single sign-on (SSO) og automatisk brugerklargøring via System for Cross-domain Identity Management (SCIM) og strømliner identitetsstyringen for organisationer. Med Oktas sikre platform kan brugerne godkende sig i overensstemmelse med branchens standarder, mens SCIM sikrer opdateringer i realtid af brugerkonti og grupper i Devolutions Cloud. Integrationen reducerer den manuelle indsats markant ved dynamisk at oprette og fjerne brugeradgang, og den lader administratorer tilpasse roller og gruppemedlemskaber direkte fra Okta.
Leder du efter Okta i Devolutions Server? Se vores detaljerede vejledning i, hvordan du konfigurerer integrationen.
Sådan bruger du Okta SSO/SCIM-integrationen
Det er ligetil at sætte SSO og SCIM op med Okta i Devolutions Cloud. Her er forløbet trin for trin:
- Konfigurér SSO:
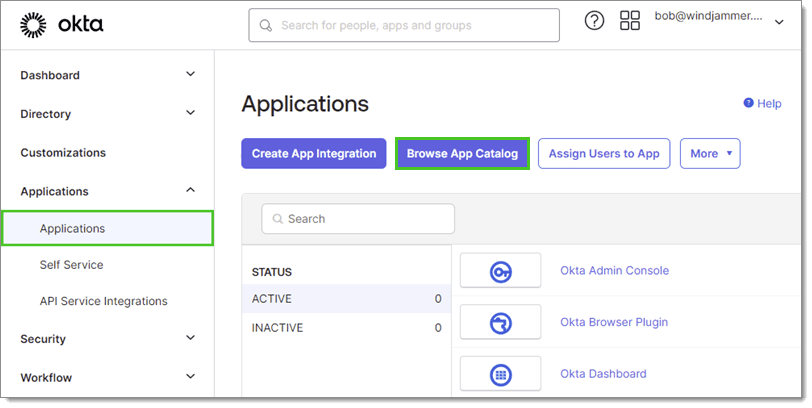
Log ind med din Okta-konto, og gå til Okta Admin Console. Under
Applicationsvælger duBrowse App Catalog.
- Tilføj integrationen:
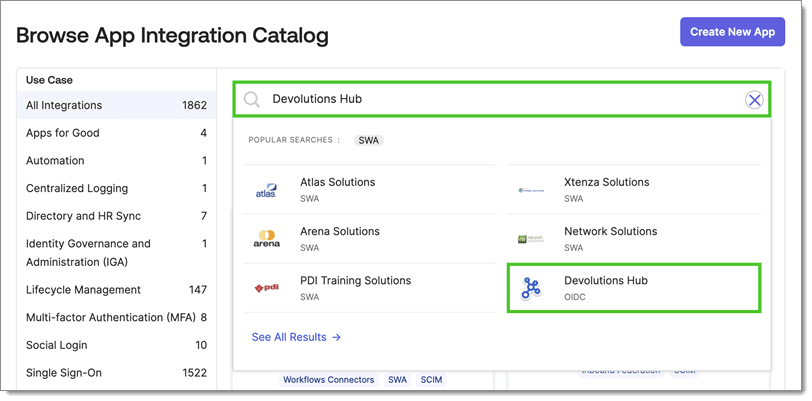
Brug søgefeltet til at finde og vælge
Devolutions Cloudi søgeresultaterne, og vælgAdd Integrationøverst.
-
Konfigurér integrationen: Konfigurér indstillingerne med de værdier, der angives i guiden til SSO-konfiguration i Devolutions Cloud.
-
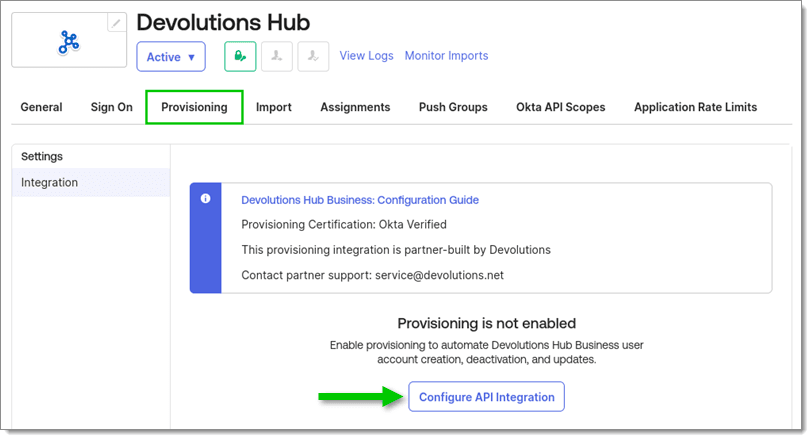
Aktivér klargøring i Okta: I Okta går du til applikationen Devolutions Cloud. Under fanen
Provisioningvælger duConfigure API Integration.
- Aktivér klargøring i Cloud:
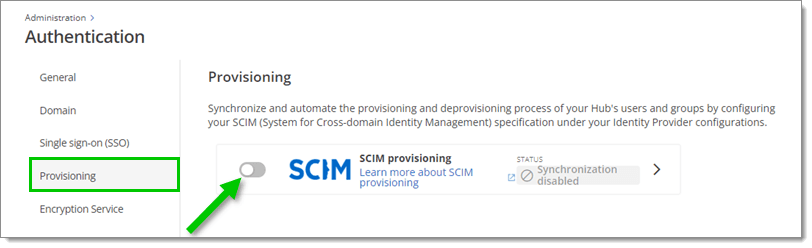
I Devolutions Cloud går du til
Administration > Authentication > Provisioningfor at aktivere klargøring og angive SCIM API-legitimationsoplysningerne.
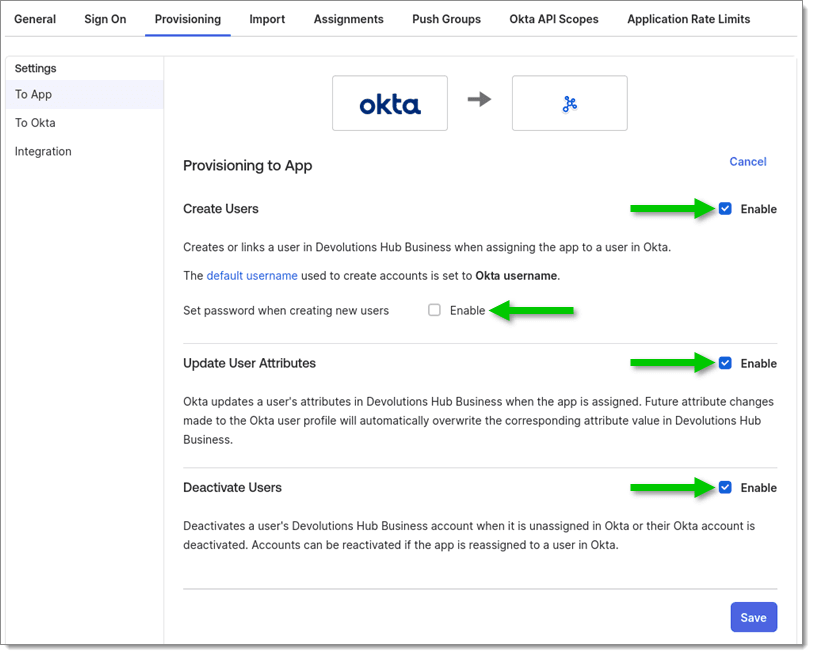
- Konfigurér klargøringshandlinger: I Okta aktiverer eller deaktiverer du handlinger som automatisk oprettelse, opdatering og deaktivering af brugerkonti.
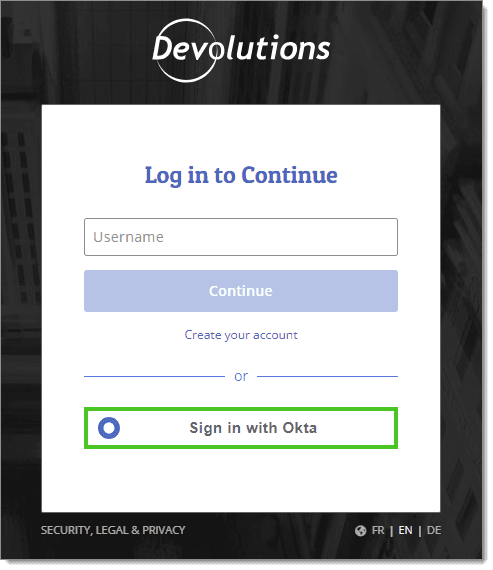
- Test integrationen: Bekræft SSO ved at logge ind på Devolutions Cloud med dine Okta-legitimationsoplysninger. Kontrollér, at brugerkonti og roller synkroniseres korrekt via SCIM, så er du klar!
Fordele ved at integrere Okta med Devolutions Cloud
Enklere godkendelse med SSO:
- Lader brugerne logge ind på Devolutions Cloud med deres Okta-legitimationsoplysninger, så de ikke skal administrere flere brugernavne og adgangskoder.
- Øger produktiviteten ved at give hurtigere adgang til ressourcer.
- Styrker sikkerheden ved at bruge Oktas avancerede godkendelsespolitikker.
Automatisk brugeradministration med SCIM:
- Gør det muligt at synkronisere brugerkonti automatisk mellem Okta og Devolutions Cloud.
- Forenkler onboarding ved automatisk at oprette og tildele brugergrupper, når nye medarbejdere starter.
- Sikrer sikkerheden ved at deaktivere brugeradgang, når konti fjernes fra Okta.
Central adgangskontrol:
- Gør det muligt at administrere tilladelser, roller og gruppemedlemskaber direkte i Okta, og ændringer afspejles i realtid i Devolutions Cloud.
- Strømliner processer, reducerer administrativt merarbejde og sikrer ensartet overholdelse.
Bedste praksis for udrulning af SSO/SCIM
-
Håndhæv multifaktorgodkendelse (MFA): Kombinér Oktas MFA-politikker med SSO for et ekstra sikkerhedslag.
-
Revidér adgangslogge jævnligt: Brug rapporteringsfunktionerne i Devolutions Cloud til at overvåge brugeraktivitet og sikre overholdelse.
-
Hold roller og grupper opdateret: Gennemgå og justér roller i Okta med jævne mellemrum, så de følger organisationens ændringer.
Gør brugeradministrationen enklere med Okta-integrationen
Integration af Okta med Devolutions Cloud fjerner kompleksiteten ved manuel kontoadministration og styrker samtidig sikkerheden. Uanset om du onboarder nye medarbejdere eller administrerer adgang, når nogen fratræder, sikrer de samlede muligheder i Okta og Devolutions Cloud, at følsomme oplysninger kun er tilgængelige for autoriserede brugere.
Du kan få en detaljeret vejledning i at sætte integrationen op og optimere den ved at se vores officielle dokumentation.
Tag styringen over din adgangsstyring i dag med Okta og Devolutions Cloud!