











 Roman Kuznetsov
Hvor er den adgangskodefri MFA til Windows?
Adgangskodefri er et larmende buzzword i den moderne verden af godkendelse, og de forskellige tilgange finder især deres plads i webbaserede produkter (tænk på adgangsnøgler). Desværre har Windows-domænemiljøer ikke haft indbygget understøttelse af ægte MFA, hvis man ser bort fra Azure-baseret MFA og Windows Hello for Business. Derfor tilbyder de fleste tredjepartsleverandører MFA til Windows sammen med en adgangskodebaseret tilgang.
Der findes kun ganske få løsninger på markedet, der leverer ægte adgangskodefri MFA til Microsoft Active Directory on-premises, og SystoLOCK er den eneste, der er fuldt autonom, selvhostet, ikke afhænger af nogen cloud-tjenester og understøtter alle almindelige brugsscenarier, fra systemlogon over impersonation og adgang til netværksshares til RDP- og VPN-adgang.
Hvordan adskiller SystoLOCK sig fra traditionel MFA?
SystoLOCK’s tilgang til MFA er meget anderledes end de fleste leverandørers: Det er et ægte MFA-system, hvilket betyder, at det bruger 2 ud af 3 faktorer til at godkende en bruger, men det bygger ikke på brugerens adgangskode, og det håndterer heller ikke nogen rotation af adgangskoder i baggrunden. Mere konkret vedligeholder det separate sæt kryptografiske legitimationsoplysninger, der er adskilt fra brugerobjektet i Active Directory og verificeres ved login. Når de legitimationsoplysninger er verificeret, udsteder SystoLOCK et kortlivet certifikat til brugeren (kun gyldigt til det ene login) og præsenterer certifikatet for domænecontrolleren, hvor den endelige godkendelse finder sted. Her er et diagram over hele processen:
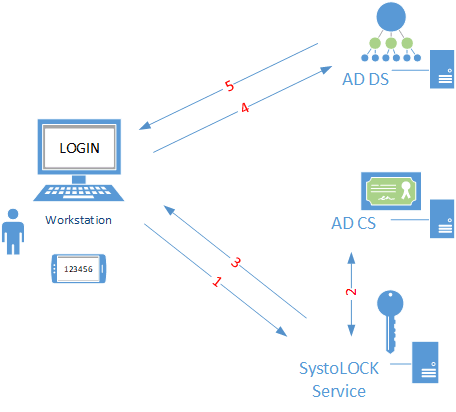
SystoLOCK bygger på hærdede instanser af AD CS, der kun skal betjene dets egne forespørgsler.
Det vigtige er, at tilgangen ikke stopper ved loginskærmen, men også dækker alle efterfølgende anmodninger om legitimationsoplysninger, herunder netværksadgang, brugerimpersonation og rettighedsforhøjelse:
Og hvad sker der med adgangskoden? SystoLOCK er i bund og grund et virtuelt chipkort og præsenterer sig selv som sådan over for systemet. Derfor kan vi anvende kontoindstillingen „smartcard required“ på brugerobjektet i AD og dermed reelt forhindre enhver adgangskodebaseret godkendelse og ethvert brute force-angreb eller tyveri af legitimationsoplysninger.
SystoLOCK til RDP: Pludselig harmoni
At logge på en RDP-session har aldrig været en triviel proces, når det gøres rigtigt. Når du prøver at føje MFA til processen, bliver endnu flere problemer synlige, og med et NLA-krav kan du hurtigt sidde fast i fejlfinding. Hos traditionelle MFA-leverandører bruger du normalt din adgangskode ved den lokale RDP-prompt, hvis den er konfigureret til det, og gennemfører derefter det andet trin i MFA-processen på den fjerne skærm. Der er simpelthen ikke plads i RDP-protokollens arkitektur til MFA-legitimationsoplysningerne, og derfor opstår dualiteten.
Da vi designede SystoLOCK, ville vi gøre brugeroplevelsen mere smidig og fjerne den dualitet. Resultatet er netop det: Du angiver dine legitimationsoplysninger én gang og bliver derefter ført ind i RDP-sessionen uden et andet trin — uanset om NLA er håndhævet eller ej, ligger oplevelsen altid tæt på single sign-on.
Et andet vigtigt aspekt af RDP-understøttelsen er forebyggelse af tyveri af legitimationsoplysninger. Hvis du bruger en enkel adgangskodebaseret tilgang eller traditionel MFA, og din klient eller vært bliver kompromitteret, kan den adgangskode, du indtaster i RDP-godkendelsesprompten, blive stjålet, medmindre Credential Guard er på plads på serversiden. Billedet er også dystert, når det gælder tyveri af adgangskoder på klientsiden. Med SystoLOCK er adgangskoderne reelt fjernet fra brugerobjekterne, og de certifikater, der bruges, er kortlivede (med private nøgler, der ikke kan tilgås). Derfor har en angriber ingen måde at kompromittere RDP-sessionen på.
Og selvfølgelig understøtter det Devolutions Remote Desktop Manager lige ud af boksen!
Offlinecomputere og fjernarbejdere
Da hvert logon resulterer i, at et nyt certifikat udstedes og verificeres, kræves der forbindelse til SystoLOCK-serveren, en certifikatserver og en domænecontroller under logon. Det kan være et problem for dem, der rejser eller arbejder hjemmefra og ikke har en VPN. Her bruges en anden tilgang til at lukke det hul. De tidligere beskrevne brugsscenarier kunne blot bruge en OTP, men offlinelogin kræver en smartphone for at logge ind. Cachede legitimationsoplysninger, en Windows-funktion, skal også være slået til, for at offlinelogin virker. Det er den dog som regel.
Når en bruger tidligere har logget på en computer med SystoLOCK (og en administrator har konfigureret computeren til at tillade offlinelogin), udveksler computeren kryptografiske oplysninger med SystoLOCK-serveren og gemmer smartphonens kryptografiske nøgler til senere brug.
Når brugeren forsøger at logge ind, mens computeren er offline, kan den ikke kommunikere med serveren og kommunikerer i stedet med smartphonen ved at vise en QR-kode. Når QR-koden scannes, starter smartphonen et tjek af legitimationsoplysningerne på serveren og fungerer som det manglende netværksled mellem computeren og SystoLOCK-serveren. Hvis serveren ikke er tilgængelig, verificerer smartphonen kryptografisk computerens og brugerens identitet, hvis den er konfigureret til det. Hvis verifikationen lykkes, viser telefonen en talkode, der skal indtastes på computeren. Når brugeren indtaster koden ved offlinelogin-prompten, er login gennemført. For brugeren føles offlinelogin ikke ret forskelligt fra onlinelogin, så oplevelsen er gnidningsfri:
At arbejde offline betyder ikke altid, at man er helt afskåret fra kontorets infrastruktur. I nogle tilfælde betyder det blot, at der etableres en VPN, før et kontorprogram eller en RDP-session startes. SystoLOCK tilbyder forskellige tilgange til at opnå den nødvendige forbindelse.
Én tilgang er at styre de understøttede VPN-klienter. Microsofts VPN-klient og Ciscos AnyConnect-klient understøttes nativt af SystoLOCK. Det eneste krav er, at VPN-gatewayen accepterer brugercertifikater til godkendelse og kan tjekke dem mod Active Directory. Den anden tilgang er at bruge vores generiske RADIUS-serverplugin, der er designet til at køre under en NPS-komponent på en Windows-server.
Hvis du er så heldig at bruge de nativt understøttede VPN-klienter, kan du udnytte SystoLOCK’s PLAP-kompatibilitet og ringe op til VPN’en og logge på computeren i ét trin:
Hvad er der galt med traditionel 2FA?
Selv om „2FA“ er en forkortelse for tofaktorgodkendelse, bruges det nogle gange om såkaldt totrinsgodkendelse. Det er her, hovedproblemet ligger: Godkendelse, der udføres på den måde, er ikke primært tofaktor, men foregår i to trin. Det første er den egentlige godkendelse, og det andet er en form for bekræftelse, der endda kan slås til og fra eller konfigureres.
Anvendt på et Windows- eller RDP-logon betyder det, at brugeren først angiver sin adgangskode, den egentlige godkendelse mod en domænecontroller finder sted, og derefter, hvis det første trin lykkes, udføres en form for yderligere verifikation. Den verifikation, når vi taler om lokale logins eller RDP-logins, sker som regel ved at „indsprøjte“ en ekstra skærm, lige før brugershellen startes, og den skærm bruges til at formidle den anden faktor. Tricket er enkelt: Hvis verifikationen fejler her, starter brugershellen aldrig, og logonsessionen afbrydes.
De fleste traditionelle MFA-leverandører, herunder Duo, Thales og andre, bruger det trick til at udføre verifikationen i andet trin og er dermed afhængige af, at en adgangskodebaseret godkendelse først lykkes.
Det første problem med den tilgang er, at den kun kan anvendes på loginprocessen. Hvis du derefter skal have adgang til et filshare eller køre et program som administrator, står du uden det andet verifikationstrin. Det kan i sig selv være et problem (tænk på compliance!), men det fører til andre og vigtigere problemer:
- De fleste andre enheder i dit domæne, der ikke er MFA-bevidste, kan stadig blive udsat for brute force-angreb, og det sker på et tidspunkt, hvis en enhed på dit netværk „fanger“ en virus,
- Brugerne vælger enklere adgangskoder, fordi de føler sig mere sikre med 2FA ved login, hvilket gør brute force-angreb lettere,
- RDP-sessioner kan blive kapret, og adgangskoder kan blive stjålet, hvis RDP-klienten eller -serveren kompromitteres. De adgangskoder kan derefter bruges mod de noder, der ikke er MFA-bevidste.
Det er bare nogle af de problemer, der følger med totrinsgodkendelse. Et andet godt eksempel er „MFA-træthed“, også kendt som et MFA-bombning-angreb — den type angreb, der blev brugt i Uber-hacket i september 2022. Det og lignende angreb fik nogle forskere hos Bleeping Computer, Sentinel One og PC Magazine til ligefrem at sætte spørgsmålstegn ved, om MFA overhovedet virker.
En universel tilgang og et blik fremad
Windows-brugerdomænekonti er kernen i brugeroplevelsen. De bruges på mange forskellige måder i mange forskellige scenarier, og scenarierne varierer i kompleksitet og tilgang. Det handler ikke kun om login og RDP. SystoLOCK kan for eksempel tale med ADFS og dermed åbne for adgangskodefrit login til Office 365 med lokalt administrerede brugere, og det kan instruere RD Gateway og RDWeb i at udføre SSO mod en farm af publicerede applikationer. Og selvfølgelig har SystoLOCK sin egen mobile Authenticator-app, der kan erstatte alle de andre authenticator-apps, du kender indtil nu. Her finder du et udvalg af tilgængelige SystoLOCK-moduler til forskellige Windows-komponenter.
SystoLOCK’s hovedmål er at fjerne adgangskoder og samtidig give den bedste brugeroplevelse, uden nogen afhængighed af en cloud-tjeneste. SystoLOCK gør det ved at omdanne ét sæt legitimationsoplysninger til et andet. Den omdannelse betyder, at det første sæt kan variere, og selv om det endnu ikke understøttes, arbejder vi på at indarbejde FIDO2-tokens og andre godkendelsesmetoder i arbejdsgangen.
Det er ved at blive sund fornuft, at fremtidens godkendelse er adgangskodefri. SystoLOCK er her for at understøtte den overgang på Windows-siden, hvor Microsoft indtil videre ikke har leveret en ordentlig tilgang til moderne MFA.
Yderligere information:
- Produktsite: SystoLOCK.com
- Book en SystoLOCK-demo
- Demonstrationer af brugen som en YouTube-playliste
- SystoLOCK-brochure
- Certifikat fra penetrationstest
- Kontakt: via web eller LinkedIn