











 Patrick Pilotte
I dag kan en virksomhed klare sig uden telefonnummer. Nogle har ikke engang brug for en fysisk adresse. Men ikke at have et website, man kan søge sig frem til? Det er utænkeligt!
Men i juni var det præcis det, der skete for devolutions.net. I fem kaotiske dage var hele vores domæne fjernet fra Bing — standardsøgemaskinen i Microsoft Edge. Alle, der ledte efter os, så tredjepartssites i stedet for vores.
Her er historien indefra om, hvad der skete: en massiv, menneskestyret spamkampagne, der slap forbi vores forsvar, overvældede vores forum og stille og roligt forgiftede vores søgesynlighed på Bing — og hvordan vi kæmpede for at få den tilbage.
Så begynder det …
Omkring kl. 02.00 EST den 19. juni 2025 begyndte vores team at lægge mærke til en kraftig stigning i aktivitet på forummet — og ikke på den gode måde. Da vi var fuldt i gang, var der oprettet over 5.000 spamindlæg. Indlæggene indeholdt svindel: links til skumle websites og telefonnumre, som førte til svindlere, der udgav sig for at være teknisk support.
Forummets database kæmpede med belastningen. Ydeevnen faldt hurtigt, til det næsten ikke reagerede. Det, der adskilte kampagnen fra de fleste andre, var, at den var drevet af mennesker. Det var ikke bots. Rigtige mennesker registrerede manuelt over 500 konti og omgik alle vores automatiske beskyttelser — herunder Cloudflare Turnstile CAPTCHA, som ikke er beregnet til at blokere rigtige mennesker.
OSINT-indsigter
Vores OSINT-team bekræftede hurtigt, at det ikke var et isoleret angreb. Den samme gruppe slog op på en lang række offentlige platforme — DeviantArt, Bluesky, fora, rubrikannoncer og mere. Vi holdt op med at tælle efter 15 unikke eksterne websites. Målet så ud til at være SEO-misbrug — at skabe spor af backlinks, så svindelsites og -tjenester rangerede bedre i søgemaskiner.
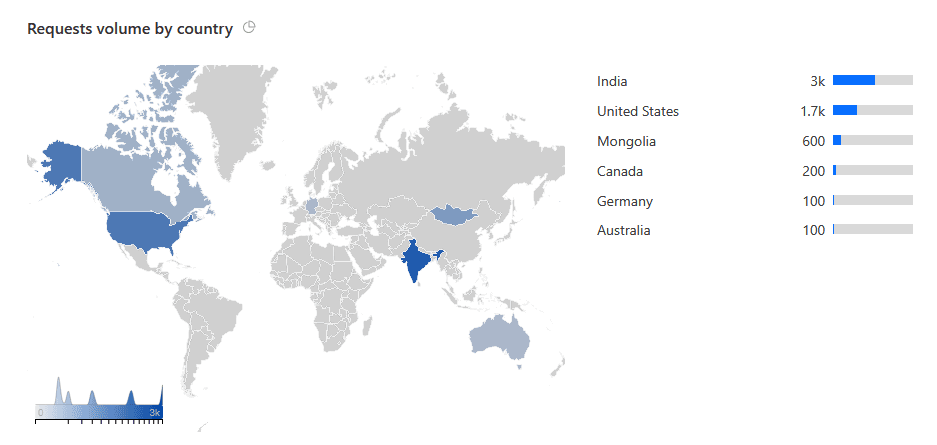
Vi sporede over 400 unikke IP-adresser, de fleste fra Indien, herunder flere private internetudbydere. En stor del af angrebet brugte også VPN-tjenester som Private Internet Access. Vi ringede endda til to af svindelnumrene for at verificere:
- Det ene påstod at være Xerox-support og bad os installere software til fjernsupport.
- Det andet var knyttet til et „Expedia-tilbud“, men agenten anede ikke, hvad Expedia var — og ville stadig have fjernadgang.
Interne bivirkninger
Under oprydningen lagde vi mærke til noget mærkeligt: vores interne chatbot begyndte at svare med indhold fra spamindlæggene. At skrive „hi“ udløste svindelagtige svar. Det bekræftede en reel risiko: LLM-forurening fra offentligt indhold, især i miljøer, hvor brugerindlæg indekseres eller spejles internt.
Vi bliver et spøgelse på Bing
Et par dage senere lagde vi mærke til et markant fald i webtrafik fra Bing. I Bing Webmaster Tools så alt normalt ud — bortset fra en mærkelig fejl i sitemap. Først troede vi, det var et problem med værktøjet, indtil vi indså, at dataene var rigtige: næsten ingen så vores indhold. De få resterende eksponeringer og klik kom udelukkende fra betalte annoncer, fordi forum.devolutions.net og devolutions.net var fuldstændigt fjernet fra Bings indeks:
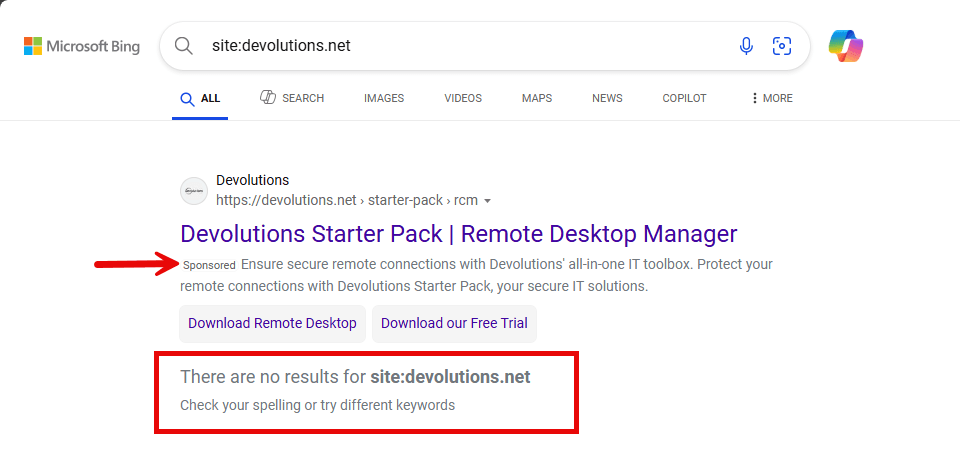
Vi var reelt blevet usynlige — alle, der søgte efter Devolutions på Bing, ville aldrig finde os, kun tredjepartssites, der talte om Devolutions. Det er en stor sag, fordi Microsoft Edge på Windows bruger Bing som standard.
For at gøre det værre bruger ChatGPT Bing bag kulisserne i SearchGPT, så det at være et spøgelse på Bing har en dybere betydning. Overraskende nok kunne ChatGPT stadig finde vores website, men der er ingen, der ved hvor længe.
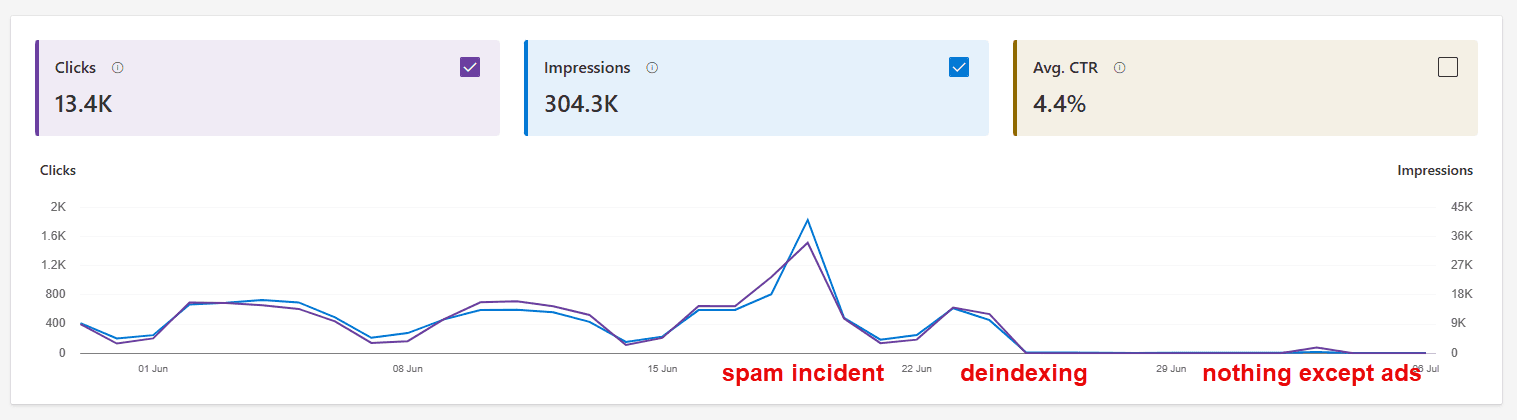
Under spamhændelsen havde vi mange eksponeringer for søgninger som „expedia customer service“, der pegede på spamindlæggene i vores forum, så vi kan kun gætte på, at Bings algoritmer markerede forum.devolutions.net og dets overordnede domæne, devolutions.net, som uønsket. Svindlerne brugte vores websites synlighed til at skubbe deres falske kundeserviceoplysninger frem i søgeresultaterne, men det endte bare med, at vi blev udelukket.
Det gjorde vi
- Blokerede forumindlæg på WAF-niveau kl. 10.30 den 19. juni
- Tilføjede et moderationstrin for alle førstegangsindlæg i forummet
- Slettede alle spamindlæg via direkte oprydning i databasen
- Dokumenterede angrebsvektorer via OSINT og trusselsintel
- Bekræftede, at domænet var fjernet fra Bing
- Kontaktede Bings support
Den sidste del — at kontakte Bings support — var den mest stressende. Der er en supportformular, du kan udfylde i Bing Webmaster Tools, men når du har et sagsnummer, kan du kun vente. Overraskende nok ser der ikke ud til at være en måde at betale for premium-support på, når det gælder Bing. Vi havde gerne betalt for at eskalere sagen!
Uden at nævne navne (så andre ikke får idéen) lykkedes det os at kontakte en fra Bing-teamet under deres ferie via beskeder på LinkedIn. Det gav vores sag intern opmærksomhed, og et par dage senere fik vi svar om, at udelukkelsen var ophævet. Alligevel var vi magtesløse i situationen i langt længere tid, end der føltes rart.
Tidslinje (EST)
Her er en tidslinje over hændelserne, fra den første påvirkning og frem til den endelige løsning:
| Tidspunkt | Hændelse |
|---|---|
| ~kl. 02.00 | Pludselig stigning i spam på fællesskabsforummet begynder |
| kl. 03.00–05.00 | Over 5.000 svindelindlæg udgivet; databasen begynder at gå i stå |
| kl. 10.30 | WAF-regel udrullet for at blokere alle indsendelser af forumindlæg |
| ~kl. 12.00 | Første moderationstrin tilføjet for indlæg |
| +2 dage | Fald i Bing-trafik observeret og undersøgt |
| +3 dage | Domænet bekræftet fjernet fra Bings søgeindeks; kontaktede Bings support |
| + 5 dage | Bekræftelse fra Bing om, at domænet igen er i søgeindekset |
Det lærte vi
- Menneskelige angreb er ligeglade med din CAPTCHA. De automatiske beskyttelser blev omgået med lethed. Manuel gennemgang var nødvendig.
- Dårlige data forurener alt — også AI. Interne AI-systemer skal have værn mod at indtage dårlige eller umodererede data.
- Søgemaskiners tillid er skrøbelig. En bølge af indhold i lav kvalitet kan hurtigt få dig fjernet fra indekset — uden varsel.
- IP- og nøgleordsfiltrering er svage over for rigtige angribere. De ligger lavt på Pyramid of Pain og er nemme at omgå.
- Undervurder ikke Bing, bare fordi Google findes. Du opdager først værdien af noget, når du mister det — hold øje med Bing.
Afsluttende tanker
Hændelsen mindede os om, at sikkerhed ikke kun handler om at stoppe bots — det handler om at tænke som din modstander, især når modstanderen er et menneske. Hvis du driver en offentlig platform, er det værd at spørge: „Hvad sker der, når de onde ikke er automatiserede?“ Du kan ende med at lære det på den hårde måde, præcis som vi gjorde.