











 Sebastien Duquette
Angreb på forsyningskæden er gået fra at være en sjælden overskrift til noget, der nærmer sig en ugentlig begivenhed. “Opdater tidligt, opdater ofte” har længe været standardrådet i softwarevedligeholdelse, så sikkerhedssårbarheder bliver rettet hurtigt, men bølgen af nye forsyningskædeangreb mod populære biblioteker og sikkerhedsværktøjer som Axios, TanStack, Trivy og Bitwarden sætter spørgsmålstegn ved det råd. Mønstret er næsten altid det samme: En ondsindet version af en betroet pakke udgives, trækkes ind i tusindvis af miljøer og opdages og fjernes inden for timer eller dage. Til den tid er skaden sket for dem, der opdaterede først.
Derfor anbefaler mange nu nedkøling af afhængigheder, hvor opdateringer udskydes nogle dage efter udgivelsen, fordi kompromitterede pakker ofte opdages og fjernes inden for timer eller dage. Mange pakkehåndteringsværktøjer, såsom pip, npm og Cargo, understøtter nu nedkøling.
Nedkøling i UniGetUI
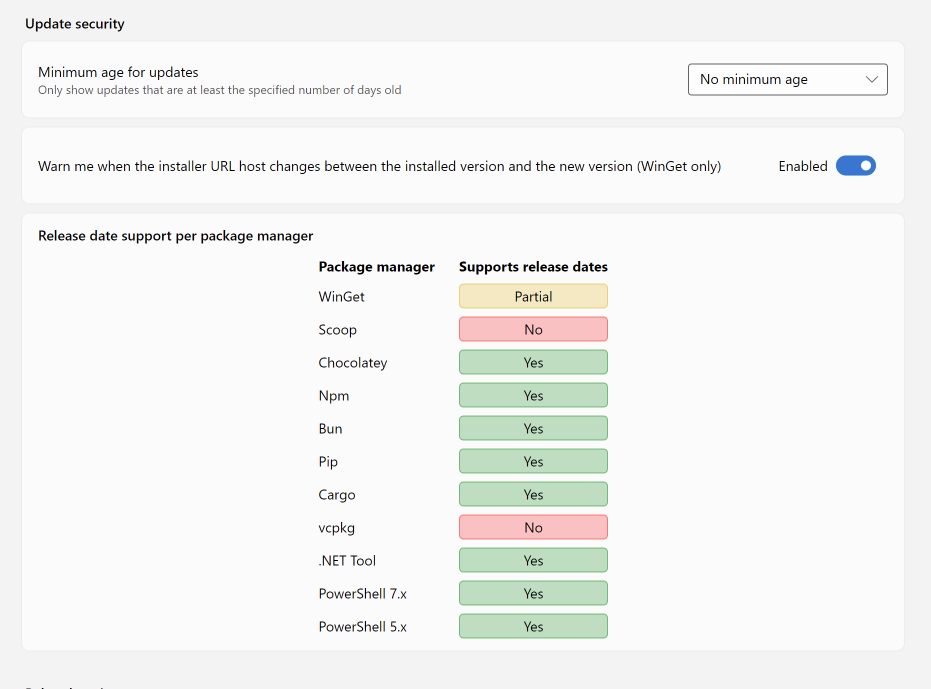
Vi ville give den samme beskyttelse på skrivebordssiden, så vi tilføjede indstillingen Minimumsalder for opdateringer i UniGetUI for at bruge tilgangen på softwareopdateringer. Når en opdatering er tilgængelig, tjekker UniGetUI pakkens udgivelsesdato og holder den midlertidigt tilbage, hvis udgivelsen er nyere end den grænse, du har sat. Når minimumsalderen er nået, vises opdateringen som enhver anden.
Hvad indstillingen kan og ikke kan
Der er et par begrænsninger, det er værd at kende, før du slår den til. Udgivelsesdatoen er valgfri i WinGet-pakker, og pakkehåndteringsværktøjer som Scoop og vcpkg angiver ikke udgivelsesdatoen i pakkens metadata. Når udgivelsesdatoen ikke er tilgængelig, opfører UniGetUI sig, som om Minimumsalder for opdateringer var slået fra for de pakker. UniGetUI tjekker også kun udgivelsesdatoen for pakken på øverste niveau. Pakker, der bygges ved installation, kan hente afhængigheder, der er nyere end den konfigurerede minimumsalder.
Sådan slår du den til
For at slå konfigurationen til går du til Præferencer for pakkeopdatering under Indstillinger og sætter Minimumsalder for opdateringer til det antal dage, der passer til din risikotolerance. Indstillingen kan finjusteres pr. pakkehåndteringsværktøj i sektionen Pakkehåndteringsværktøjer.
Afsluttende tanker
At patche hurtigt betyder stadig noget, men det er ikke længere den eneste variabel, du skal optimere efter. En kort nedkøling koster dig meget lidt i eksponering for kendte CVE’er og køber dig en mærkbar beskyttelse mod den type angreb, der har præget 2025 og 2026 indtil nu. Med Minimumsalder for opdateringer bestemmer du selv, hvor grænsen ligger i dit miljø, pakkehåndteringsværktøj for pakkehåndteringsværktøj, i stedet for at blive tvunget til et alt-eller-intet-valg mellem “altid den nyeste” og “manuel gennemgang af det hele”. For de fleste teams er selv to eller tre dages forsinkelse nok til, at fællesskabet kan fange en forgiftet udgivelse, før den lander på dine maskiner.