











 Adam Listek
Vi er glade for at præsentere den seneste version af Devolutions PAM, årets sidste store opdatering: version 2024.3! Opdateringen rummer flere stærke nye funktioner, der skal øge sikkerheden og fleksibiliteten og gøre det nemmere at administrere privilegerede konti på tværs af systemer. Lad os se på, hvad der er nyt, og hvordan ændringerne kan gøre dine arbejdsgange smidigere.
Administrér lokale konti med Active Directory-udbyderen
Lokale Windows-konti på computere er tillokkende mål for trusselsaktører. Det gælder ikke kun lokale Administrator-konti. Lokale Windows-konti bruges også nogle gange til at køre programmer og tjenester. For at beskytte kontiene har Devolutions PAM udvidet den brugerdefinerede PAM-udbyder til Active Directory, så den valgfrit kan medtage computere i sine scanninger.
Når computerne medtages, kan Devolutions Server via PAM-modulet som standard automatisk administrere den lokale Administrator-konto eller administrere en hvilken som helst kombination af lokale Windows-konti, du vælger. Når Devolutions PAM administrerer de lokale Windows-konti, kan adgangskoder nulstilles efter behov, så dine systemer bliver endnu sikrere!
Tjek PAM-konti ind automatisk, når sessionen lukkes
Devolutions PAM gør det effektivt at tjekke privilegerede konti ud i bestemte tidsrum og mindsker behovet for flere check-outs — især når du arbejder med komplekse problemer, der ikke kan løses i én enkelt fjernsession.
Hvis du har en PAM-konto, der er knyttet direkte til en fjernsession, og du vil have PAM-kontoen tjekket ind, når sessionen lukkes, kan du nu vælge det! For hver bruger kan du vælge, om du altid vil spørges om indtjekning, om der skal tjekkes ind automatisk, eller om du vil fravælge automatisk indtjekning helt.
Kør brugerdefinerede PAM-udbydere eksternt
Indtil nu kørte brugerdefinerede PAM-udbydere med en indlejret PowerShell 7-stak inde i Devolutions Server. Det har fordele, men behovet for større kontrol kræver ofte fleksibiliteten ved at køre brugerdefinerede PAM-udbydere eksternt via WinRM.
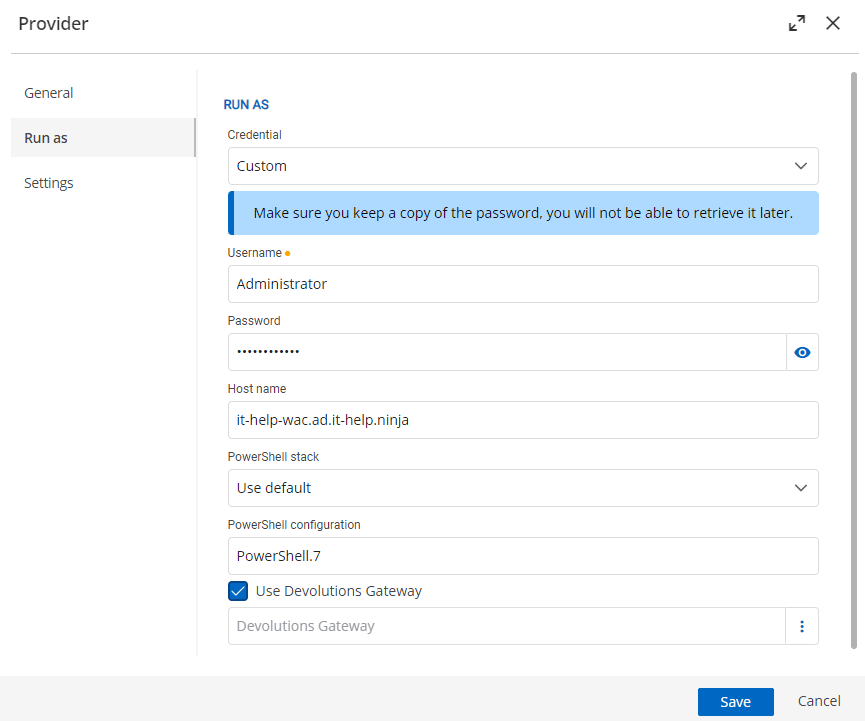
Med den seneste opdatering af Devolutions Server kan du nu definere den eksterne vært med brugerdefinerede legitimationsoplysninger, som den brugerdefinerede PAM-udbyder skal køre imod. Du kan desuden pege på et bestemt PowerShell-miljø ved at angive konfigurationsnavnet, typisk PowerShell.7 eller Microsoft.PowerShell (Windows PowerShell 5.1).
Lad brugerdefinerede PAM-udbydere bruge Devolutions Gateway
Som vist ovenfor kan du med den nye mulighed for eksterne brugerdefinerede PAM-udbydere få brug for at køre en udbyder i et eksternt netværkssegment, der er beskyttet af Devolutions Gateway. Du kan nu definere en Devolutions Gateway-instans, som den brugerdefinerede PAM-udbyder skal køre igennem.
Konfigurér flere posttyper i politikken for PAM-brug
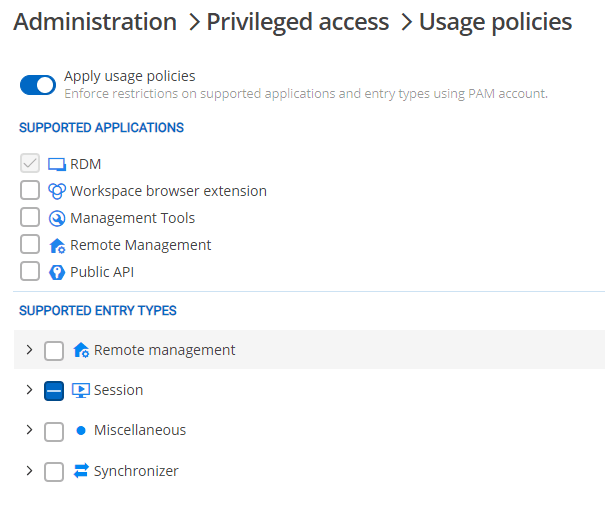
Under Administration > Privileged access > Usage policies finder du indstillinger, der definerer, hvor du kan bruge PAM-konti. En PAM-konto kan som standard knyttes til RDP- eller SSH-sessioner, men du vil måske ikke begrænse brugen. Du kan hurtigt slå brugspolitikker til og fra og dermed begrænse brugen af PAM-konti.
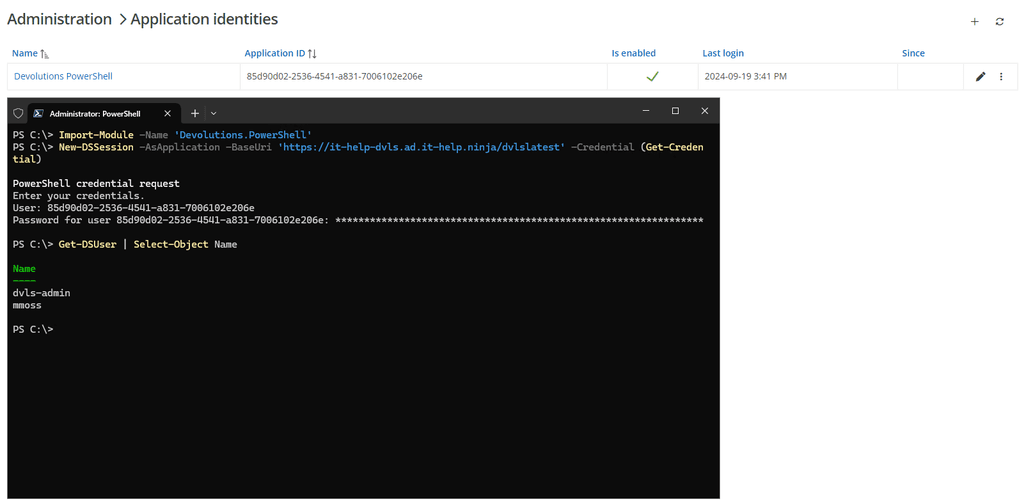
Brug applikationsidentiteter via modulet Devolutions.PowerShell
Applikationsidentiteter hjælper dig med at automatisere handlinger mod Devolutions Server og giver måder at integrere med brugerdefinerede programmer på. Tidligere krævede modulet Devolutions.PowerShell godkendelse via en navngiven bruger. Nu kan du bruge en applikationsidentitet til at godkende mod Devolutions Server med modulet Devolutions.PowerShell og få endnu mere fleksibilitet!
Fortæl os, hvad du synes
Vi vil gerne høre, hvad du synes om de nye funktioner i Devolutions PAM 2024.3! Hvordan påvirker opdateringerne din daglige drift? Har du fundet en bestemt funktion særligt nyttig? Del din feedback med os i kommentarfeltet nedenfor eller på vores forum, og fortæl os, hvordan vi kan blive ved med at forbedre din oplevelse.
Om Devolutions PAM
Nem at implementere og skalerbar er Devolutions PAM den ideelle løsning til privilegeret adgangsstyring (PAM) for små og mellemstore virksomheder (SMV’er), der vil styrke deres sikkerhedsniveau og samtidig bevare den driftsmæssige effektivitet. Devolutions PAM er designet til at beskytte, styre og overvåge adgangen til kritiske aktiver i enhver it-infrastruktur og giver et stærkt sæt værktøjer til administration af privilegerede legitimationsoplysninger og sessioner med dyb sikkerhed, synlighed og ansvarlighed på tværs af virksomheden. Løsningen fås som modul til Devolutions Server eller Devolutions Cloud og som en gnidningsfri integration med Remote Desktop Manager. Devolutions PAM sikrer robust adgangskontrol, mindsker risikoen ved privilegerede konti og beskytter fjernsessioner — til en pris, der giver mening for SMV’er.