











 Adam Listek
Vi er glade for at præsentere den seneste version af Devolutions PAM, årets første store opdatering: version 2025.1! Opdateringen rummer flere stærke nye funktioner, der skal øge sikkerheden og fleksibiliteten og gøre det nemmere at administrere privilegerede konti på tværs af systemer. Lad os se på, hvad der er nyt, og hvordan ændringerne kan gøre dine arbejdsgange smidigere.
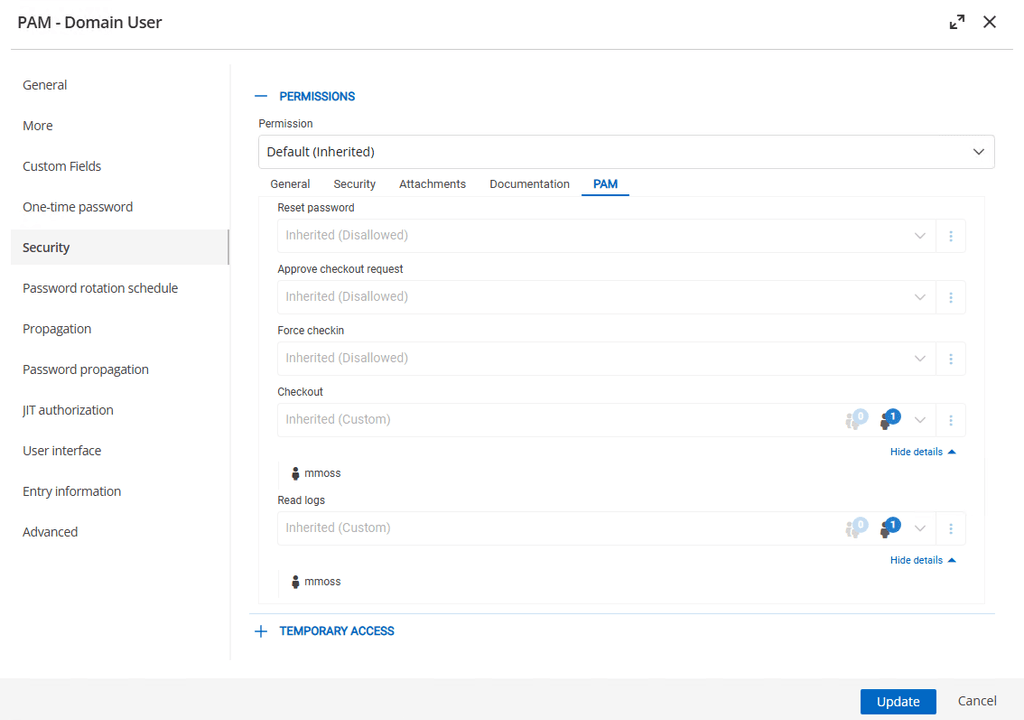
Understøttelse af PAM-specifikke tilladelser
PAM-konti understøtter nu specifikke tilladelser som nulstilling af adgangskoder, tvungen indtjekning eller læsning af logge. Lås dine PAM-konti endnu mere ned med de PAM-specifikke tilladelser!
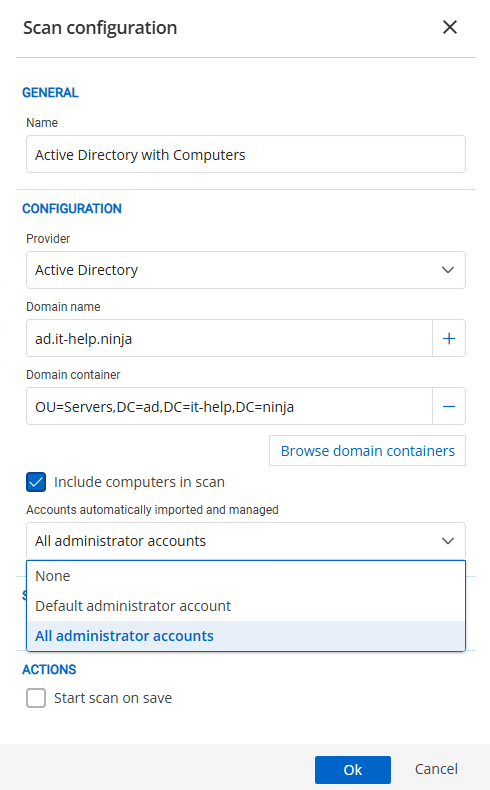
Importér alle administratorkonti med den indbyggede PAM-udbyder til Active Directory
Hver organisation er unik, og ikke alle lokale administrative Windows-konti er ens. Når du administrerer privilegeret adgang, kan du importere alle administrative konti i stedet for kun standardkontoen, så endnu flere scenarier understøttes!
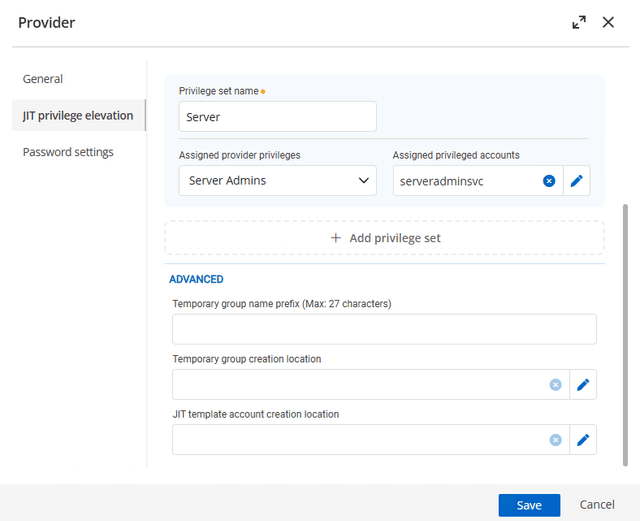
Just-in-time-oprettelse og -sletning af konti
Når det er slået til under en understøttet udbyder, for eksempel Active Directory, går du til Advanced Settings og konfigurerer JIT template account creation location. Når du derefter tjekker en PAM-konto ud med just-in-time-indstillinger, oprettes en ny midlertidig konto med de ønskede tilladelser for check-outens varighed.
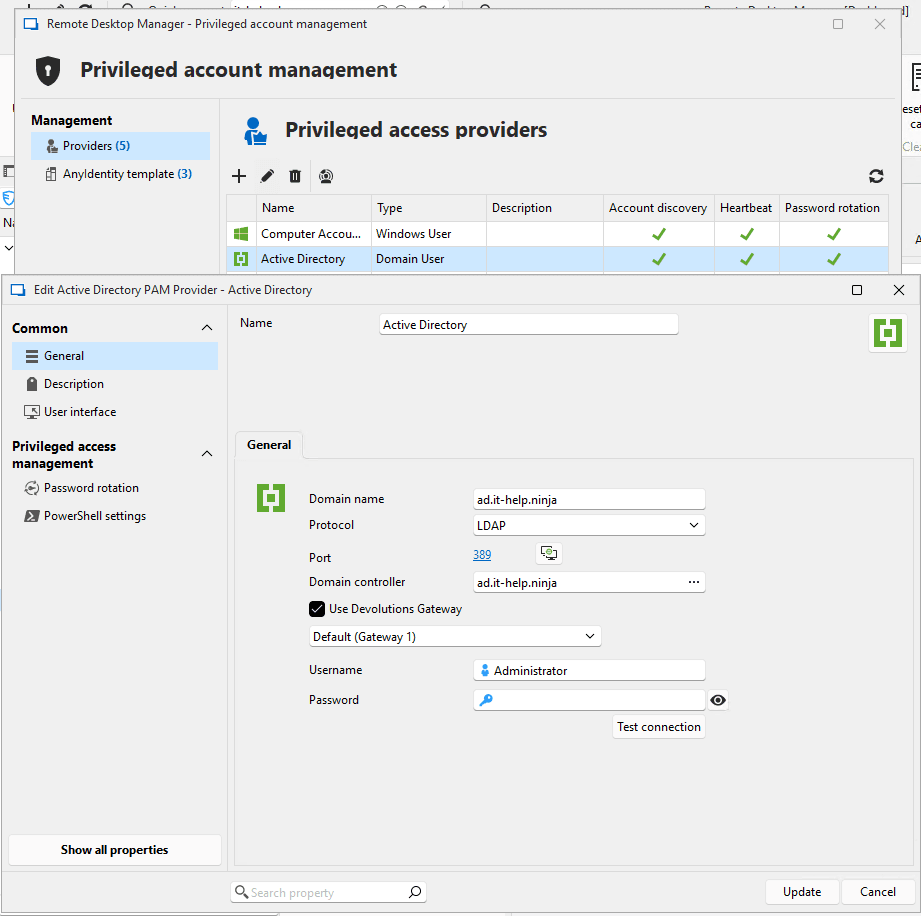
Devolutions PAM i RDM
Du kan nu konfigurere, opdage og importere konti fra Devolutions PAM direkte i RDM, så du kan arbejde der, hvor du vil. Du behøver ikke længere at gå til webgrænsefladen for at konfigurere udbydere og udbredelsesscripts eller for at opdage og importere konti!
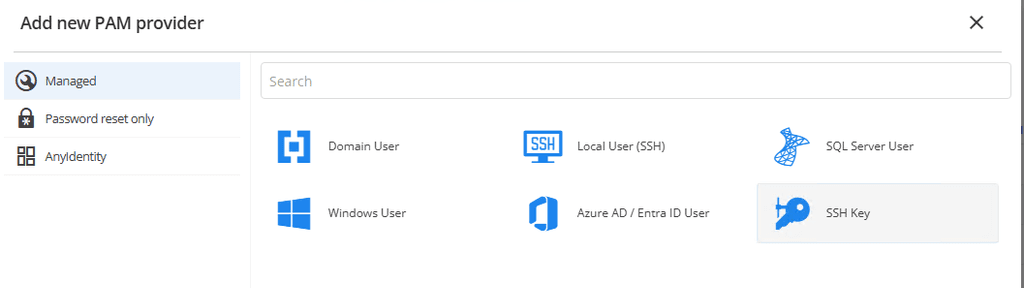
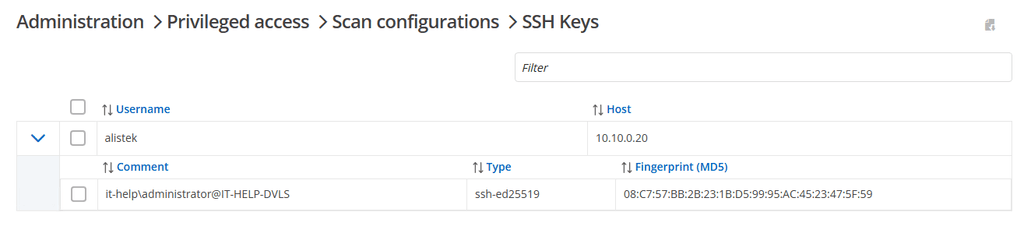
Forbedret administration af SSH-nøgler i PAM
Administrér dine SSH-nøgler ét sted med den nye indbyggede udbyder SSH Key til Devolutions PAM. Rotér og styr SSH-nøgler positivt på tværs af systemer, og sørg for, at du ved, hvem der har hvilke adgange!
Kontoen, som PAM-udbyderen SSH Key bruger, skal have adgang til alle authorized_keys-filer, der hvor Devolutions PAM skal administrere kontiene. Det anbefales at køre StrictModes i SSH-konfigurationer. En måde at beholde konfigurationen på og samtidig understøtte Devolutions PAM er via følgende kommandoer. Kommandoen setfacl kræver et filsystem, der understøtter ACL’er.
setfacl -m u:pamprovideraccount:--x /home/account
setfacl -m u:pamprovideraccount:--x /home/account/.ssh
setfacl -m u:pamprovideraccount:rw /home/account/.ssh/authorized_keys
Vi forbedrer løbende funktionen og tilpasser den til forskellige systemer, også dem der ikke understøtter ACL.
Fortæl os, hvad du synes
Vi vil gerne høre, hvad du synes om de nye funktioner i Devolutions PAM 2025.1! Hvordan påvirker opdateringerne din daglige drift? Har du fundet en bestemt funktion særligt nyttig? Del din feedback med os i kommentarfeltet nedenfor eller på vores forum, og fortæl os, hvordan vi kan blive ved med at forbedre din oplevelse.
Om Devolutions PAM
Nem at implementere og skalerbar er Devolutions PAM den ideelle løsning til privilegeret adgangsstyring (PAM) for små og mellemstore virksomheder (SMV’er), der vil styrke deres sikkerhedsniveau og samtidig bevare den driftsmæssige effektivitet. Devolutions PAM er designet til at beskytte, styre og overvåge adgangen til kritiske aktiver i enhver it-infrastruktur og giver et stærkt sæt værktøjer til administration af privilegerede legitimationsoplysninger og sessioner med dyb sikkerhed, synlighed og ansvarlighed på tværs af virksomheden. Løsningen fås som modul til Devolutions Server eller Devolutions Cloud og som en gnidningsfri integration med Remote Desktop Manager. Devolutions PAM sikrer robust adgangskontrol, mindsker risikoen ved privilegerede konti og beskytter fjernsessioner — til en rimelig pris for SMV’er.