











 Marc Beausejour
Det meste af det, der sinker IT-teams, er ikke dramatisk. Det er den lille, gentagne friktion: at skifte til en webkonsol for at administrere en boks, at vælge den samme rettighedsforhøjelsesgruppe igen ved hver check-out, at vente på en delt ressource, som kun én person kan have ad gangen, eller at miste adgangen i det øjeblik forbindelsen ryger.
Devolutions Remote Desktop Manager (RDM) 2026.2 fokuserer på at fjerne de hverdagsafbrydelser.
Du finder den fulde liste over ændringer i udgivelsesnoterne.
Strammere privilegeret adgang, uden de ekstra klik
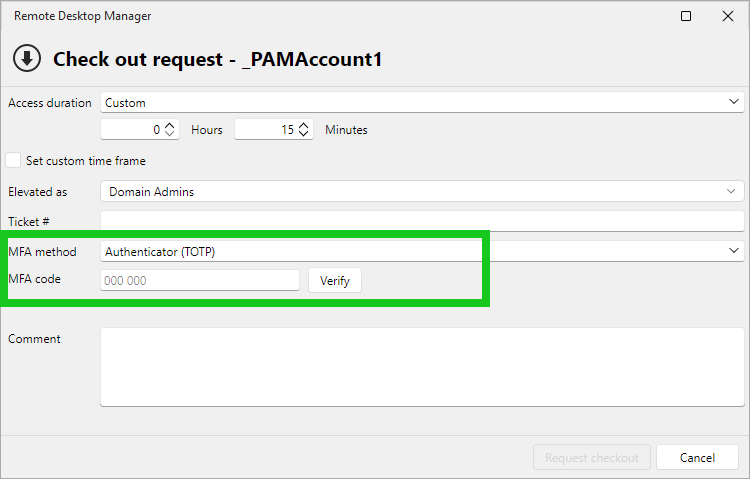
MFA ved PAM-check-outs (Windows, macOS, Linux og mobil)
RDM kan nu bede om multifaktorgodkendelse, når der anmodes om en PAM-check-out, så det bekræftes, at det er den rigtige person, der starter en følsom session, før vedkommende når et kritisk system. Flere metoder understøttes, herunder e-mail og TOTP. Verificeringen følger selve adgangsanmodningen, så et stærkt kontrolpunkt sidder præcis der, hvor det betyder noget: lige før privilegeret adgang gives.
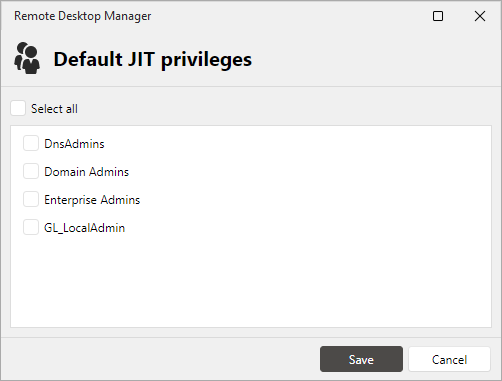
Standard just-in-time-rettighedsforhøjelsesgruppe for PAM-konti (Windows og mobil)
Du kan nu angive en standardrettighedsforhøjelsesgruppe på PAM-kontoposter og på sessionsposter, der er knyttet til en privilegeret konto, så den rigtige gruppe er forvalgt ved check-out. På Windows dækker det JIT-scenarier for AD, Entra ID og lokale SSH-brugere. På iOS og Android kan du vælge Prompt (spørg hver gang), Inherited from provider eller en brugerdefineret AD-gruppe. Resultatet er færre valg i de forløb, du kører oftest, og mindre risiko for at vælge det forkerte privilegieniveau på vej ind i en session.
Check-out af flere brugere på delte poster (alle platforme)
En delt post kan nu checkes ud af et defineret antal brugere samtidig i stedet for én ad gangen. For puljede enheder, tjenestekonti og anden delt infrastruktur fjerner det en velkendt flaskehals og bevarer kontrollen over, præcis hvor mange der kan have adgang på én gang.
Mere af din dag, samlet i RDM
Administrer Devolutions Server fra RDM (Windows, macOS og Linux)
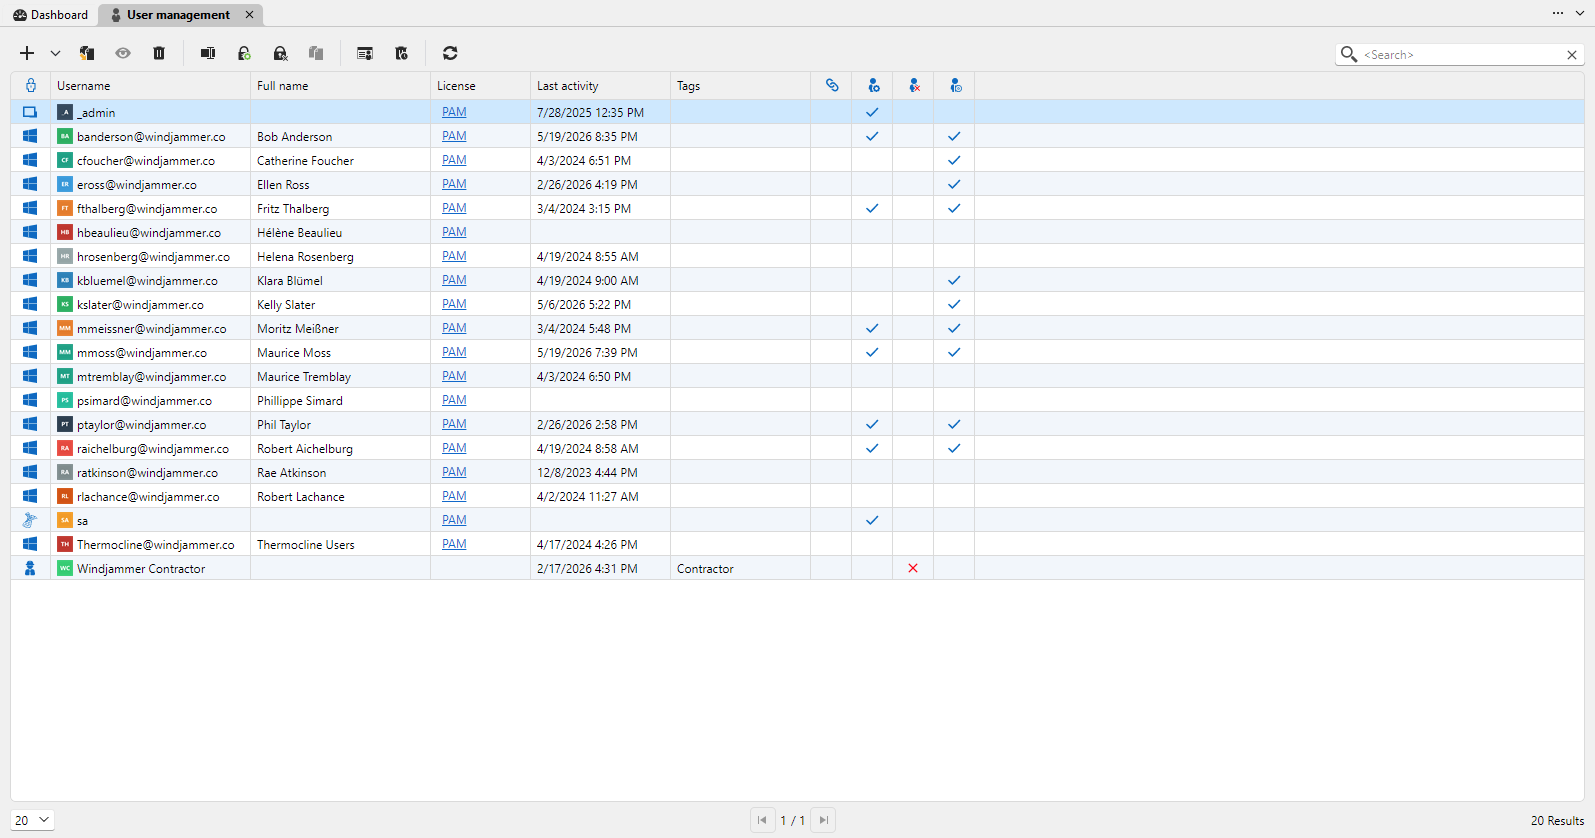
Administration af bokse, brugere, brugergrupper og licenser betyder ikke længere, at du skal forlade RDM til fordel for webgrænsefladen. Administration af Devolutions Server er nu indlejret som faner i RDM, så opgaverne sker der, hvor du allerede arbejder, med færre kontekstskift og en mere central driftsoplevelse.
ControlR-dashboard og indlejret fremviser (Windows og macOS)
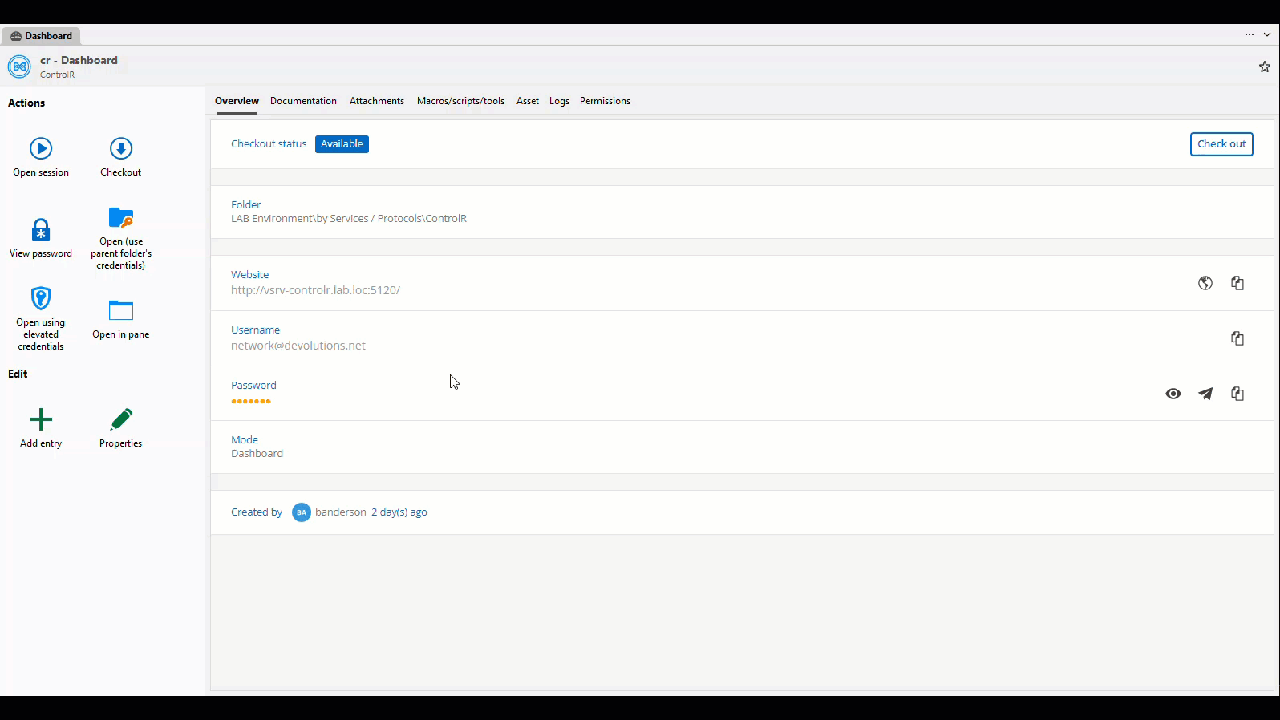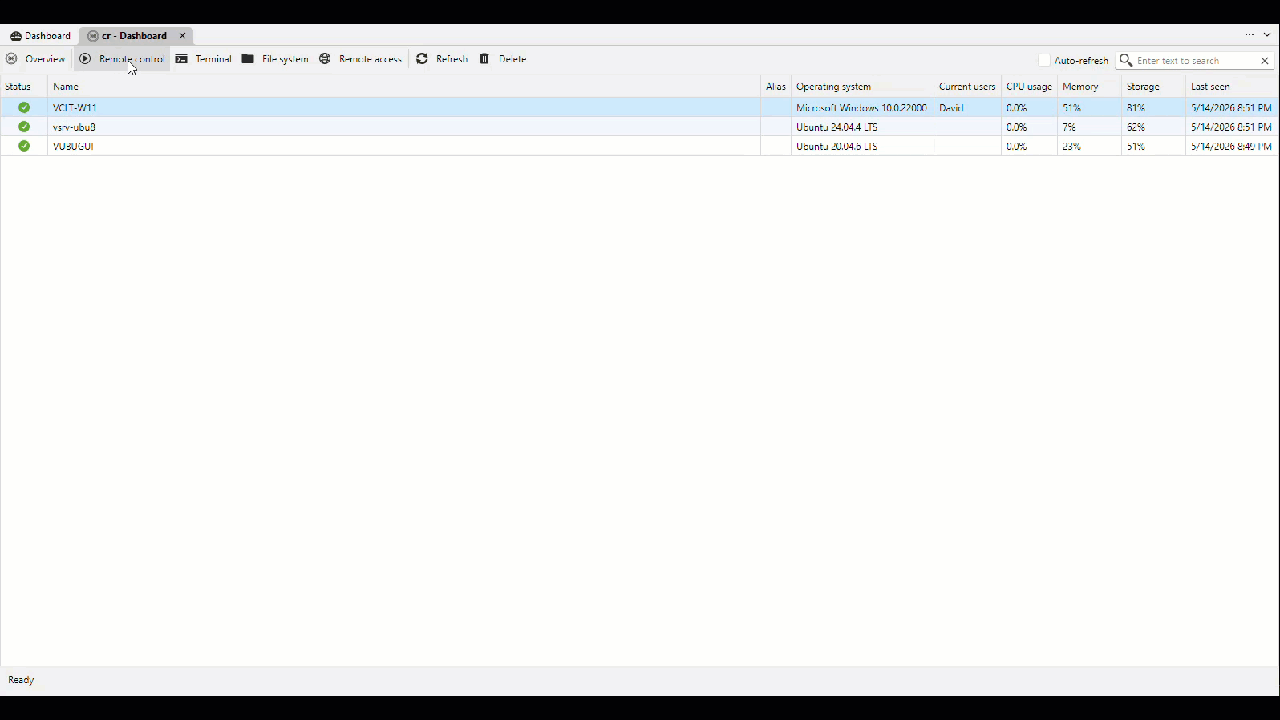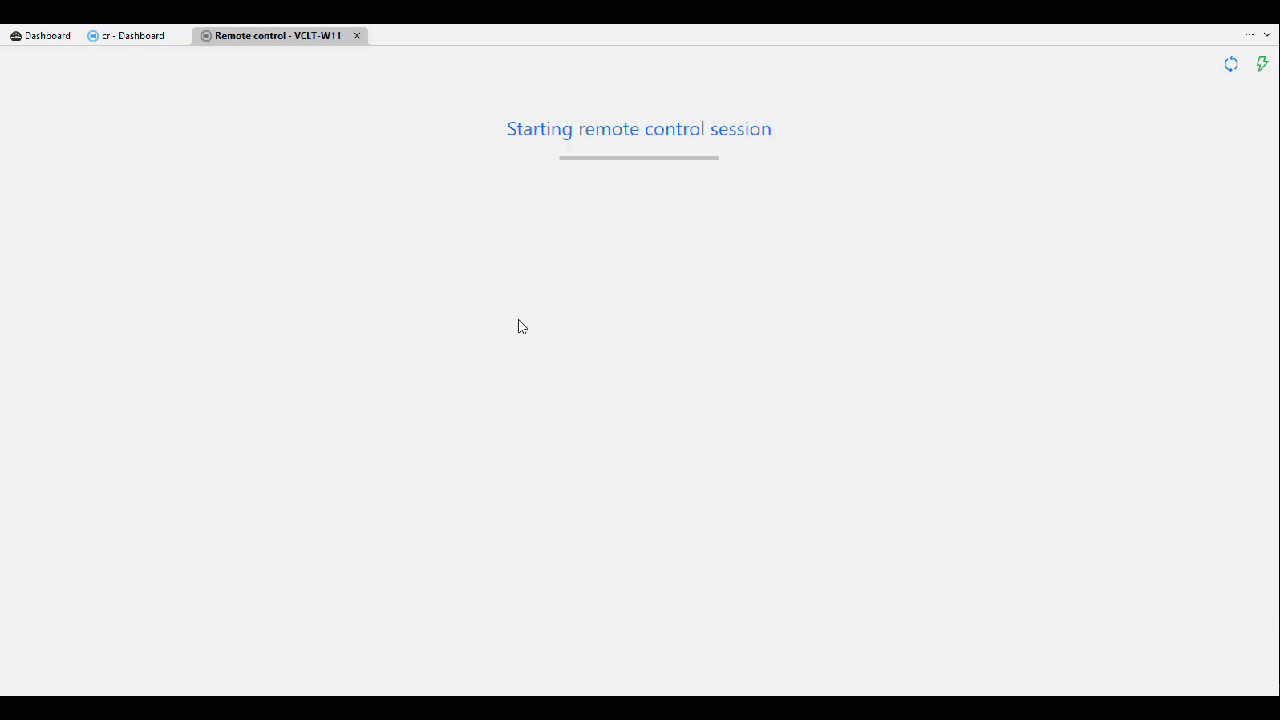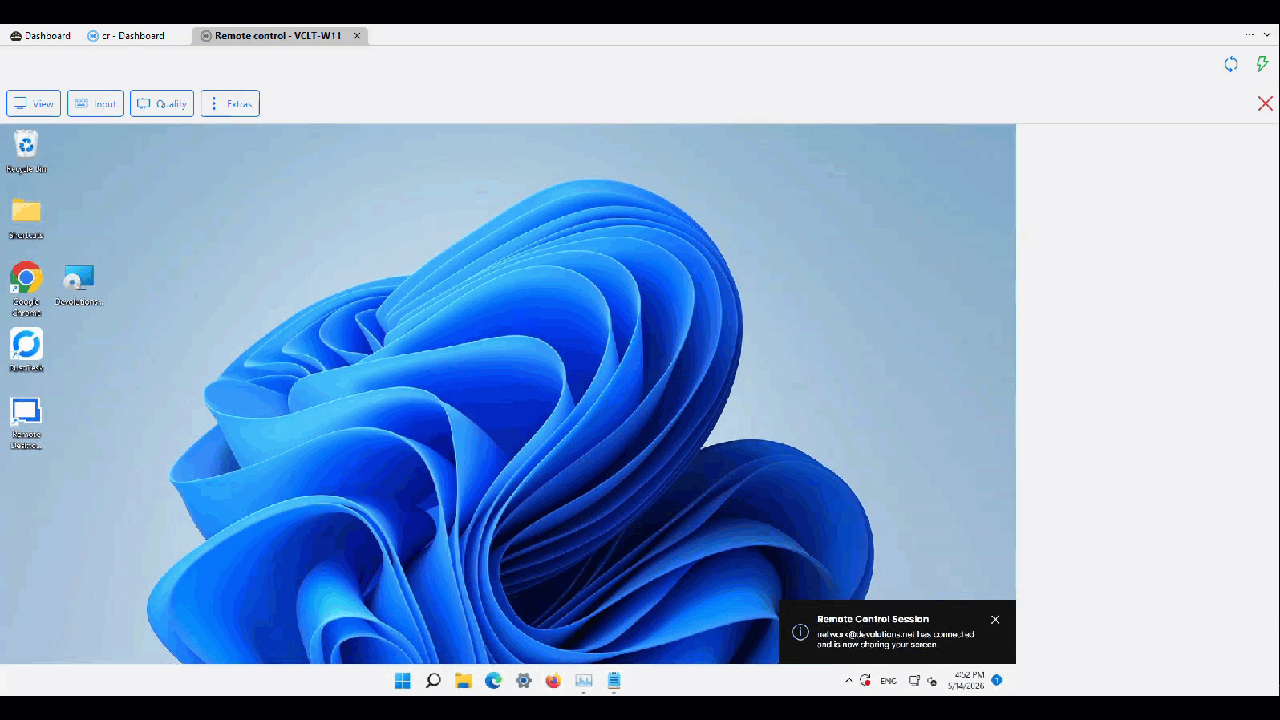
Med afsæt i ControlR-sponsoratet og integrationen, der blev introduceret i 2026.1, indeholder RDM nu en fuldt indlejret ControlR-fremviser og en dedikeret post til ControlR Dashboard. Gennemse agenter, start fjernstyringssessioner, og nå de indbyggede visninger Terminal og File System uden at åbne et separat værktøj, så interaktive supportsessioner bliver ét sted. På macOS lukker det også hullet i forhold til RDM til Windows i arbejdsgange for fjernsupport.
Fuld offline læsning og skrivning til Devolutions Cloud (alle platforme)
Devolutions Cloud understøtter nu fuld læse- og skriveadgang i offlinetilstand via RDM, hvor den tidligere kun var skrivebeskyttet. Bliv ved med at redigere, mens du er offline, så synkroniseres dine ændringer automatisk, når du opretter forbindelse igen. Det bringer Cloud på niveau med Devolutions Server til offlinearbejde, hvilket betyder noget for administratorer på farten, teknikere i felten og ustabile netværk.
Legitimationsoplysninger og login, der følger dine arbejdsgange
Brug legitimationsoplysninger fra eksterne bokse flere steder (alle platforme)
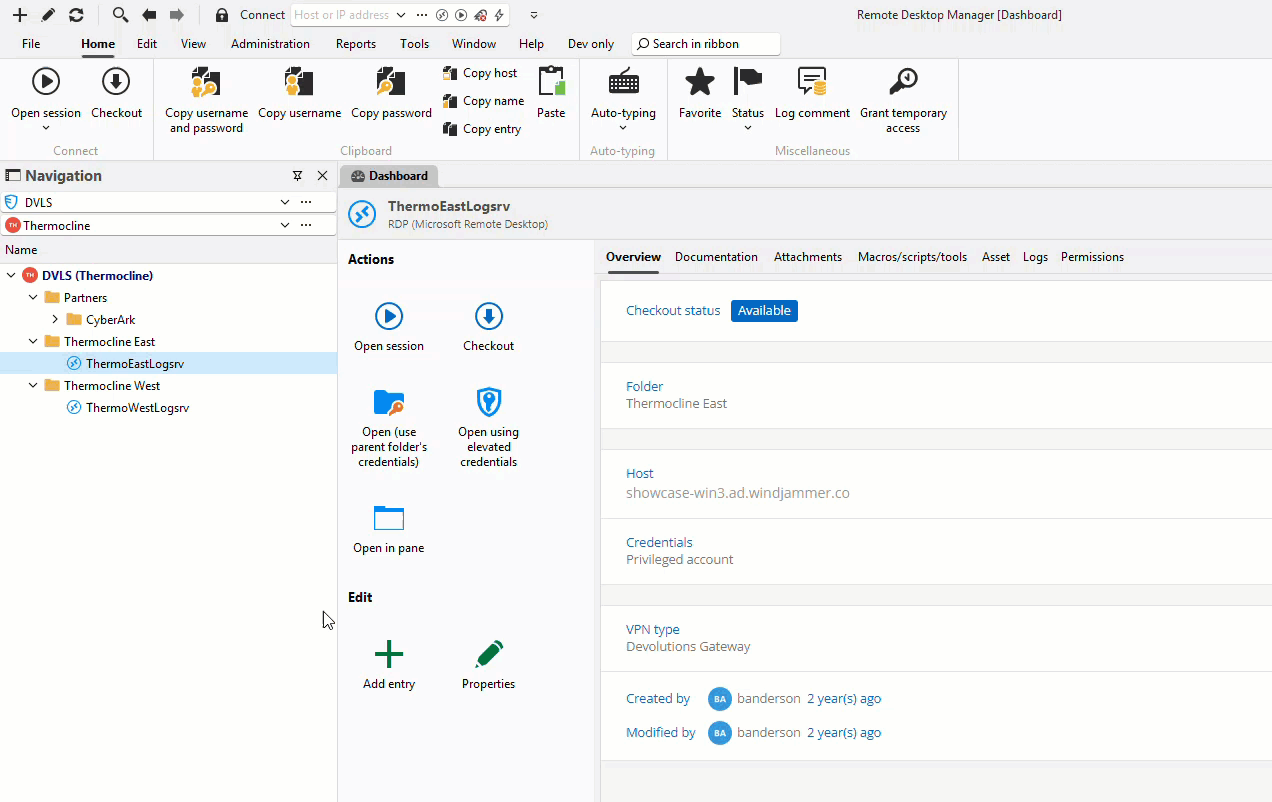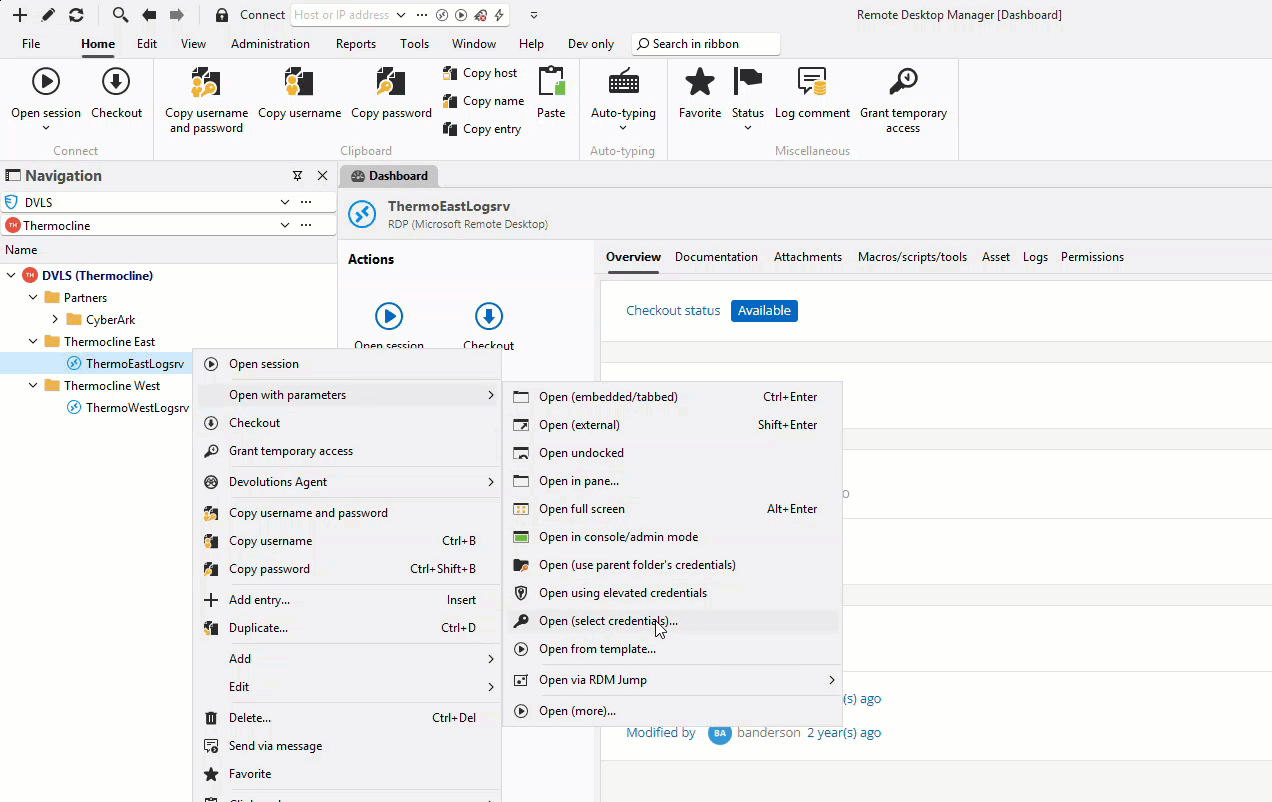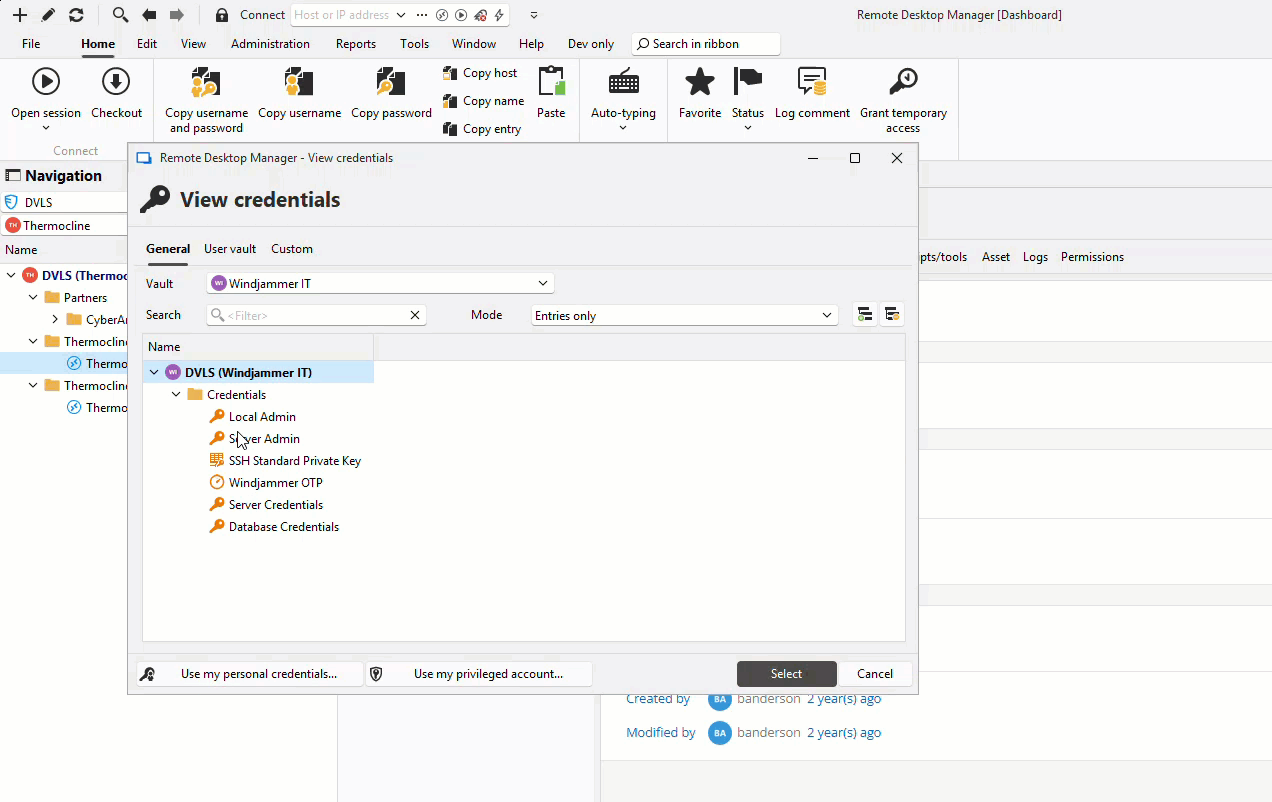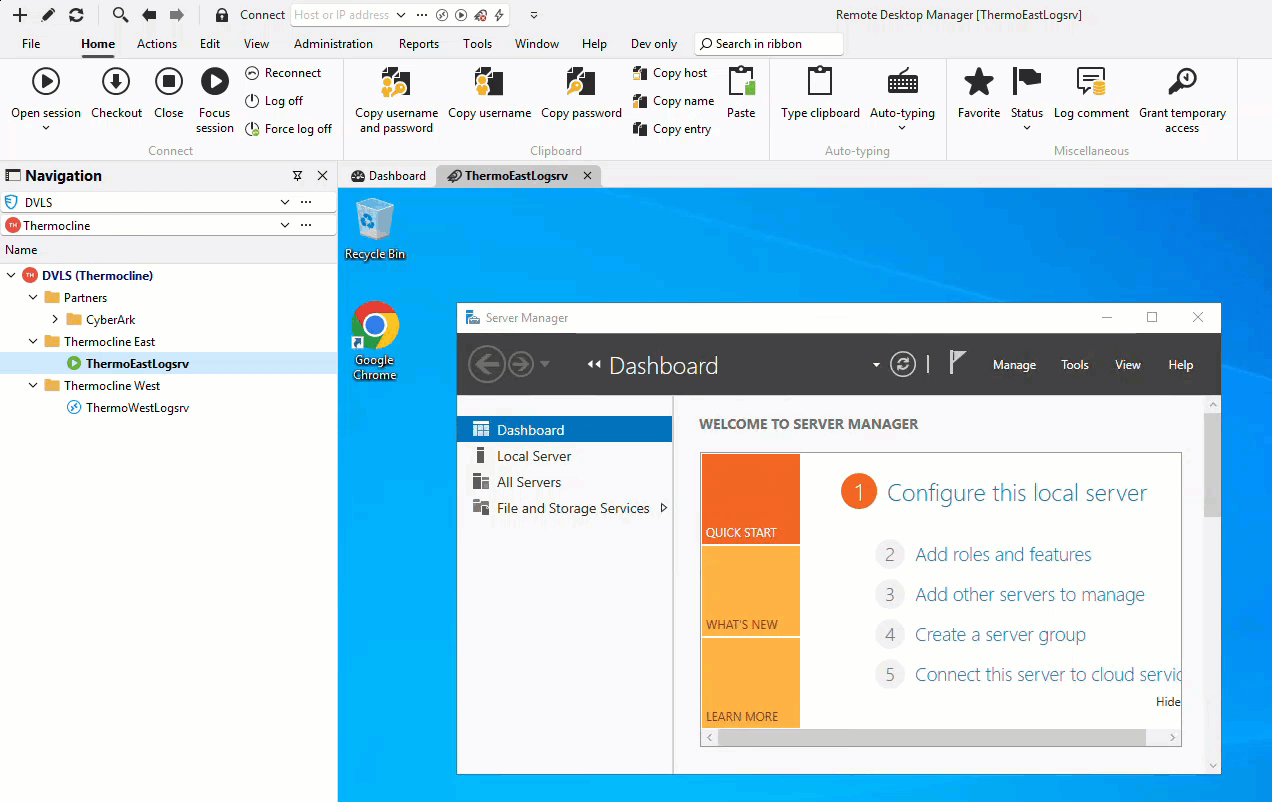
Legitimationsoplysninger, der er gemt i eksterne bokse, virker nu i en større del af RDM, ikke kun i de primære postindstillinger. Afhængigt af din platform omfatter det nu Open with Parameters, Quick Connect, at gemme en posts OTP i en separat boks fra dens legitimationsoplysninger, at anvende legitimationsoplysninger via Batch Edit og SSH Gateway-poster (herunder private nøgler) på iOS. Teams, der allerede bruger flere bokse, kan genbruge dem på tværs af flere arbejdsgange uden at duplikere legitimationsoplysninger i RDM.
Log ind på websteder med socialt login (alle platforme)
En ny legitimationsoplysningstype til socialt login for webstedsposter lader dig knytte en post til udbyderen bag den, for eksempel Google, Microsoft, Apple og GitHub. Amazon, Facebook, X, Discord og Slack understøttes også på Windows, macOS og Linux. Når du åbner et websted, der bruger socialt login, registrerer RDM tilgængelige udbydere og guider dig gennem loginforløbet. Det giver færre duplikerede poster og en mere naturlig loginoplevelse.
Bygget til hverdagens IT-arbejde
Hver for sig er det små ændringer. Tilsammen skærer de ned på kontekstskift, duplikering af legitimationsoplysninger og ventetid, der hober sig op på tværs af hundredvis af daglige handlinger, så RDM holder sig i baggrunden, mens du får arbejdet gjort.
Download RDM 2026.2
Den seneste version er tilgængelig nu. Gå til vores downloadcenter for at prøve den eller opdatere, og udforsk de nye kontroller for privilegeret adgang, den centrale administration og forbedringerne af arbejdsgangene i udgivelsen.