











 Adam Listek
Som led i vores løbende arbejde med at gøre din oplevelse med Devolutions Server (DVLS) mere gnidningsfri og effektiv er vi glade for at introducere de nyeste funktioner i version 2025.3. Opdateringen leverer styrkede produktintegrationer og større fleksibilitet, så du kan fokusere på det, der betyder mest.
Lad os gennemgå højdepunkterne nedenfor. (Og glem ikke at se de fulde udgivelsesnoter.)
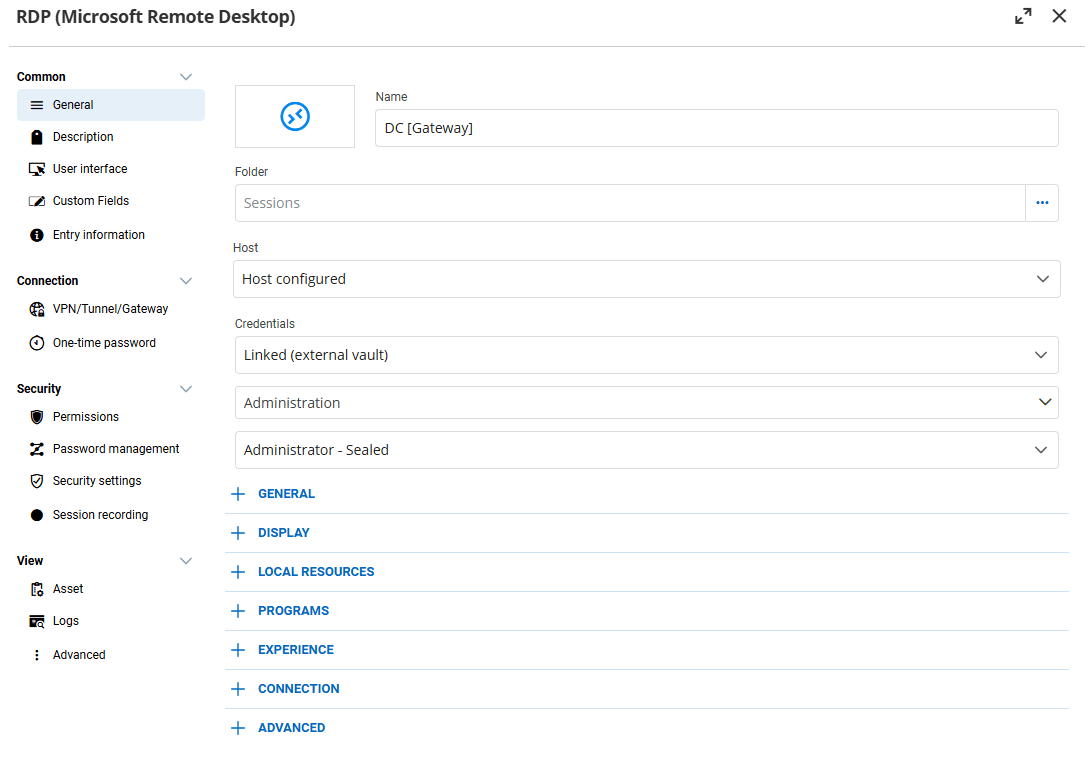
Understøttelse af tilknytning til en ekstern boks
Mindsk duplikering ved at tilknytte legitimationsoplysninger, der er gemt i en anden boks, også dem, der ligger uden for den boks, hvor posten findes. Tilknyt én gang, genbrug mange gange, og bevar én sandhedskilde til rotation og revision på tværs af flere bokse.
Udrul virtuelle instanser af Devolutions Gateway
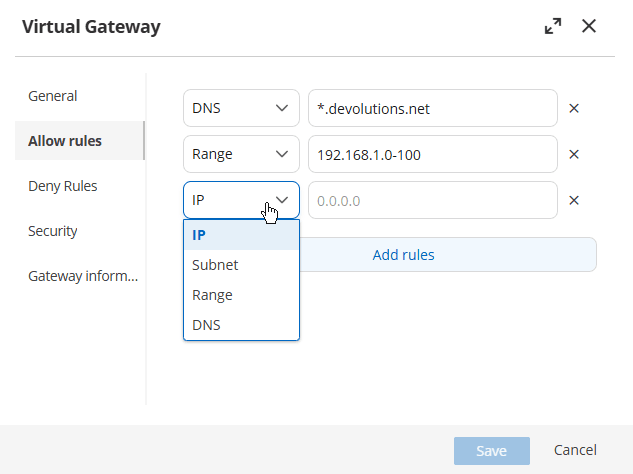
Kør flere virtuelle Gateway-instanser for at segmentere trafik efter behov. Adskil efter IP, subnet, IP-interval eller DNS, og kombinér flere tillad- og afvis-regler. Det, sammen med Gateway-farme, styrker isolation og fleksibilitet uden at kræve udrulning af flere Gateway-instanser.
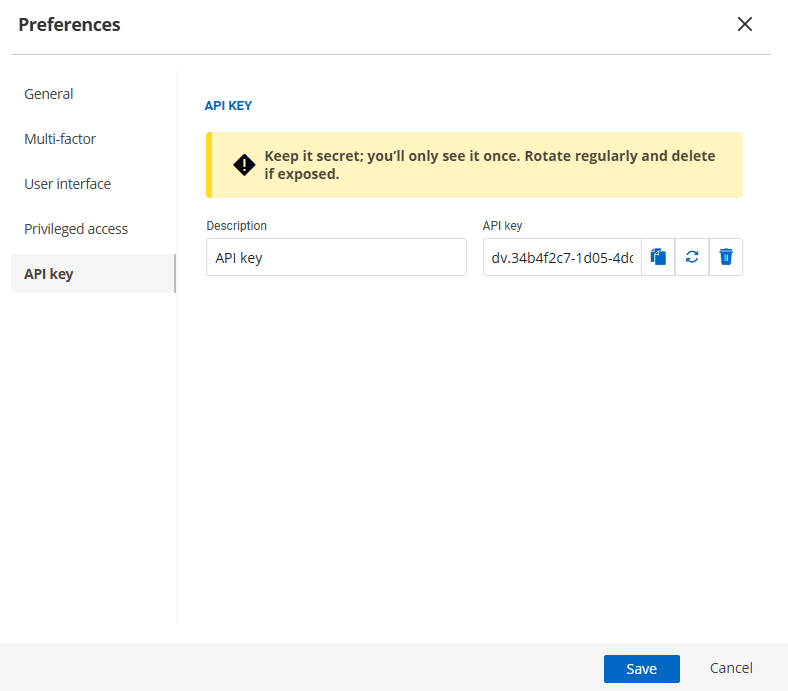
Generér brugerspecifikke API-nøgler
Individuelle DVLS-brugere kan nu generere API-nøgler med brugeromfang til at kalde DVLS REST API’et med mindste privilegium og fulde revisionsspor. Nøglerne arver brugerens tilladelser og kan roteres eller tilbagekaldes når som helst. Mindsk den administrative byrde, og giv brugerne mulighed for at styre deres egne automatiseringer.
Du skal slå Allow API Key til i sektionen Administration > System Settings > Users for at generere personlige API-nøgler. Gå derefter til en enkelt bruger under Administration > Users > edit a user, og skift Allow API key til Yes i sektionen Settings.
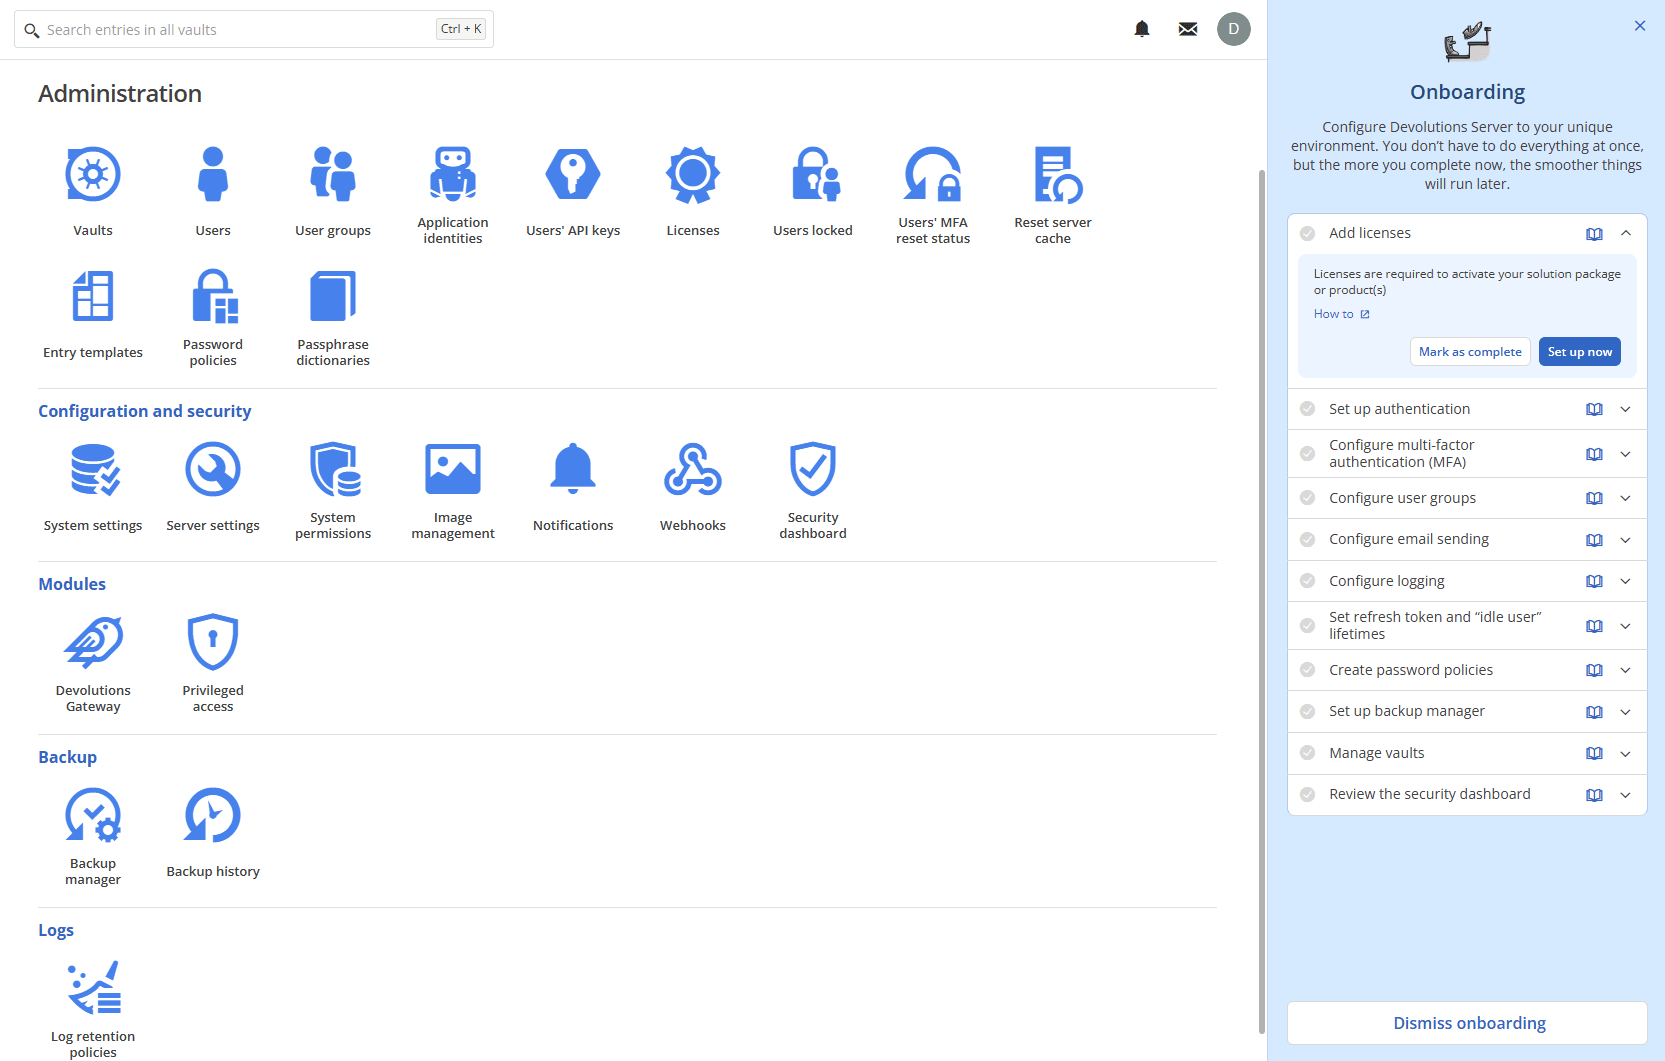
Strømlin onboarding af en Devolutions Server-instans med en guidet opsætning
Vi har strømlinet administratorens onboarding ved første kørsel med guidet dokumentation, som bekræfter serverens grundlag, tilføjer din første ekstra administrative bruger, opretter din første delte boks, angiver standardtilladelser og konfigurerer brugere og grupper. Den nye oplevelse forkorter tiden til værdi og indbygger anbefalet praksis fra vores dokumentation.
Du kan altid åbne eller genåbne onboarding ved at gå til Help & Tools og klikke på knappen Onboarding under How-tos. Et afkrydset punkt vises som afkrydset for alle administratorer, der ser onboarding.
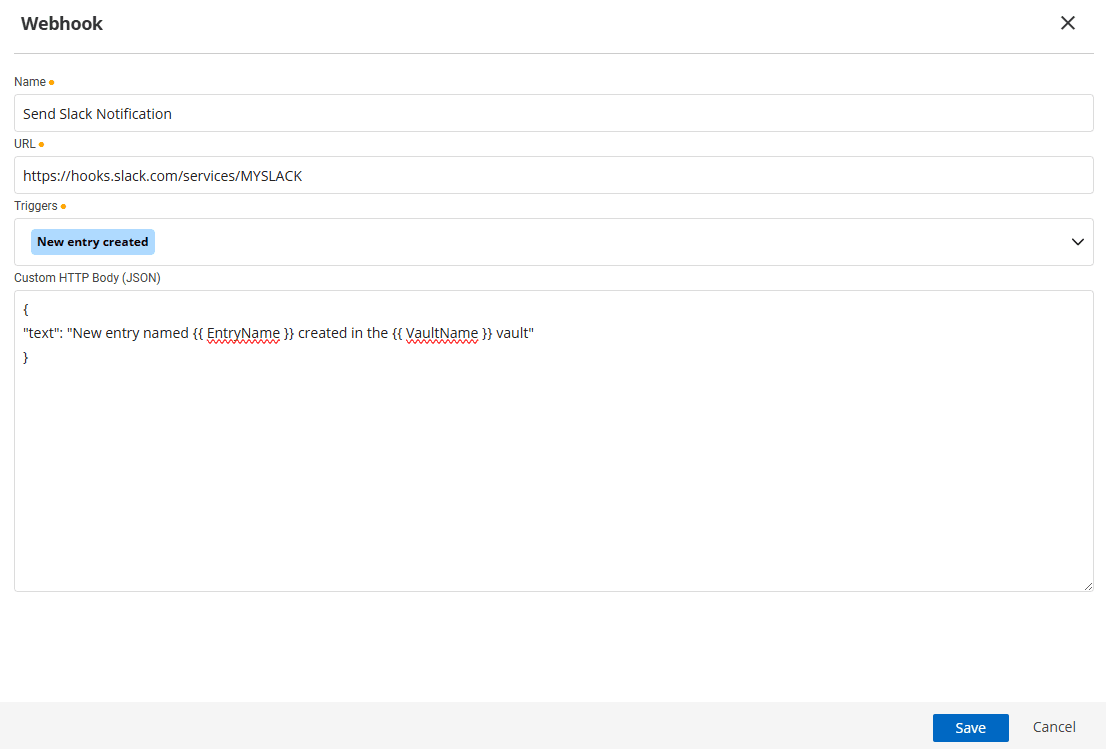
Slå webhooks til til hændelsesdrevne integrationer
Du kan nu sende DVLS-hændelser til eksterne systemer via webhooks. Send JSON-beskeder ved triggere til dit SIEM, din ticketplatform eller chatværktøjer (for eksempel Slack eller Microsoft Teams) for at automatisere gennemgange, oprette tickets eller give besked i runbooks. Konfigurer slutpunkter og hændelsesomfang under Administration, og peg dem mod almindelige indgående webhooks.
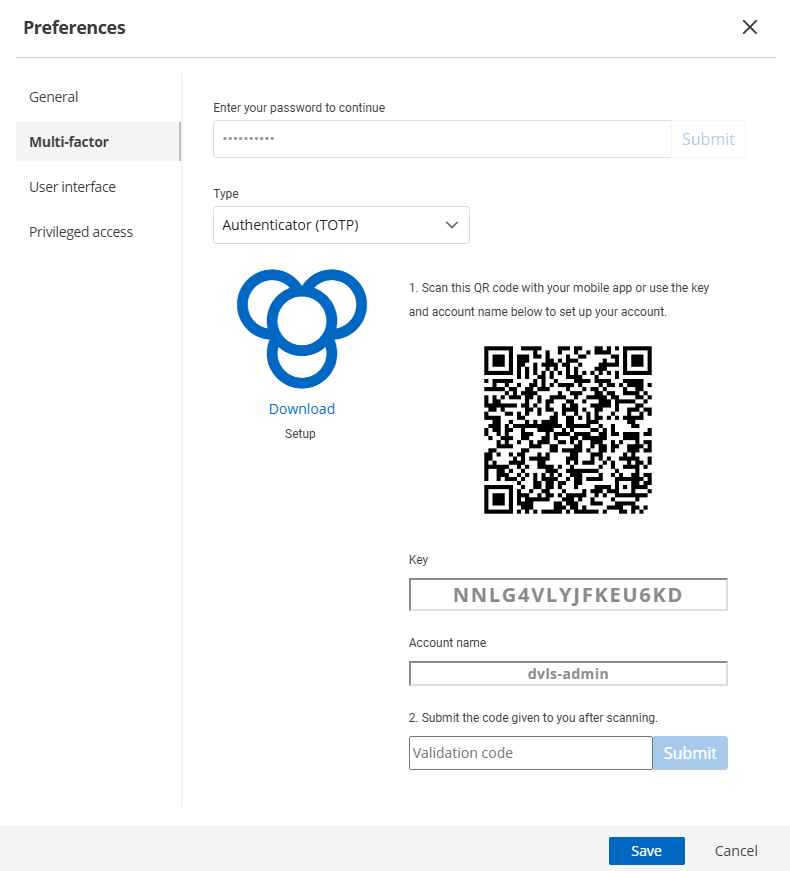
Lad brugerne konfigurere deres egen MFA
Vi har tilføjet en selvbetjeningsoplevelse til opsætning af MFA (multifaktorgodkendelse), som kan konfigureres under brugerindstillinger og respekterer organisationens politikker (RADIUS/SMS/TOTP og så videre). DVLS-administratorer angiver standarder, og brugerne gennemfører selv tilmeldingen, så belastningen på helpdesken falder, og dækningen stiger. Derudover kan en brugers mulighed for at fjerne sin MFA begrænses.
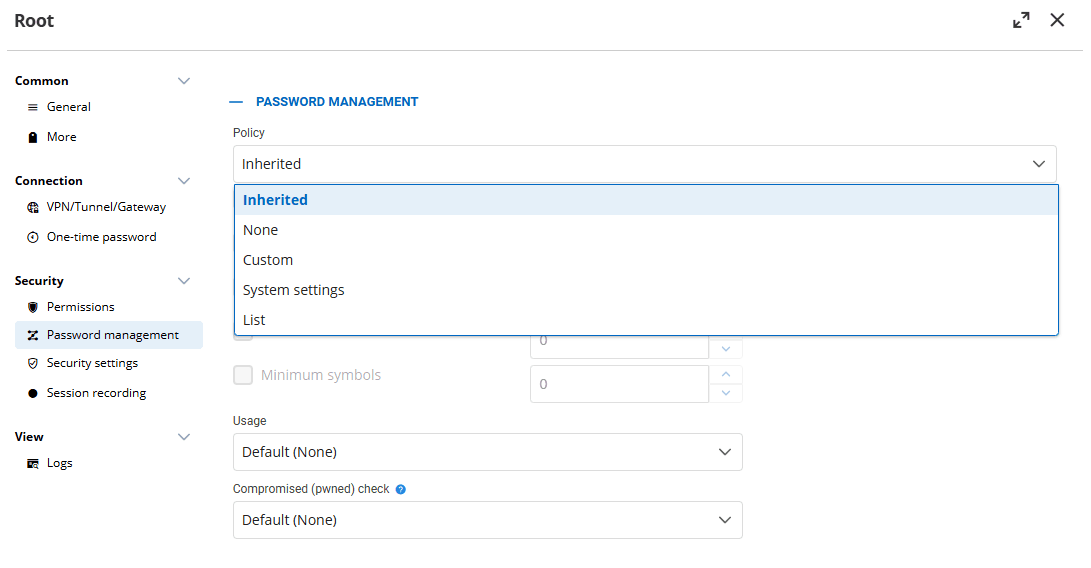
Skift standardadgangskodepolitikken fra System til Inherited
Standardadgangskodepolitikken følger nu din nedarvningskæde for at mindske utilsigtet adfærd. Det kan være en brydende ændring afhængigt af din konfiguration. Når standarden er nedarvning, kan ændringer for hele organisationen udbredes forudsigeligt, mens undtagelser stadig kan sættes efter behov.
Tidligere pegede standardindstillingen på sektionen Administration > System settings > Password management, hvor du kunne sætte Password policy til en standard. Nu bruges nedarvede indstillinger.
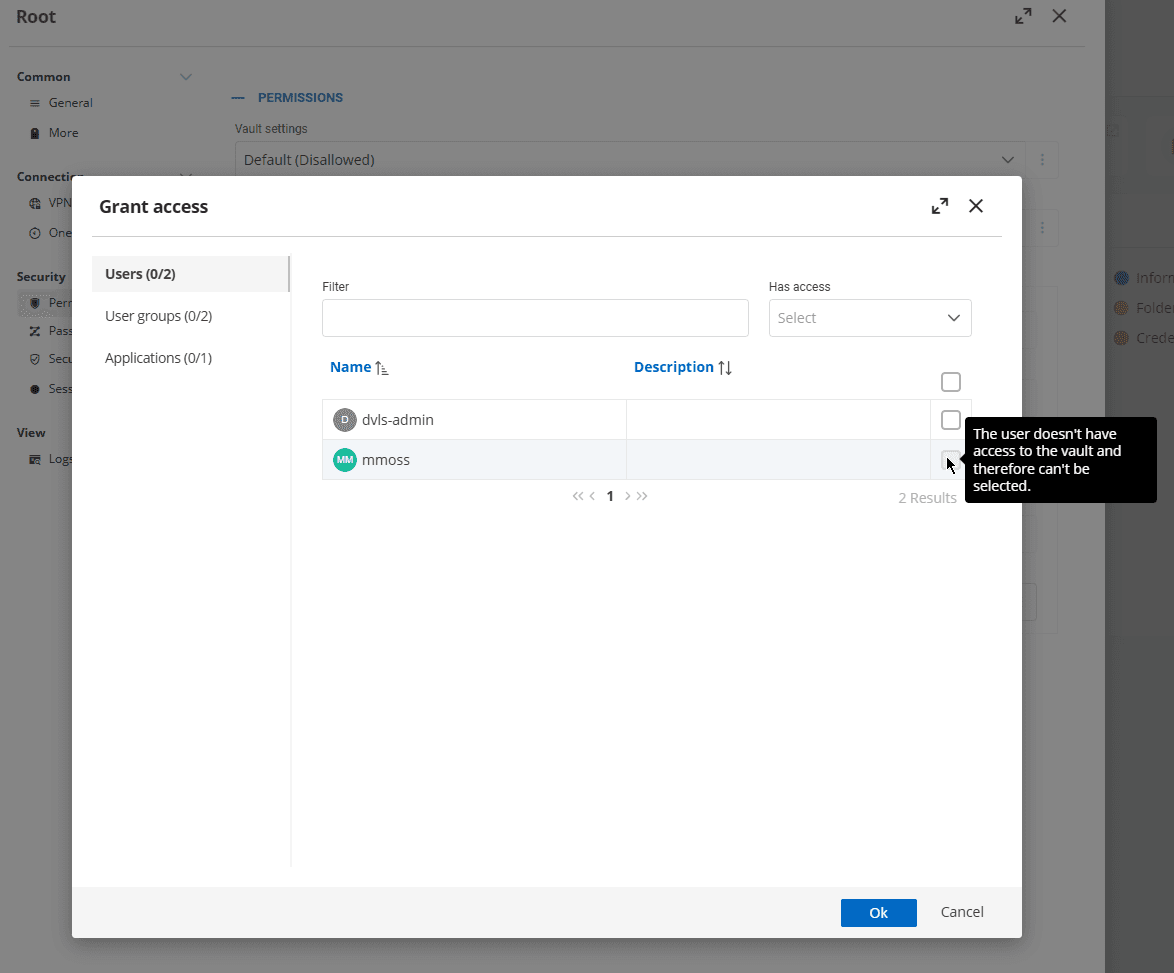
Begræns tildeling af postrettigheder til kun brugere i boksen
Kun tilladte boksbrugere kan få tildelt postrettigheder for at forebygge fejlkonfiguration og forenkle tildeling af rettigheder. Når kun eksisterende boksbrugere kan få rettigheder tildelt på en post, er det let at se, hvilke brugere der ikke har adgang.
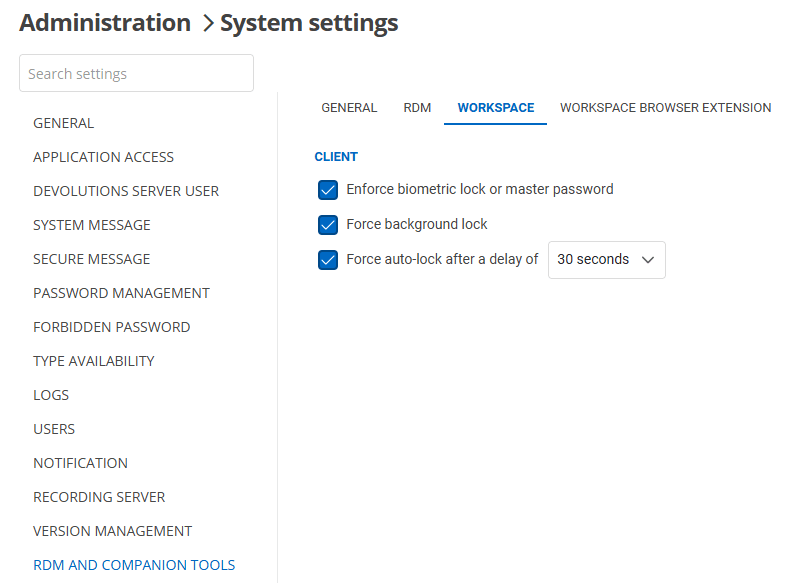
Gennemtving biometrisk oplåsning for klientforbindelser i Workspace
For organisationer, der bruger Workspace-apps til skrivebord og mobil sammen med DVLS, kan administratorer gennemtvinge en masteradgangskode eller biometrisk oplåsning (for eksempel Face ID, Touch ID eller Windows Hello), før en klient opretter forbindelse. Det ekstra trin sikrer, at de klienter, der opretter forbindelse, er godkendt sikkert.
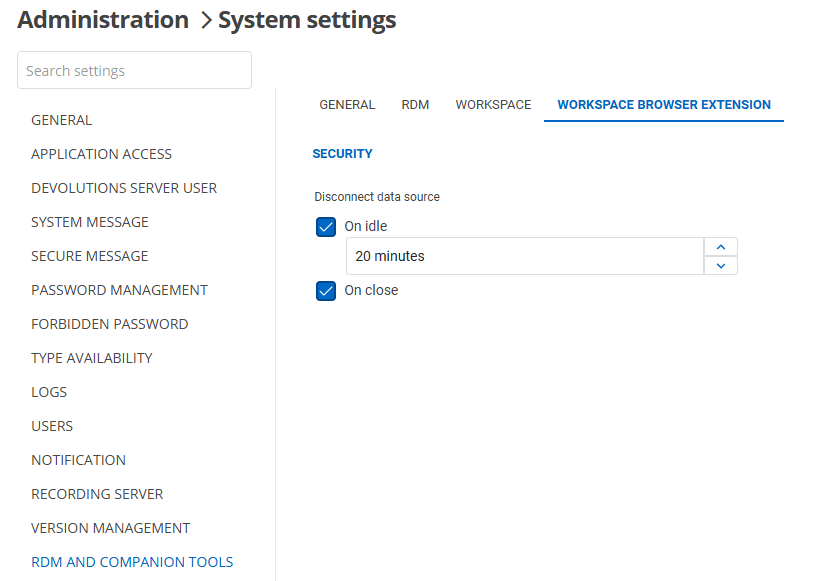
Afbryd Workspace-browserudvidelsen ved inaktivitet eller lukning
Når du gennemtvinger timeout ved inaktivitet og afbrydelse ved lukning for Workspace-browserudvidelsen, mindskes langvarige browsersessioner, så vinduet for misbrug bliver mindre på delte, ubemandede maskiner eller potentielt kompromitterede systemer.
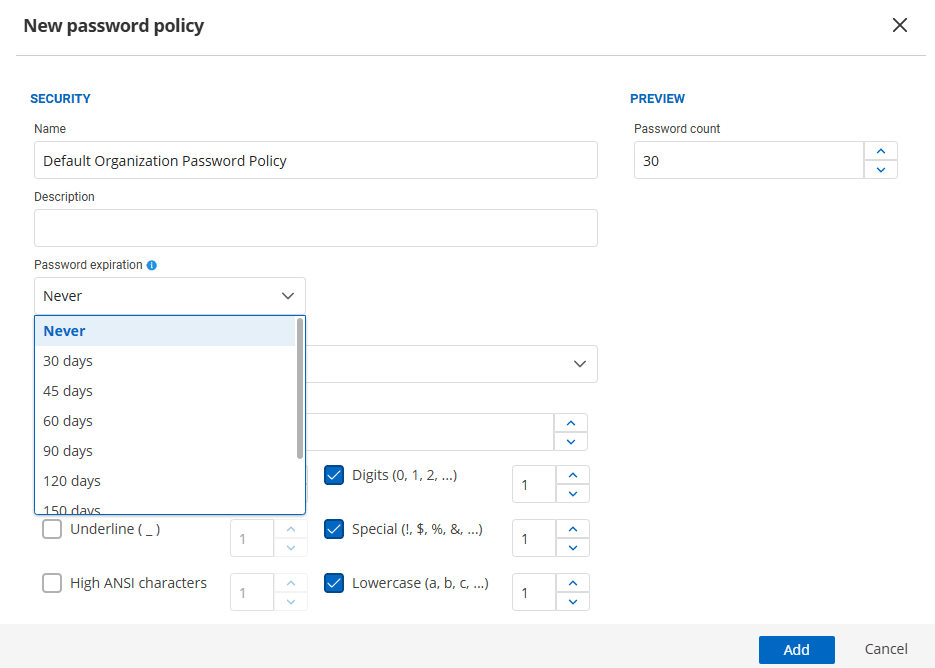
Anvend politikker for udløb af adgangskoder i adgangskodeskabeloner
Adgangskodepolitikker indeholder nu indstillinger for udløbspolitik, så nye legitimationsoplysninger automatisk arver de krævede rotationsfrister. Definér dine adgangskodeskabeloner under Administration > Password policies, og kombiner dem med rapporter for at følge kommende udløb og gennemtvinge fornyelse i stor skala.
Udløb af adgangskoder gælder ikke for privilegerede konti (PAM-konti).
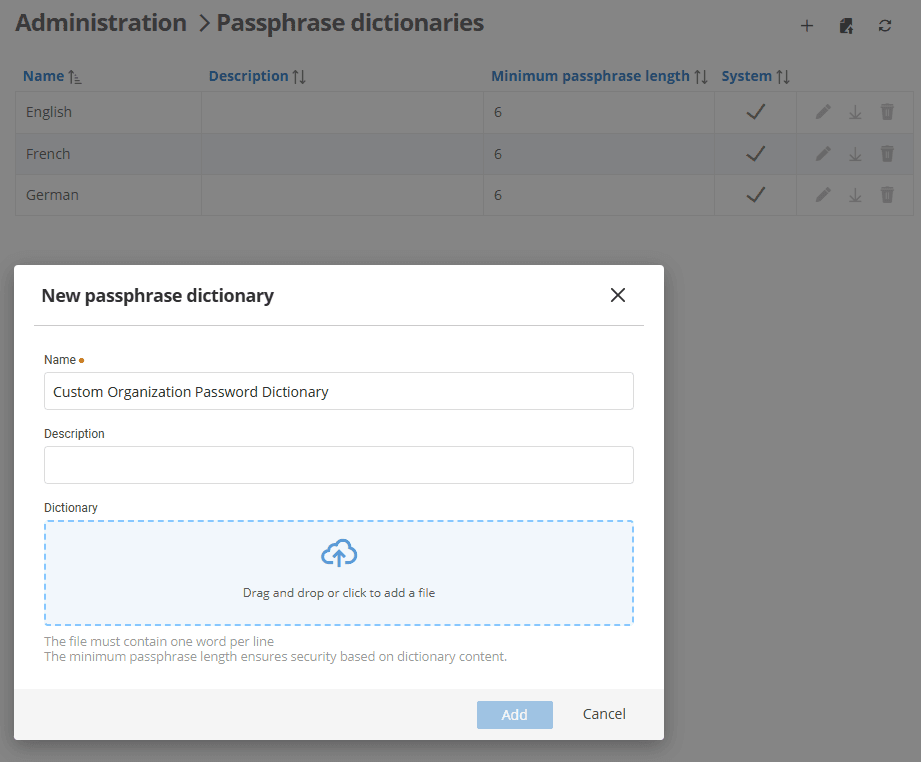
Opret brugerdefinerede ordbøger til generering af adgangsfraser
DVLS-administratorer kan nu uploade organisationsspecifikke ordlister til generatoren af adgangsfraser, så der dannes stærke, nemme at huske sætninger, som stadig opfylder politikkravene. Brug det sammen med adgangskodeskabeloner for at gennemtvinge de ekstra kompleksitetskrav, din organisation har brug for.
En fil med adgangsfraser skal have mindst 15 poster. Den automatisk beregnede minimumslængde for adgangsfrasen udledes af antallet af poster i ordbogsfilen og bliver kortere, efterhånden som ordbogsfilen vokser.
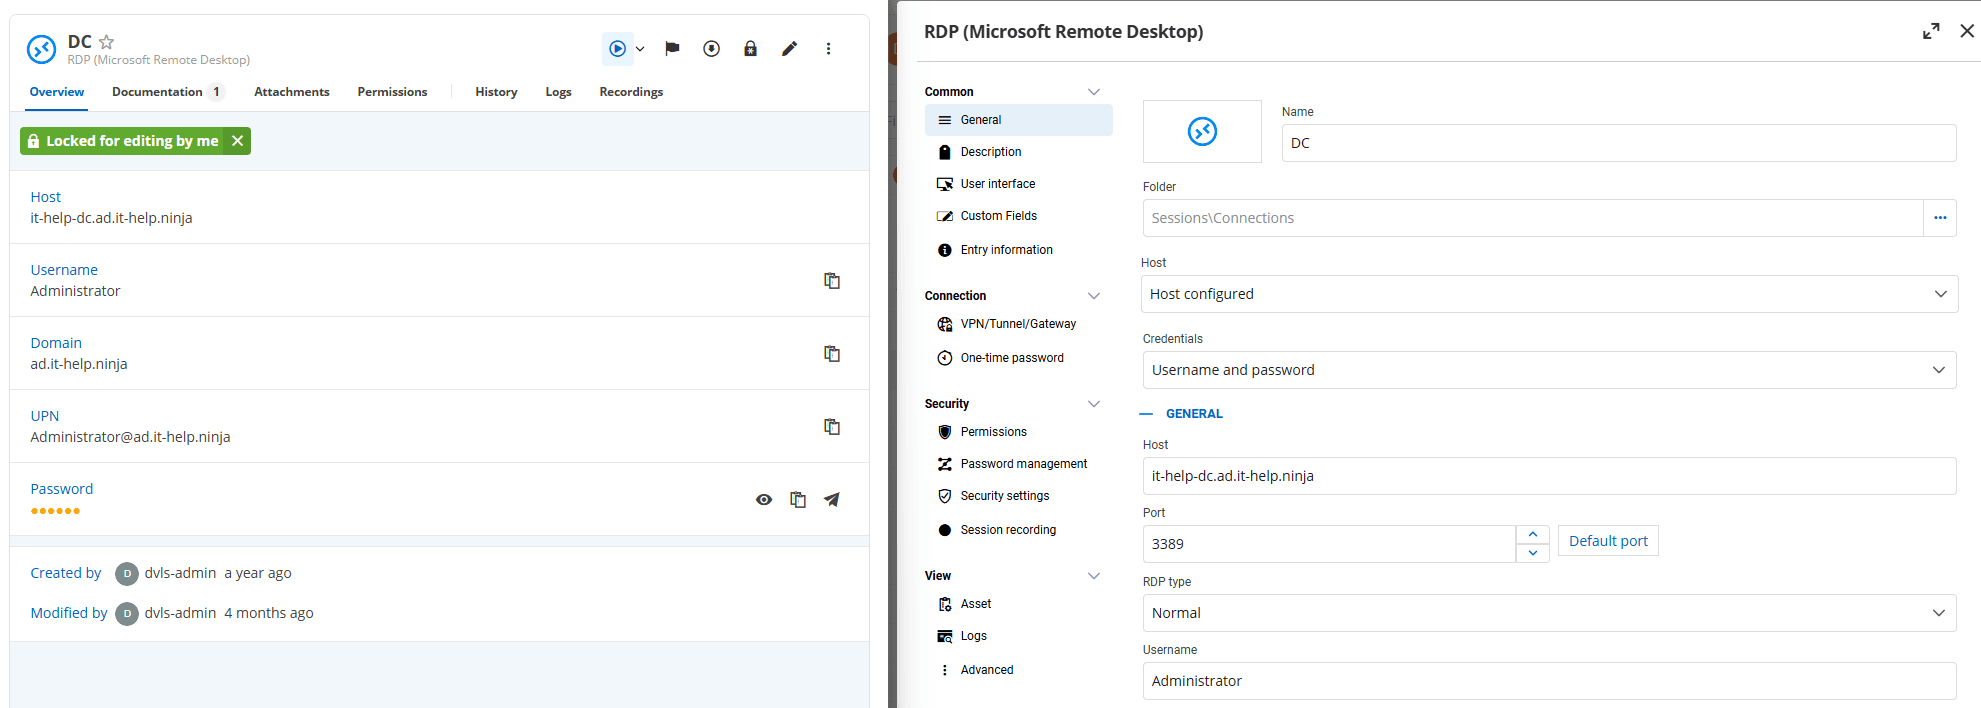
Automatisk check-out af poster ved redigering
Poster tjekkes automatisk ud, når en bruger begynder at redigere, og tjekkes ind igen, når posten gemmes eller lukkes. Automatisk check-out forebygger konflikter og sikrer, at en post redigeres korrekt.
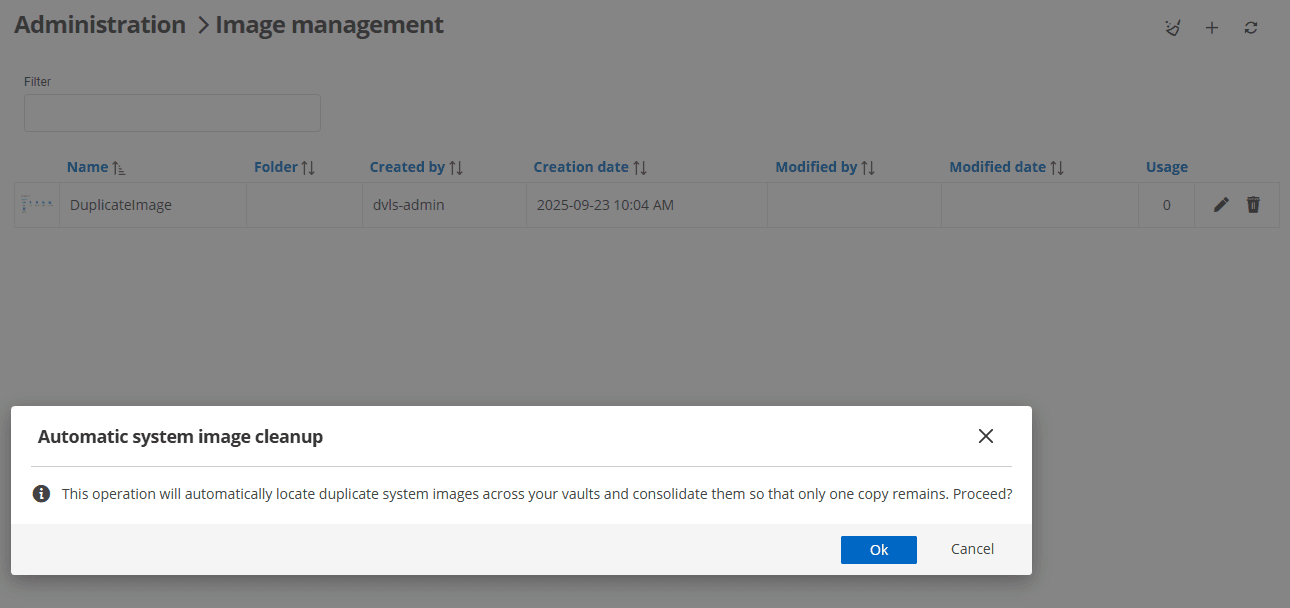
Flet duplikerede billeder
Administratorer kan flette duplikerede systembilleder for at mindske lagerforbrug, forvirring og konflikter. Du kan hurtigt køre billedoprydningen, og upload af nye duplikerede billeder forhindres via et duplikattjek ved kørsel.
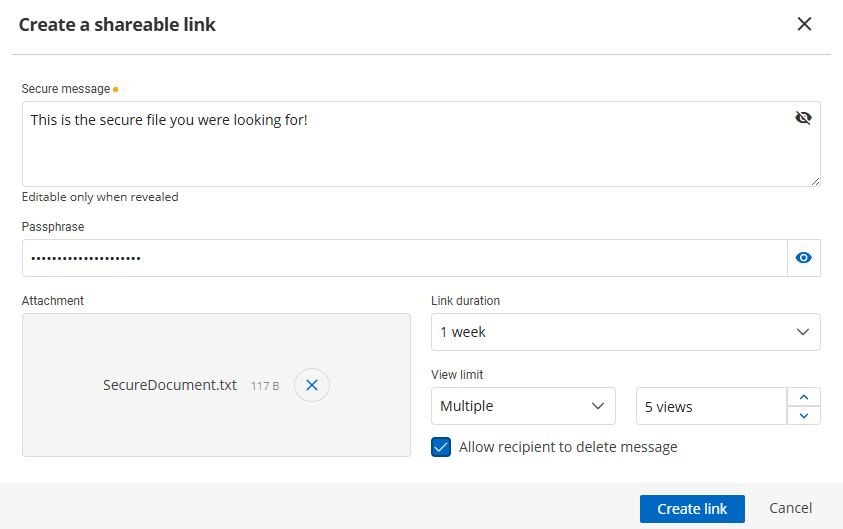
Overfør filer med Devolutions Send
Ud over at dele sikre noter kan du nu dele filer sikkert via Devolutions Send fra DVLS. Opret tidsbegrænsede links med adgangskontrol, og hold følsomme vedhæftede filer ude af e-mail.
Fortæl os, hvad du synes
Din feedback er uvurderlig for os, når vi finpudser Devolutions Server. Del dine tanker om de seneste funktioner og forbedringer ved at kommentere nedenfor, deltage i samtalen i vores forum eller sende din feedback direkte til vores indbakke. Sammen former vi fremtiden for Devolutions Server.
Om Devolutions Server
Devolutions Server (DVLS) er vores globalt udbredte, selvhostede platform til administration af adgangskoder med alle funktioner og med komponenter til Privileged Access Management (PAM), der kan tilpasses. Den implementeres nemt og udrulles hurtigt og leverer kernefunktionerne i en omfattende og skalerbar PAM-løsning, til en fornuftig pris, som SMV’er kan betale.
Derudover integrerer Devolutions Server gnidningsfrit med vores centrale løsning til administration af fjernforbindelser, Remote Desktop Manager. Når de er koblet sammen, udgør Devolutions Server og Remote Desktop Manager en robust alt-i-en-platform til administration af privilegerede konti og sessioner, som understøtter over 150 værktøjer og teknologier. Anmod om en live-demo her.