











 Adam Listek
Version 2026.1 opdaterer pakken til privilegeret adgangsstyring med:
- stærkere styring af kontolivscyklus,
- bedre driftsmæssig synlighed for PAM-tjenester,
- og udvidet platformsdækning til privilegerede arbejdsgange.
Administrér midlertidig adgang til PAM-konti
Du kan nu give midlertidig, tidsbegrænset adgang til selve en PAM-konto. Tidligere skulle adgang tildeles som fuld (løbende) adgang til PAM-kontoen. Nu kan du angive en begrænset varighed, så kontoen kun er tilgængelig i det godkendte tidsrum. Det giver bedre kontrol og færre stående privilegier.
Tildel og administrér risiko for konti med privilegeret adgang
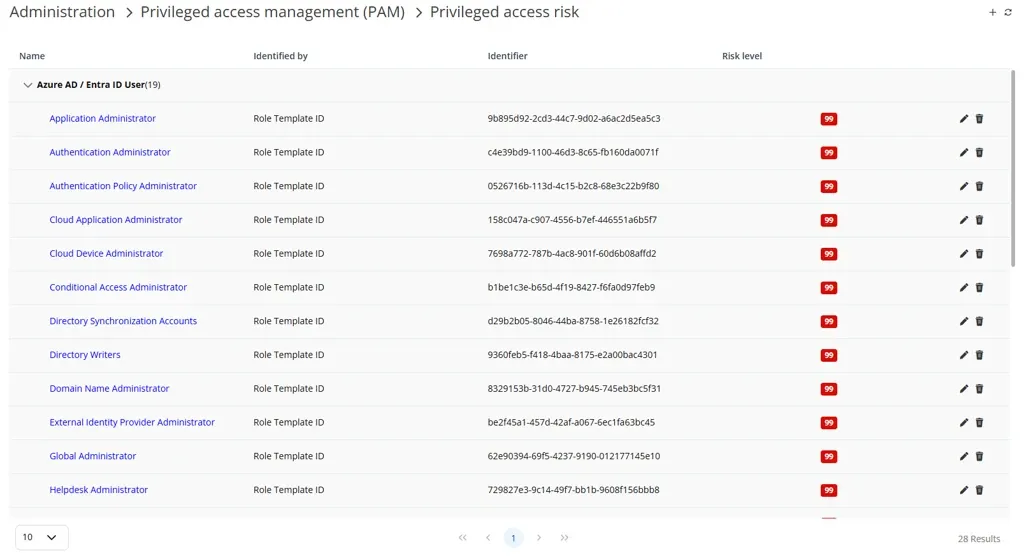
PAM indeholder nu indbyggede risikoniveauer for privilegeret adgang, og administratorer kan også definere brugerdefinerede risikoposter, der passer til deres miljø. Brugerdefinerede risikodefinitioner kan oprettes for domænebrugere eller Azure AD/Entra ID-brugere og identificeres med navn, SID eller RID, så forskellige katalogscenarier understøttes.
Udvid PAM til MongoDB med opdagelse og rotation af kontoadgangskoder
Den nye MongoDB PAM-udbyder udvider din dækning af privilegeret adgang til MongoDB og hjælper teams med at samle opdagelse af legitimationsoplysninger og lægge ensartede PAM-kontroller på databasekonti. I den her udgivelse roterer den ikke den primære administratoradgangskode, men den kan opdage og rotere administratorkonti, der ikke er den primære. Det mindsker stadig eksponeringen fra langlivede hemmeligheder og styrker den daglige driftssikkerhed.
Afslut privilegerede sessioner automatisk efter kontoindtjekning
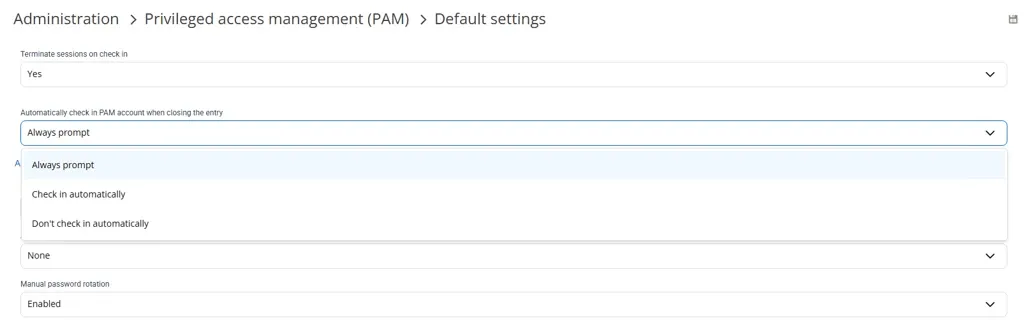
Når en PAM-konto er tjekket ind, kan DVLS nu afslutte aktive sessioner gennem Devolutions Gateway, der bruger den PAM-konto. Funktionen er slået til som standard for at gennemtvinge rene indtjekninger, men administratorer kan ændre den via en indstilling, så sessioner holdes i live, når der er brug for det (for eksempel under langvarige handlinger).
Gør indtjekningen bedre med automatisk indtjekning, når posten lukkes
Administratorer kan nu centralt styre, om PAM-sessioner afsluttes ved indtjekning, og flytter det fra en brugerstyret indstilling i RDM til en indstilling, administratoren håndhæver. Det hjælper med at ensrette PAM-adfærden på tværs af brugere og sikrer, at sessioner lukkes ensartet, når konti tjekkes ind igen.
Overvåg PAM-tjenestens tilstand, og start webbaserede opdateringer
Devolutions Gateway og Cloud bliver ved med at indhente DVLS ved at udvide driftsmulighederne i weboplevelsen. Du kan nu lave live sessionsskygning til overblik og support i realtid, og du kan starte Gateway-opdateringer direkte fra webgrænsefladen, så behovet for manuel vedligeholdelse på serveren bliver mindre. Det kræver Devolutions Agent.
Forbind flere PAM-tjenester for høj tilgængelighed
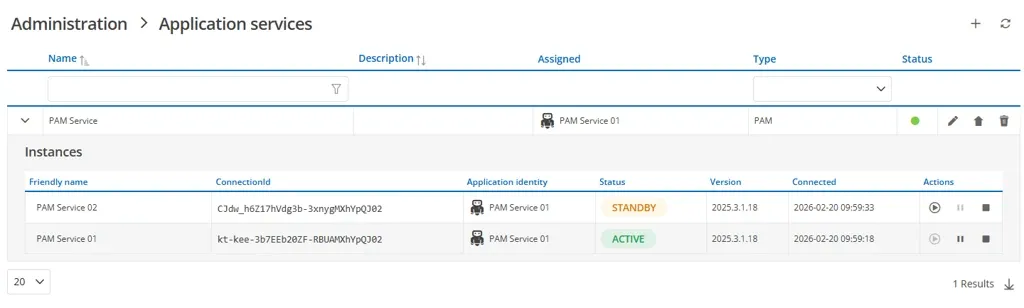
PAM-tjenester understøtter nu høj tilgængelighed ved at lade dig udrulle flere tjenesteinstanser, der registreres automatisk og vises under Instanser. Det lader dig skalere ud for redundans og failover: Hvis én instans ikke er tilgængelig, kan de andre fortsætte med at håndtere anmodninger, uden at du skal konfigurere „tilføj instans“ manuelt i brugergrænsefladen.
Styrk just-in-time-rettighedsforhøjelse til SSH med Linux-privilegiesæt
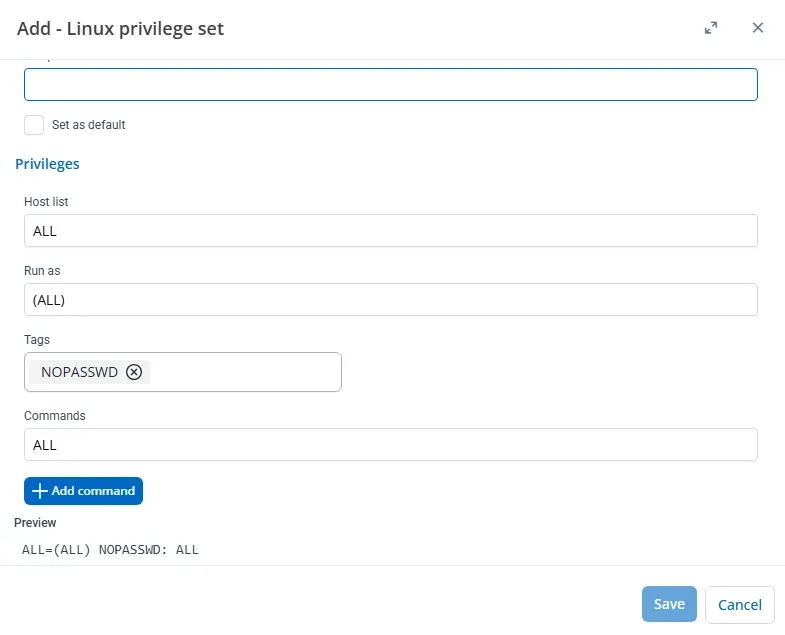
PAM til Linux understøtter nu privilegiesæt til SSH-rettighedsforhøjelse, så administratorer kan definere præcis, hvad en ophøjet session må. Du kan oprette et brugerdefineret sæt ved at angive tilladte værter, run-as-mål, sudo-tags (for eksempel NOPASSWD) og tilladte kommandoer, med en forhåndsvisning af den regel, der kommer ud af det. Når en Linux SSH-konto ophøjes gennem PAM, anvendes det valgte privilegiesæt, så adgangen er ensartet og følger mindste privilegium.
Sig til, hvad du synes
Udgivelsen 2026.1 bringer forbedringer på tværs af alle vores løsningspakker. For at udforske opdateringerne i de andre pakker kan du se de øvrige nyheder her:
- Adgangskodeadministration for medarbejdere
- Administration af fjernadgang
- Administration af fjernskrivebord og IT-drift
Vi inviterer dig også til at besøge vores forum for at dele din feedback, stille spørgsmål og drøfte ændringerne med vores team og fællesskabet.
Som altid tak for din fortsatte støtte!
Om privilegeret adgangsstyring
Designet til privilegerede brugere, der har brug for avancerede PAM-funktioner, beskytter løsningen administrative legitimationsoplysninger og håndhæver princippet om mindste privilegium. Den mindsker trusler, der bygger på legitimationsoplysninger, gennem automatisk adgangskoderotation og just-in-time-rettighedsforhøjelse.
Klar til at komme i gang? Køb pakken til privilegeret adgangsstyring her.