











 Marc Beausejour
Hej! Vi er glade for at kunne fortælle, at Remote Desktop Manager 2023.2 nu er tilgængelig. Det er den anden store opdatering i år, og mange af tilføjelserne og forbedringerne kommer fra feedback fra vores globale brugerfællesskab.
Om et øjeblik dykker vi ned i de nye og forbedrede funktioner. Først en kort opsummering til dig, der er ny i løsningen (hvis du vil se den fulde og meget lange liste over ændringer, så se udgivelsesnoterne).
Om Remote Desktop Manager
Remote Desktop Manager samler alle fjernforbindelser på én platform, som deles sikkert mellem brugere og på tværs af hele teamet. Med understøttelse af hundredvis af integrerede teknologier, herunder flere protokoller og VPN’er, sammen med indbyggede værktøjer til adgangskodeadministration i virksomhedsklasse, globale og detaljerede adgangskontroller og robuste mobilapps, der supplerer skrivebordsklienterne til Windows og Mac, er RDM en værktøjskasse til fjernadgang for IT-professionelle.
Desuden integrerer Remote Desktop Manager med Devolutions Server, vores selvhostede platform til administration af privilegerede konti (PAM). Devolutions Server har robust rollebaseret adgangskontrol til alle administrative brugere.
Remote Desktop Manager kan styrkes yderligere med vores gratis ledsagende værktøj Devolutions Web Login. Det er et browserplugin, der er nemt at installere, og som giver en enkel måde automatisk at oprette forbindelse til websteder på, uden at du nogensinde skal huske brugernavne og adgangskoder. Samtidig giver det administratorer fuld kontrol over adgangskodeadministrationen, uden at brugernes produktivitet falder.
Der er en gratis prøveperiode på 30 dage til Remote Desktop Manager Enterprise: anmod om din gratis prøveperiode.
Hvis du leder efter nyttige og praktiske råd til at få mest mulig effekt og værdi ud af Remote Desktop Manager, så se vores populære videoserie RDM Pro Tips på YouTube.
Og nu retter vi blikket mod det, der er nyt og forbedret i Remote Desktop Manager 2023.2!
Nye funktioner til brugeroplevelse og brugeradministration i Remote Desktop Manager 2023.2
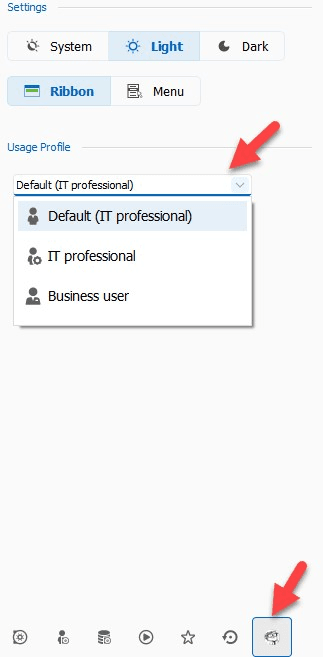
NYT: Profiler til brugergrænsefladen
For at gøre det enklere og mere effektivt for både administratorer og brugere uden teknisk baggrund har vi oprettet to nye profiler til brugergrænsefladen: IT-professionel og forretningsbruger.
IT-professionel: Det er standardprofilen (og den vil se bekendt ud!), som viser alle posttyper, indstillinger og avancerede egenskaber. Bemærk, at når det gælder sikkerhed og styring, giver profilen IT-professionel IKKE en bruger adgang til alt med det samme. Brugeren skal først have tilladelse. Enhver posttype eller indstilling uden tilladelse forbliver usynlig og utilgængelig.
Forretningsbruger: Det er en ny profiltype, der er designet specifikt til brugere, som ikke behøver at se alle fjernforbindelsesposter, administrative indstillinger og avancerede egenskaber. Den mere strømlinede grænseflade lader brugerne fokusere på deres daglige opgaver og de oplysninger, de har brug for, uden ekstra detaljer, der ikke er relevante for dem.
NYT: Knyt to brugerkonti til den samme licens
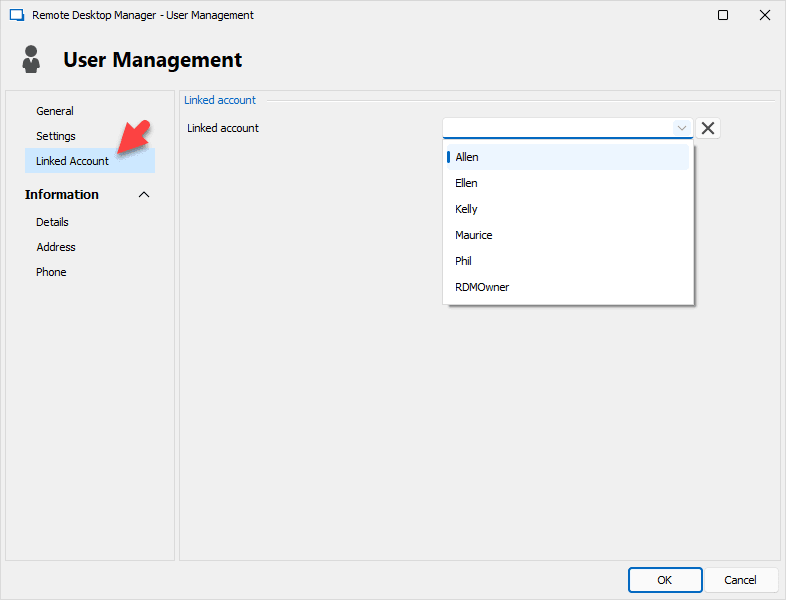
Tidligere var nogle brugere af Remote Desktop Manager nødt til at oprette to separate konti for at understøtte to brugertyper: en almindelig bruger med normale tilladelser til typiske daglige opgaver og en „superbruger“ med udvidede tilladelser til privilegerede opgaver.
Ja, vi sagde „tidligere“, for vi er glade for at kunne fortælle, at vi i version 2023.2 har fjernet det krav! Nu kan brugere knytte BEGGE deres konti til ÉN licens. Tak til alle brugere, der gerne ville se den forbedring. Som vi siger her: dit ønske er vores kommando!
Klik her for at læse mere om, hvordan du knytter konti sammen i Remote Desktop Manager.
NYT: Anmod om adgang til andre bokse
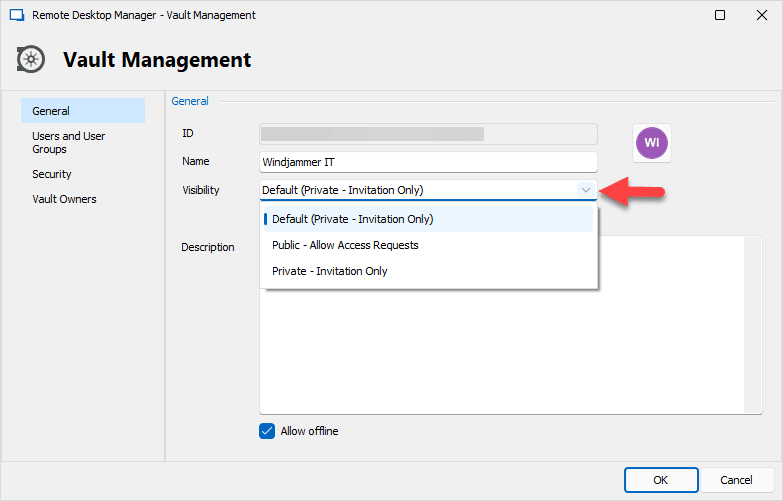
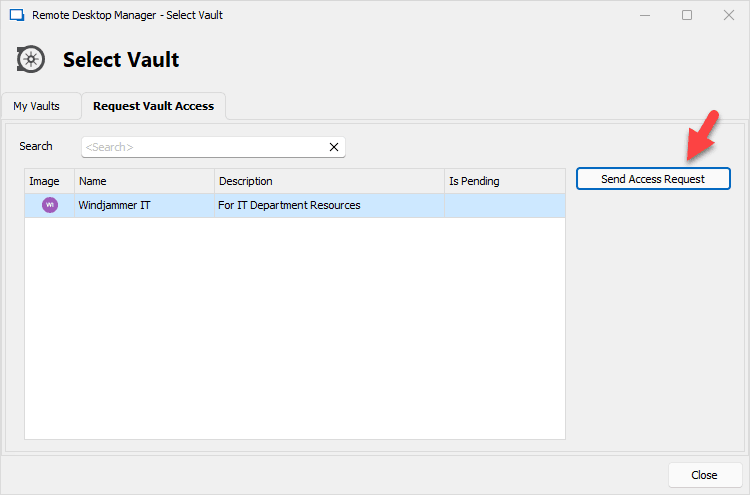
Tidligere kunne brugere, der ikke specifikt havde tilladelse til en offentligt delt boks, ikke se den på deres rulleliste. Nu i v2023.2 kan de se de offentligt delte bokse (se bemærkningen nedenfor) og anmode om adgang.
Når anmodningen er sendt, får en boksejer eller administrator besked og kan godkende eller afvise anmodningen. Klik her for at læse mere om det forløb.
Bemærk: Som standard er alle bokse sat til private. For at gøre en boks offentligt delt skal administratoren slå det til i den nye indstilling Boksens synlighed. Husk også, at det IKKE giver alle brugere adgang med det samme, bare fordi en privat boks ændres til en offentligt delt boks, heller ikke selv om de kan se boksen på deres rulleliste. Som nævnt ovenfor skal en bruger have sin anmodning godkendt for at få adgang.
NYT: Systemboks til globalt delte ressourcer
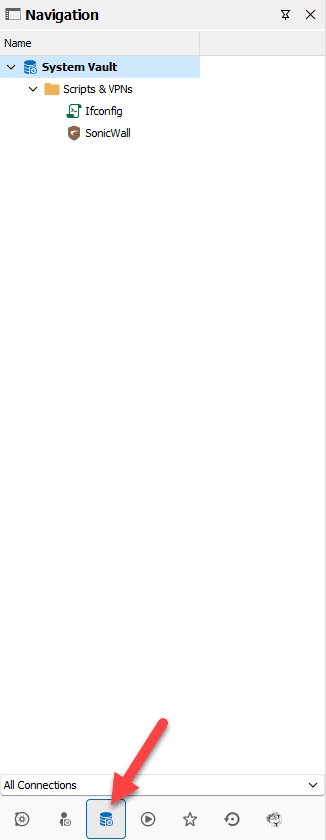
For at samle ressourcer, der bruges ofte (makroer, VPN’er og kontakter), har vi introduceret en ny boks, der hedder systemboksen. Du behøver ikke længere fylde flere delte og individuelle bokse med de samme ressourcer. Læg dem bare i systemboksen, vælg hvilke delte og individuelle bokse der må tilgå dem, og voilà: så er du færdig!
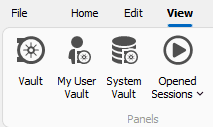
Systemboksen arbejder side om side med de (nuværende) delte bokse og brugerbokse. Den nye funktion findes under fanen Vis eller nederst i navigationsruden.
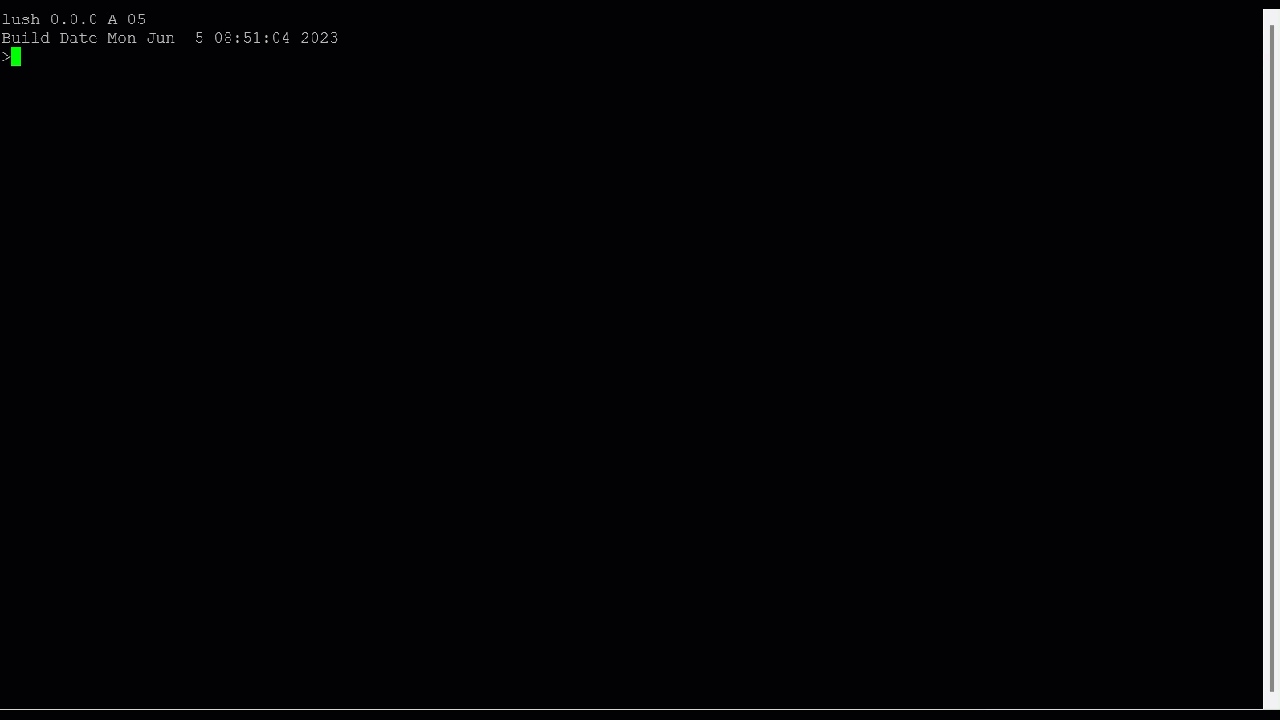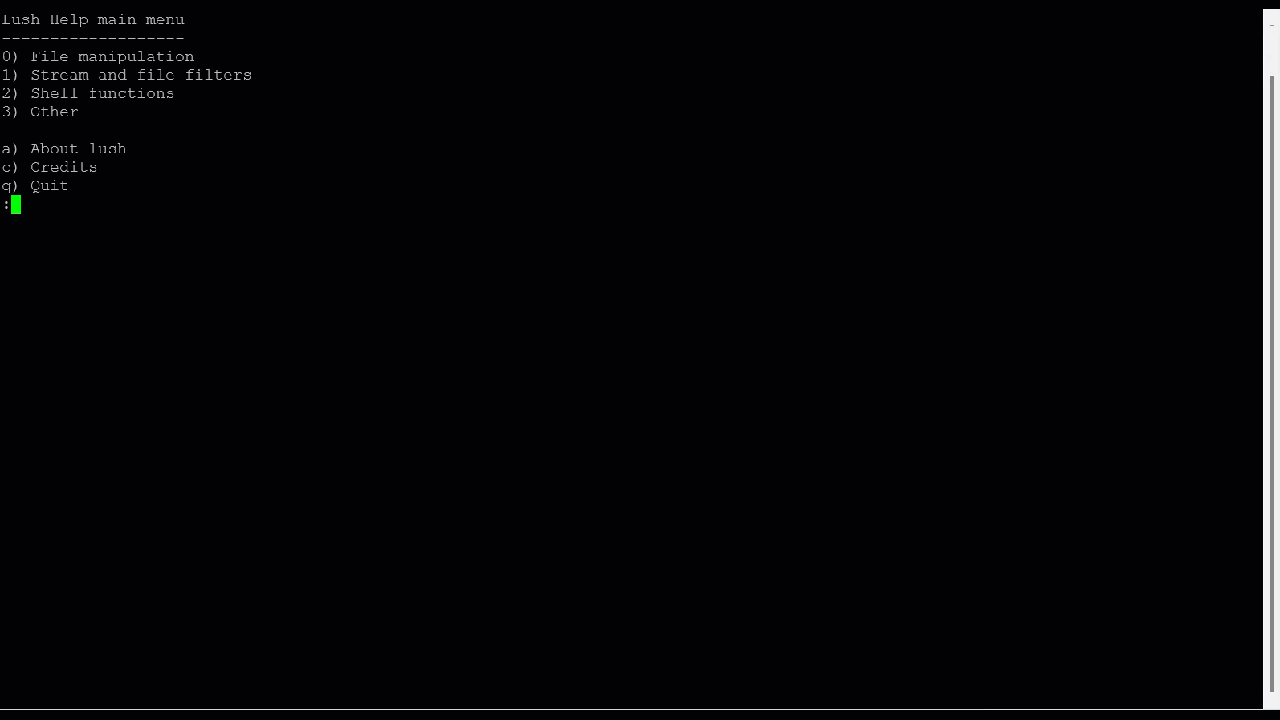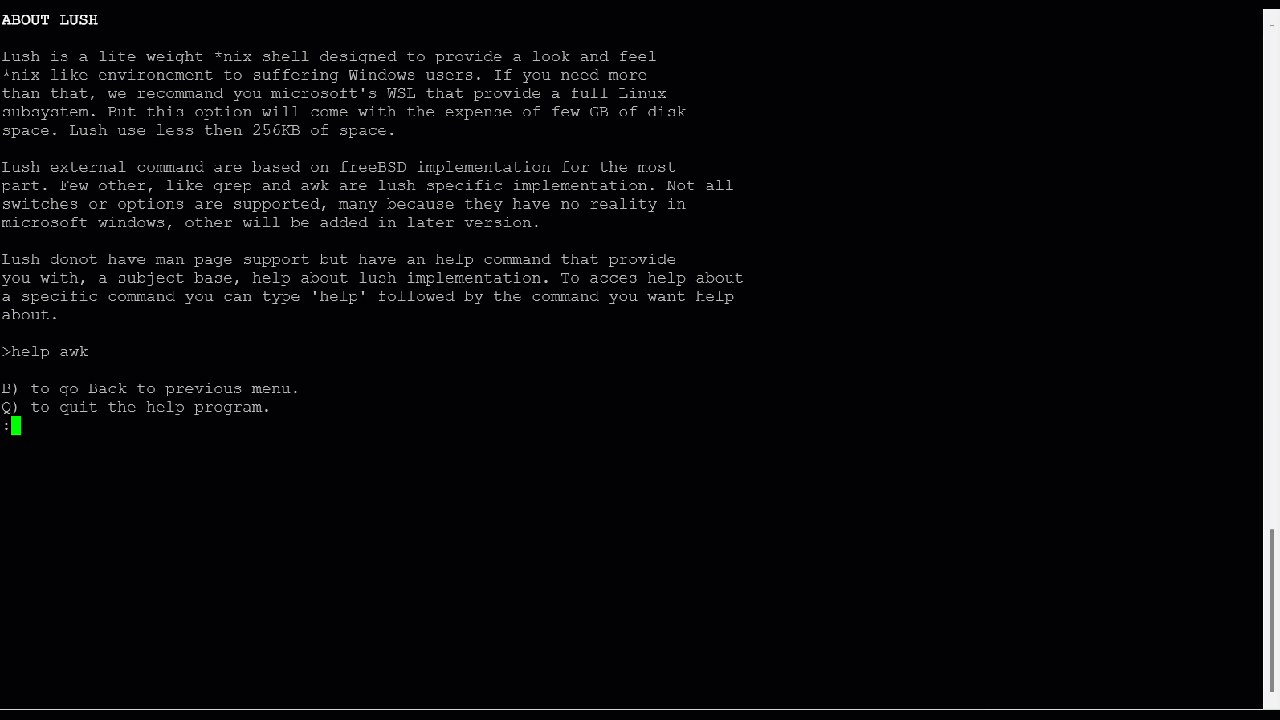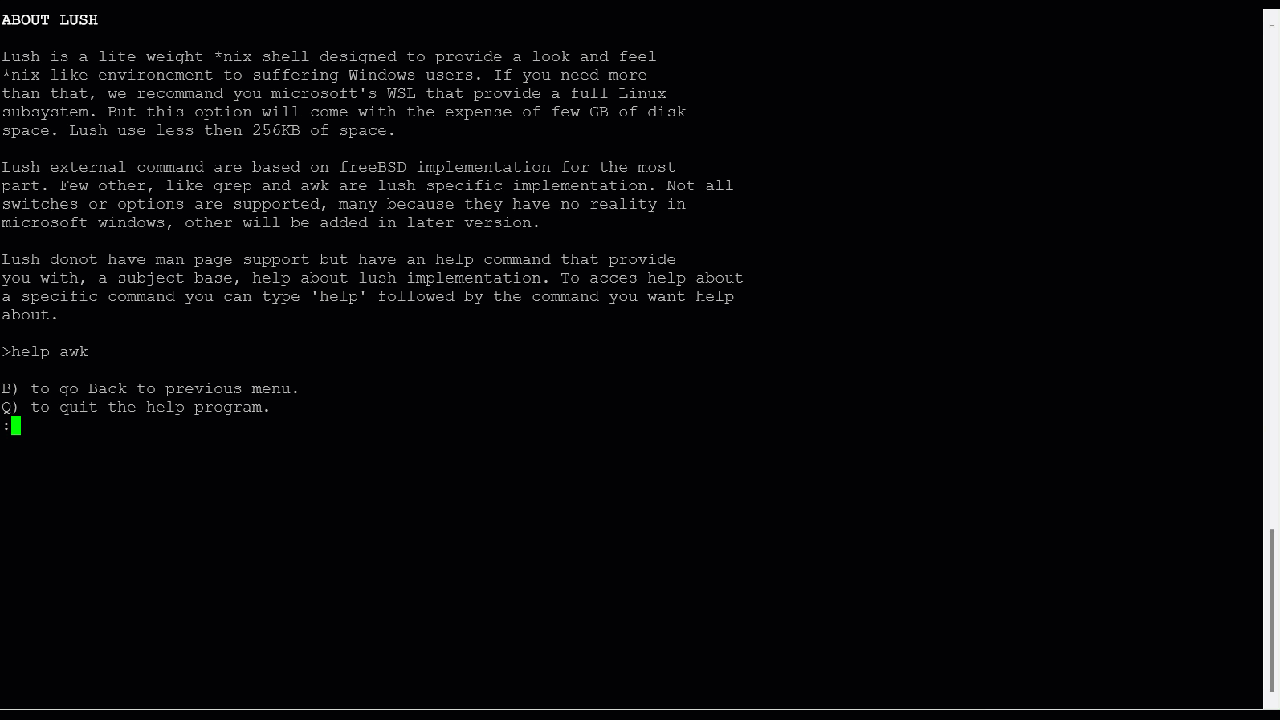
NYT: Unix-terminal (LUSH)
Unix-terminalen er en ny post, der er designet til at give en native UNIX-oplevelse i Remote Desktop Manager. Den bygger på FreeBSD og udvider mulighederne for terminalforbindelser. Du behøver heller ikke installere Cygwin eller Windows Subsystem for Linux (WSL). Du kan prøve den nu ved at gå til kategorien Fjernadministration, når du tilføjer en ny post.
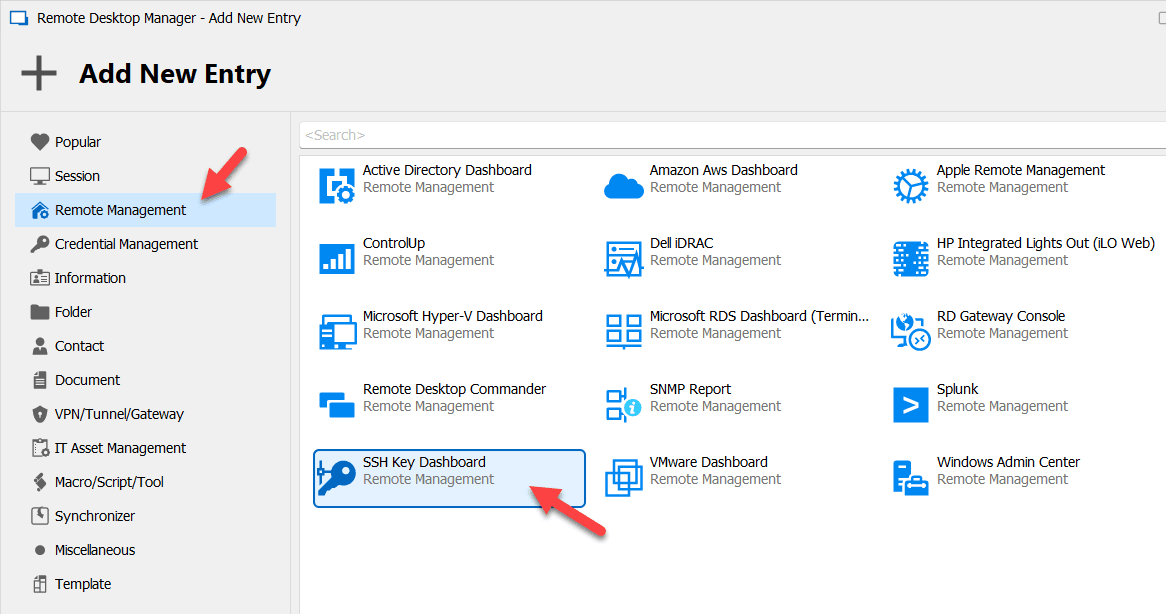
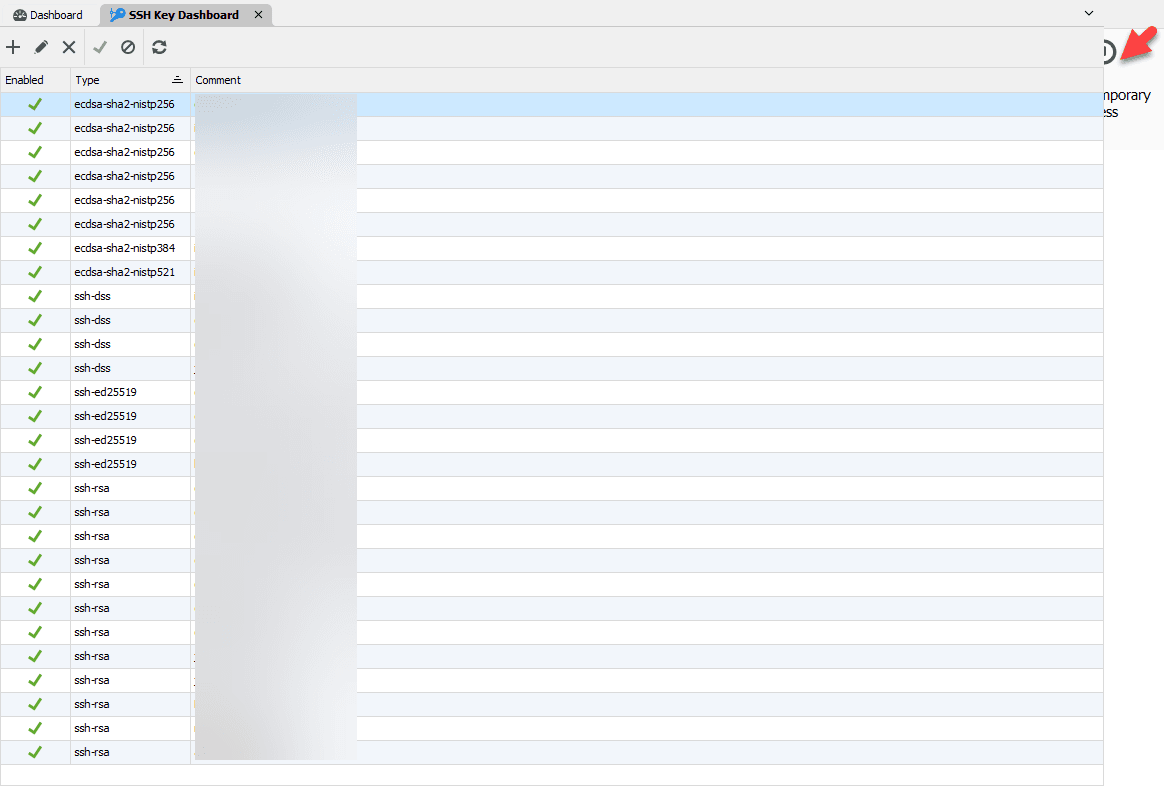
NYT: SSH-nøgledashboard
Vi har tilføjet en ny posttype til at administrere offentlige SSH-nøgler, der er godkendt på en server. Tidligere skulle du ændre en autorisationsfil manuelt. Den nye post forenkler adgangen og fjerner den administrative byrde ved at give en administrationsgrænseflade til nøglerne. Åbn blot menuen Tilføj ny post, og klik på Fjernadministration for at finde tilføjelsen.
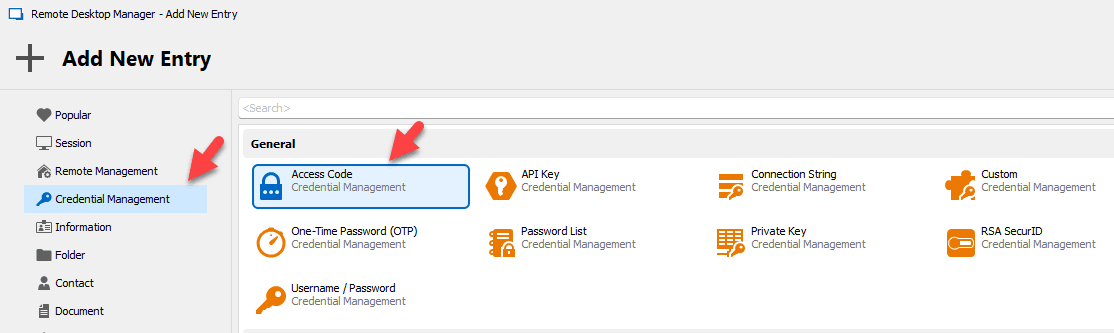
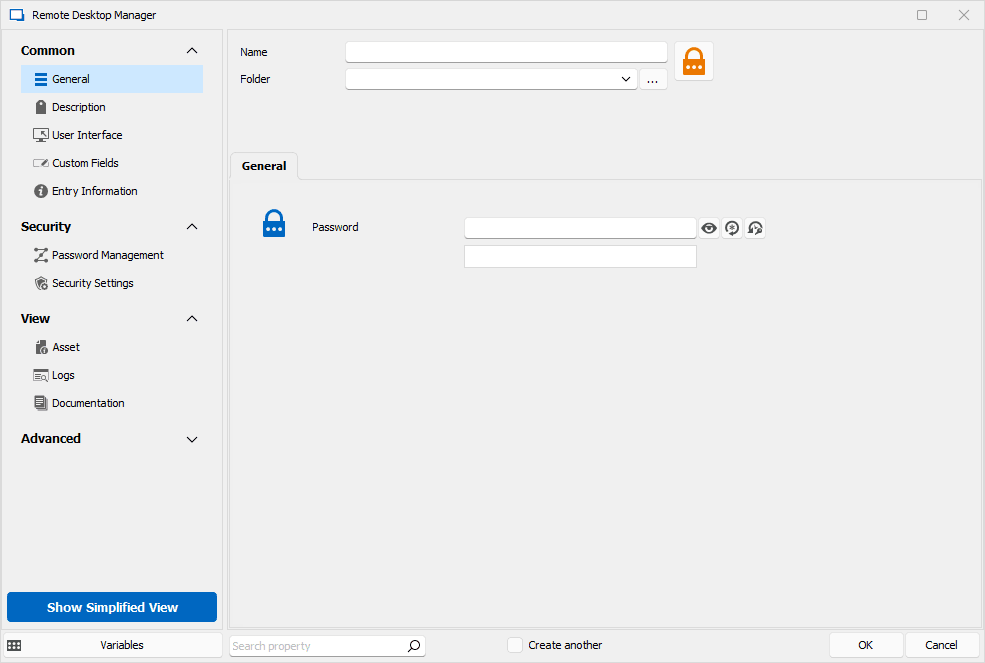
NYT: Posttype til adgangskode (Access Code)
Vi har tilføjet en ny type legitimationsoplysninger, der er designet til at indeholde én enkelt adgangskode. Det forenkler brugergrænsefladen, så brugere nu kan kopiere deres adgangskode til udklipsholderen med én handlingsknap. Den nye posttype til adgangskode finder du under administration af legitimationsoplysninger, når du tilføjer en ny post.
Funktionsforbedringer i Remote Desktop Manager 2023.2
FORBEDRET: Active Directory-konsol
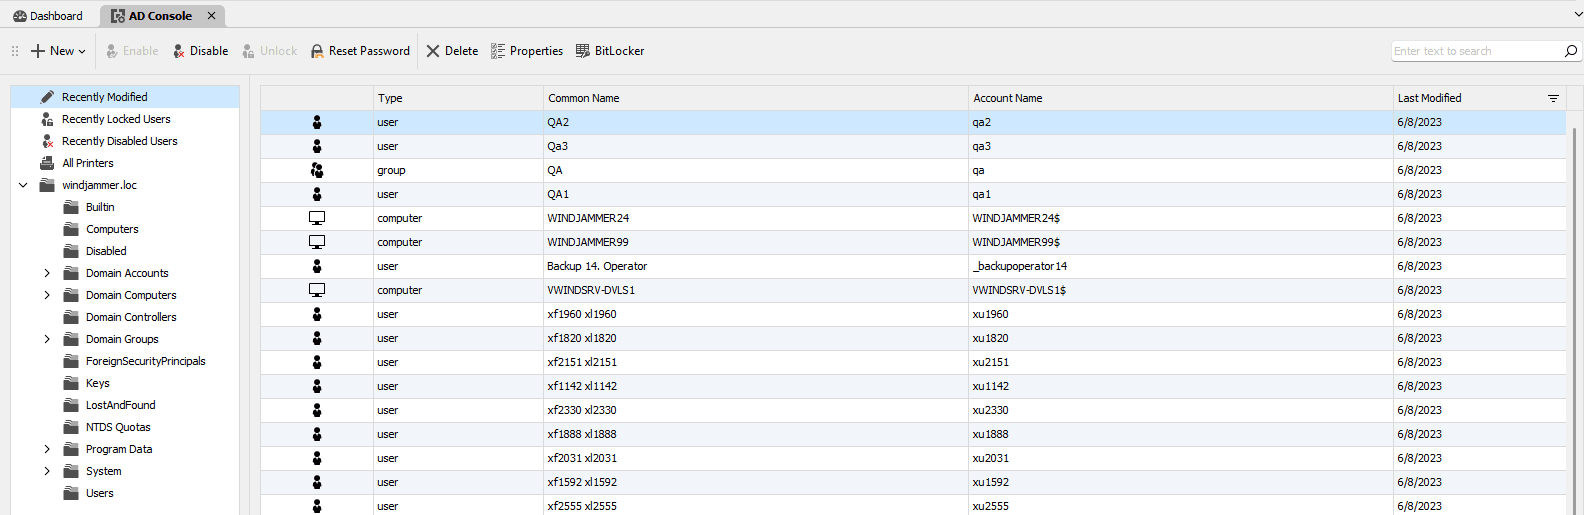
Vi har lavet flere forbedringer af AD-konsollen:
- Grænsefladen er redesignet, så AD-træstrukturen vises som standard.
- Forespørgslerne „Nyligt låst bruger“, „Nyligt ændret“ og „Nyligt deaktiveret“ er nu med som standard.
- Der er tilføjet et ikon, der viser, om en bruger er låst eller deaktiveret.
- Knapdesignet til at låse op, aktivere/deaktivere og nulstille adgangskoder er forbedret.
- Der er tilføjet et nyt universelt søgefelt, som søger i alle objekter i domænet.
- Der er tilføjet funktionerne „Ny bruger“ og „Ny gruppe“.
- Der er tilføjet en søgefunktion til BitLocker-nøgler.
- Der er tilføjet en mulighed for at redigere grupper og ændre gruppemedlemmer.
- Der er tilføjet muligheden „slet“ for alle objekter.
- Der er tilføjet „egenskaber“ for alle objekttyper.
FORBEDRET: Netværksscanning
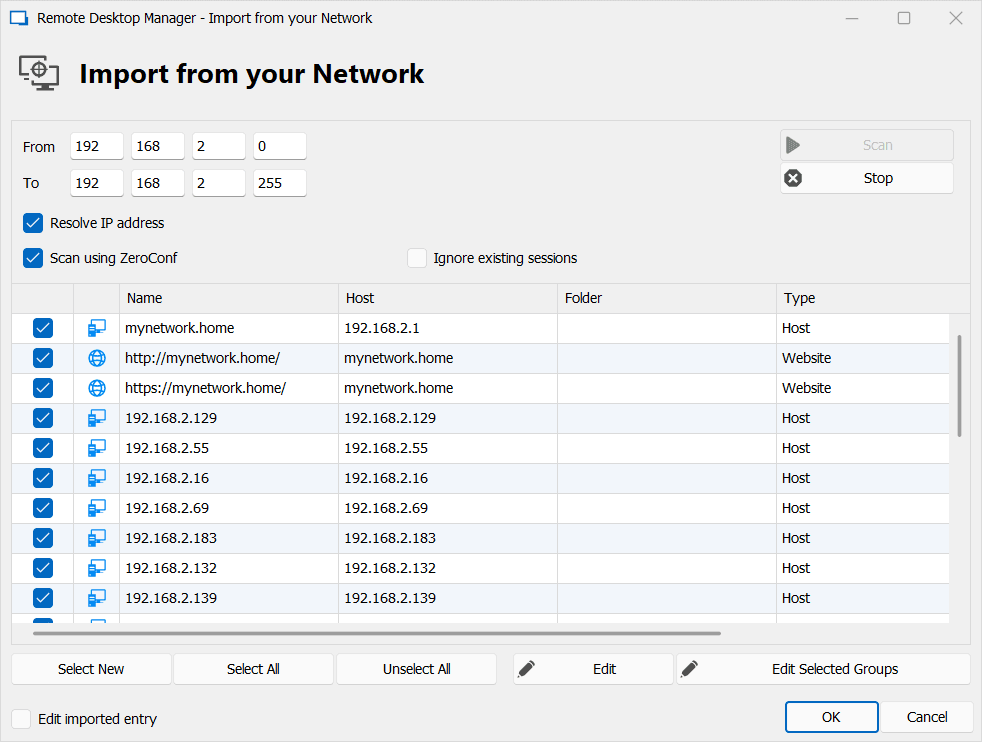
Vi har lavet markante forbedringer af værktøjet til netværksscanning i Remote Desktop Manager:
- Der er tilføjet broadcast-ping og læsning af ARP-tabellen, så servere kan findes hurtigt.
- Der er implementeret omfattende undernet-ping af alle systemer i undernettet, med tråde.
- Der er tilføjet ZeroConf-scanning (bonjour/mdns), så systemer kan findes hurtigt.
- Angivelsen af undernettets fra-til-interval er forbedret, så større undernet end kun de sidste 255 er mulige (se skærmbilledet nedenfor).
- Der er tilføjet automatisk registrering af systemets aktuelle undernetinterval i stedet for 127.0.0.1.
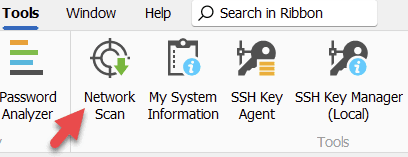
- Netværksscanning er tilføjet som en selvstændig funktion under fanen Værktøjer (se skærmbilledet nedenfor).
FORBEDRET: Midlertidig adgang
Vi har forbedret, hvordan midlertidig adgang fungerer i Remote Desktop Manager (og i vores andre hovedløsninger, Devolutions Server og Devolutions Cloud). Her er en opsummering af de vigtigste forbedringer:
- Når en bruger nu anmoder om adgang til en post med tilknyttede afhængigheder (for eksempel VPN eller legitimationsoplysninger), og anmodningen godkendes, gives alle tilknyttede poster automatisk på samme tid. Det fjerner behovet for, at brugerne anmoder om hvert element enkeltvis, og gør forløbet enklere for både brugere og administratorer.
- Tidligere skulle brugerne starte forløbet ved at sende en anmodning. Nu kan administratorer ensidigt give midlertidig adgang, uden at der skal ligge en anmodning. Det bør gøre det mere effektivt for administratorer, og de behøver ikke vente (eller jage rundt efter brugerne!), til anmodningen er sendt.
- Brugere kan nu anmode om midlertidig adgang for et bestemt dato- og tidsinterval i fremtiden. Hvis den godkendes, får de adgang til posten i den periode. Forbedringen har flere fordele:
- Brugere kan sende anmodningen, så snart de ved, at de får brug for adgang, også selv om det er timer, dage, uger eller måske måneder ude i fremtiden. Det mindsker risikoen for, at de glemmer det og skal skynde sig i sidste øjeblik, når arbejdet skal gøres, men de ikke har den nødvendige adgang!
- Brugere behøver ikke længere bekymre sig om, at administratorer ikke er tilgængelige med det samme eller inden længe, når de sender anmodningen. Hvis en bruger for eksempel har brug for midlertidig adgang næste mandag morgen kl. 7.30, er det ligegyldigt, om administratoren møder kl. 9.00. Brugeren kan sende anmodningen nu, så administratoren har god tid til at gennemgå og godkende den.
- Brugere kan i anmodningen angive, om de har brug for mere tid, end der normalt gives. Lad os sige, at en administrator erfaringsmæssigt giver midlertidig adgang til en bestemt post, for en bruger med en bestemt rolle eller stillingsbetegnelse, i 15 minutter. Denne gang har brugeren brug for 30 minutter i stedet for 15, fordi der skal laves ekstra og utypisk arbejde. Så anmoder brugeren blot om midlertidig adgang i 30 minutter og sender en kort besked, der forklarer, hvorfor der er brug for mere tid. Det er et langt mere effektivt forløb for alle.
Sig til, hvad du synes
Der findes virksomheder (vi nævner dem ikke!), som ikke bryder sig om at få feedback fra deres brugere. Ros og komplimenter kan de selvfølgelig godt lide. Hvem kan ikke det? Men selv om de aldrig ville sige det højt, kan deres handlinger og holdning få brugerne til at føle sig set ned på eller ligefrem talt ned til. Kort sagt ser de virksomheder sig selv som super-ultra-mega-genierne, der laver løsningen, og deres brugere er (for at sige det så pænt, vi kan) mindre værd. Hvis du fortæller dem om noget, du ikke kan lide, ignorerer de dig enten helt, eller også får du et skabelonsvar, et generisk standardsvar, som deres PR-afdeling har fundet på.
Vi synes, den tilgang er forfejlet og ærligt talt irriterende. Fra dag ét hos Devolutions har vi respekteret og værdsat vores brugere. Vi ser OP til vores brugere, ikke ned på dem! Og det er ligegyldigt, om du har arbejdet med IT i mange årtier (som mange har), eller om i dag er din allerførste dag i IT-verdenen. Som medlem af vores fællesskab betyder din stemme og din mening RIGTIG MEGET.
Så bliv ved med at dele din feedback. Fortæl os, hvad du kan lide ved tilføjelserne og forbedringerne i Remote Desktop Manager v2023.2, og hvad du ikke kan lide, eller hvad du vil have os til at rette, nytænke eller ændre. Vi lytter ALTID til dig. Vi er her for at tjene og styrke dig, ikke omvendt!
Det er nemt at komme i kontakt med os. Du kan skrive en kommentar nedenfor, kontakte vores lydhøre og venlige supportteam eller skrive i vores forum.
Og ja, det siger sig selv, men vi tilføjer det her til sidst for en sikkerheds skyld: Vi arbejder allerede hårdt på Remote Desktop Manager v2023.3, som bør være klar om nogle måneder. Innovationen sover aldrig her!