











 Marc Beausejour
Vi er begejstrede for at kunne annoncere udgivelsen af Remote Desktop Manager 2024.2! Det er vores anden store opdatering i 2024, og mange af tilføjelserne og forbedringerne er resultatet af feedback fra vores brugere.
Den fulde punktopstilling over ændringer finder du i udgivelsesnoterne. Nedenfor ser vi nærmere på de mest spændende opdateringer! Men før vi dykker ned i dem, er her en kort genopfriskning af Remote Desktop Manager til dig, der er ny i fællesskabet.
Om Remote Desktop Manager
Mere end 800.000 IT-professionelle verden over har tillid til Remote Desktop Manager, som samler fjernforbindelser på én platform, som brugere og teams kan dele sikkert. Platformen understøtter hundredvis af integrerede teknologier og har værktøjer til adgangskodeadministration i enterprise-klasse, global og granulær adgangskontrol og robuste mobilapps, der supplerer desktopklienterne. Remote Desktop Manager giver IT-professionelle og afdelinger mulighed for at styrke sikkerhed, hastighed og produktivitet i hele organisationen og samtidig reducere ineffektivitet, omkostninger og risiko.
Prøv Remote Desktop Manager gratis i 30 dage.
Nye funktioner
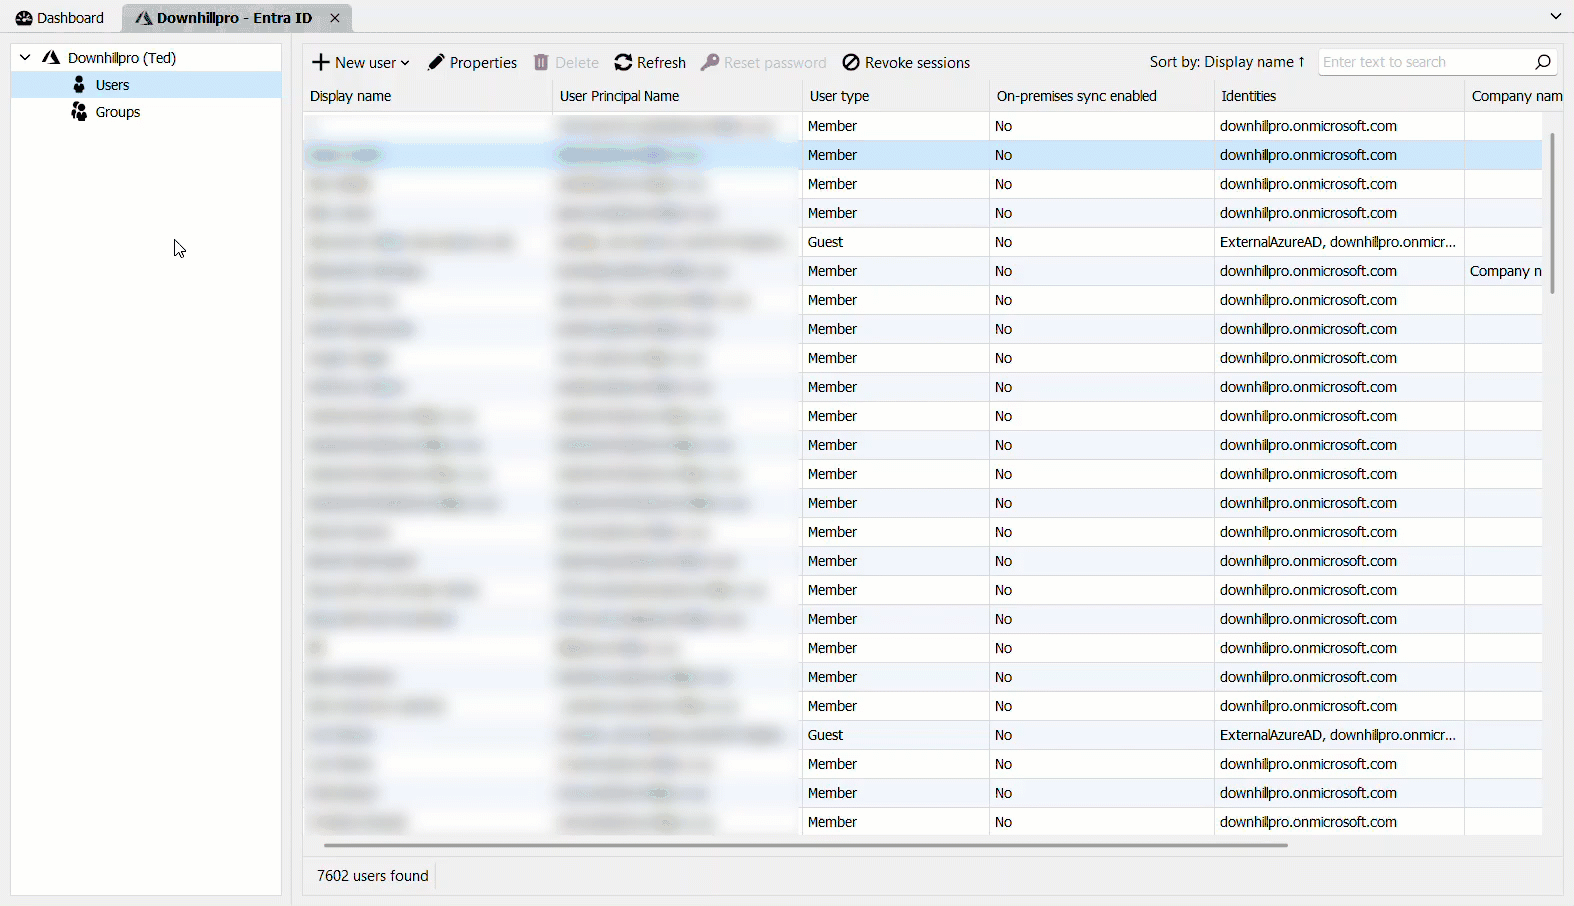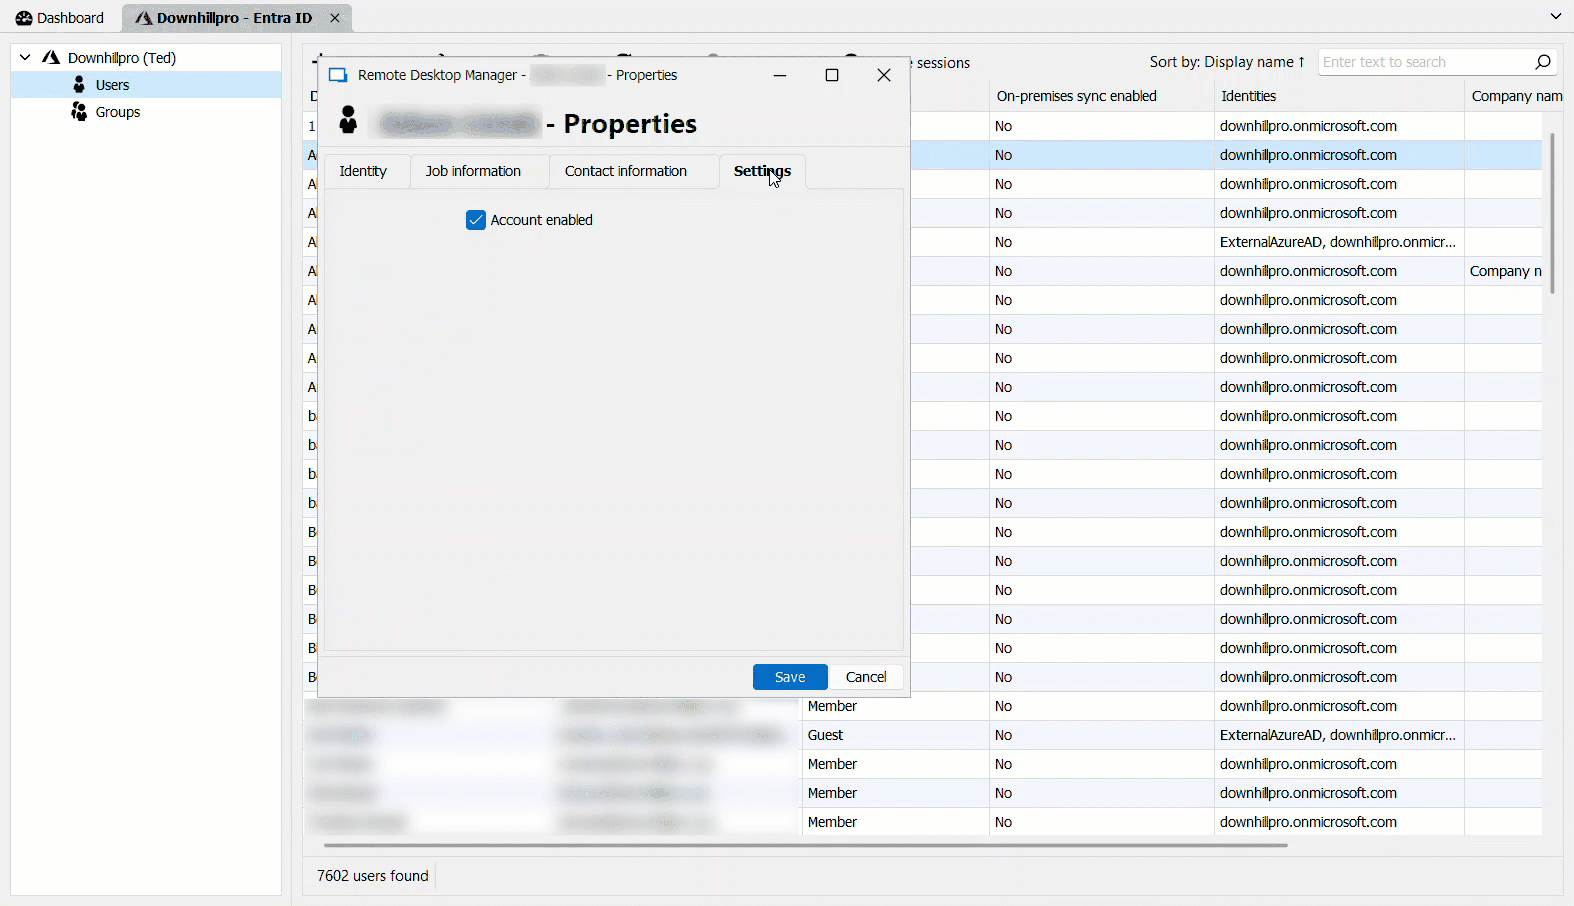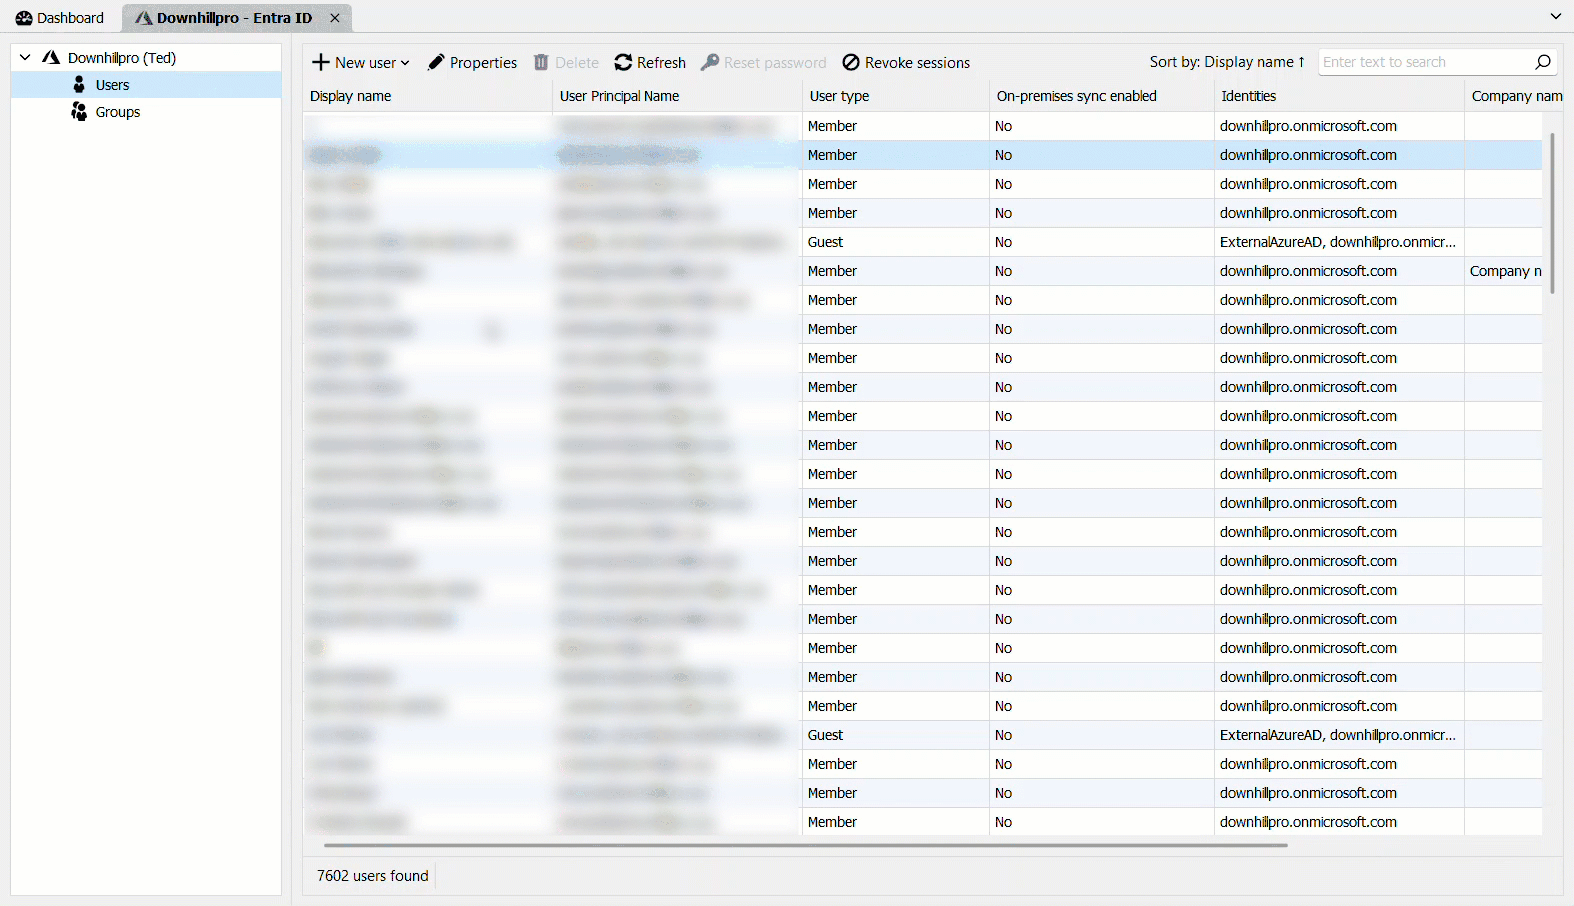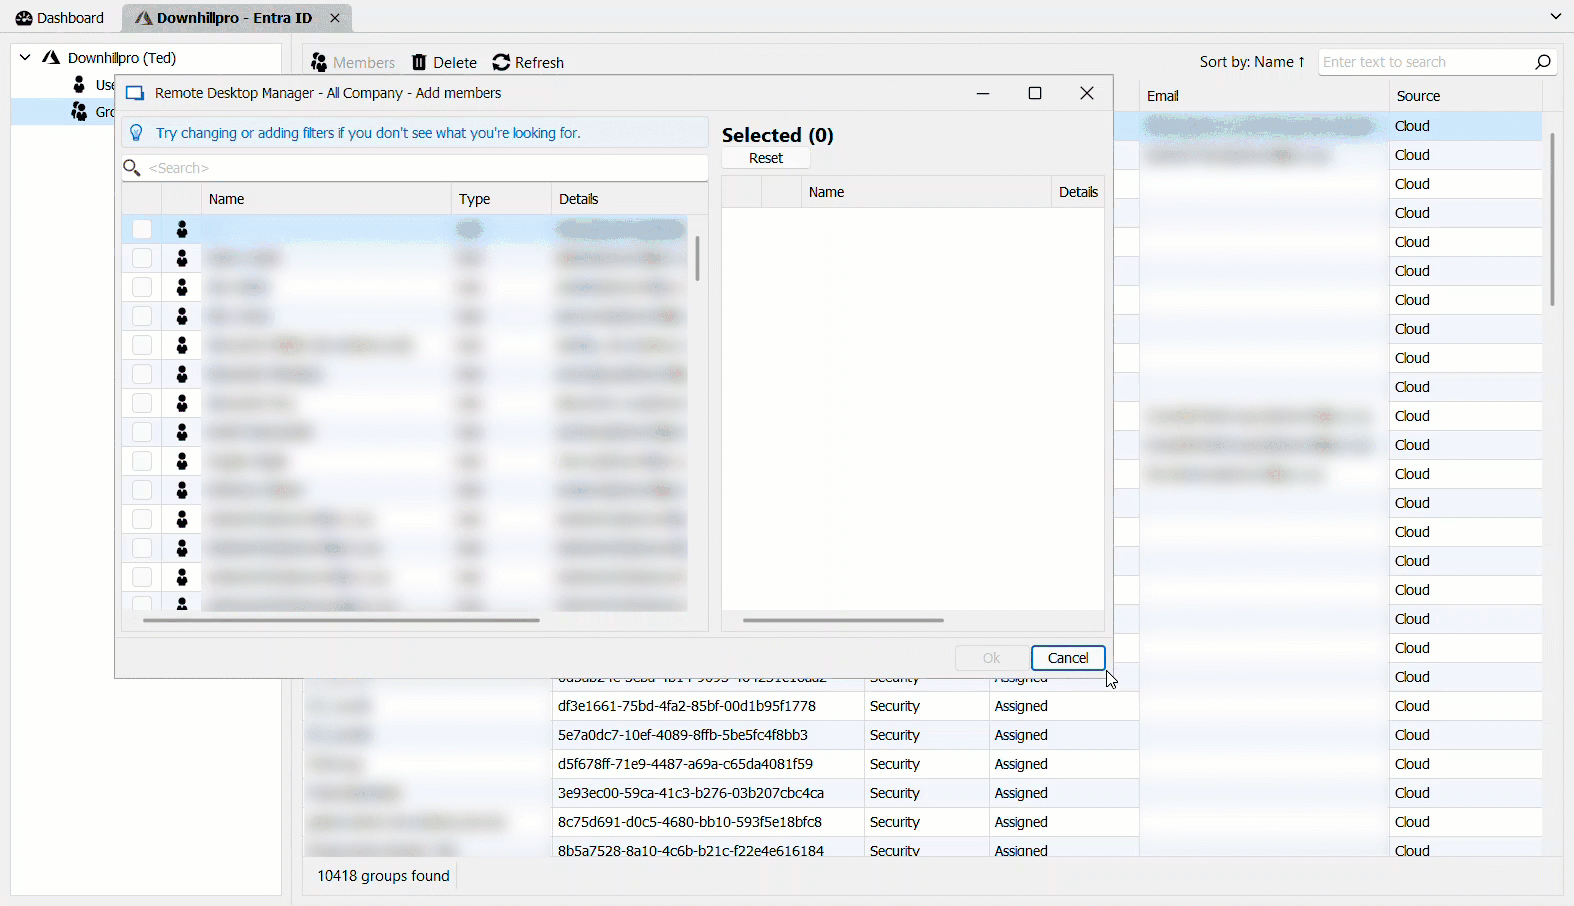
Microsoft Entra ID-dashboard
I stil med vores Active Directory-dashboard understøtter det nye dashboard til Microsoft Entra ID-ressourcer en række funktioner som nulstilling af adgangskoder, afbrydelse af forbindelser, oprettelse og redigering af brugere og grupper og mere.
LAPS-legitimationspost
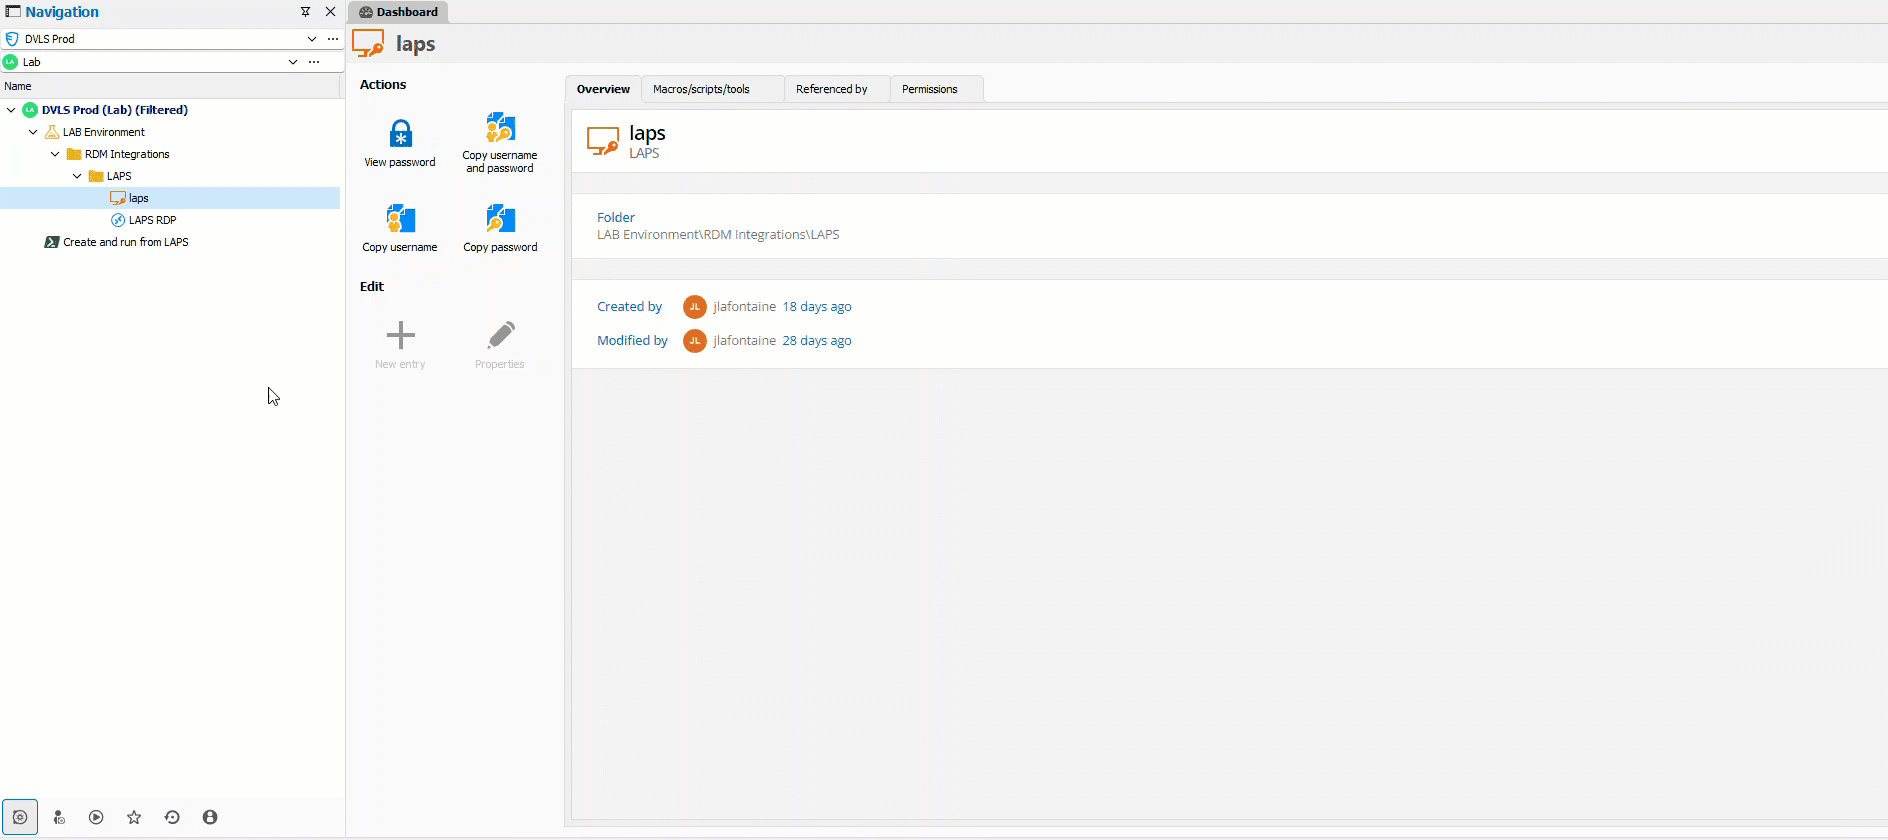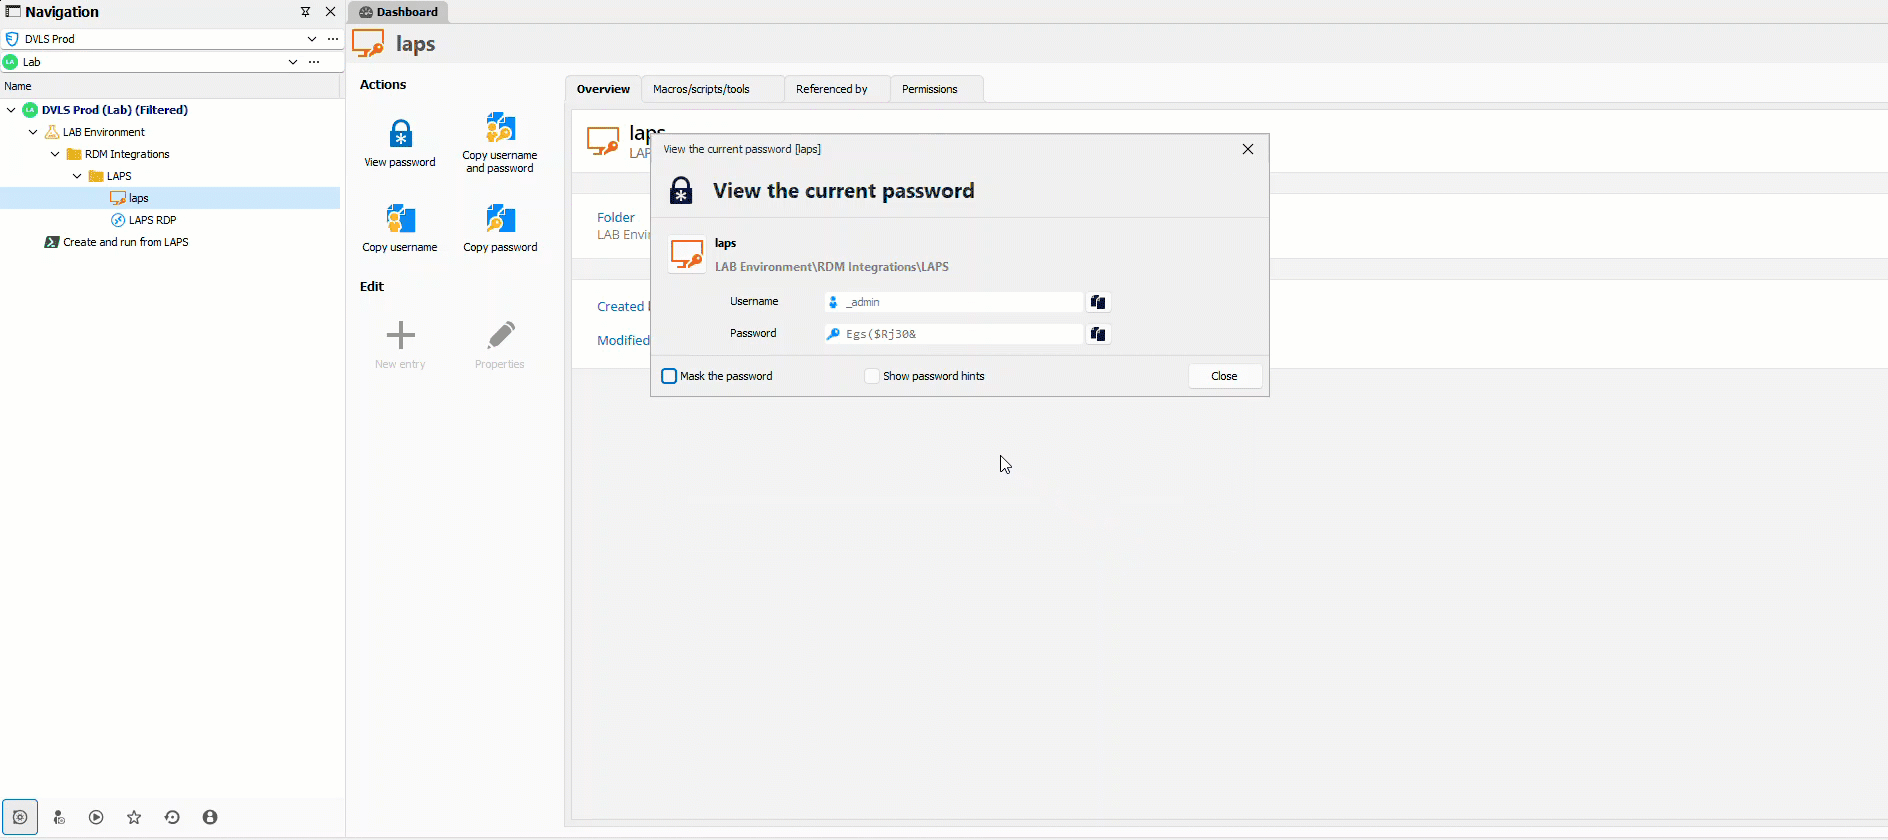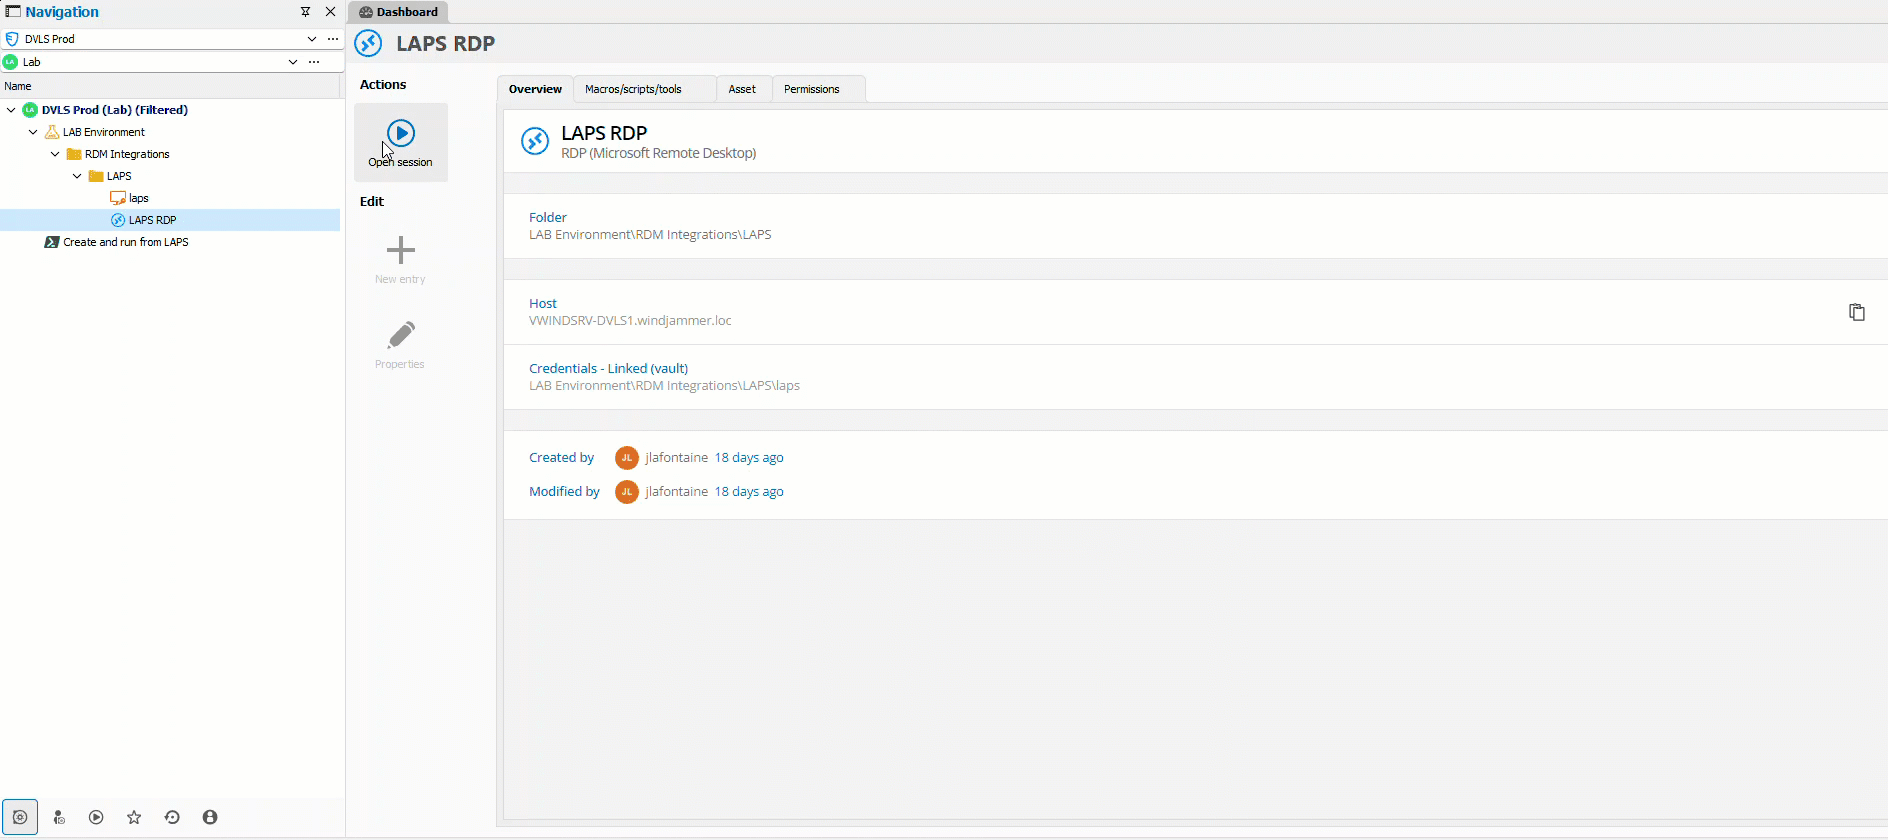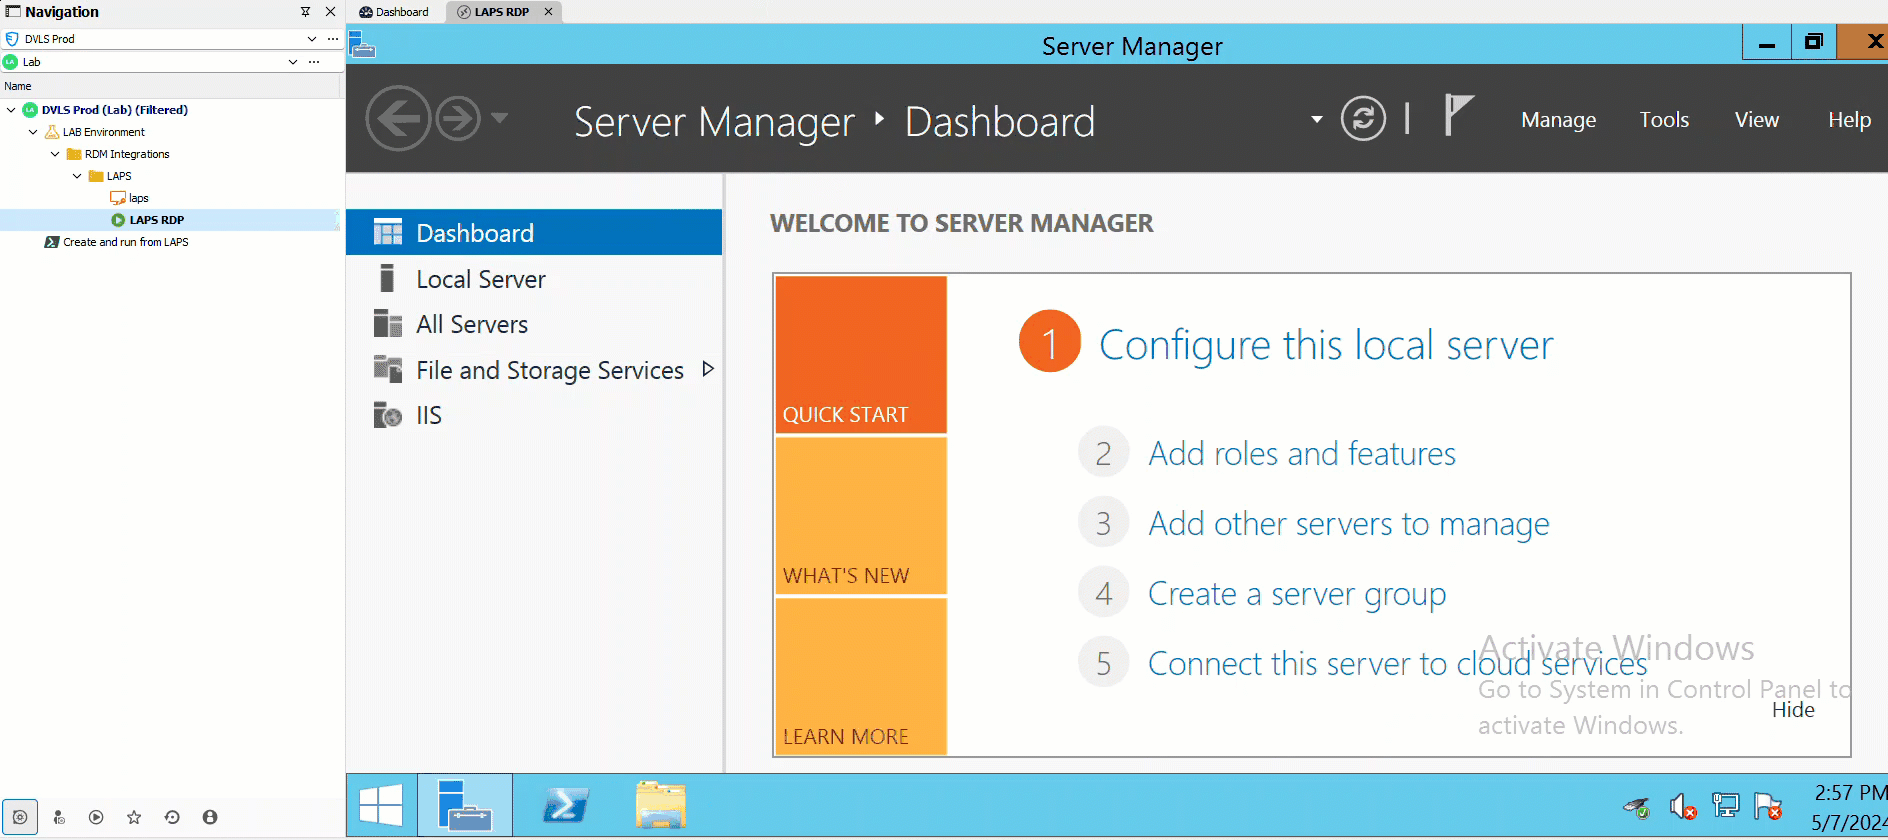
Efter populariteten af vores udførlige artikel om at bruge LAPS i RDM har vi tilføjet en dedikeret LAPS-legitimationspost, så det vigtige værktøj er nemmere at bruge end nogensinde. Du kan se, kopiere og indsætte legitimationsoplysninger sikkert med LAPS i RDM. BEMÆRK: Kun LAPS Legacy understøttes i øjeblikket.
Splashtop-dashboard
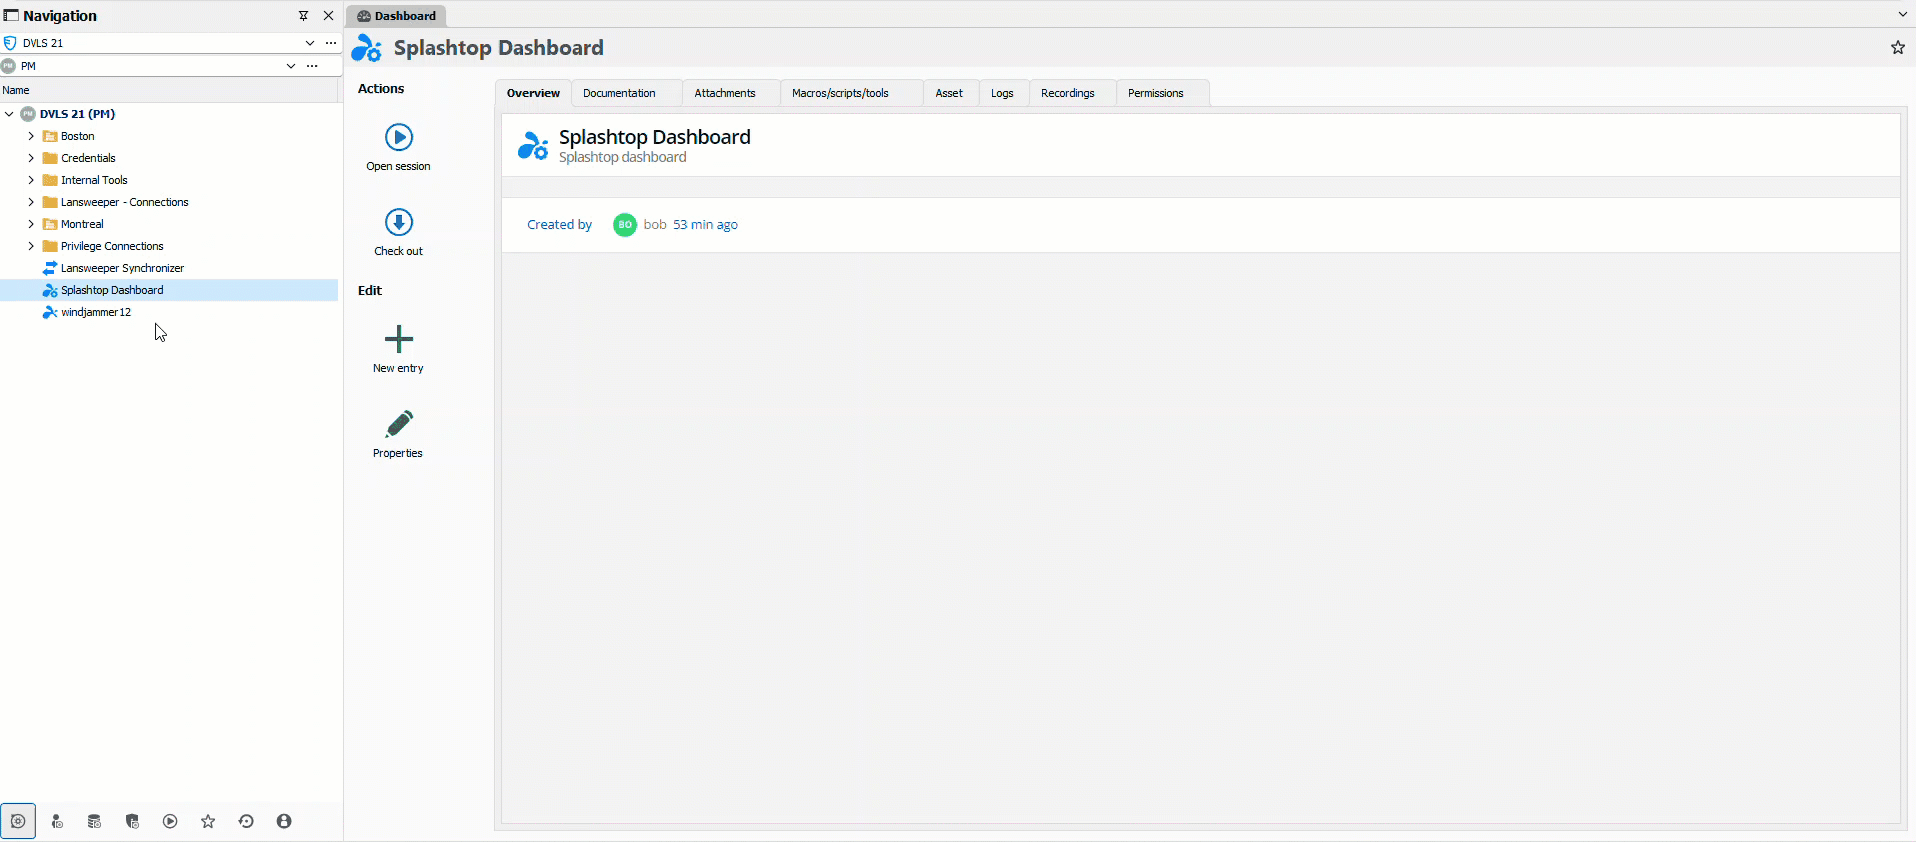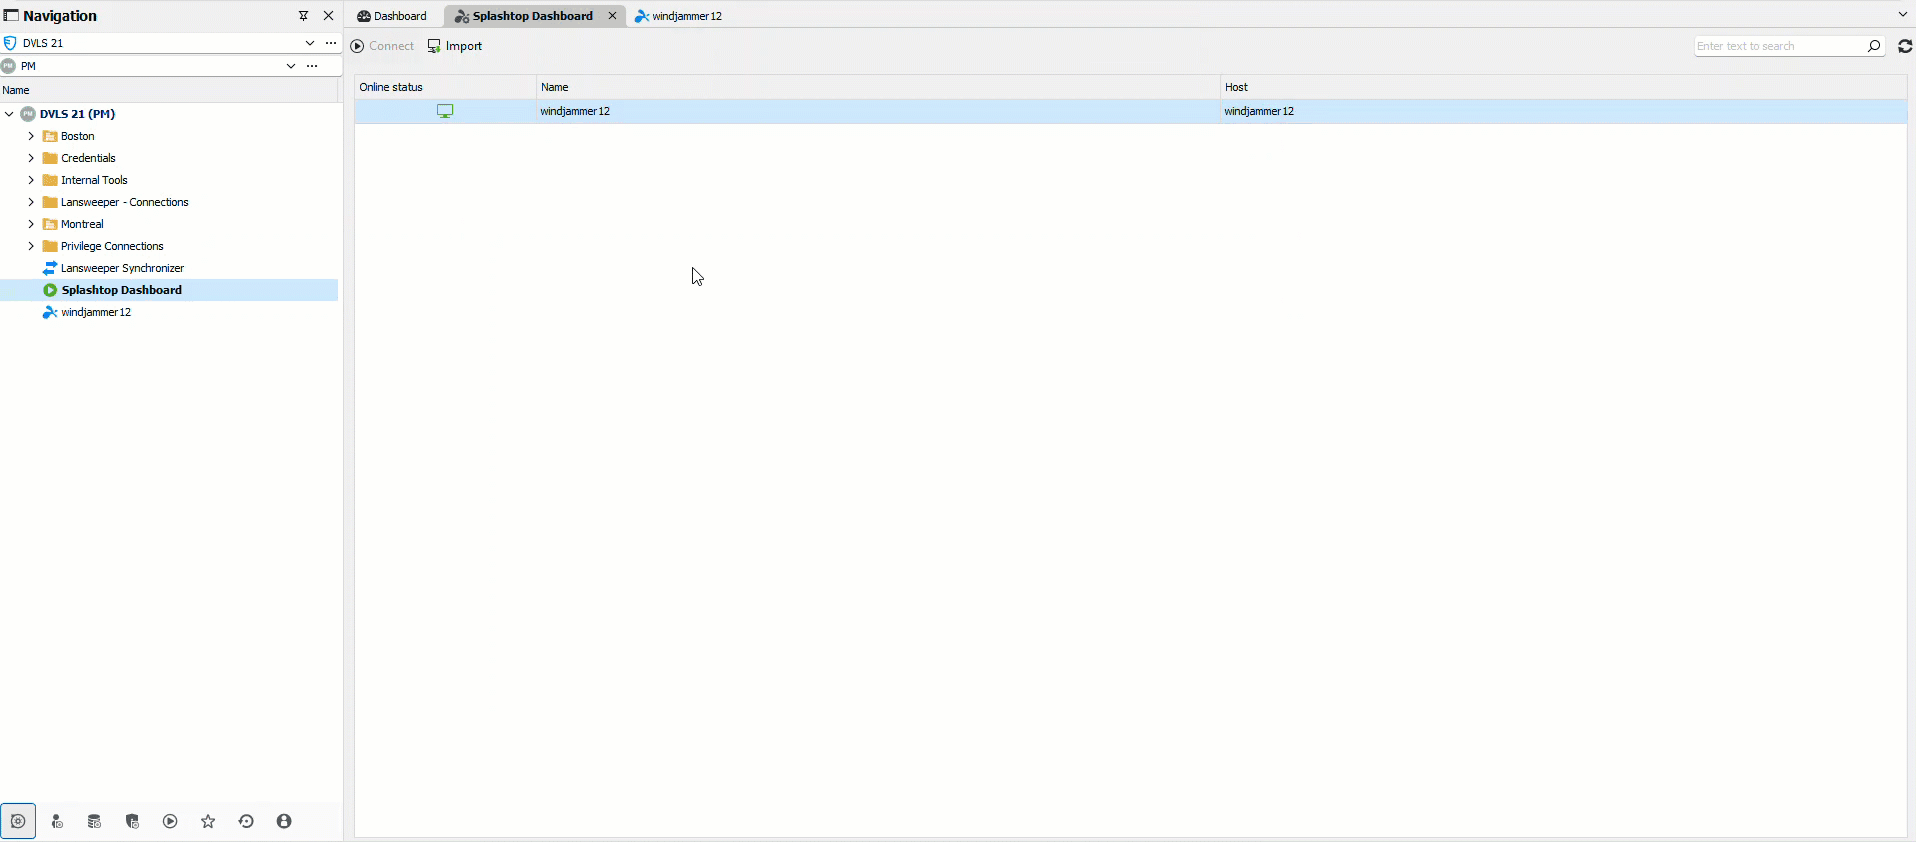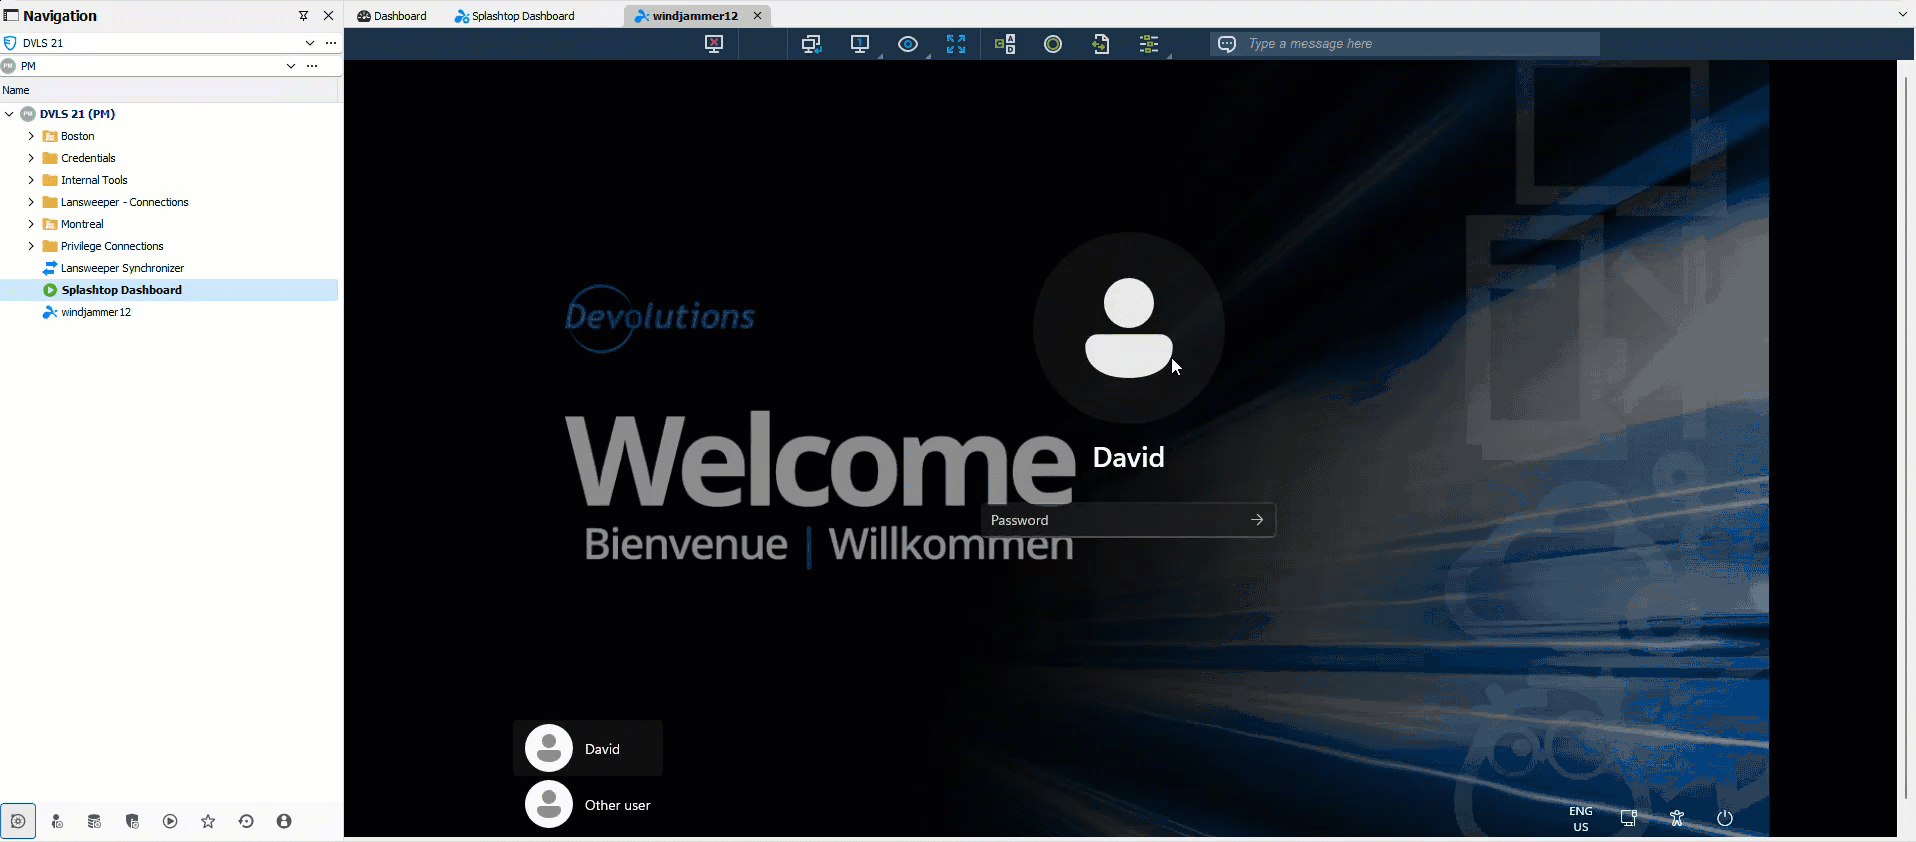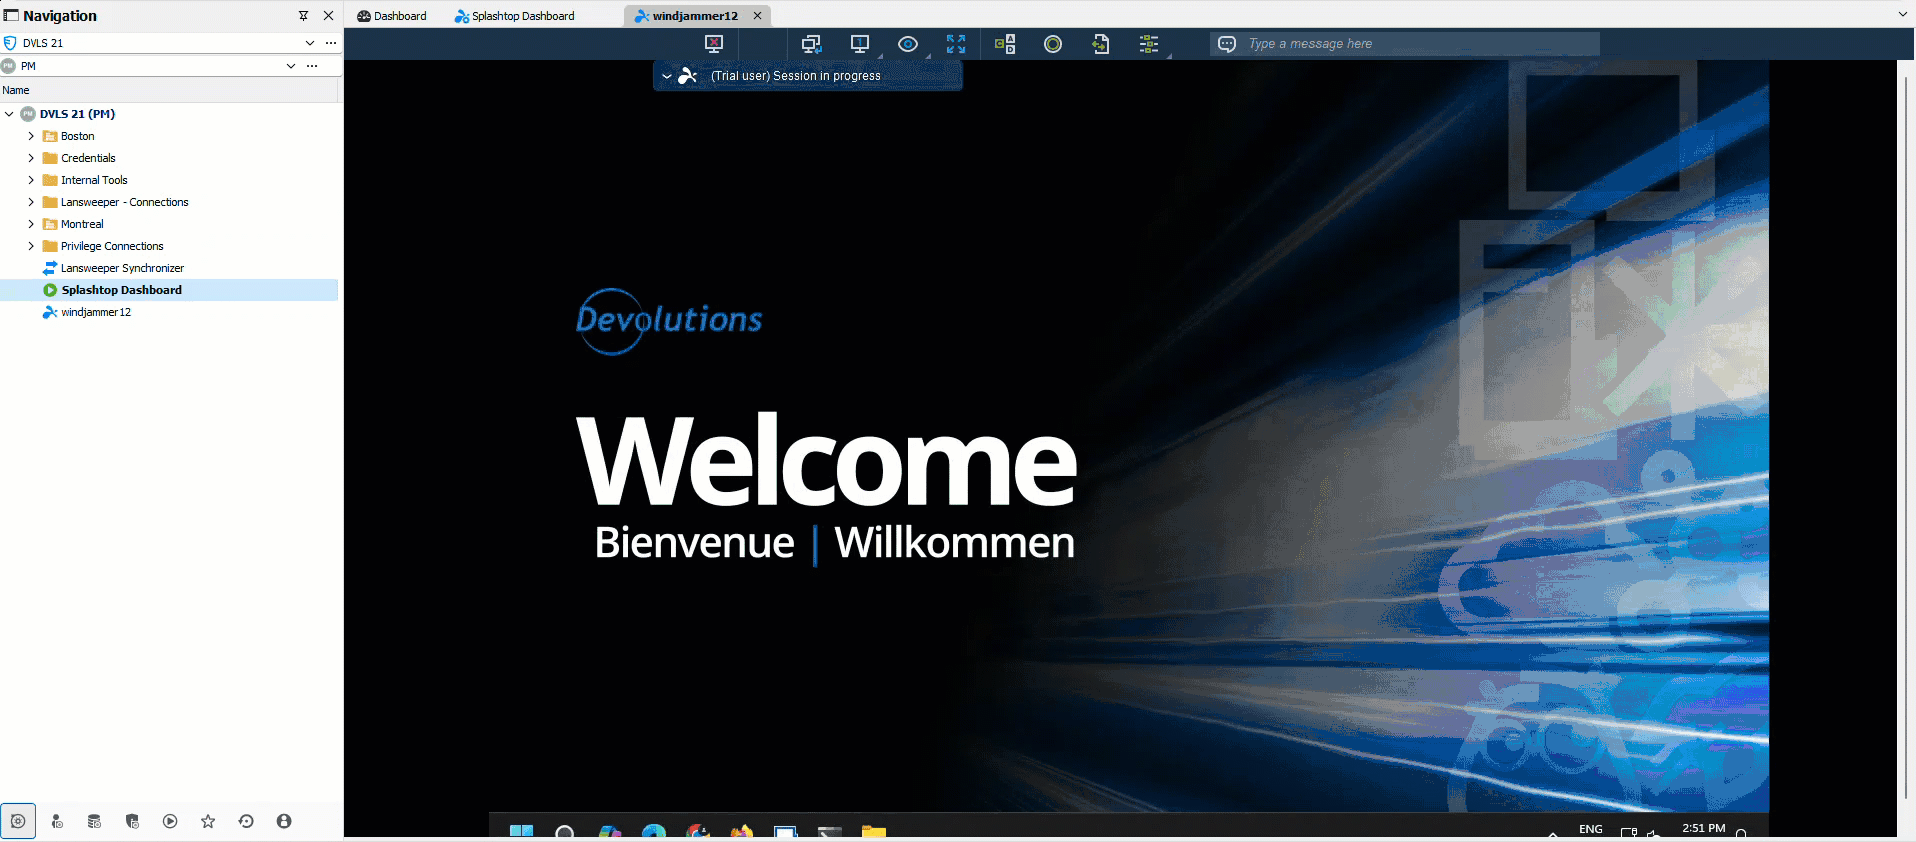
Vi har tilføjet et nyt dashboard, så Splashtop-brugere får ét samlet overblik, hvor det er nemt at importere og oprette forbindelse til computere. Forbindelsesvinduet er indlejret i RDM, så det er lettere at navigere mellem RDM og fjernenheden. BEMÆRK: Et Splashtop Enterprise-abonnement er påkrævet.
Post til login i native applikationer
Vi udfaser dataindtastningsmetoden „Application send key“ og introducerer en ny forbindelsestype, der hedder „Native application login“. Den nye sessionstype udbygger den eksisterende funktion ved at integrere sessionsfunktioner som administration af legitimationsoplysninger og giver en mere robust og fleksibel løsning til automatisk login i applikationer.
Vigtige forbedringer:
- Opgradering af hurtigsøgning (Ctrl+mellemrum): Når funktionen aktiveres, registrerer systemet automatisk det vindue, der var aktivt før, og viser alle relevante sessioner til login i native applikationer i dialogen.
- Automatisk udfyldning: Når der er et match mellem den forrige vinduestitel og en post til login i en native applikation, kører RDM automatisk autofyld med den foruddefinerede send key-sekvens.
Forseglede poster
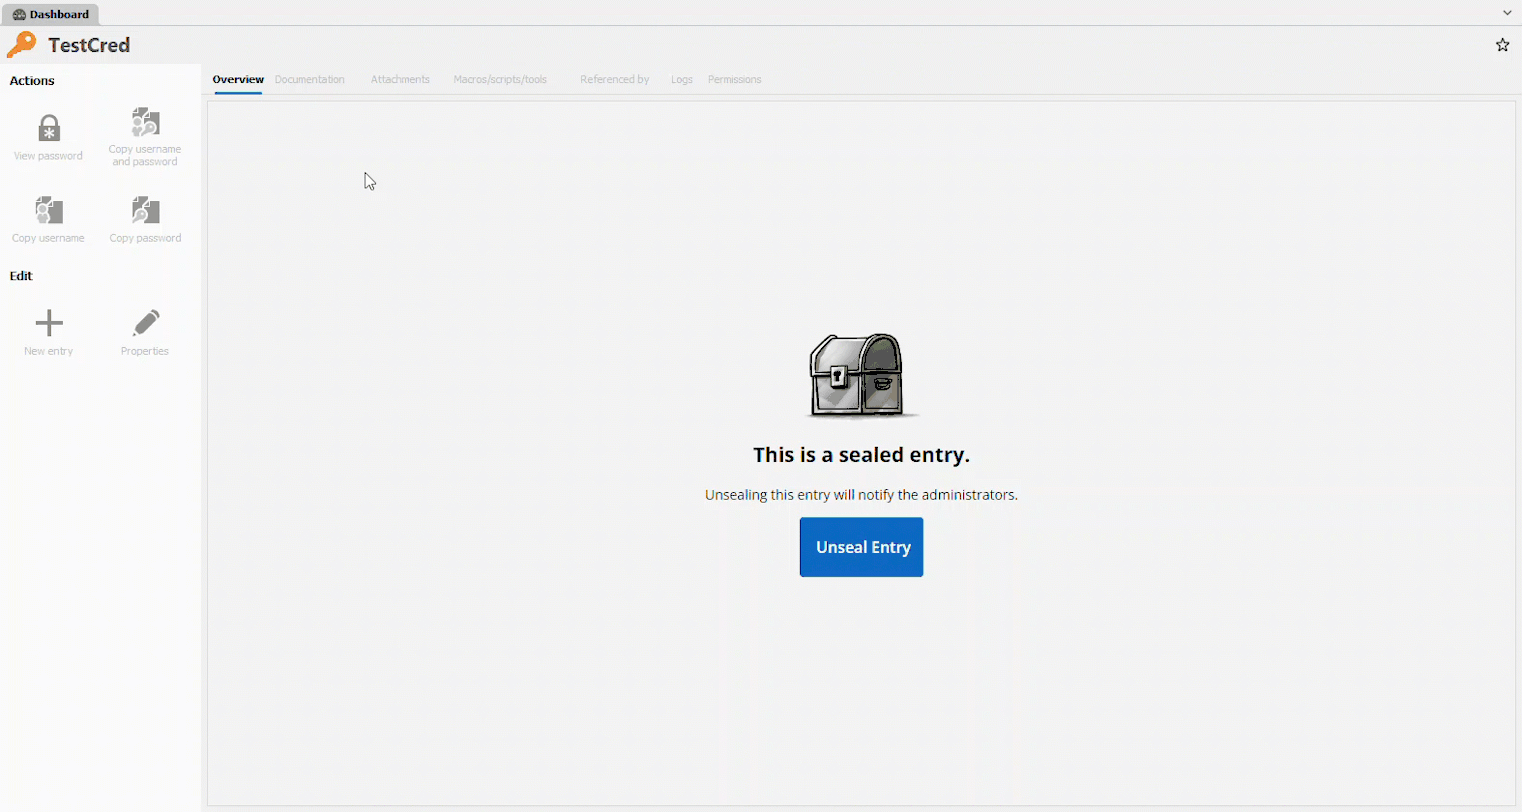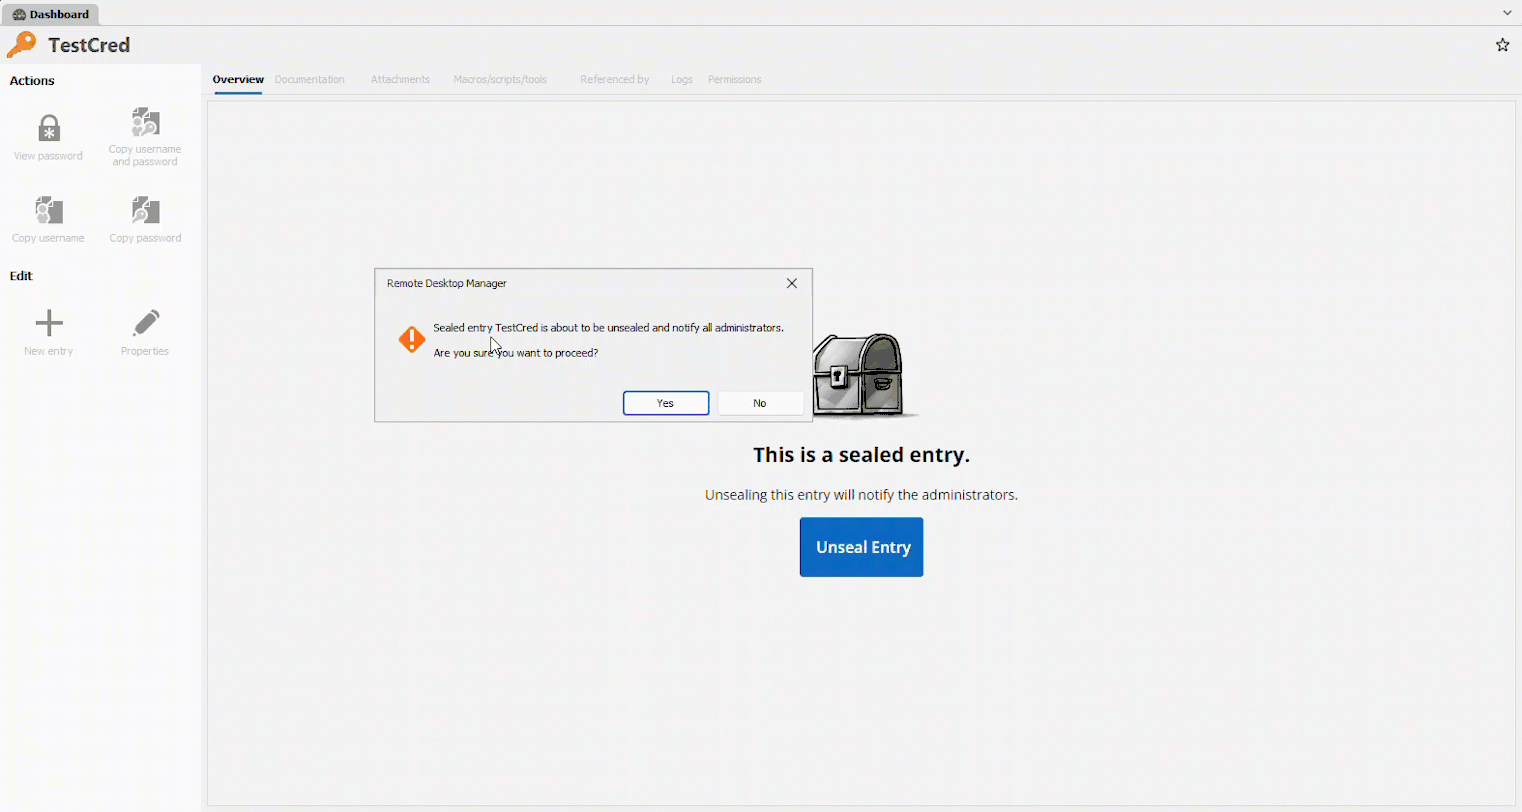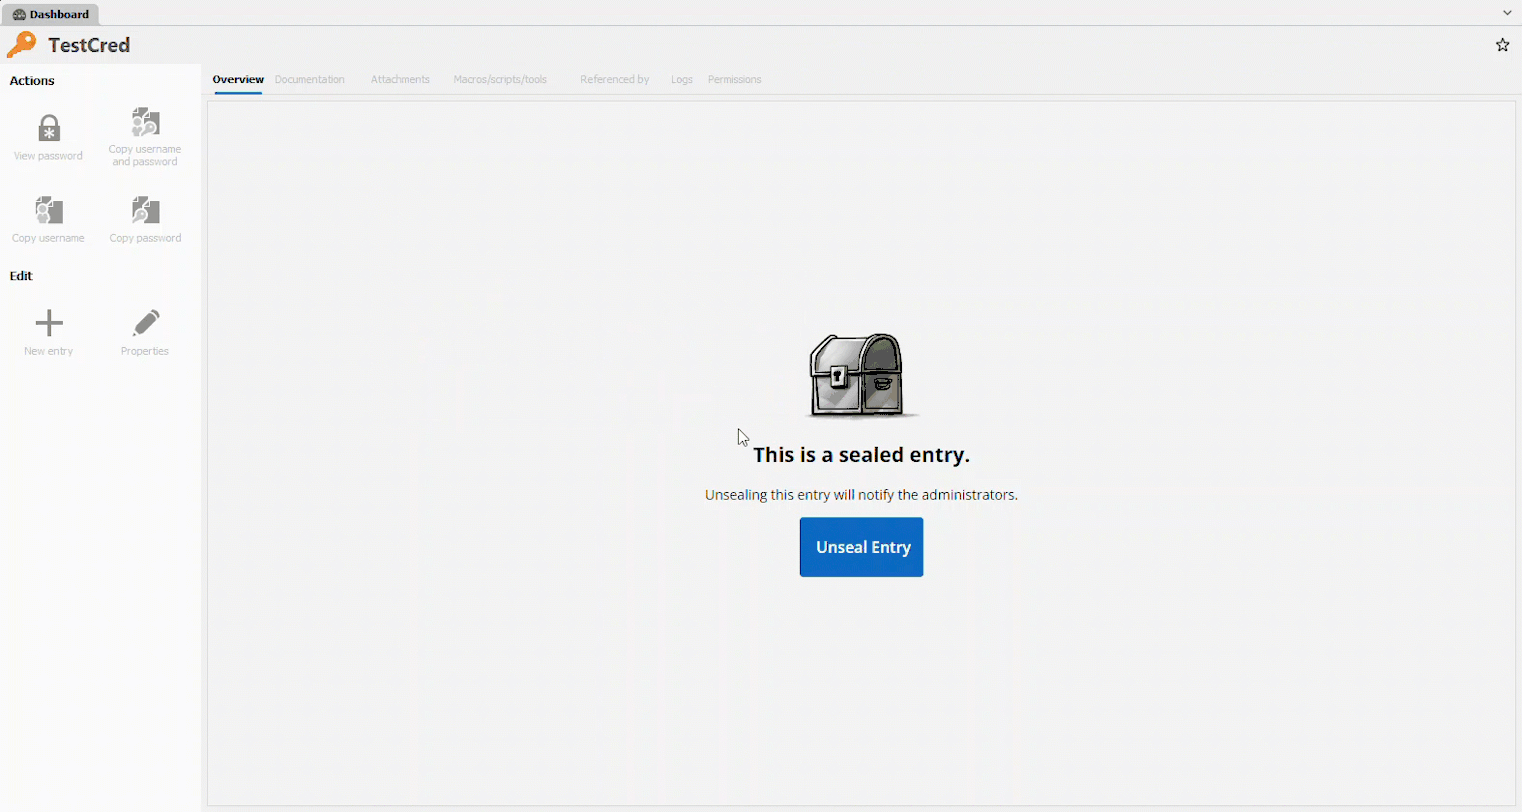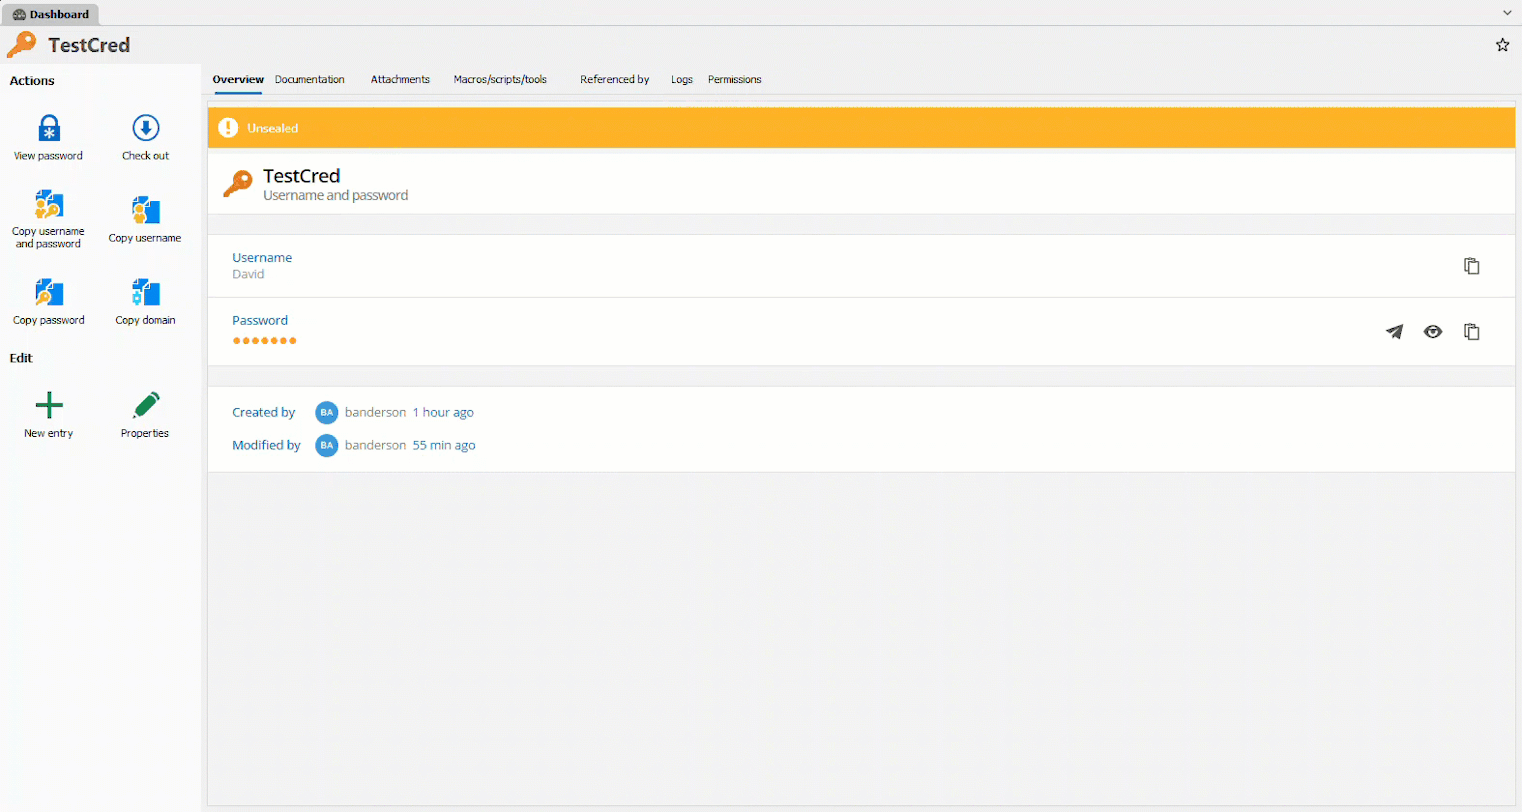
Vi har designet en ny sikkerhedsfunktion, der beskytter følsomme oplysninger, som brugere med højere rettigheder forsøger at tilgå. En post kan markeres som „forseglet“, så brugeren, der forsøger at åbne den, får en bekræftelsesbesked. Der sendes også en notifikation til administratorerne. Funktionen gør det muligt at forberede poster til brug i en nødsituation og give administratorer besked, når posterne tilgås. BEMÆRK: Funktionen understøttes i øjeblikket kun i Devolutions Server fra og med version 2024.2.
Forretningsenheder til at samle flere bokse
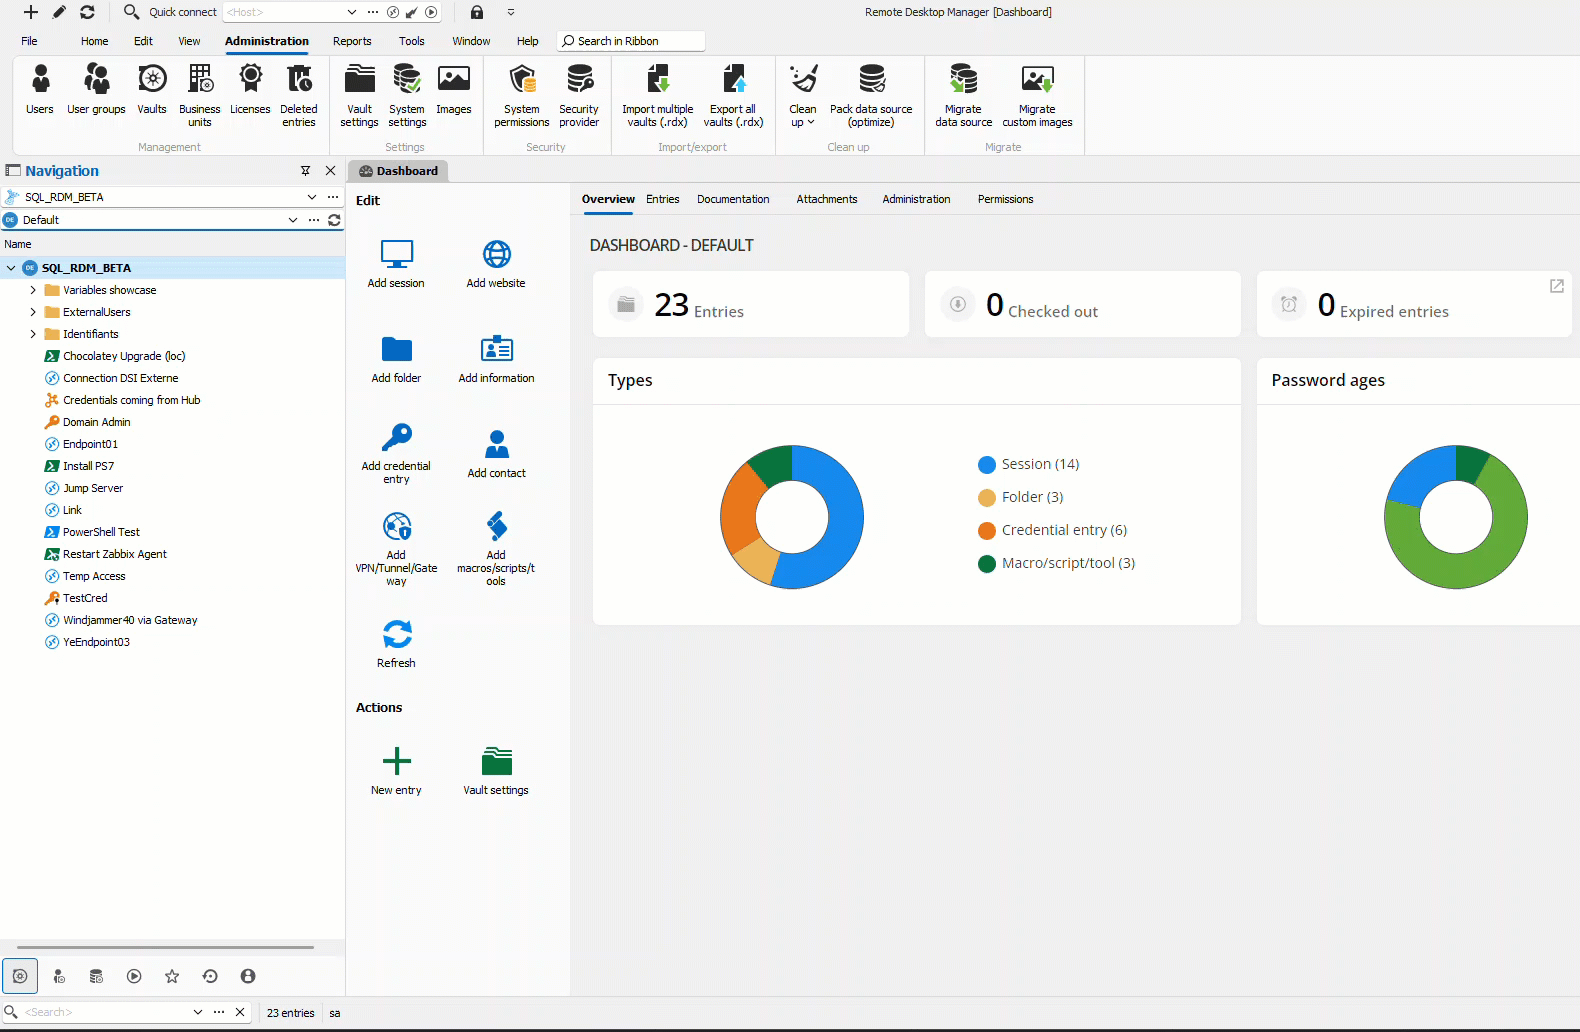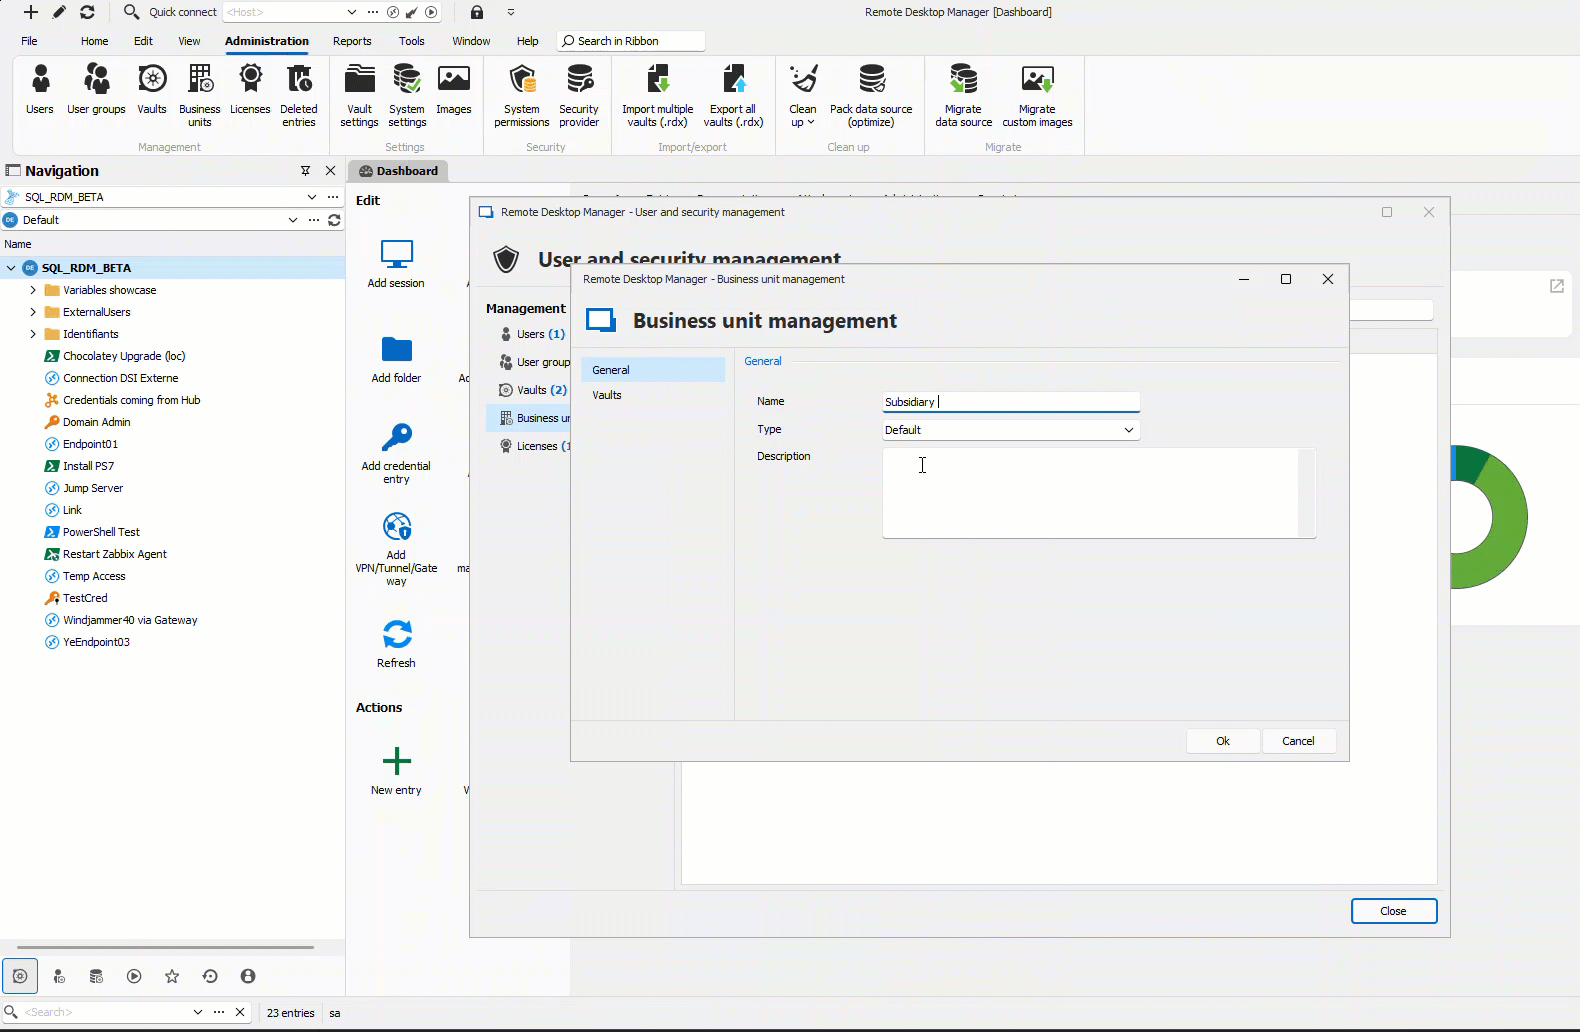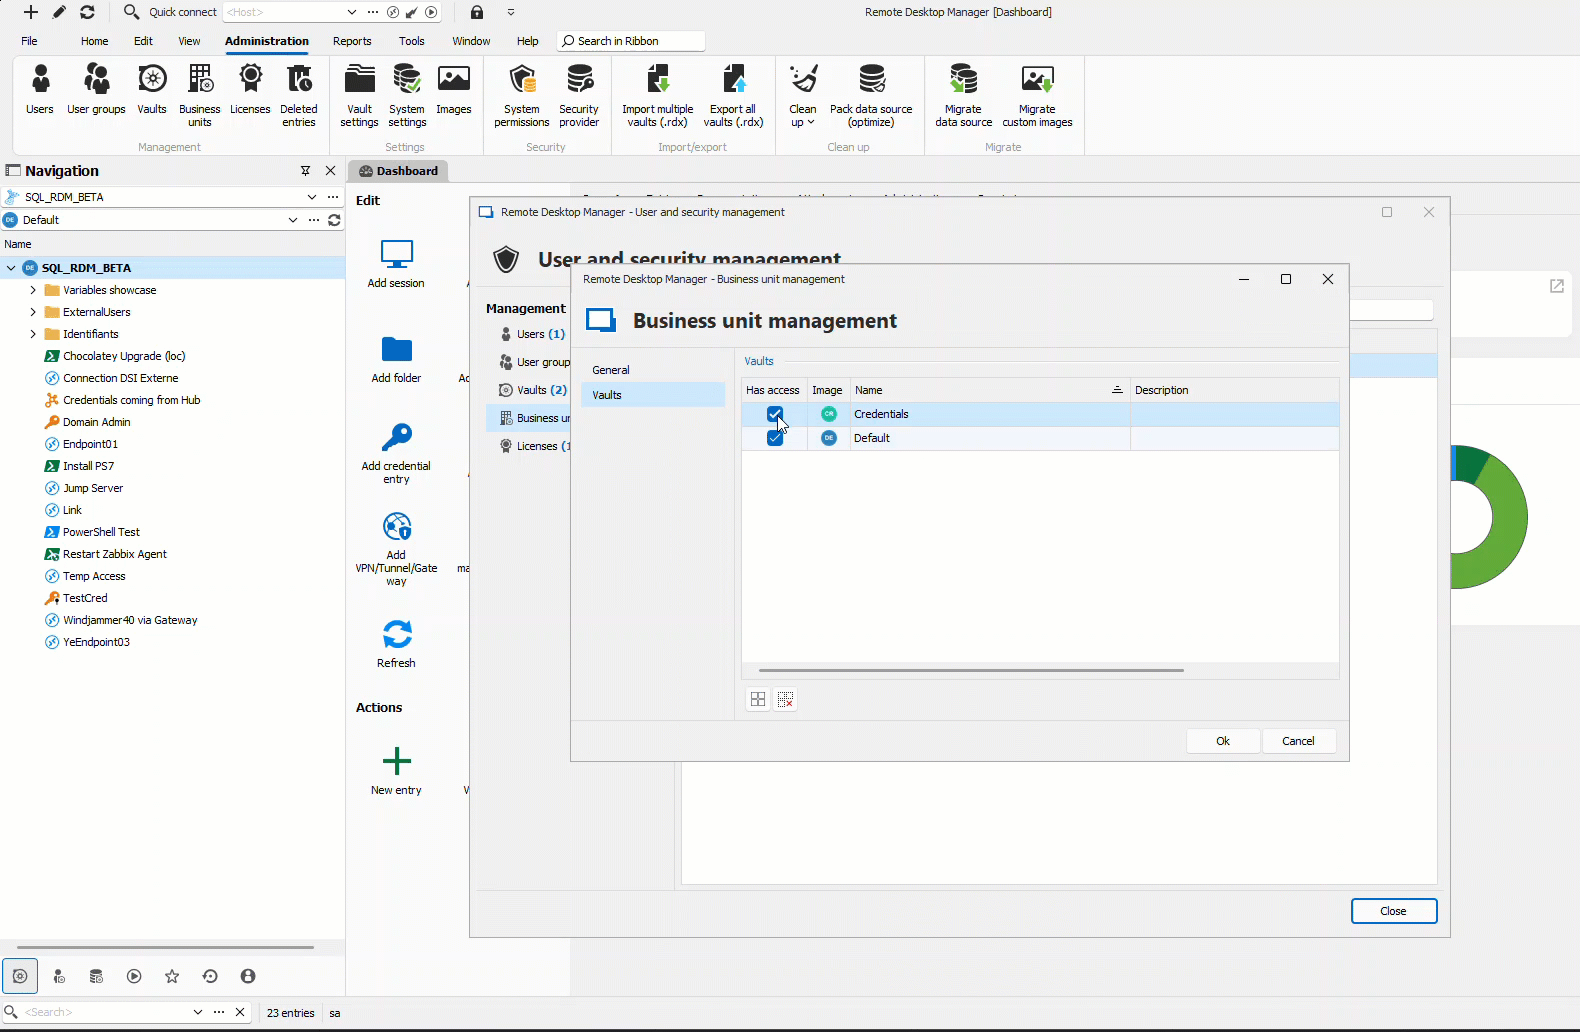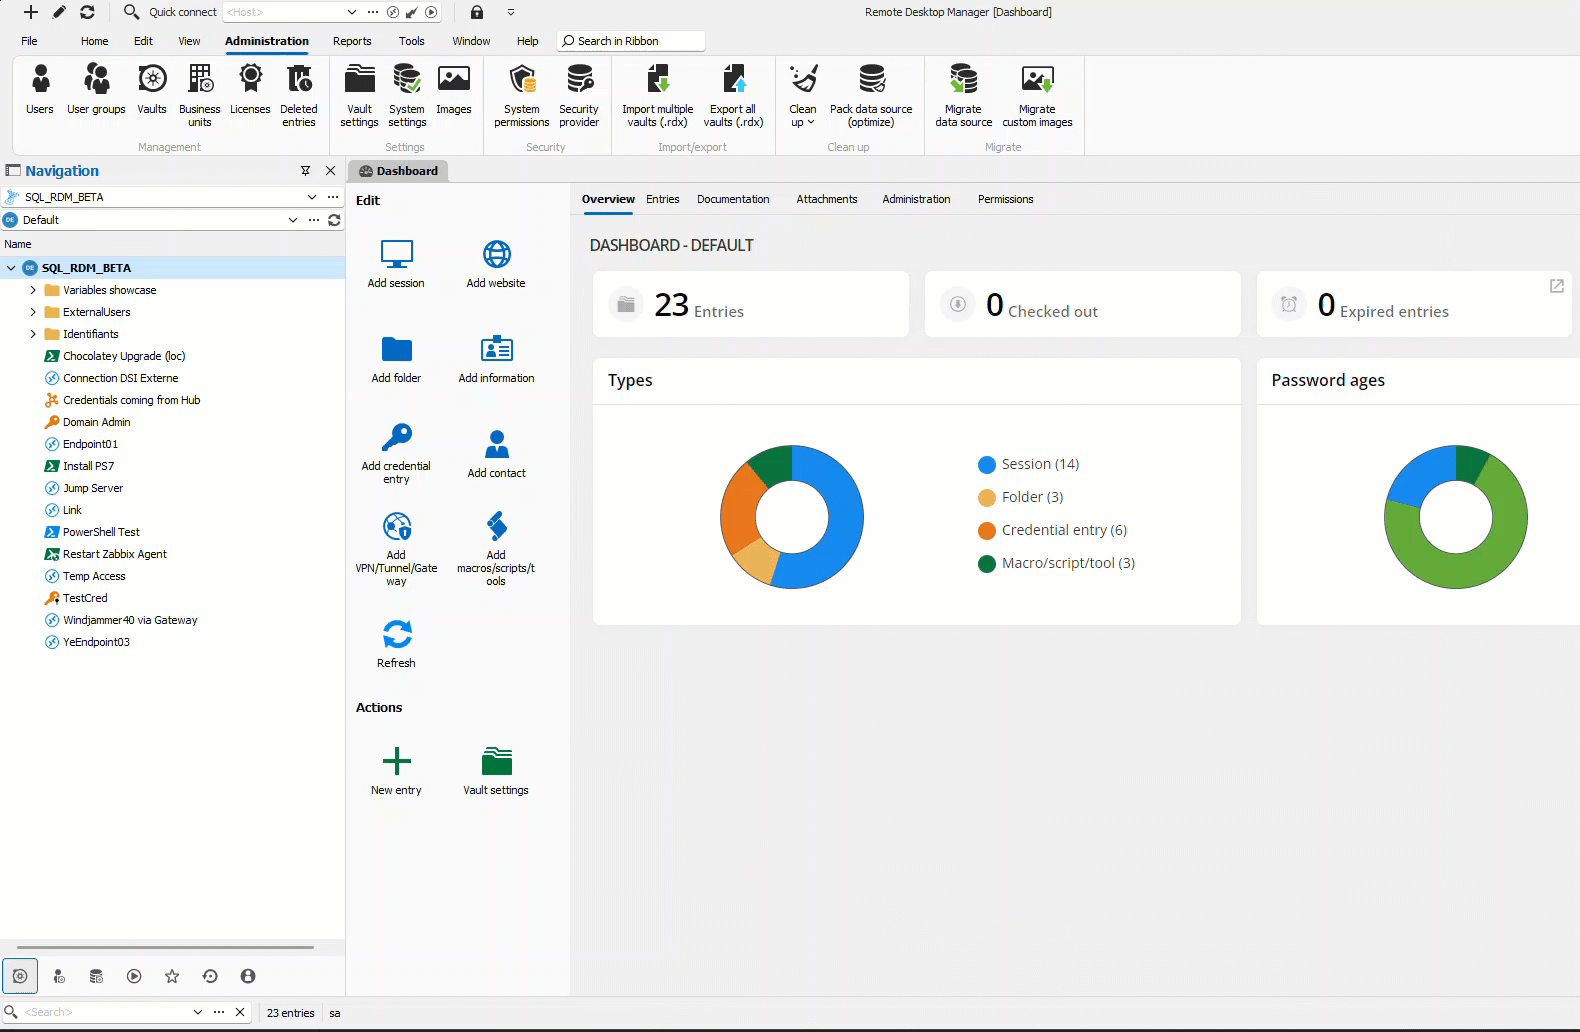
Vi tilføjer begrebet forretningsenhed (BU) til at gruppere bokse. MSP’er kalder dem måske „kunder“, og virksomheder med flere afdelinger kalder dem måske „divisioner“ og/eller „datterselskaber“. RDM-brugere kan strukturere og organisere deres bokse efter bestemte grupper og generere rapporter for grupperne. Navigation og valg af boks bliver også visuelt enklere med den grupperede visning. BEMÆRK: Funktionen er i øjeblikket begrænset til SQL Server/SQL Azure.
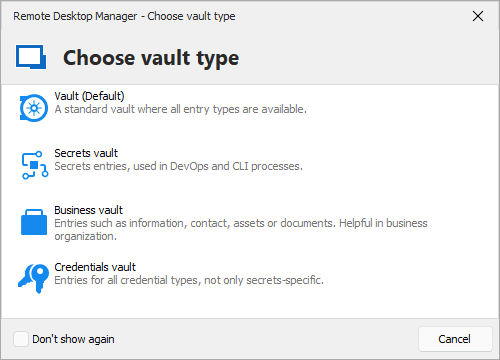
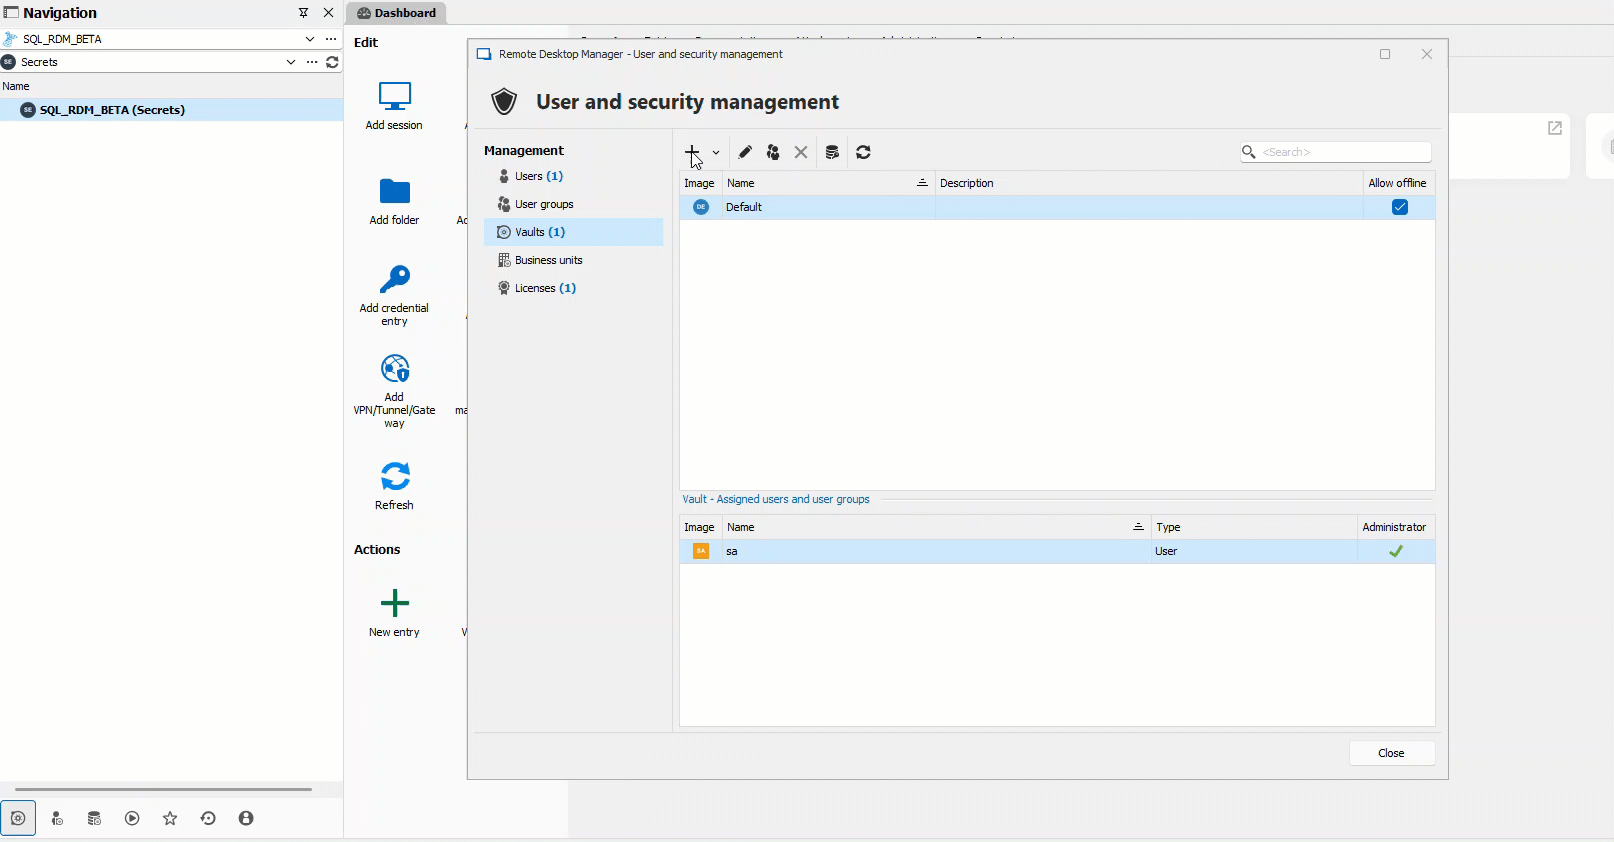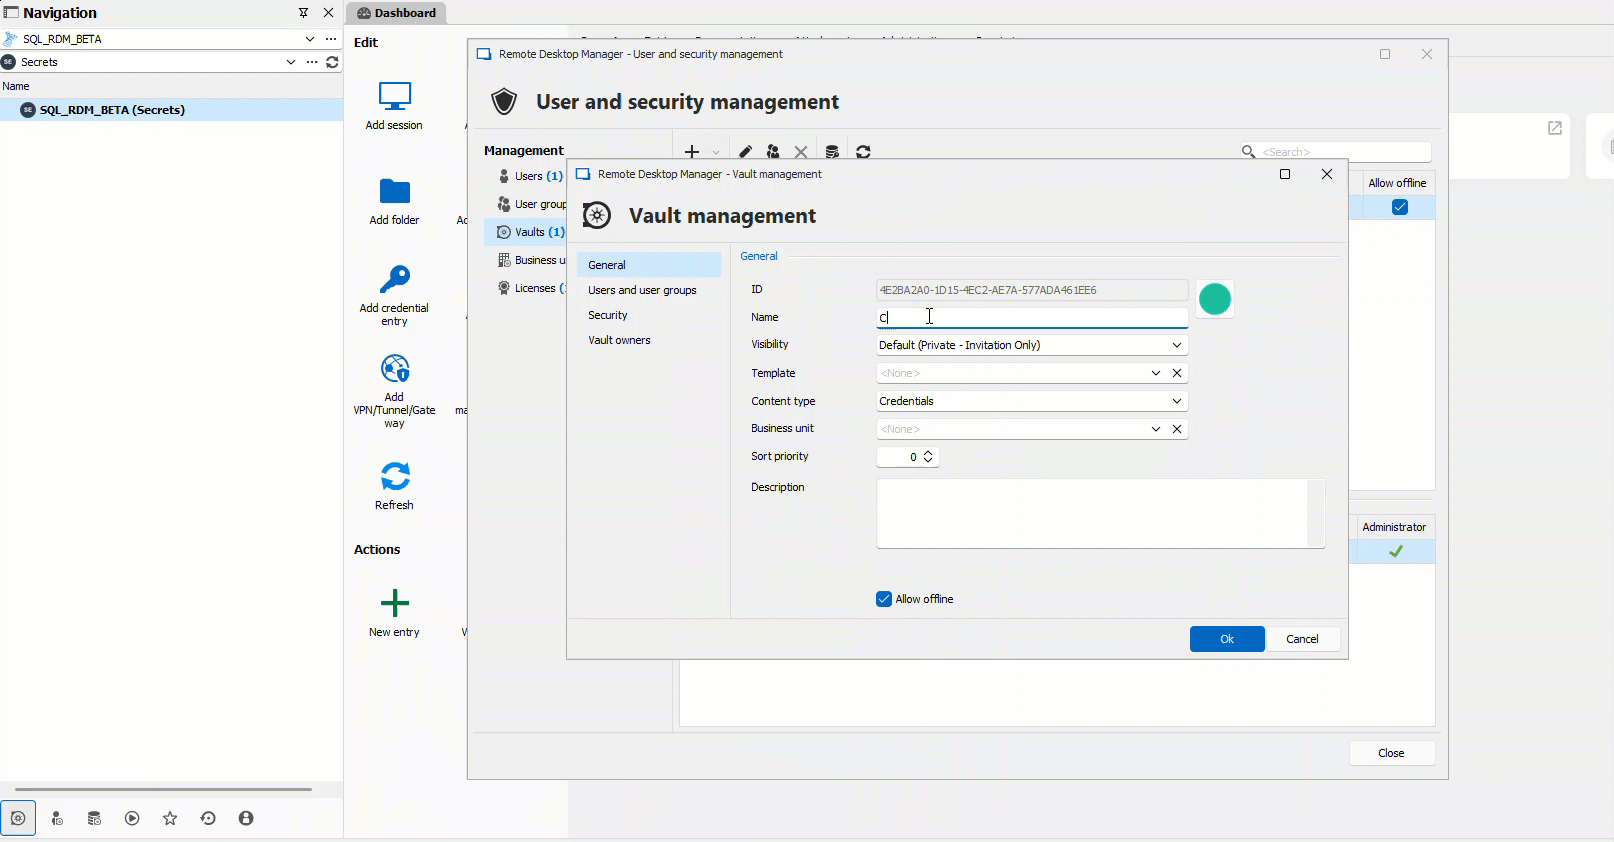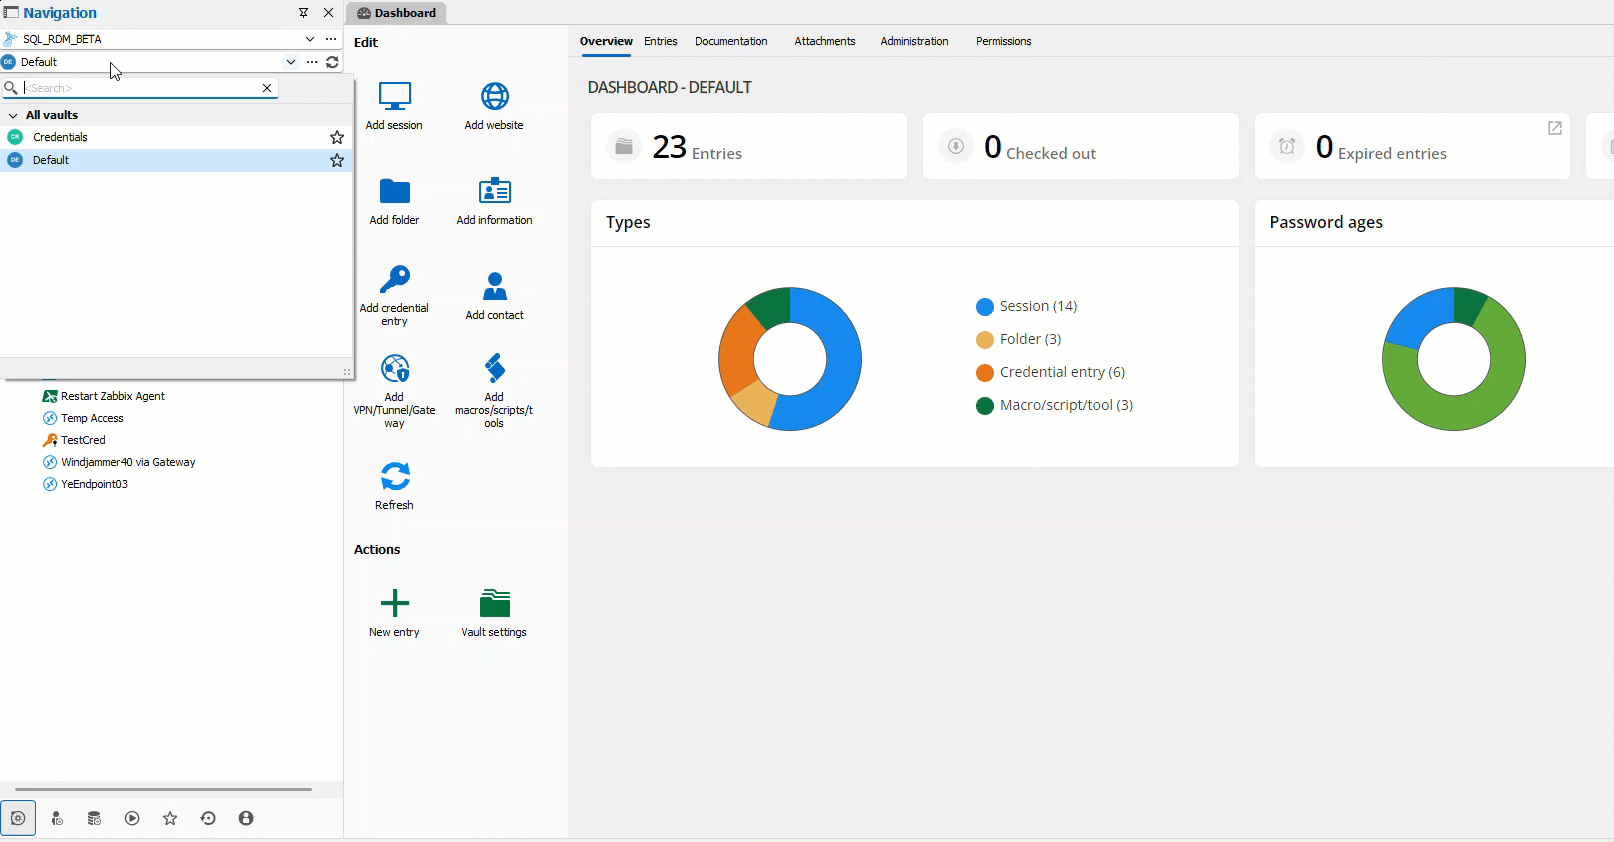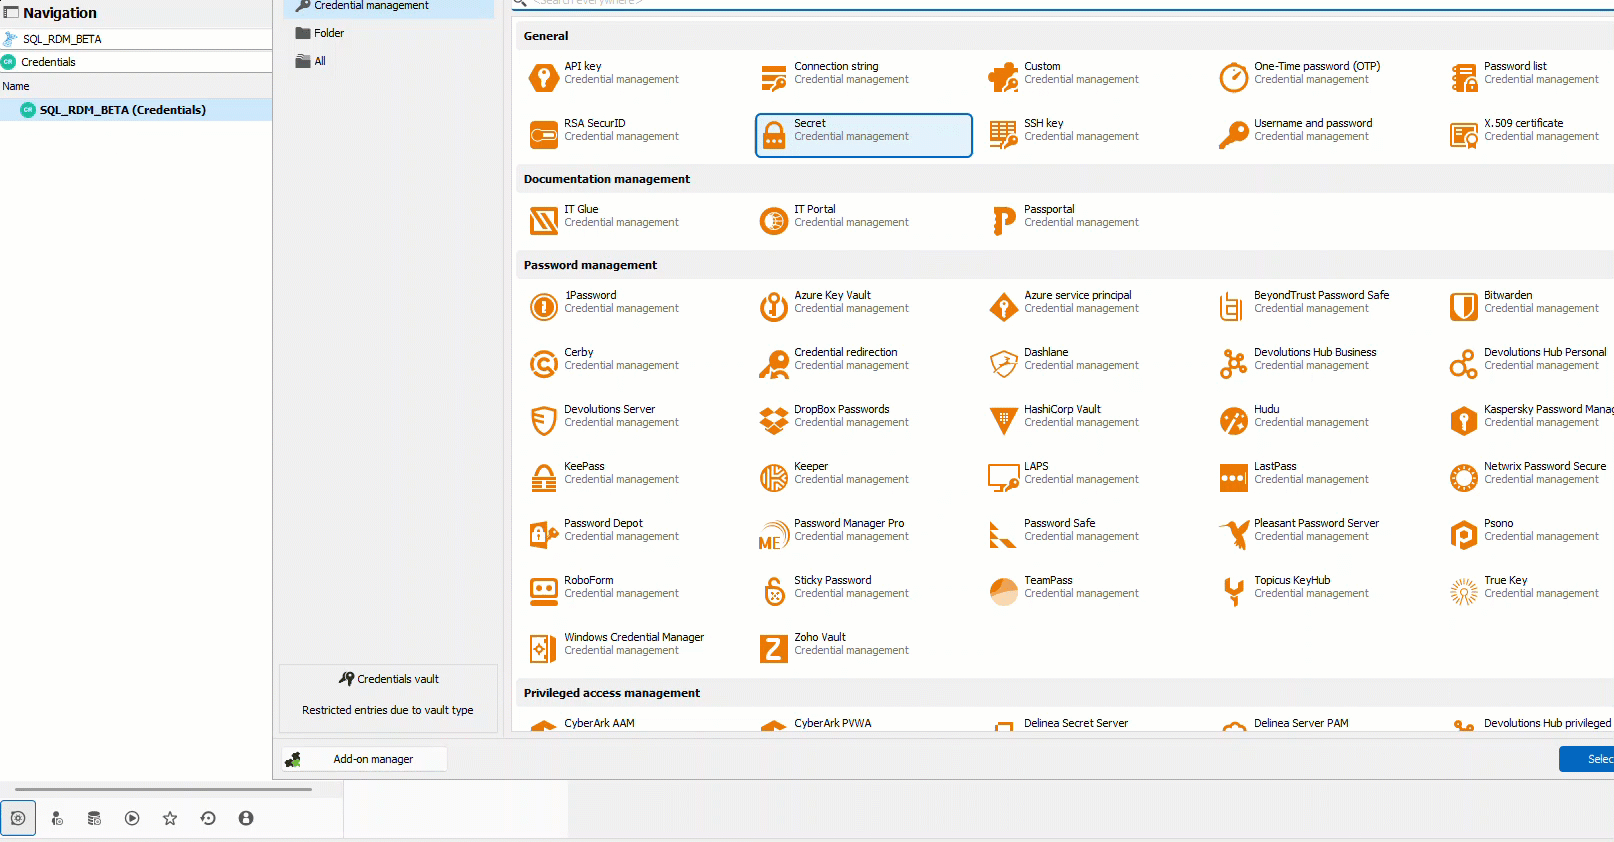
Indholdstype for boksen: hemmeligheder eller forretningsoplysninger
Du kan nu angive, hvilke typer poster der er tilladt i en bestemt boks, så du kan begrænse posttyperne mere finkornet, for eksempel kun „legitimationsoplysninger“ eller „forretningsoplysninger“.
Funktionen er særlig nyttig for hemmelighedsboksen, fordi den forenkler integrationer med administrationsværktøjer til DevOps-teams.
Forbedringer
Match på unikt id for flere synkronisatorer
Vi fortsætter arbejdet, vi startede i RDM version 2024.1,* og forbedrer vores andre synkronisatorposttyper, nemlig:
- VMWare
- Lansweeper
- Bitwarden
- EC2
- HyperV
- Keepass XML
- Spiceworks
*Vi har forbedret vores synkronisatorer, så de matcher på „unik id“, og så synkroniserede felter kan opdateres i stedet for at genskabe poster.
Auto-type-handling for brugernavn, domæne, adgangskode og OTP
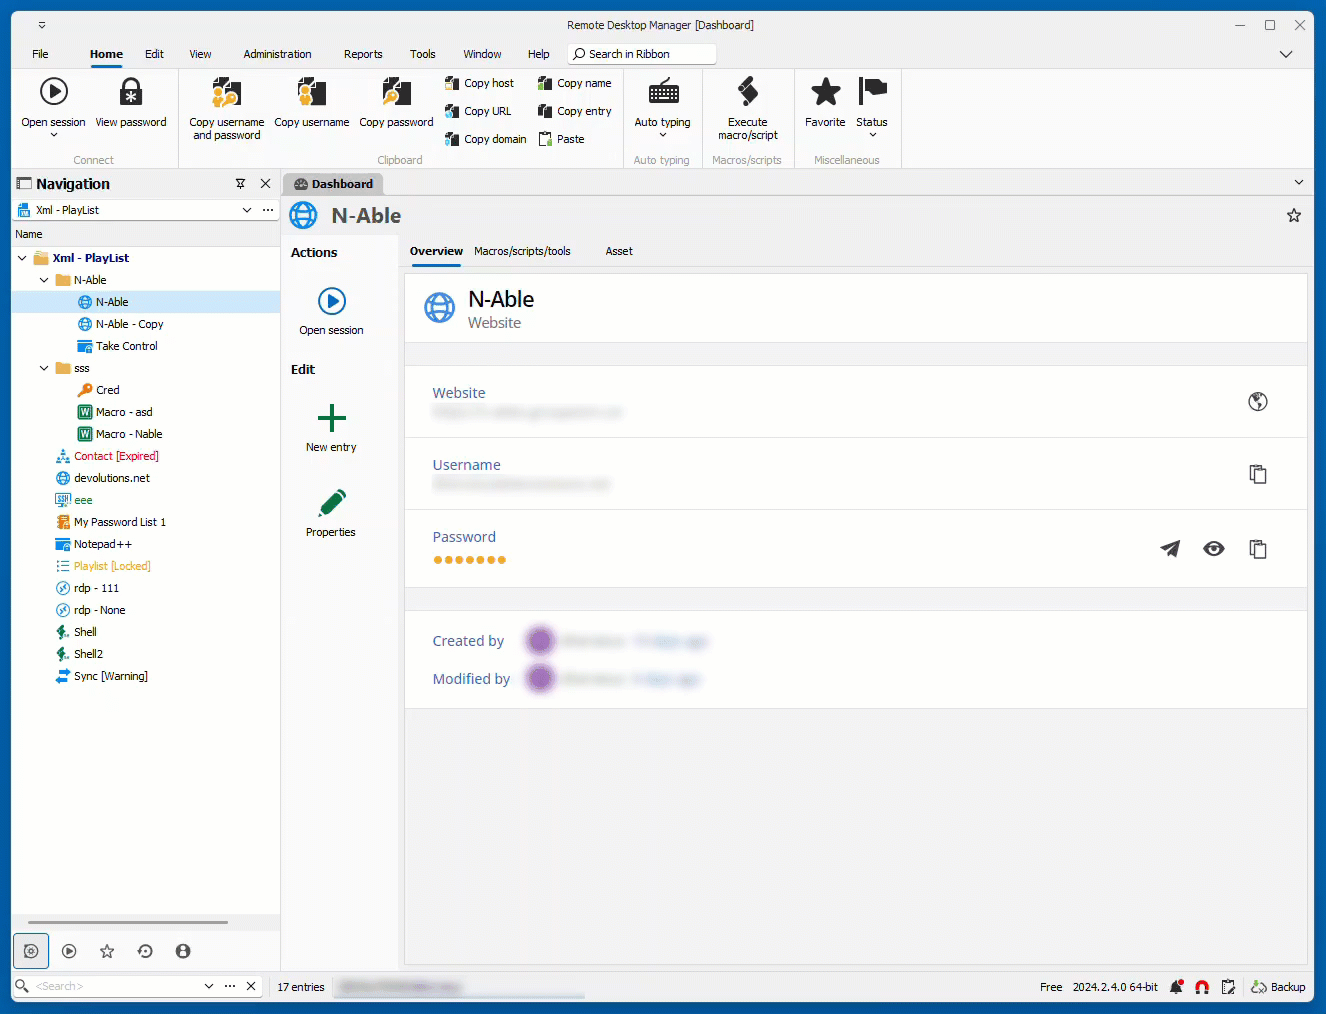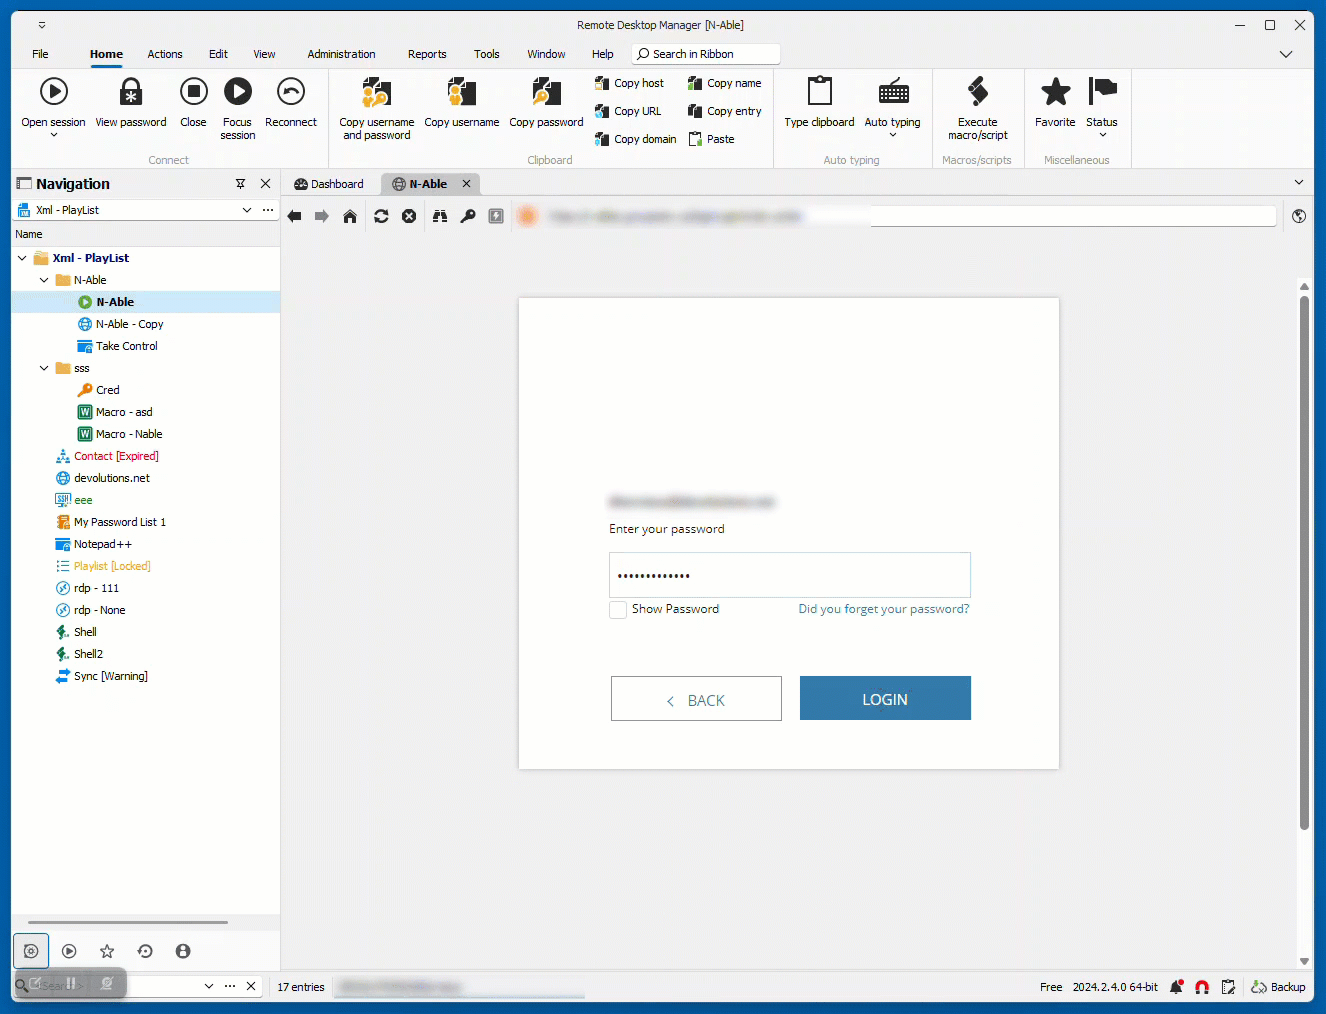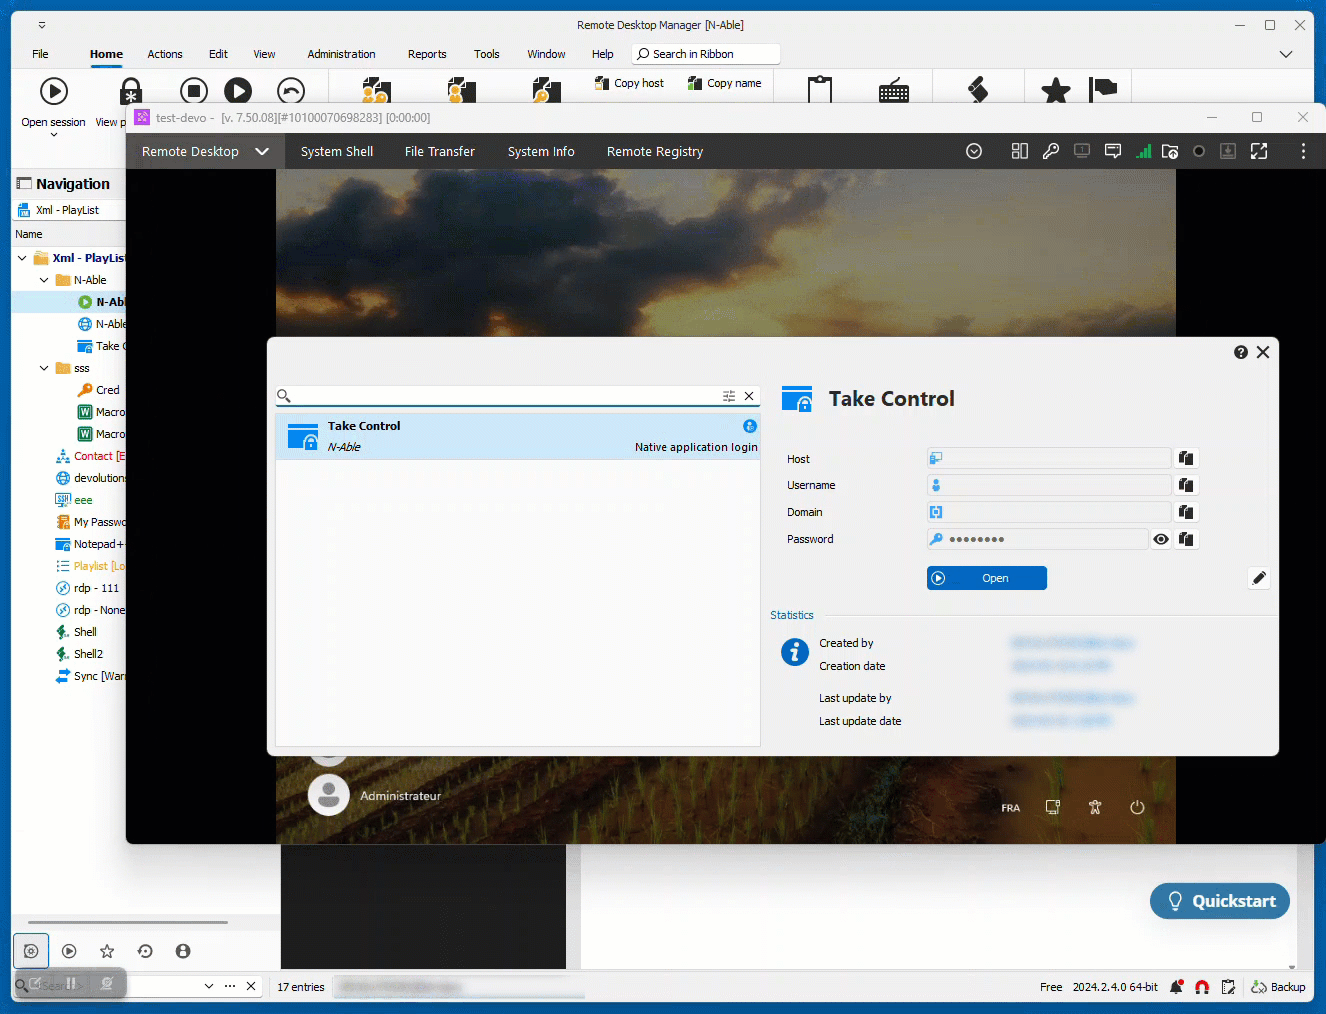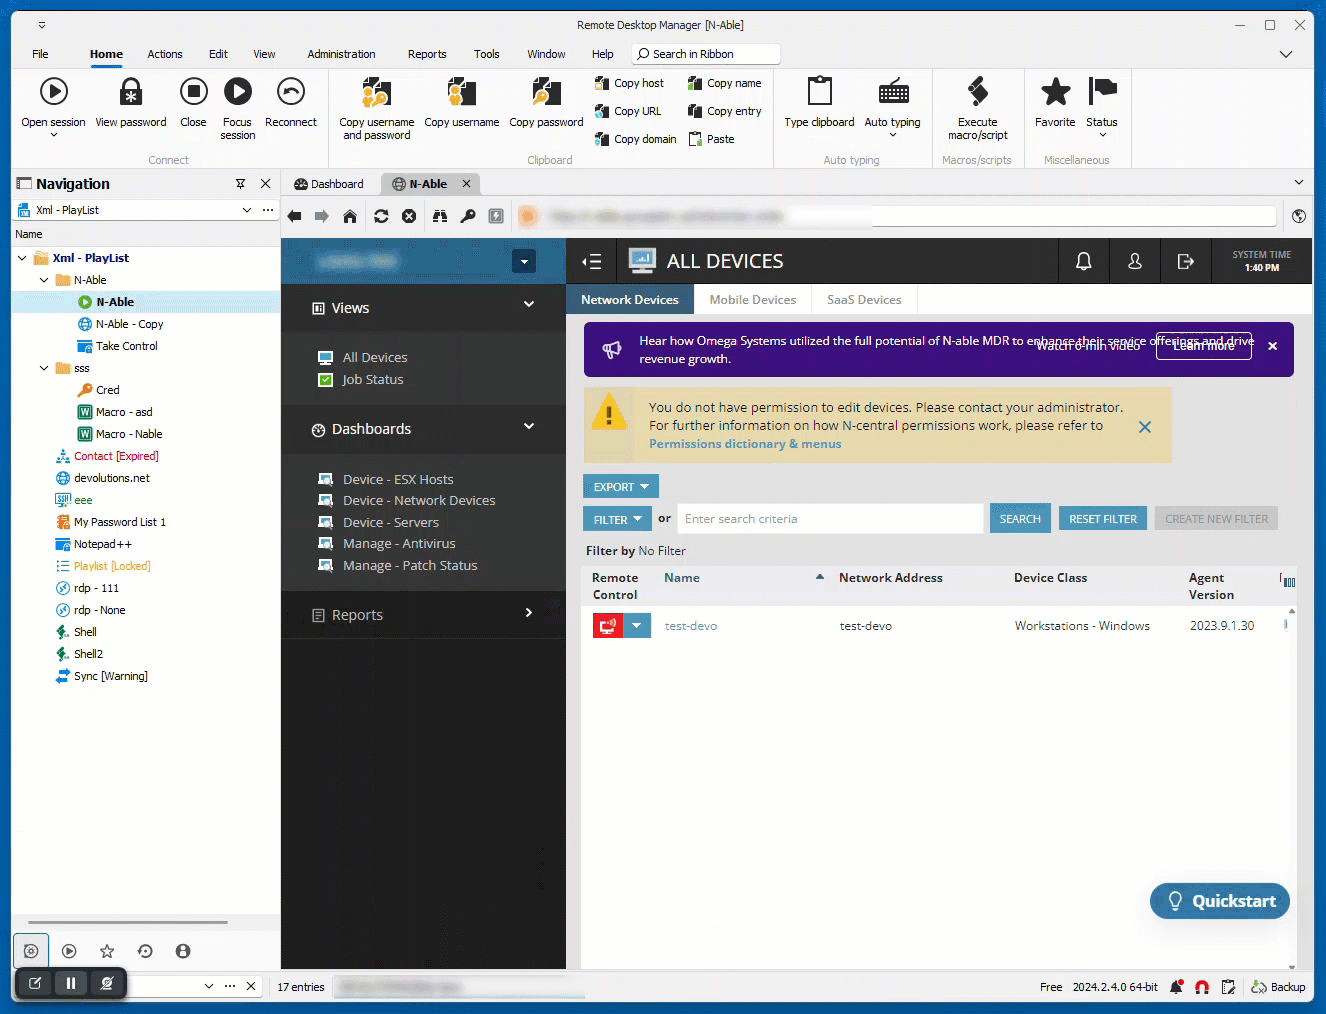
I situationer, hvor autofyld ikke er muligt, kan det virkelig hæmme produktiviteten at kopiere og indsætte oplysninger manuelt. Den nye auto-type-funktion løser det ved at efterligne tastaturinput, så du kan sende brugernavn, adgangskode, domæne eller OTP fra den valgte post direkte til websites og desktopapps, der ikke understøtter automatisk overførsel af oplysninger.
Her er et eksempel med N-able nedenfor!
Liste over datakilder i hurtigsøgning
Ctrl+mellemrum er en af de stærkeste funktioner i RDM, men den er ikke særlig kendt. Funktionen lader dig nemt navigere gennem bokse, poster, faner og nu også datakilder. Efterhånden som flere MSP’er går fra én database til alle kunder til flere databaser (én pr. kunde), bliver det nødvendigt at kunne skifte hurtigt mellem dem.
Fortæl os, hvad du synes
Del gerne din feedback om Remote Desktop Manager 2024.2. Du kan kommentere nedenfor, skrive i Devolutions Forum eller kontakte vores supportteam. Som vi ynder at sige her: Vi lytter altid til dig!