











 Marc Beausejour
Vi er begejstrede for at kunne præsentere Remote Desktop Manager (RDM) version 2024.3, RDM’s tredje og sidste udgivelse i år! Mange af tilføjelserne og forbedringerne i den her version er resultatet af feedback fra vores brugere. Alle ændringer finder du i udgivelsesnoterne. Nedenfor ser vi nærmere på de mest spændende opdateringer!
Nye funktioner
Azure Privileged Identity Management (PIM)
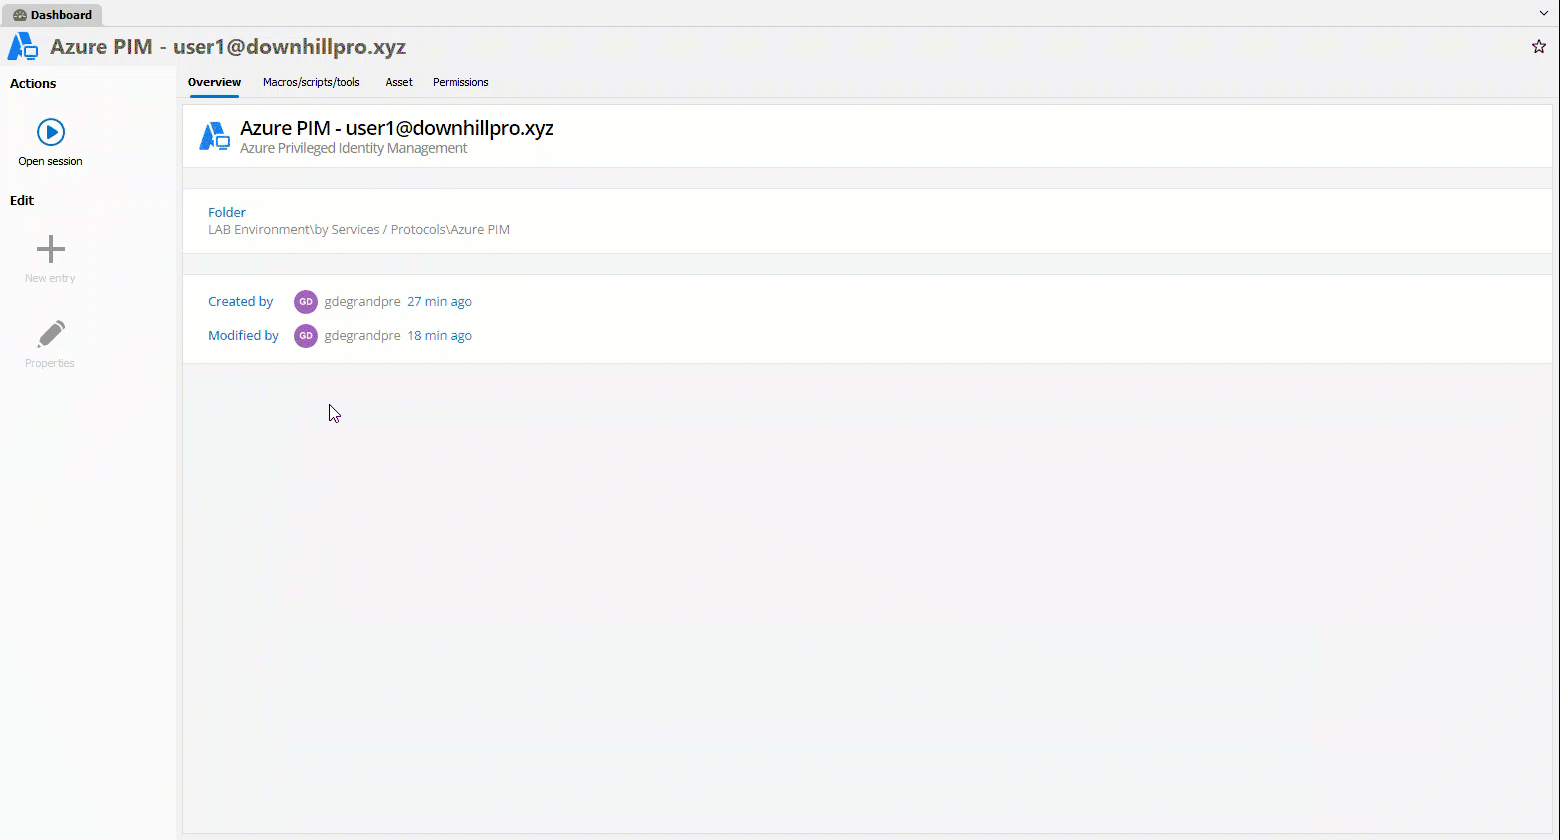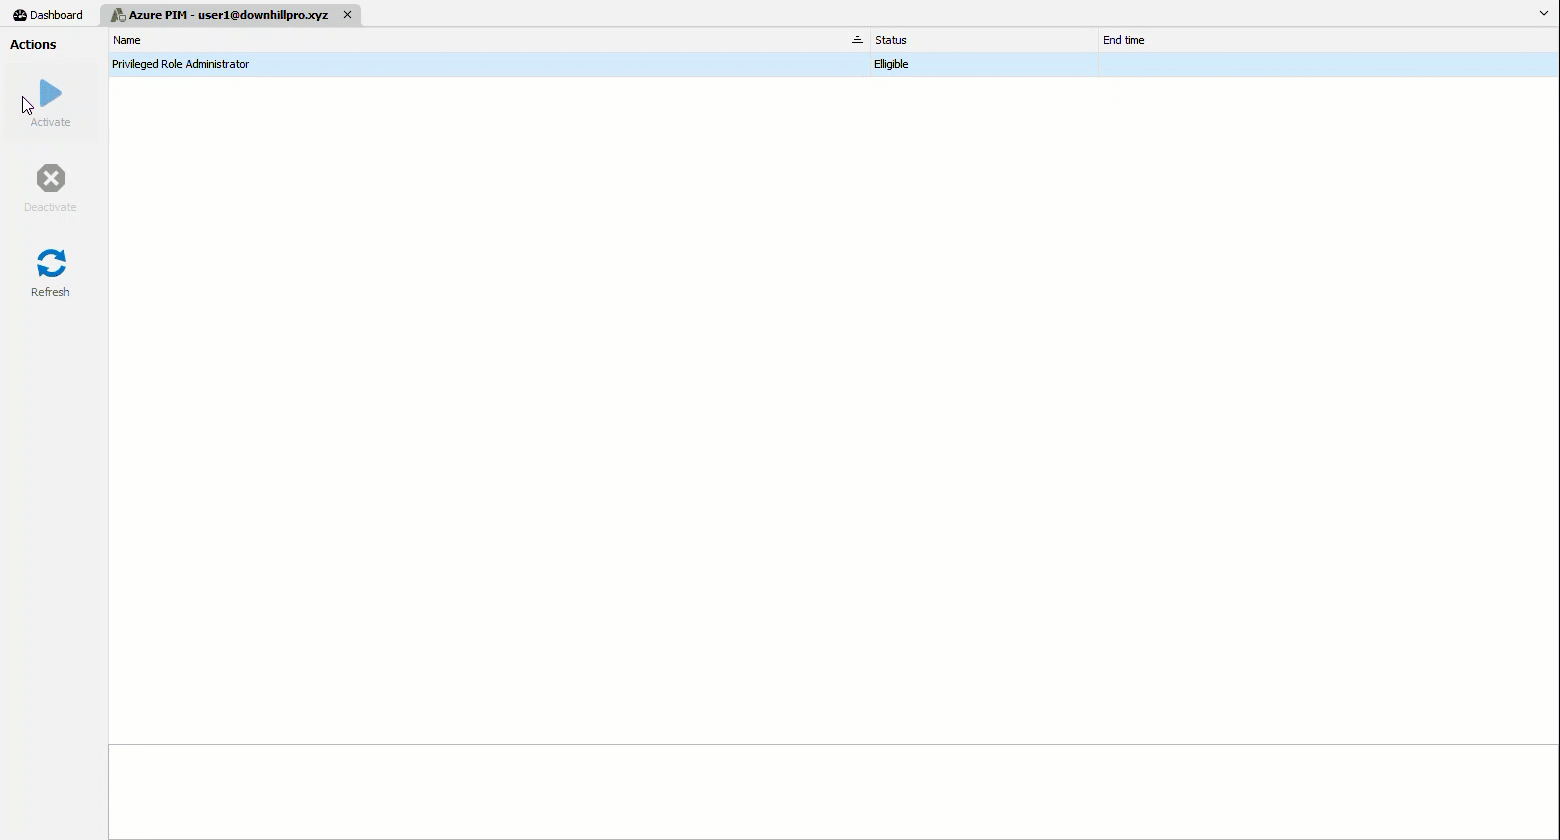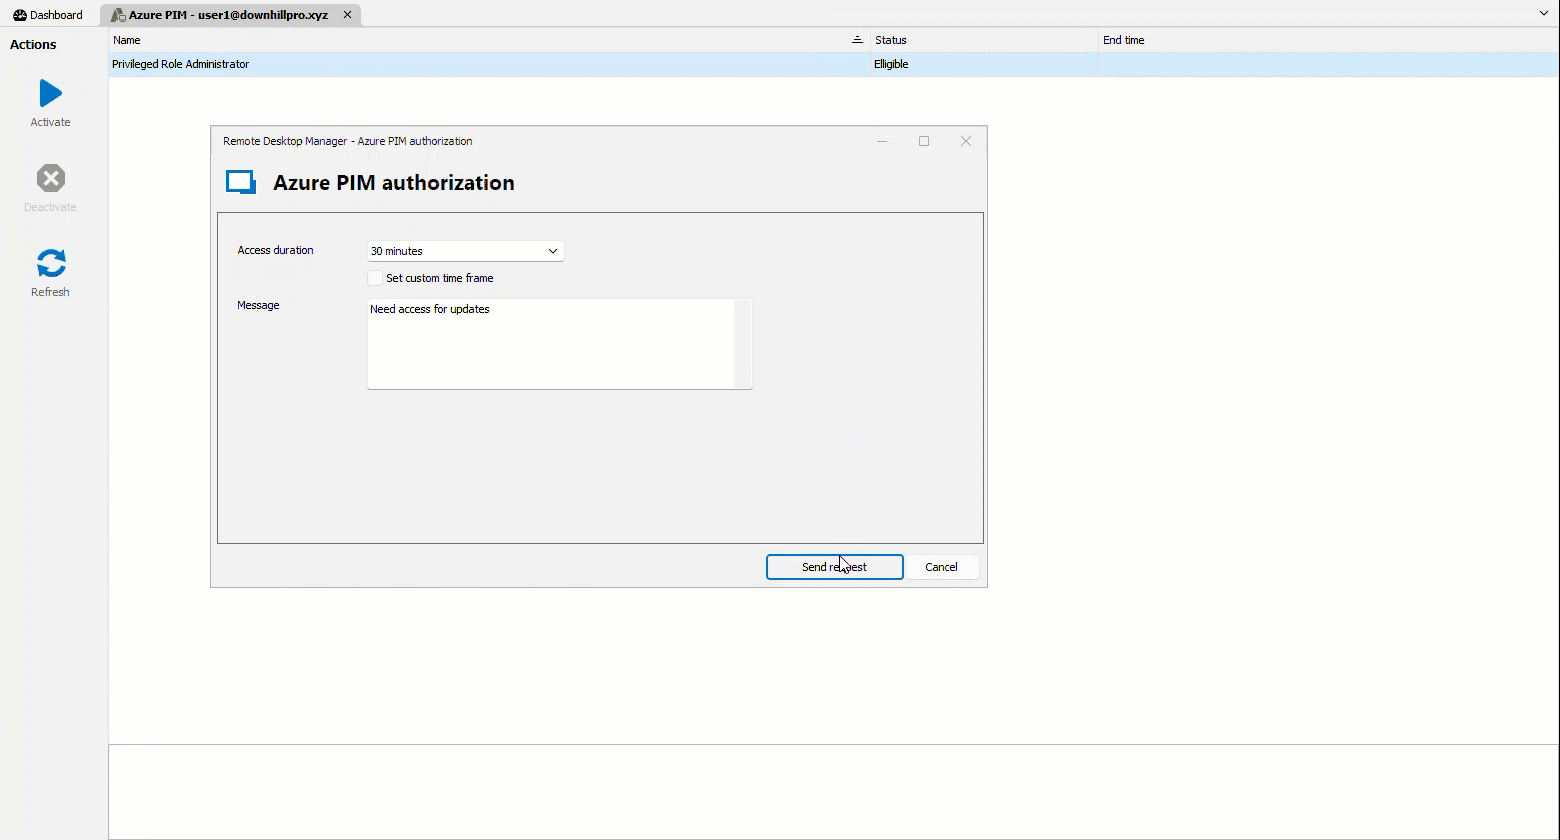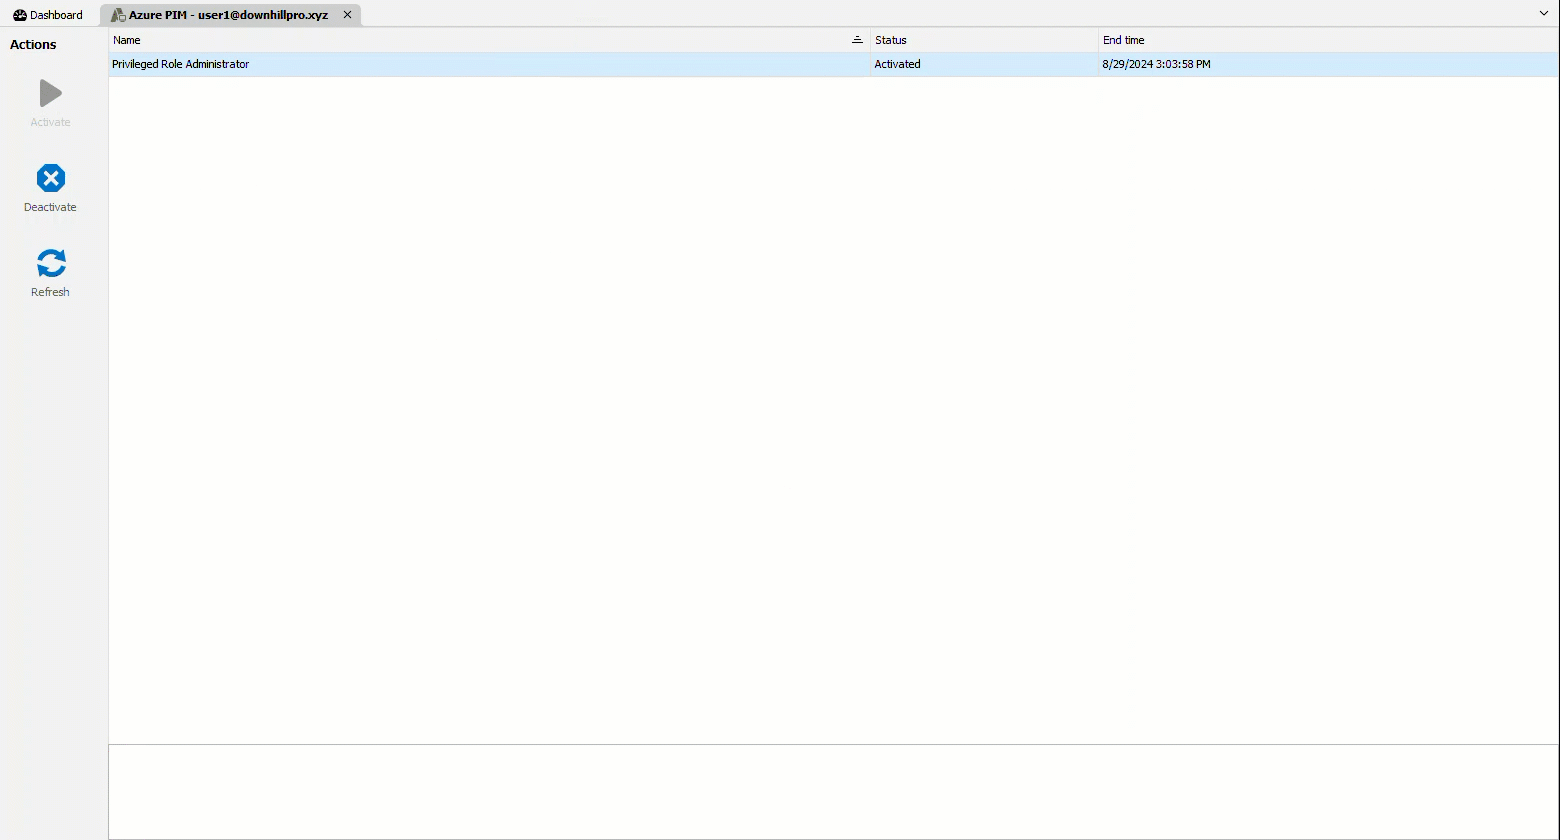
Vi har tilføjet en ny integration med Azure Privileged Identity Management (PIM), en Microsoft Entra ID-tjeneste, der hjælper administratorer med at administrere og overvåge adgang til kritiske ressourcer via just-in-time (JIT), tidsbegrænsede og godkendelsesbaserede aktiveringer af privilegerede roller. PIM-tjenesten mindsker sikkerhedsrisici ved at sikre, at brugerne kun har adgang til ophøjede roller, når det er nødvendigt, så risikoen for misbrug eller utilsigtede konsekvenser for følsomme data bliver mindre.
Den nye integration lader Azure PIM-operatører og -administratorer aktivere eller deaktivere privilegerede konti effektivt direkte i Remote Desktop Manager, så arbejdsgangene bliver enklere og sikkerheden bedre, uden at du skal åbne Azure-administratorkonsollen.
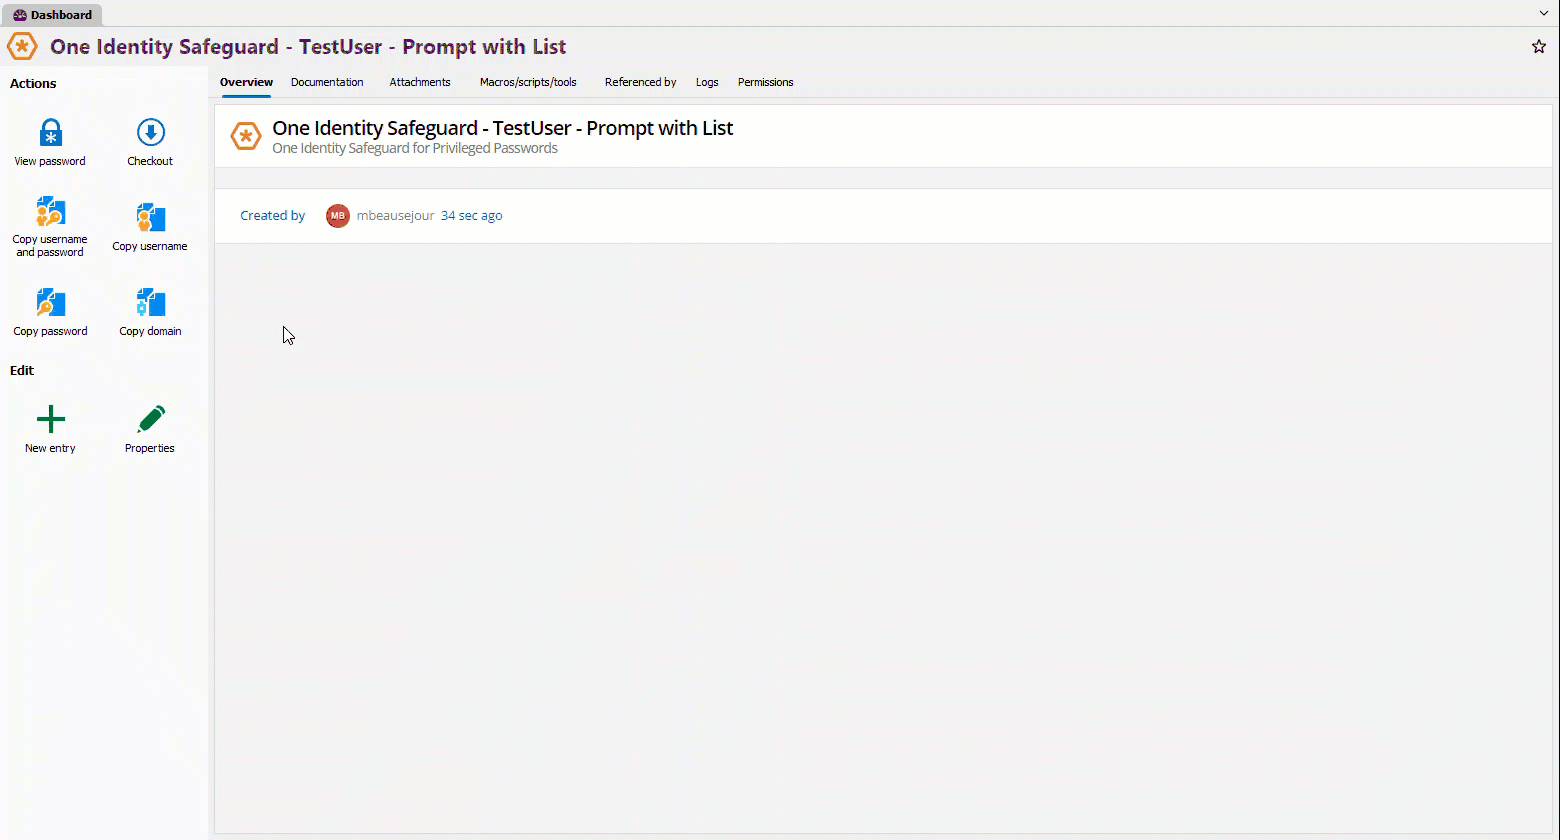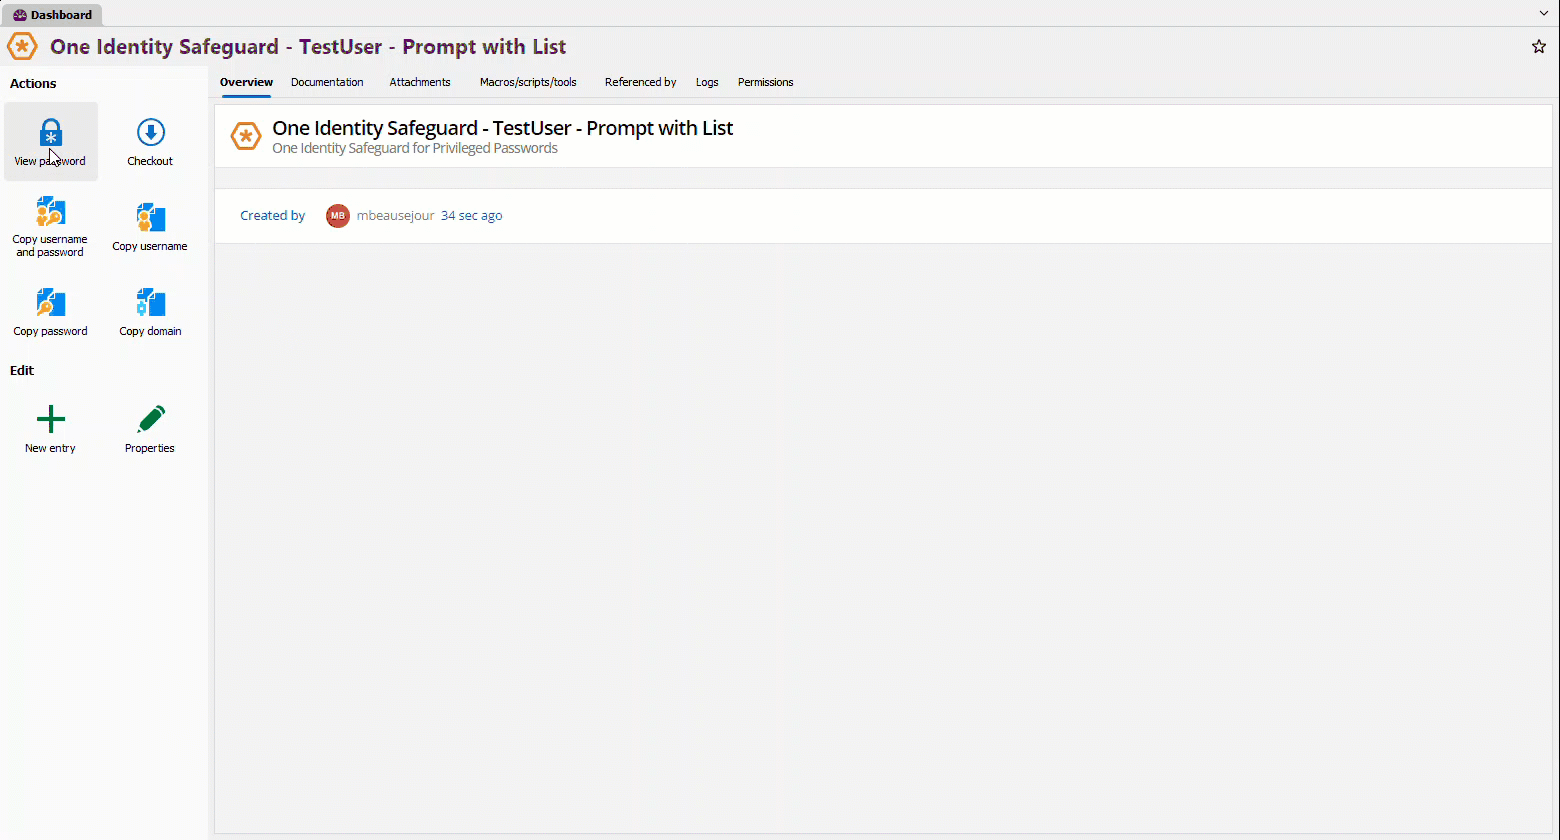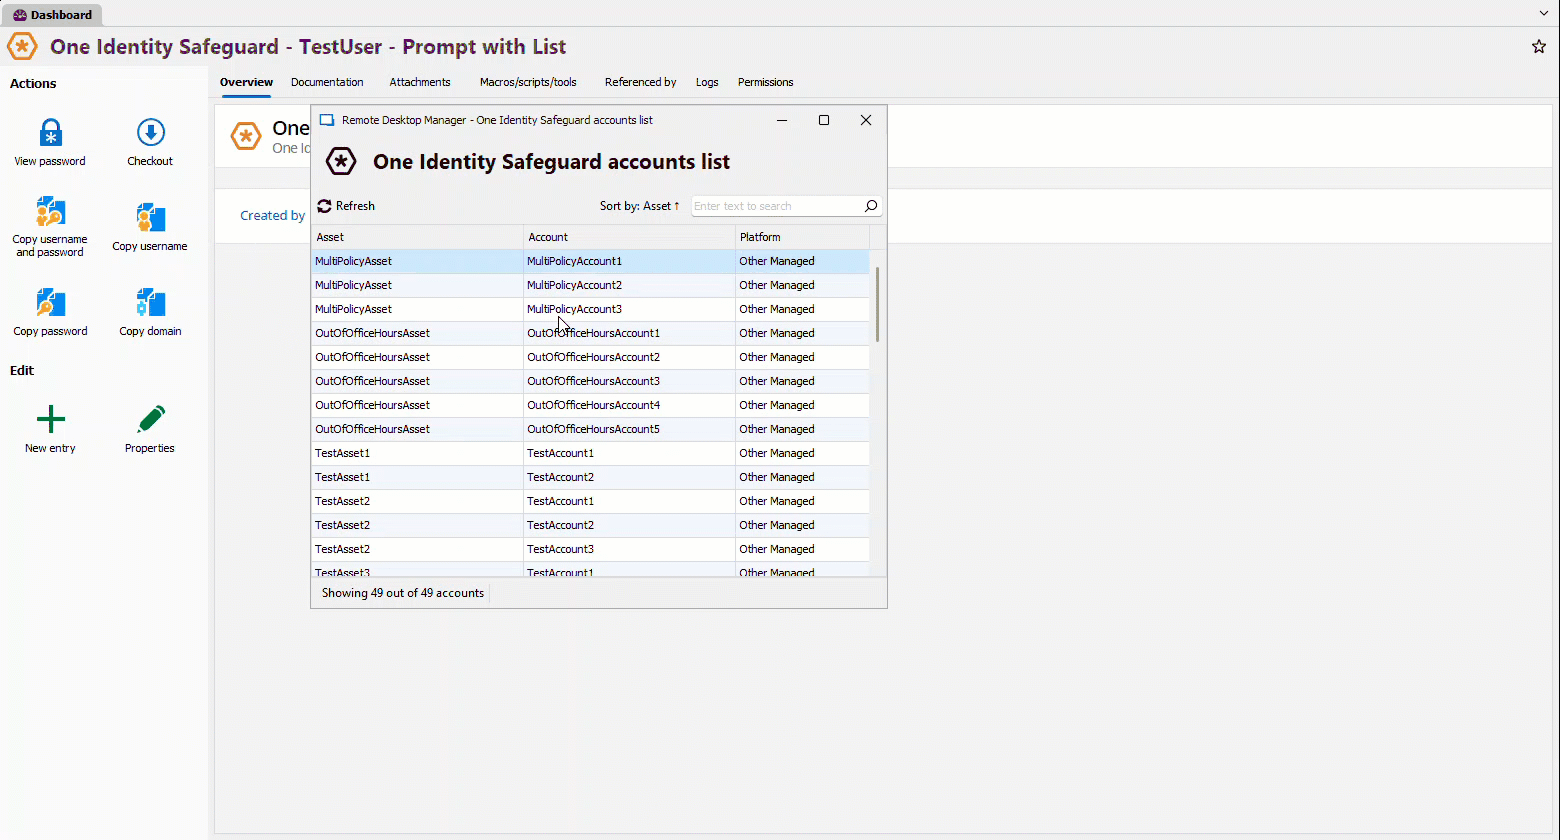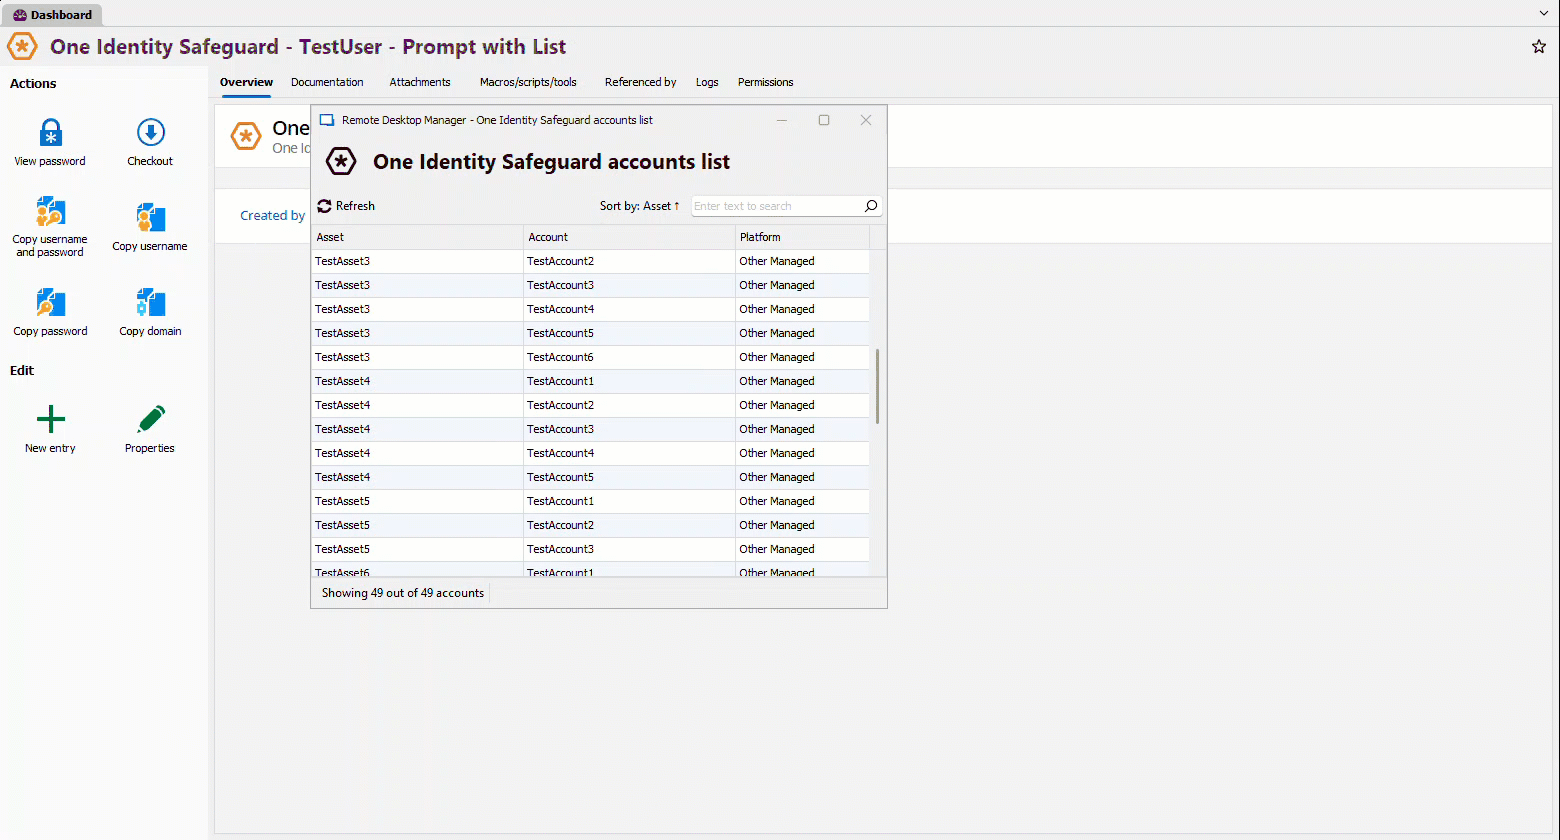
One Identity Safeguard
Vi har integreret One Identity Safeguard i RDM og udvider dermed understøttelsen af PAM-leverandører. I stil med vores CyberArk-integration lader den her integration brugerne hente One Identity-legitimationsoplysninger og indsætte dem gnidningsfrit i RDM-sessioner, så styrken i One Identity-hemmeligheder møder vores ekspertise i fjernadgangsprotokoller. Resultatet er en mere fokuseret og intuitiv oplevelse, når du opretter forbindelse til slutpunkter.
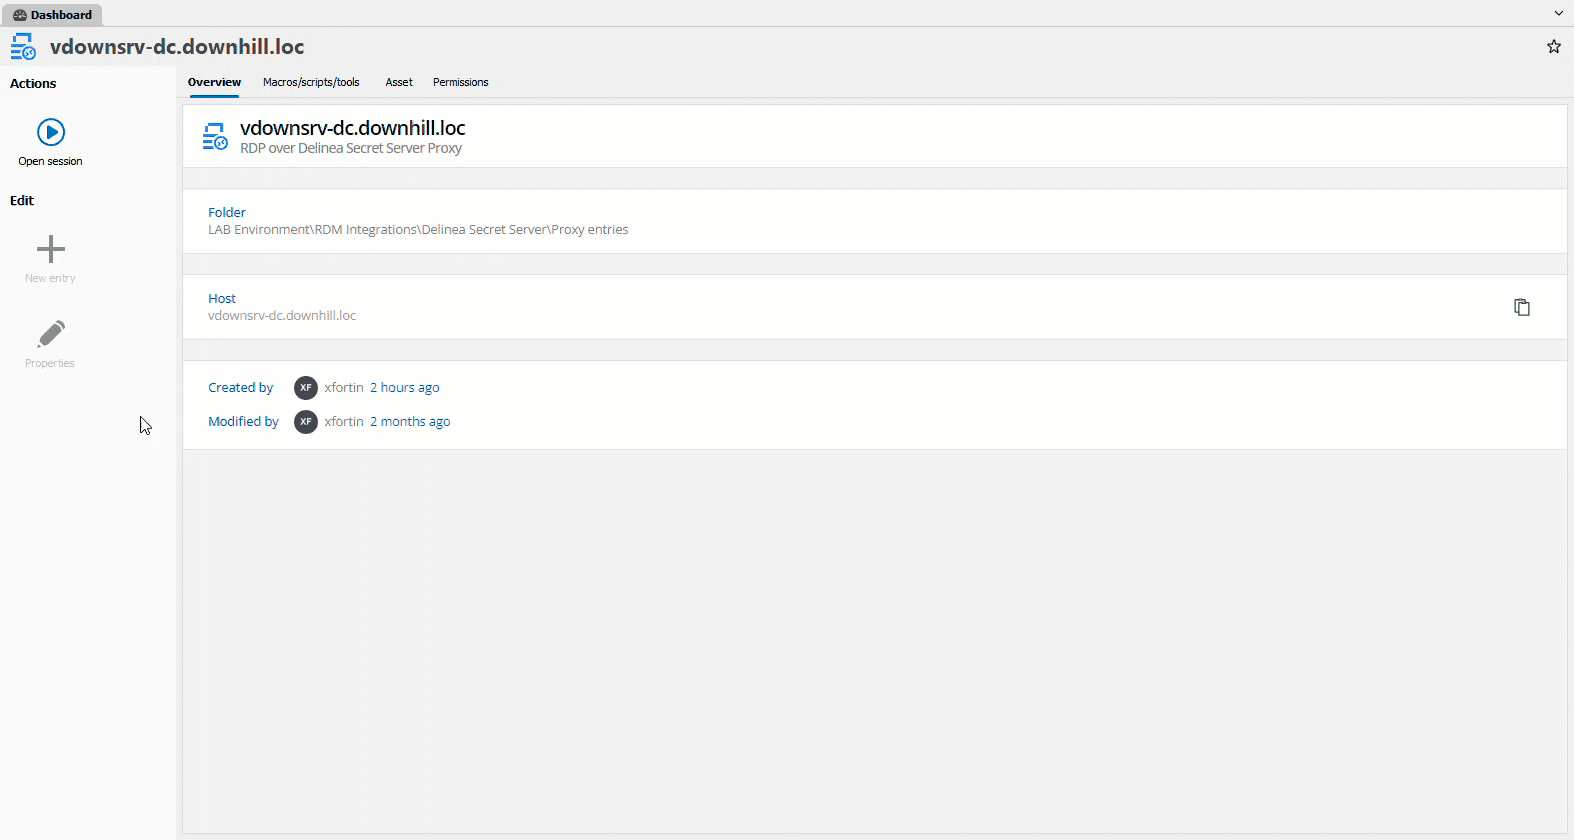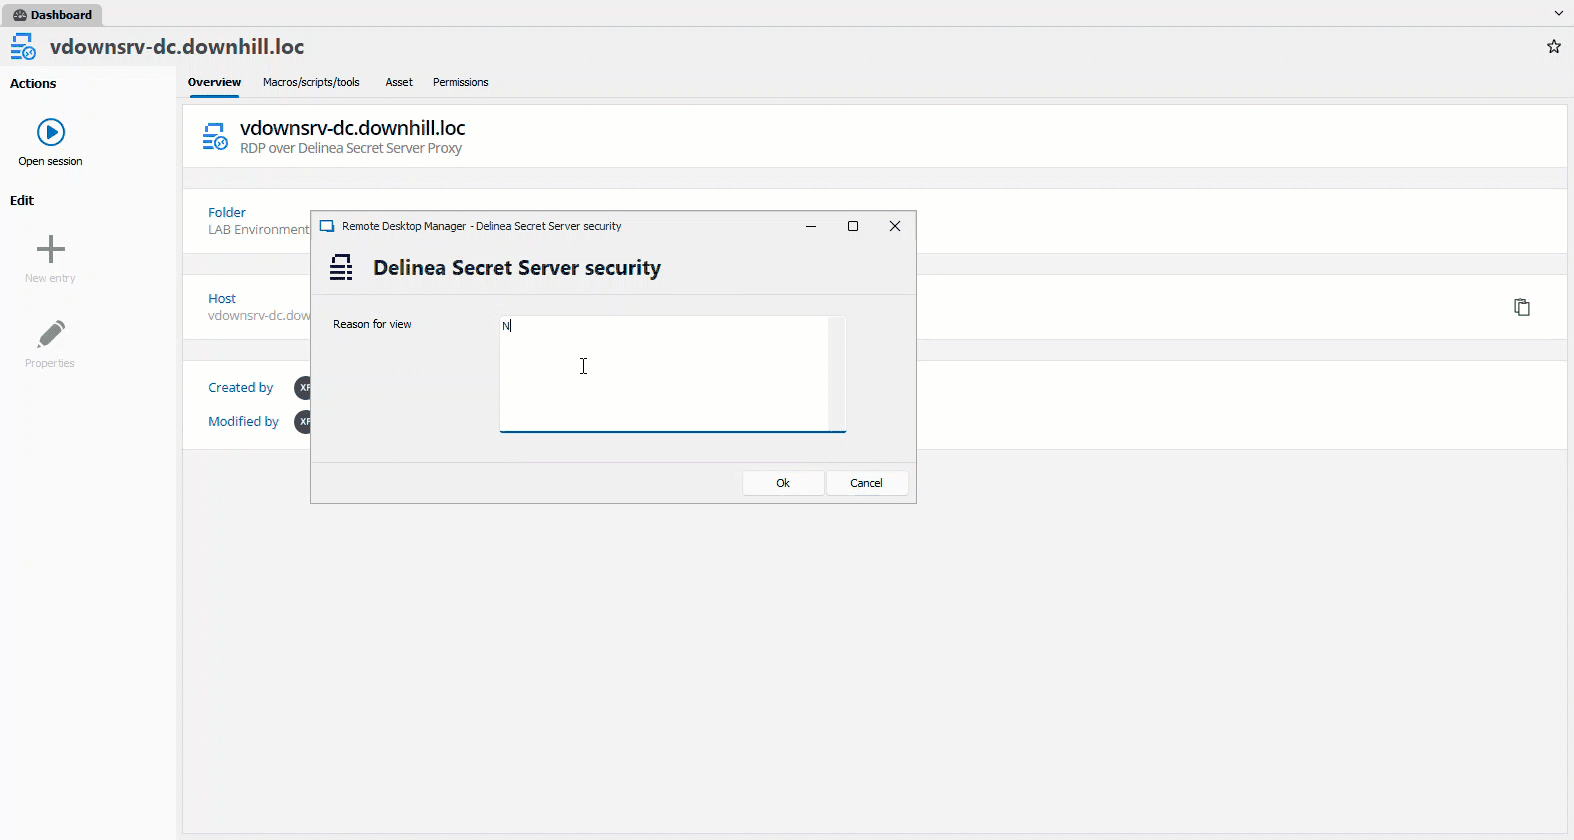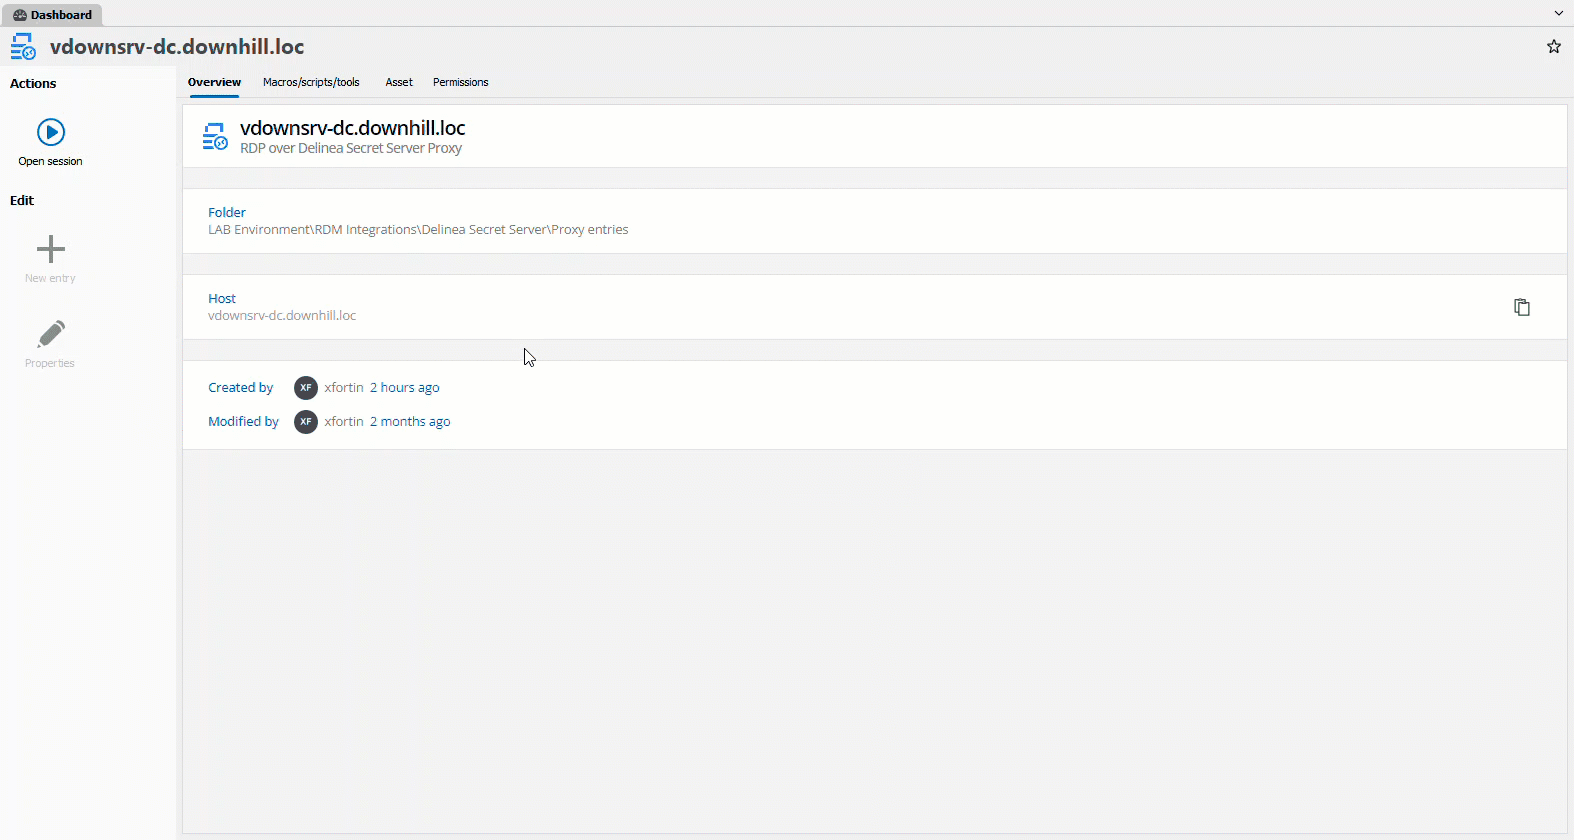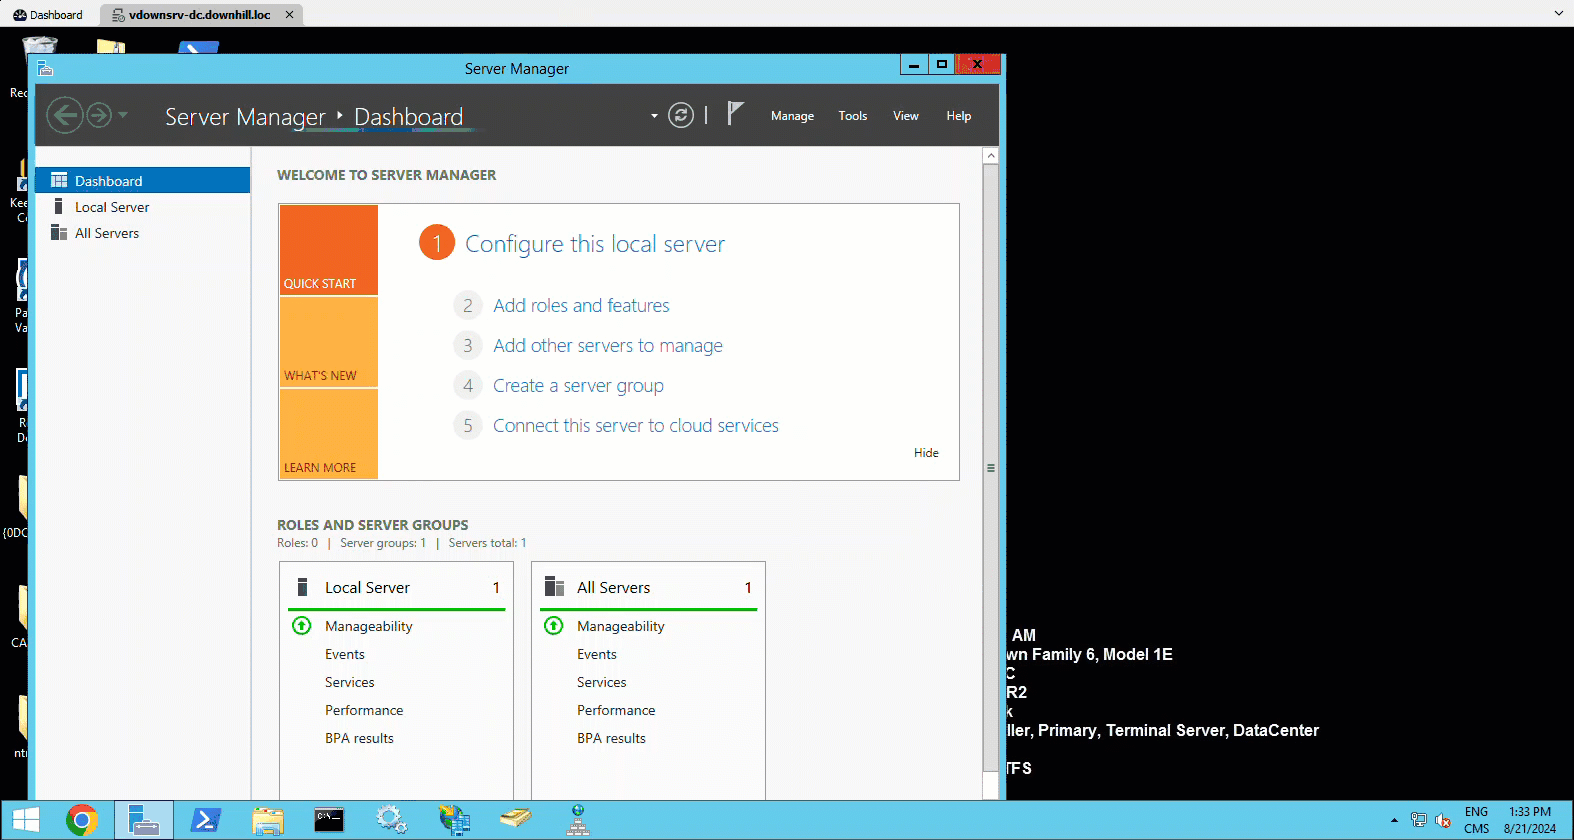
Understøttelse af Delinea Secret Server-proxy til RDP og SSH
Vi har tilføjet nye RDP- og SSH-sessioner, der er designet til at udnytte Delineas Secret Server-proxy. Når du bruger proxyen sammen med Delineas robuste politikker for betinget adgang, kan du sikre, at RDP- og SSH-forbindelser administreres og styres sikkert. Den brugerdefinerede RDP-post bevarer alle de kendte indstillinger fra en almindelig RDP-session, mens SSH-forbindelsen tilbyder de samme standardindstillinger, brugerdefinerede baggrundsfarver og skrifttyper, konfigurerbare tastaturindstillinger og mere.
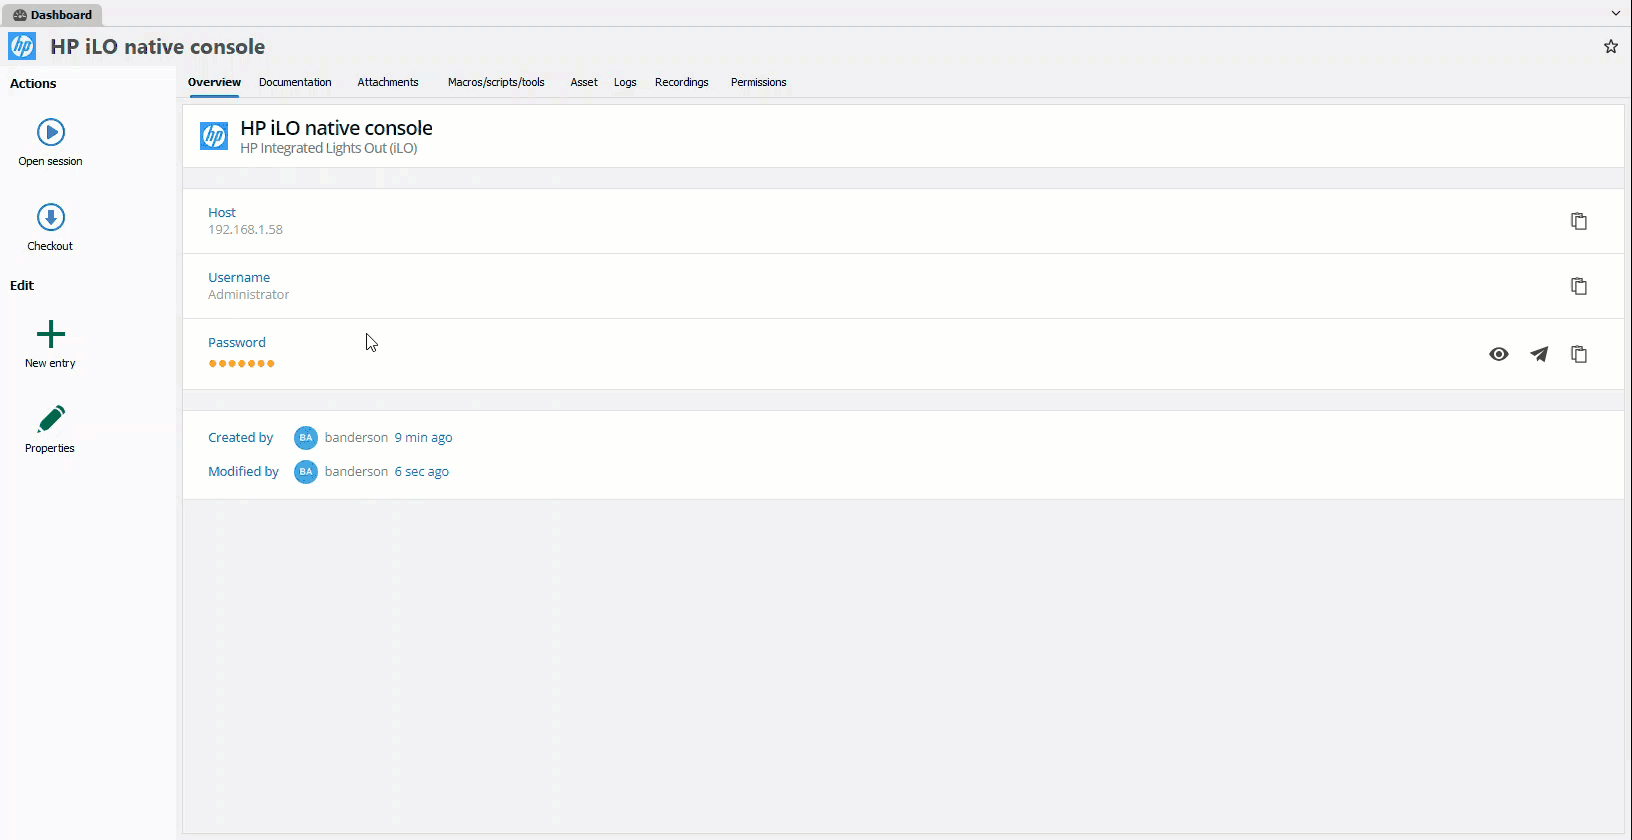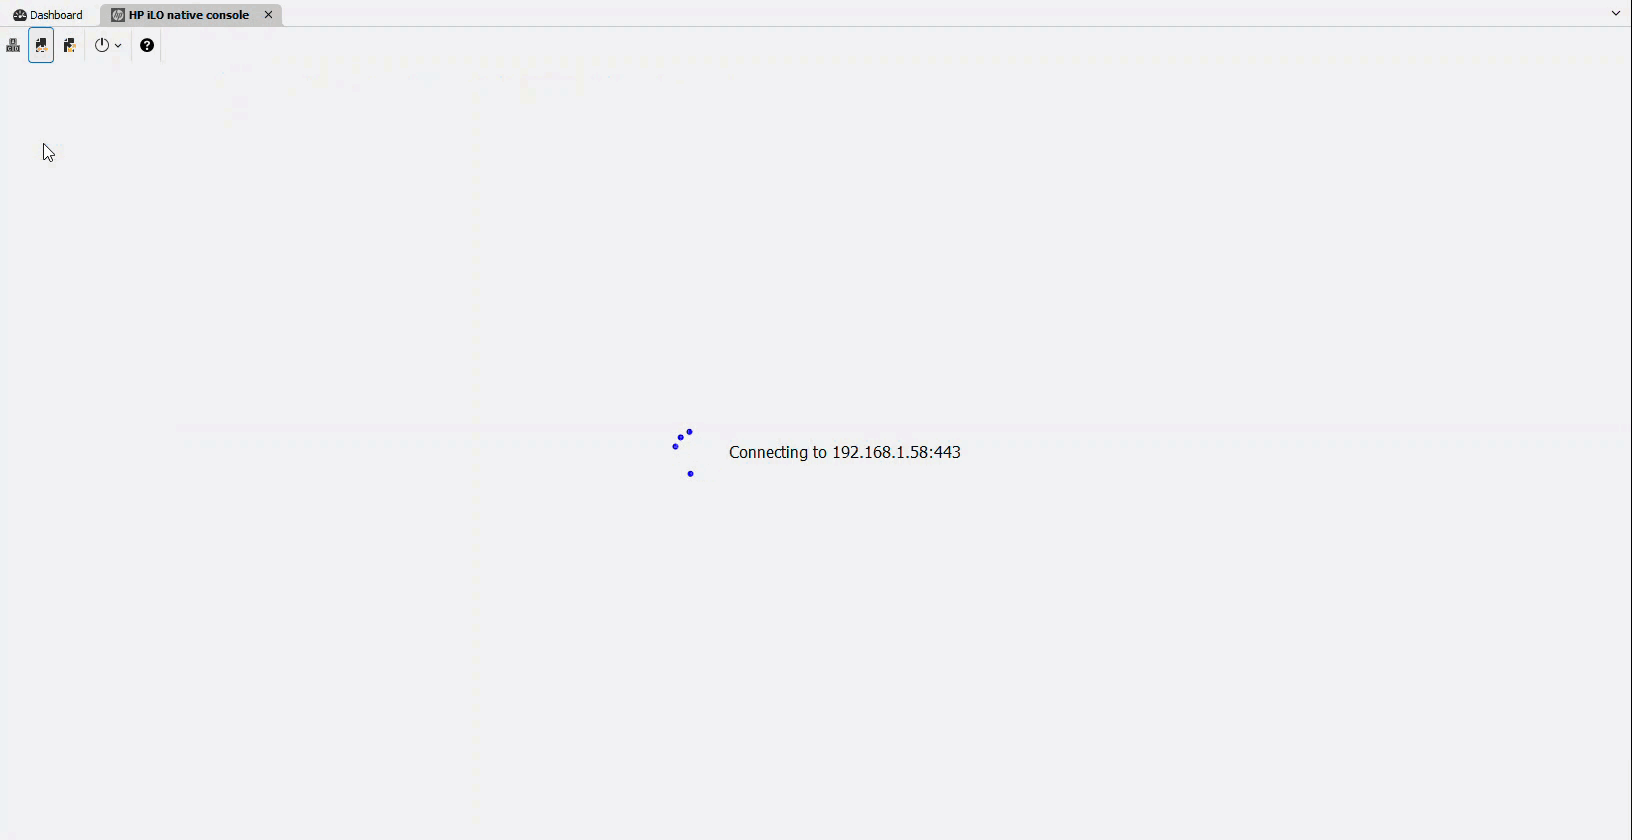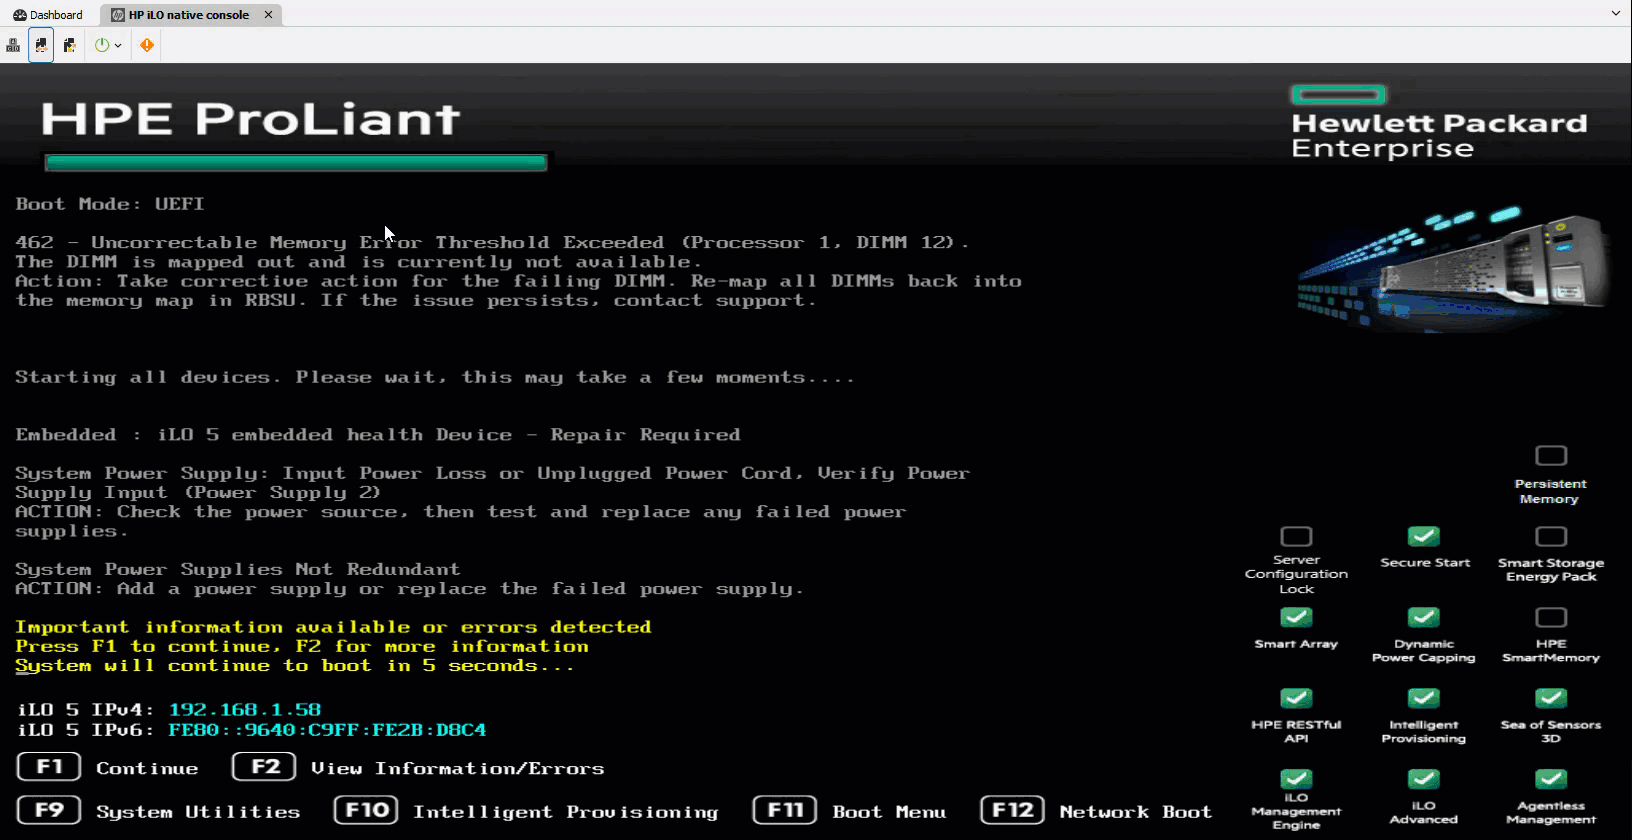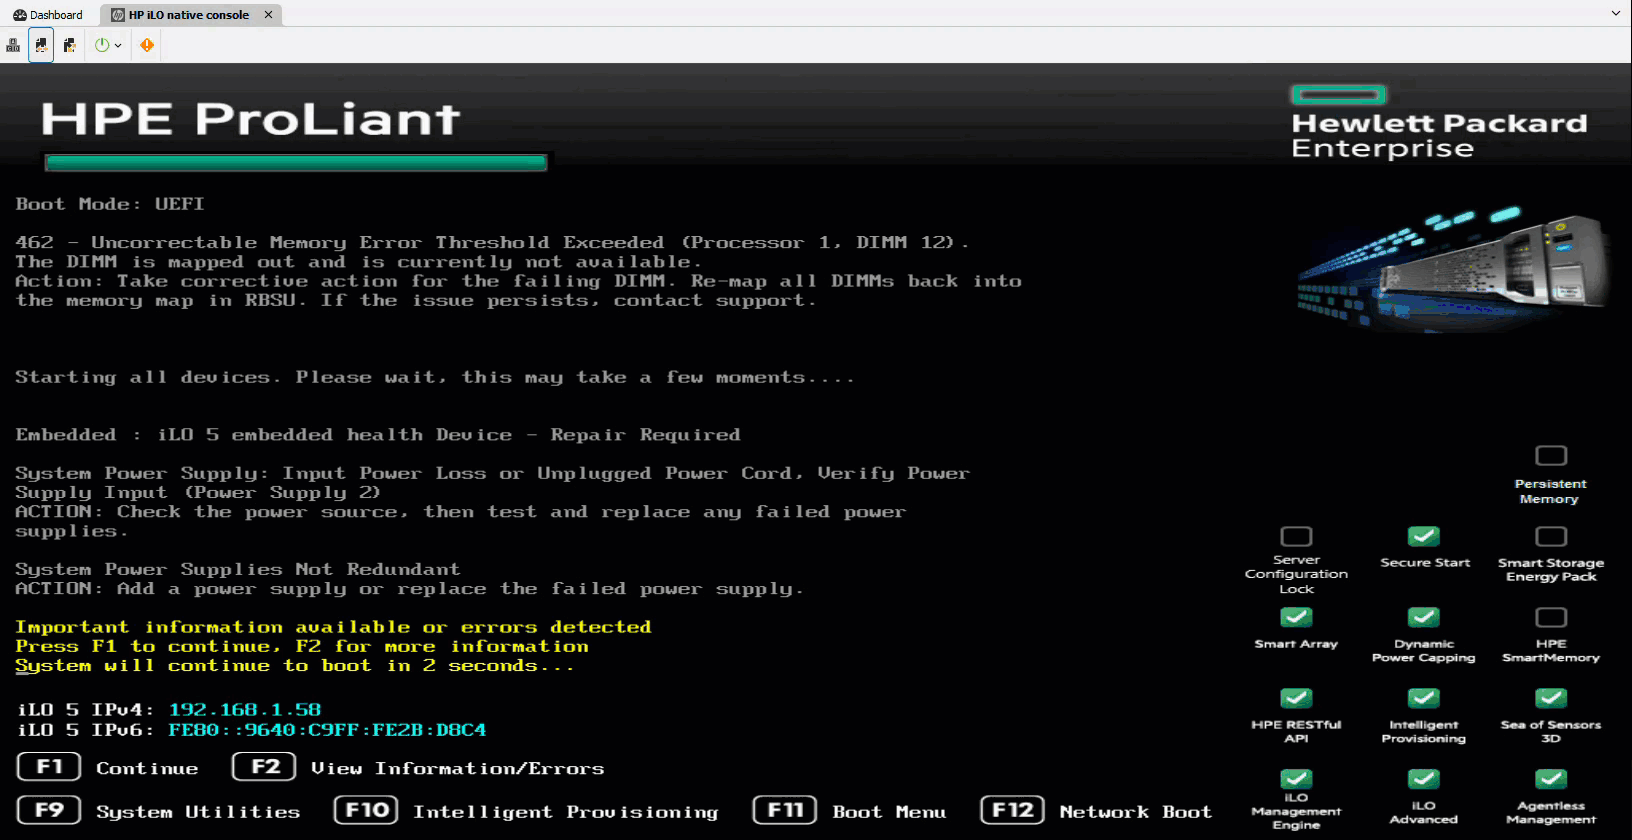
Native HP® iLO-konsol
Efter tilføjelsen af Dell iDRAC-konsollen har vi tilføjet den native HP® iLO-konsol. En server med HP® iLO (Integrated Lights-Out) er en server med integreret teknologi til fjernadministration, så du kan styre serveren uanset operativsystem eller driftstilstand. Det gør styring og vedligeholdelse af serveren nemmere og mere effektiv direkte i Remote Desktop Manager. Læs mere om HP® iLO.
Adgangskodeadministratoren Proton Pass
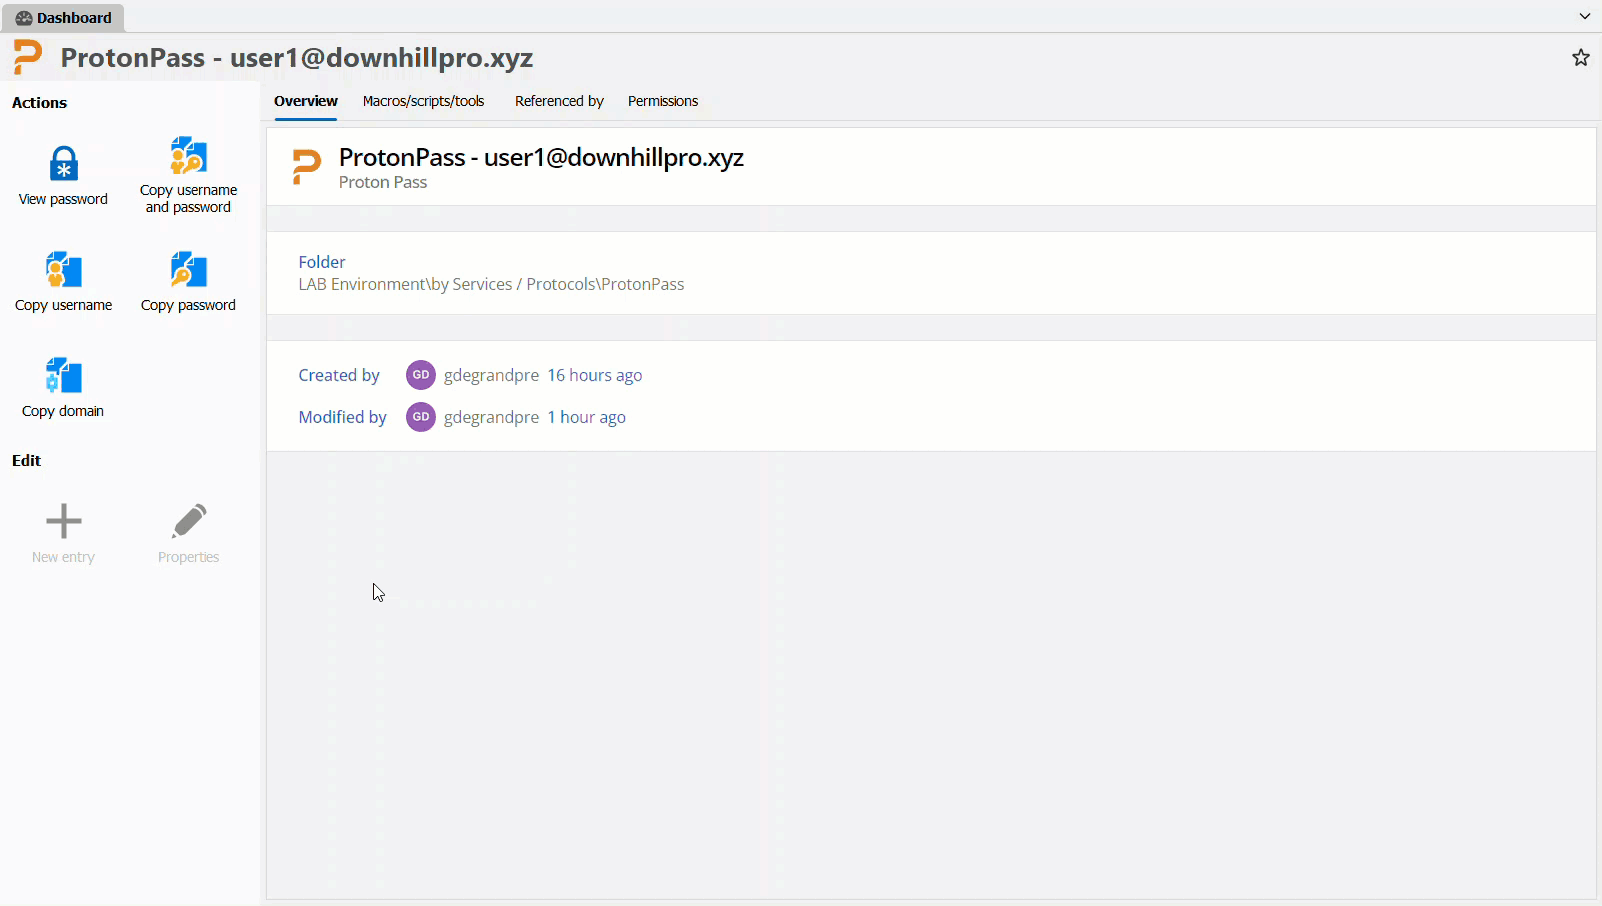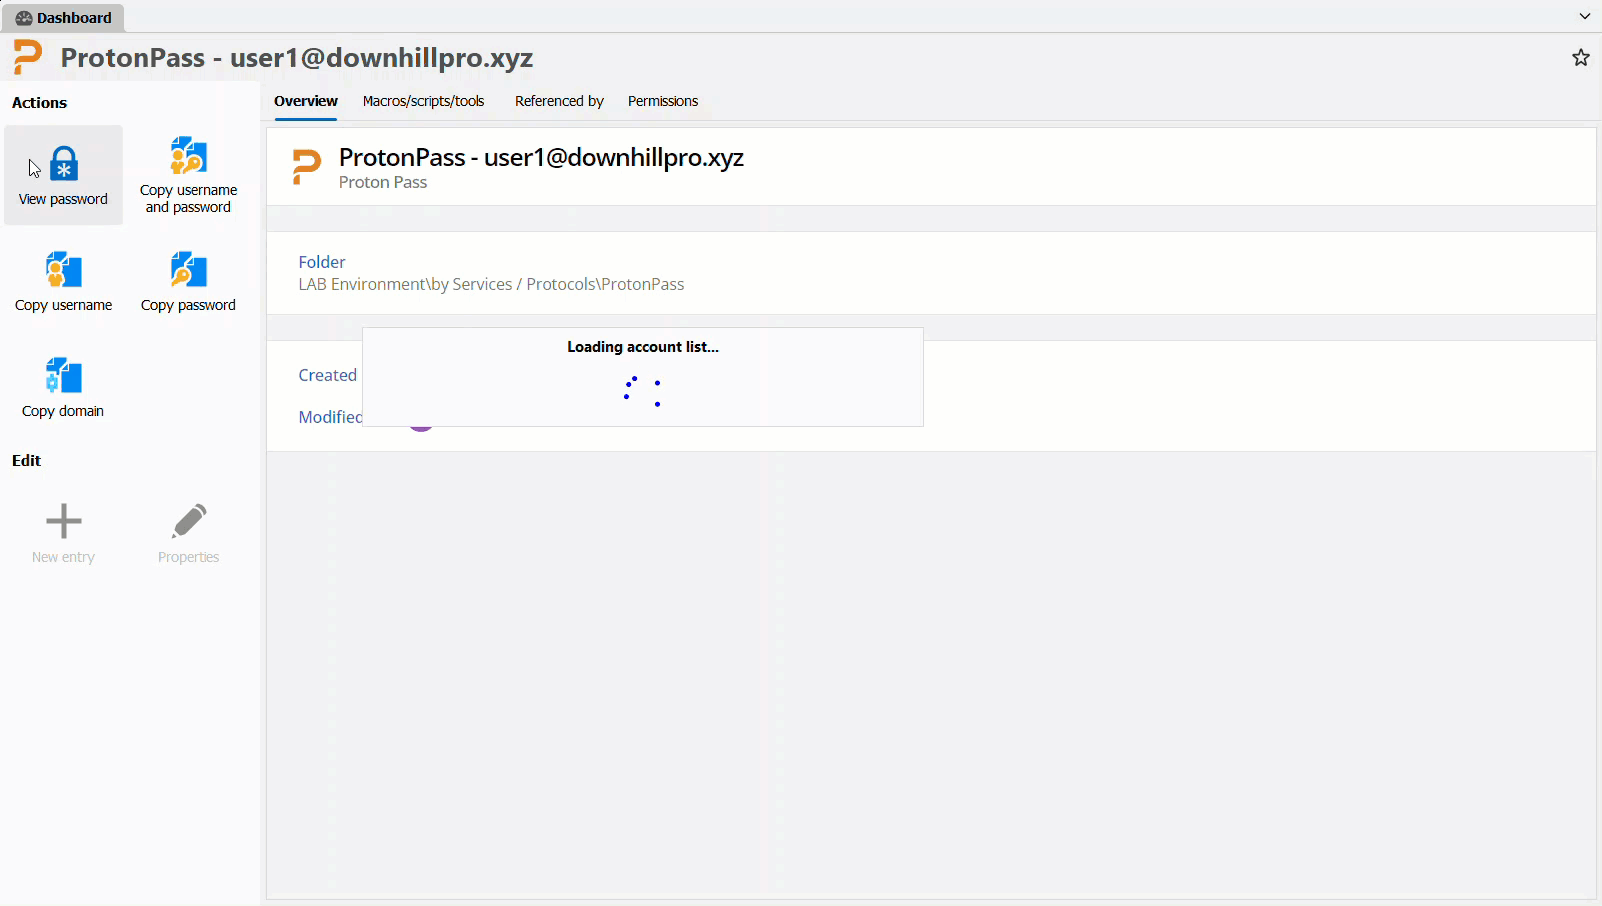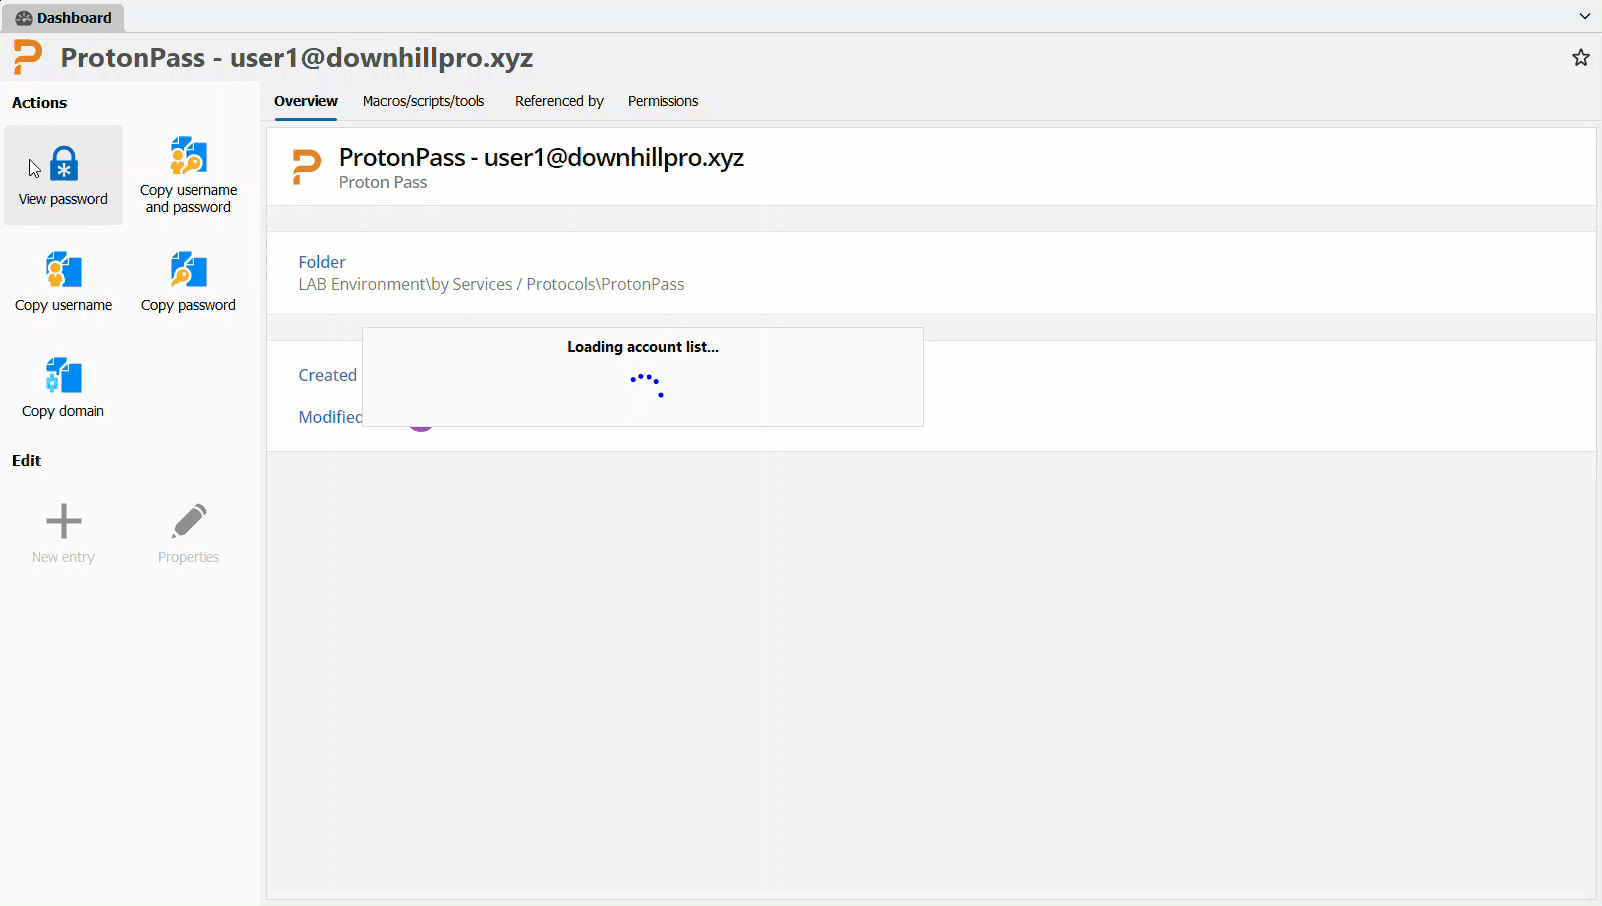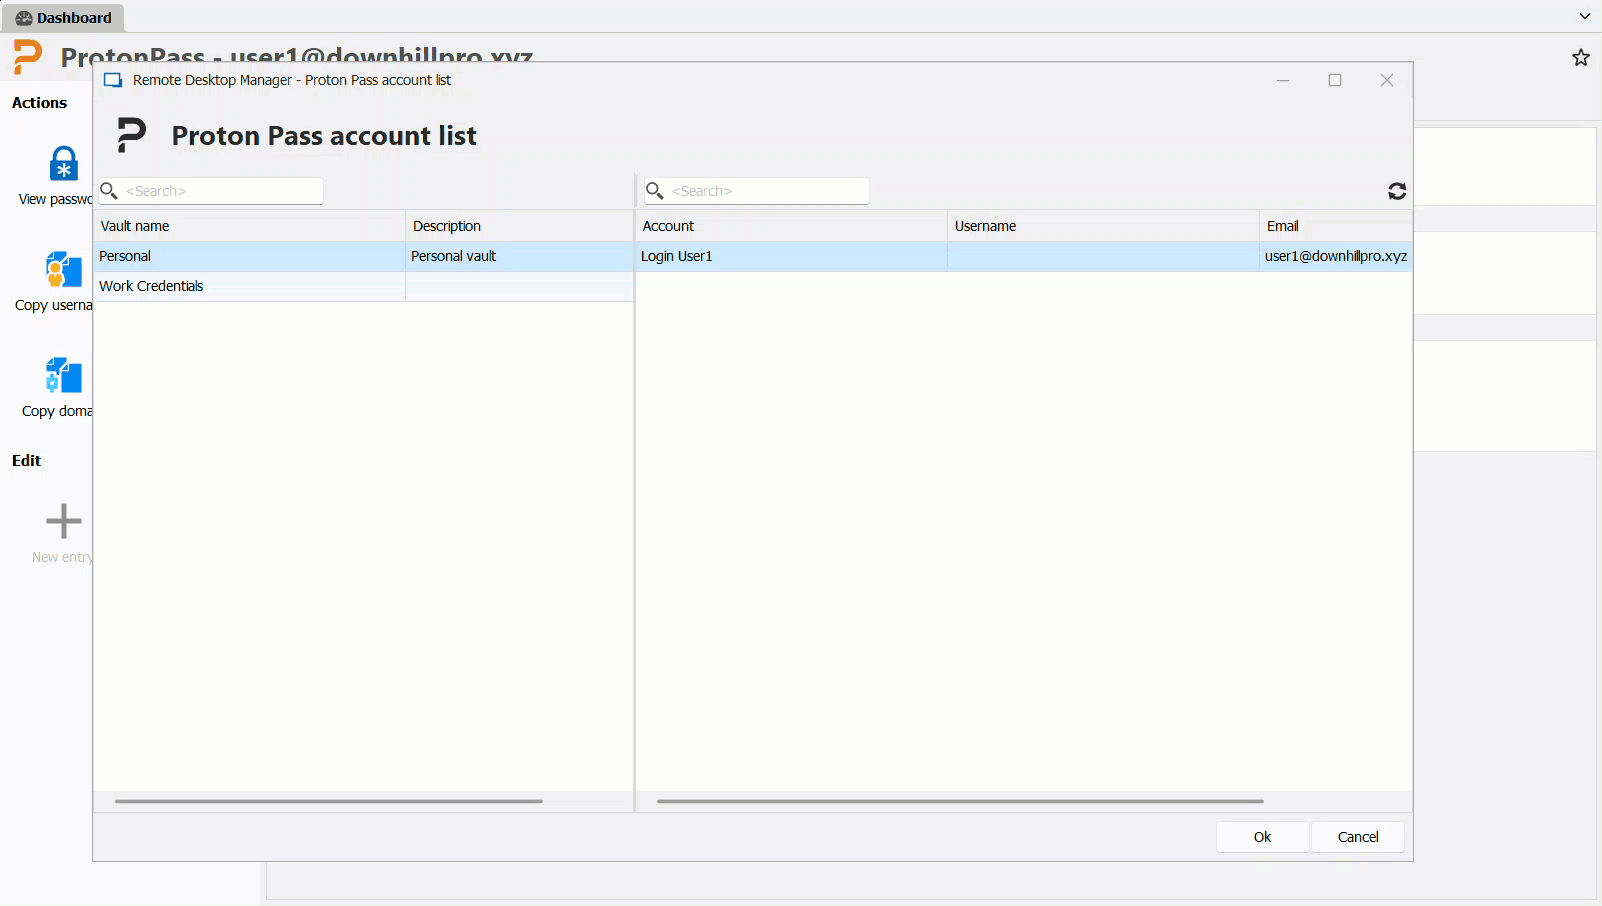
Vores liste over adgangskodeadministratorer fra tredjeparter vokser igen! Vi har tilføjet understøttelse af Proton Pass, så legitimationsoplysninger nemt kan indsættes i Remote Desktop Manager!
Tilføjelsesunderstøttelse af Barracuda NAC VPN
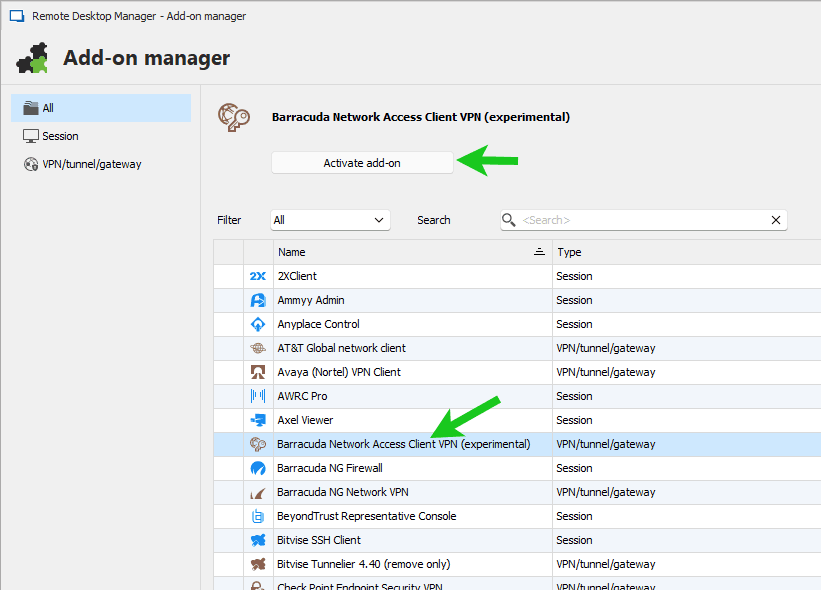
Vi understøtter nu Barracuda NAC VPN som en ny tilføjelse, så vores Barracuda-brugere kan automatisere forbindelsen til slutpunkter med RDM.
Bemærk: Den nye posttype er eksperimentel, og vi vil gerne høre din feedback. Skriv til os på vores forum, og del dine tanker om den nye VPN-post!
Billetservice til ServiceNow
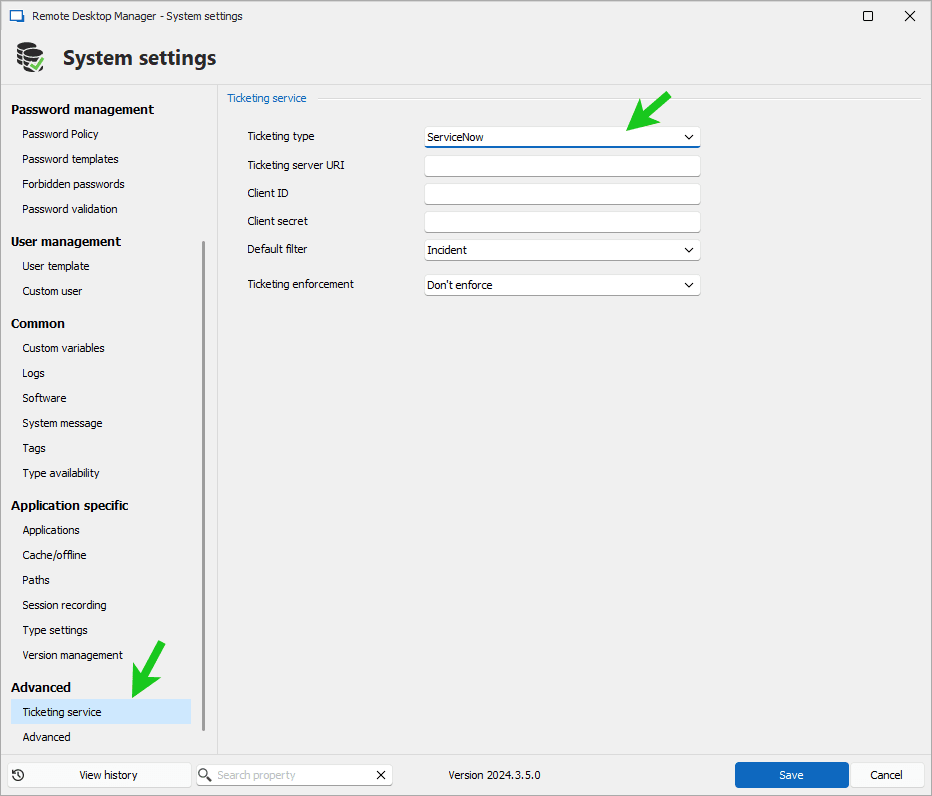
Det er nu muligt at tilføje en prompt, hvor du angiver en billet i ServiceNow (indtil videre kun for SQL Server). Indstillingen findes under Administration > System settings > Ticketing service og gør adgangsanmodninger og opgaver markant nemmere ved at validere grunden til at oprette forbindelse til slutpunkter, hvor et billetnummer er påkrævet. Den er også nyttig til logning, især til revisionsspor.
Forbedringer
Forbedringer af SSH-terminalbroadcast
Vi har implementeret to nye knapper til SSH-broadcast: én til at broadcaste alle åbne SSH-terminalsessioner i RDM og én til at fjerne alle broadcasts. Indstillingerne bygger videre på den eksisterende broadcast-funktion og gør det meget nemmere og mere intuitivt at sende den samme kommando til alle åbne terminalsessioner.
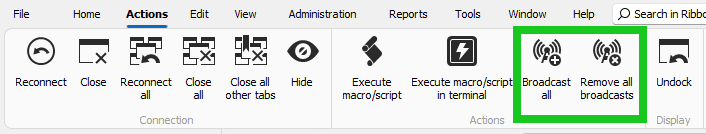
Sådan fungerer knappen Broadcast all:
- Krav: Der skal være mindst to åbne poster, der kan broadcaste.
- Ingen eksisterende broadcast-post: Tilføjer alle poster til broadcasten.
- Eksisterende broadcast-post(er): Tilføjer enhver post, der ikke allerede broadcastes.
- Skift af visning: Hvis det er slået til, skiftes der til en forudkonfigureret visning.
Sådan fungerer knappen Remove all broadcasts:
- Fjerner alle poster fra broadcasten, hvis nogen aktuelt broadcaster.
SSH-syntaksfremhævning: understøttelse af fed skrift og flere farver
Vi har tilføjet understøttelse af fed skrift på tegn ved syntaksfremhævning i vores SSH-terminal. Du kan også sætte fed stil som standard for alle aktuelle SSH-poster under File > Settings og ændre standardindstillingerne for nye poster, så det gælder alle nye SSH-sessioner, der oprettes.
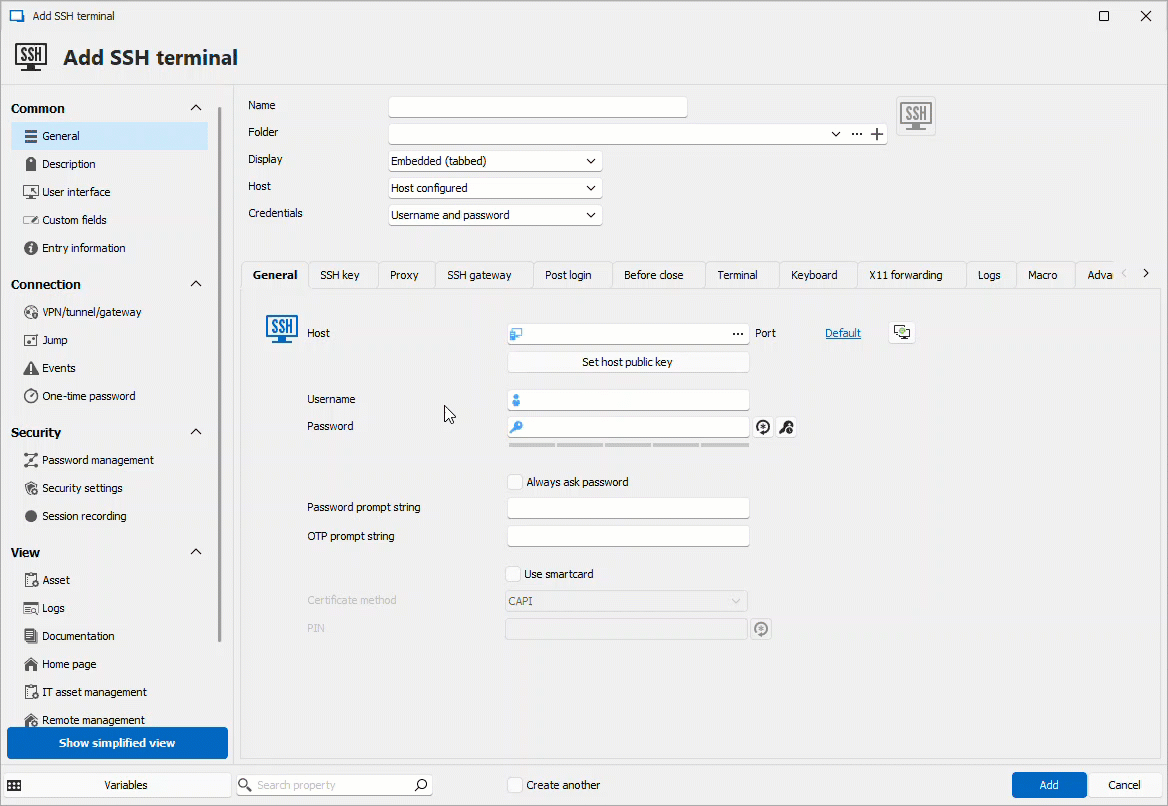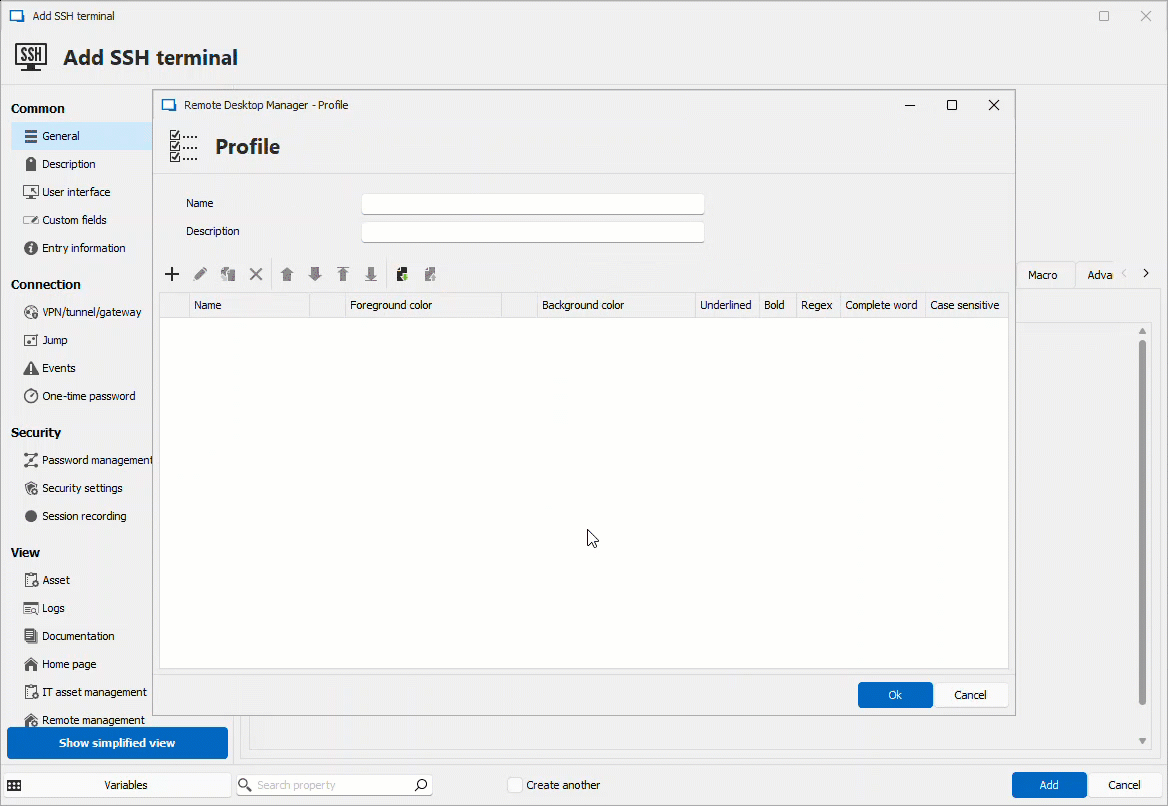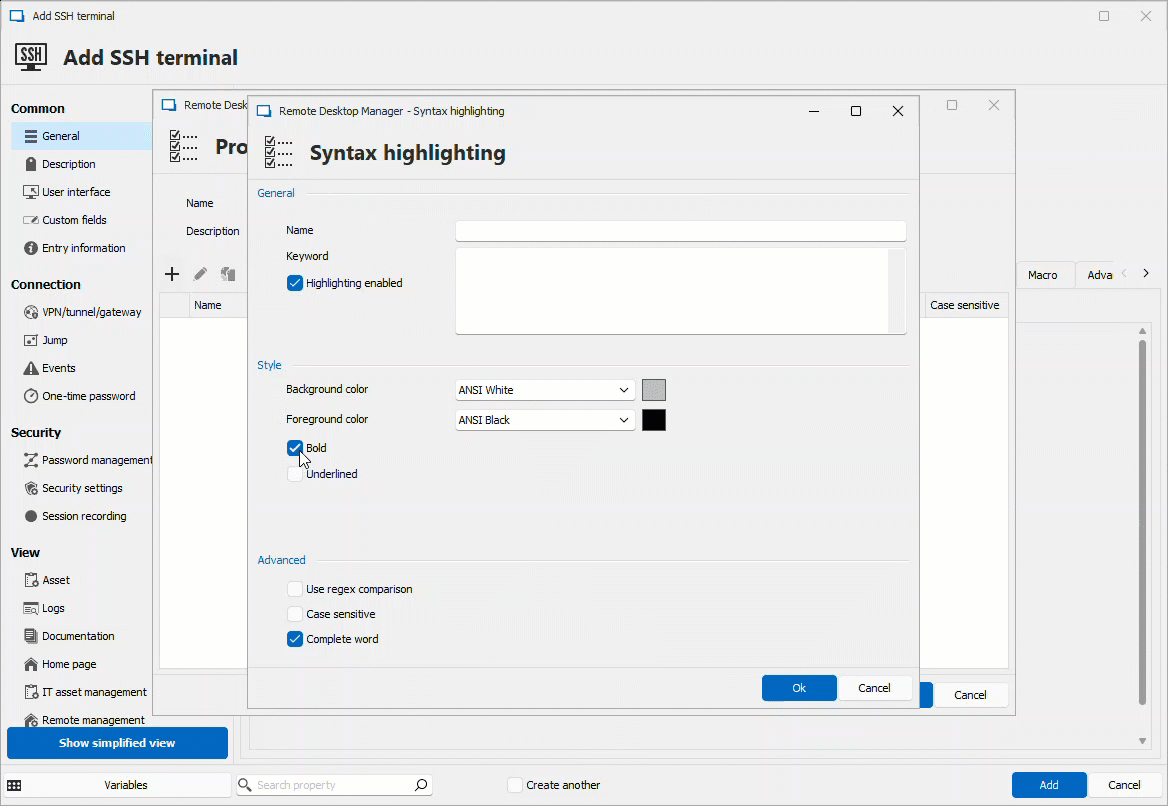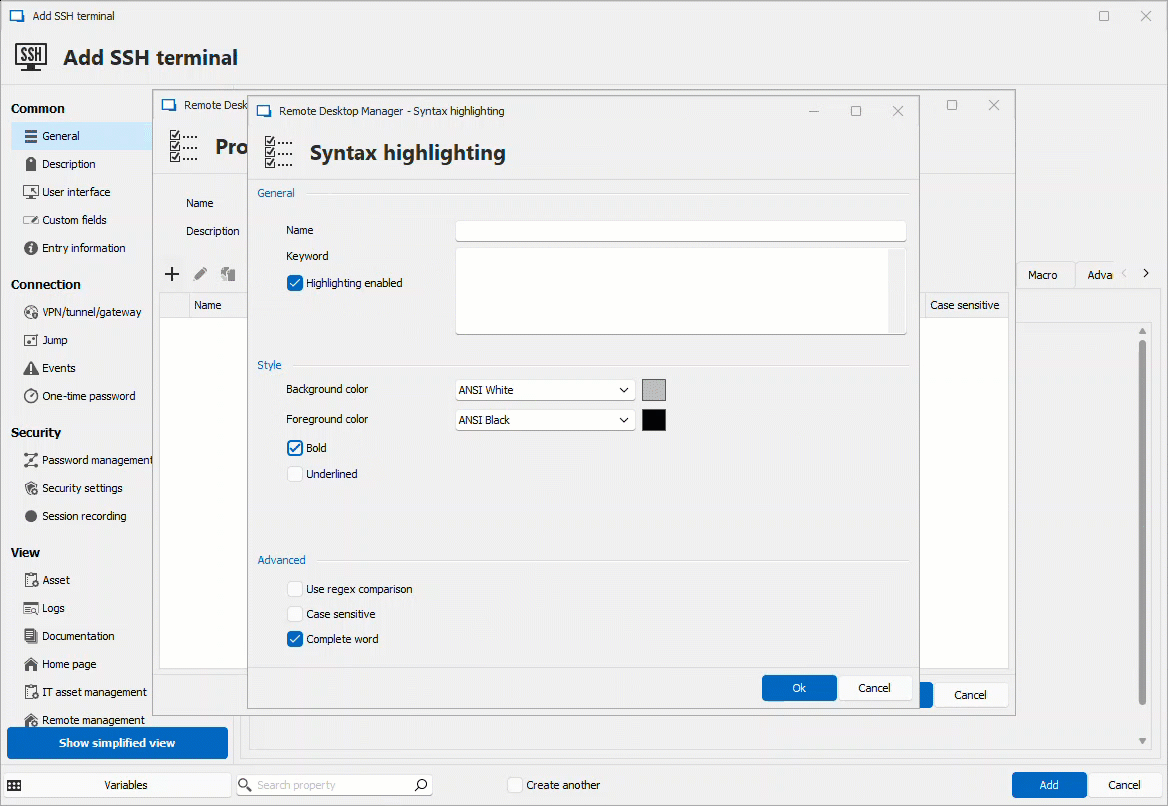
Sådan konfigurerer du fed stil i RDM’s generelle indstillinger:
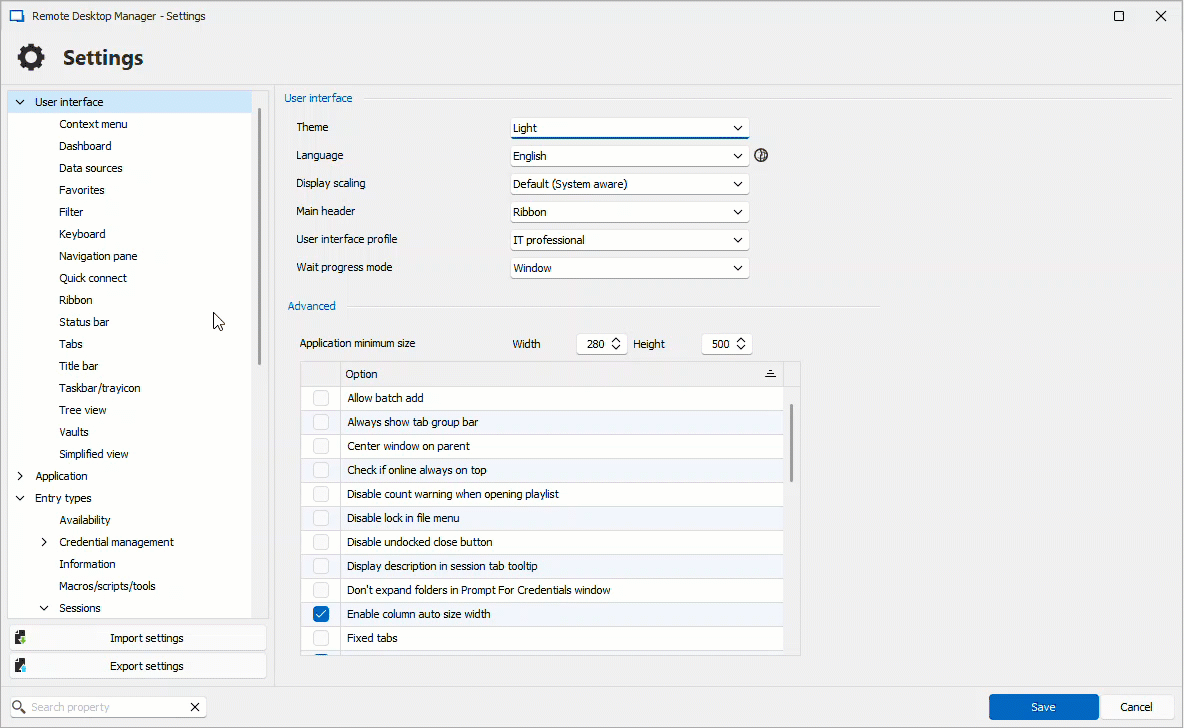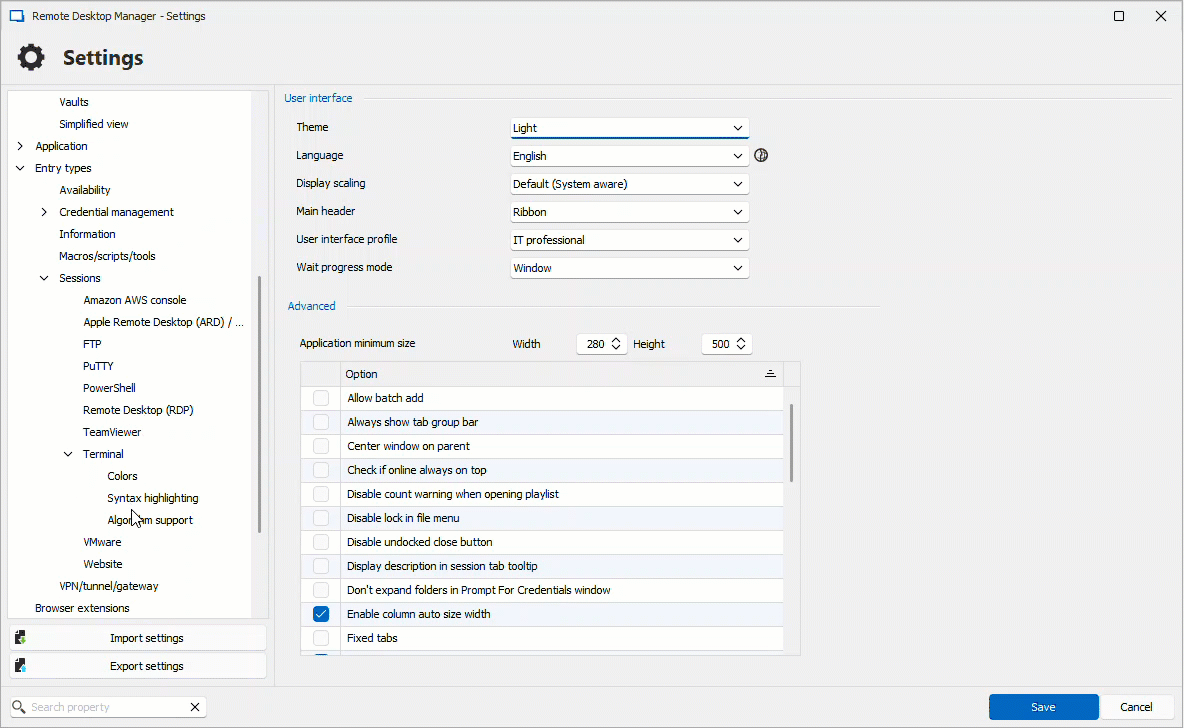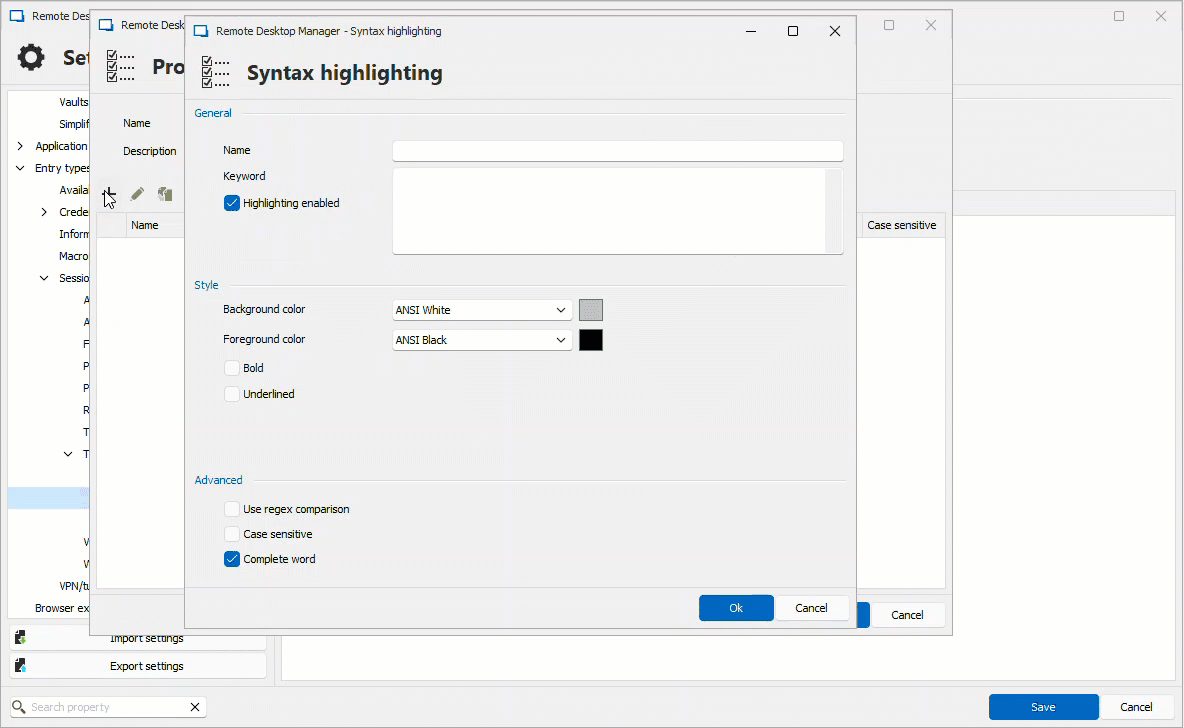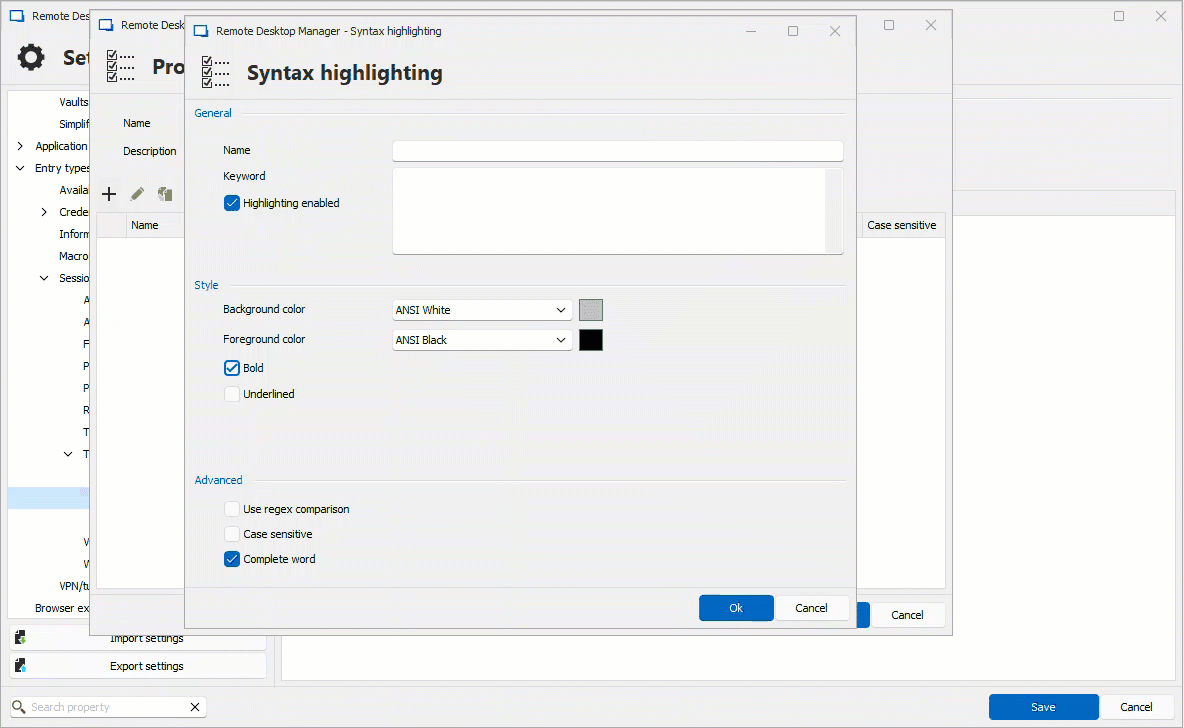
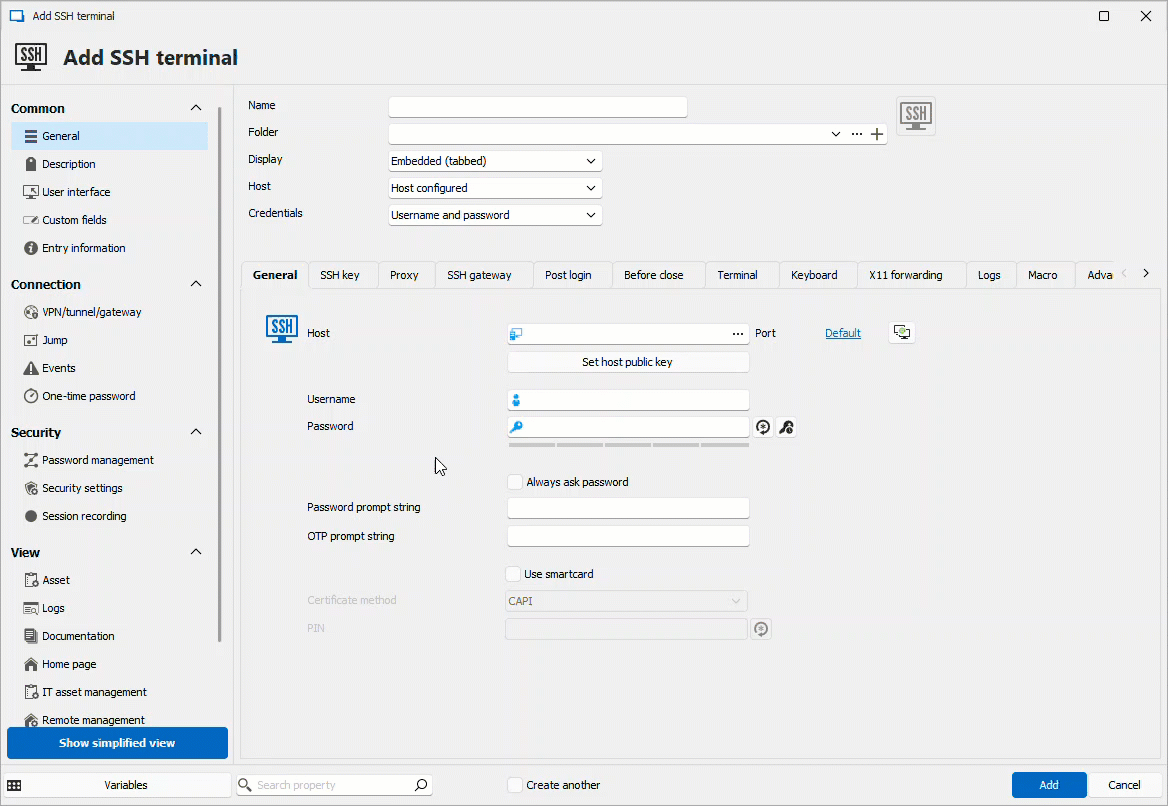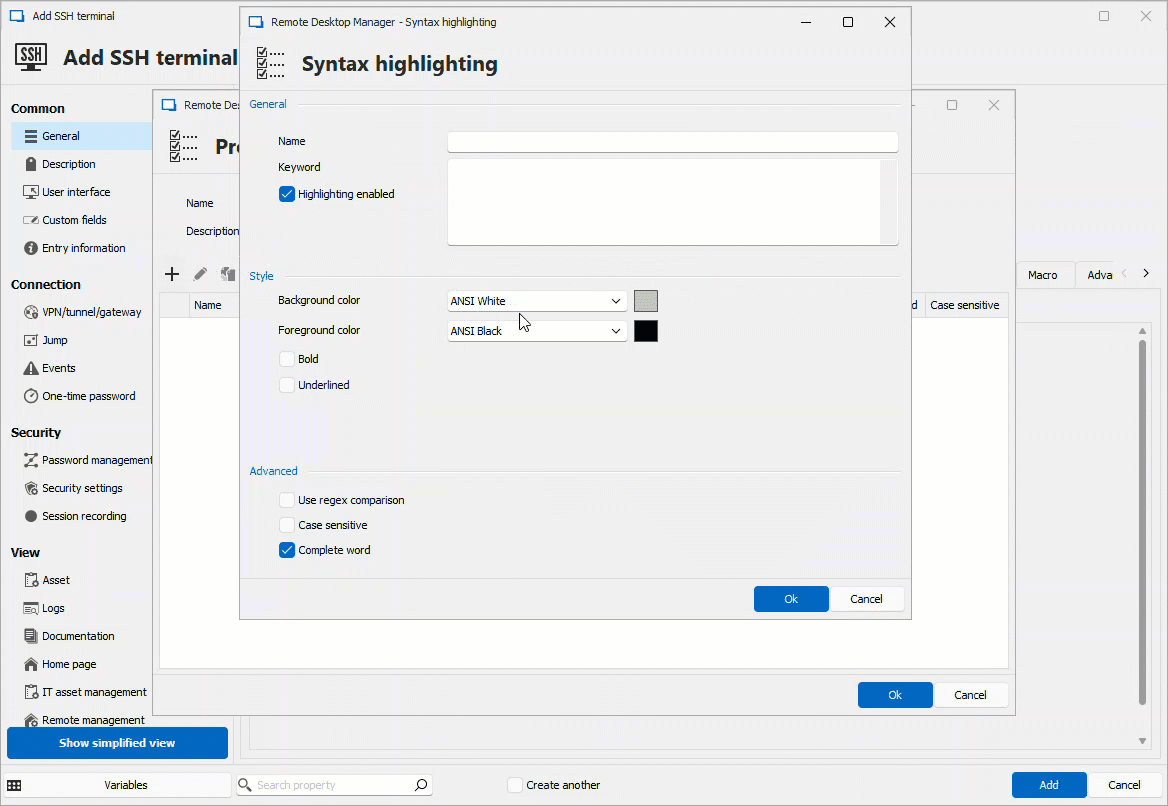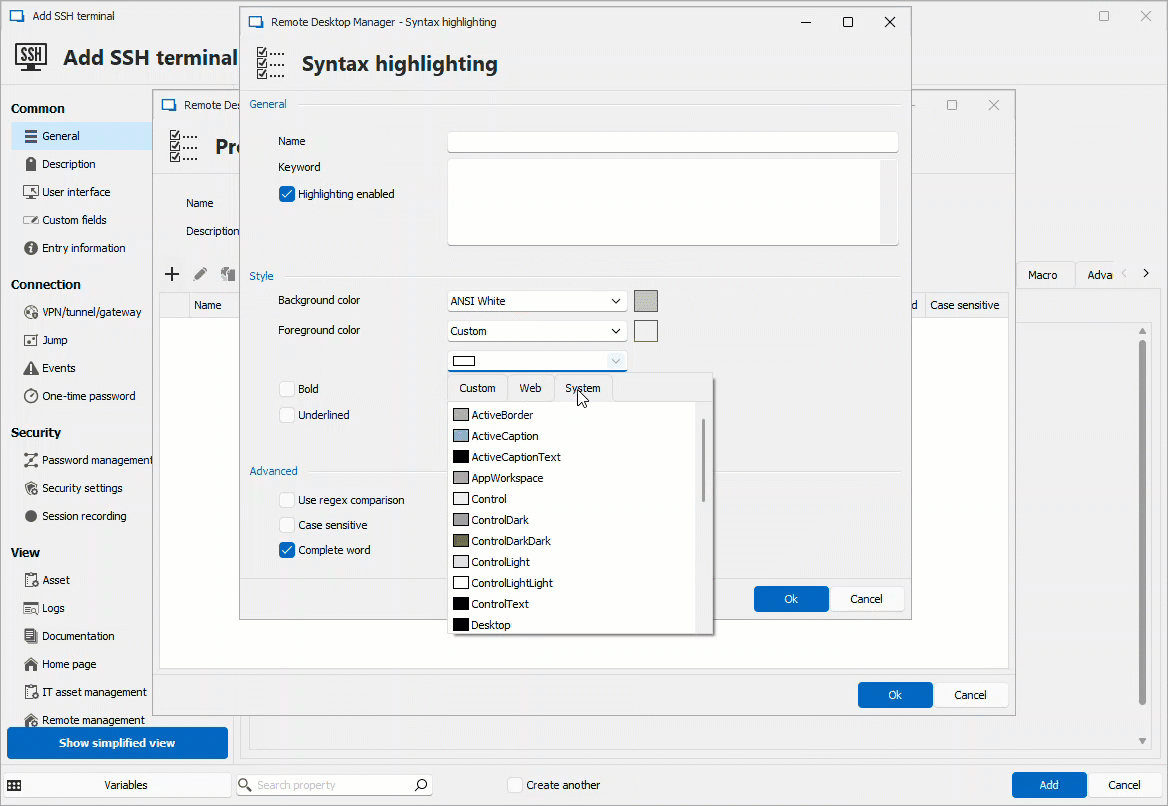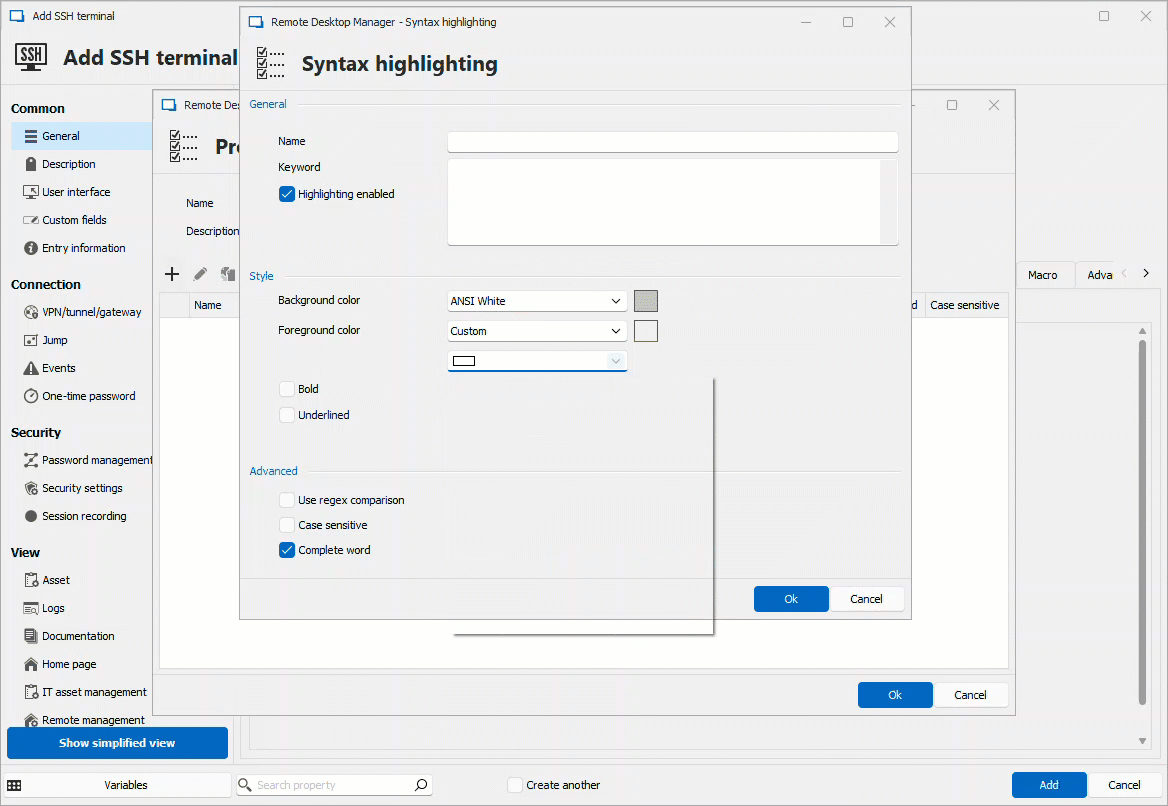
Du kan nu også bruge brugerdefinerede farver (RGB-værdier) i stedet for de foruddefinerede terminalfarver (for eksempel ANSI Green, ANSI Red og ANSI Cyan). Ligesom med den forrige forbedring af syntaksfremhævning kan du ændre standardindstillingen for nye sessioner under File > Settings.
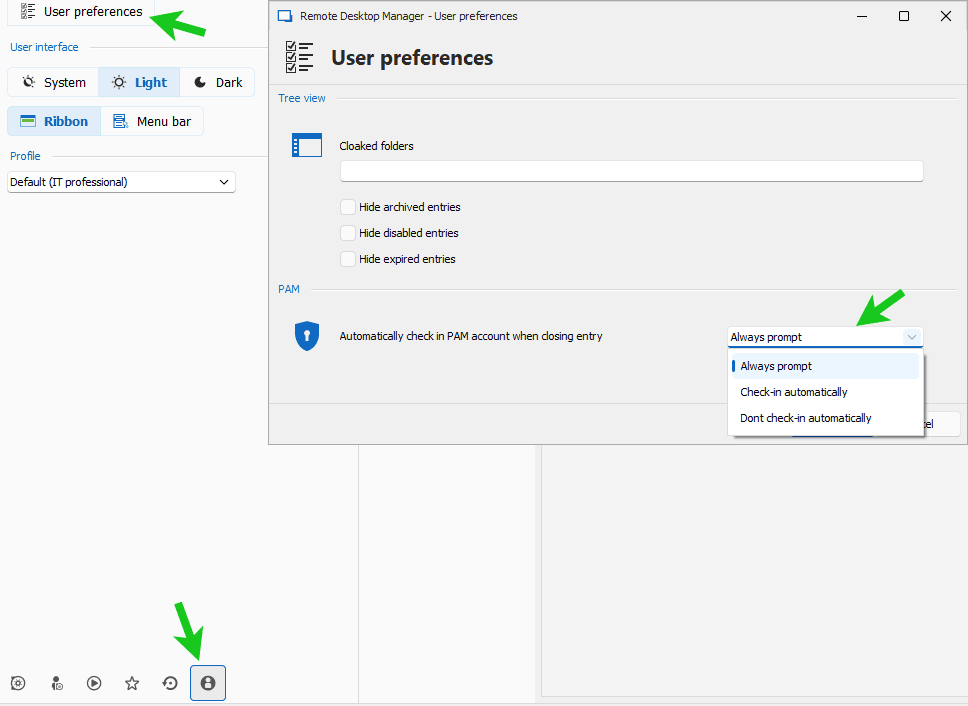
Devolutions PAM: automatisk indtjekning af en privilegeret konto, når en session lukkes
Vi fortsætter arbejdet med at styrke og udvide mulighederne i Devolutions PAM og har forbedret, hvordan privilegerede konti håndteres i sessioner. Brugerne kan nu automatisk tjekke en privilegeret konto ind eller blive bedt om at gøre det, hvis den tildelte brugstid ikke er udløbet. Det mindsker sikkerhedsrisici og gør det nemmere for administratorer at administrere kontiene, især når politikker for rotation af adgangskoder til meget følsomme konti er afgørende. Funktionen træder også i kraft, når just-in-time-rettighedsforhøjelse (JIT) bruges til at lade en bestemt konto udføre privilegerede opgaver.
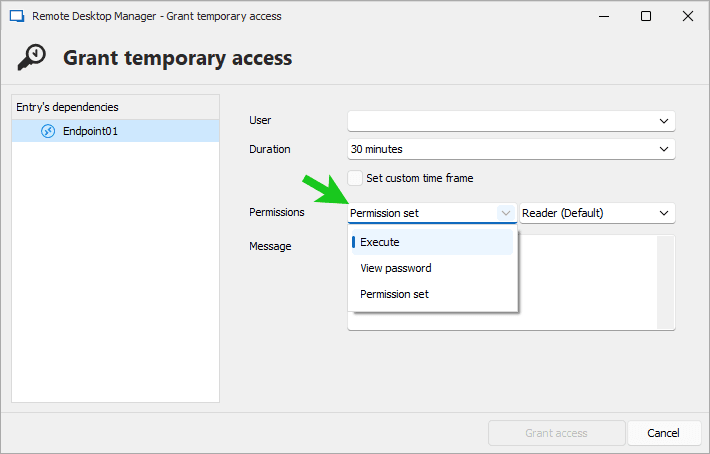
Brugerdefinerbare tilladelser til midlertidig adgang
Det er nu muligt for brugerne at anmode om og for administratorerne at angive yderligere tilladelser efter behov, for eksempel give visnings- og kørselsrettigheder i en bestemt periode og tildele rettigheder via tilladelsessæt, når brugerne anmoder om midlertidig adgang, eller når administratorerne tildeler den. Administratorer vil måske ikke, at brugerne skal se alle poster, men de vil måske gøre posterne midlertidigt synlige eller lade brugerne åbne sessioner, så legitimationsoplysninger kan udfyldes automatisk på websites. Når de her elementer er tilgængelige, er det nemmere for administratorer at delegere adgangsrettigheder midlertidigt, og brugerne får hurtigere adgang til de poster med de tilladelser, de skal bruge for at udføre deres arbejde.
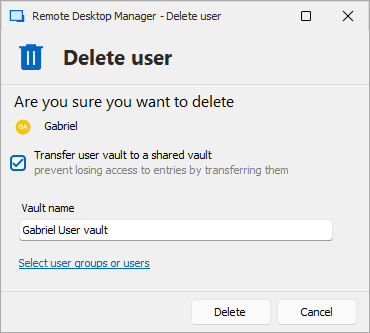
Afvikling af brugere
Vi introducerer en automatiseret afvikling af brugere i datakilder til SQL Server, Devolutions Server og Devolutions Cloud (allerede understøttet). Processen lader administratorer automatisk forberede og fjerne RDM-brugere, når de forlader teamet eller holder op med at bruge RDM, så deres licenser nemt kan tildeles igen, og deres brugerbokse kan gendannes og gøres til en delt boks, som kun administratorer kan tilgå.
Fortæl os, hvad du synes
Del gerne dine tanker om Remote Desktop Manager 2024.3. Du kan kommentere nedenfor, skrive i Devolutions Forum eller kontakte vores supportteam. Som vi ynder at sige her: Vi lytter altid til dig!
Om Remote Desktop Manager
Mere end 800.000 IT-professionelle verden over har tillid til Remote Desktop Manager, som samler fjernforbindelser på én platform, som brugere og teams kan dele sikkert. Platformen understøtter hundredvis af integrerede teknologier og har værktøjer til adgangskodeadministration i enterprise-klasse, global og granulær adgangskontrol og robuste mobilapps, der supplerer desktopklienterne. Remote Desktop Manager giver IT-professionelle og afdelinger mulighed for at styrke sikkerhed, hastighed og produktivitet i hele organisationen og samtidig reducere ineffektivitet, omkostninger og risiko.