











 Adam Listek
Den seneste Devolutions-udgivelse, 2026.2, fokuserer på at reducere de små, men konstante friktionspunkter, der sinker IT-driften hver dag: gentagne godkendelser, afkoblede arbejdsgange, spredte legitimationsoplysninger, begrænset offlineadgang og skift af kontekst mellem produkter.
Udgivelsen introducerer forbedringer på tværs af Devolutions-platformen, der er designet til at hjælpe teams med at komme hurtigere frem og samtidig bevare kontrol, synlighed og sikkerhed.
Her er det nye på tværs af vores fire løsningspakker.
Adgangskodeadministration for medarbejdere
Adgangskodeadministration skal hjælpe teams med at komme hurtigere frem, ikke skabe endnu et system, der skal vedligeholdes.
I 2026.2 udvikler Devolutions Password Manager (tidligere kendt som Devolutions Workspace) og Devolutions Cloud (tidligere kendt som Devolutions Hub) sig videre til mere forbundne og fleksible arbejdsområder til administration af legitimationsoplysninger, adgang og samarbejde.
Ubesværet migrering fra populære adgangskodeadministratorer
Det er ofte besværligt at migrere væk fra en gammel adgangskodeadministrator. Teams ender med at genopbygge mapper manuelt, rette importproblemer eller rydde op i uens datastrukturer.
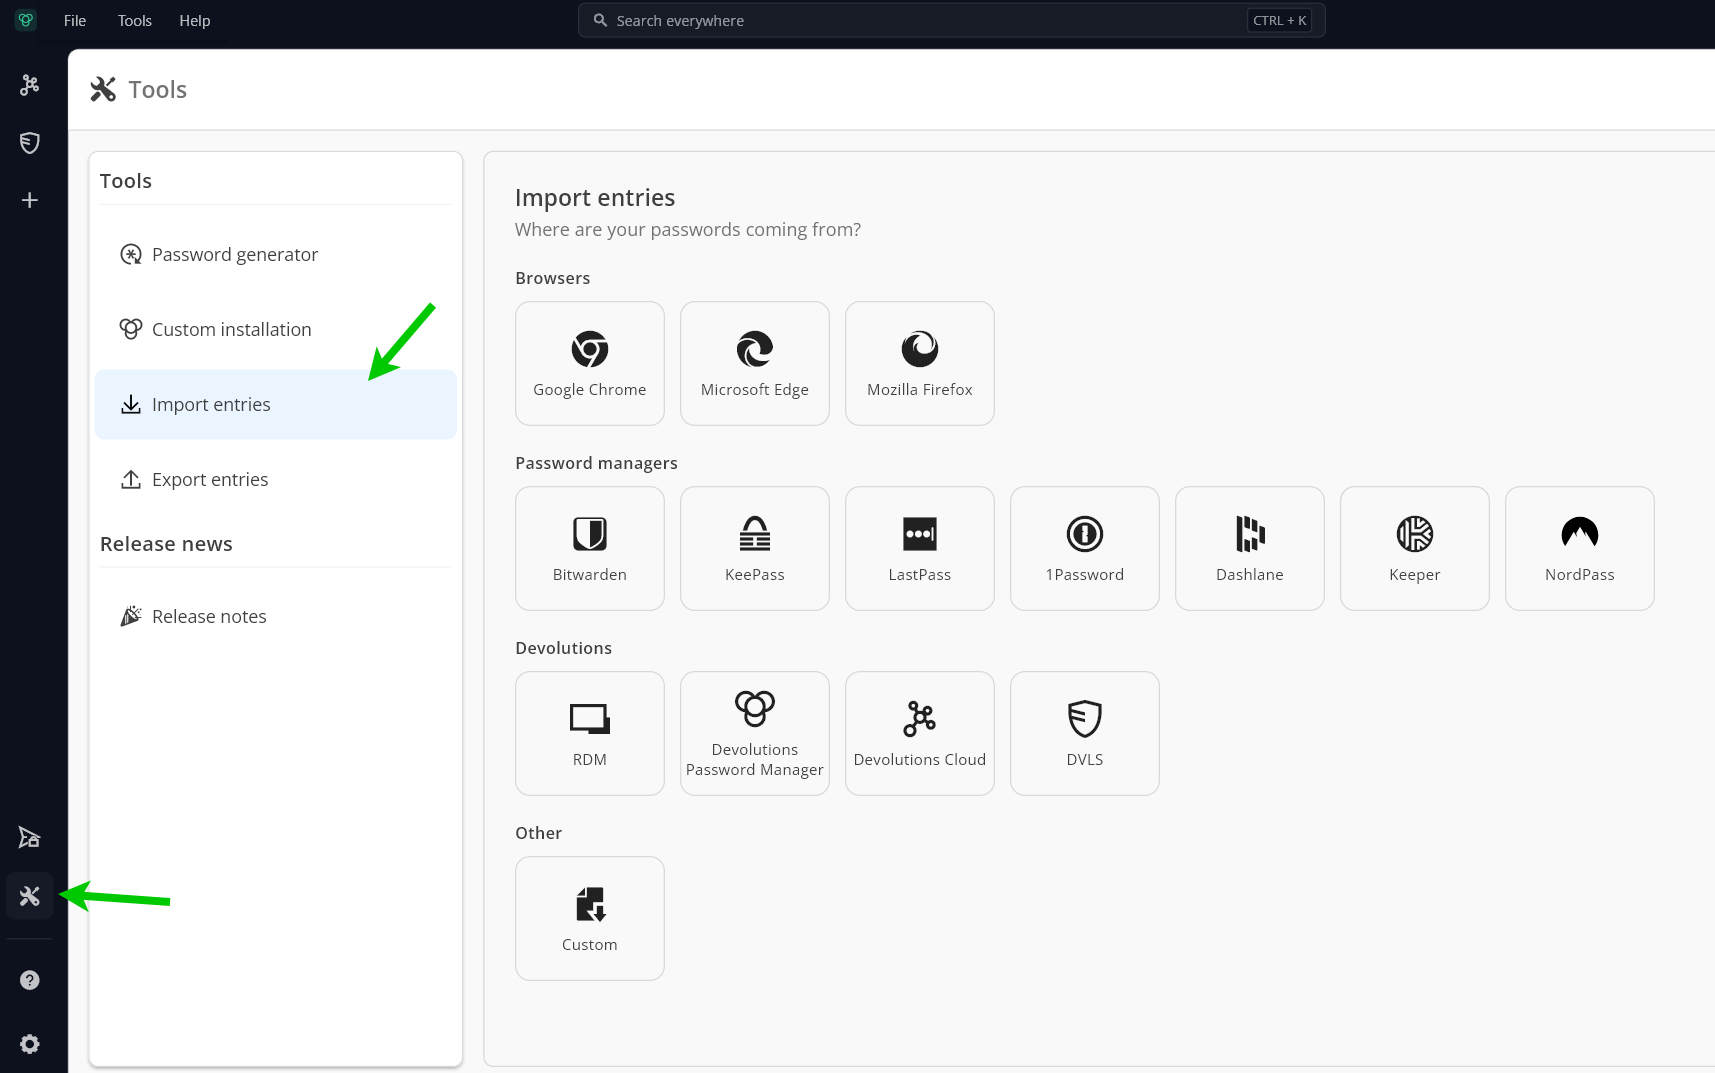
De nye indbyggede import- og eksportmuligheder forenkler migrering fra udbredte adgangskodeadministratorer, herunder KeePass, Bitwarden, LastPass, 1Password, Keeper og nu RoboForm.
I stedet for at bygge alt op fra bunden kan teams flytte direkte ind i Devolutions Password Manager med mindre forstyrrelse og hurtigere onboarding.
Find legitimationsoplysninger med det samme med global søgning
Når boksene vokser, bliver navigation flaskehalsen.
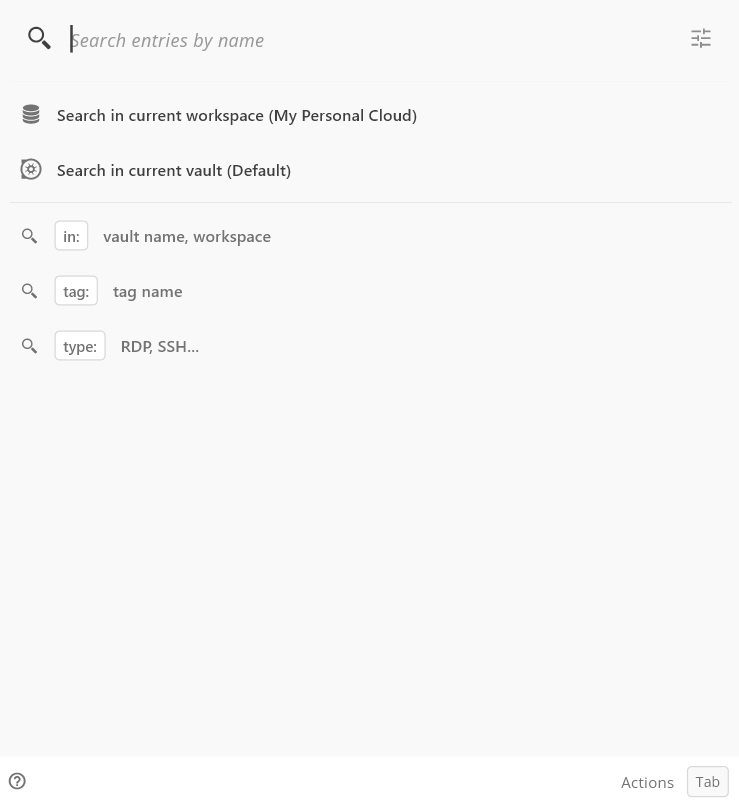
Den nye globale søgning lader brugerne søge på tværs af bokse, arbejdsområder, posttyper, tags og legitimationsoplysninger fra ét sted. Resultaterne vises med det samme, mens du skriver, så du bruger mindre tid på at lede efter poster, der ligger dybt i mappestrukturer.
For IT-teams, der administrerer hundredvis — eller tusindvis — af legitimationsoplysninger, bliver det en stor produktivitetsgevinst i hverdagen.
Adskil legitimationsoplysninger fra OTP-hemmeligheder
Mange organisationer vil have en skarpere adskillelse mellem legitimationsoplysninger og MFA-hemmeligheder af hensyn til politik, ejerskab eller overholdelse.
Med 2026.2 kan OTP-hemmeligheder nu ligge i andre bokse end de legitimationsoplysninger, de beskytter. Det giver teams mere fleksibilitet i, hvordan de strukturerer adgang, og samtidig en mere smidig godkendelsesoplevelse for slutbrugerne.
Sociale logins bliver fuldgyldige borgere
Moderne brugere godkender i stigende grad med udbydere som Microsoft, Google, Apple, GitHub, Slack eller Discord.
I stedet for at tvinge brugerne til manuelt at knytte de konti til traditionelle felter for brugernavn og adgangskode forstår og administrerer Devolutions nu sociale login-arbejdsgange direkte i websiteposter.
Mindre forvirring. Færre dublerede poster. En mere naturlig loginoplevelse.
Devolutions Hub bliver til Devolutions Cloud
Udgivelsen markerer også en vigtig udvikling af platformen.
Devolutions Hub er officielt blevet til Devolutions Cloud, så personlig og forretningsmæssig funktionalitet samles i én oplevelse.
Brugerne får nu:
- Personlige arbejdsområder, der automatisk knyttes til deres konti
- Udvidede samarbejdsfunktioner
- Lokale sikkerhedskopier for ekstra robusthed
- Forbedrede offlinefunktioner til læsning og skrivning via RDM
Målet er enkelt: Få sikker adgangsstyring til at føles gnidningsfri, uanset om brugerne arbejder alene eller som del af et større IT-team.
Administration af fjernadgang
Arbejdsgange for fjernadgang bryder ofte sammen på grund af fragmenterede værktøjer, afkoblede godkendelser eller legitimationsoplysninger, der sidder fast i separate systemer.
Udgivelsen fokuserer på at gøre fjernadgang mere sikker og samtidig fjerne unødige afbrydelser fra processen.
Delte ressourcer bliver ikke længere driftsmæssige flaskehalse
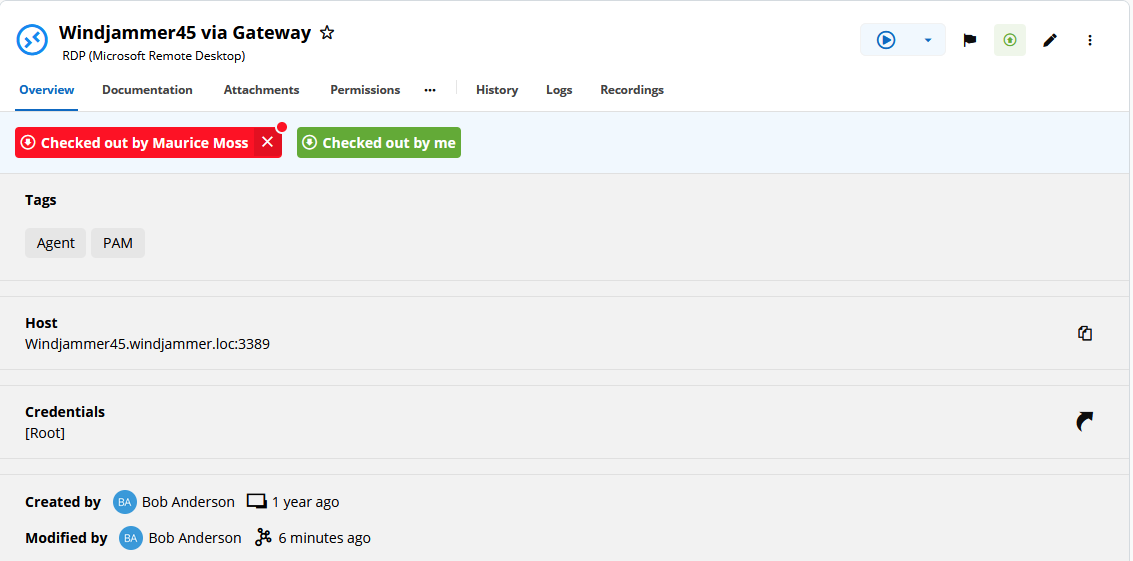
Mange IT-teams administrerer delt infrastruktur, puljede enheder, tjenestekonti eller miljøer, hvor politikker om check-out for én ad gangen skaber unødige forsinkelser.
2026.2 introducerer check-out for flere brugere på delte poster, så administratorer kan definere, hvor mange samtidige brugere der sikkert kan tilgå en delt ressource.
Resultatet:
- Mindre ventetid
- Færre driftsmæssige opbremsninger
- Bedre understøttelse af moderne, samarbejdende IT-arbejdsgange
Tilknyttede eksterne bokse virker nu flere steder
Duplikering af legitimationsoplysninger er stadig en af de største skjulte driftsrisici i IT-miljøer.
Udgivelsen udvider understøttelsen af tilknyttede legitimationsoplysninger fra eksterne bokse på tværs af flere arbejdsgange og platforme, herunder SSH Gateway-poster på mobil og bredere understøttelse af arbejdsgange på macOS og Linux.
Besøg vores downloadcenter for at hente den seneste version og udforske de nye arbejdsgange, sikkerhedsforbedringer og produktivitetsforbedringer på tværs af platformen.
Administration af fjernskrivebord og IT-drift
IT-teams mister hele tiden tid på at skifte mellem konsoller, genoprette sessioner eller administrere fra afkoblede grænseflader.
Udgivelsen sigter mod at samle mere af det daglige arbejde direkte i Remote Desktop Manager.
Administrér Devolutions Server direkte fra RDM
Administration af brugere, grupper, tilladelser og licenser kræver ikke længere, at du hopper frem og tilbage mellem grænseflader.
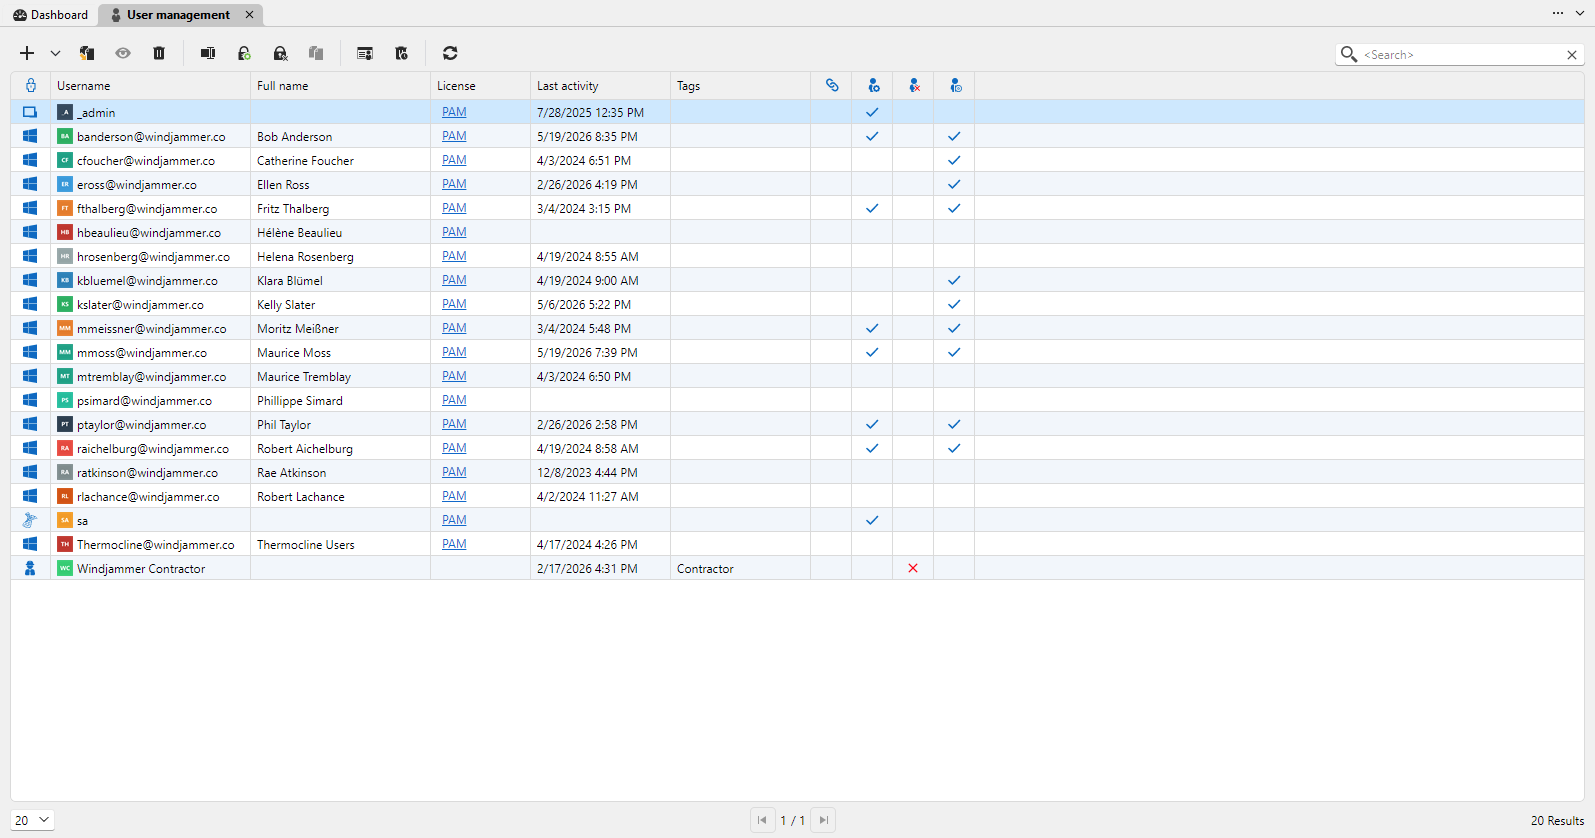
Administrative handlinger for Devolutions Server kan nu udføres direkte i Remote Desktop Manager via indlejrede administrationsfaner.
For administratorer betyder det:
- Færre skift af kontekst
- Hurtigere administrative arbejdsgange
- En mere centraliseret driftsoplevelse
Fuld offline læsning og skrivning for Devolutions Cloud
Forbindelsesproblemer bør ikke stoppe produktiviteten.
Brugerne kan nu fortsætte med at arbejde med Devolutions Cloud, selv når de er offline, herunder fuld læsning og skrivning direkte fra RDM.
Ændringer synkroniseres automatisk, når forbindelsen vender tilbage, så offlinearbejde bliver langt mere praktisk for administratorer på farten, teknikere i marken eller ustabile netværksmiljøer.
Batchredigering og forbedringer af arbejdsgange reducerer gentaget arbejde
Linux- og mobilbrugere får også flere optimeringer af arbejdsgange, herunder:
- Batchredigering af RDP-poster
- Hurtigere administration af parametre
- Enklere valg af PAM-rettighedsforhøjelse
- Bedre check-out-oplevelser på mobil
Små forbedringer hver for sig, men en betydelig tidsbesparelse over hundredvis af driftsmæssige handlinger.
Platform og automatisering
Devolutions-platformen hjælper også IT-teams med at automatisere gentaget arbejde, indføre nye teknologier sikkert og administrere stadig mere forskelligartede miljøer fra ét samlet økosystem. Her er de opdateringer i udgivelsen, der afspejler den vision.
AI-hjælp kommer til Devolutions Server
Brugerne kan nu bruge en AI-post direkte i DVLS-webgrænsefladen og interagere med en foretrukken AI-model, så de skifter mindre kontekst og bliver mere produktive, uden at de sendes til afkoblede værktøjer.
PowerShell Universal 2026.2: AI-automatisering i dit miljø
Teams vil indføre AI-assisteret drift uden at opgive den styring og kontrol, som produktion kræver. Udgivelsen bringer AI-automatisering direkte ind i dit eksisterende PowerShell-miljø med de sikkerhedsforanstaltninger, virksomheder forventer.
Kør AI-agenter, og eksponér scripts som MCP-værktøjer
Kør AI-agentjobs med OpenAI, Anthropic eller lokale LLM-modeller, og eksponér dine PowerShell-scripts som MCP-værktøjer til lokale og eksterne agenter. Rollebaseret adgangskontrol og fuld jobhistorik gør det muligt for teams at indføre AI-assisteret drift sikkert og samtidig bevare styring og revision.
Kæd scripts og prompts sammen i pipelines
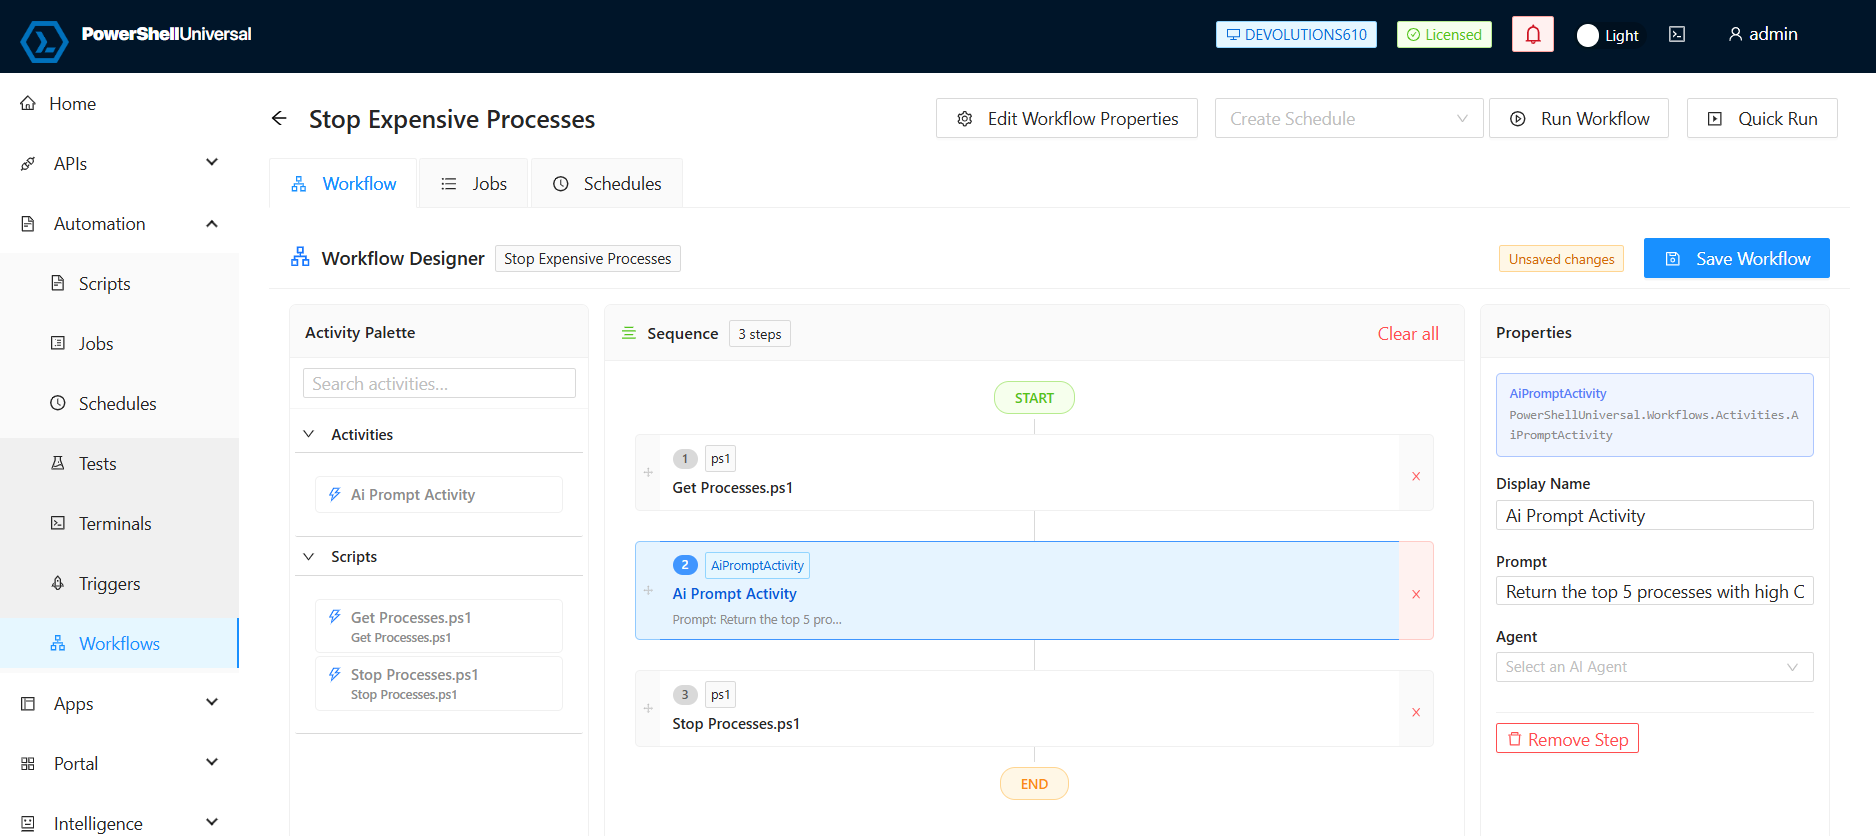
En ny workflow-motor forbinder PowerShell-scripts og AI-prompts i gentagelige automatiseringspipelines. Det gør engangsscripts til intelligente, genbrugelige arbejdsgange.
En nydesignet VS Code-oplevelse
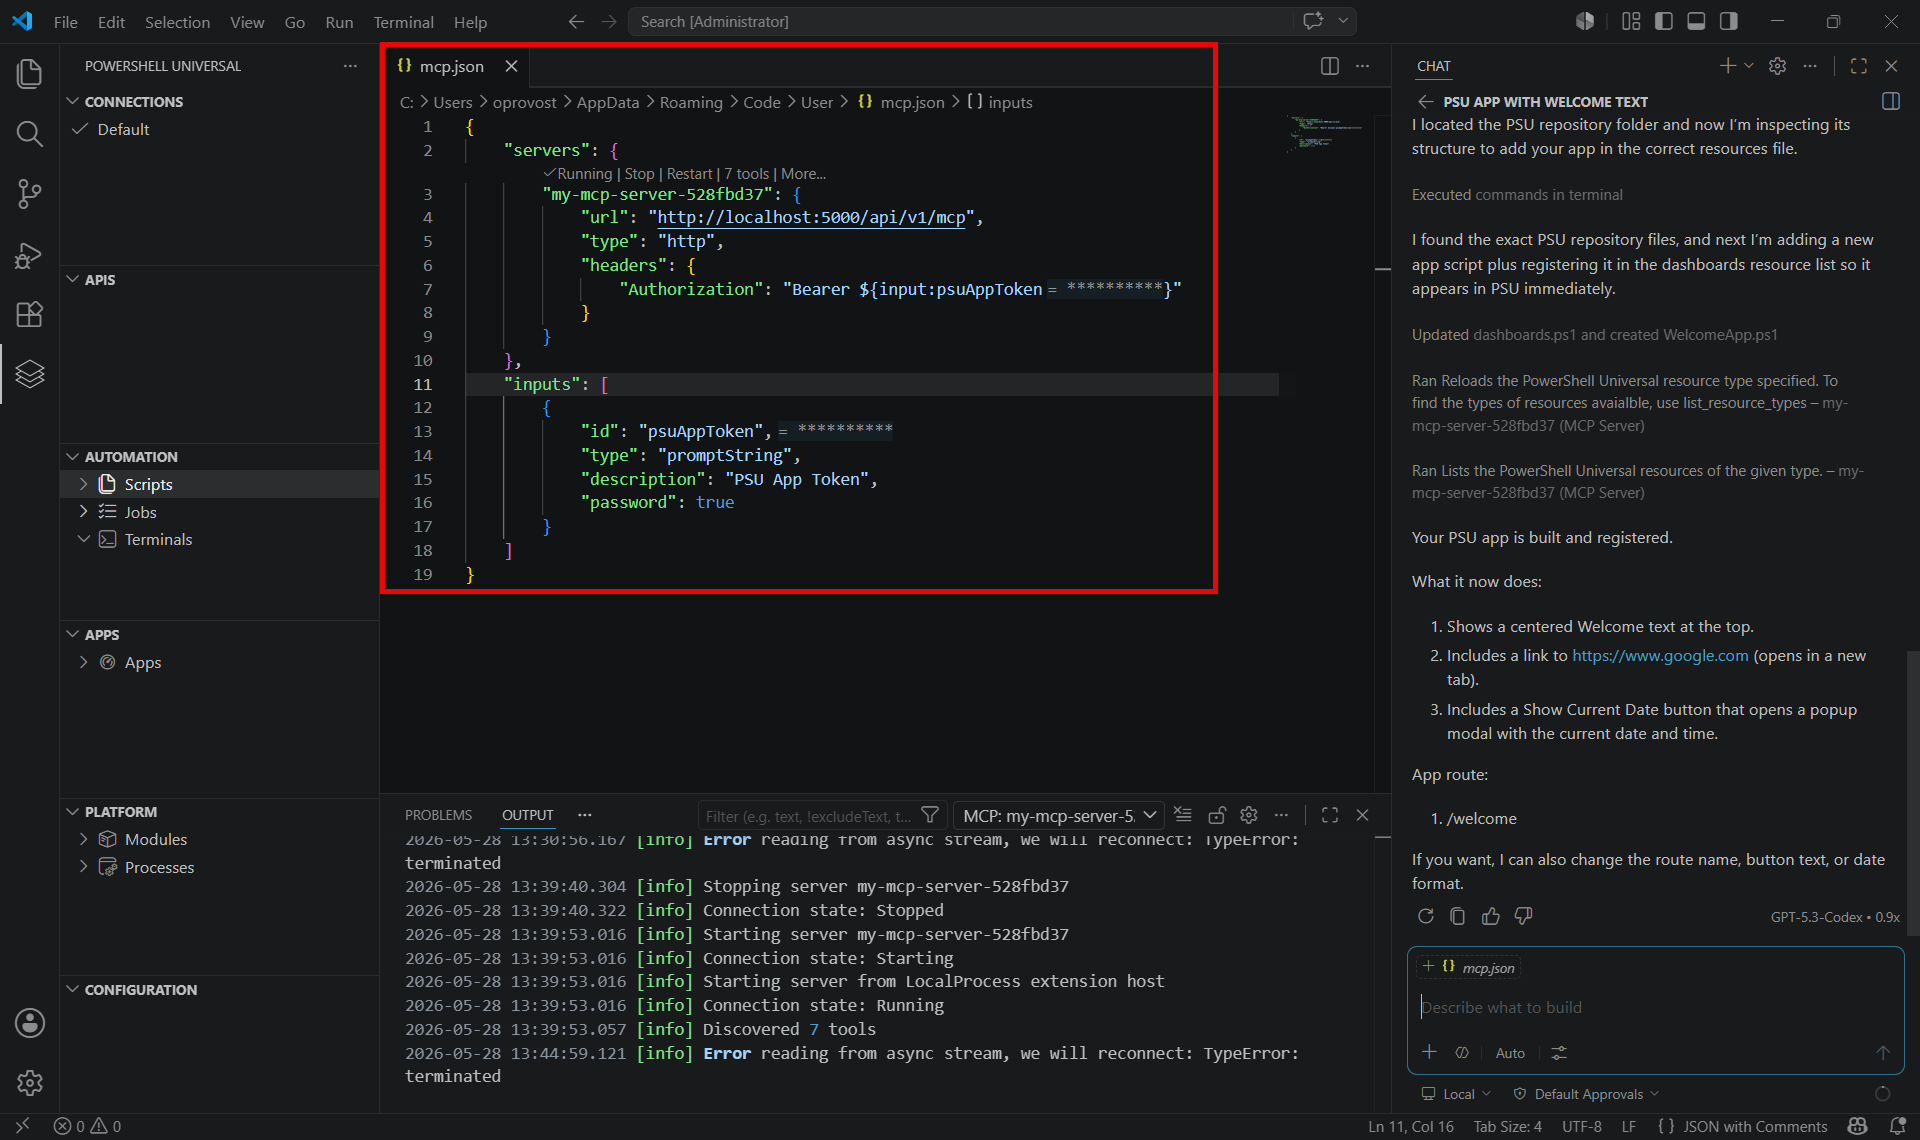
Den opdaterede udvidelse gør det nemmere at administrere PowerShell Universal-ressourcer med et virtuelt filsystem og direkte integration med PSU’s indbyggede MCP-værktøjer. Den strømliner også adgangen til dine konfigurerede ressourcer, alt sammen inde fra VS Code.
UniGetUI 2026.2: pakkeadministration på tværs af platforme
UniGetUI startede som et rent Windows-værktøj til at finde, installere og opdatere pakker. Den her udgivelsescyklus forvandler det til en ægte tværplatformsapplikation, bakket op af Devolutions-infrastruktur.
En ny tværplatformsbrugergrænseflade med Avalonia
UniGetUI har introduceret en Avalonia-baseret port, der kører på platforme ud over Windows, med en moderne brugergrænseflade, som du kan skifte til fra den klassiske WinUI-version. De to grænseflader nærmer sig funktionsparitet, og understøttelse af systembakken virker nu også på maskiner, der ikke kører Windows.
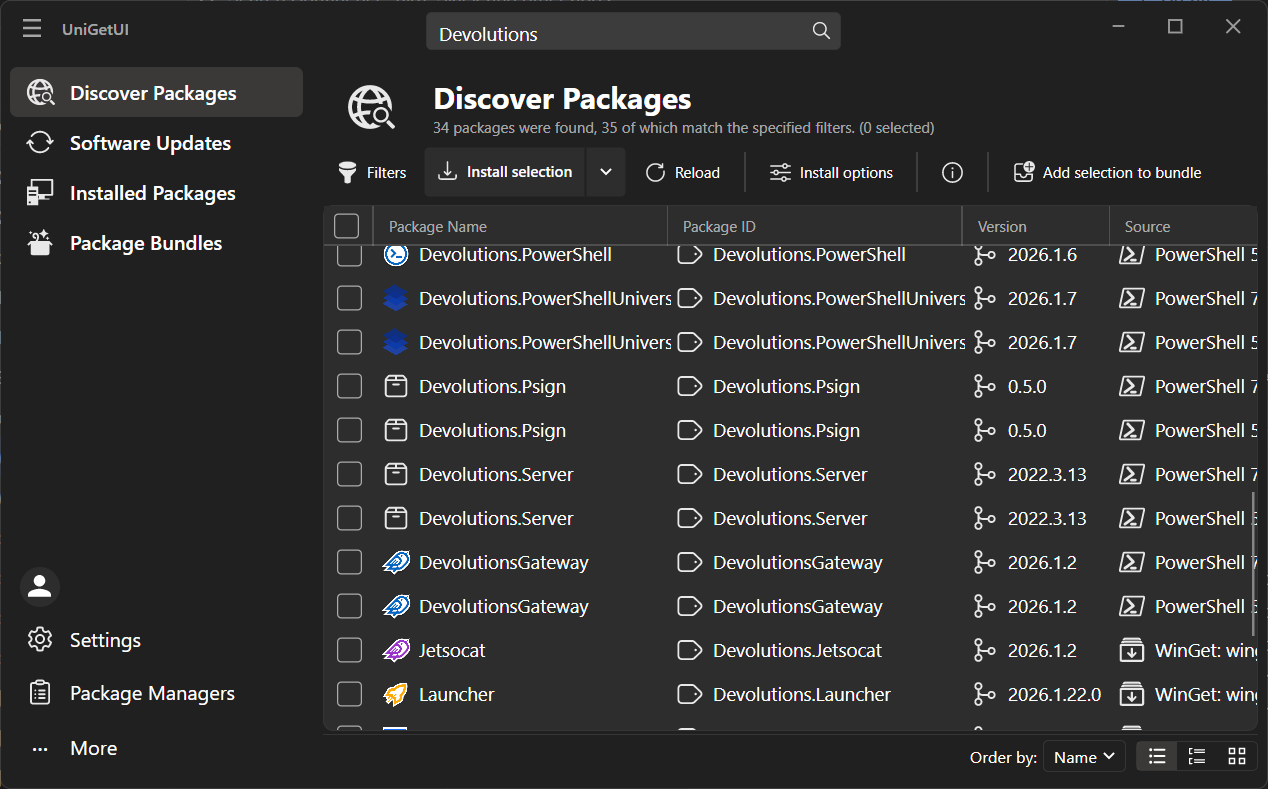
Native understøttelse af pakkeadministratorer til Linux og macOS
UniGetUI understøtter nu APT, DNF, Pacman, Snap og Flatpak til kompatible Linux-distributioner. På macOS leveres appen som et korrekt kodesigneret .app-bundle med en stylet DMG, så tillidsprompter på nyere versioner forsvinder.
Mere pålidelig WinGet-integration
UniGetUI integrerer nu Pinget (portabel WinGet) som reserve, når den officielle WinGet mangler eller ikke er tilgængelig, så pakkehandlinger fortsætter med at virke, selv på ufuldstændige opsætninger. WinGet COM-undtagelser håndteres med automatisk fald tilbage til CLI’en, og medfølgende CLI’er er erstattet af arkitekturbevidst registrering af systemversioner.
Privilegeret adgangsstyring
PAM virker kun, når sikkerhedskontrollerne er stærke og kan bruges i driften.
Udgivelsen fortsætter med at forbedre balancen mellem styring og effektivitet.
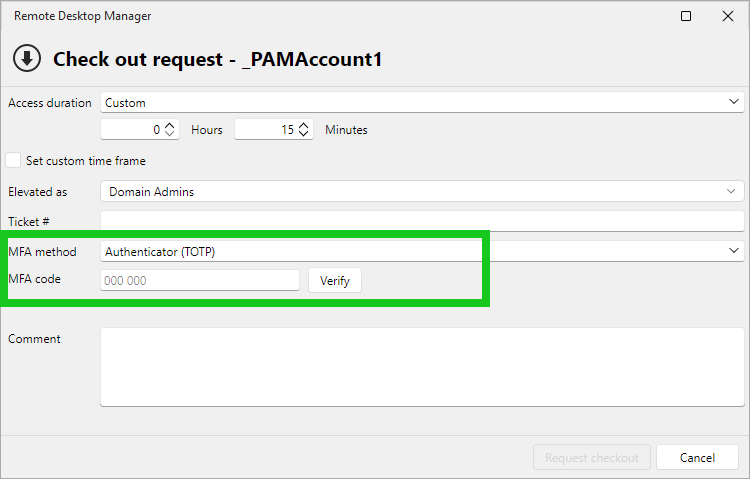
MFA-verificering direkte under PAM-check-outs
Privilegeret adgang skal være sikker — men den skal også føles kontrolleret og bevidst.
Teams kan nu håndhæve multifaktorgodkendelse direkte under anmodninger om PAM-check-out. Før de tilgår en privilegeret session, skal brugerne verificere deres identitet med metoder som e-mail eller TOTP.
Det skaber et ekstra sikkerhedskontrolpunkt præcis der, hvor det betyder mest: før der gives adgang til følsomme systemer.
I stedet for kun at støtte sig til godkendelse i perimeteren følger verificeringen nu selve adgangsanmodningen.
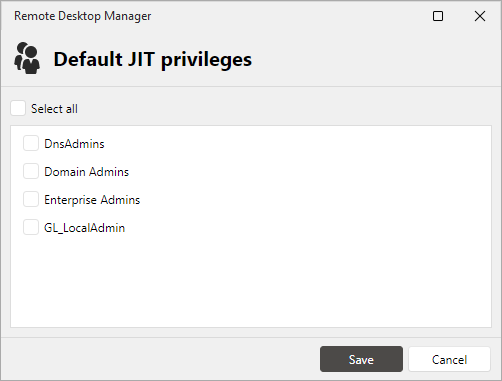
Klogere arbejdsgange for Just-in-Time-rettighedsforhøjelse
Just-in-Time-rettighedsforhøjelse bliver mere strømlinet med nye muligheder for standardgrupper til rettighedsforhøjelse.
I stedet for manuelt at vælge rettighedsforhøjelsesgrupper ved hver check-out kan administratorer nu foruddefinere standarder eller lade politikker nedarves automatisk.
Det reducerer gentagne valg og mindsker risikoen for at vælge de forkerte rettighedsniveauer.
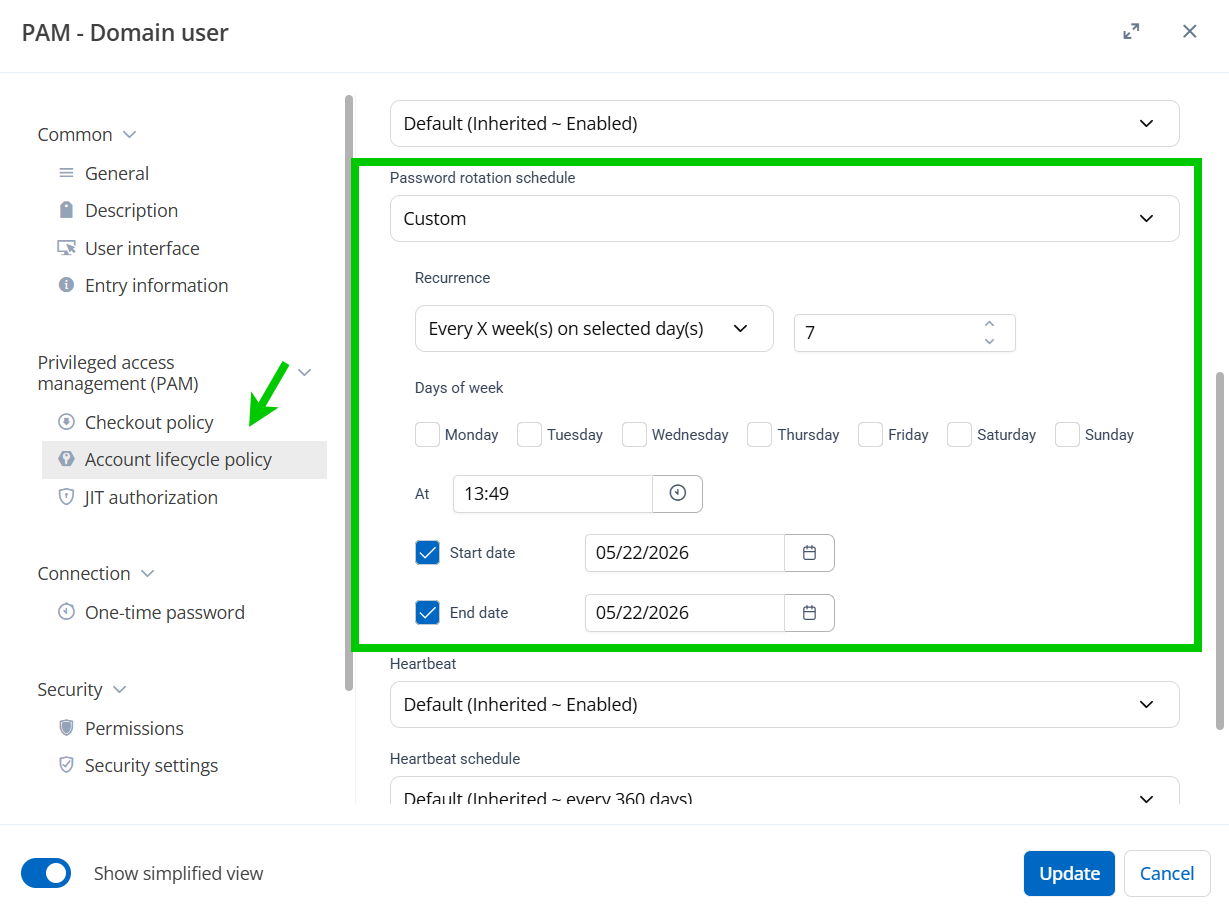
Planlægning af adgangskoderotation bliver nemmere at administrere
Politikker for rotation af adgangskoder understøtter nu bedre planlægningskontroller direkte i PAM-arbejdsgange.
Organisationer kan tilpasse rotationsadfærden mere præcist til driftskravene, uden omveje eller alt for rigide tidsplaner.
Bygget til virkelige IT-arbejdsgange
De største forbedringer i 2026.2 er ikke enkeltstående funktioner.
De er resultatet af at få hele platformen til at føles mere forbundet:
- Legitimationsoplysninger flyder mere naturligt mellem systemer
- Fjernadgang rummer færre afbrydelser
- Administration bliver mere centraliseret
- Offlinearbejde bliver praktisk
- Sikkerhed sker tættere på selve handlingen
Målet er at hjælpe IT-teams med at bruge mindre tid på friktion i værktøjerne og mere tid på at få arbejdet gjort.
Download Devolutions 2026.2
Den seneste version af Devolutions-platformen er nu tilgængelig.
Gå til vores downloadcenter for at prøve den eller opdatere, og udforsk de nye arbejdsgange, sikkerhedsforbedringer og produktivitetsforbedringer på tværs af platformen.