











 Adam Listek
Devolutions 2026.3 hjælper IT-teams med at gennemføre kontrolleret arbejde med færre afbrydelser og færre overdragelser mellem værktøjer. Udgivelsen gør det nemmere at tildele præcist afgrænset adgang, holde privilegeret arbejde i gang, nå systemer på private netværk og gøre vellykkede rettelser til gentagelige arbejdsgange.
Arbejd hurtigere i tydeligere og mere tilgængelige grænseflader
Version 2026.3 opdaterer brugergrænsefladen i Devolutions Remote Desktop Manager (RDM) og Devolutions Password Manager. RDM til Windows færdiggør sin Avalonia-genopbygning af brugergrænsefladen, starter hurtigere og leveres i et mindre installationsprogram. Båndet og hovedmenuen deler nu et mere ensartet design, og en enklere værktøjslinje er standard.
For teams, der arbejder med store bokse, gør sorterbare kolonner og statusbadges lange træer nemmere at skimme, mens markeringer forbliver intakte, når du skifter mellem bokse. Sessioner gengives nativt, og forhåndsvisninger i dashboardet viser noter, dokumenter og scripts, uden at brugerne skal åbne hver post. Bedre skalering ved høj DPI, høj kontrast, tastaturnavigation og understøttelse af skærmlæsere gør også RDM nemmere at bruge på tværs af flere arbejdsstationer og tilgængelighedsbehov.
Password Manager får en renere og mere moderne grænseflade med opdaterede skærme, navigation og kontroller, der gør den daglige adgangskodeadministration nemmere at navigere i.
Styr boksadgang, og hold PAM-arbejdet i gang
Før et planlagt vedligeholdelsesvindue skal en IT-administrator bekræfte, hvem der kan tilgå de berørte systemer, og samle de legitimationsoplysninger, teamet skal bruge. Arbejdet kan omfatte flere poster eller tage længere tid end forventet. En just-in-time-konto (JIT) kan også skulle forblive tilgængelig efter indtjekning, fordi den ejer en postkasse eller en licens.
I 2026.3 hjælper mere finkornede boksroller, ensartet check-out af mapper og flere poster, forlængelse af check-outs og genbrugelige JIT-konti teams med at holde midlertidig privilegeret adgang praktisk og kontrolleret.
Tildel finkornede administratorroller i Devolutions Server og Cloud
Administratorrollen i Devolutions Server og Devolutions Cloud er ikke længere alt eller intet. Administrationen er nu delt op i separate roller, så folk kun kan få adgang til de dele af jobbet, de udfører, i stedet for at få adgang til det hele på én gang.
En Workspace Administrator kan for eksempel administrere arbejdsområdet uden at få adgang til dets bokse eller deres indhold. Boksadgang skal tildeles eksplicit, så teams får en tydeligere måde at anvende mindste rettighed og gennemgå alles adgang, også en administrators egen.
Eksisterende administratorer mister ikke adgang under opgraderingen. Server tildeler dem rollen Workspace Owner, mens Cloud giver dem rollen Vault Owner på hver boks. Teams kan derefter fjerne adgang, der ikke længere er nødvendig, uden at risikere uventede lockouts under opgraderingen. En ny Cloud-administrator ser kun menuen Administration, indtil en boksrolle er tildelt. I Server viser rollevisningen, om hver rolle er tildelt direkte eller via en gruppe.
Hold forbindelser og PAM-legitimationsoplysninger i én boks
Forbindelser, almindelige poster og PAM-legitimationsoplysninger kan nu ligge sammen i én delt boks. Administratorer kan starte en session eller hente en privilegeret konto uden at skifte mellem bokse, mens resten af teamet har ét sted at finde de ressourcer, der hører til arbejdet.
Fordi privilegerede legitimationsoplysninger kræver en boks med høj sikkerhed, er offlineadgang ikke tilgængelig. Kun brugere med den rette tilladelse kan oprette PAM-konti, og boksen kan ikke vende tilbage til standardsikkerhed, før de konti er flyttet eller slettet.
Forlæng aktive PAM-check-outs
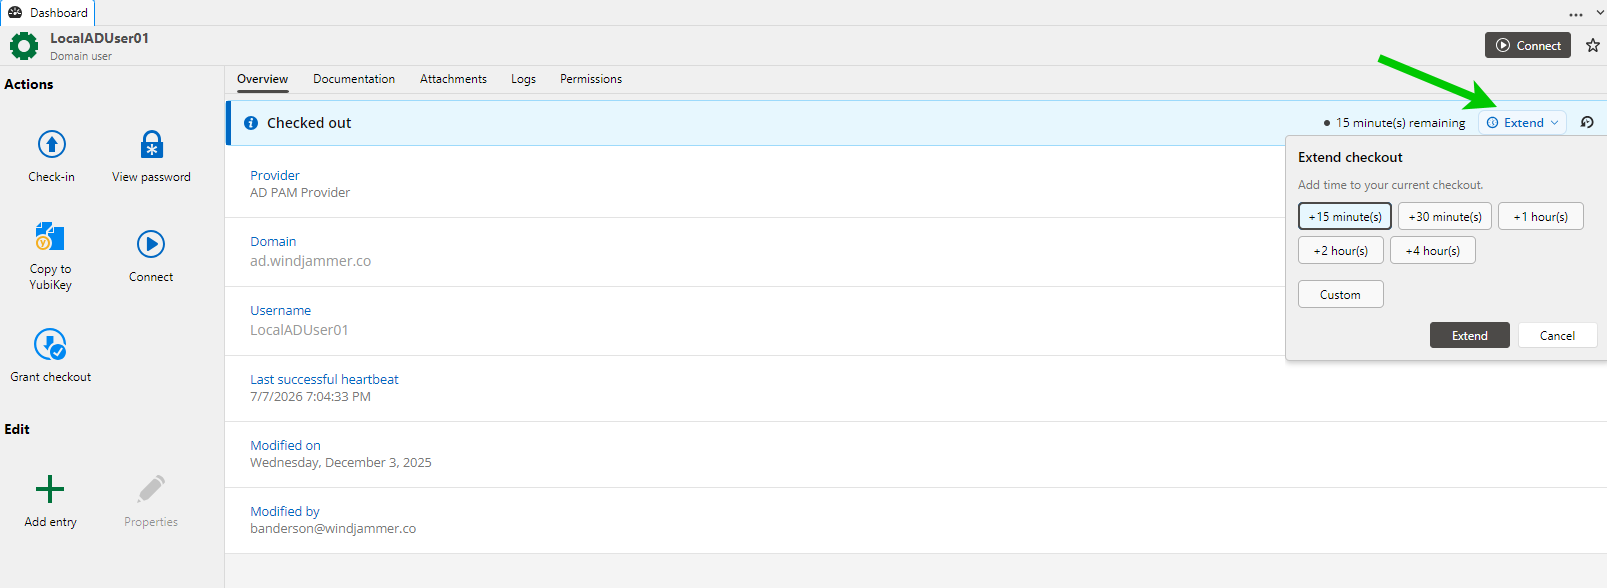
Aktive PAM-check-outs kan nu forlænges, uden at legitimationsoplysningen tjekkes ind, og du skal starte forfra. Hvis en ændring løber over det oprindelige vindue, kan brugeren fortsætte arbejdet i stedet for at afbryde opgaven halvvejs.
Forlængelser er slået fra som standard. Organisationer kan kræve godkendelse og begrænse den ekstra tid, der tildeles, så arbejdet kan gøres færdigt, uden at midlertidig adgang bliver til åben adgang.
Genbrug JIT-konti efter indtjekning
Eksisterende JIT-konti kan nu aktiveres ved check-out og deaktiveres igen ved indtjekning i stedet for at blive oprettet og slettet ved hver brug. Hvis en konto ejer en postkasse, en licens eller en anden ressource, forbliver det hele knyttet til den samme identitet, når arbejdet er slut.
På tværs af Devolutions Server og Devolutions Cloud er kontoen klar til den næste godkendte check-out, uden at teamet skal genopbygge adgang eller historik fra bunden.
Administrér brugere, politikker og kontraktøradgang mere effektivt
Opsætning af en kontraktør kan omfatte at sende en invitation, gennemgå licens- og gruppedetaljer, tjekke Cloud-indstillinger, anvende adgangskoderegler og give en direkte vej til de rigtige sessioner. Devolutions 2026.3 bringer mere af det administrative arbejde ind i RDM, styrker politikker for forbudte adgangskoder og giver kontraktører en enklere sessionsvisning i Devolutions Server.
Administrér Devolutions Cloud-brugere fra RDM
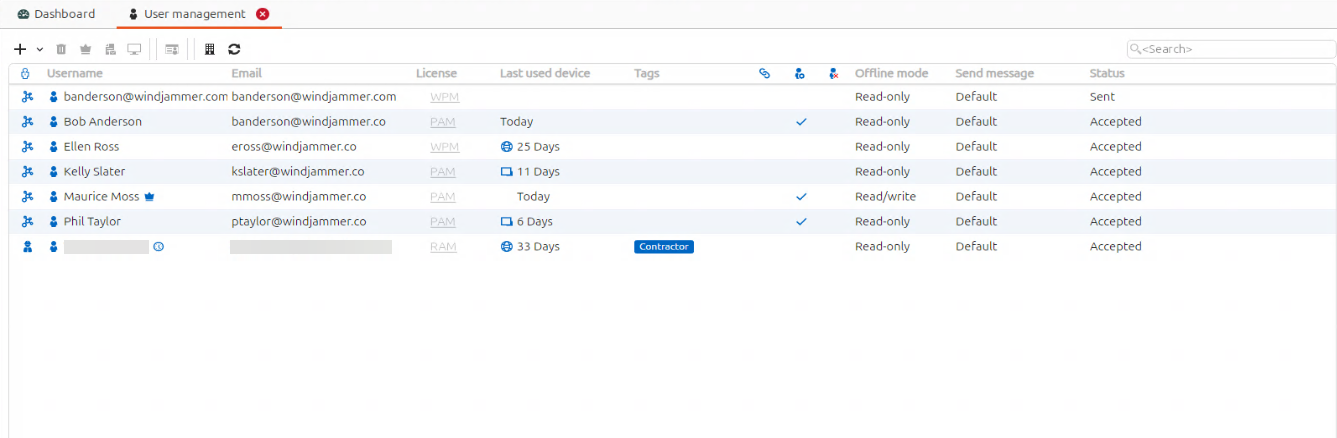
RDM på Windows, macOS og Linux kan nu håndtere brugeradministration i Devolutions Cloud. Administratorer kan sætte en kontraktørs adgang op, sende invitationen og gennemgå licens-, gruppe-, enheds- og aktivitetsdetaljer uden at skifte til en browser.
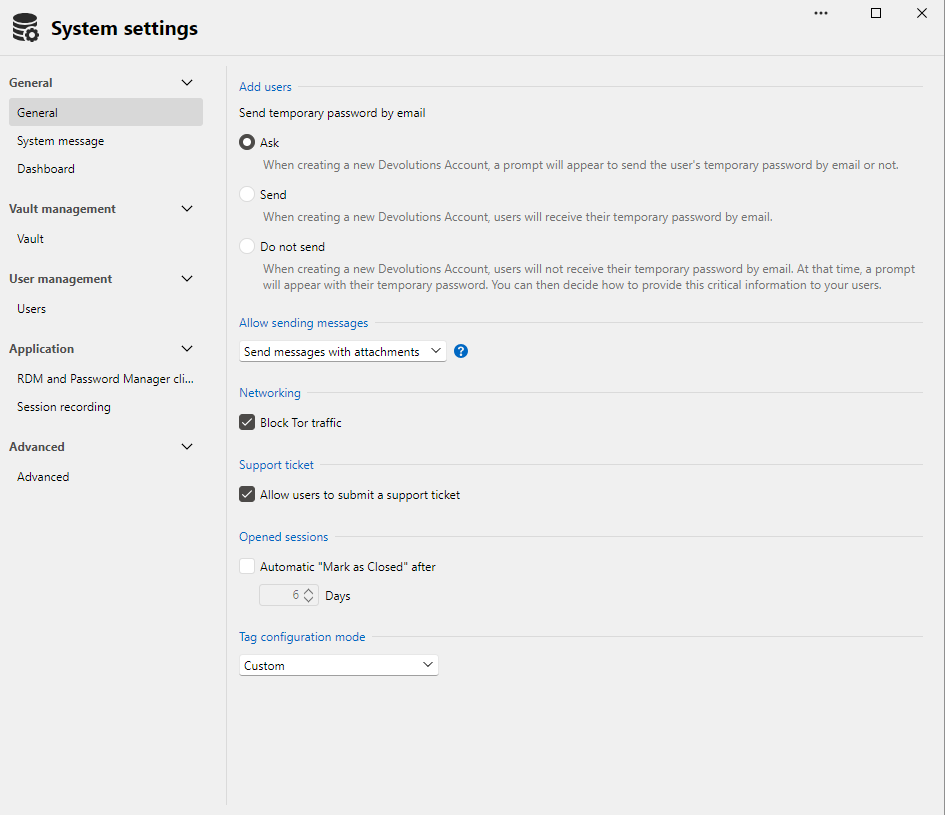
Administrér systemindstillinger for Devolutions Cloud fra RDM
Understøttede systemindstillinger for Devolutions Cloud kan nu administreres i RDM på Windows, macOS og Linux. Hvis onboarding eller den daglige administration afslører en indstilling, der kræver opmærksomhed, kan administratoren opdatere den uden at forlade RDM til fordel for webgrænsefladen.
Brug ensartet check-out af mapper og flere poster
Check-out af mapper og flere poster kom i 2026.2. I 2026.3 er oplevelsen ensartet på tværs af understøttede platforme, arbejdsområder og klienter. Administratorer kan tjekke en mappe eller flere relaterede poster ud på samme måde og få tydelige detaljer, hvis en del af en anmodning mislykkes.
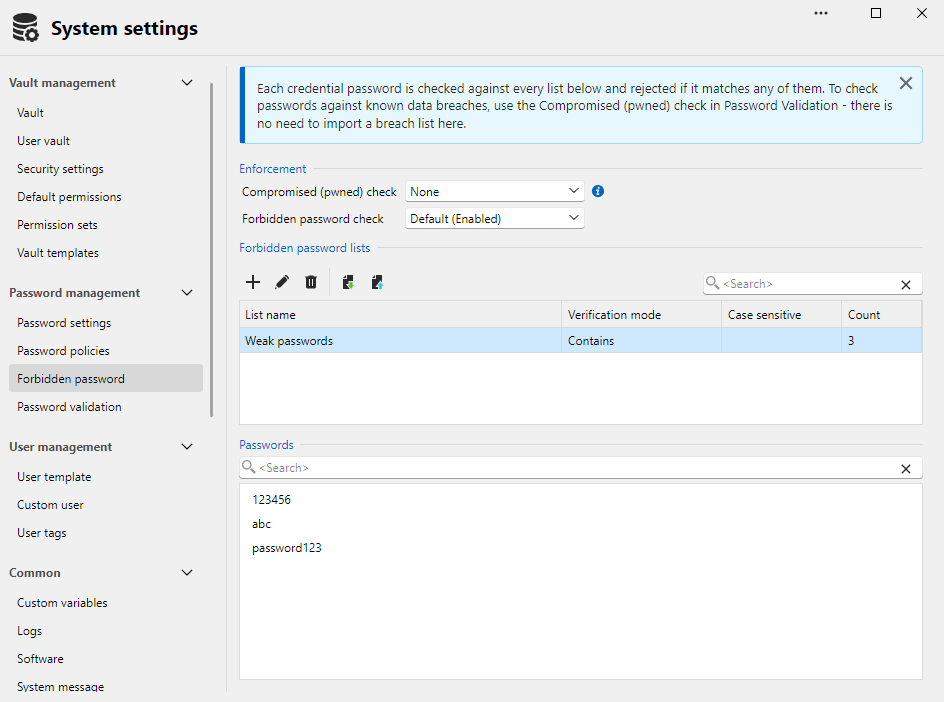
Opret flere lister over forbudte adgangskoder
Administratorer kan nu oprette flere lister over forbudte adgangskoder, hver med sine egne matchkriterier, for eksempel et præcist match eller et delvist match. En organisation kan for eksempel:
- Blokere sit navn hvor som helst i en adgangskode
- Afvise en kendt svag eller lækket adgangskode, når den matcher præcist
- Blokere forudsigelige mønstre, for eksempel en årstid efterfulgt af et årstal
Én politik kan håndtere flere typer adgangskoderisiko på én gang i stedet for at tvinge administratorer til at presse dem ind i én regel. Listerne gælder på tværs af arbejdsområdet og understøttede Password Manager-klienter og giver ensartet håndhævelse, uden at teams skal henvende sig til brugerne enkeltvis.
Giv kontraktører en forenklet Gateway-sessionsvisning
Kompakt tilstand for Gateway-sessioner var allerede tilgængelig i Devolutions Cloud. Den er nu også tilgængelig i webgrænsefladen til Devolutions Server, hvor den kun viser de sessioner, der leveres gennem Devolutions Gateway.
Et permalink kan føre en kontraktør direkte til de relevante sessioner i en enkel flisevisning, uden at vise hele træet eller den omgivende navigation. Den fulde visning er stadig tilgængelig, når der er brug for den, og kompakt tilstand kan sættes som standard.
Udrul Server fleksibelt, og nå private netværk sikkert
Devolutions 2026.3 udvider udrulningsmulighederne for selvhostet Devolutions Server og giver IT-teams en udgående rute til systemer, der forbliver væk fra det offentlige netværk. Når forbindelsen er oprettet, kan administratorer også køre eksterne PowerShell-scripts gennem Devolutions Gateway uden at eksponere direkte WinRM-adgang.
Udrul Devolutions Server med PostgreSQL
PostgreSQL understøttes nu fuldt ud som alternativ til Microsoft SQL Server til selvhostede udrulninger af Devolutions Server, herunder udrulninger på Linux- og ARM64-værter. Teams kan bruge en databaseplatform, de allerede driver, og undgå at tilføje en separat SQL Server-licens udelukkende til Devolutions Server.
Nå private netværk via Devolutions Agent og Gateway
En Devolutions Agent inde i et privat netværk kan nu oprette udgående forbindelse til Devolutions Gateway og skabe en rute til private mål. Administratorer får en godkendt rute ind i miljøet uden at eksponere målene offentligt, åbne en indgående firewallport eller konfigurere en site-to-site-VPN.
Forbundne agenter vises i administrationspanelet og kan tilbagekaldes, når ruten ikke længere er nødvendig. Muligheden giver en tunnel på serversiden til målværter. Det er ikke en klient-VPN.
Kør eksterne PowerShell-scripts gennem Gateway
RDM på Windows og webgrænsefladen til Devolutions Server kan nu køre scripts gennem Gateway fra en interaktiv ekstern PowerShell-terminal. Scriptet kører på målet, mens PAM-legitimationsoplysningerne bliver i sessionen. Administratorer kan undersøge og løse problemer uden at åbne direkte WinRM-adgang til målet.
Den første version understøtter kun poster til ekstern PowerShell-terminal. Den kører ikke scripts uden opsyn eller fra andre posttyper.
Standardisér automatisering og ophøjede softwareopdateringer
Når et script løser et problem, hjælper det den næste person at gøre det til en arbejdsgang, så vedkommende kan forstå, vedligeholde og køre det i det rigtige miljø. Devolutions 2026.3 forbedrer oprettelse af arbejdsgange og versionsstyring af PowerShell, mens en ny UniGetUI-integration lægger lignende politikbaseret kontrol på ophøjede softwareopdateringer.
Gør PowerShell Universal-arbejdsgange nemmere at vedligeholde
Nye forbedringer af oprettelse af arbejdsgange i Devolutions PowerShell Universal gør det nemmere at gøre en vellykket supportopgave til en proces, en anden person kan vedligeholde. Forfattere kan nu tilføje en aktivitet fra en knap, genindlæse ændringer i arbejdsgangen, forhindre at jobs, der venter på feedback, får timeout, og bruge inputtyper ud over ren tekst.
Tilsammen reducerer forbedringerne friktion under oprettelsen af arbejdsgange og gør dem nemmere at forstå, teste og opdatere over tid.
Kør jobs med en påkrævet PowerShell-version
Et PowerShell Universal-job kan nu kræve en bestemt PowerShell-version, og flere versioner kan sameksistere på den samme vært. Det hjælper med at holde en arbejdsgang på den version, den er designet og testet til. Konsollen viser, hvilken version der kørte, så versionsuoverensstemmelser er nemmere at finde.
Eksterne miljøer kan bruge den angivne version via Devolutions Agent, og versionen caches mellem jobs.
Installér godkendte UniGetUI-opdateringer via Devolutions Agent
På Windows kan UniGetUI nu sende en godkendt installation eller opgradering til Devolutions Agent. Agenten tjekker anmodningen mod politikken og kører den med rettighedsforhøjelse, så brugerne kan modtage godkendt software uden permanente lokale administratorrettigheder eller en User Account Control-prompt (UAC).
Administratorer beholder kontrollen over de pakker, kilder, handlinger og versioner, der er tilladt, og kan blokere risikable muligheder. Brokeren skal være slået til i både UniGetUI og Devolutions Agent. Hvis Agenten ikke er tilgængelig, mislykkes opdateringen i stedet for at falde tilbage til en UAC-prompt.
Download Devolutions 2026.3
Devolutions 2026.3 bringer adgangskontrol, fjernbetjening og automatisering tættere sammen, så IT-teams kan udføre mere arbejde i de værktøjer, de allerede bruger, og samtidig bevare sikkerhed og overblik.
Download den seneste udgivelse for at udforske de opdaterede grænseflader, finkornede administrative roller, PAM-forbedringer, sikker adgang til private netværk og mere pålidelig automatisering på tværs af Devolutions-platformen. Gennemgå de produktspecifikke udgivelsesnoter for tilgængelighed, krav og opgraderingsvejledning.