 Matt Miller
Hvorfor PAM er en prioritet — også for SMV’er
Lad os være ærlige: Traditionelle sikkerhedsprogrammer er ofte bygget til store budgetter og store teams. Men netop derfor kan PAM levere en uforholdsmæssigt stor værdi for SMV’er.
Ved at sikre privilegerede konti — dem, der kan ændre konfigurationer, tilgå produktionsdata eller administrere netværk — kan du reducere din angrebsflade hurtigt.
Et par små ændringer gør en stor forskel:
- Beskyt delte eller statiske administratoradgangskoder med centraliseret rotation.
- Opdag ukendte privilegerede konti, der gemmer sig i dine systemer.
- Erstat uformel „bare denne ene gang“-adgang med godkendte, tidsbegrænsede anmodninger, der udløber automatisk og udløser rotation af legitimationsoplysninger.
- Optag eller skyg privilegerede sessioner, så du kan rekonstruere, hvad der skete, hvis noget går galt.
Tilsammen forbedrer de trin revisionsparatheden og hændelseshåndteringen, uden at du skal bygge hele din IAM-stak om. Start i det små, bevis værdien hurtigt, og udvid derefter.
IAM er ikke nok i sig selv
Identitets- og adgangsstyring (IAM) fastslår, hvem brugerne er, og giver grundlæggende adgang på tværs af apps og systemer. Men IAM styrer ikke, hvordan ophøjet adgang anmodes, godkendes, bruges, registreres og afsluttes — det er privilegeret adgangsstyring (PAM).
Små og mellemstore virksomheder (SMV’er) står over for de samme cybersikkerhedstrusler som store virksomheder — med færre ressourcer til at slå igen. Én kompromitteret administratorkonto kan låse et helt miljø op. Derfor er PAM ikke længere en luksus. Det er et fundament.
Det behøver ikke være komplekst eller dyrt. Nutidens PAM-løsninger kan udrulles hurtigt og skaleres nemt — og give virksomheder reel beskyttelse uden at bremse driften.
Det, PAM faktisk styrer
PAM er ikke teori — det er et sæt konkrete, verificerbare kontroller:
- Boks og rotation: Opbevar følsomme legitimationsoplysninger sikkert, og rotér dem automatisk.
- Opdagelse af privilegerede konti: Find ikke-administrerede eller glemte administratorkonti.
- Godkendelser og arbejdsgange: Gør adgang bevidst, tidsbegrænset og sporbar.
- Sessionsoptagelse: Registrer enhver privilegeret handling, så der er ansvarlighed.
De kontroller forvandler privilegeret adgang fra risikable undtagelser til korte, reviderbare hændelser.
Sådan passer PAM sammen med IAM
Tænk på Identitets- og adgangsstyring (IAM) som dit tillidsvæv: Det autentificerer brugerne (hvem de er) og autoriserer adgang (hvad de må).
PAM bygger videre på den tillid ved at styre, hvordan ophøjet adgang anmodes, godkendes, bruges og afsluttes.
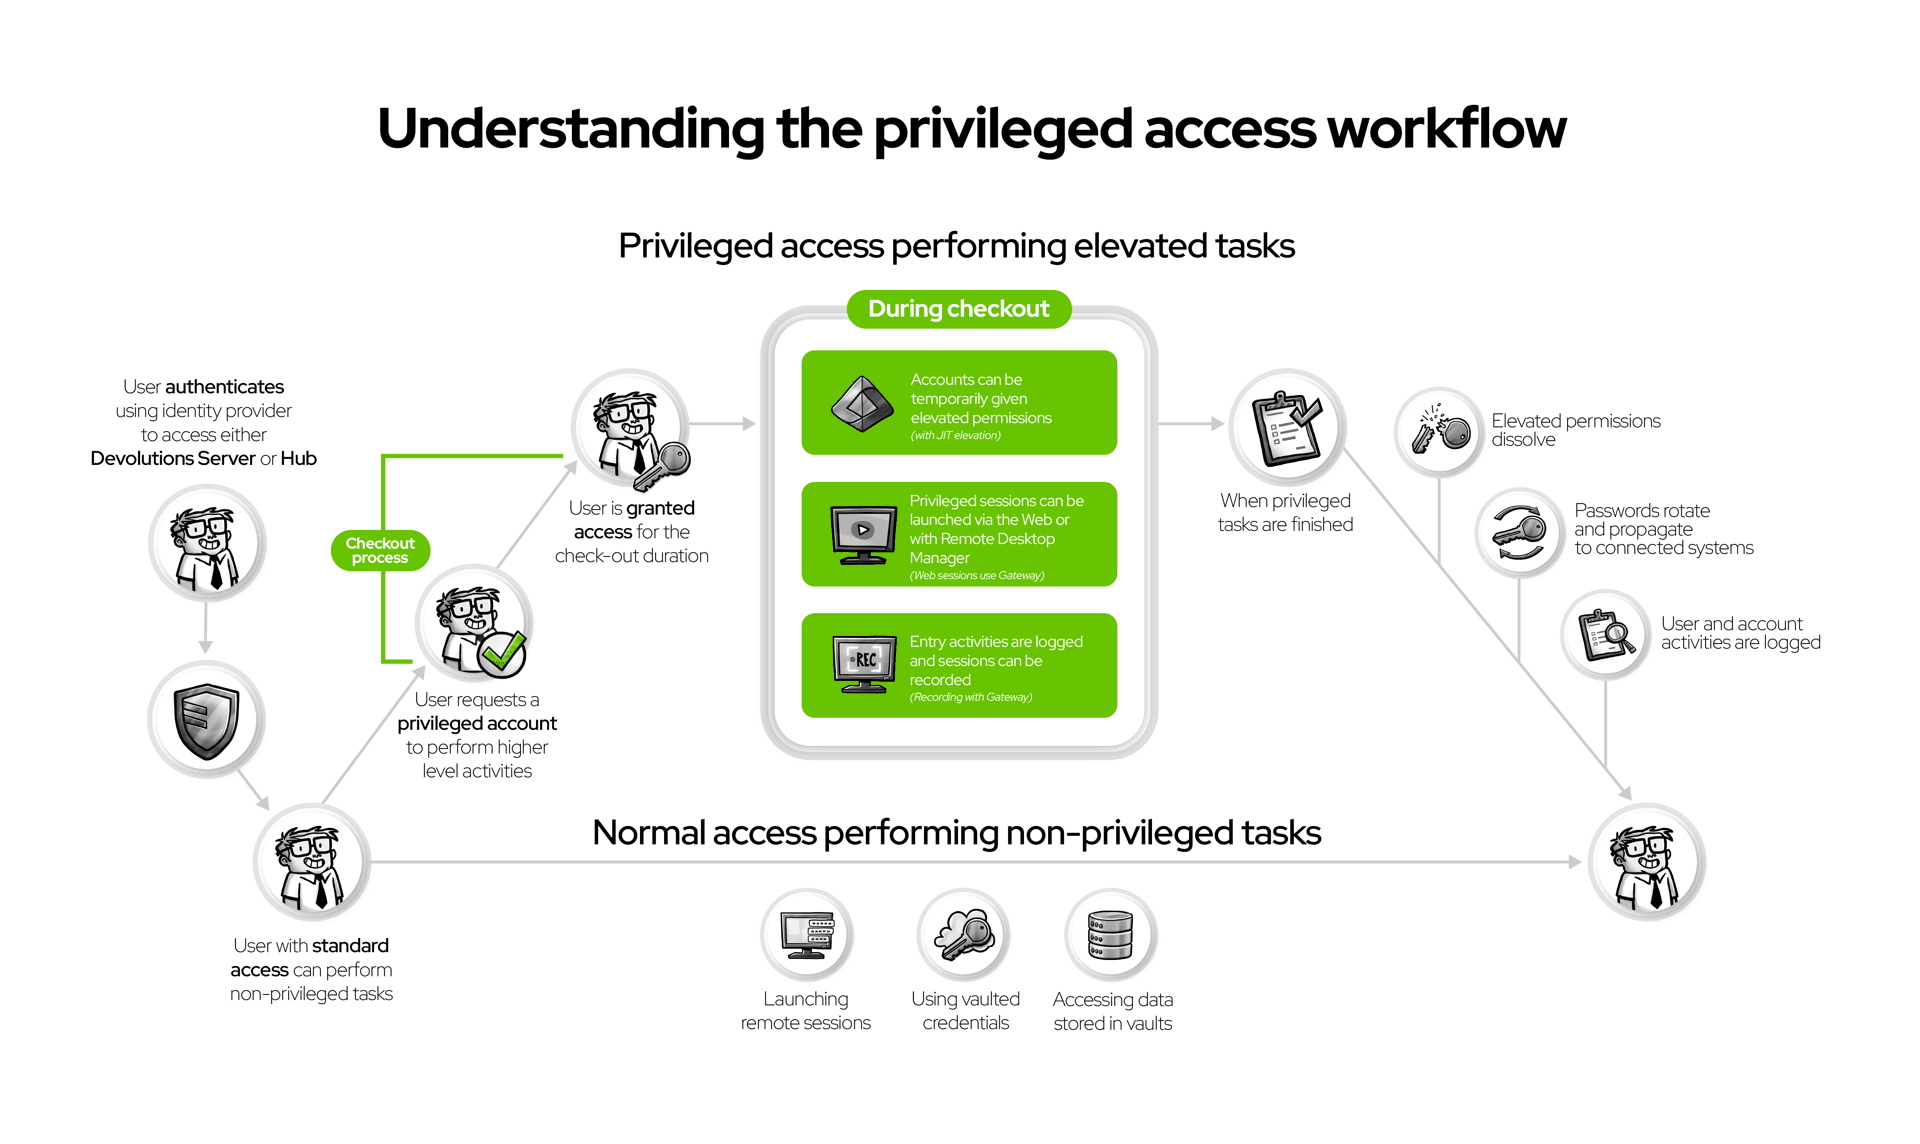
Et typisk forløb ser sådan ud:
- En tekniker autentificerer sig via IAM (katalog + MFA).
- Vedkommende anmoder om privilegeret adgang, og en politik bestemmer godkendelsesvejen.
- Sessioner starter uden at afsløre legitimationsoplysningerne (de ligger i boksen).
- Al sessionsaktivitet optages og knyttes til anmodningen.
- Når arbejdet er færdigt, roteres legitimationsoplysningerne automatisk.
Hvert trin skaber dokumentation til revisioner, forsikringsgennemgange og interne undersøgelser. Tilsammen leverer IAM og PAM identitet, hensigt og ansvarlighed.
Almindelige bekymringer ved indførelse af PAM
Vi hører hele tiden spørgsmål og bekymringer om implementering af PAM. Her er, hvordan moderne PAM gør svarene enkle.
„Vi bliver langsommere.“
Ikke hvis det gøres rigtigt. Lette, tidsbegrænsede godkendelser holder arbejdet i gang og genindfører samtidig hensigt og ansvarlighed.
„Vi bruger allerede en adgangskodeadministrator.“
Godt — det er første skridt! PAM går videre ved at tilføje kontekst og kontrol: godkendelser, rotation af legitimationsoplysninger efter brug og sessionsoptagelse. De kontroller gør bekvemmelighed til compliance.
„Vi ved ikke, hvor vi skal starte.“
Start i det små og synligt. Vælg 10–20 højrisikokonti (for eksempel domæneadministratorer, lokale serveradministratorer eller tjenestekonti). Læg boks, rotation, godkendelser og sessionsoptagelse på dem. Udvid derfra.
Pro-tip: Fokuser først på det, der ville give det største problem, hvis det blev kompromitteret — og påvis derefter hurtige gevinster for at skabe fremdrift.
Her passer Devolutions ind
Hvis IAM er dit tillidsvæv, er Devolutions PAM det styringslag, der gør privilegeret arbejde bevidst, synligt og kortvarigt. Den leverer de fire kontroller, vi har gennemgået — boks og rotation, privilegeret opdagelse, godkendelser/arbejdsgange og sessionsoptagelse — i en pakke designet til SMV’er og teams i mellemmarkedet.
Derfor vælger teams Devolutions:
- Funktioner med fundamentet først: De essentielle PAM-kontroller er bygget ind.
- Til at betale: Beskyttelse i enterprise-klasse til den bedste pris på markedet — 50 USD pr. bruger pr. måned.
- Hurtig udrulning: Kom i gang på timer, ikke måneder.
- Fleksible muligheder: Tilpas godkendelsesarbejdsgange, så de passer gnidningsfrit ind i dine eksisterende processer — uden friktion eller ekstra trin — med vores cloudhostede (Devolutions Cloud) og selvhostede (Devolutions Server) udrulningsmuligheder.
- Gnidningsfri integration: Med Remote Desktop Manager og Devolutions Gateway kan du starte RDP- eller SSH-sessioner uden at afsløre adgangskoder — hver anmodning, godkendelse og rotation logges automatisk.
Med Devolutions er PAM ikke et kæmpe projekt — det er en hurtig gevinst, der styrker dit fundament.
Klar til at se det i dit miljø?
Start med et lille omfang med stor effekt (10–20 konti). Mål dækningen af boks, godkendelser og sessioner. Udvid derefter med tillid.
Vurdér de fire kernekontroller i dit eget miljø. Start i det små, mål resultaterne, og skalér i dit eget tempo.