











RDM Starter Pack - Privileged access management
Devolutions PAM tilbyder en overkommelig og robust løsning til privilegeret adgangsstyring
Sikr privilegerede konti af hensyn til sikkerhed og compliance med Devolutions PAM. Effektiv opdagelse af privilegerede konti, rotation af adgangskoder og udbredelse samt just-in-time-rettighedsforhøjelse arbejder hånd i hånd med RDM, så PAM-driften bliver strømlinet. For at aktivere disse funktioner skal du bruge et forbundet workspace, enten cloudhostet (Devolutions Cloud) eller selvhostet (Devolutions Server), som RDM bruger til at administrere og synkronisere din privilegerede adgang sikkert.
Opdagelse af privilegerede konti
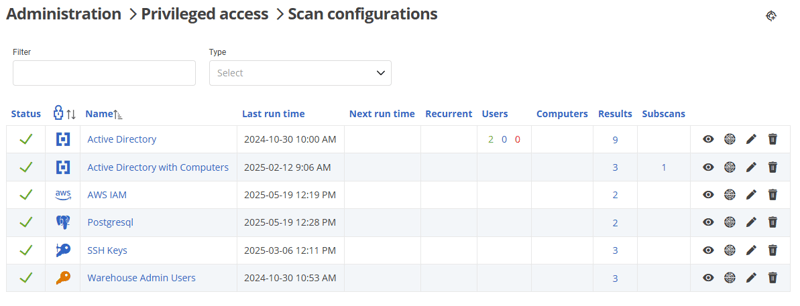
Opdag privilegerede konti på tværs af forskellige udbydere
Find automatisk privilegerede konti på tværs af flere identitetsudbydere med fleksibel understøttelse af konfiguration
Udvid opdagelsen med brugerdefinerede PowerShell-udbydere
Brug PowerShell-scripts til brugerdefineret opdagelse af konti fra særlige kilder som ældre apps og databaser
Fjernscanninger af privilegerede konti med Devolutions Gateway
Opdag interne ressourcer sikkert ved at scanne gennem Devolutions Gateway, uden at give fuld netværksadgang
Rotation og udbredelse af adgangskoder
Automatisk rotation af adgangskoder
Planlæg automatisk rotation af adgangskoder, eller rotér ved check-in af kontoen, og rotér adgangskoder på tværs af almindelige identitets- og enhedssystemer eller brugerdefinerede identitetsudbydere via PowerShell-scripts
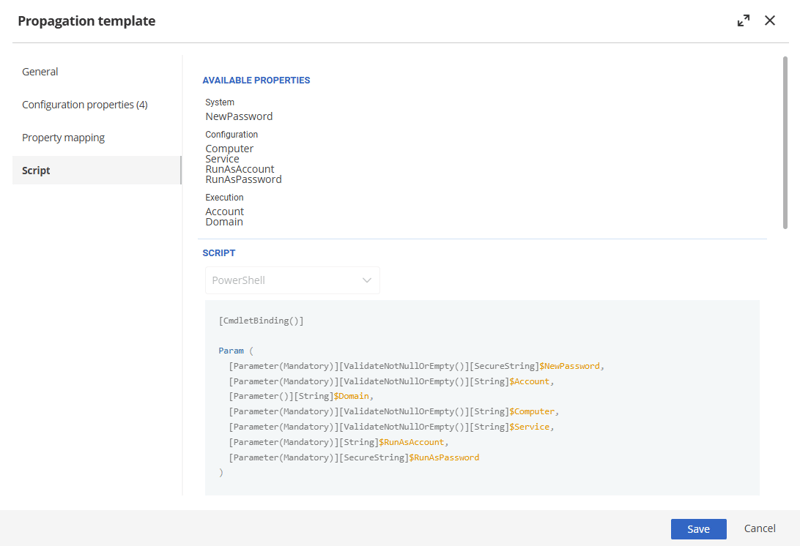
Propagér opdaterede adgangskoder til afhængige systemer
Opdatér adgangskoder på tværs af afhængige systemer ved hjælp af PowerShell-scripts, så tjenesten fortsætter uden afbrydelse
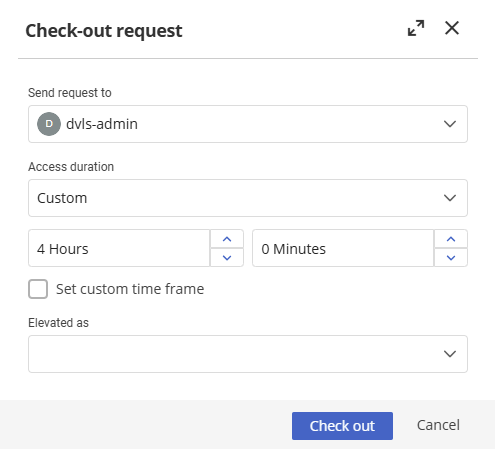
Brugerdefinerede check-out-arbejdsflows
Design godkendelses- og check-out-processer, så de matcher dine adgangspolitikker og revisionsbehov
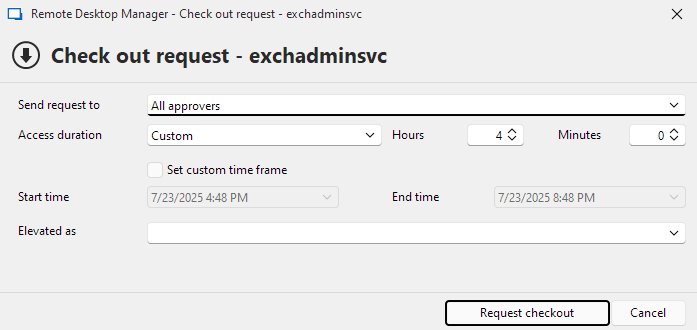
Just-in-time-rettighedsforhøjelse
Ingen stående tilladelser
Giv kun forhøjet adgang, når der er brug for den, og tilbagekald den efter brug for at mindske eksponeringen
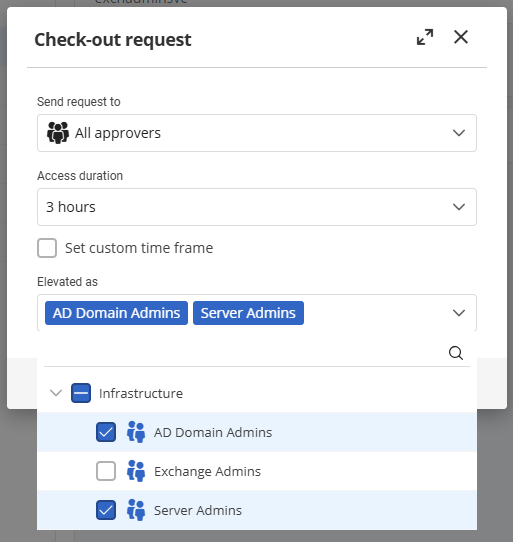
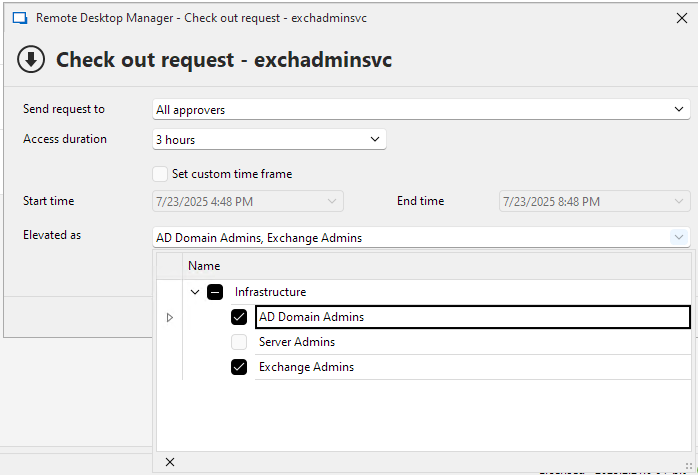
Fleksibel JIT med understøttelse af grupper
Integrer med grupper i Active Directory og Entra ID for at understøtte detaljerede, politikstyrede anmodninger om rettighedsforhøjelse på tværs af on-premise, cloudhostede eller hybride miljøer
Justér JIT-anmodninger om rettighedsforhøjelse før godkendelse
Lad anmodere eller godkendere ændre anmodningens omfang, varighed eller formål før den endelige godkendelse, så der er ekstra overblik og fleksibilitet
Anmod om en prøveperiode
Fuld brug af disse funktioner kræver en Devolutions-licens. Vores team kan hjælpe dig i gang.
Ressourcer
Lær, diskutér og læs mere om Remote Desktop Manager!
Devolutions Academy
Gratis onlinekurser, så du kan mestre dine værktøjer, få hurtige tips og løfte dine færdigheder.
Udforsk AcademyDevolutions-dokumentation
Trinvis vejledning og tekniske detaljer, så du hurtigt kan komme i gang og arbejde.
Besøg vores dokumentationDevolutions-forum
Vær med i samtalen med andre brugere. Stil spørgsmål, rapportér fejl, og foreslå funktioner.
Udforsk vores forumDevolutions-blog
Få de seneste produktnyheder, anvendelsesscenarier og eksperttips, så du får mest muligt ud af din løsning.
Læs Devolutions-bloggen