Sådan integrerer og forbedrer Remote Desktop Manager en eksisterende løsning til privilegeret adgangsstyring.
Opbyg et effektivt og alsidigt system til administration af privilegerede sessioner ved hjælp af kontoformidling.
Hvem er dette brugsscenarie til?
En organisation har en eksisterende løsning til privilegeret adgangsstyring (PAM). De vil ikke udskifte løsningen, men vil vide, hvordan den kan styrkes ved at integrere den med Remote Desktop Manager (RDM).
Problemet
Løsninger til privilegeret adgangsstyring hjælper med at sikre, kontrollere, administrere og overvåge privilegeret adgang til kritiske aktiver. Målet er at give IT-teams den rette balance mellem at holde organisationens kritiske aktiver sikre og samtidig lade slutbrugerne være produktive.
Mange løsninger til privilegeret adgangsstyring kræver dog, at systemadministratorer bruger flere teknologier til fjernadgang (RAT) for at få adgang til en bred vifte af privilegerede konti. Det gør det stadig sværere at bruge privilegerede adgangskoder uden at afsløre følsomme oplysninger for slutbrugerne. Det lægger også en stor administrativ byrde på systemadministratorerne, som må bruge uforholdsmæssigt meget tid på at besvare adgangsrelaterede anmodninger fra slutbrugerne.
Løsningen
Devolutions er stolt af at samarbejde og indgå partnerskaber med ledere i PAM-branchen, herunder BeyondTrust, Centrify, Idira (tidligere CyberArk), ManageEngine og Thycotic. Når disse (og andre) særdeles betroede PAM-løsninger integreres med Remote Desktop Manager, opstår der et virkningsfuldt, effektivt og sikkert system til administration af privilegerede sessioner (PSM).
Sådan fungerer det
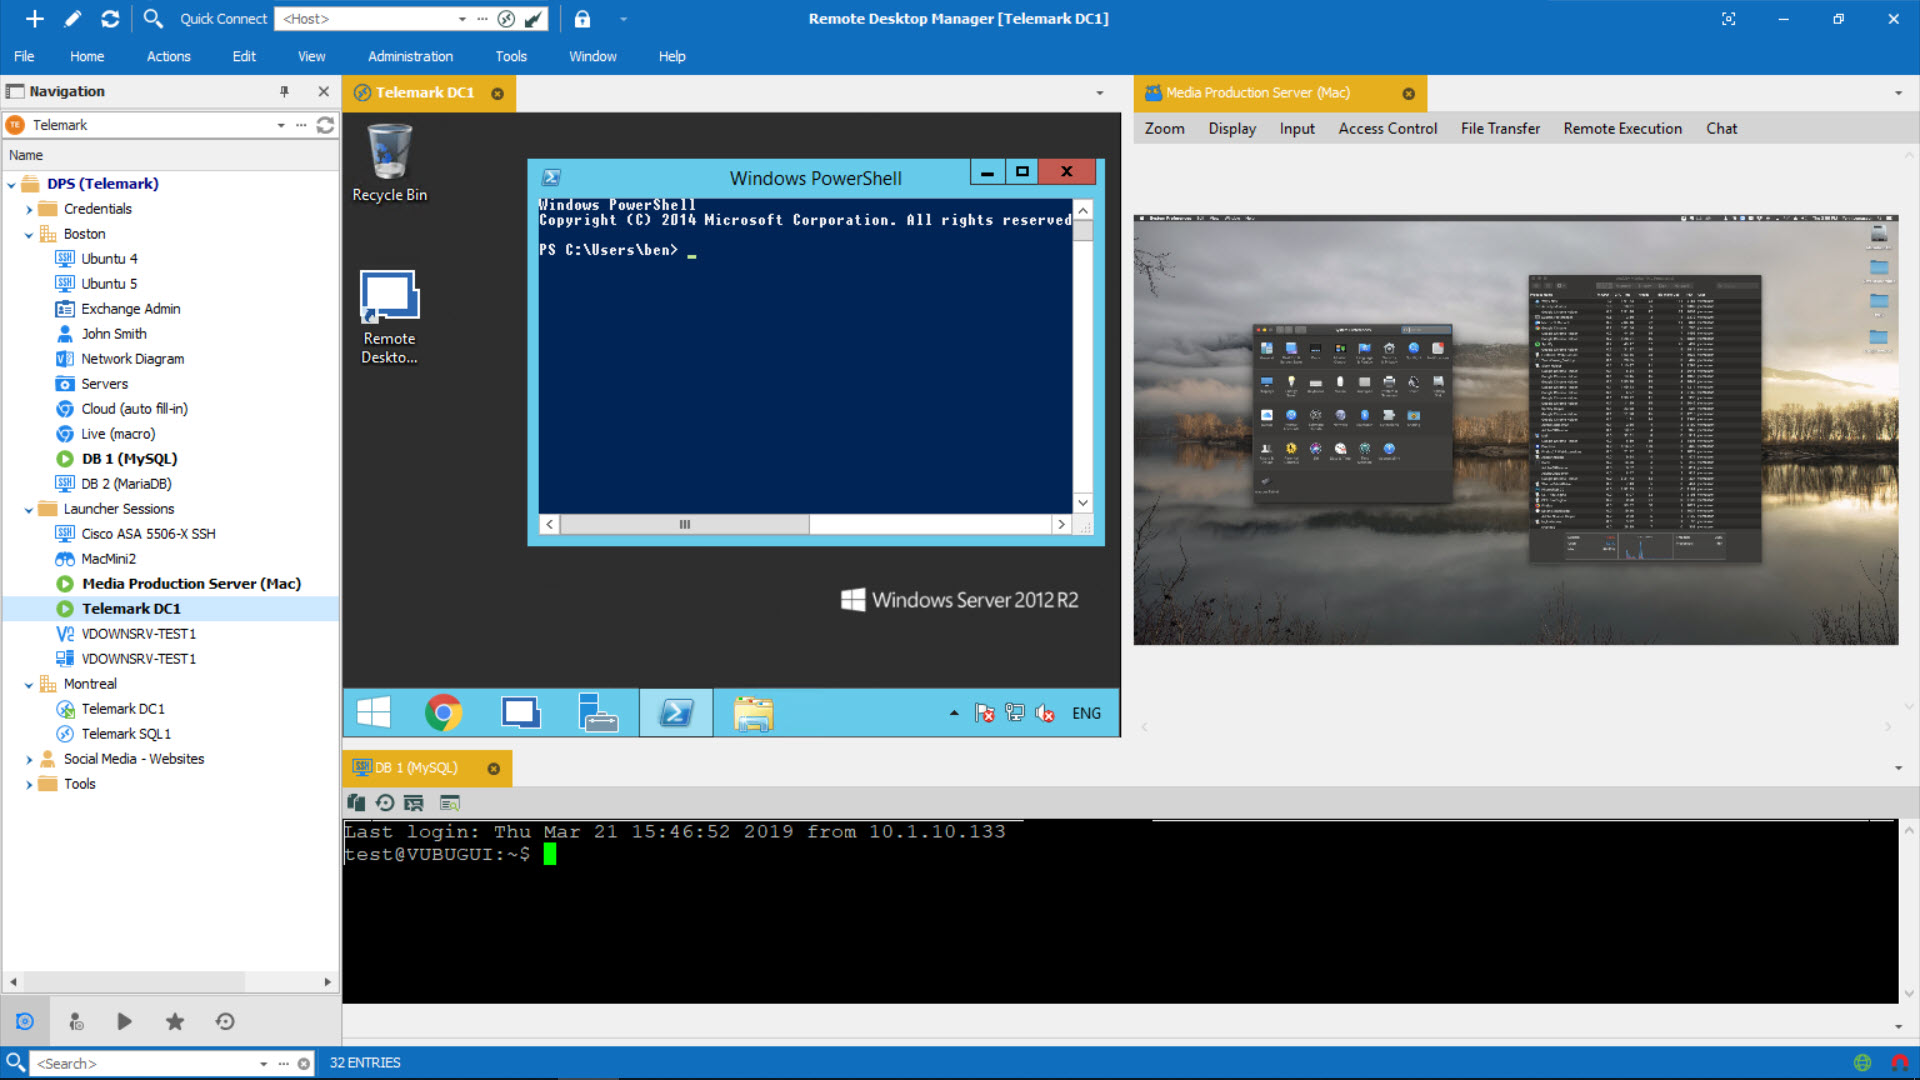
Remote Desktop Manager er designet til at gemme og dele forbindelsesoplysninger, legitimationsoplysninger, VPN'er og andre følsomme data sikkert. Det integreres med mere end 160 teknologier og protokoller og fungerer som ét samlet overblik, som IT-professionelle bruger til at udføre vedligeholdelse, overvåge systemernes tilstand og styre adgangen til fjernenheder på en sikker måde. Privilegerede adgangskoder sikres og administreres gennem den eksisterende løsning til privilegeret adgangsstyring, mens fjernforbindelser tilgås og startes fra Remote Desktop Manager ved hjælp af kontoformidling.
Kontoformidling indsætter legitimationsoplysninger i baggrunden (ved at integrere med løsningen til administration af privilegerede konti), hvilket betyder, at slutbrugerne aldrig ser legitimationsoplysningerne. De kan stadig få adgang til de nødvendige konti for at udføre deres daglige arbejde. Det er ikke kun meget sikrere, men også særdeles effektivt. Slutbrugerne får deres arbejde gjort, og systemadministratorerne slipper for at håndtere talrige adgangsrelaterede anmodninger. Derudover kan alle handlinger, der udføres i Remote Desktop Manager, logges og rapporteres til revision og compliance.
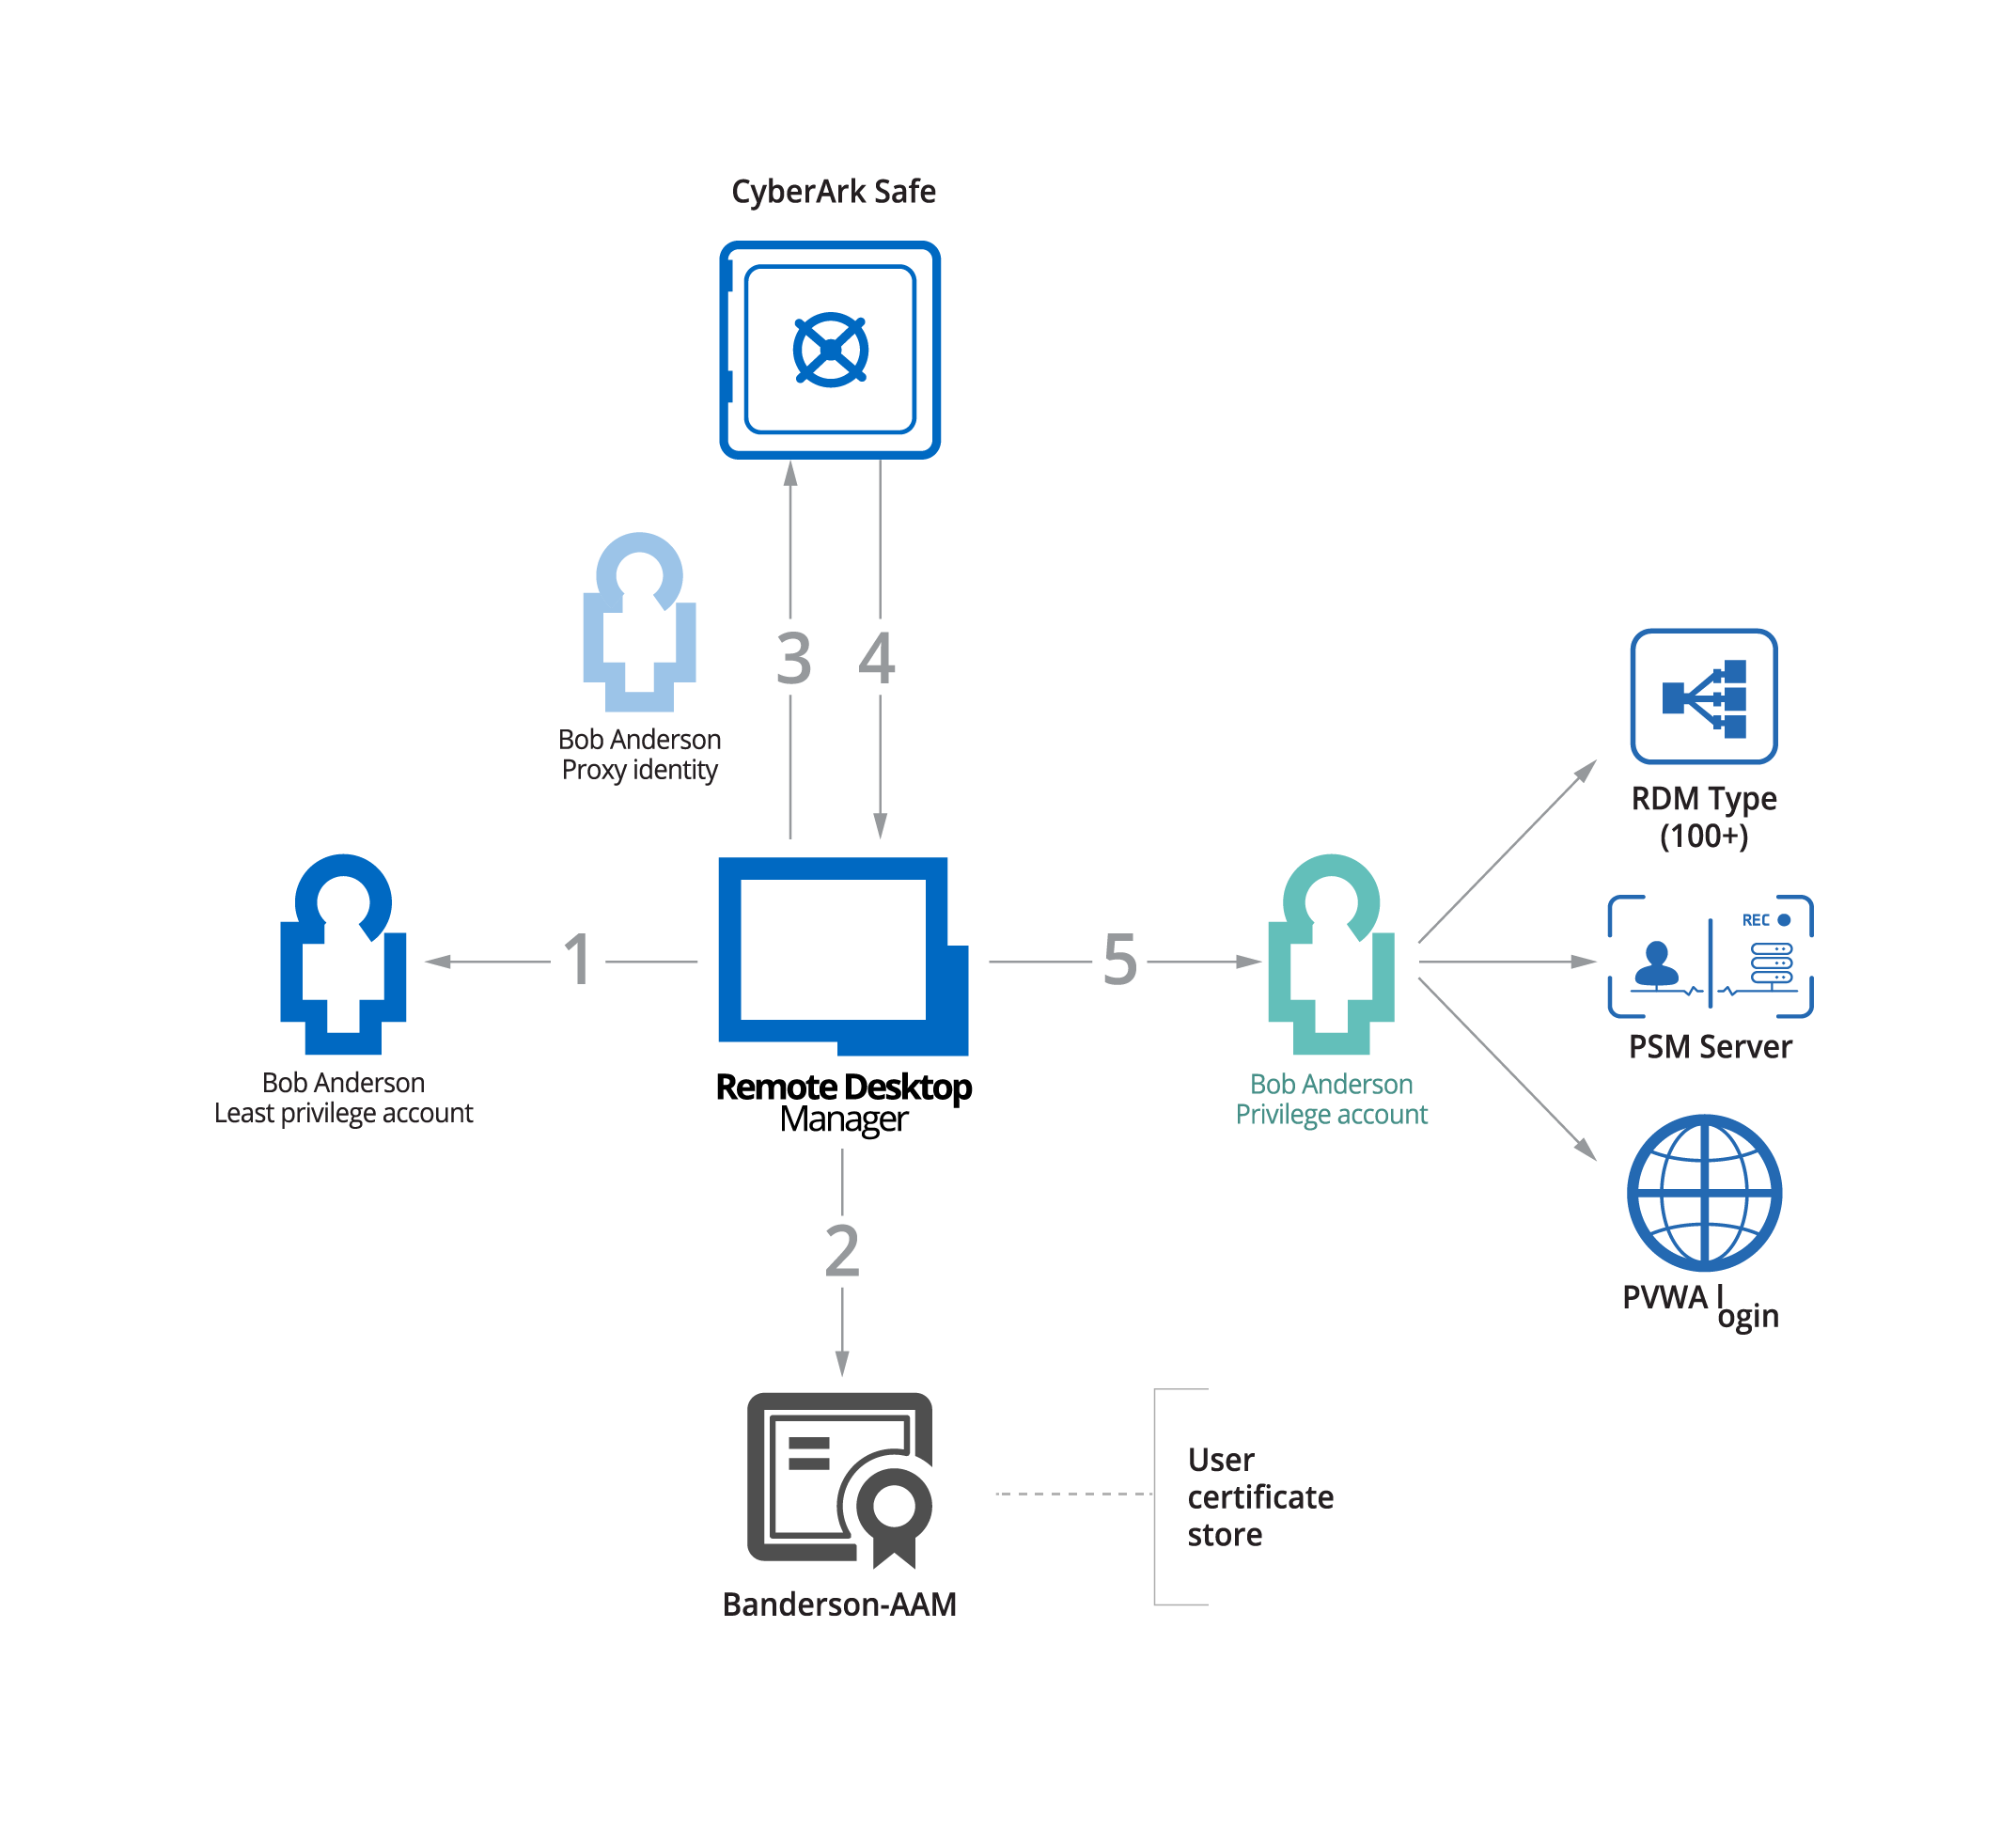
Nedenfor er et eksempeldiagram, der viser, hvordan Remote Desktop Manager integreres med PAM-løsningen Idira (tidligere CyberArk)diagram
Slutbrugeren forsøger at få adgang til en privilegeret fjernforbindelse via RDM.
RDM bekræfter, at slutbrugerens certifikat er gyldigt.
RDM opretter forbindelse til Idira og anmoder om de nødvendige legitimationsoplysninger.
Idira accepterer anmodningen og sender legitimationsoplysningerne til RDM.
Legitimationsoplysningerne bruges til at give slutbrugeren adgang, så vedkommende kan udføre sin arbejdsopgave.
På intet tidspunkt i denne proces ser slutbrugeren legitimationsoplysningerne!
Opsummering af fordelene
Når du bruger Remote Desktop Manager til at styrke en eksisterende løsning til Privileged Access Management og etablere et system til Privileged Session Management, får du disse centrale fordele:
Styrk sikkerheden: Hent og indsæt legitimationsoplysninger sikkert i fjernsessioner uden at afsløre følsomme oplysninger for slutbrugerne — og fjern dermed behovet for og risikoen ved at kopiere og indsætte adgangskoder i fjernforbindelser.
Bevar arbejdsgangen: Start fjernforbindelser gnidningsfrit med den nuværende infrastruktur uden at forstyrre arbejdsgangen.
Automatisér opgaver: Rutineopgaver kan nemt automatiseres, hvilket øger effektiviteten uden at gå på kompromis med sikkerheden. For eksempel kan en foruddefineret playliste med et enkelt klik starte flere fjernforbindelser med bestemte legitimationsoplysninger fra en slutbrugers boks og samtidig gå gennem en VPN-forbindelse med en anden privilegeret kontos legitimationsoplysninger.
Opret revisionsspor: Handlinger, der udføres i Remote Desktop Manager, kan logges og rapporteres til revision og compliance i overensstemmelse med sikkerhedspolitikken.
Styrk sikkerheden ved at indsætte dine PAM-legitimationsoplysninger direkte i fjernsessioner.Improve security
Øg effektiviteten ved nemt at starte flere fjernsessioner på én gang med en playliste.Increase efficiency
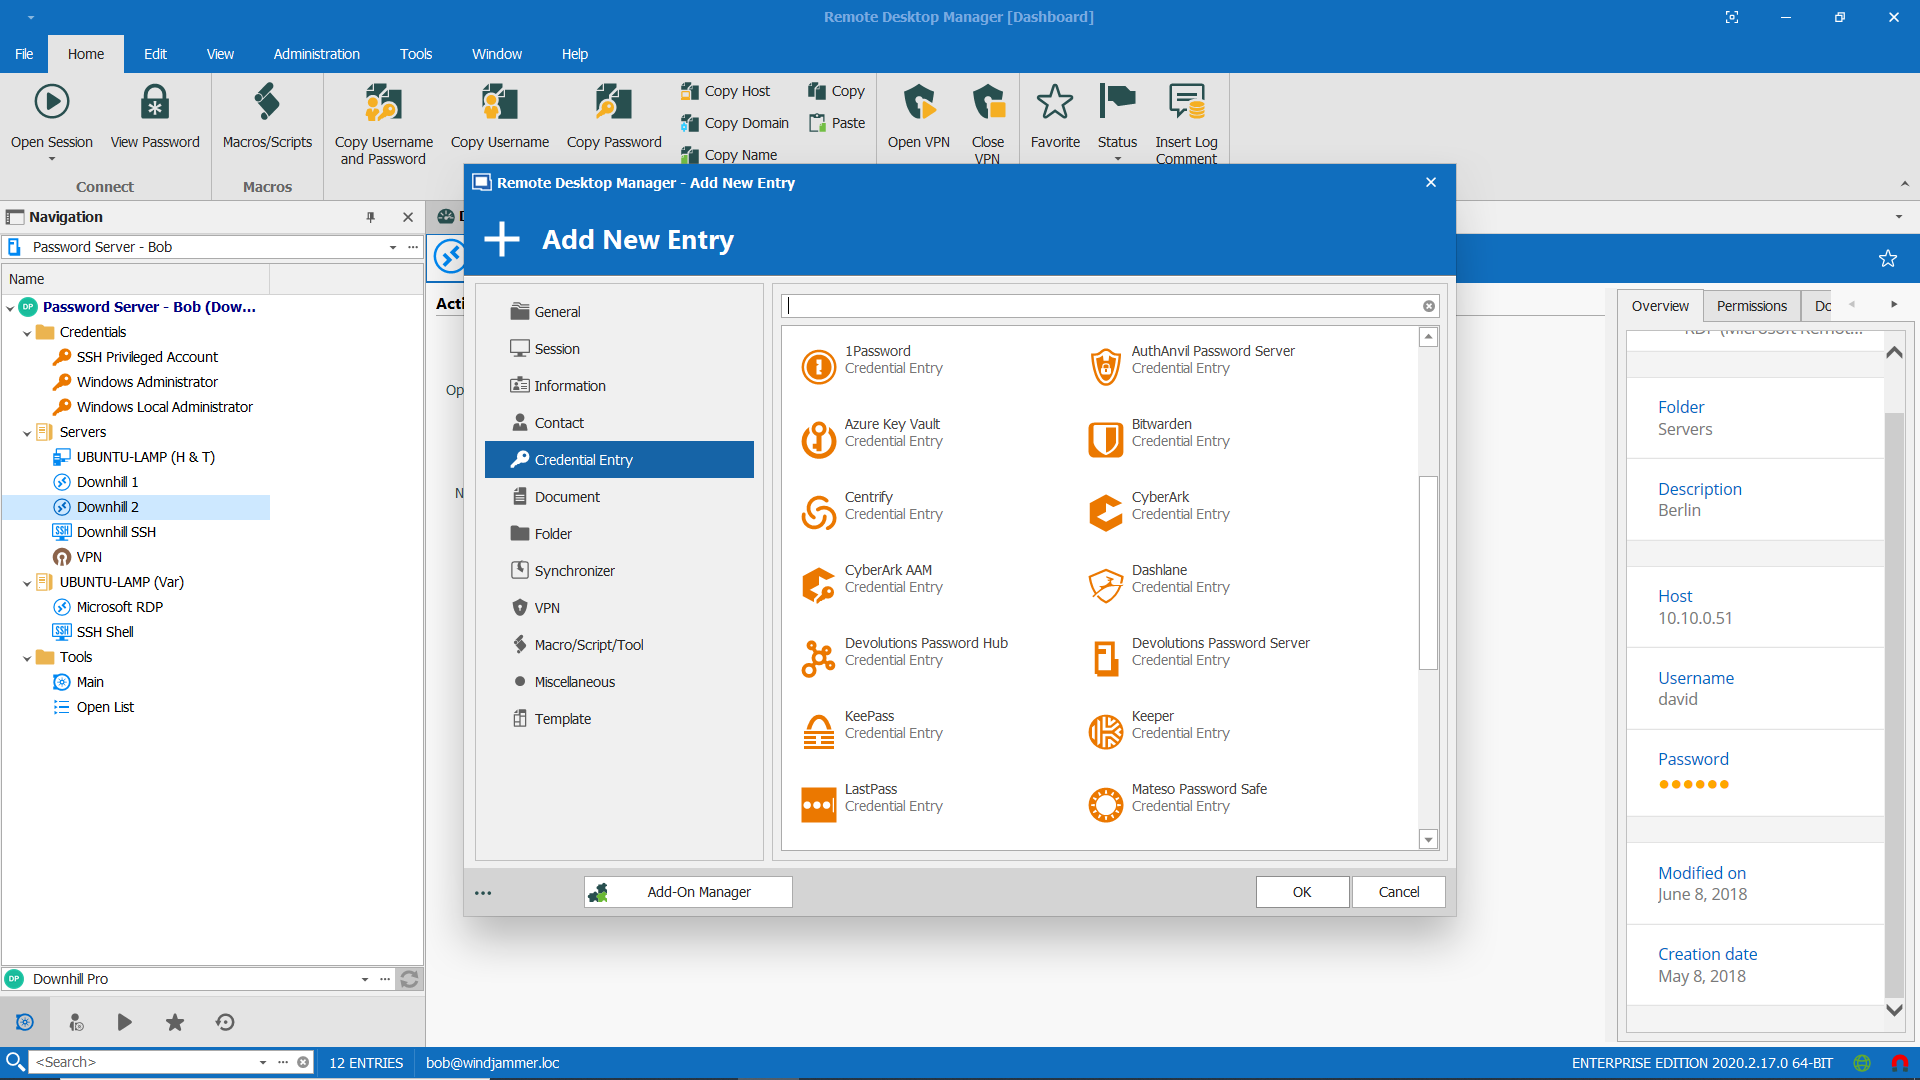
Integrér med en lang række populære udbydere af PAM og adgangskodestyring.Integrate
Giv et revisionsspor med logfiler og rapporter over alle aktiviteter, der bruger PAM-legitimationsoplysninger.Provide