











Remote Desktop Manager + bestemt 2FA-værktøj
Håndhævelse af et bestemt 2FA-værktøj for brugere af Remote Desktop Manager.
Øg sikkerheden ved at håndhæve bestemte eller brugervalgte 2FA-værktøjer for brugere af Remote Desktop Manager.
Hvem er dette brugsscenarie til?
Dette brugsscenarie er til organisationer, der vil øge sikkerheden ved at håndhæve bestemte eller brugervalgte 2FA-værktøjer for brugere af Remote Desktop Manager.
Problemet
2FA giver entydig identifikation af brugere gennem kombinationen af to forskellige komponenter. Komponenterne kan være noget, brugeren ved, eller noget, brugeren har. 2FA tilføjer et ekstra lag af kontosikkerhed, men organisationer godkender ikke nødvendigvis det 2FA-værktøj, som en bestemt bruger eller flere brugere vælger.
Løsningen
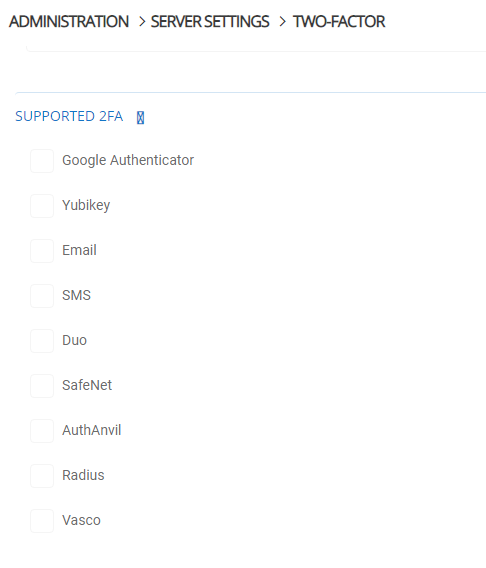
Remote Desktop Manager integreres med Devolutions Server og understøtter flere 2FA-værktøjer, for eksempel Google Authenticator, Yubikey, SMS og flere andre. Organisationer kan håndhæve et standard-2FA-værktøj for hele organisationen eller håndhæve et 2FA-værktøj for en bestemt bruger eller flere brugere. Når det er konfigureret, skal brugerne logge på Remote Desktop Manager med brugernavn og adgangskode og godkende med et godkendt 2FA-værktøj.
Sådan fungerer det
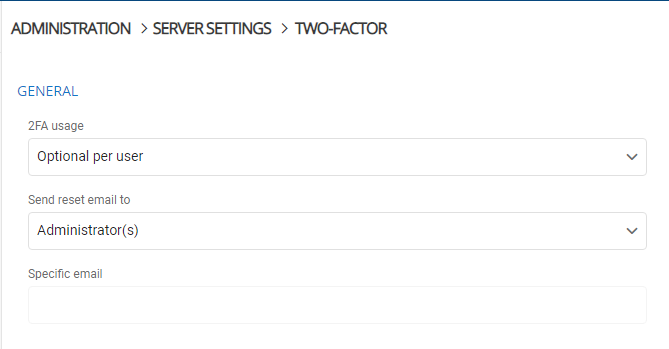
- Aktivér 2FA-sikkerhed i Devolutions Server (brugen af 2FA kan være „valgfri pr. bruger“ eller „påkrævet“).
- Vælg de 2FA-værktøjer, der er tilladt.
- Ved næste login på Remote Desktop Manager bliver brugeren eller brugerne bedt om at konfigurere deres 2FA-værktøj.
- 2FA er nu konfigureret og fungerer.
Opsummering af fordelene
- Styrket sikkerhed: Sørg for, at alle brugere godkendes via 2FA.
- Håndhæv compliance: Sørg for, at kun de valgte 2FA-værktøjer er gyldige til login på Remote Desktop Manager.
- Støt brugerne: Giv, når det er relevant, brugerne mulighed for at vælge fra en pulje af MFA-værktøjer, som de kender og allerede bruger til deres personlige konti.
Læs mere om, hvordan Devolutions kan hjælpe din organisation med at styrke sikkerheden og produktiviteten.

I teknologiverdenen er dine brugsscenarier kun så effektive som den værdi, nogen får ud af dem. Derfor gør vi hos Devolutions vores bedste for at hjælpe dig med at træffe det rigtige valg med letforståelige eksempler på brugsscenarier til dig og dit team, så I får et ideelt produktivt miljø.Læs flere brugsscenarier