








 Laurence Cadieux
Devolutions Server è una soluzione di gestione self-hosted che consente alla propria organizzazione di proteggere, controllare e monitorare l’accesso agli account privilegiati e alle password degli utenti aziendali. Inoltre, Devolutions Server si integra perfettamente con la nostra soluzione di connessione e gestione remota Remote Desktop Manager. Una volta combinati, Devolutions Server e Remote Desktop Manager costituiscono una potente piattaforma all-in-one per la gestione degli account privilegiati e delle sessioni, che supporta oltre 150 strumenti e tecnologie.
In questo articolo, esaminiamo più da vicino come condividere credenziali o risorse con ospiti esterni alla propria organizzazione. Se è già stato configurato il single sign-on con il proprio tenant Azure AD, è possibile sfruttare la funzionalità integrata di gestione degli ospiti di Azure AD direttamente in Devolutions Server. Il processo di configurazione è abbastanza semplice e offre diversi vantaggi, tra cui:
- Controllo centralizzato sull’autenticazione a due fattori dell’utente ospite (tramite Azure)
- Controllo centralizzato sull’accesso dell’utente ospite (tramite Azure)
- Visibilità dei log di autenticazione (tramite Azure)
- La possibilità di consentire agli utenti ospiti di mantenere la propria identità esistente, rendendo l’onboarding più rapido e semplice (tramite Azure AD)
- La possibilità di controllare la gestione del ciclo di vita dell’identità dal proprio provider di identità. Quando si revoca l’accesso dell’ospite al proprio tenant, questo non ha più accesso a Devolutions Server
- La possibilità di condividere in modo sicuro i dati con persone esterne all’organizzazione (tramite Devolutions Server)
Un avvertimento
Si noti che Devolutions Server non distingue automaticamente tra un utente ospite e un utente normale. Se agli utenti di Azure AD (che possiamo presumere siano membri a tutti gli effetti dell’organizzazione) viene concesso di default un ampio spettro di accessi privilegiati, è possibile che a un utente ospite vengano attribuiti troppi privilegi.
Si consiglia vivamente di verificare che l’accesso sia appropriato per gli utenti ospiti che si connettono con Azure AD. In caso contrario, sarà necessario apportare le modifiche del caso.
Flusso di lavoro per gli amministratori
Ecco il flusso di lavoro per gli amministratori che desiderano invitare un utente ospite:
Fase 1: invitare l’utente ospite tramite il tenant Azure AD (ora Entra ID).
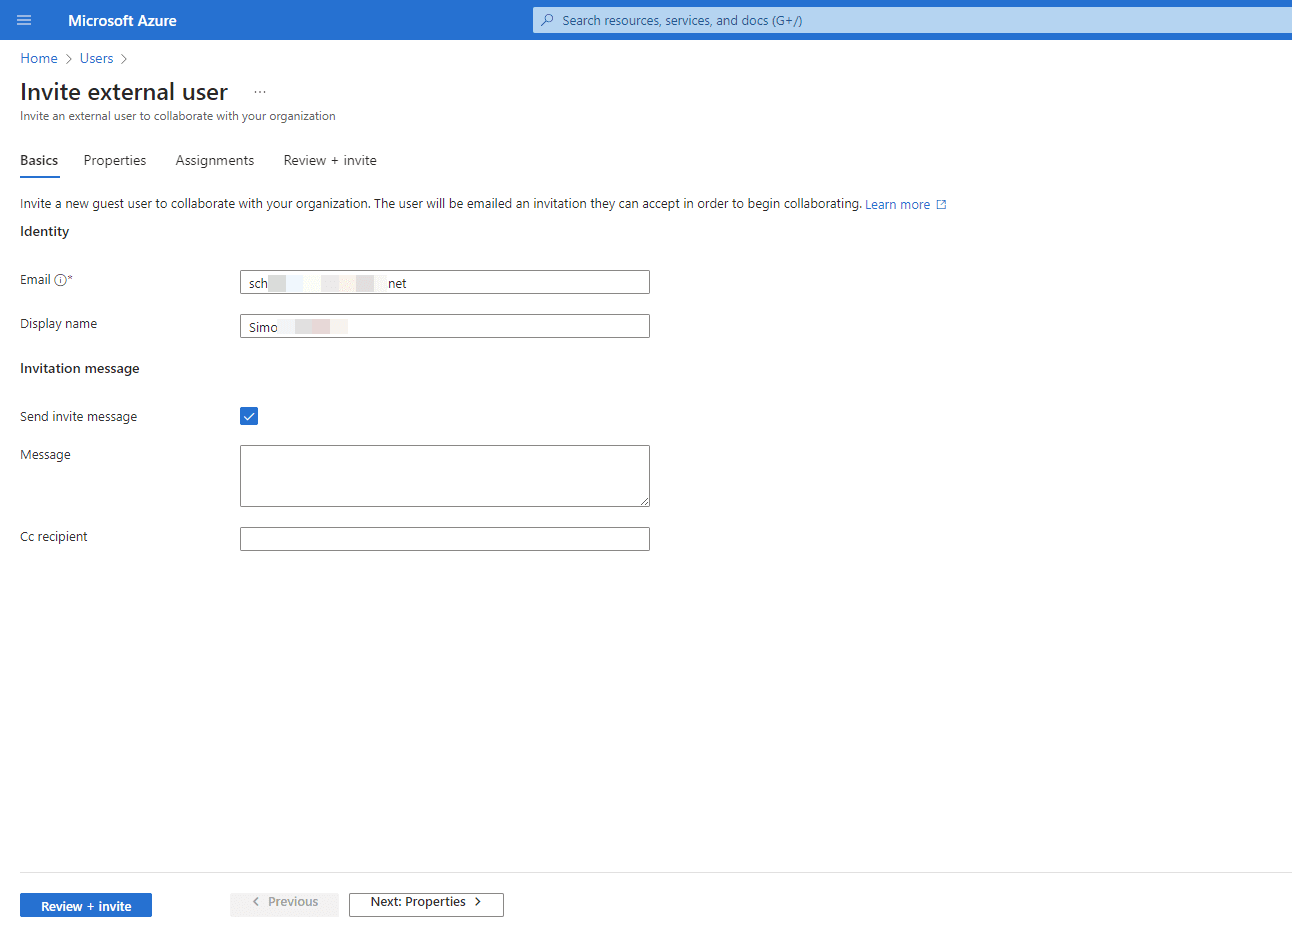
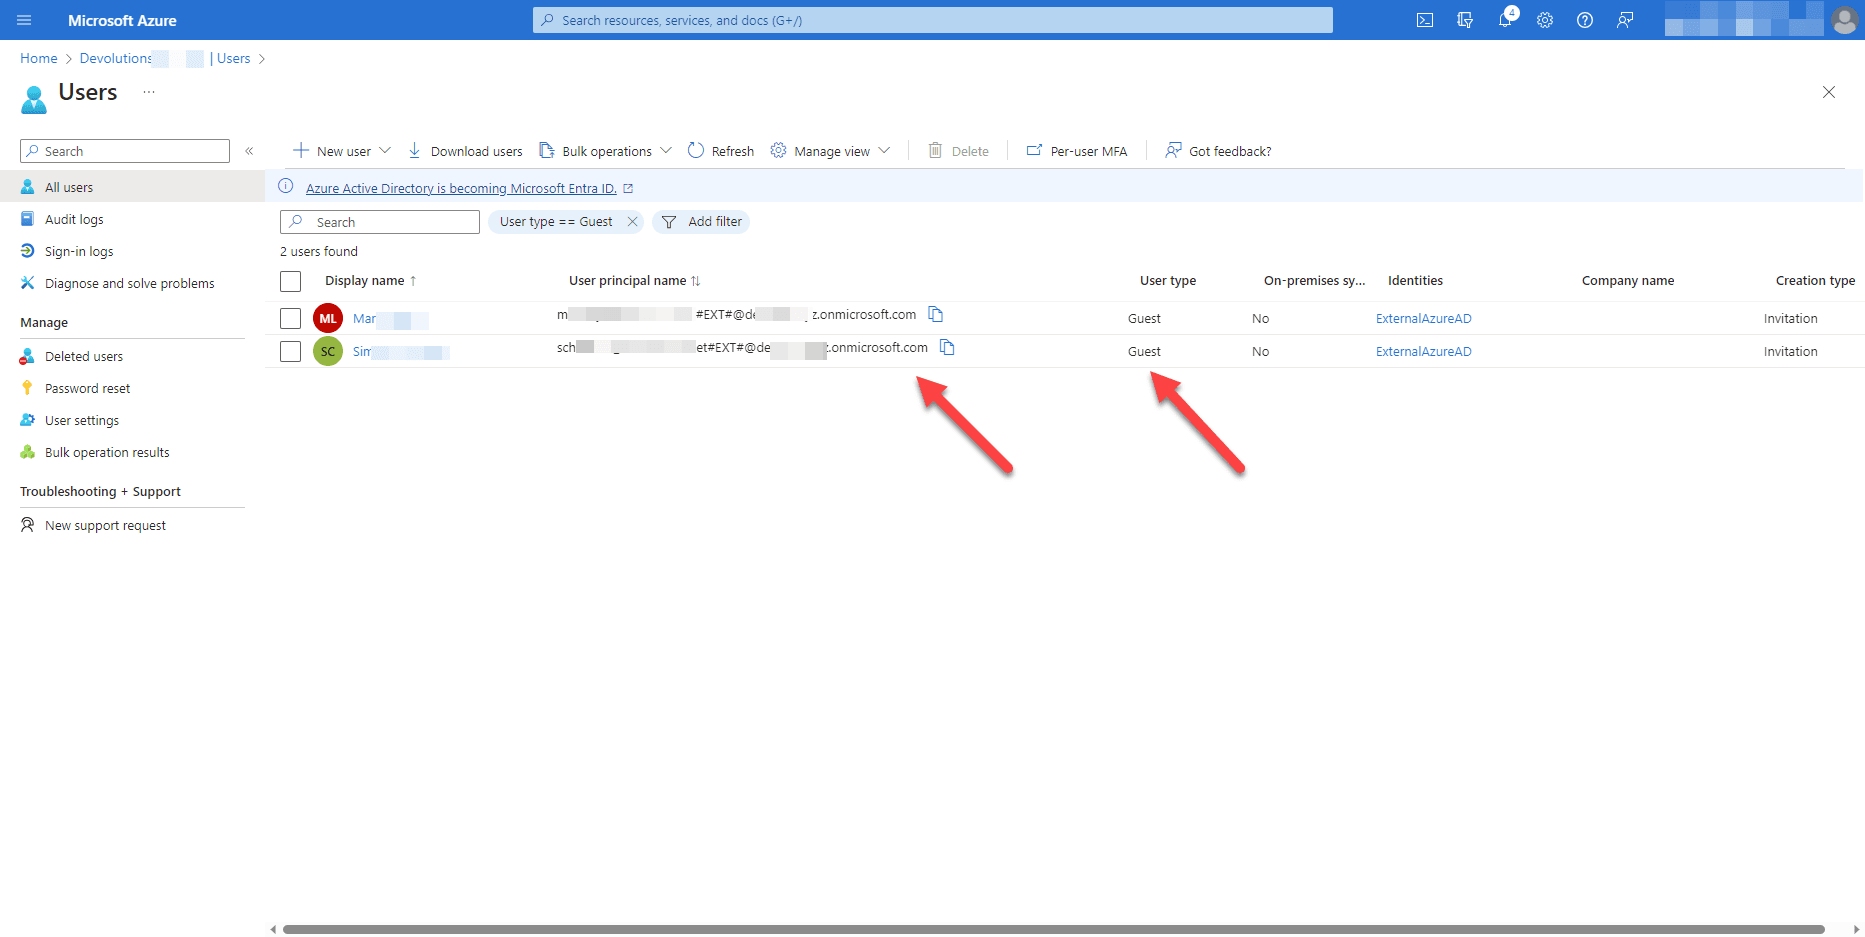
Fase 2: annotare il nome utente generato (user_domain#EXT#@org.onmicrosoft.com) per l’utente ospite. Sarà necessario per aggiungerlo a Devolutions Server (vedere la fase successiva).
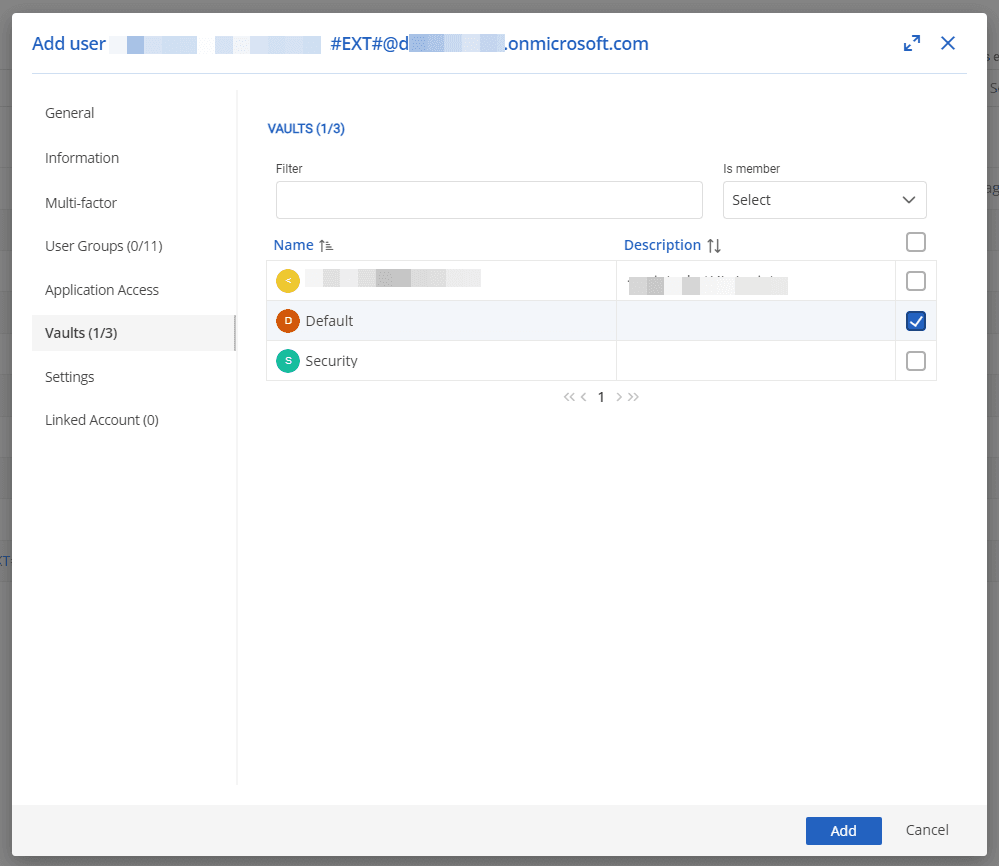
Fase 3: invitare l’utente ospite in Devolutions Server con il nome utente generato nella fase precedente. Scegliere il livello di accesso: standard, limitato o sola lettura. Per ovvie ragioni, si sconsiglia di concedere a un utente ospite l’accesso da amministratore.
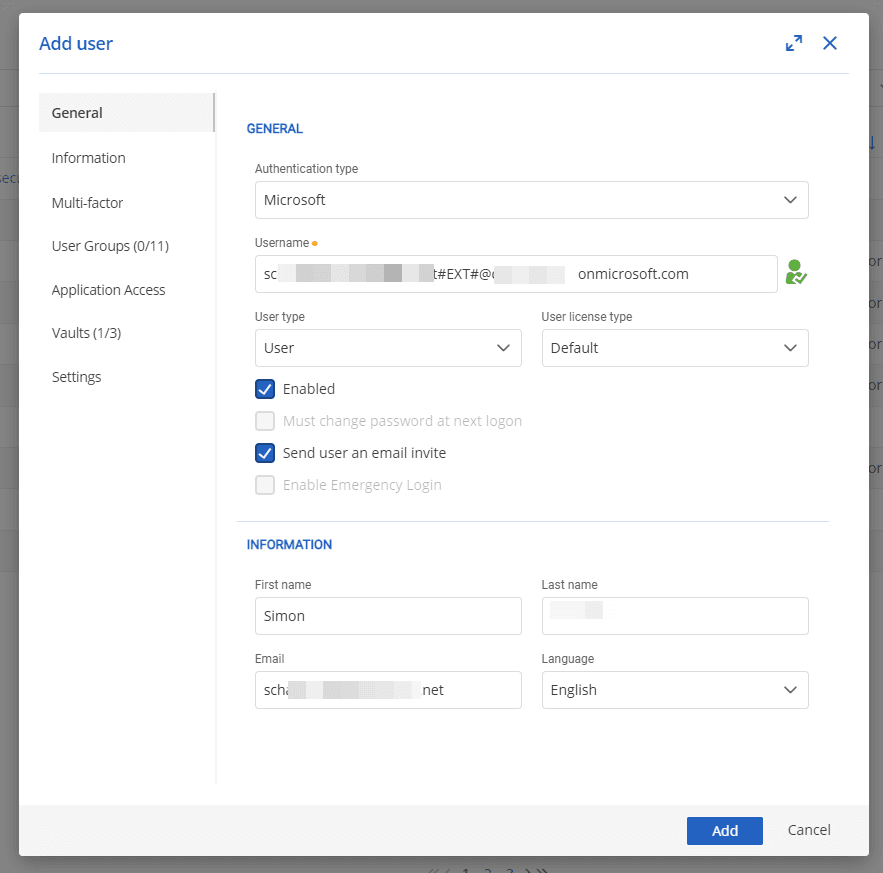
Fase 4 (facoltativa): selezionare le casseforti e le impostazioni per l’utente ospite (questa operazione può essere effettuata anche in un secondo momento, se lo si desidera).
Considerazioni aggiuntive
Creazione automatica dell’utente ospite (e opzione di override)
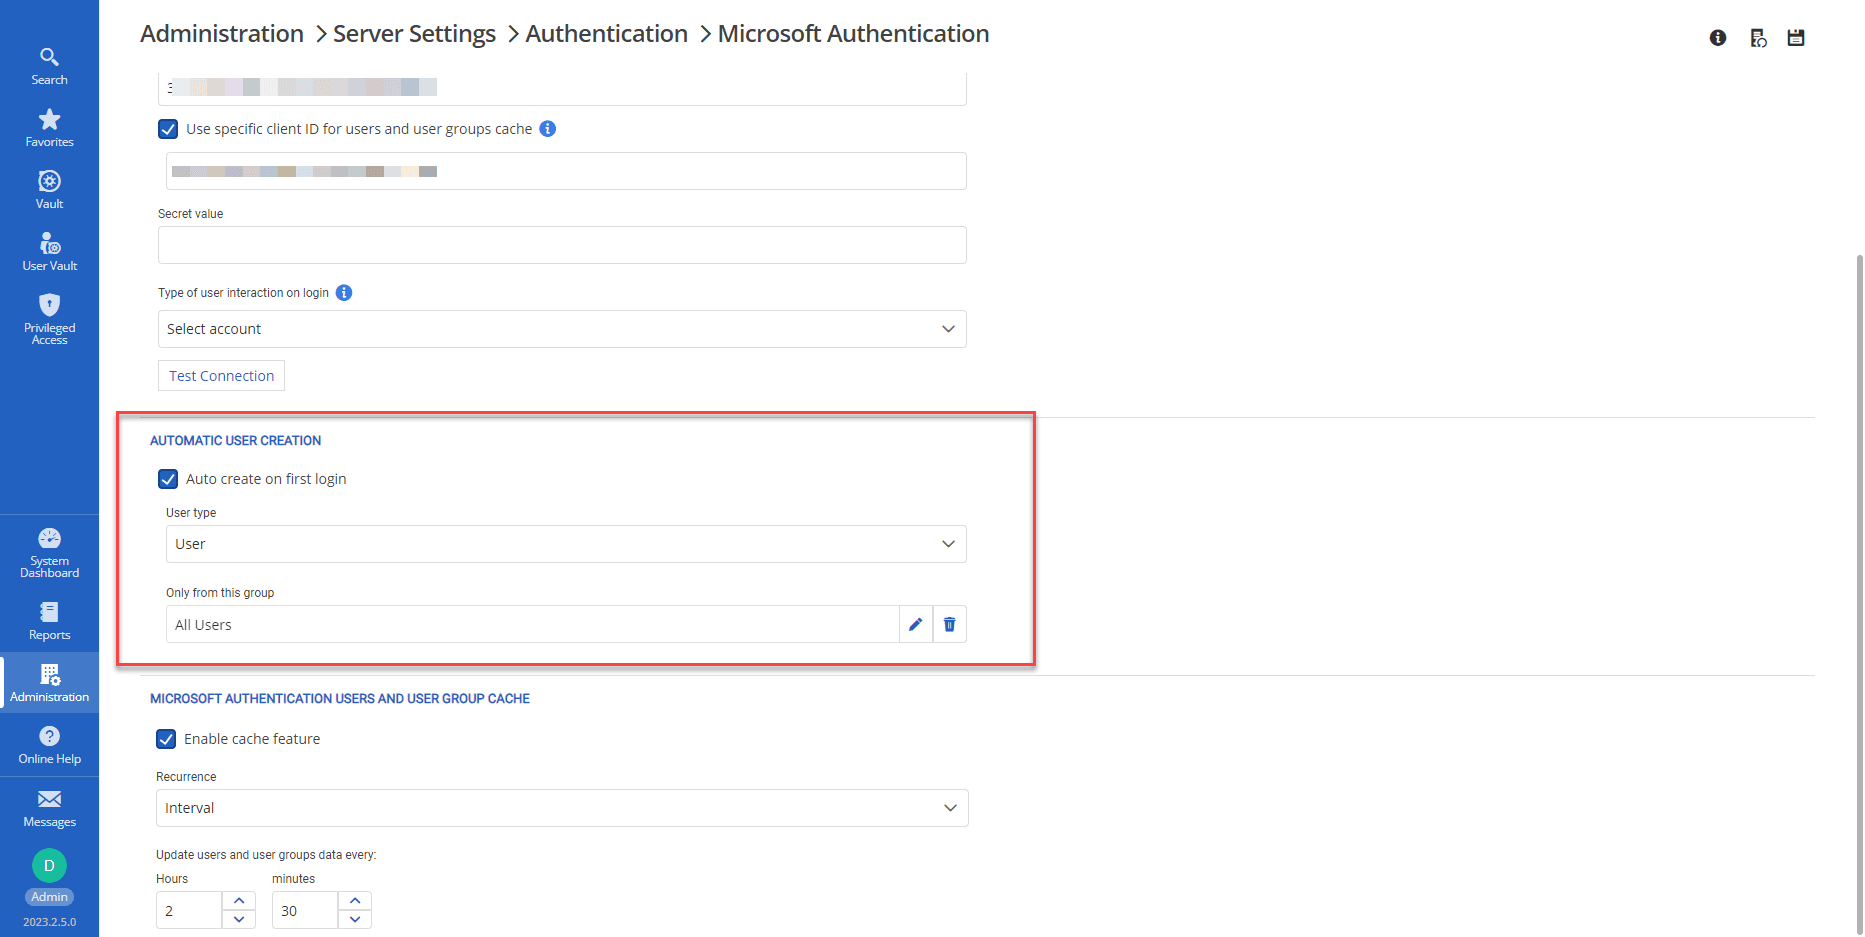
Se Devolutions Server è configurato per creare automaticamente un nuovo utente al primo accesso, non è necessario aggiungere manualmente l’utente ospite. Tuttavia, l’utente ospite deve essere membro del gruppo Azure AD autorizzato ad accedere a Devolutions Server (se tale gruppo è specificato nella configurazione).
In questo caso d’uso, l’utente ospite erediterà tutte le autorizzazioni predefinite. Pertanto, è essenziale verificare che questo accesso sia appropriato per l’organizzazione.
Inoltre, anche con questa configurazione, un amministratore può comunque creare in modo proattivo un account utente ospite e impostarne le autorizzazioni prima che l’utente effettui il primo accesso.
Assegnazione
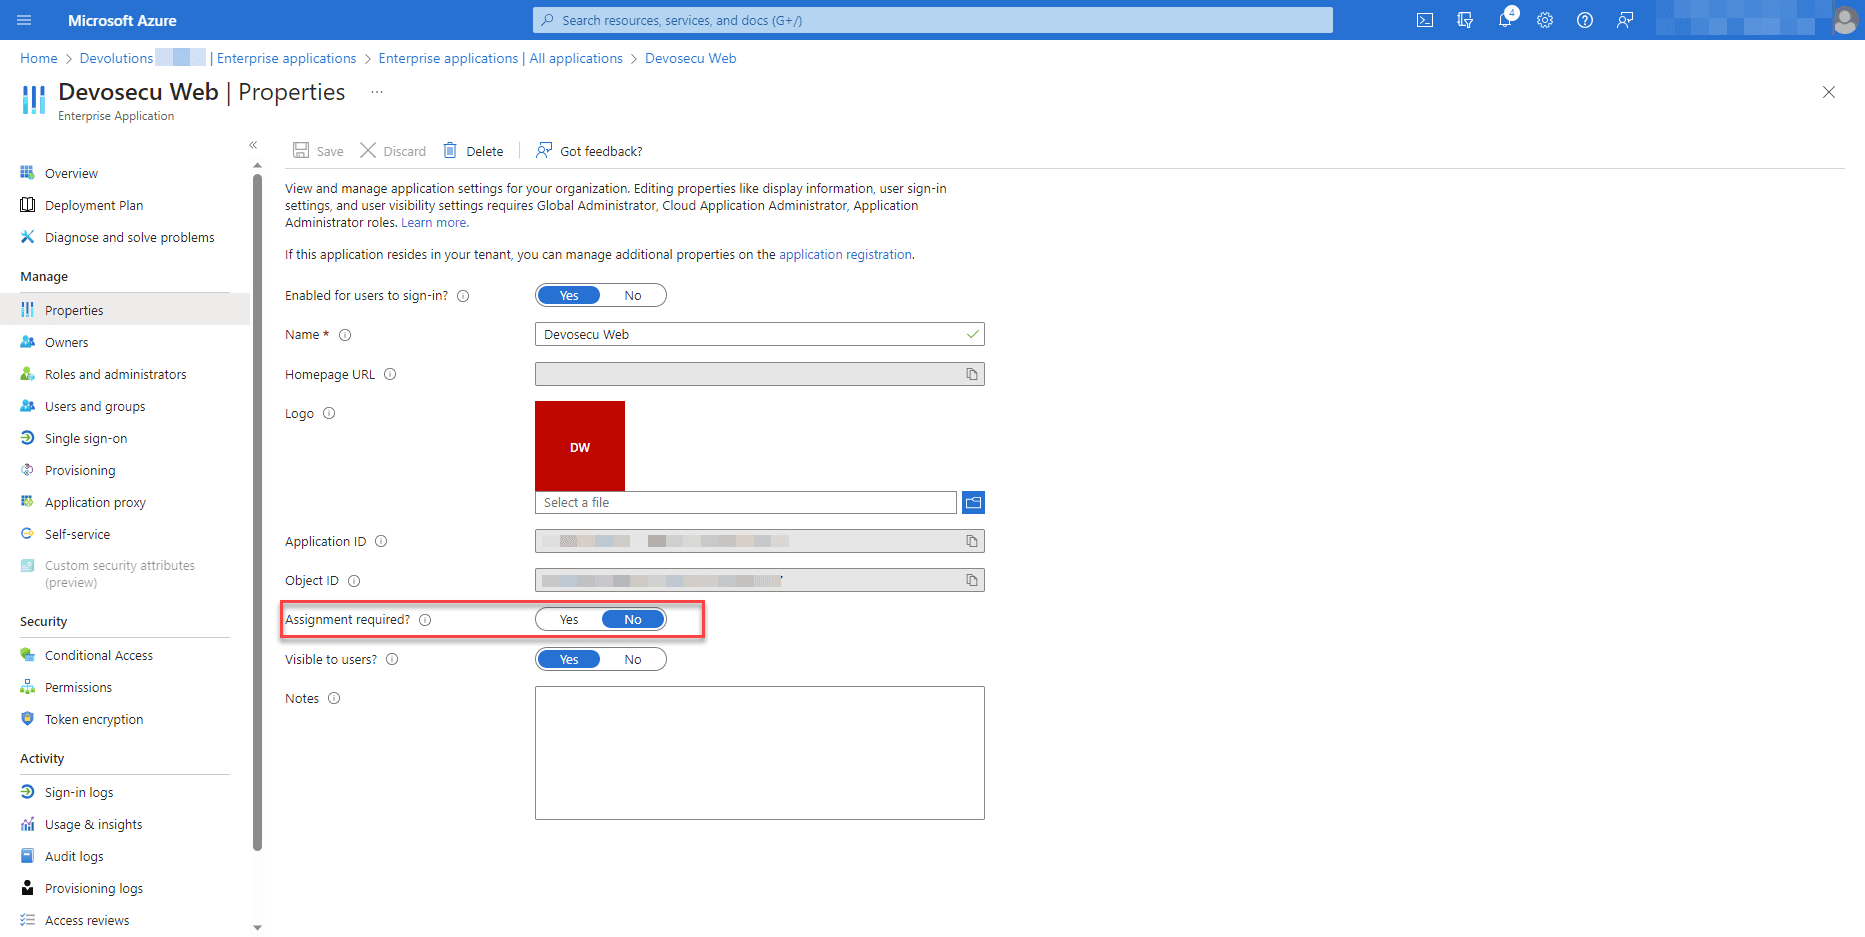
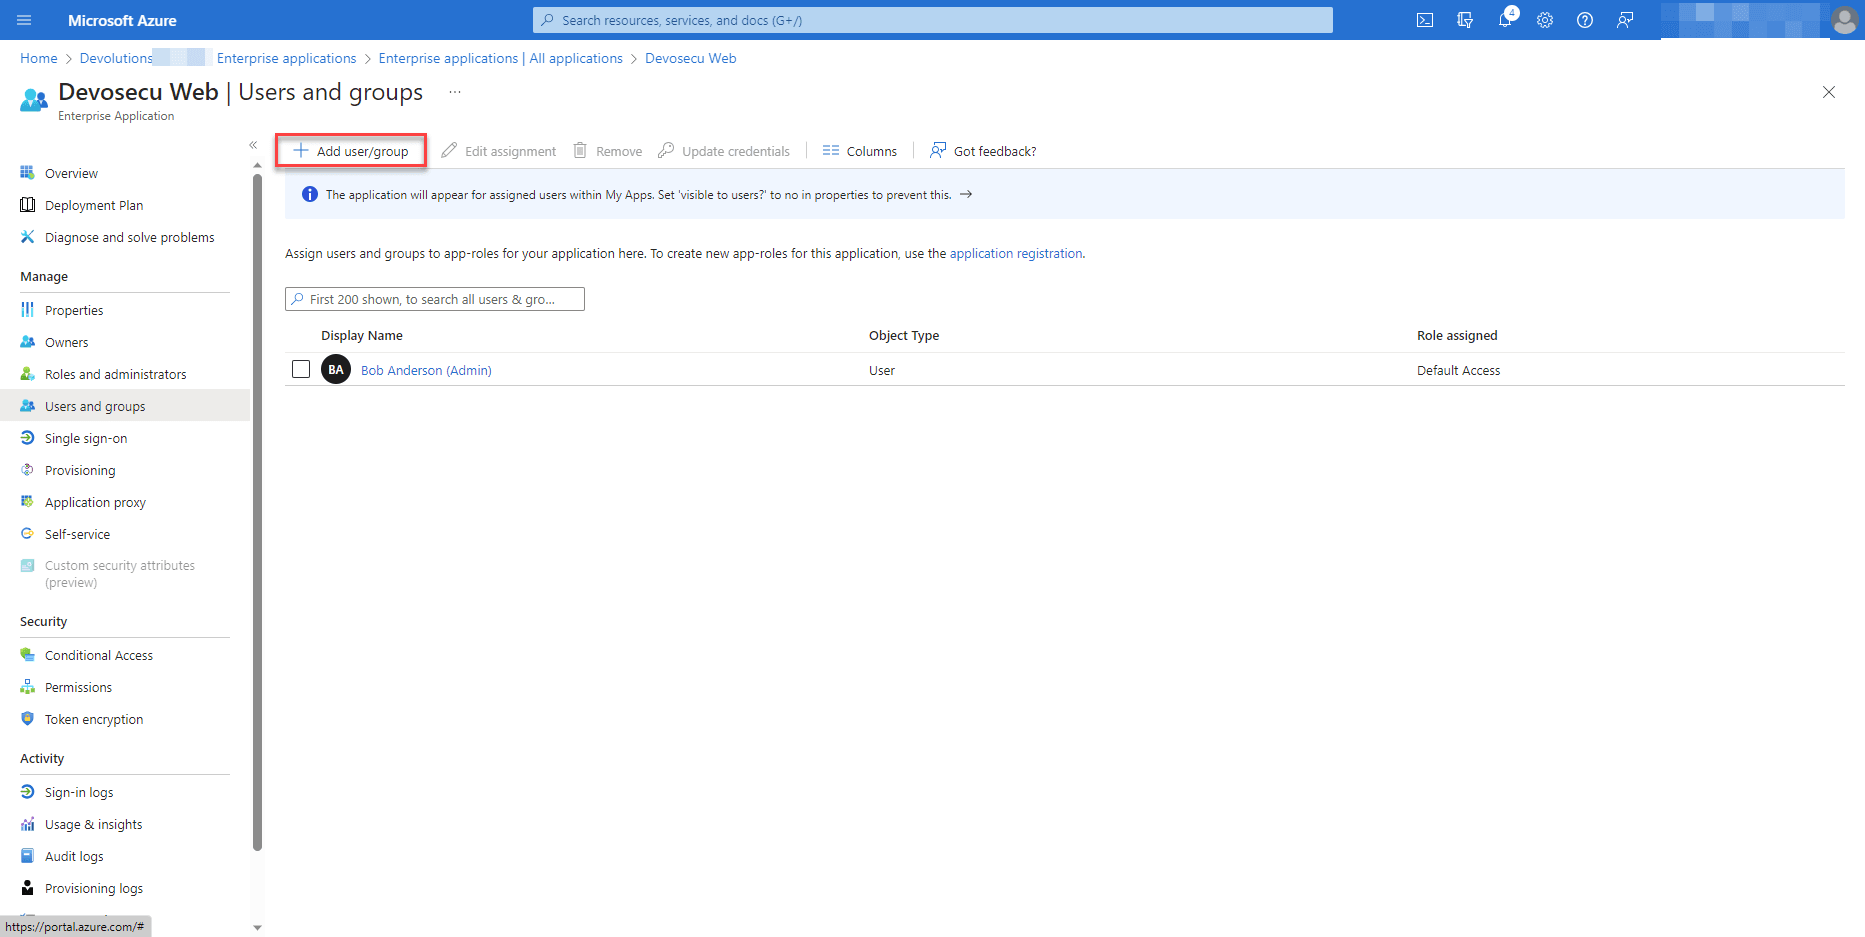
Se l’applicazione aziendale Azure AD per l’accesso a Devolutions Server è configurata in modo da richiedere l’assegnazione degli utenti (con l’opzione “Assegnazione richiesta” impostata su “Sì”), l’utente ospite deve essere assegnato all’applicazione, oppure deve essere membro di un gruppo assegnato all’applicazione.
Esperienza utente per gli ospiti
Ecco come si presenta il processo dal punto di vista dell’utente ospite:
L’utente ospite riceve un invito via e-mail:
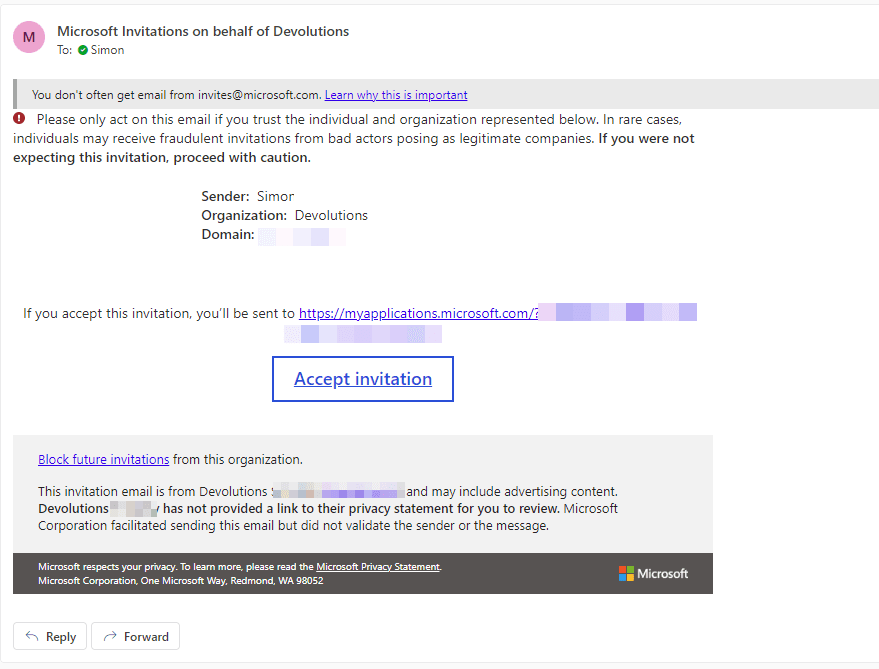
Dopo aver accettato l’invito via e-mail, all’utente ospite viene chiesto di concedere l’autorizzazione a trasmettere le informazioni richieste (ad esempio, dati del profilo, registro delle attività, ecc.):
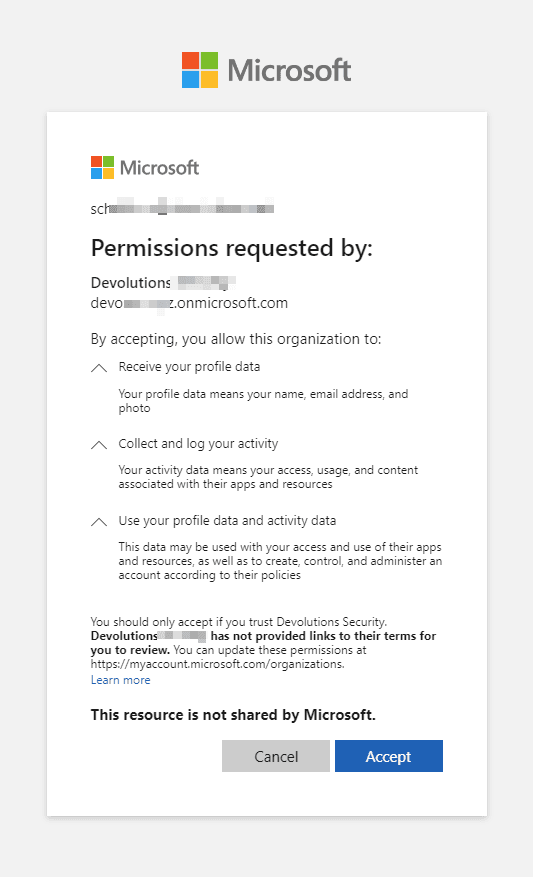
Dopo aver accettato la richiesta, all’utente ospite viene chiesto di scegliere il proprio metodo di autenticazione. Nota: l’utente ospite deve selezionare Microsoft come metodo di autenticazione, e non Devolutions Server.
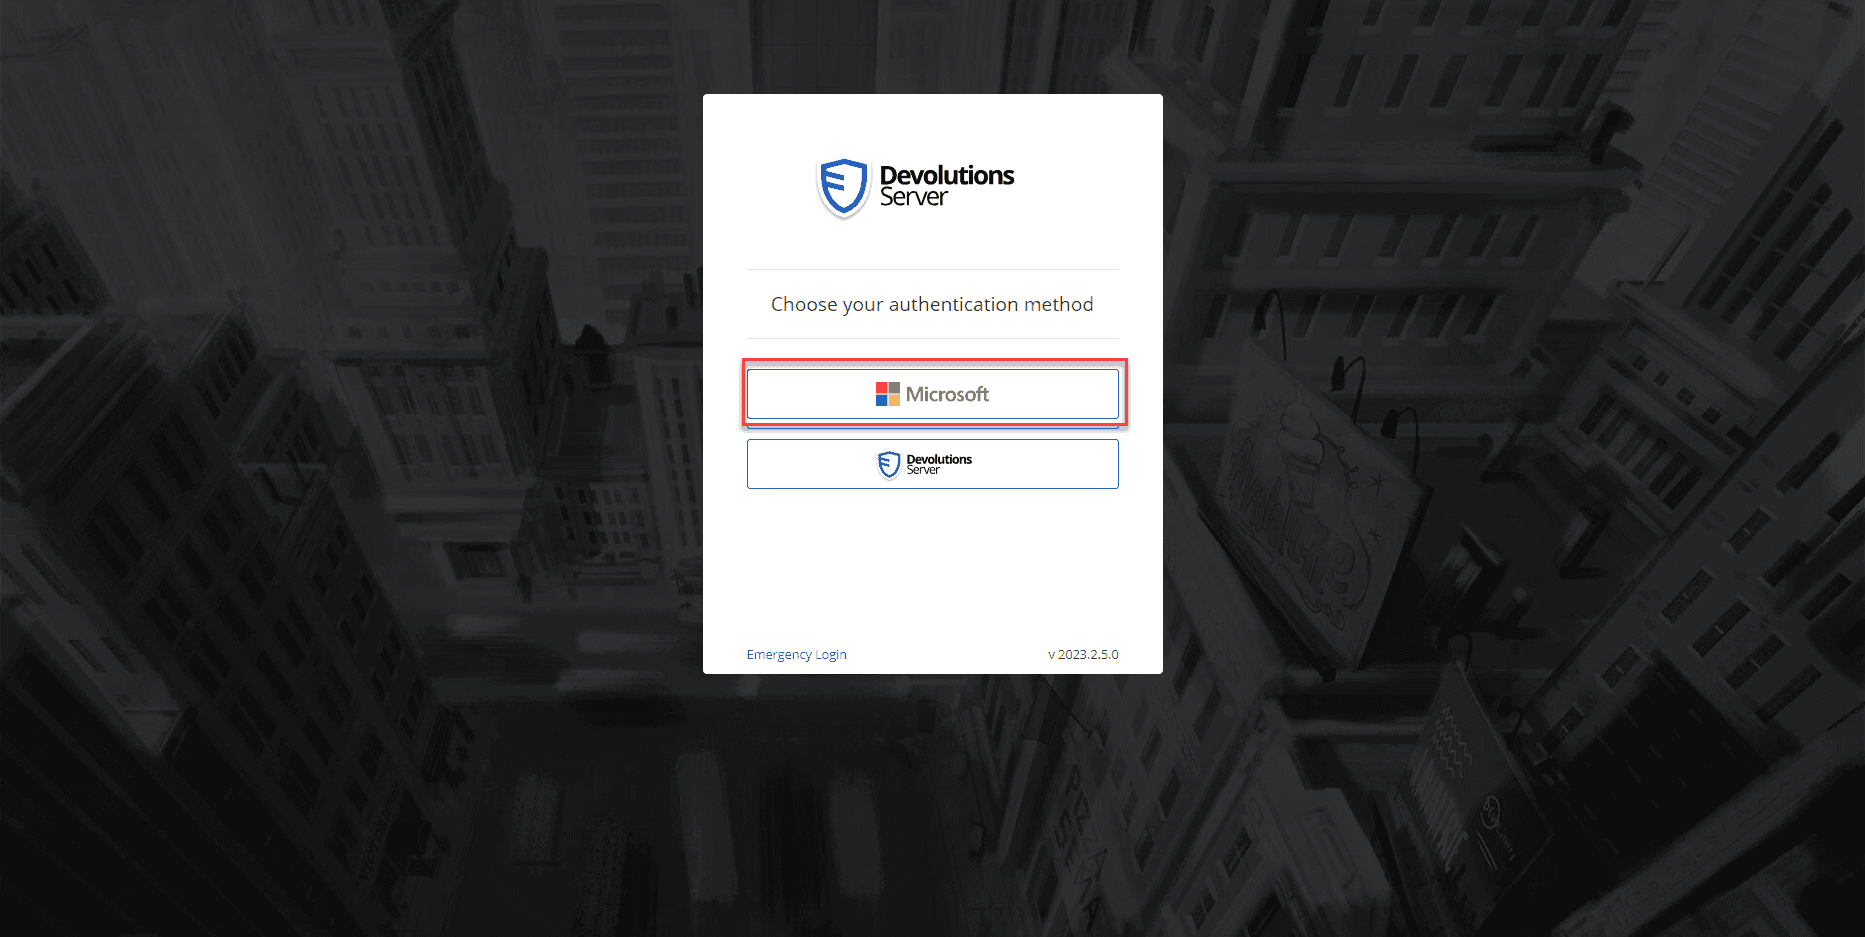
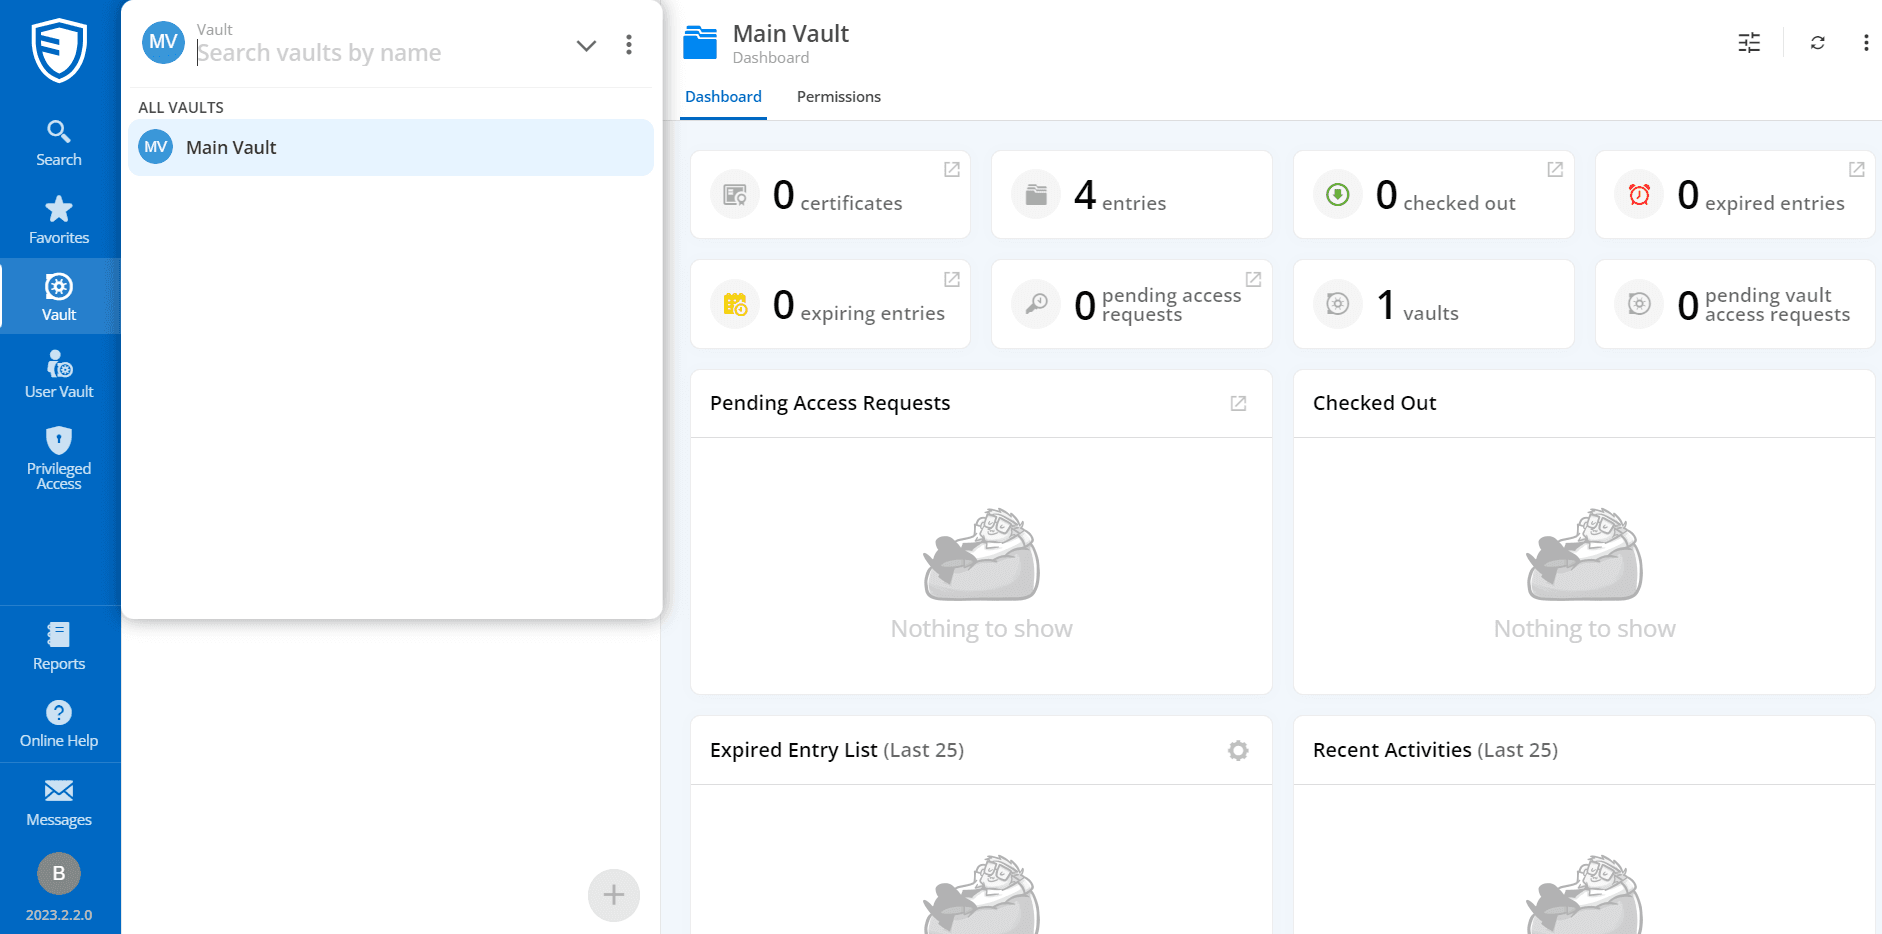
Infine, l’utente ospite accede a Devolutions Server, supera la verifica MFA (codice inviato via e-mail o SMS) e può accedere alle risorse in base alle proprie autorizzazioni:
Domande? Siamo qui per aiutare!
Per qualsiasi domanda sull’accesso degli ospiti in Devolutions Server, il nostro team di supporto è a completa disposizione.
Vi invitiamo inoltre a farci sapere cosa ne pensate di questa (e di qualsiasi altra) funzionalità. Facciamo affidamento sul vostro feedback per apportare miglioramenti continui. Lasciate un commento qui sotto, pubblicate un messaggio sul nostro forum, oppure contattateci direttamente. Siamo sempre in ascolto!
Approfondite la conoscenza di Devolutions Server
Interessati a saperne di più su Devolutions Server? Ecco alcuni suggerimenti:
- Una panoramica di alcuni dei principali miglioramenti e aggiunte nell’ultima versione di Devolutions Server – leggi ora
- Una panoramica dei vantaggi dell’integrazione di Devolutions Server con Remote Desktop Manager (insieme ad altre soluzioni abbinate) – leggi ora
- Un approfondimento su Devolutions Gateway, progettato per funzionare con Devolutions Server e fornire accesso just-in-time autorizzato alle risorse nelle reti segmentate – leggi ora
- Una panoramica delle opzioni di abbonamento a Devolutions Server e degli strumenti/moduli aggiuntivi – leggi ora
- Come proteggere il proprietario principale di Slack in Devolutions Server PAM – leggi ora