








 Marc Beausejour
Devolutions 2026.3 aiuta i team IT a completare lavoro controllato con meno interruzioni e meno passaggi da uno strumento all’altro. La versione rende più semplice concedere un accesso delimitato con precisione, mantenere in movimento il lavoro privilegiato, raggiungere sistemi su reti private e trasformare le correzioni riuscite in workflow ripetibili.
Lavori più velocemente in interfacce più chiare e accessibili
La versione 2026.3 aggiorna l’interfaccia utente di Devolutions Remote Desktop Manager (RDM) e Devolutions Password Manager. RDM per Windows completa la ricostruzione dell’interfaccia Avalonia, si avvia più rapidamente e arriva in un installer più piccolo. Il nastro e il menu principale condividono ora un design più coerente e una barra degli strumenti più semplice è l’impostazione predefinita.
Per i team che lavorano con casseforti di grandi dimensioni, le colonne ordinabili e i badge di stato rendono più facili da scorrere gli alberi lunghi, mentre le selezioni restano integre quando si passa da una cassaforte all’altra. Le sessioni vengono rese in modo nativo e le anteprime della dashboard mostrano note, documenti e script senza che gli utenti debbano aprire ogni voce. Un migliore scaling ad alta risoluzione, il contrasto elevato, la navigazione da tastiera e il supporto per i lettori di schermo rendono inoltre RDM più facile da usare su una gamma più ampia di postazioni e di esigenze di accessibilità.
Password Manager riceve un’interfaccia più pulita e moderna, con schermate, navigazione e controlli rinnovati che rendono più semplice la gestione quotidiana delle password.
Controlli l’accesso alle casseforti e tenga in movimento il lavoro PAM
Prima di una finestra di manutenzione pianificata, un amministratore IT deve confermare chi può accedere ai sistemi interessati e raccogliere le credenziali che il team userà. Il lavoro può coinvolgere più voci o durare più del previsto. Un account just-in-time (JIT) potrebbe inoltre dover restare disponibile dopo il check-in perché possiede una casella di posta o una licenza.
Nella 2026.3, ruoli di cassaforte più granulari, checkout coerenti di cartelle e di più voci, estensioni del checkout e account JIT riutilizzabili aiutano i team a mantenere un accesso privilegiato temporaneo pratico e controllato.
Assegni ruoli di amministratore granulari in Devolutions Server e Cloud
Il ruolo di amministratore in Devolutions Server e Devolutions Cloud non è più tutto o niente. L’amministrazione è ora suddivisa in ruoli distinti, così le persone ricevono l’accesso solo alle parti del lavoro che svolgono, invece di accedere a tutto in una volta.
Ad esempio, un Workspace Administrator può amministrare il workspace senza ottenere l’accesso alle sue casseforti o ai relativi contenuti. L’accesso alle casseforti deve essere concesso in modo esplicito, offrendo ai team un modo più chiaro per applicare il privilegio minimo e rivedere l’accesso di tutti, compreso quello di un amministratore.
Gli amministratori esistenti non perdono l’accesso durante l’aggiornamento. Server assegna loro il ruolo Workspace Owner, mentre Cloud assegna il ruolo Vault Owner su ogni cassaforte. I team possono quindi rimuovere l’accesso che non serve più senza rischiare blocchi imprevisti durante l’aggiornamento. Un nuovo amministratore Cloud vede solo il menu Administration finché non viene assegnato un ruolo di cassaforte. In Server, la vista dei ruoli indica se ciascun ruolo è stato assegnato direttamente o tramite un gruppo.
Tenga connessioni e credenziali PAM in un’unica cassaforte
Connessioni, voci standard e credenziali PAM possono ora convivere in una cassaforte condivisa. Gli amministratori possono avviare una sessione o recuperare un account privilegiato senza passare da una cassaforte all’altra, mentre il resto del team ha un unico posto in cui trovare le risorse legate al proprio lavoro.
Poiché le credenziali privilegiate richiedono una cassaforte ad alta sicurezza, l’accesso offline non è disponibile. Solo gli utenti con l’autorizzazione appropriata possono creare account PAM e la cassaforte non può tornare alla sicurezza standard finché tali account non vengono spostati o eliminati.
Estenda i checkout PAM attivi
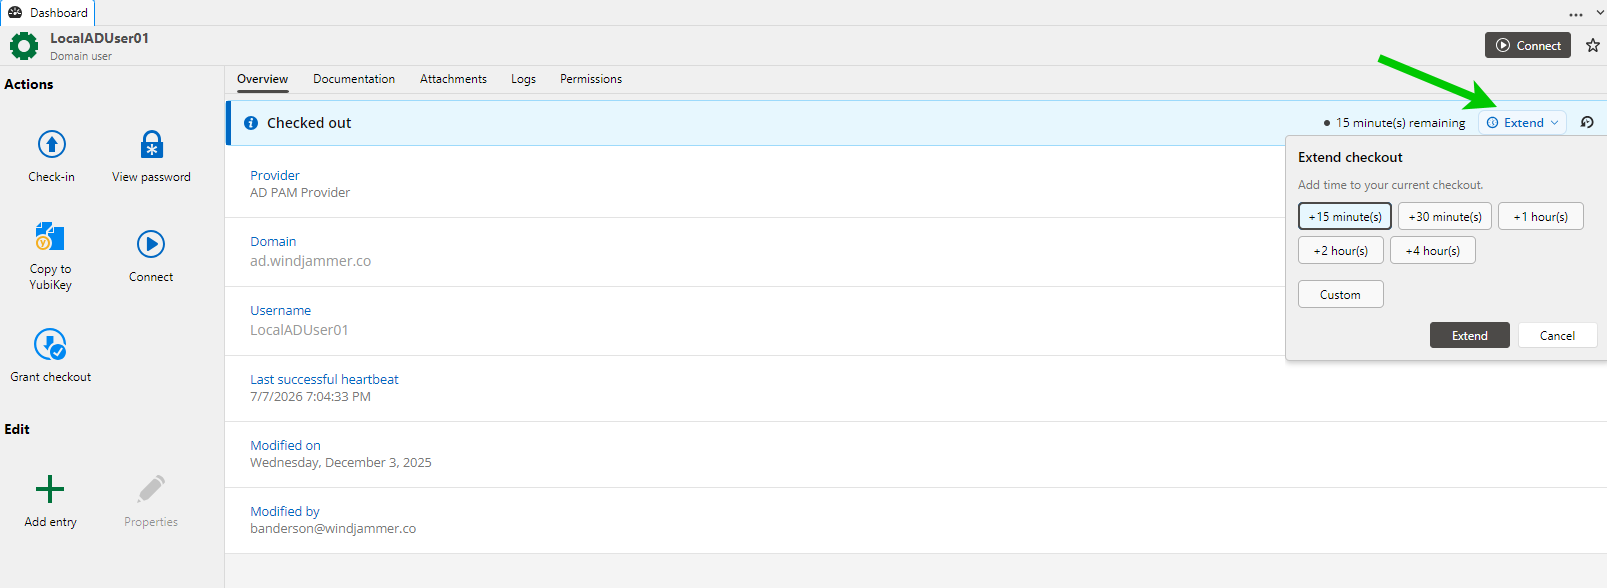
I checkout PAM attivi possono ora essere estesi senza effettuare il check-in della credenziale e ricominciare da capo. Se una modifica supera la finestra originale, l’utente può continuare a lavorare invece di interrompere l’attività a metà.
Le estensioni sono disattivate per impostazione predefinita. Le organizzazioni possono richiedere un’approvazione e limitare il tempo aggiuntivo concesso, così il lavoro può concludersi senza trasformare un accesso temporaneo in un accesso a tempo indeterminato.
Riutilizzi gli account JIT dopo il check-in
Gli account JIT esistenti possono ora essere abilitati al checkout e disabilitati di nuovo al check-in, invece di essere creati ed eliminati a ogni utilizzo. Se un account possiede una casella di posta, una licenza o un’altra risorsa, tutto resta legato alla stessa identità al termine del lavoro.
In Devolutions Server e Devolutions Cloud, l’account è pronto per il checkout approvato successivo, senza obbligare il team a ricostruire da zero accesso o cronologia.
Gestisca utenti, policy e accesso dei contractor in modo più efficiente
Configurare un contractor può implicare l’invio di un invito, la revisione di licenze e gruppi, il controllo delle impostazioni Cloud, l’applicazione di regole sulle password e un percorso diretto verso le sessioni giuste. Devolutions 2026.3 porta più di questo lavoro amministrativo in RDM, rafforza le policy sulle password vietate e offre ai contractor una vista sessioni più semplice in Devolutions Server.
Gestisca gli utenti Devolutions Cloud da RDM
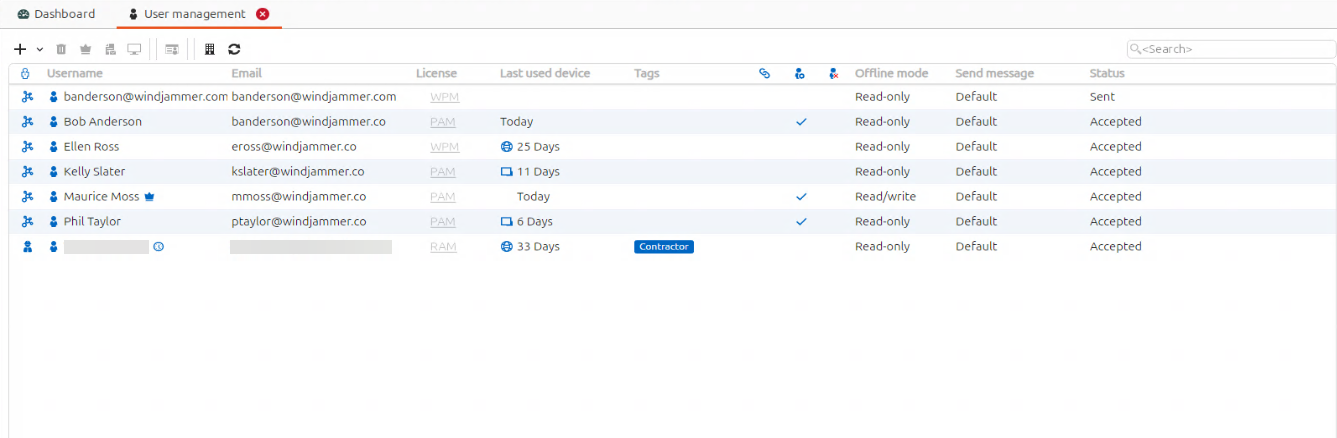
RDM su Windows, macOS e Linux può ora gestire l’amministrazione degli utenti Devolutions Cloud. Gli amministratori possono configurare l’accesso di un contractor, inviare l’invito e rivedere i dettagli di licenza, gruppo, dispositivo e attività senza passare a un browser.
Gestisca le impostazioni di sistema Devolutions Cloud da RDM
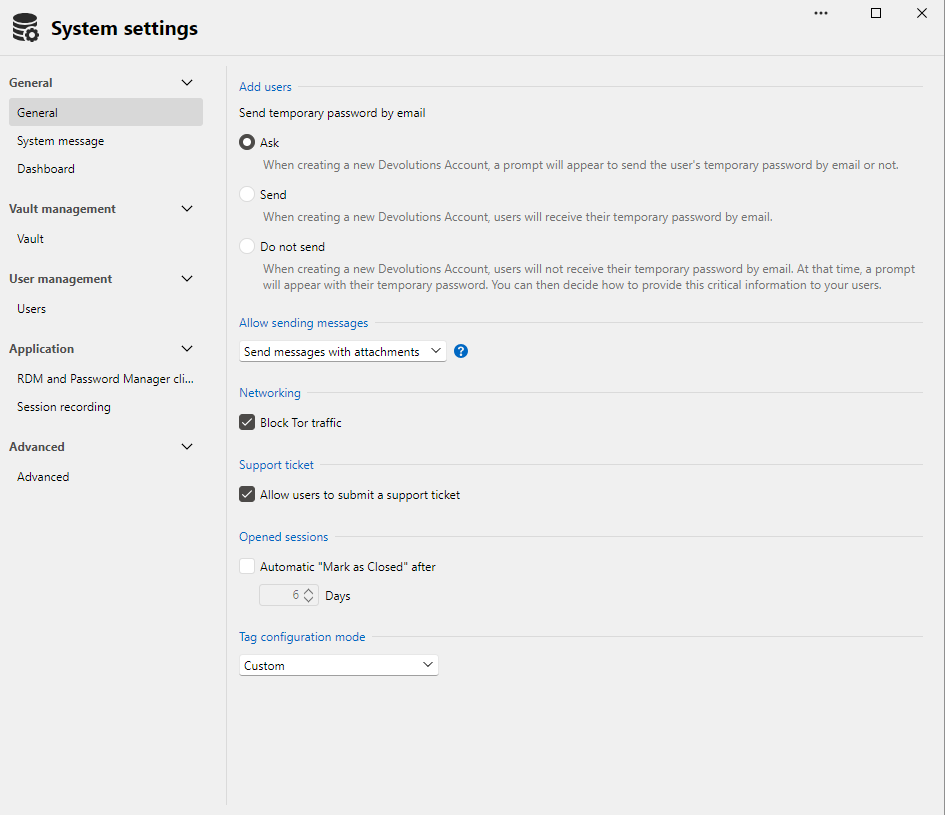
Le impostazioni di sistema Devolutions Cloud supportate possono ora essere gestite in RDM su Windows, macOS e Linux. Se l’onboarding o l’amministrazione quotidiana rivela un’impostazione che richiede attenzione, l’amministratore può aggiornarla senza lasciare RDM per l’interfaccia web.
Usi checkout coerenti di cartelle e di più voci
Il checkout di cartelle e di più voci è arrivato nella 2026.2. Nella 2026.3, l’esperienza è coerente tra piattaforme, workspace e client supportati. Gli amministratori possono effettuare il checkout di una cartella o di più voci correlate nello stesso modo e ricevere dettagli chiari se parte di una richiesta non va a buon fine.
Crei più elenchi di password vietate
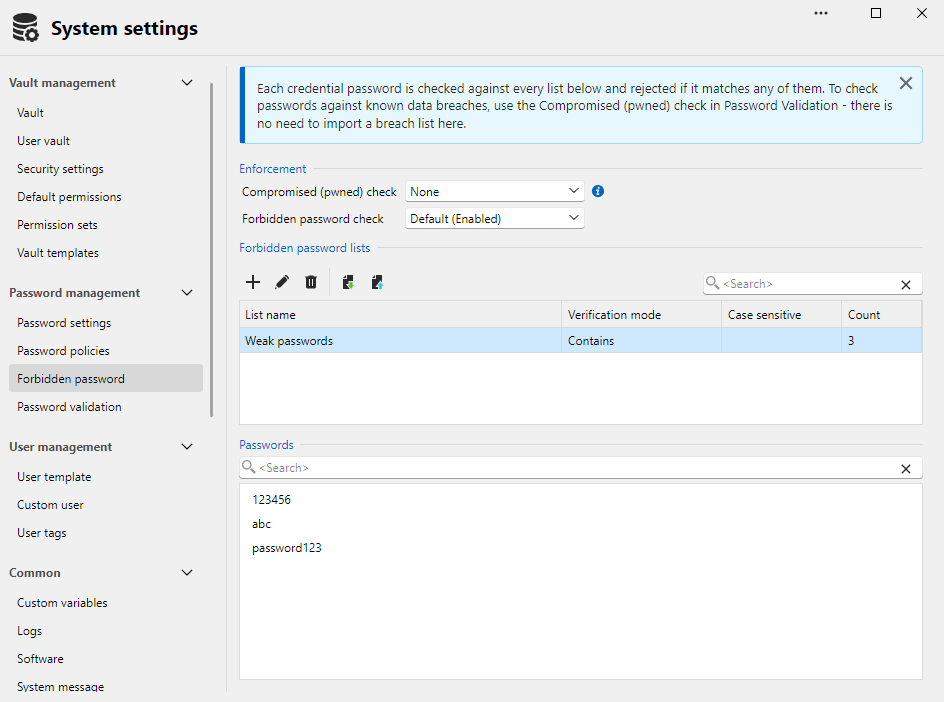
Gli amministratori possono ora creare più elenchi di password vietate, ciascuno con i propri criteri di corrispondenza, ad esempio corrispondenza esatta o parziale. Ad esempio, un’organizzazione può:
- Bloccare il proprio nome in qualsiasi punto di una password
- Rifiutare una password debole o compromessa nota quando coincide esattamente
- Bloccare schemi prevedibili, come una stagione seguita da un anno
Una sola policy può affrontare contemporaneamente diversi tipi di rischio sulle password, invece di obbligare gli amministratori a farli stare in un’unica regola. Gli elenchi si applicano al workspace e ai client Password Manager supportati, garantendo un’applicazione coerente senza che i team debbano trattare gli utenti uno per uno.
Offra ai contractor una vista semplificata delle sessioni Gateway
La modalità compatta per le sessioni Gateway era già disponibile in Devolutions Cloud. Ora è disponibile anche nell’interfaccia web di Devolutions Server, dove mostra solo le sessioni erogate tramite Devolutions Gateway.
Un permalink può portare un contractor direttamente alle sessioni appropriate in una semplice vista a riquadri, senza mostrare l’albero completo o la navigazione circostante. La vista completa resta disponibile quando serve e la modalità compatta può essere impostata come predefinita.
Distribuisca Server in modo flessibile e raggiunga le reti private in sicurezza
Devolutions 2026.3 amplia le opzioni di distribuzione per Devolutions Server self-hosted e offre ai team IT una rotta in uscita verso sistemi che restano fuori dalla rete pubblica. Una volta connessi, gli amministratori possono anche eseguire script PowerShell remoti tramite Devolutions Gateway senza esporre un accesso WinRM diretto.
Distribuisca Devolutions Server con PostgreSQL
PostgreSQL è ora pienamente supportato come alternativa a Microsoft SQL Server per le distribuzioni self-hosted di Devolutions Server, comprese quelle su host Linux e ARM64. I team possono usare una piattaforma di database che già gestiscono ed evitare di aggiungere una licenza SQL Server distinta solo per Devolutions Server.
Raggiunga reti private tramite Devolutions Agent e Gateway
Un Devolutions Agent all’interno di una rete privata può ora connettersi in uscita a Devolutions Gateway e creare una rotta verso destinazioni private. Gli amministratori ottengono una rotta approvata nell’ambiente senza esporre pubblicamente le destinazioni, aprire una porta firewall in ingresso o configurare una VPN site-to-site.
Gli agent connessi compaiono nel pannello di amministrazione e possono essere revocati quando la rotta non serve più. Questa funzionalità fornisce un tunnel lato server verso gli host di destinazione; non è una VPN client.
Esegua script PowerShell remoti tramite Gateway
RDM su Windows e l’interfaccia web di Devolutions Server possono ora eseguire script tramite Gateway da un terminale PowerShell remoto interattivo. Lo script viene eseguito sulla destinazione, mentre le credenziali PAM restano con la sessione. Gli amministratori possono indagare e risolvere i problemi senza aprire un accesso WinRM diretto alla destinazione.
La prima versione supporta solo le voci di terminale PowerShell remoto. Non esegue script non presidiati né da altri tipi di voce.
Standardizzi l’automazione e gli aggiornamenti software elevati
Quando uno script risolve un problema, trasformarlo in un workflow aiuta la persona successiva a comprenderlo, mantenerlo ed eseguirlo nell’ambiente corretto. Devolutions 2026.3 migliora la creazione dei workflow e il controllo di versione di PowerShell, mentre una nuova integrazione UniGetUI applica un controllo analogo basato su policy agli aggiornamenti software elevati.
Renda i workflow PowerShell Universal più facili da mantenere
I nuovi miglioramenti alla creazione dei workflow in Devolutions PowerShell Universal rendono più semplice trasformare un’attività di supporto riuscita in un processo che un’altra persona può mantenere. Gli autori possono ora aggiungere un’attività da un pulsante, ricaricare le modifiche al workflow, impedire che i job in attesa di feedback scadano e usare tipi di input oltre al testo semplice.
Insieme, questi miglioramenti riducono gli attriti durante la creazione dei workflow e li rendono più facili da comprendere, testare e aggiornare nel tempo.
Esegua i job con una versione PowerShell richiesta
Un job PowerShell Universal può ora richiedere una versione specifica di PowerShell e più versioni possono coesistere sullo stesso host. Questo aiuta a mantenere un workflow sulla versione per cui è stato progettato e testato. La console mostra quale versione è stata eseguita, rendendo più facile individuare i disallineamenti di versione.
Gli ambienti remoti possono usare la versione specificata tramite Devolutions Agent e la versione viene memorizzata nella cache tra i job.
Installi gli aggiornamenti UniGetUI approvati tramite Devolutions Agent
Su Windows, UniGetUI può ora passare un’installazione o un aggiornamento approvato a Devolutions Agent. L’Agent verifica la richiesta rispetto alla policy e la esegue con elevazione, così gli utenti ricevono software approvato senza diritti di amministratore locale permanenti né un prompt User Account Control (UAC).
Gli amministratori mantengono il controllo su pacchetti, origini, operazioni e versioni consentiti e possono bloccare le opzioni rischiose. Il broker deve essere abilitato sia in UniGetUI sia in Devolutions Agent. Se l’Agent non è disponibile, l’aggiornamento fallisce invece di ripiegare su un prompt UAC.
Scarichi Devolutions 2026.3
Devolutions 2026.3 avvicina controllo degli accessi, operazioni remote e automazione, così i team IT possono completare più lavoro negli strumenti che già usano, preservando sicurezza e supervisione.
Scarichi l’ultima versione per esplorare le interfacce aggiornate, i ruoli amministrativi granulari, i miglioramenti PAM, l’accesso sicuro alle reti private e un’automazione più affidabile su tutta la piattaforma Devolutions. Consulti le note di rilascio specifiche di ciascun prodotto per disponibilità, requisiti e indicazioni sull’aggiornamento.