











 Stephanie Gagnon
For nylig så vi nærmere på et af vores spændende nye produkter i 2022: Devolutions Password Manager. I dag fokuserer vi på et andet produkt, som også er bygget til at forbedre effektivitet, produktivitet og sikkerhed: Devolutions Gateway.
Hvad er Devolutions Gateway?
Devolutions Gateway er designet til at fungere sammen med Devolutions Server og giver autoriseret just-in-time-adgang til ressourcer i segmenterede netværk. På den måde kan slutbrugere sikkert tilgå virksomhedens interne netværk hjemmefra. Leverandører af administrerede tjenester (MSP’er) kan på ingen tid oprette forbindelse til deres forskellige kundernetværk. Den understøtter RDP- og SSH-forbindelser og er en markant forbedring i forhold til at bruge VPN’er og RD Gateway (se tabellerne nedenfor).
Hvis du ikke kender Devolutions Server, er det vores fuldt udstyrede løsning til administration af delte konti og adgangskoder med tilføjelsesfunktionalitet til privilegeret adgangsstyring (PAM). Devolutions Server kan udrulles og implementeres hurtigt, og prisen er til at betale for SMV’er. Kom i gang med Devolutions Server..
Devolutions Gateway vs. VPN’er
I flere år har virtuelle private netværk (VPN’er) været et uundværligt værktøj. Men trods deres fordele udløser VPN’er flere problemer. De løses ved at erstatte en VPN med Devolutions Gateway:
| Problem | VPN’er | Devolutions Gateway |
|---|---|---|
| Udrulning | VPN-servere er notorisk svære og tidskrævende at udrulle | Devolutions Gateway udrulles nemt og hurtigt. |
| Ydeevne | VPN-klienter tunnelerer trafik gennem det private netværk, hvilket kan forringe netværkets ydeevne markant. | Forbedrer netværkets ydeevne ved kun at tunnelere RDP-forbindelser, så der ikke er nogen negativ effekt på anden netværkstrafik. |
| Produktivitet | Når der gives midlertidig adgang, skal sysadmins bruge tid på at opdatere og holde styr på VPN- og firewallregler. | Devolutions Gateway erstatter statiske VPN- og firewallregler med dynamiske adgangsregler, som styres af Devolutions Server. Det fjerner behovet for at opdatere VPN- og firewallregler ved midlertidig adgang. |
Du kan læse mere om fordelene ved Devolutions Gateway i forhold til VPN ved at downloade anvendelseseksemplet [PDF].
Devolutions Gateway vs. Remote Desktop Gateway (RD Gateway)
Microsoft Remote Desktop Protocol (RDP) bør aldrig eksponeres direkte på internettet (port 3389). Derfor anbefaler Microsoft at udrulle Remote Desktop Gateway (RD Gateway) til sikker fjernadgang. Der er dog nogle centrale problemer med den tilgang. De løses ved at erstatte RD Gateway med Devolutions Gateway:
| Problem | RD Gateway | Devolutions Gateway |
|---|---|---|
| Netværkseksponering | RD Gateway-protokollen bruger Windows-godkendelse (NTLM/Kerberos) over HTTP. Hackere kan udnytte den vektor til brute force- og password spraying-angreb mod Active Directory. | Devolutions Gateway mindsker netværkseksponeringen ved at tunnelere eksterne RDP-forbindelser, men uden at udsætte Active Directory-konti for mulige brute force-angreb. |
| Multifaktorgodkendelse | Det er kendt for at være særligt vanskeligt at håndhæve multifaktorgodkendelse (MFA) på RD Gateway-forbindelser. | Devolutions Gateway styrker sikkerheden ved at håndhæve MFA via godkendelse i Devolutions Server på alle RDP-forbindelser gennem Devolutions Gateway. |
| Forbindelsens ydeevne | RD Gateway forringer netværkets ydeevne ved at tunnelere RDP TLS over HTTPS (TLS i TLS-forbindelser). | Devolutions Gateway forbedrer netværkets ydeevne gennem effektiv tunnelering af RDP-forbindelser, som ikke bruger TLS i TLS-forbindelser. |
Du kan læse mere om fordelene ved Devolutions Gateway i forhold til RD Gateway ved at downloade anvendelseseksemplet [PDF].
Ikke afhængig af skyen
En anden central fordel ved Devolutions Gateway er, at den ikke er afhængig af skyen. Den kan udrulles inde i et netværk uden internetadgang eller overleve internetnedetid.
Licens
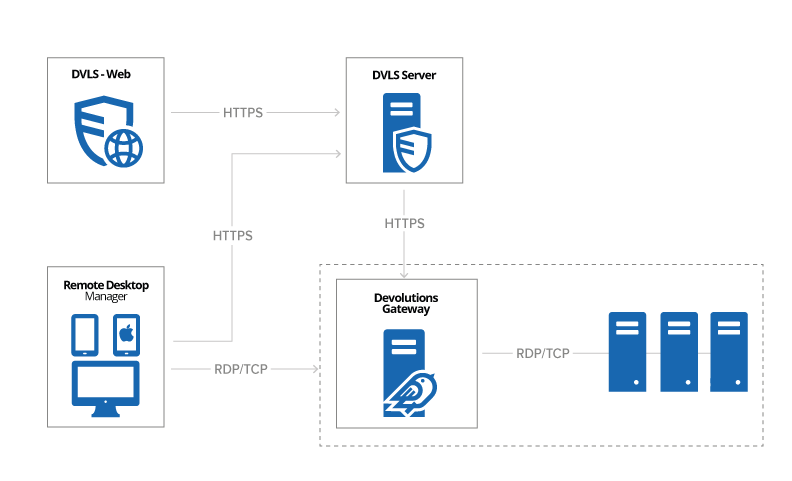
Kunder med et aktivt Devolutions Server-abonnement, som vælger at installere Devolutions Gateway sammen med Devolutions Server (det vil sige „installation side om side“), kan starte op til 5 samtidige sessioner uden at købe en Devolutions Gateway-licens. Se diagrammet nedenfor:
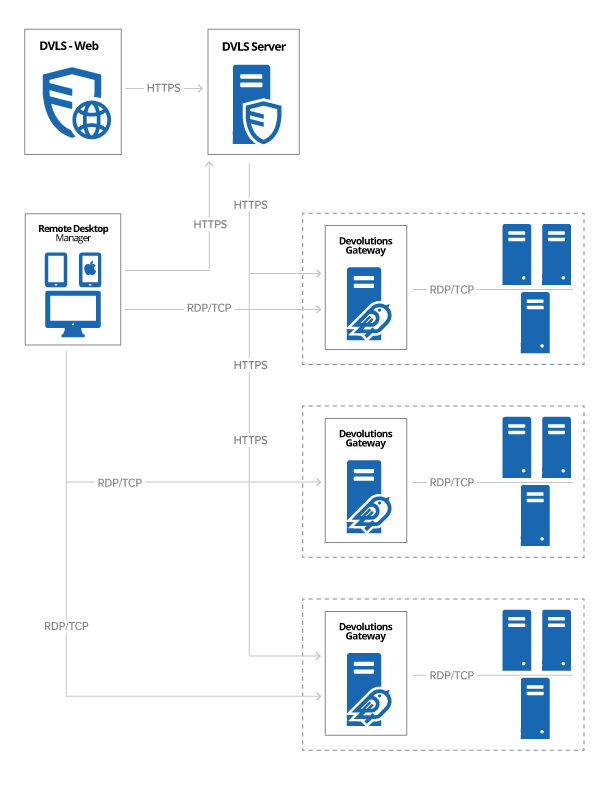
Kunder med en aktiv Devolutions Server-licens, som enten vil installere mere end én Devolutions Gateway-instans, eller som vil starte 6 eller flere samtidige sessioner, skal købe en licens. Se diagrammet nedenfor:
Krav
Devolutions Gateway kræver følgende:
- Windows 10
- Windows Server 2012, 2012 R2, 2016, 2019 eller 2022
- Microsoft .NET Framework 4.8
Anbefalede specifikationer
De anbefalede specifikationer for Devolutions Gateway er:
- Lille udrulning (1-10 samtidige RDP/SSH-sessioner): 8-kernet processor, 8 GB RAM, netværksadapter (1 GB)
- Mellemstor udrulning (15-75 samtidige RDP/SSH-sessioner): 16-kernet processor, 16 GB RAM, netværksadapter (1 GB)
- Stor udrulning (75+ samtidige RDP/SSH-sessioner): se bemærkningen nedenfor
Ved store udrulninger anbefaler vi at udrulle flere Devolutions Gateway-instanser for at fordele belastningen. Ud fra vores analyse kan én Devolutions Gateway-instans håndtere op til 75 samtidige sessioner med god ydeevne.
Du kan læse mere i dette ark med tekniske specifikationer.
Udrulning af Devolutions Gateway
Devolutions Gateway skal først udrulles og konfigureres i Devolutions Server Console, og derefter kan du bruge den i Remote Desktop Manager til at starte RDP- og SSH-sessioner.
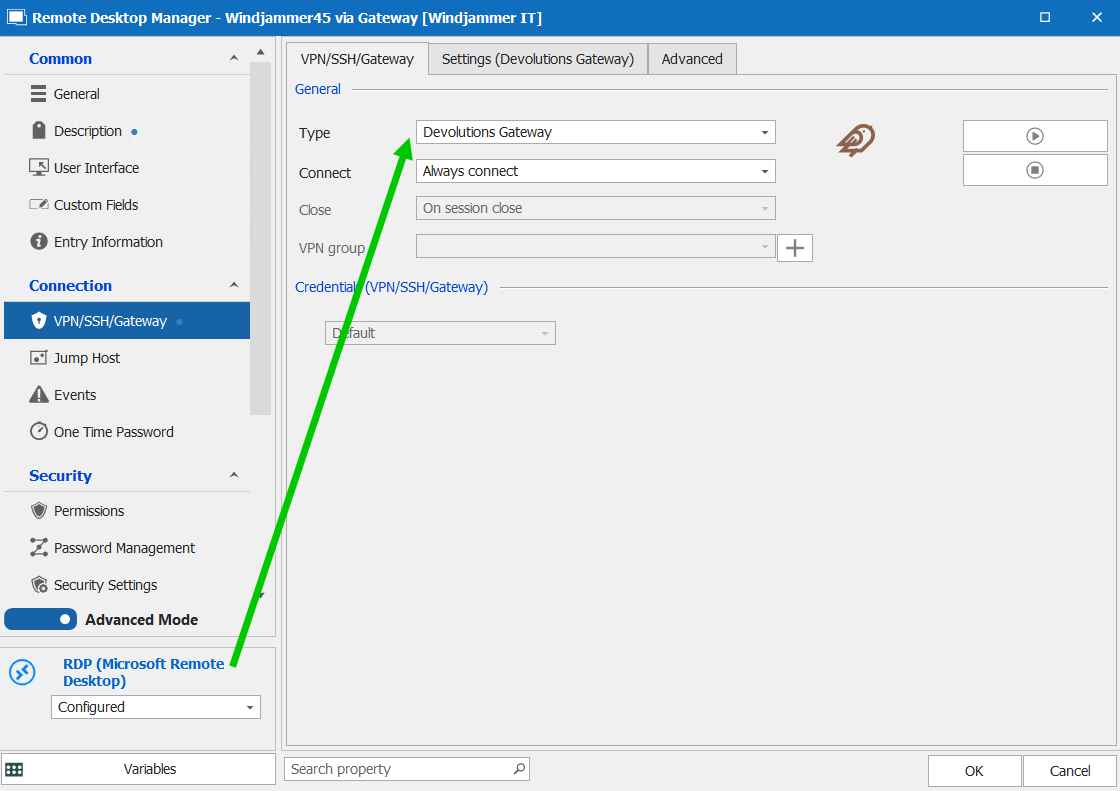
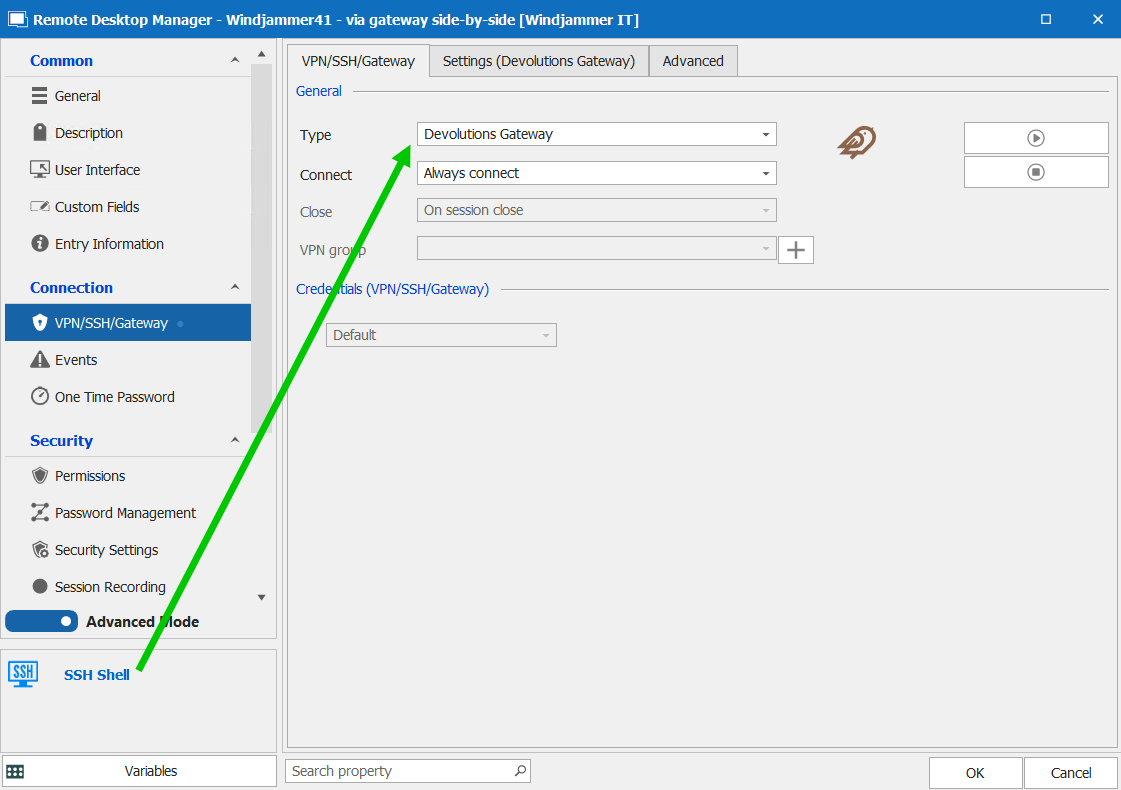
Du kan læse mere om, hvordan du konfigurerer Devolutions Gateway, i denne trin for trin-vejledning.
Del din feedback
Devolutions Gateway gør autoriseret just-in-time-adgang til ressourcer i segmenterede netværk effektiv og sikker. Som beskrevet ovenfor er den en markant forbedring i forhold til VPN’er og RD Gateway.
Del gerne din feedback nedenfor, hvis du har brugt Devolutions Gateway. Skriv også en kommentar, hvis du overvejer Devolutions Gateway til din organisation og har spørgsmål. Du kan også kontakte vores salgsteam på sales@devolutions.net for svar, råd og et skræddersyet tilbud.