











 Adam Listek
Har du en administratorkonto, der sjældent bruges, og som kun findes til sikkerhedskopier eller nødsituationer? De konti bliver ofte overset, selvom de har høje privilegier og et højt trusselspotentiale.
Hvad hvis de konti kunne forsegles, så alle administratorer får besked, når en af dem tilgås?
Fra og med 2024.2 understøtter Devolutions Server og Remote Desktop Manager forseglede poster til konti, der har brug for ekstra beskyttelseslag mod misbrug.
Hvad er en forseglet post?
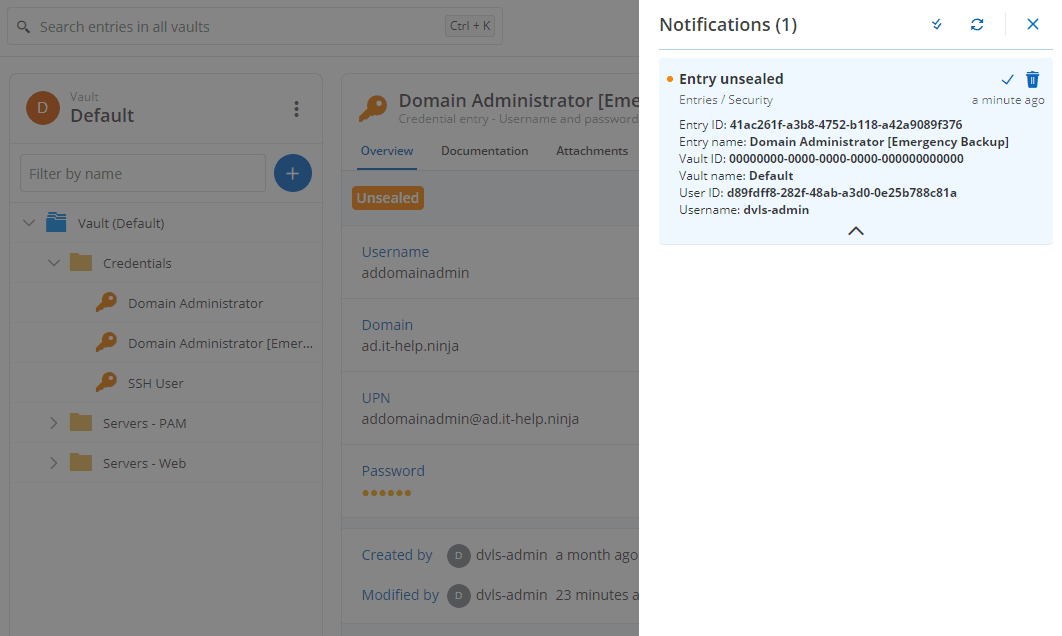
En forseglet post kræver, at en bruger med de rette tilladelser aktivt ophæver forseglingen for at få adgang til den. Det udløser en besked til alle DVLS-administratorer. Korrekt afgrænsede roller afgør, hvem der overhovedet kan tilgå posten, men postens forsegling tilføjer endnu et beskyttelseslag ved at modvirke tilfældig brug og advare administratorer om forsøg på adgang.
Forseglede poster er særligt nyttige til administration af højrisiko- eller sjældent brugte konti, for eksempel:
- Konti til katastrofeberedskab
- Break-the-glass-konti
- Kritiske konti
- Ufleksible konti
Kom godt i gang med forseglede poster
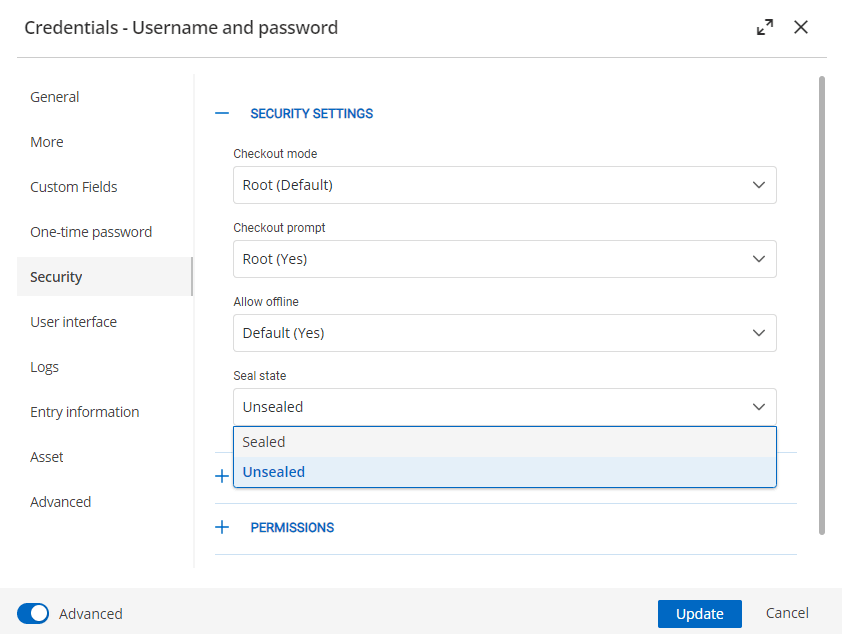
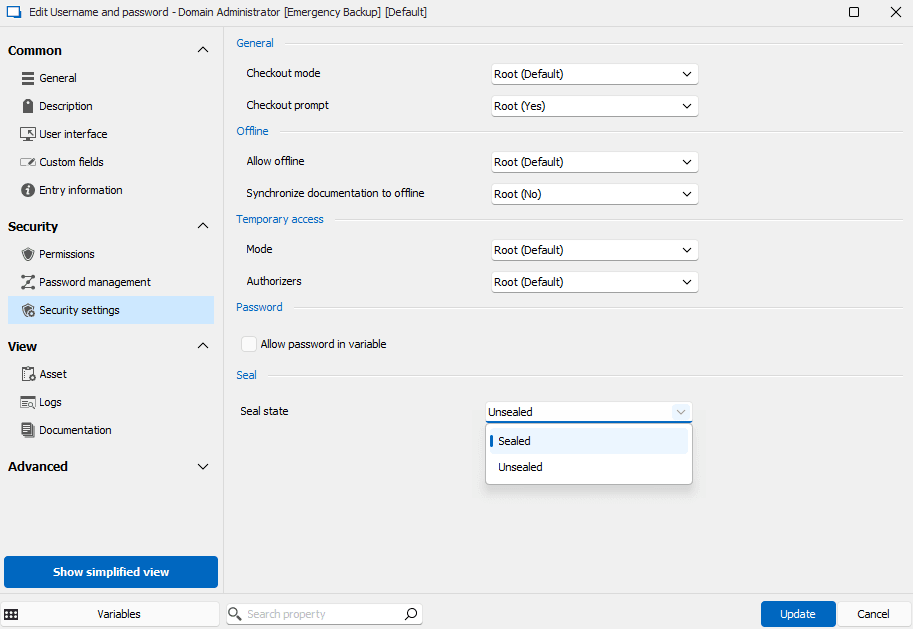
Det er lige så enkelt at forsegle en legitimationspost som at slå indstillingen til. Uanset om du starter i webgrænsefladen til Devolutions Server eller i klienten til Remote Desktop Manager, skal du gå til fanen Sikkerhed på en legitimationspost. Find sektionen Sikkerhedsindstillinger, og skift forseglingstilstanden til Forseglet.
Når posten er forseglet, vises en informationsskærm, der fortæller, at forseglingen først skal ophæves, før du kan se nogen detaljer. Der er desuden et nyt ikon ved siden af posten på postlisten, som viser, at det er en forseglet post.
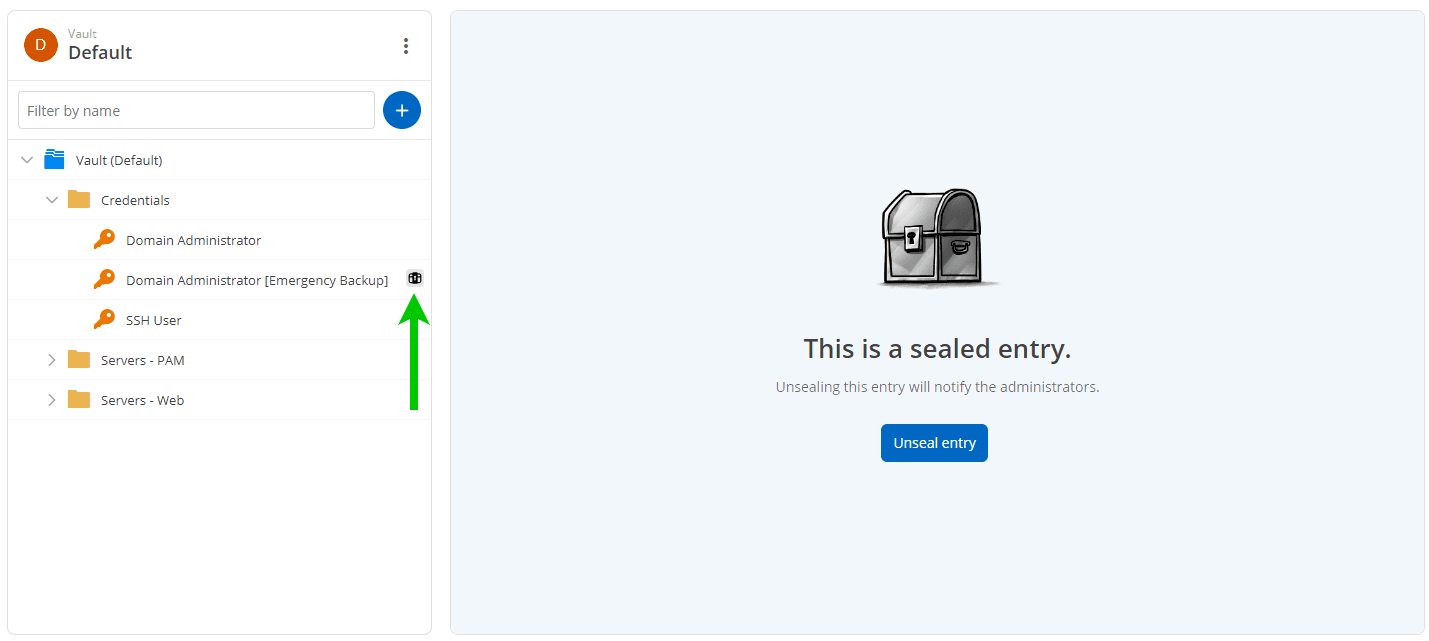
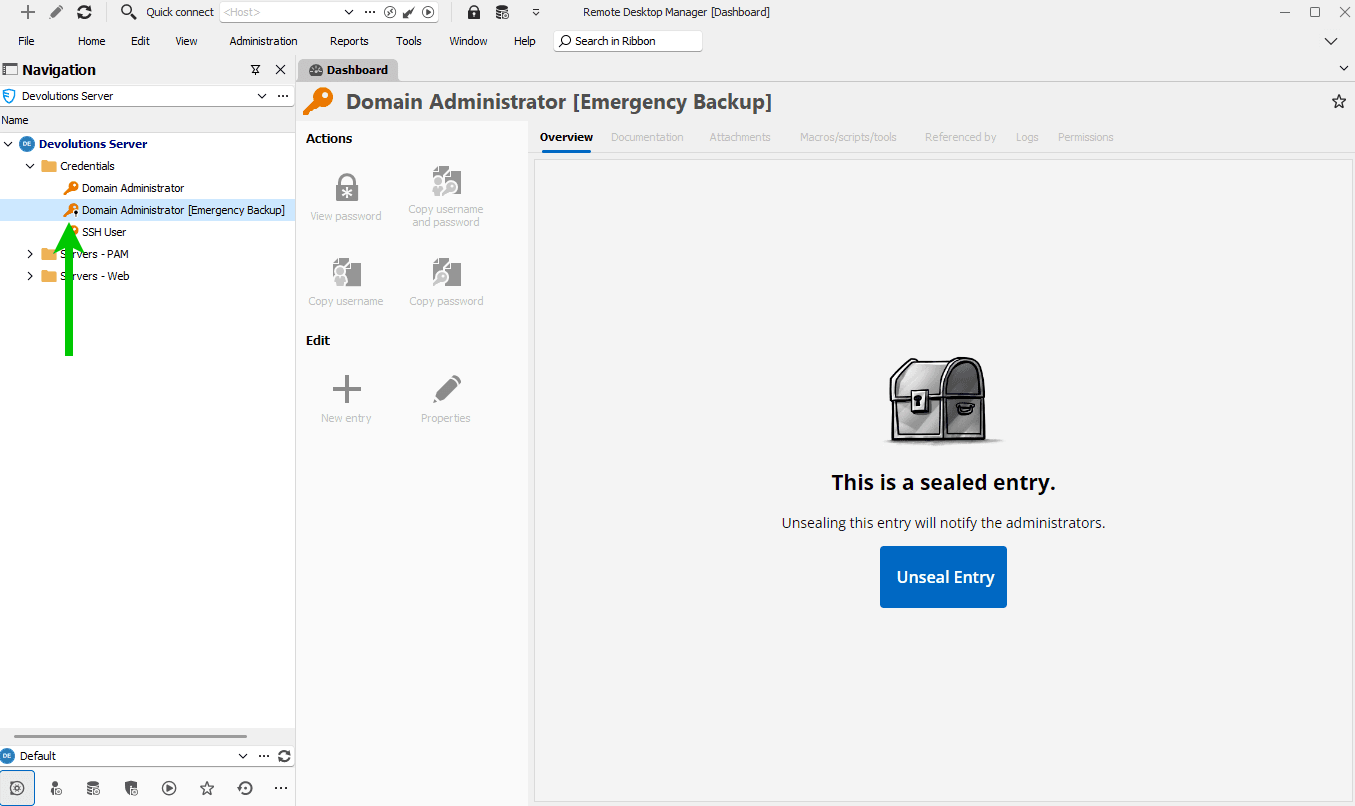
Til sidst åbner et klik på knappen Ophæv forsegling en bekræftelse og sender derefter en besked til alle administratorer. Et informationsmærke, der viser, at forseglingen blev ophævet, vises også i postens detaljer.
Den nye REST API i Devolutions Server og forseglede poster
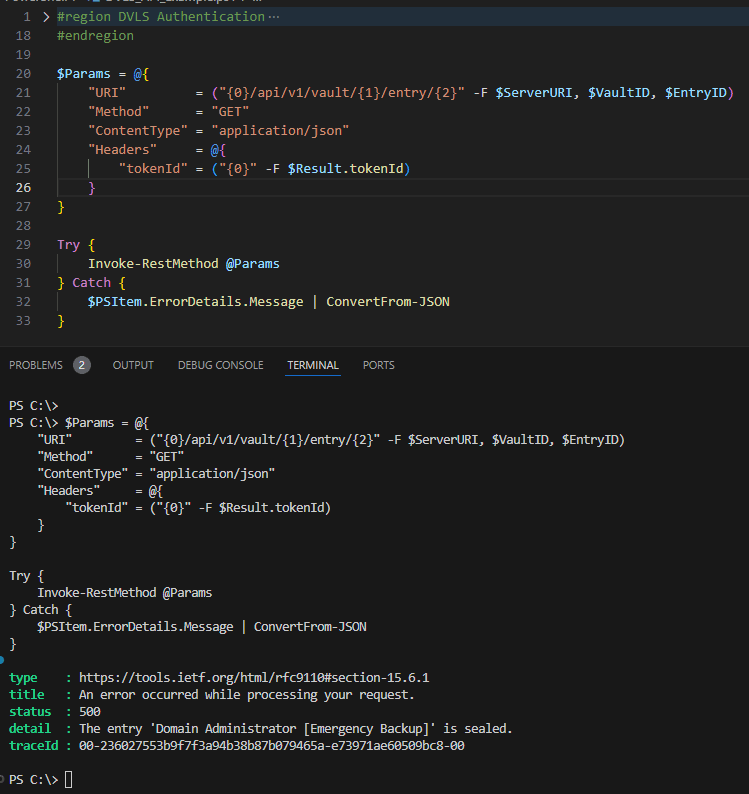
Med introduktionen af REST API’en i Devolutions Server i de seneste versioner kan poster hentes programmatisk. Vi viste for nylig et PowerShell-eksempel på vores blog, der viser, hvor hurtigt detaljerne i en post kan hentes via REST API’en.
For at forhindre, at forseglingen omgås, svarer DVLS med en fejlmeddelelse om en forseglet post, hvis nogen forsøger at tilgå en forseglet post programmatisk.
Lagdelt beskyttelse med forseglede poster
Forseglede poster giver et vigtigt beskyttelseslag til vigtige konti og sikrer, at enhver adgang, utilsigtet eller ondsindet, advarer administratorer. Når brugerne aktivt skal ophæve forseglingen, tilskynder det også til bevidst og forsigtig brug af følsomme konti og af brugerprivilegier. Styrk din sikkerhedsstrategi med endnu en brik i sikkerhedspuslespillet ved at indarbejde forseglede poster i din administration af legitimationsoplysninger.