











 Laurence Cadieux
Et helt nyt år bringer helt nye muligheder — og i nogle tilfælde kritiske problemer, der skal løses. I forhold til det sidste bad vi dig sidste måned om at dele dine vigtigste IT-sikkerhedsprioriteter i 2024.
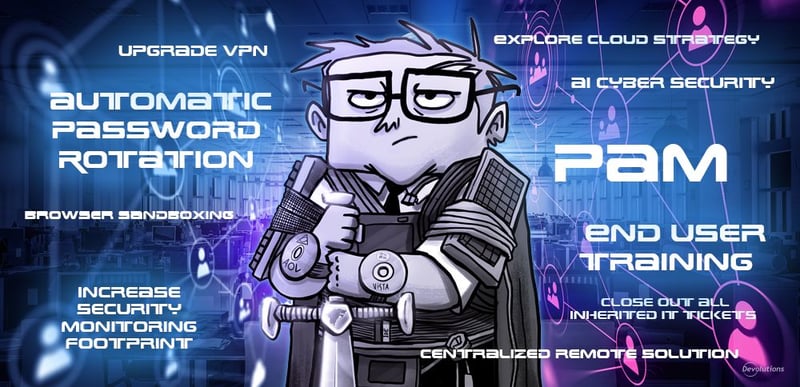
Lad os se på svarene for at finde ud af, hvad der optager dig, og hvad der står på dagsordenen, og starte med de tre mest populære prioriteter: automatisk adgangskoderotation, privilegeret adgangsstyring (PAM) og træning af slutbrugere.
1: Automatisk adgangskoderotation
Den mest populære sikkerhedsprioritet for 2024 er at indføre automatisk adgangskoderotation.
Det er tydeligvis et skridt i den rigtige retning, fordi det er markant mere sikkert at rotere adgangskoder end at have den samme adgangskode tilgængelig ved flere login. Men der er også nogle mulige bekymringer.
Det kan stadig være muligt for hackere at stjæle adgangskoder og få adgang til konti, før de bliver roteret (nulstillet) automatisk. Når de først er inde, kan de oprette bagdøre, der giver adgang igen, uanset den nye adgangskode.
En afprøvet måde at forsvare den trusselsvektor på er at bruge kontoformidling, som indsætter legitimationsoplysningerne på serversiden. Brugerne ser aldrig adgangskoderne, men de kan stadig få adgang til de nødvendige konti for at udføre deres daglige opgaver. Og som en administrativ bonus slipper systemadministratorer for en endeløs strøm af sager fra paniske og frustrerede brugere, der er låst ude af deres konti! Remote Desktop Manager, Devolutions Server og Devolutions Cloud understøtter alle kontoformidling. Vil du vide, hvordan vi kan hjælpe dig med at gøre den prioritet til virkelighed i 2024, så kontakt os på sales@devolutions.net.
2: PAM
Den næstmest populære IT-sikkerhedsprioritet i 2024 er at implementere (eller fuldt ud implementere) en PAM-løsning.
Det er endnu et stort skridt i den rigtige retning. Som Gartner anbefaler, spiller PAM en central rolle i at muliggøre strategier for zero trust og forsvar i dybden, der rækker ud over grundlæggende compliancekrav. Desuden skrev vi for nylig, at et stigende antal udbydere af cybersikkerhedsforsikring kræver, at virksomheder har bestemte PAM-kontroller på plads som forudsætning for at få dækning.
PAM-modulet i Devolutions Server og (det nye) Devolutions Cloud er bygget til at hjælpe SMV’er med at administrere, overvåge, styre og sikre privilegerede konti. Det er vigtigere nu end nogensinde, fordi 74 % af alle databrud starter med misbrug af privilegerede legitimationsoplysninger. Kontakt os for at få mere at vide, og se, hvordan vi kan hjælpe!
3: Træning af slutbrugere
Som afslutning på de tre mest populære IT-sikkerhedsprioriteter for 2024 er træning af slutbrugere. Slutbrugere har altid været — og vil sandsynligvis altid være — det svageste led i IT-sikkerhedskæden. At gøre dem til en del af løsningen er klogt og nødvendigt.
Derudover kan træning af slutbrugere hjælpe med at identificere og fjerne „shadow IT“. Det dækker over brugen af hardware, software og/eller cloudtjenester uden IT-teamets viden og godkendelse. Nogle slutbrugere bryder bevidst reglerne, men mange er ikke engang klar over, at de sætter deres konti og enheder — og dermed hele deres virksomhed og måske også dens kunder — i fare. Gartner forudser, at 75 % af medarbejderne i 2027 vil anskaffe, ændre eller skabe teknologi uden for IT’s synsfelt, op fra 41 % i 2022.
Andre prioriteter
Her er et udsnit af de andre vigtige IT-sikkerhedsprioriteter, der blev nævnt:
- Konfigurér EDR-systemet fuldt ud, så den automatiske respons bliver bedre
- Udvid sikkerhedsovervågningen, så den opdager nye aktiver, der bliver startet op
- Implementér flere tredjepartsudbydere af servicesager som ServiceNow
- Få styr på sårbarhedsstyring
- Implementér SIEM
- Browser-sandboxing
- Implementér eller opgrader VPM
- Udskift alle firewalls til en ny leverandør
- Kræv, at udviklingsteamet holder op med at bruge standardlegitimationsoplysninger
- Forbedr overvågning og alarmering
- Undersøg cybersikkerhed understøttet af AI
- Undersøg cloudstrategien
- Undersøg sårbarhedsstyring
- Fjern alle de forskellige måder at oprette fjernforbindelse til kunder på, og implementér en centraliseret fjernløsning
- Få lukket alle nedarvede IT-sager (vores supportteam hepper på dig, Rick Hensley!)
Vinderne (del 1)
Til at begynde med er I ALLE vindere, fordi I tager IT-sikkerhed alvorligt og ser den som en topprioritet — og det er den eneste måde at gribe an og forstå, hvad der egentlig foregår.
Det er klogt sagt, at „hvis du ikke har råd til IT-sikkerhed, har du helt sikkert ikke råd til et brud.“ Den gennemsnitlige pris for et cyberangreb mod SMV’er ligger nu fra 120.000 til 1,24 millioner dollars (USD) pr. hændelse. Og for større organisationer kan prisen komme op i hundreder af millioner dollars. Moralen i den skræmmende historie? Når det gælder IT-sikkerhed, er det at være proaktiv LANGT klogere, enklere og billigere end at være reaktiv.
Vinderne (del 2)
Nu afslører vi de to heldige afstemningsdeltagere, der blev tilfældigt udvalgt til at vinde et Amazon-gavekort på 25 dollars. Tillykke til RealZombiegeek og FFournier! Send en e-mail til mig på lcadieux@devolutions.net for at gøre krav på din præmie.
Følg med
Tak til alle, der deltog i januar-afstemningen og gav os masser at tale om her. Og følg med i februar-afstemningen, som kommer meget snart.