











 Yannick Leblanc
Devolutions Server 2026.3 erstatter systemtilladelser, medlemskab af bokse og ejerskab af bokse med rolletildelinger. Sådan hænger rollerne på Workspace-niveau sammen, sådan anbefaler vi, at du tager dem i brug, og sådan kan enhver tjekke de roller, vedkommende har.
Du kan administrere brugere, licenser, skabeloner og bokse som containere uden automatisk at se, hvad boksene rummer: legitimationsoplysninger, sessioner, dokumenter og alle andre poster. Den nyttige skelnen går mellem at administrere en boks og at se dens indhold.
Med ændringen kan du beskrive en brugers systemadgang ud fra den rolle, vedkommende har. For eksempel Vault owner på en boks, Users administrator for alle brugere eller Workspace owner for fuld adgang. Devolutions Server tjekker derefter, om den tildeling tillader den konkrete handling (at godkende en anmodning, redigere en bruger, åbne en post), i stedet for at tjekke, om personen er administrator.
Adgang, der før var spredt tre forskellige steder, ligger nu i tildelinger, du kan læse, eksportere og planlægge.
Efter opgraderingen får alle, der var administratorer, tildelt rollen Workspace owner og beholder den adgang, de havde. Intet tvinger dig til at designe det hele om på dag ét. Fremgangsmåderne nedenfor er, hvordan vi anbefaler, at du bruger den mere fleksible model, når du er klar.
To roller på Workspace-niveau
Workspace owner |
Workspace administrator |
|
|---|---|---|
| Omfang | Ubegrænset, som den tidligere Administrator |
Fuld administration, intet indhold i bokse |
| Indhold i bokse | Ja | Nej |
| Typisk brug | Kun break-glass / nødsituation | Administration af Workspace |
De to roller driver Workspace. Den samme model tilføjede også roller som Auditor og Workspace log viewer, som vi kommer ind på længere nede.
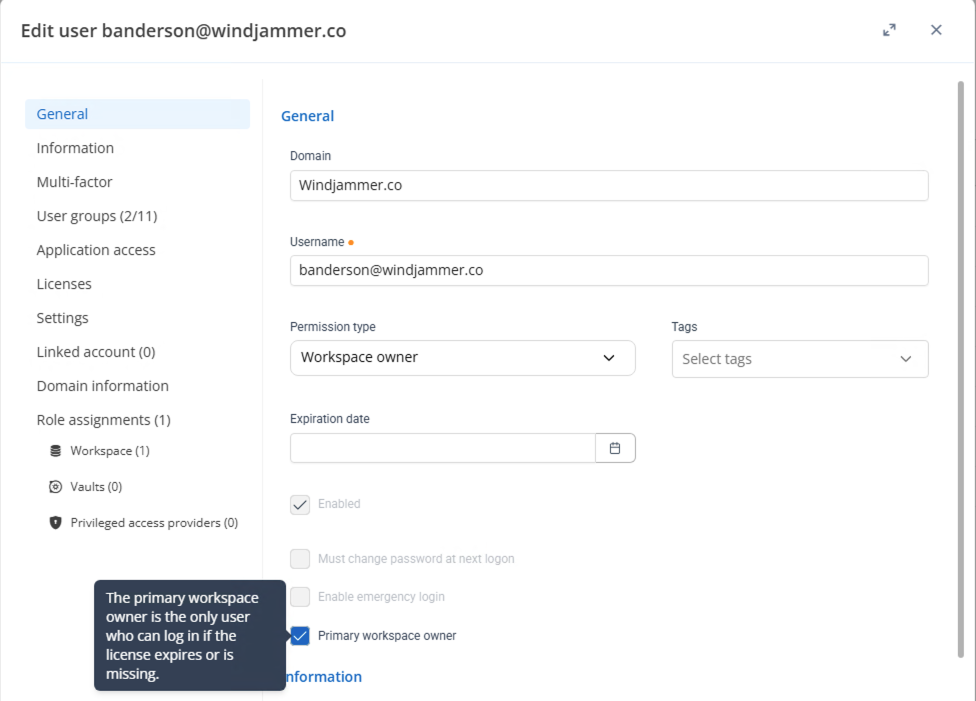
Skelnen handler om, hvem der kan se indholdet i boksene. En Workspace owner er efterfølgeren til den tidligere Administrator: intet er lukket land, herunder legitimationsoplysninger, sessioner, dokumenter og alle andre poster. Brug den rolle kun i et break-glass-scenarie eller en nødsituation, ikke som nogens identitet i hverdagen. Du skal have mindst én Primary workspace owner. Det er en indstilling på en Workspace owner-konto i brugeradministrationen, ikke en tredje rolle.
En Workspace administrator kan stadig drive Workspace: brugere, licenser, skabeloner, bokse og så videre. Vedkommende kan oprette bokse til andre, men ser simpelthen ikke, hvad der er i dem, medmindre nogen giver den adgang med vilje. Det er rollen til den daglige administration af Workspace.
Sådan anbefaler vi, at du tager modellen i brug
Der findes ikke ét rigtigt IT-organisationsdiagram. For teams, der vil holde administration og indhold i bokse adskilt, fungerer den her rækkefølge godt:
- Opgrader til 2026.3. Eksisterende administratorer får automatisk tildelt
Workspace ownerog beholder den adgang, de havde. - Vælg, hvilken konto der er
Primary workspace owner. Du skal have mindst én. - Flyt de personer, der skal administrere Workspace, til
Workspace administrator. BeholdWorkspace ownertil break-glass eller nødsituationer. - Tildel den relevante rolle på boksen, før du flytter nogen til
Workspace administrator. Alle, der kun nåede en boks viaWorkspace owner(deres tidligere administratorstatus) uden en eksplicit tildeling, skal have den rolle først. Så kan de blive ved med at se de bokse, de bruger hver dag. - Ryd op i roller, som migreringen har oprettet, hvis opgraderingen efterlod nogen. Migreringen kopierer visse roller, så dine eksisterende tilladelsestildelinger overlever opgraderingen, og kopierne har rolletypen
Legacy. Hvor en aktuel indbygget rolle dækker det samme, flytter du tildelingerne over på den og sletterLegacy-rollen. Roller, som migreringen har oprettet, kan slettes. Indbyggede standardroller kan ikke. RapportenRedundant assignmentser den hurtigste måde at få øje på direkte adgang og gruppeadgang, der overlapper.
Adgang som Auditor, uden indhold i bokse
Før 2026.3 betød en visning, der kun viste loggen, at du skulle give adgang flere steder på én gang: loggen, den pågældende boks og indholdet i den. Hvis de kunne se loggen, kunne de som regel også åbne posterne.
Nu tildeler du Auditor, vælger den boks, de skal gennemgå, og går ikke videre. Intet indhold i boksen. De får skrivebeskyttet adgang til administration og rapporter og kan ikke ændre noget. Tilføj Workspace log viewer, når de har brug for aktivitetsloggen på den boks.
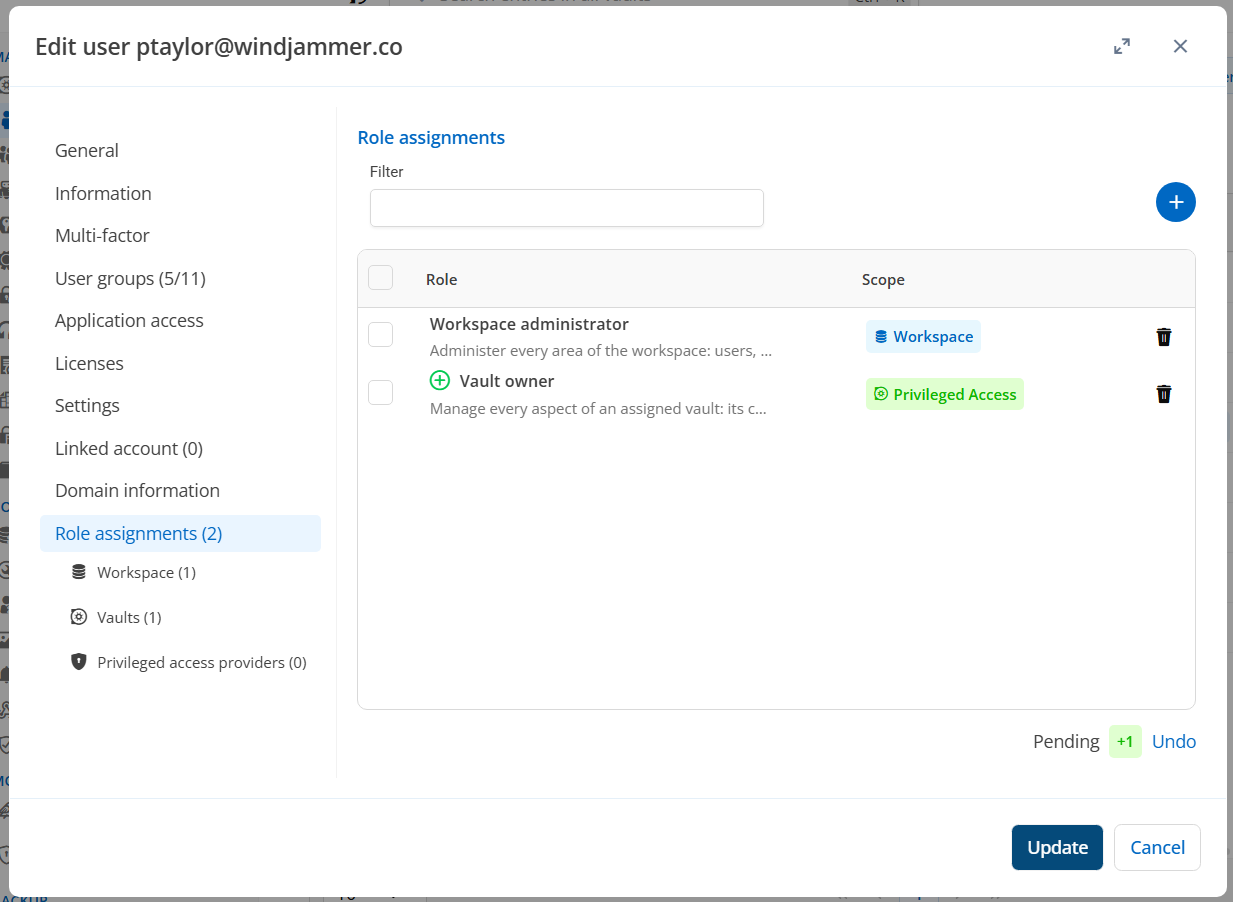
Du sætter det op ved at åbne Edit vault settings på den boks, de skal gennemgå, gå til Role assignments og tilføje sikkerhedsgruppen (eller den navngivne bruger) med Auditor, eller Workspace log viewer til aktivitetslogge. Bed dem derefter om at åbne My roles og bekræfte, at de har den tildeling, og intet, der åbner poster. For at dække alle bokse på én gang tildeler du Auditor på Workspace i stedet.
To detaljer præger et revisorvenligt design:
- Synlighed i logge og rapporter filtreres ikke længere post for post. Hvis du kan se en rapport om adgangskodestyrke, ser du alle poster i omfanget, så rapporten er komplet nok til at bruge som revisionsgrundlag.
- Brugere af privilegeret adgangsstyring (PAM) behøver ikke længere en tildeling på en post bare for at se dens logge.
Læg de rapporter, dine revisorer beder om, på en tidsplan: aktivitetslogge, PAM-rapporter, rolletildelinger på bokse og overlappende tildelinger. Kvartalsvise adgangsgennemgange bliver meget lettere, når produktet allerede svarer på „hvem har det her, og hvorfor“.
Sådan ser du, hvilken rolle du har
Åbn My roles i sidemenuen. Alle brugere kan se deres egne tildelinger, herunder rollen, omfanget, og om hver enkelt er tildelt direkte eller via en gruppe.
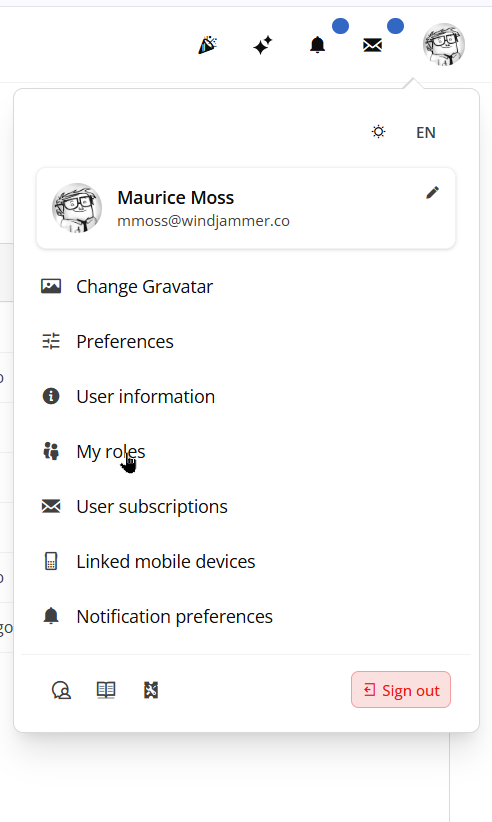
Administratorer har en aktivitetslog over tildelinger, som de kan planlægge og eksportere. Det er den daglige måde at svare på, hvem der har en rolle, på hvilken boks eller hvilket Workspace, og hvorfor.
Hent 2026.3, og prøv modellen
Adskil administration fra indhold i bokse, hvor det hjælper dit team, giv sikkerhed en vej, der kun viser logge, planlæg rapporterne over tildelinger, og behold Workspace owner til break-glass eller nødsituationer.
Hvis en rolle, du har brug for, endnu ikke er med i 2026.3, kan du anmode om den i forummet for Devolutions Server. Vi tilføjer indbyggede roller, så de matcher de ønsker, der kommer ind.
Download den seneste Devolutions Server, og sæt de nye roller i arbejde.