











 Adam Listek
Moderne organisationer støtter sig til beskedværktøjer til både intern og ekstern kommunikation. Slack er ingen undtagelse og er blevet vigtigere med den udbredte indførelse af fjernarbejde. For at oprette en ny Slack-organisation skal der oprettes en Primary Owner-konto med uindskrænket adgang og privilegium, i stil med „root“-kontoen i Linux.
Beskedværktøjer som Slack rummer kritiske forretningsoplysninger, der rækker langt ud over snakken ved kaffemaskinen. Ingen organisation vil have, at en trusselsaktør får adgang til den slags detaljer. Det rejser spørgsmålet: hvordan kan en organisation beskytte Slacks Primary Owner-konto med adgang til så vigtige oplysninger?
Sådan sikrer du en Slack-godkendt Primary Owner
Ligesom mange cloudtjenester har Slack et indbygget godkendelsessystem. En Primary Owner oprettes som standard via Slacks indbyggede godkendelse. Tidligere kan en organisation have betroet en systemadministrator Primary Owner-kontoen og adgangskoden.
Den tilgang skaber et enkelt fejlpunkt og begrænser revision og ansvarlighed. Privilegeret adgangsstyring (PAM) i Devolutions Server er den perfekte løsning til at sikre og revidere adgangen til kritiske konti.
Traditionelt tænker du måske, at PAM især er nyttig til automatisk at rotere adgangskoder efter brug. Men selv med en konto, der ikke kan roteres automatisk, som Slacks indbyggede godkendelse, kan PAM styrke sikkerheden ved at håndhæve stærke check-out-politikker.
Konfiguration af Devolutions Server PAM til stærkt privilegerede konti
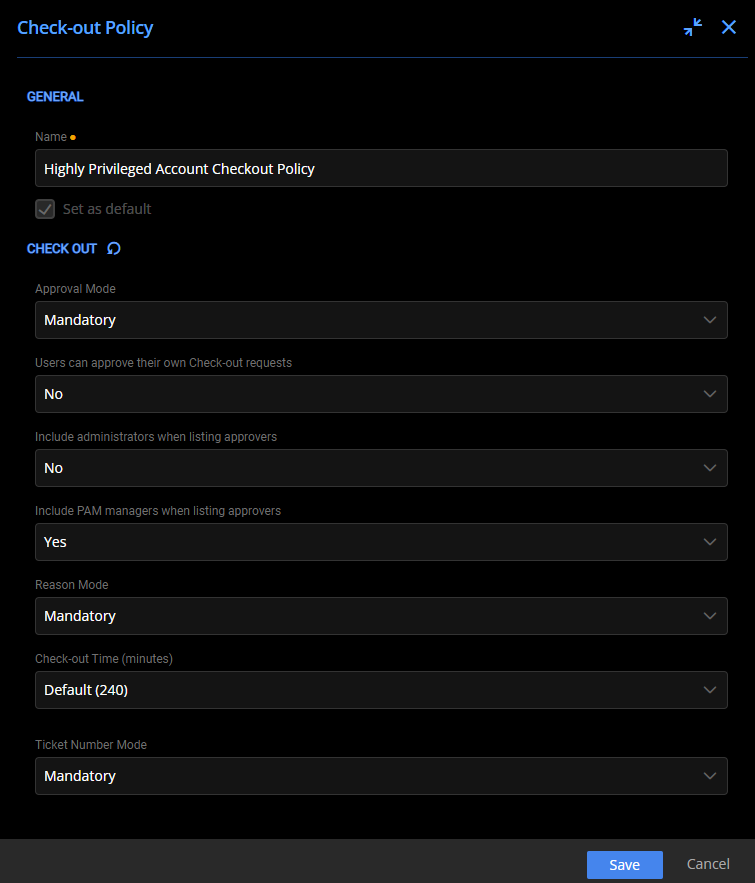
Et centralt aspekt af PAM drejer sig om check-out-politikker, og det er nemt at konfigurere en passende politik for en konto med høje privilegier. Du kan sikre hensigtsmæssig brug og hjælpe revisionen ved at kræve godkendelse og en angivet begrundelse for check-out.
- Approval Mode: Obligatorisk
- Users can approve their own Check-out requests: Nej
- Include administrators when listing approvers: Den anbefalede indstilling er Nej.
- Include PAM managers when listing approvers: Den anbefalede indstilling er Ja, men det afhænger af, hvem dine PAM-managere er.
- Reason Mode: Obligatorisk
- Check-out Time (minutes): 240 er standardtiden, men tilpas den til dit behov.
- Ticket Number Mode: Valgfri, men anbefalet, hvis du har et sagsstyringssystem.
Når du har defineret en brugerdefineret check-out-politik (nyttig for enhver privilegeret konto), tilføjer du Primary Owner-kontoen og tildeler den nyoprettede check-out-politik. Tildel brugerdefinerede tilladelser, hvis det er nødvendigt, så adgangen begrænses til dem, der har brug for den. For at sikre, at kontoen er godt beskyttet, skal du bruge tofaktorgodkendelse med engangsadgangskoder gemt i Devolutions Server PAM.
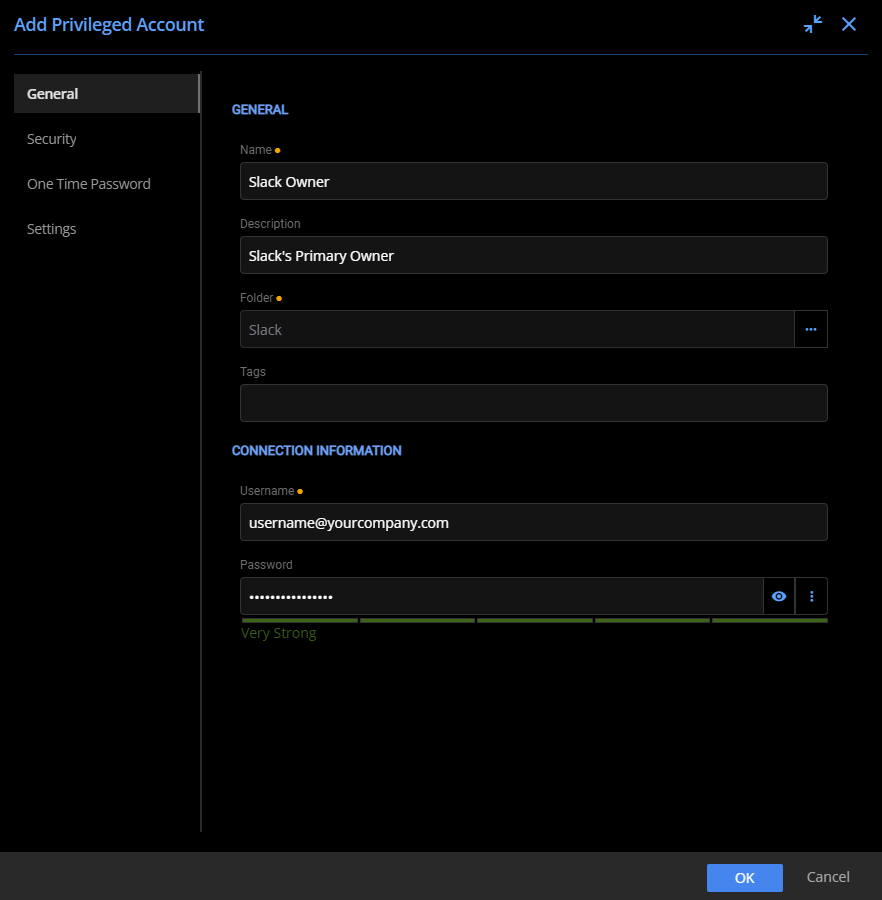
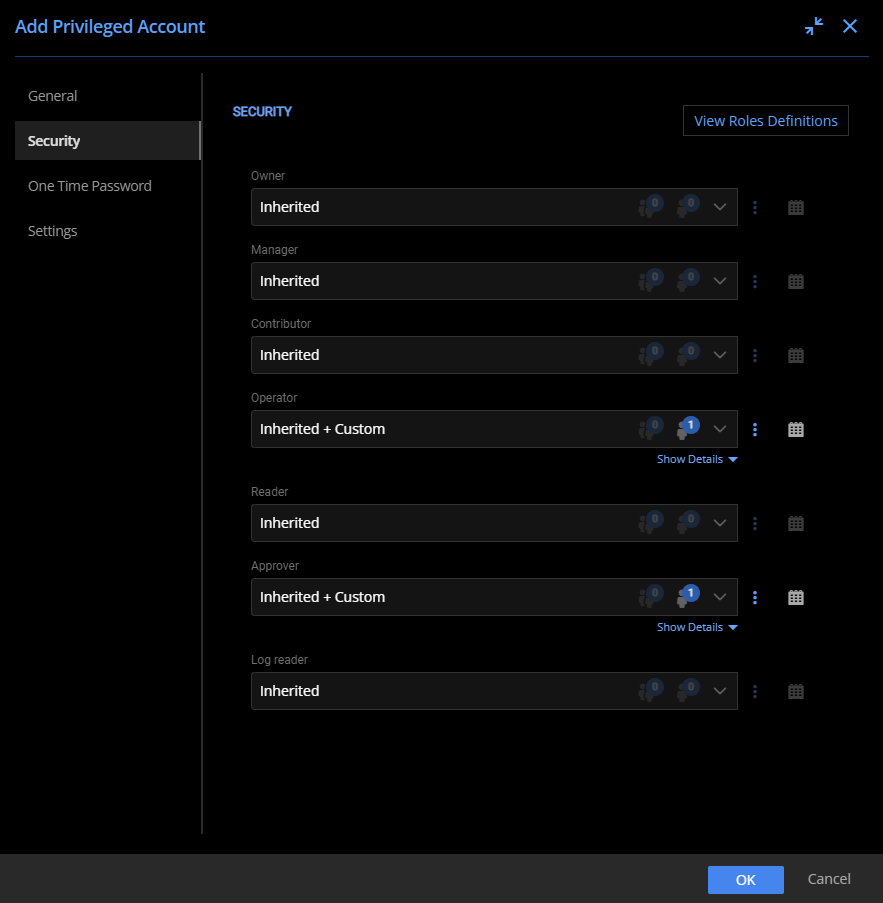
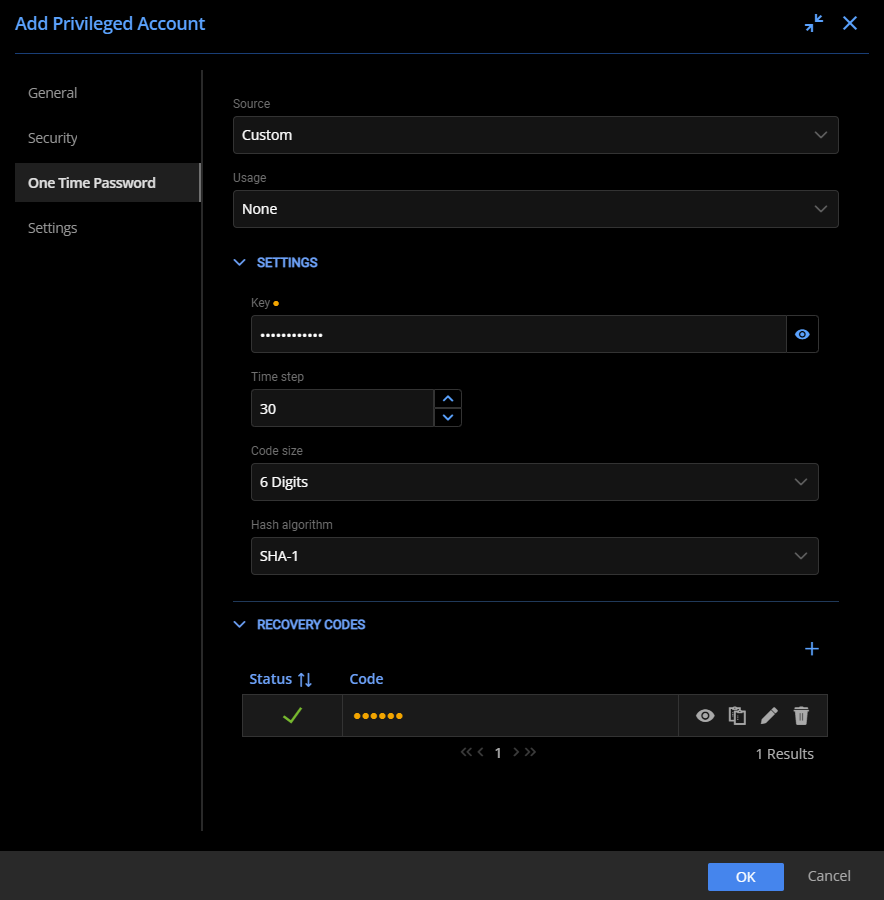
Konfiguration af en Primary Owner Slack-konto med Single Sign-on
At samle godkendelse i et centralt system gør typisk administrationen nemmere. Slack tilbyder integration med Single Sign-on (SSO) med Microsoft Azure Active Directory (AD), så brugerkonti kan administreres på tværs af en organisation.
Desuden kan en Slack Primary Owner-konto knyttes til en Azure AD-brugerkonto. Den tilknytning låser endnu flere stærke muligheder i Devolutions Server PAM op! Med den integration kan check-out af den Azure AD-integrerede Slack-konto automatisk rotere adgangskoden ved indtjekning. Selv hvis kontoen blev kompromitteret, ville den derfor ikke være tilgængelig længe.
Tilføj Devolutions Server PAM og SSO til Slack-konti
I Devolutions Server PAM kaldes en integration med et godkendelsessystem en Provider. Før du konfigurerer Primary Owner-kontoen, skal du oprette grænsefladen Microsoft Azure AD Provider i PAM. Det kræver et Tenant ID, et Client ID og en Secret Key knyttet til din Microsoft Azure AD-organisation.
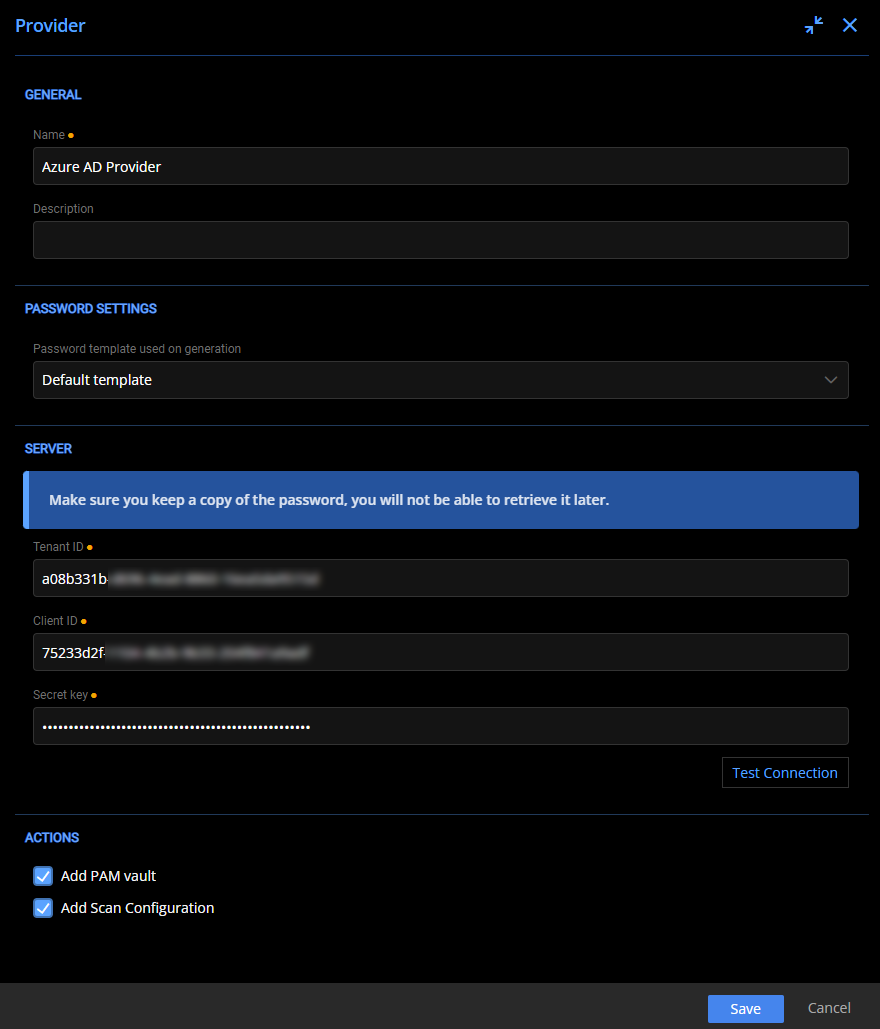
Når du har konfigureret udbyderen, bruger du den samme check-out-politik og opretter en konto knyttet til Microsoft Azure AD-udbyderen. Den væsentlige forskel er, at du kan vælge muligheden for at ændre adgangskoden ved indtjekning og dermed udnytte alt det, Devolutions Server PAM tilbyder.
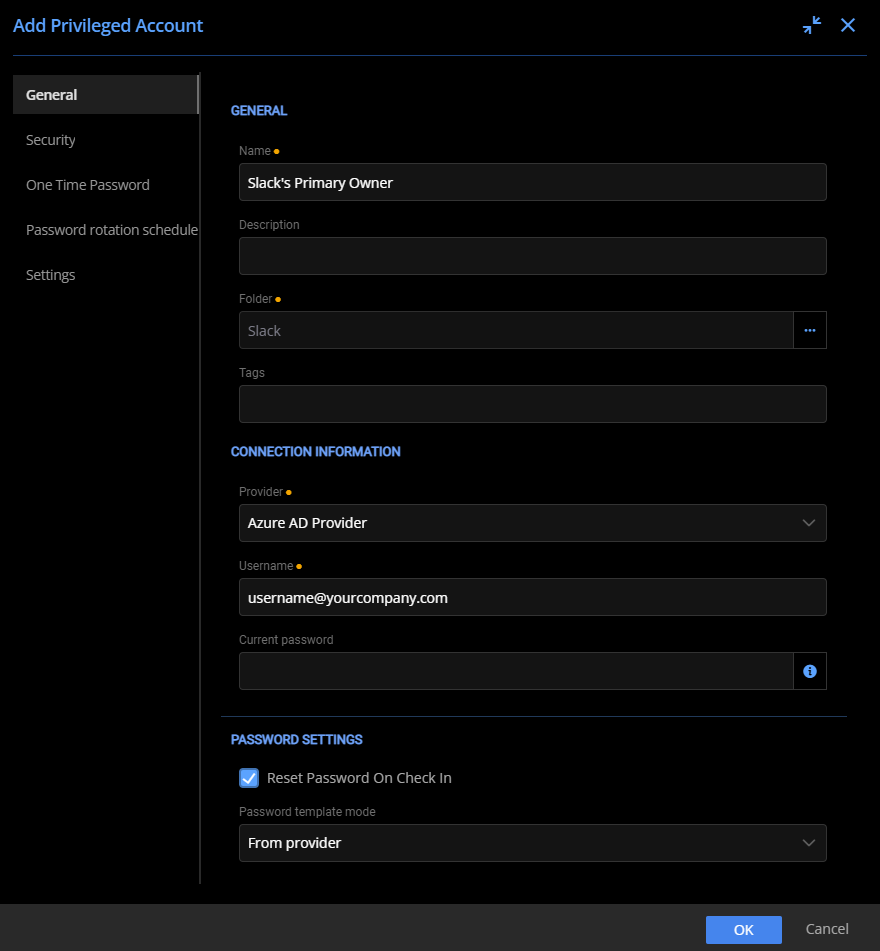
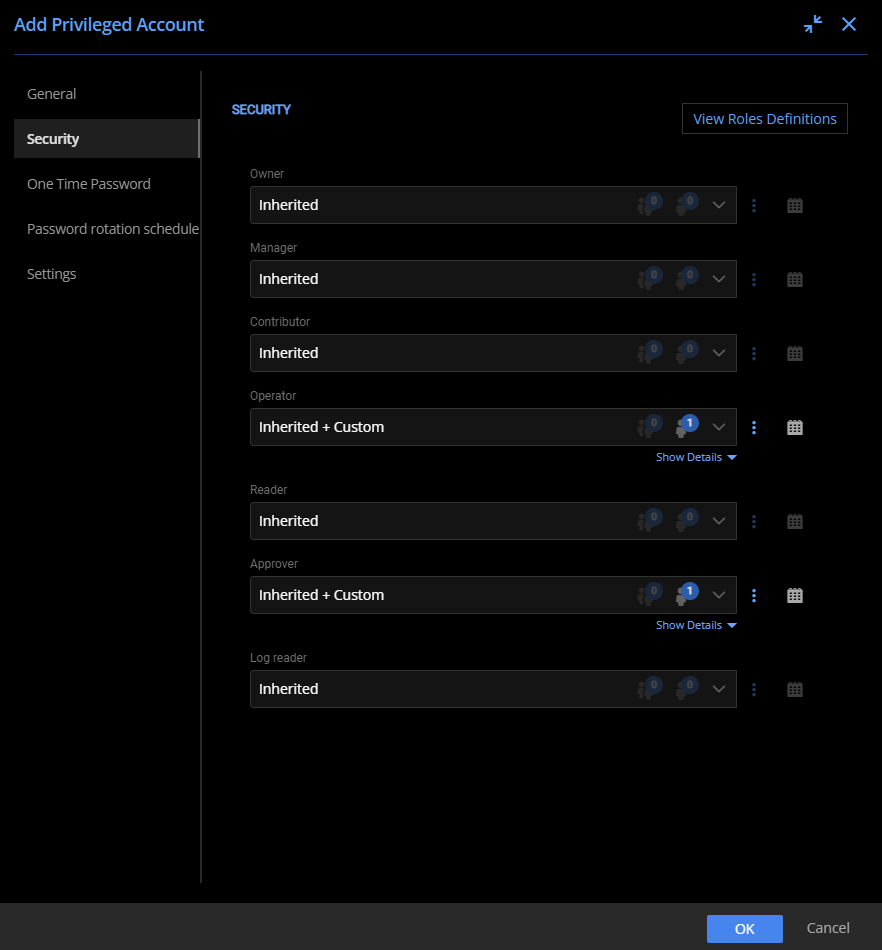
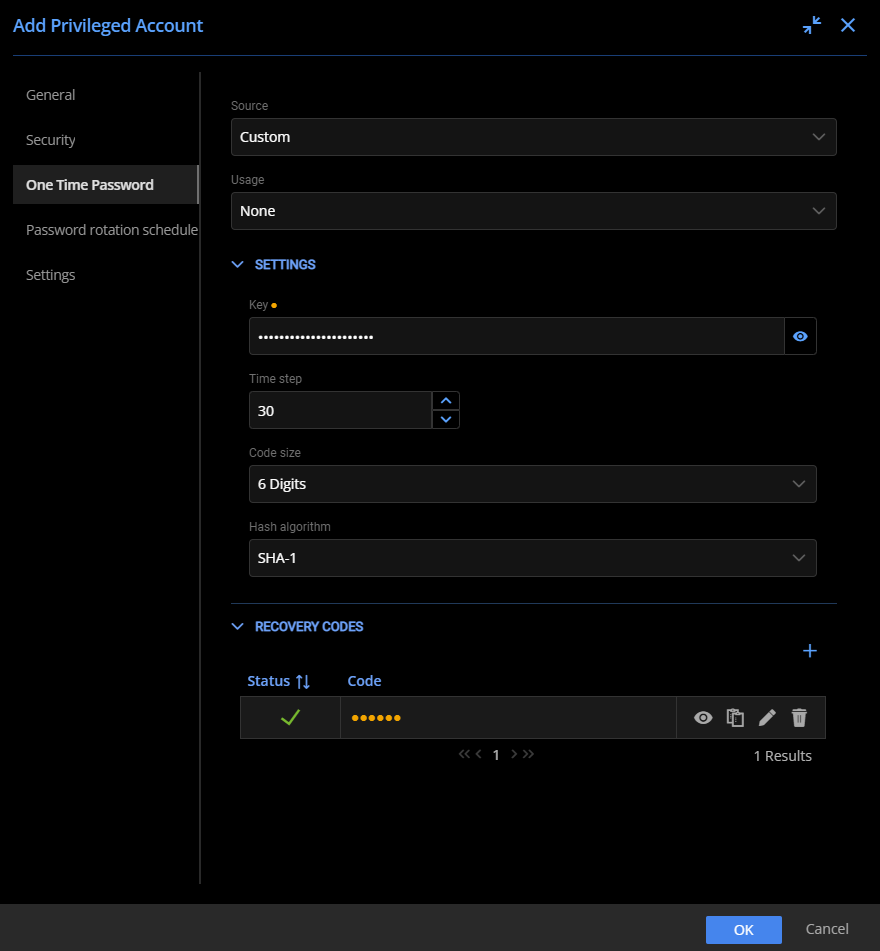
Hvis Azure AD ikke er tilgængelig, undrer du dig måske over, om du stadig kan logge ind på din Slack-konto. I det tilfælde vælger du, i stedet for SSO-integrationen som loginmetode, muligheden „Sign in with password“ for Slack og bruger den gemte konto i Devolutions Server PAM.
Revision af kontobrug
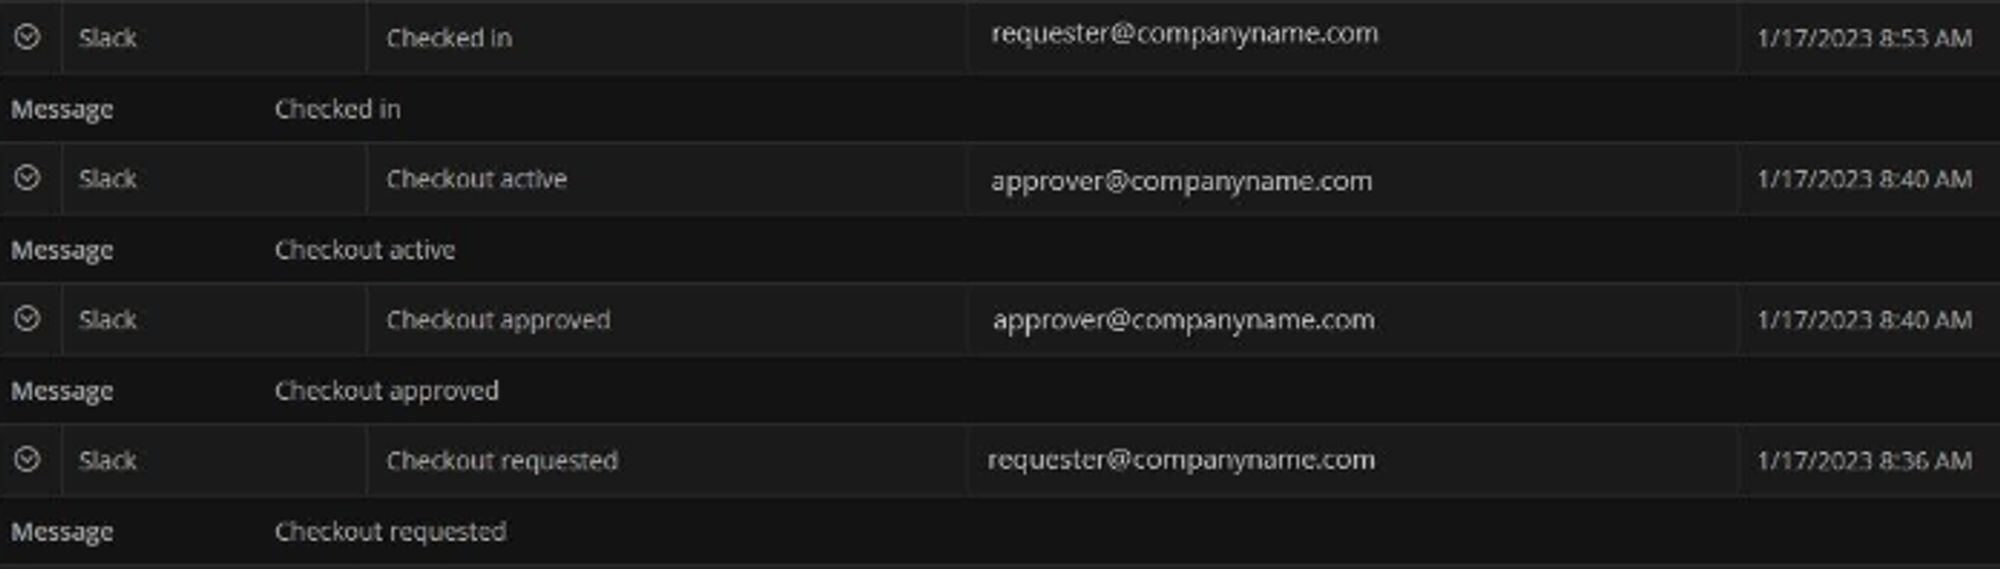
Alle check-outs og adgangskoderotationer logges for Slack Primary Owner, styret af Devolutions Server PAM. Du kan gå til Reports for at få dybdegående revisionsoplysninger fra følgende rapporter:
- Privileged Access - Password Rotation
- Privileged Access - Recent Activities
Beskyt stærkt privilegerede konti med Devolutions Server PAM
Øg din organisations sikkerhed og ro i sindet med Devolutions Server PAM. Gem dine stærkt privilegerede konti der, så kun dem, der har brug for adgang, kan få adgang til stærkt privilegerede konti som Slack Primary Owner. Beskyttelsen er bakket op af omfattende logning, så du kan overvåge, hvem der tilgår de konti, og sikre, at din organisation forbliver sikker!