











 Adam Listek
Version 2025.3 opdaterer pakken til privilegeret adgangsstyring med en
- dybere integration af Devolutions PAM med Remote Desktop Manager (RDM),
- styrket styring af kontolivscyklus,
- og større rækkevidde på tværs af segmenterede netværk.
Alt sammen så IT-teams kan arbejde hurtigere og stadig være sikre.
Endnu mere Devolutions PAM i RDM
Administrér privilegerede konti direkte i RDM: opdag, redigér, rotér og nulstil side om side med almindelige bokse, fuldt håndhævet af tilladelser, revision og politik i Devolutions Server eller Devolutions Cloud.
Byg livscyklus, risiko og revision ind i hver konto
Brug politikker for kontolivscyklus til at administrere privilegerede konti ensartet. Under opdagelse af privilegerede konti i Active Directory eller Entra ID prioriterer automatiske risikoscorer (1–10) og niveaudeling de mest kritiske konti. Aktivitetsrapporter indeholder nu sagsnumre, så revisionssporene er bedre organiseret.
Levér mindste privilegium med just-in-time-rettighedsforhøjelse
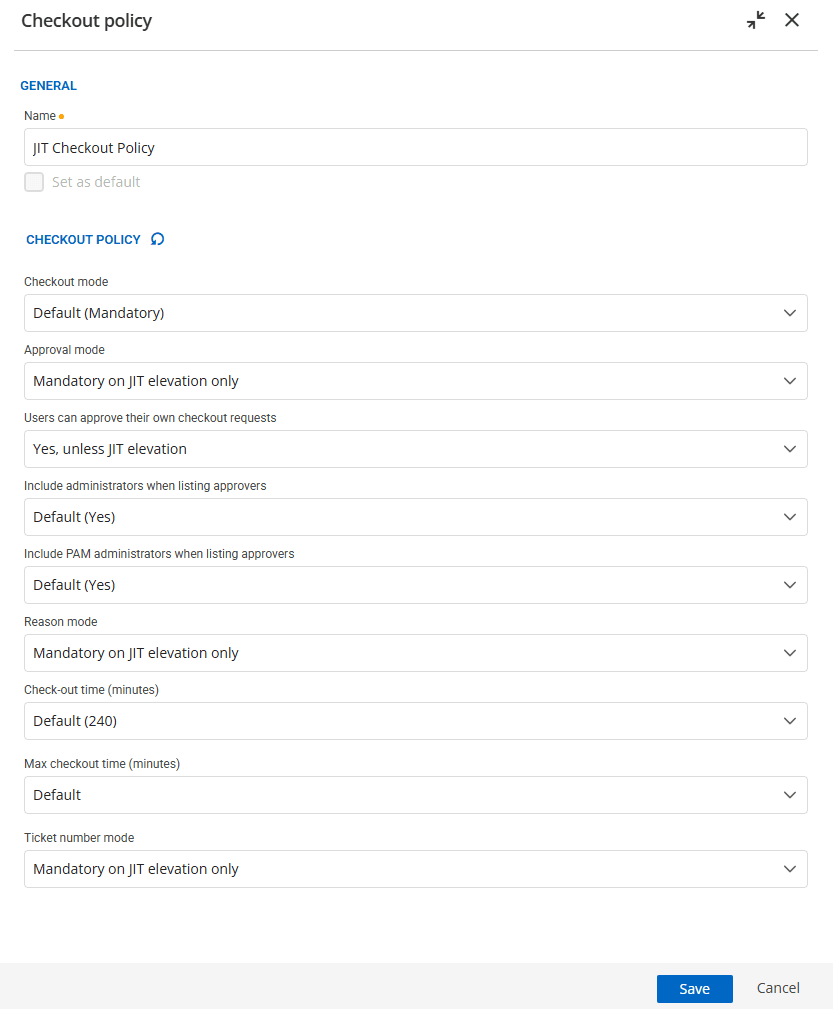
Brug Entra ID JIT i Devolutions Cloud til tidsbegrænset rettighedsforhøjelse, og konfigurér JIT-specifikke check-out-muligheder i Devolutions Server, for eksempel godkendelser, tilstande, begrundelser og prompts til sagsnumre. En anden nylig tilføjelse er vores første bud på SSH JIT-rettighedsforhøjelse i den administrerede udbyder Local User (SSH). Ved check-out kan du nu vælge at anmode om sudo-adgang, som midlertidigt giver sudo-adgang inden for den tildelte tidsramme.
Arbejd på tværs af segmenterede miljøer
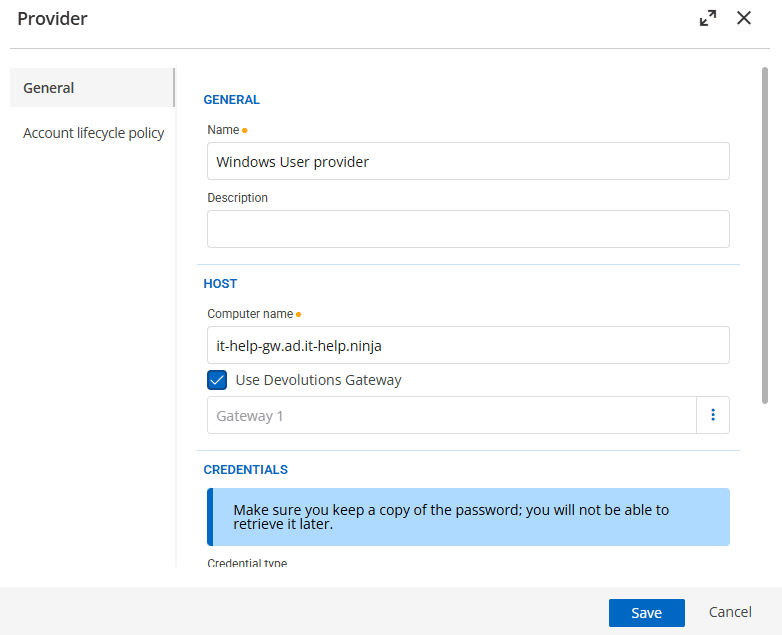
Udnyt understøttelse af Devolutions Gateway til Windows User-udbyderen til at opdage lokale Windows-konti og rotere deres adgangskoder på tværs af kundenetværk fra en udrulning af Devolutions PAM.
Sig til, hvad du synes
Det er selvfølgelig kun toppen af isbjerget. Hvis du vil vide mere om de konkrete tilføjelser til produkterne i den nye version 2025.3, er her listen:
- Remote Desktop Manager
- Devolutions Server
- Devolutions Cloud
- Devolutions Gateway
- Devolutions Password Manager
- Devolutions PAM
Som altid tak for din støtte, og sig til, hvad du synes om den nye opdatering.
Om administration af fjernforbindelser
Designet til privilegerede brugere, der har brug for avancerede PAM-funktioner, beskytter løsningen administrative legitimationsoplysninger og håndhæver princippet om mindste privilegium. Den mindsker trusler, der bygger på legitimationsoplysninger, gennem automatisk adgangskoderotation og just-in-time-rettighedsforhøjelse.
Klar til at komme i gang? Køb den rigtige pakke til privilegeret adgangsstyring til dig!