








 Laurence Cadieux
Devolutions Server es una solución de gestión autoalojada que permite a su organización proteger, controlar y supervisar el acceso a las cuentas privilegiadas y a las contraseñas de los usuarios empresariales. Además, Devolutions Server se integra a la perfección con nuestra solución de conexión y gestión remota Remote Desktop Manager. Combinados, Devolutions Server y Remote Desktop Manager forman una potente plataforma todo en uno de gestión de cuentas privilegiadas y sesiones, compatible con más de 150 herramientas y tecnologías.
En este artículo, analizamos con más detalle cómo compartir credenciales o activos con invitados ajenos a su organización. Si ya ha configurado el inicio de sesión único con su inquilino de Azure AD, puede aprovechar la función integrada de gestión de invitados de Azure AD directamente en Devolutions Server. El proceso de configuración es bastante sencillo y ofrece varias ventajas, entre ellas:
- Control centralizado de la autenticación de dos factores del usuario invitado (según Azure)
- Control centralizado del acceso del usuario invitado (según Azure)
- Visibilidad de los registros de autenticación (según Azure)
- La posibilidad de que los usuarios invitados mantengan su identificador existente, lo que agiliza y facilita la incorporación (según Azure AD)
- La posibilidad de controlar la gestión del ciclo de vida de la identidad desde su proveedor de identidad. Cuando revoca el acceso del invitado a su inquilino, este deja de tener acceso a Devolutions Server.
- La posibilidad de compartir datos de forma segura con personas ajenas a la organización (según Devolutions Server)
Una palabra de advertencia
Tenga en cuenta que Devolutions Server no distingue automáticamente entre un usuario invitado y un usuario normal. Si a los usuarios de Azure AD (que podemos asumir que son miembros de pleno derecho de la organización) se les concede de forma predeterminada un amplio abanico de accesos privilegiados, es posible que a un usuario invitado se le otorgue demasiado poder.
Le recomendamos encarecidamente que verifique que el acceso sea el adecuado para los usuarios invitados que se conectan con Azure AD. Si no lo es, deberá realizar los cambios necesarios.
Flujo de trabajo para administradores
A continuación se describe el flujo de trabajo para los administradores que desean invitar a un usuario invitado:
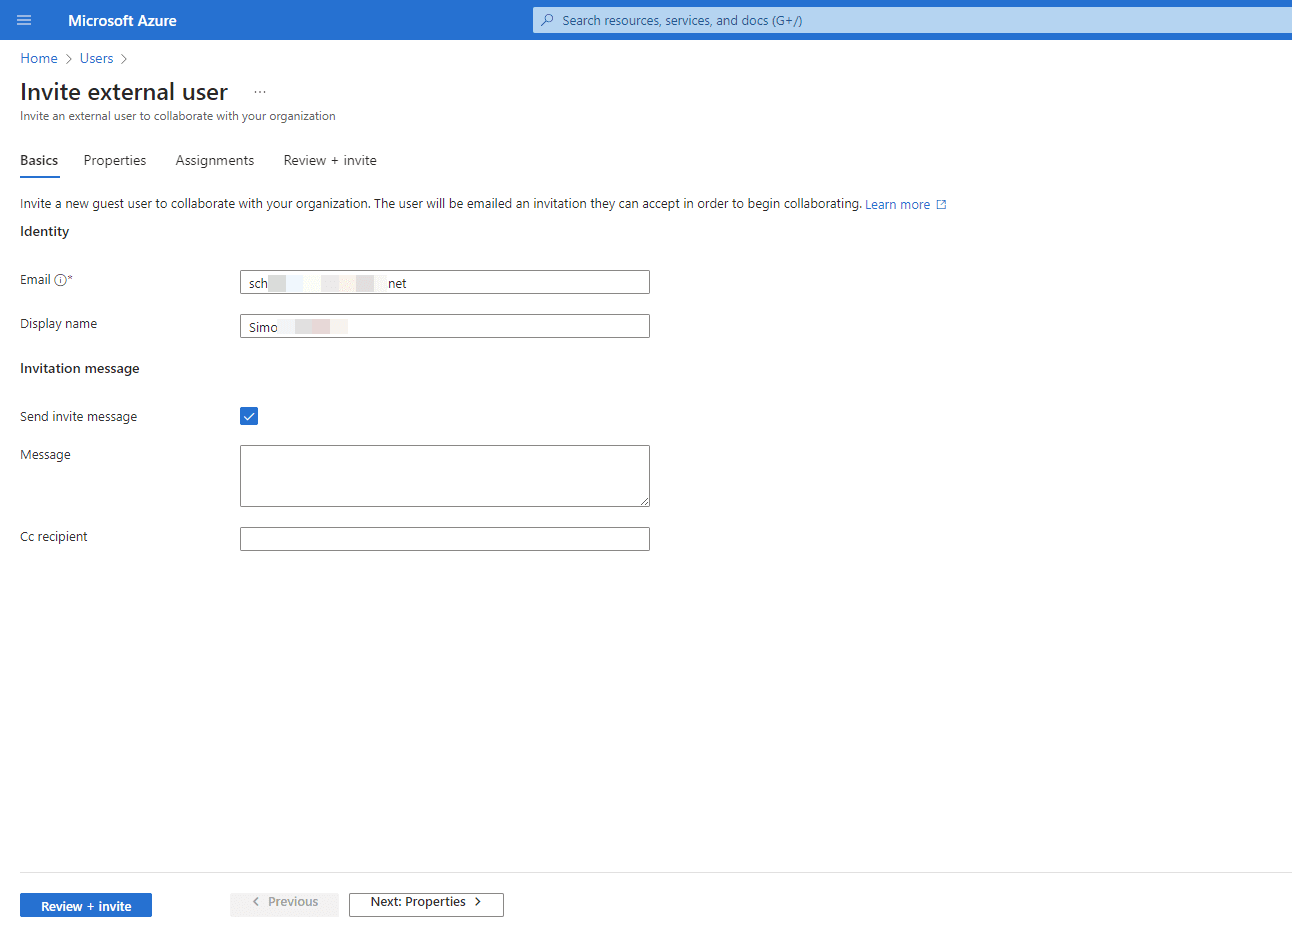
Paso 1: invite al usuario invitado a través del inquilino de Azure AD (ahora Entra ID).
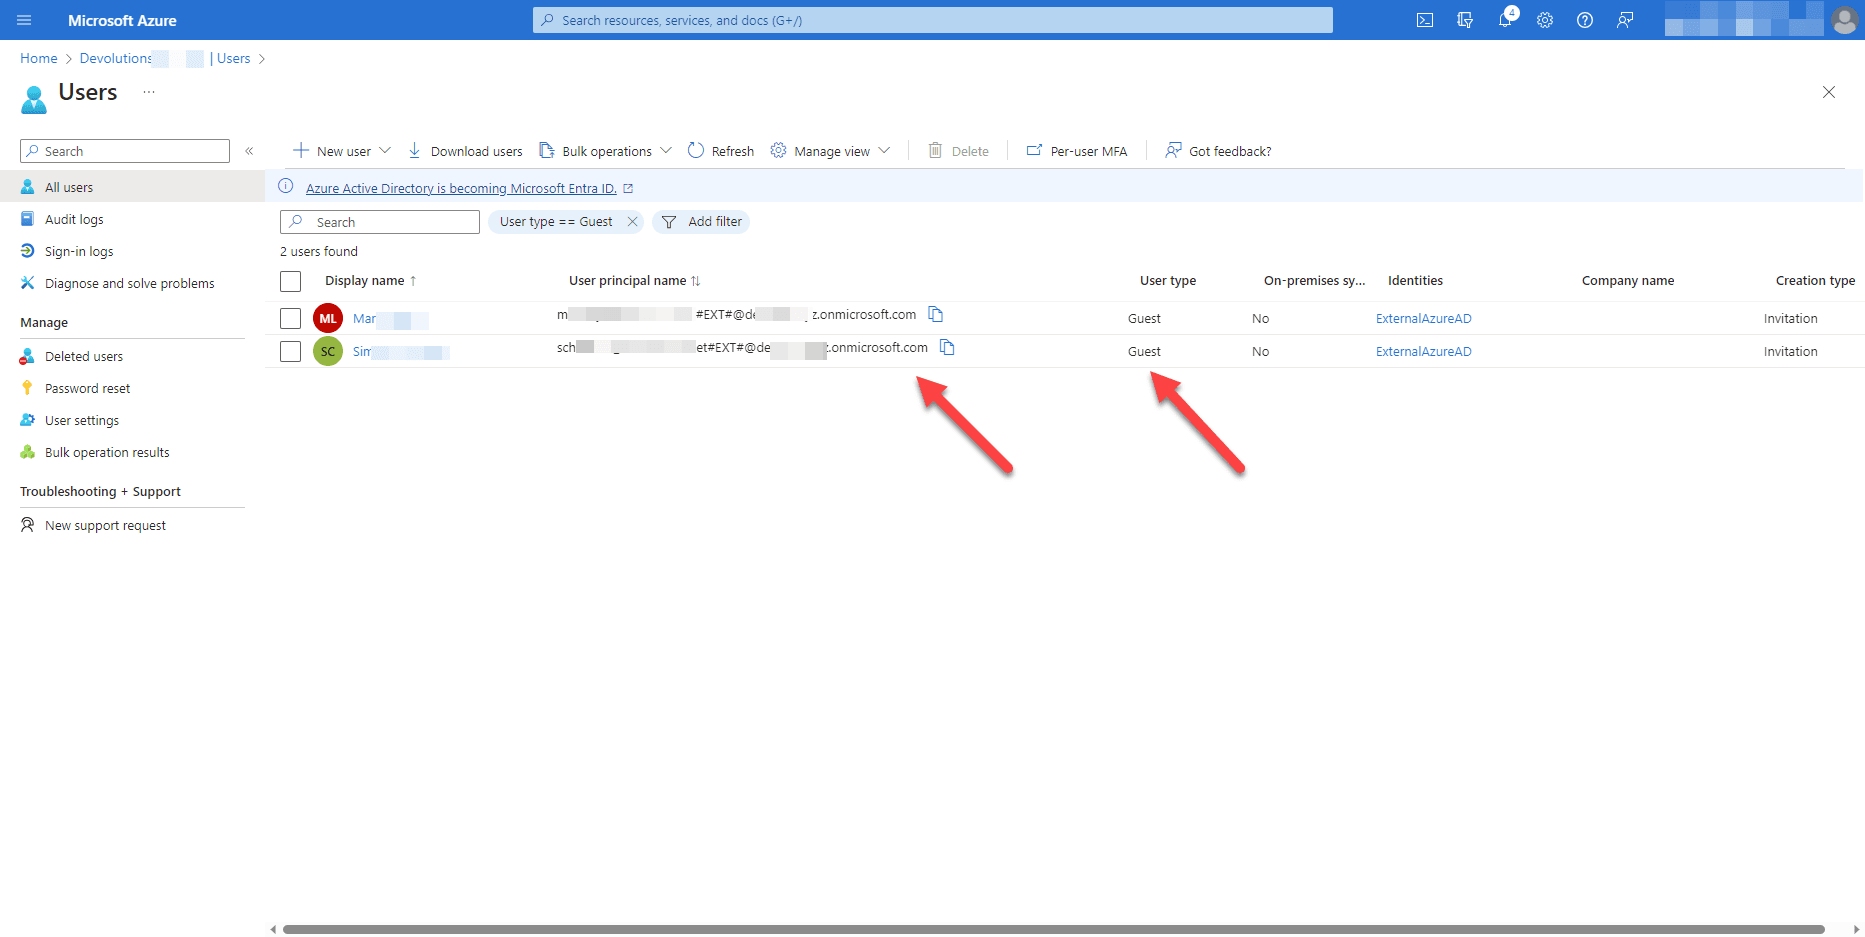
Paso 2: anote el nombre de usuario generado (user_domain#EXT#@org.onmicrosoft.com) para el usuario invitado. Será necesario para añadirlo a Devolutions Server (véase el siguiente paso).
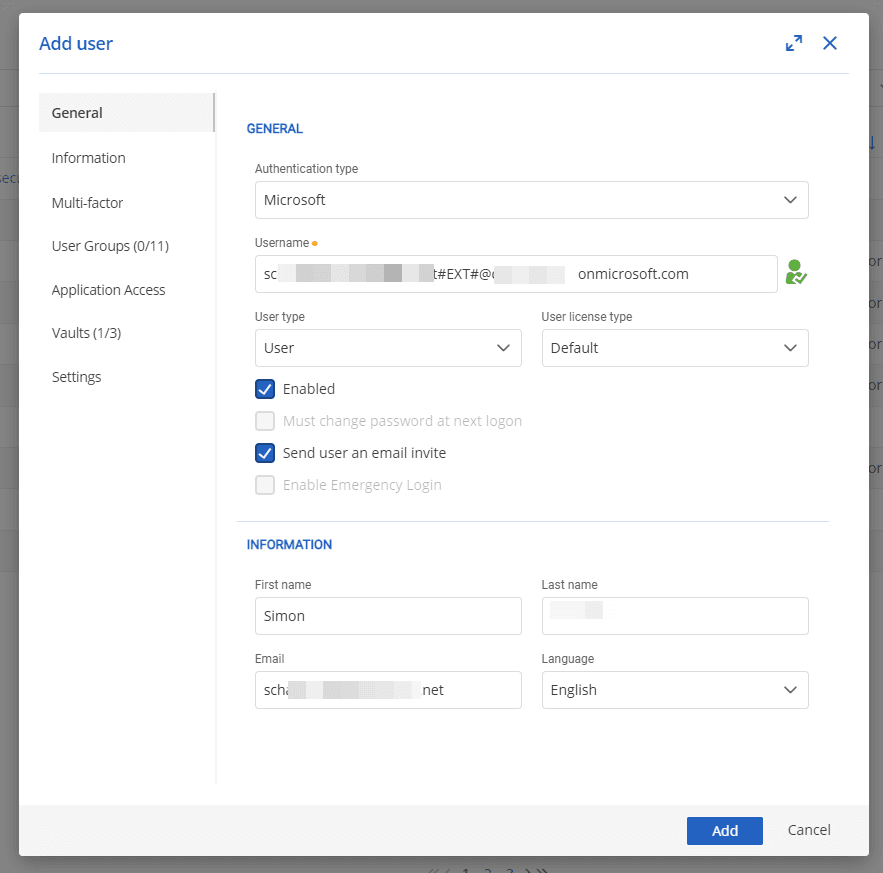
Paso 3: invite al usuario invitado a Devolutions Server con el nombre de usuario generado en el paso anterior. Elija el nivel de acceso: estándar, restringido o solo lectura. Por razones obvias, ¡no recomendamos otorgar acceso de administrador a un usuario invitado!
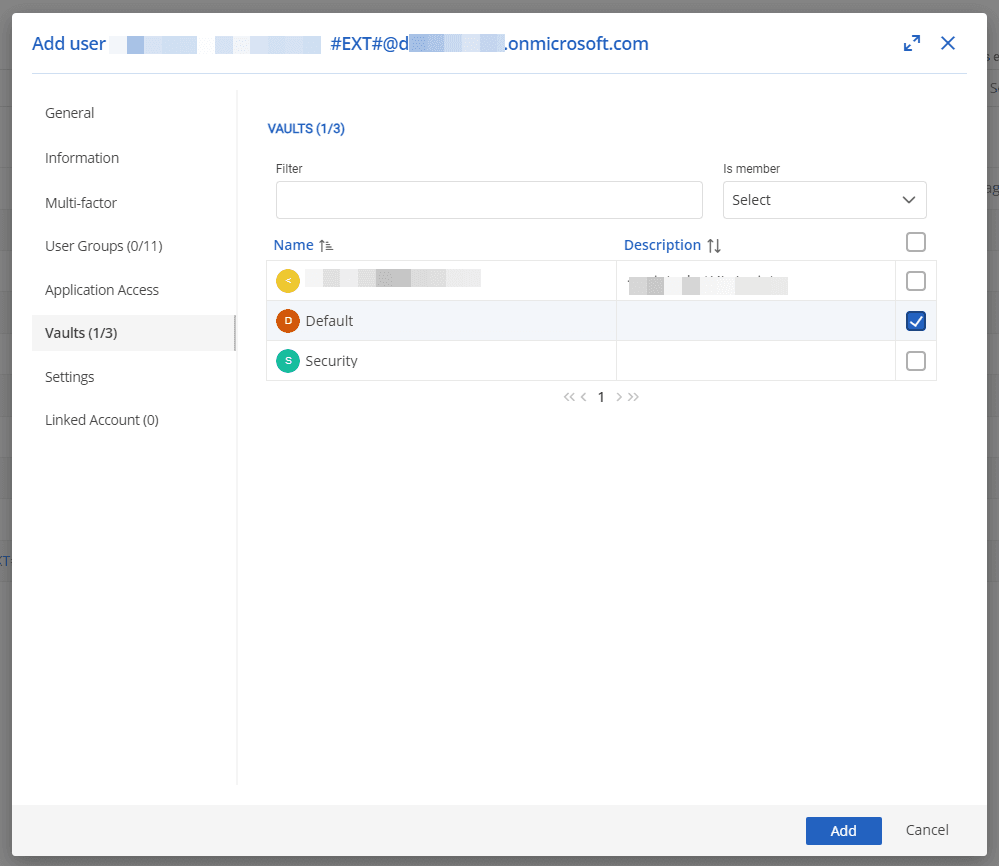
Paso 4 (opcional): seleccione las bóvedas y la configuración para el usuario invitado (esto puede hacerse más adelante si así se desea).
Consideraciones adicionales
Creación automática de usuarios invitados (y opción de anulación)
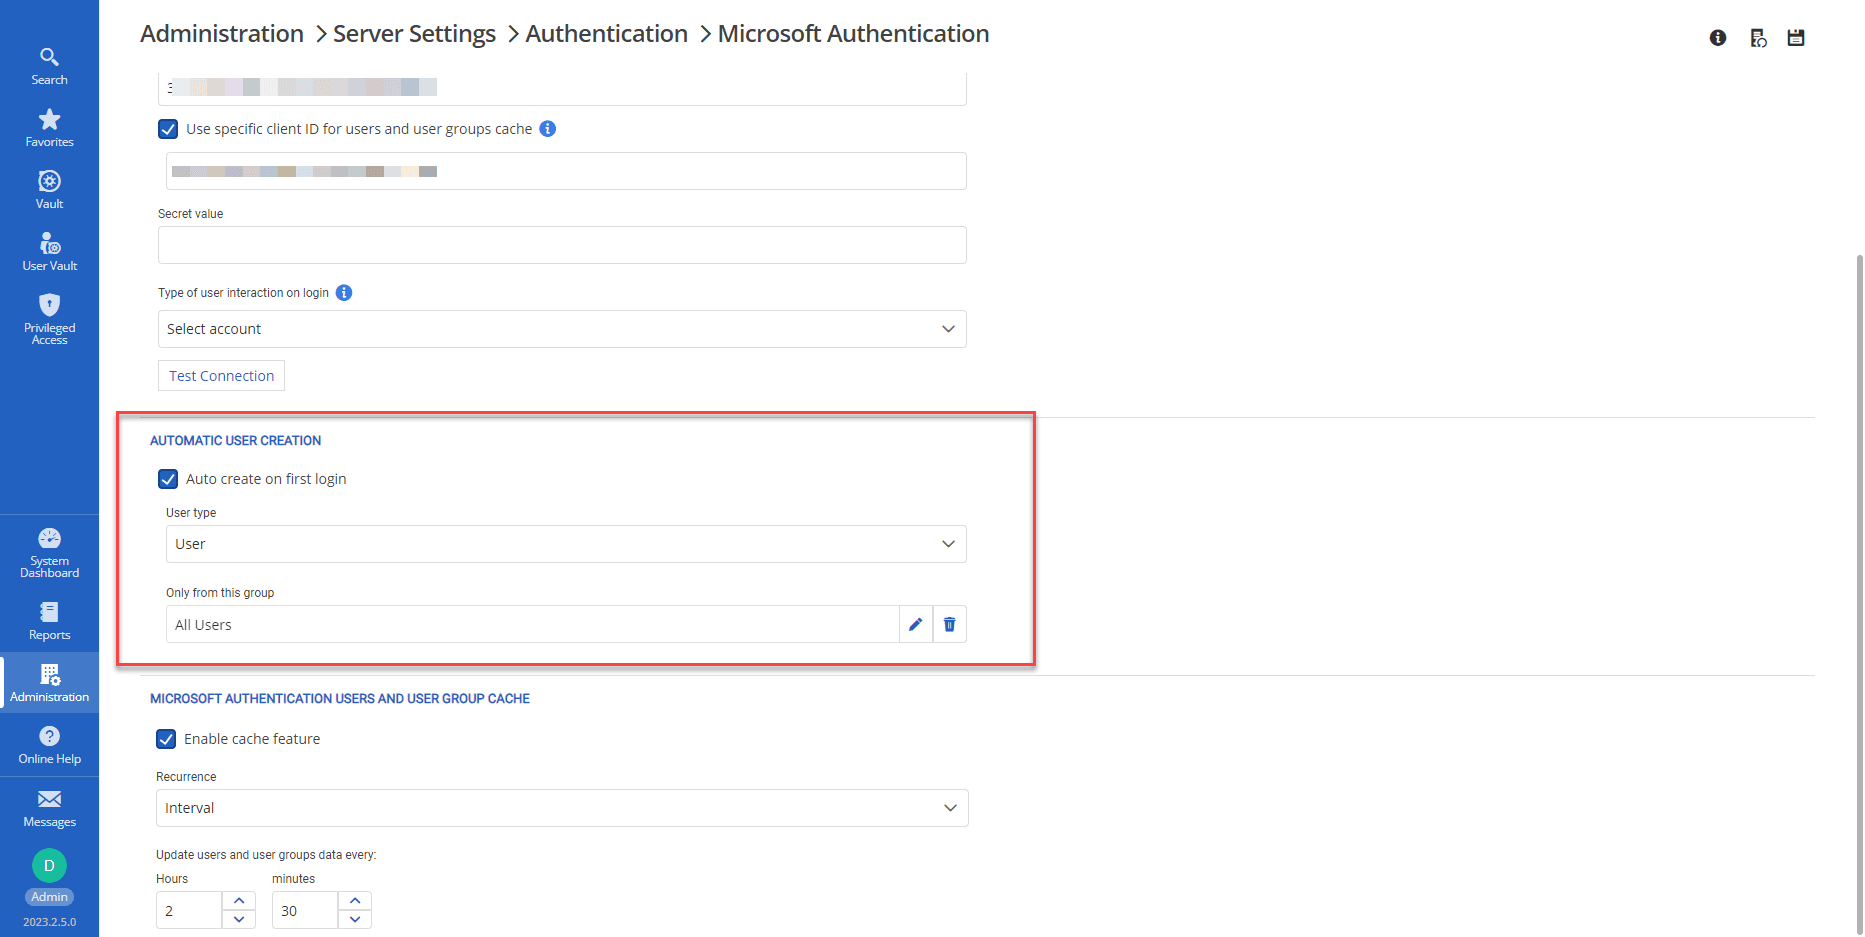
Si Devolutions Server está configurado para crear automáticamente un nuevo usuario en el primer inicio de sesión, no es necesario añadir manualmente al usuario invitado. Sin embargo, el usuario invitado debe ser miembro del grupo de Azure AD autorizado a acceder a Devolutions Server (si dicho grupo se especifica en la configuración).
En este caso de uso, el usuario invitado heredará todos los permisos predeterminados. Por lo tanto, es fundamental verificar que este acceso sea adecuado para la organización.
Además, incluso con esta configuración, un administrador puede crear de forma proactiva una cuenta de usuario invitado y establecer los permisos antes de que dicho usuario inicie sesión por primera vez.
Asignación
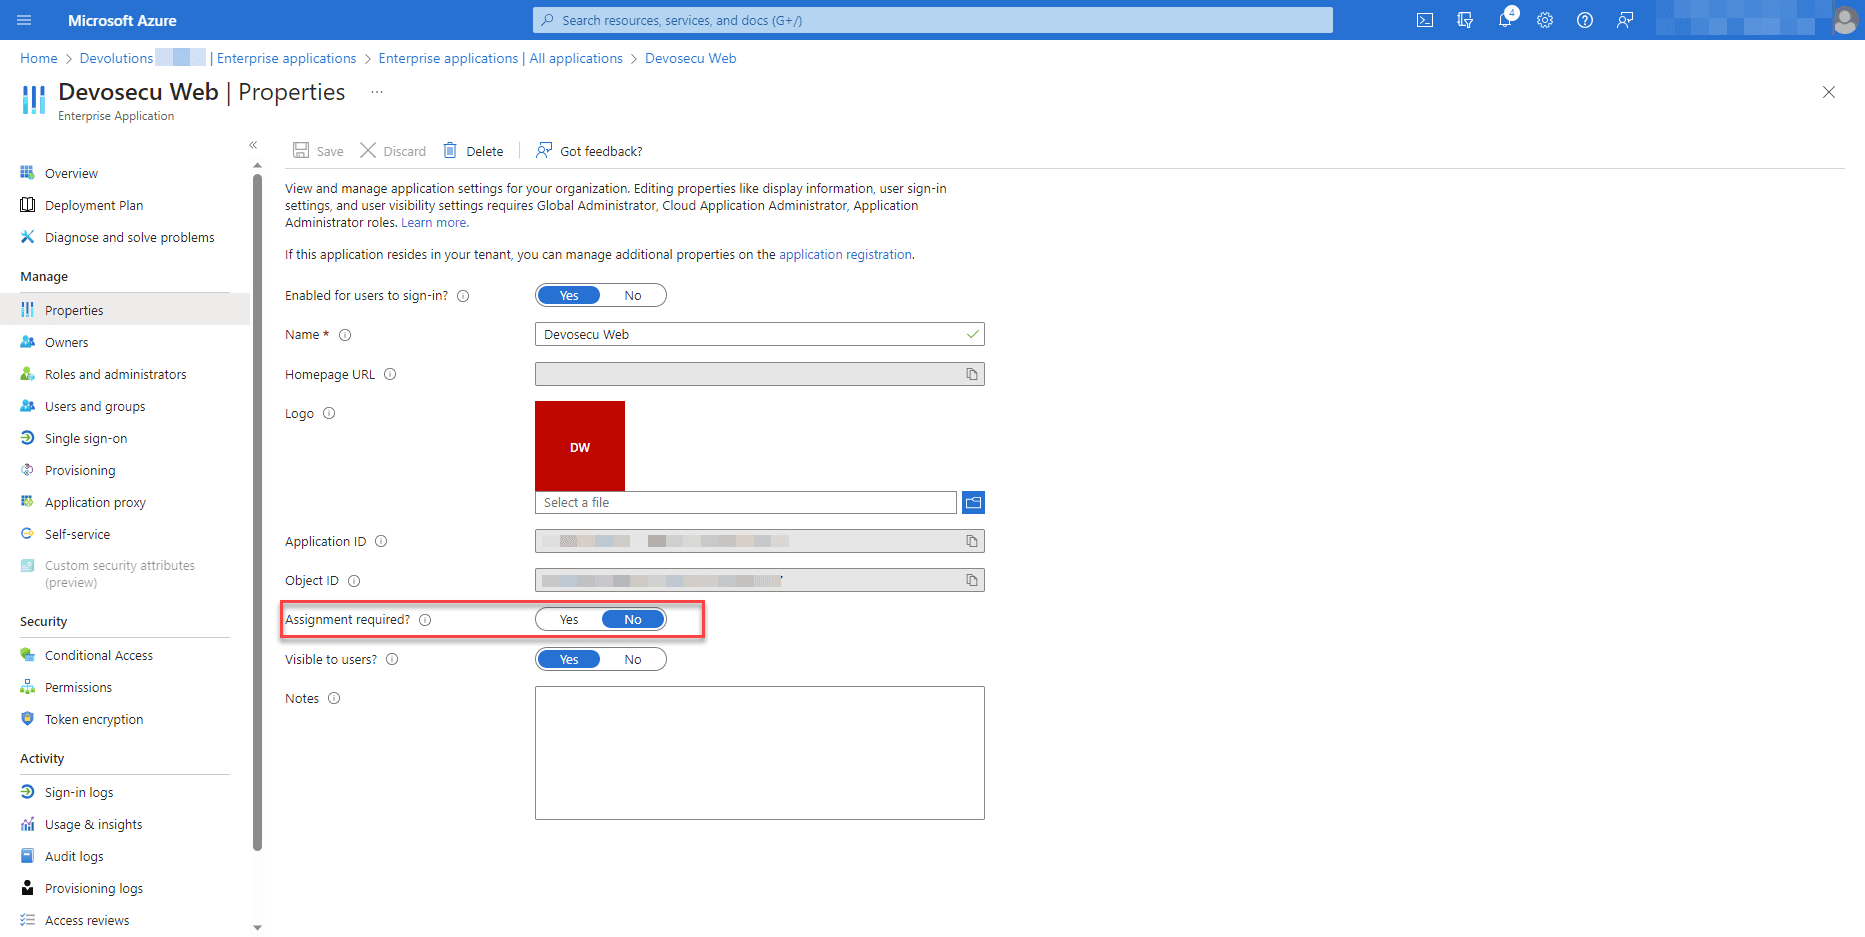
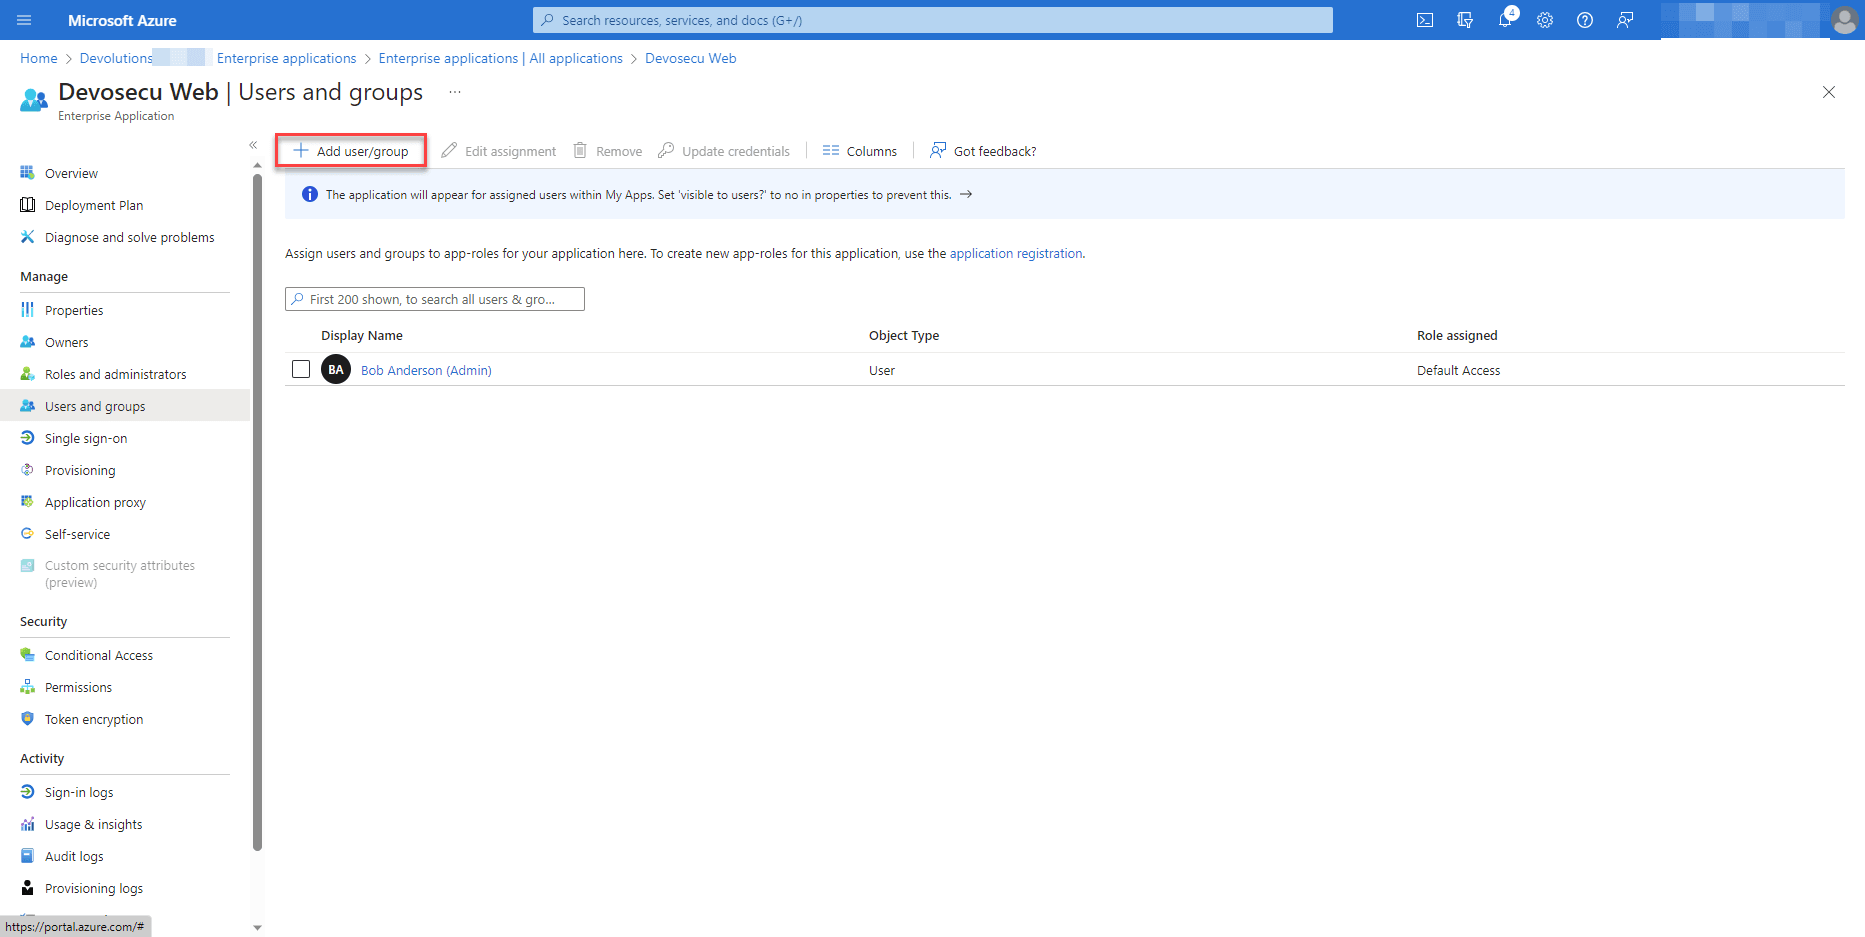
Si la aplicación empresarial de Azure AD para el inicio de sesión de Devolutions Server está configurada para requerir la asignación de usuarios (con la opción “Se requiere asignación” establecida en “Sí”), el usuario invitado deberá estar asignado a la aplicación, o ser miembro de un grupo asignado a la aplicación.
Experiencia de usuario para invitados
Así es como se ven las cosas desde la perspectiva del usuario invitado:
El usuario invitado recibe una invitación por correo electrónico:
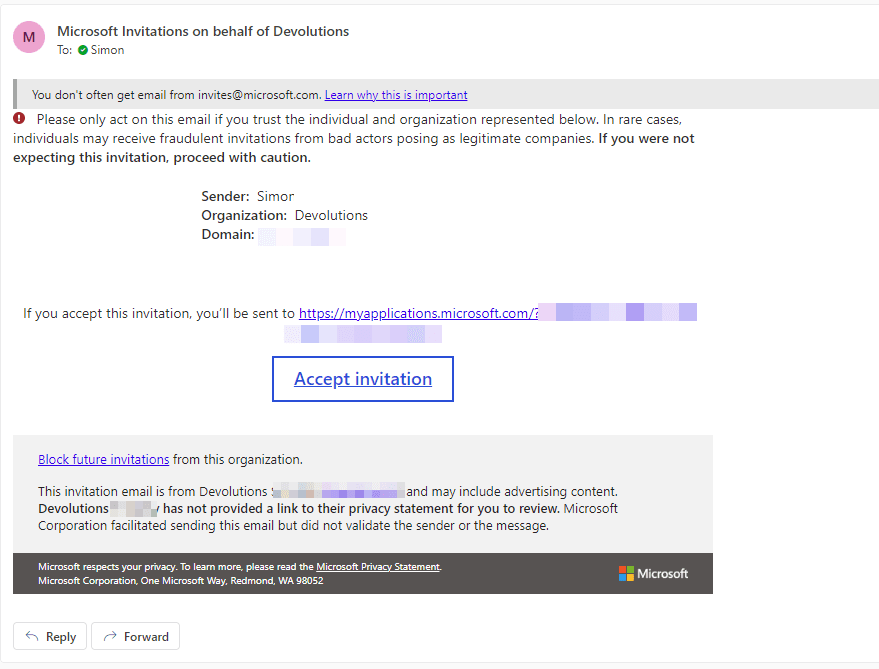
Una vez que el usuario invitado acepta la invitación por correo electrónico, se le pide que conceda permiso para transmitir la información necesaria (por ejemplo, datos de perfil, registro de actividad, etc.):
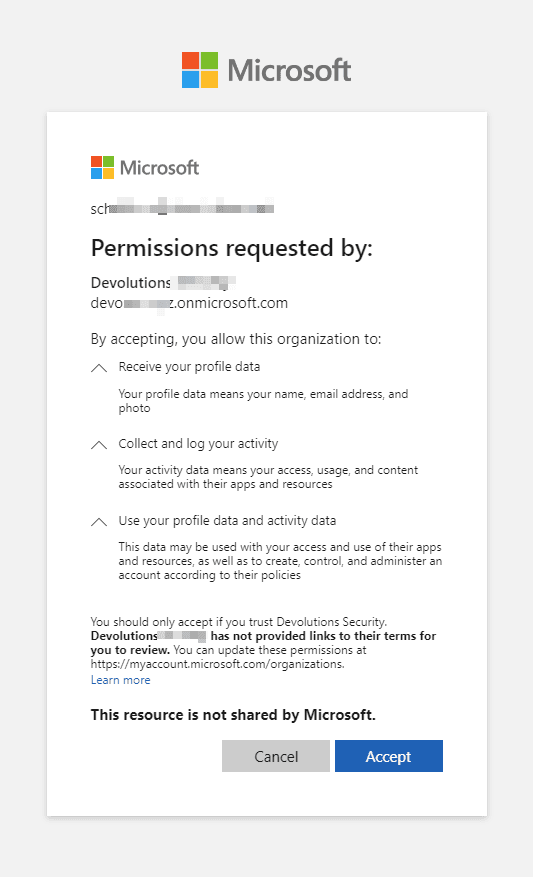
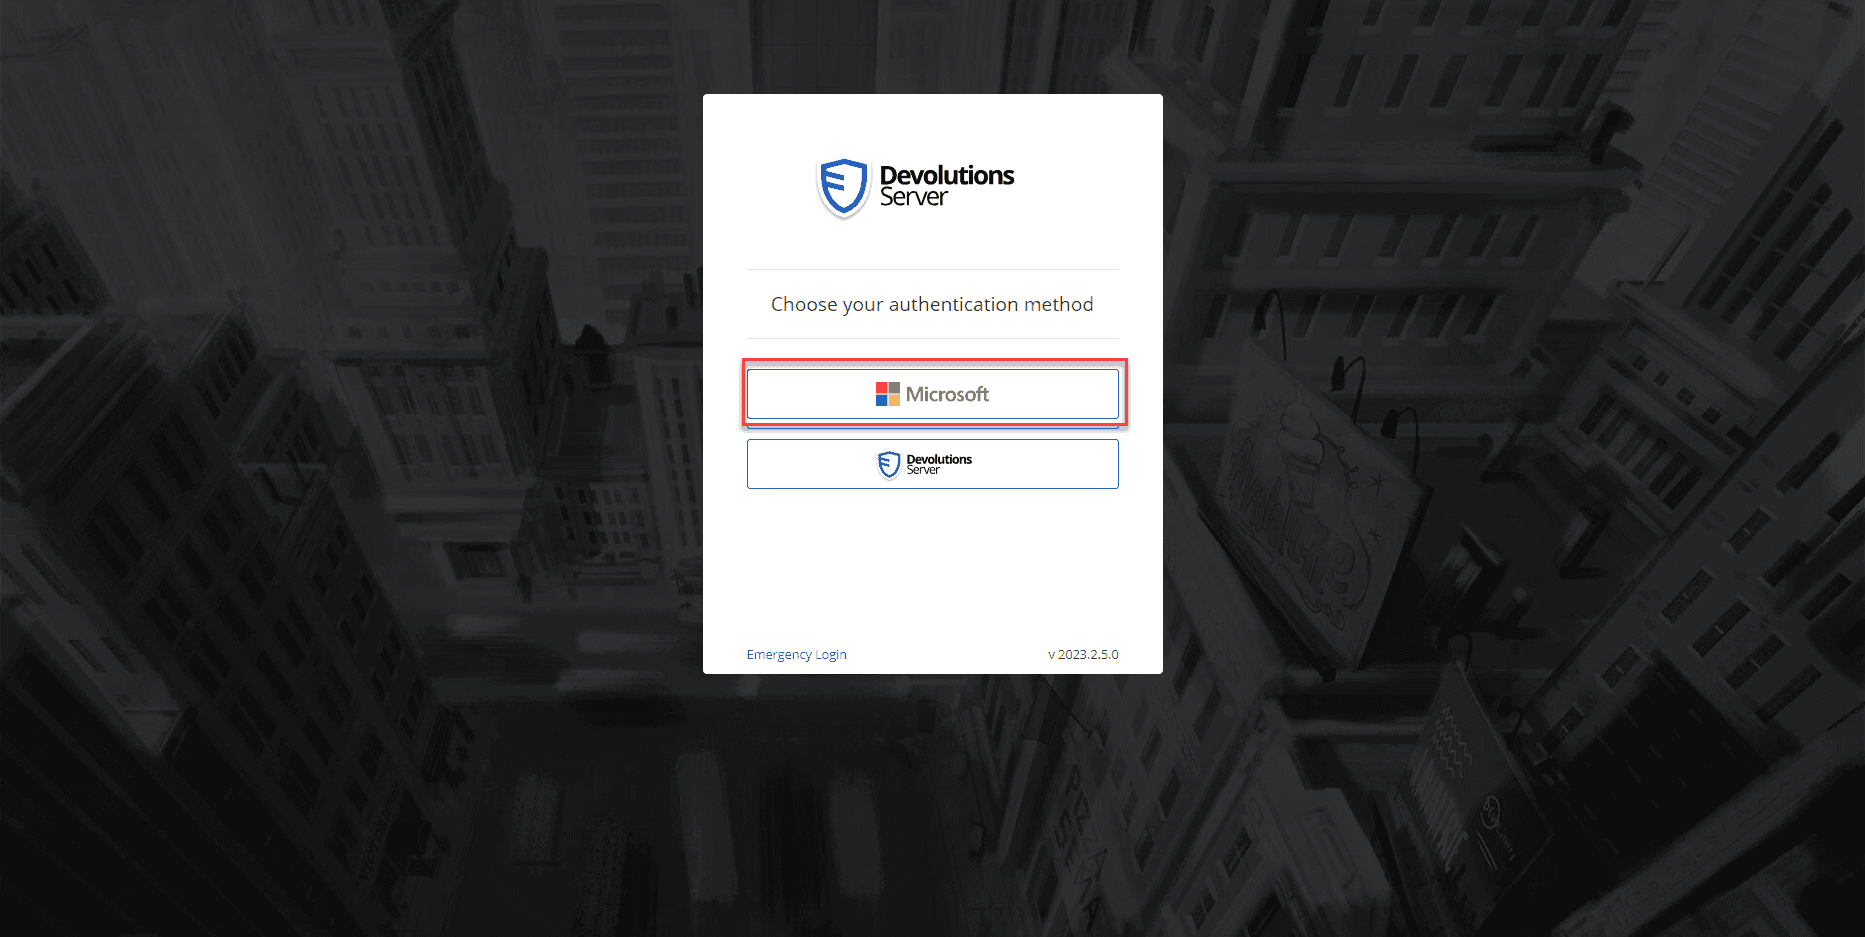
Una vez que el usuario invitado acepta la solicitud, se le pide que elija su método de autenticación. Nota: el usuario invitado debe seleccionar Microsoft como método de autenticación, y no Devolutions Server.
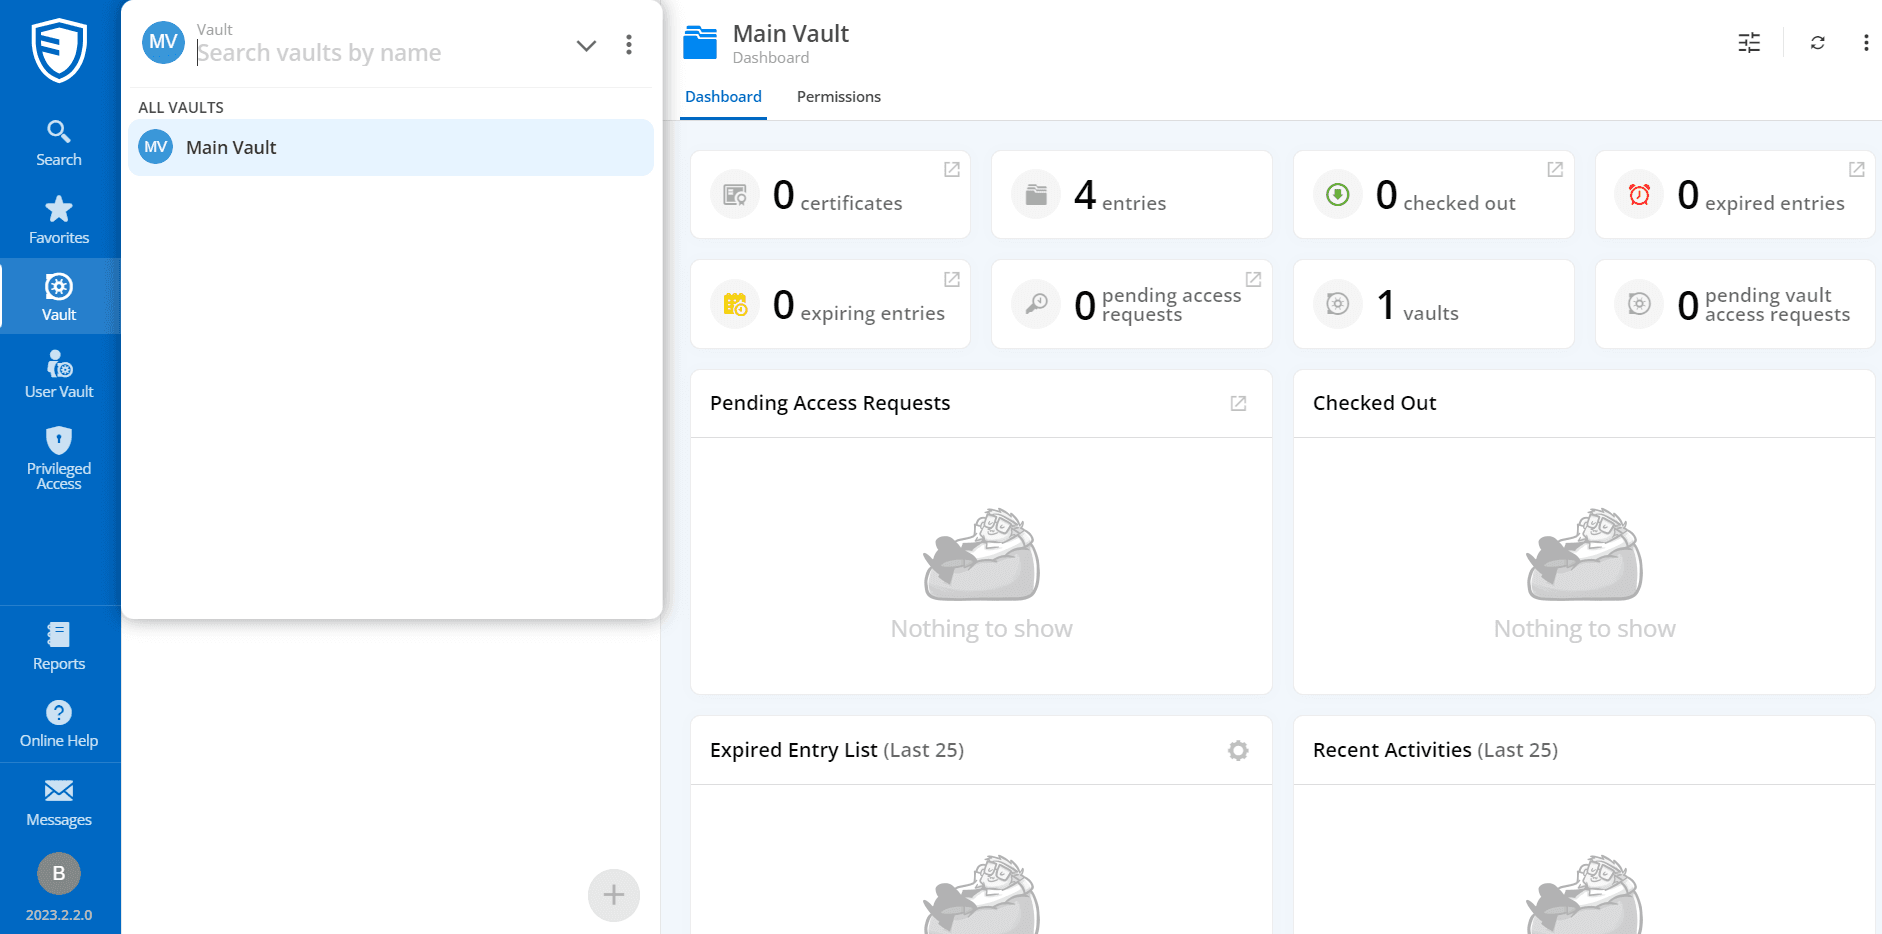
Finalmente, el usuario invitado inicia sesión en Devolutions Server, supera el desafío de autenticación multifactor (código enviado por correo electrónico o mensaje de texto) y puede acceder a los recursos según sus permisos:
¿Tiene preguntas? ¡Podemos ayudarle!
Si tiene alguna pregunta sobre el acceso de invitados en Devolutions Server, nuestro equipo de soporte estará encantado de ayudarle.
También le invitamos a compartir su opinión sobre esta función (y cualquier otra). Contamos con sus comentarios para seguir mejorando. Deje un comentario a continuación, publique en nuestro foro o póngase en contacto con nosotros directamente. ¡Siempre le escuchamos!
Profundice en Devolutions Server
¿Le interesa saber más sobre Devolutions Server? Aquí tiene algunas sugerencias:
- Una descripción general de algunas de las mejoras y novedades más importantes de la última versión de Devolutions Server: léalo ahora
- Una descripción general de las ventajas de integrar Devolutions Server con Remote Desktop Manager (junto con otras soluciones combinadas): léalo ahora
- Una mirada más de cerca a Devolutions Gateway, diseñado para funcionar con Devolutions Server y que proporciona acceso just-in-time autorizado a recursos en redes segmentadas: léalo ahora
- Una descripción general de las opciones de suscripción de Devolutions Server y las herramientas/módulos adicionales: léalo ahora
- Cómo proteger al propietario principal de Slack en Devolutions Server PAM: léalo ahora