











 Stephanie Gagnon
For nylig så vi nærmere på Devolutions Gateway, som integrerer med Devolutions Server og giver autoriseret just-in-time-adgang til ressourcer i segmenterede netværk. I dag dykker vi dybere ned og forklarer de adaptive forbindelsestilstande i Devolutions Gateway.
Almindeligt forbindelsesforløb
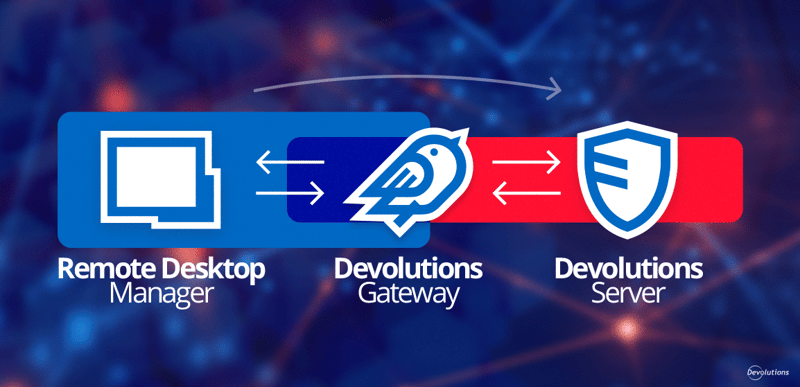
Det almindelige forbindelsesforløb bruger Devolutions Gateway til at nå en destinationsserver, som normalt ikke kan nås direkte fra klienten:
- Remote Desktop Manager anmoder om et kortlivet godkendelsestoken fra Devolutions Server.
- Remote Desktop Manager opretter forbindelse til Devolutions Gateway med godkendelsestokenet.
- Devolutions Gateway validerer godkendelsestokenet og opretter derefter forbindelse til destinationsserveren.
Når forbindelsen er etableret, er Remote Desktop Manager-klienten [A] forbundet til destinationsserveren [C] gennem Devolutions Gateway [B], sådan her:
A <-> B <-> C
Hvis direkte forbindelse mellem A og C er mulig, forsøges den ikke. Og hvis destinationsserveren [C] ikke kan nås af Devolutions Gateway [B], mislykkes forbindelsen.
Forsøg på direkte forbindelse
Selv om det anbefales altid at tvinge forbindelser gennem Devolutions Gateway, vil nogle kunder hellere springe den over, når en direkte forbindelse er mulig, sådan her:
A <-> C
Et almindeligt scenarie er at oprette en direkte forbindelse, når du fysisk er på kontoret, og bruge Devolutions Gateway til at arbejde hjemmefra uden en VPN. Her er trinnene:
I egenskaberne for forbindelsesposten, under VPN/SSH/Gateway, skal du vælge Opret forbindelse, hvis ping/portscanning mislykkes som forbindelsestilstand for Devolutions Gateway:
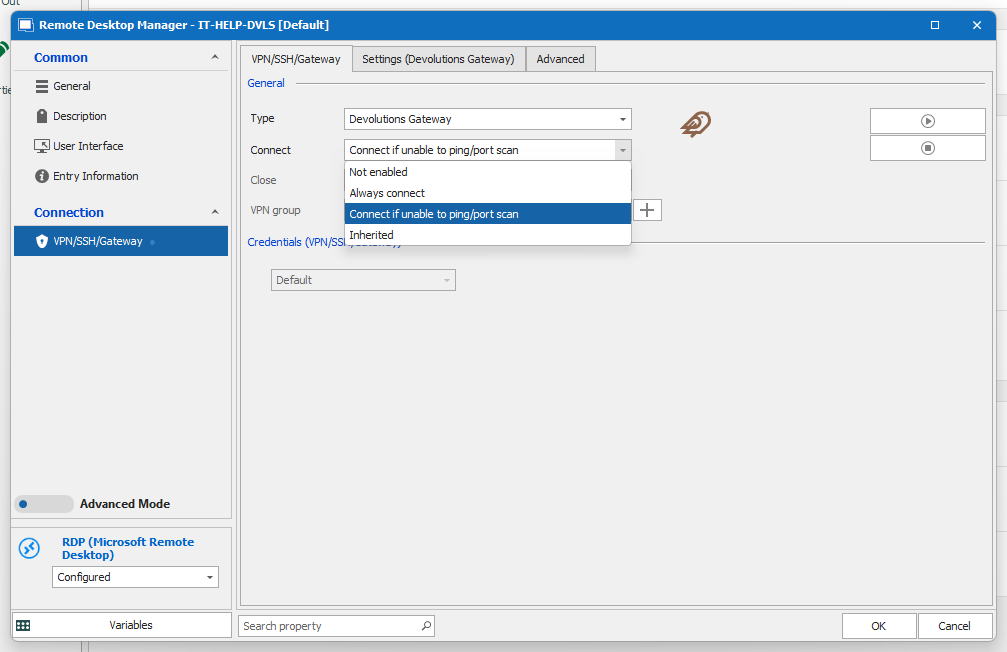
Omgåelse af lokal forbindelse
Med denne tilstand opretter Remote Desktop Manager forbindelse til Devolutions Gateway, hvis testen af direkte forbindelse (ping, portscanning) mislykkes. Du kan også ændre den type test, der bruges til at afgøre, om destinationsserveren kan nås eller er online:
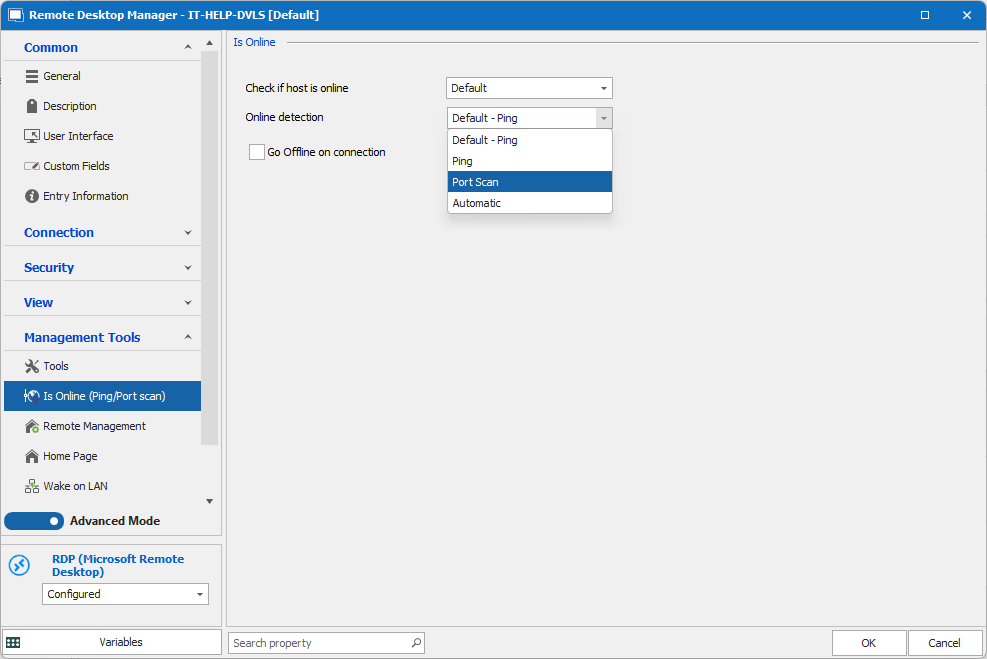
Kontrol af lokal forbindelse
Bemærk: Da ping-anmodninger ofte blokeres af firewallen, kan portscanning være en mere pålidelig metode.
Forbindelsens ydeevne
Det kan være fristende at springe Devolutions Gateway over, når du er på det lokale netværk, for at forbedre forbindelsens ydeevne. Vanen skyldes ofte den tilsvarende indstilling Spring RD Gateway over for lokale adresser i Microsoft Remote Desktop Gateway:
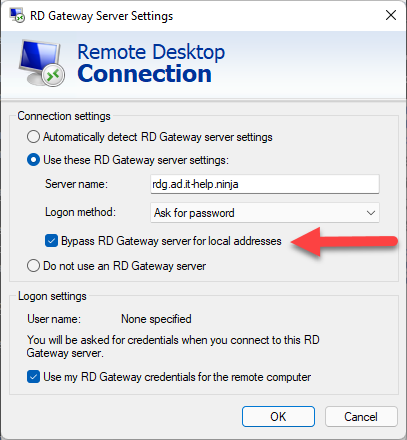
RD Gateway – omgåelse for lokale adresser
Devolutions Gateway er markant hurtigere end RD Gateway, fordi den ikke har det samme overhead i protokollen. De fleste brugere vil sandsynligvis ikke mærke forskellen. Til gengæld koster testen af direkte forbindelse nogle sekunder hver gang, og det kan man godt mærke.
Forsøg med alternative værter
Remote Desktop Manager understøtter forbindelse til alternative værter, når den primære vært ikke kan nås. Det er et almindeligt scenarie i udrulninger med høj tilgængelighed og redundante servere. Når funktionen bruges, forsøger Devolutions Gateway i rækkefølge at oprette forbindelse til listen over alternative værter [D], når forbindelsen til den primære vært [C] er mislykkedes, sådan her:
A <-> B <-> D
I egenskaberne for forbindelsesposten, under Beskrivelse, skal du vælge Manuel som type af alternativ vært og derefter indtaste en liste over værter lige nedenunder:
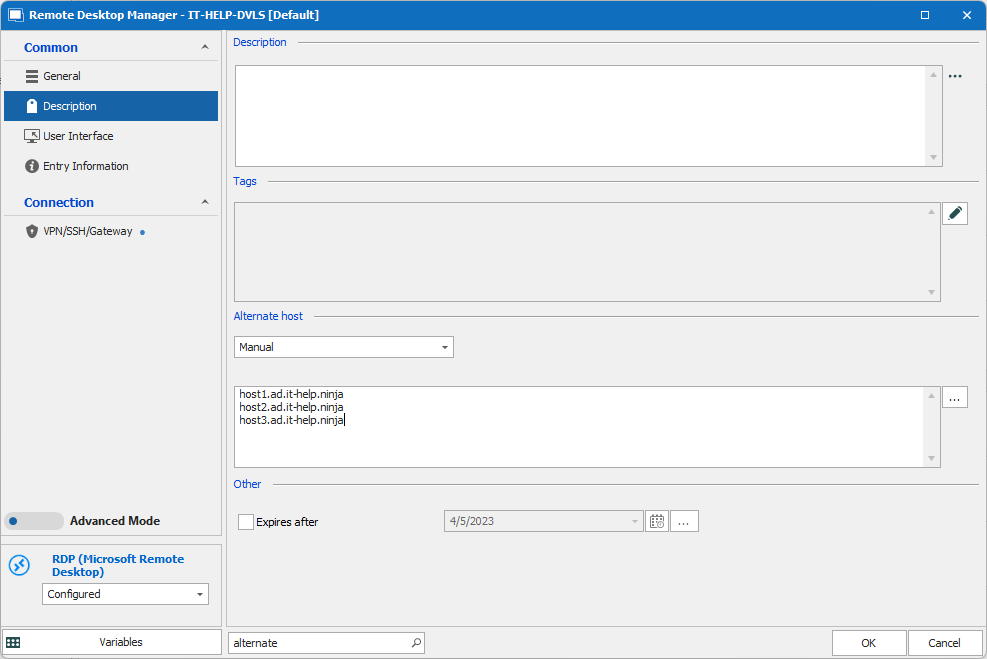
Alternative værter – manuel
Kunder, der hellere vil blive bedt om at vælge én vært fra listen, kan bruge typen Spørg:
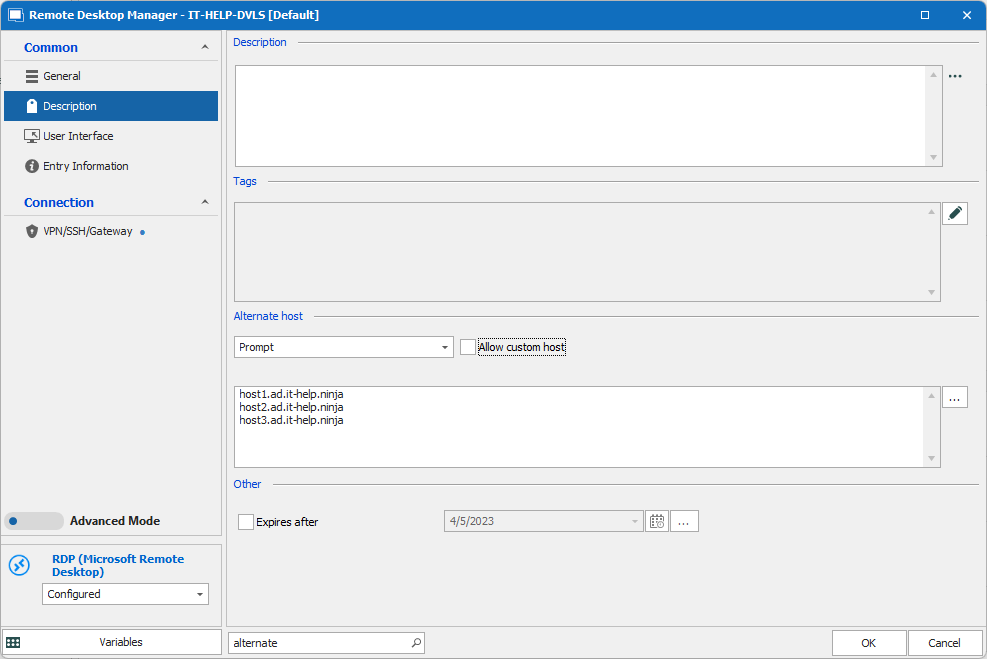
Alternative værter – spørg
Bemærk: Indstillingen Tillad brugerdefineret vært understøttes ikke sammen med Devolutions Gateway, fordi Devolutions Server skal kende den fulde liste over destinationsservere, før forbindelsen startes.
Spørgsmål eller kommentarer?
Vi håber, du kan bruge oplysningerne. Hvis du har spørgsmål eller kommentarer til de adaptive forbindelsestilstande i Devolutions Gateway, eller til andre aspekter og funktioner i produktet, så sig endelig til. Du kan skrive en kommentar nedenfor eller kontakte os via vores forum.