








 Adam Bertram
¿Alguna vez ha sentido que está jugando una interminable partida de «¿Dónde está Wally?» con sus cuentas privilegiadas? No está solo. Mantener el control de cada cuenta privilegiada suele ser como intentar pastorear gatos: frustrante y aparentemente imposible. Pero, ¿y si existiera una forma de automatizar este proceso y sacar a la luz todas esas cuentas escurridizas que se esconden?
Aquí entra en juego la función de descubrimiento de cuentas de un proveedor PAM personalizado. Esta acción, dentro de un proveedor PAM personalizado, le permite iluminar con un foco de búsqueda sus proveedores de identidad, alumbrando cada rincón donde puedan estar acechando cuentas privilegiadas.
¿Quiere probarlo? Solicite una prueba de Devolutions PAM.
El flujo de trabajo del proveedor PAM personalizado
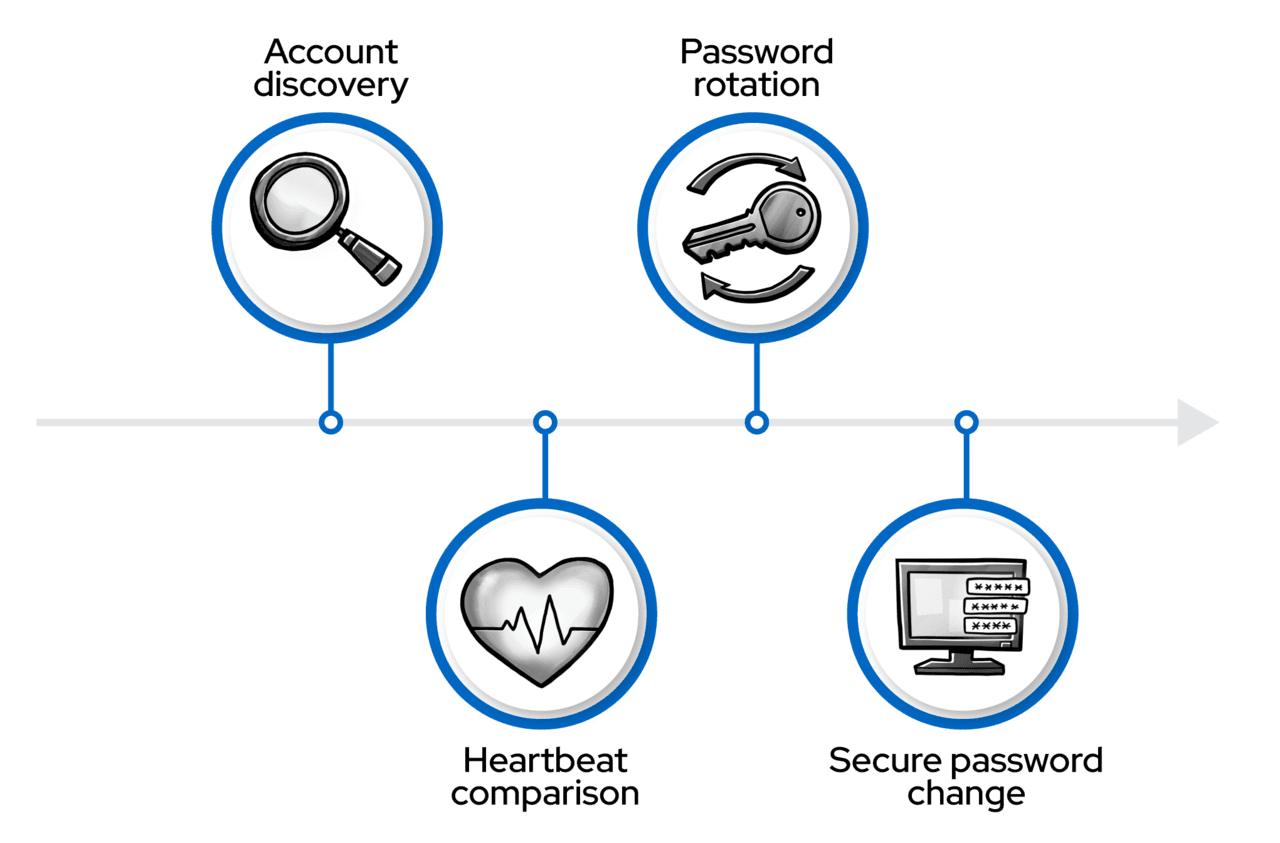
Un proveedor PAM personalizado permite cuatro acciones que conforman un flujo de trabajo integral de gestión de contraseñas:
- Descubrimiento de cuentas: identifica y cataloga las cuentas privilegiadas.
- Heartbeat: verifica si las contraseñas almacenadas coinciden con las actuales.
- Rotación de contraseñas: actualiza las contraseñas cuando es necesario.
- Propagación: actualiza las credenciales almacenadas en servicios externos y hosts.
El descubrimiento de cuentas es el primer paso crucial que sienta las bases para una gestión de accesos privilegiados eficaz.
Los peligros ocultos de las cuentas desconocidas
Imagine una antigua cuenta de administrador, creada hace años para una tarea puntual, olvidada en un rincón polvoriento de su red. Es una bomba de relojería de posibles brechas de seguridad. Localizar manualmente estas cuentas no solo consume mucho tiempo, sino que a menudo resulta inviable. Ahí es donde el descubrimiento de cuentas de un proveedor PAM personalizado entra en juego para salvar el día, y potencialmente, la postura de seguridad de su organización.
Una visión de rayos X para su red
La función de descubrimiento de cuentas de un proveedor PAM personalizado no se limita a encontrar cuentas: las recopila en la infraestructura de Devolutions PAM para ayudarle a inspeccionar y gestionar las cuentas privilegiadas. Vamos a analizar los aspectos técnicos de cómo funciona esto.
El descubrimiento en acción
Imagine ejecutar un análisis específico y, en cuestión de minutos, disponer de un inventario de cuentas privilegiadas: se acabaron las conjeturas, se acabaron las auditorías manuales. Véalo en acción en el GIF más abajo.
En el corazón del proceso de descubrimiento de cuentas se encuentra un script de acción de PowerShell que se conecta a su proveedor de identidad y enumera todas las cuentas encontradas en una ubicación especificada. La función del script de acción es reunir un inventario completo de todas las cuentas privilegiadas de su proveedor de identidad.
A continuación, un ejemplo simplificado de cómo podría ser este script para un proveedor de SQL Server:
$connectionString = “Server=$Server\\$Instance,$Port;Database=master;”
if ($ProviderSqlLoginUserName) {
    $connectionString += “User Id=$ProviderSqlLoginUserName;Password=$(ConvertFrom-SecureString $ProviderSqlLoginPassword -AsPlainText);”
} else {
    $connectionString += "Integrated Security=True;"
}

$connection = New-Object System.Data.SqlClient.SqlConnection($connectionString)
$connection.Open()

$command = $connection.CreateCommand()
$command.CommandText = "SELECT name, password_hash FROM sys.sql_logins;"

$reader = $command.ExecuteReader()
$logins = @()
while ($reader.Read()) {
    $logins += [PSCustomObject]@{
        id = $reader['name']
        username = $reader['name']
        secret = $reader['password_hash']—join ''
    }
}

$connection.Close()
$logins
Este script se conecta a una instancia de SQL Server y recupera todos los inicios de sesión de SQL junto con sus hashes de contraseña. La salida se estructura tal y como espera un proveedor PAM personalizado, con las propiedades id, username y secret para cada cuenta.
Configuración de la acción de descubrimiento
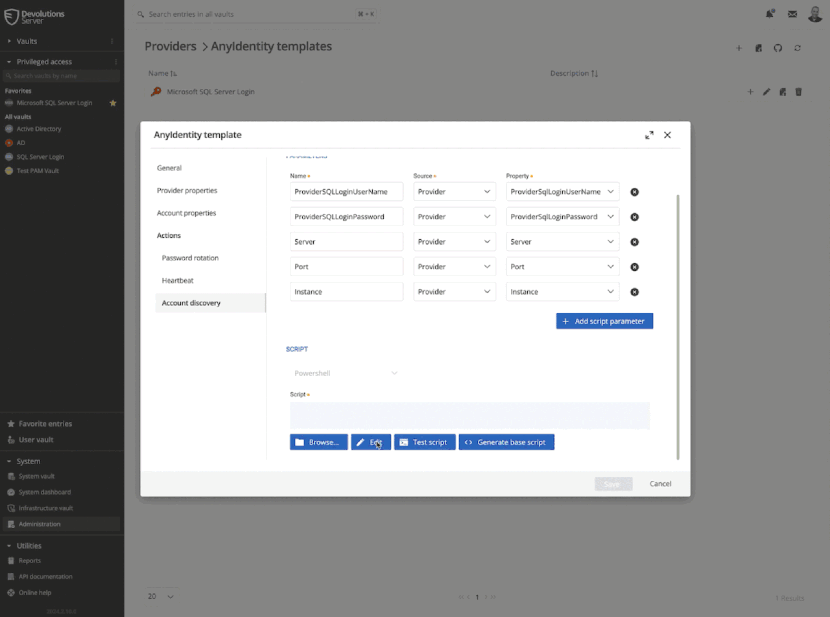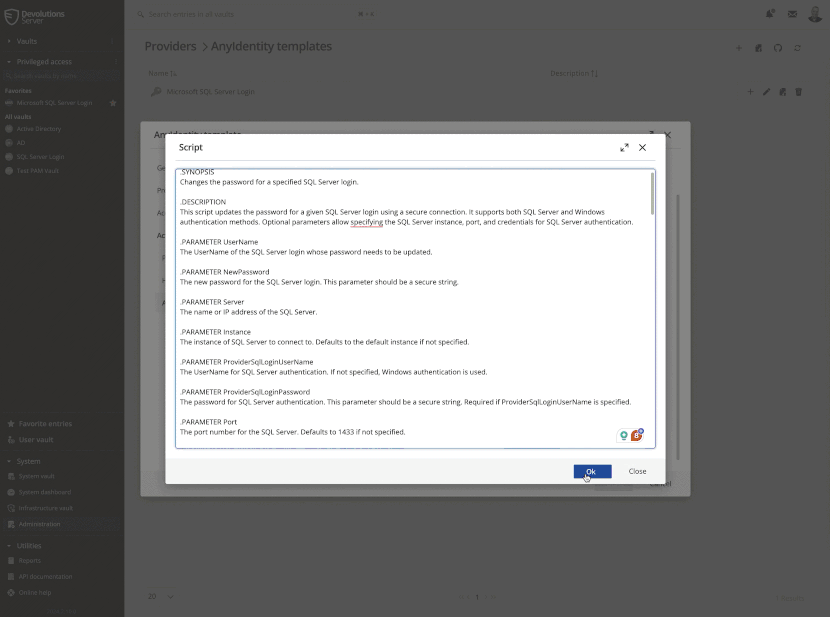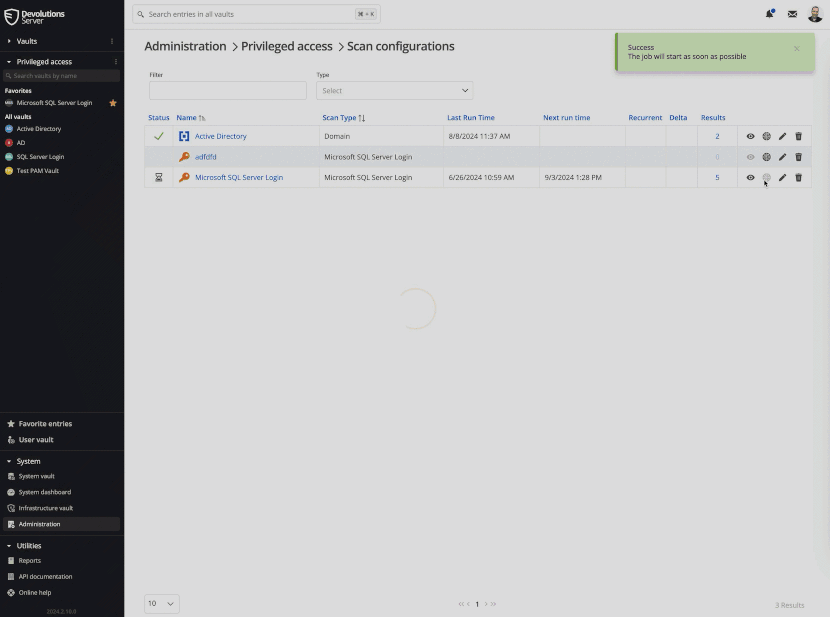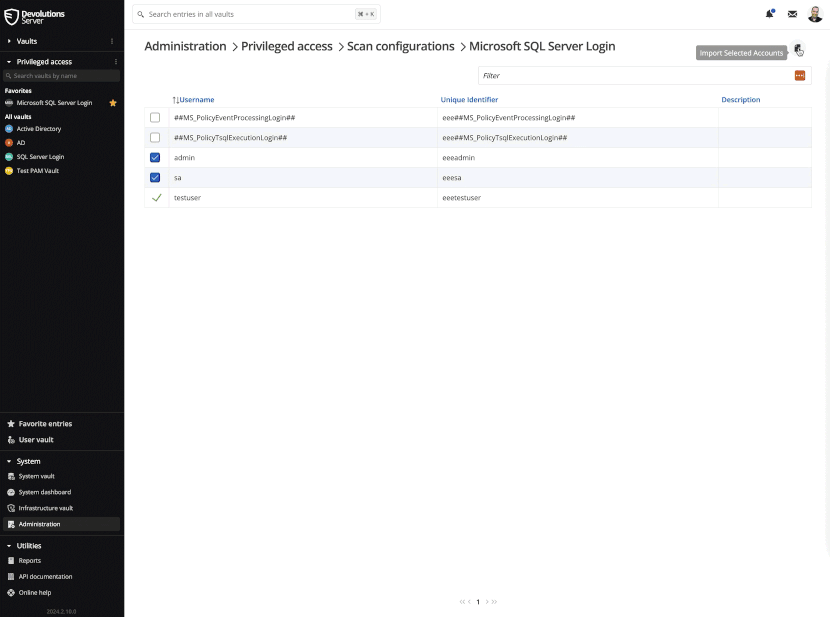
En la plantilla de proveedor PAM personalizado, se definen los parámetros que necesita el script de descubrimiento.
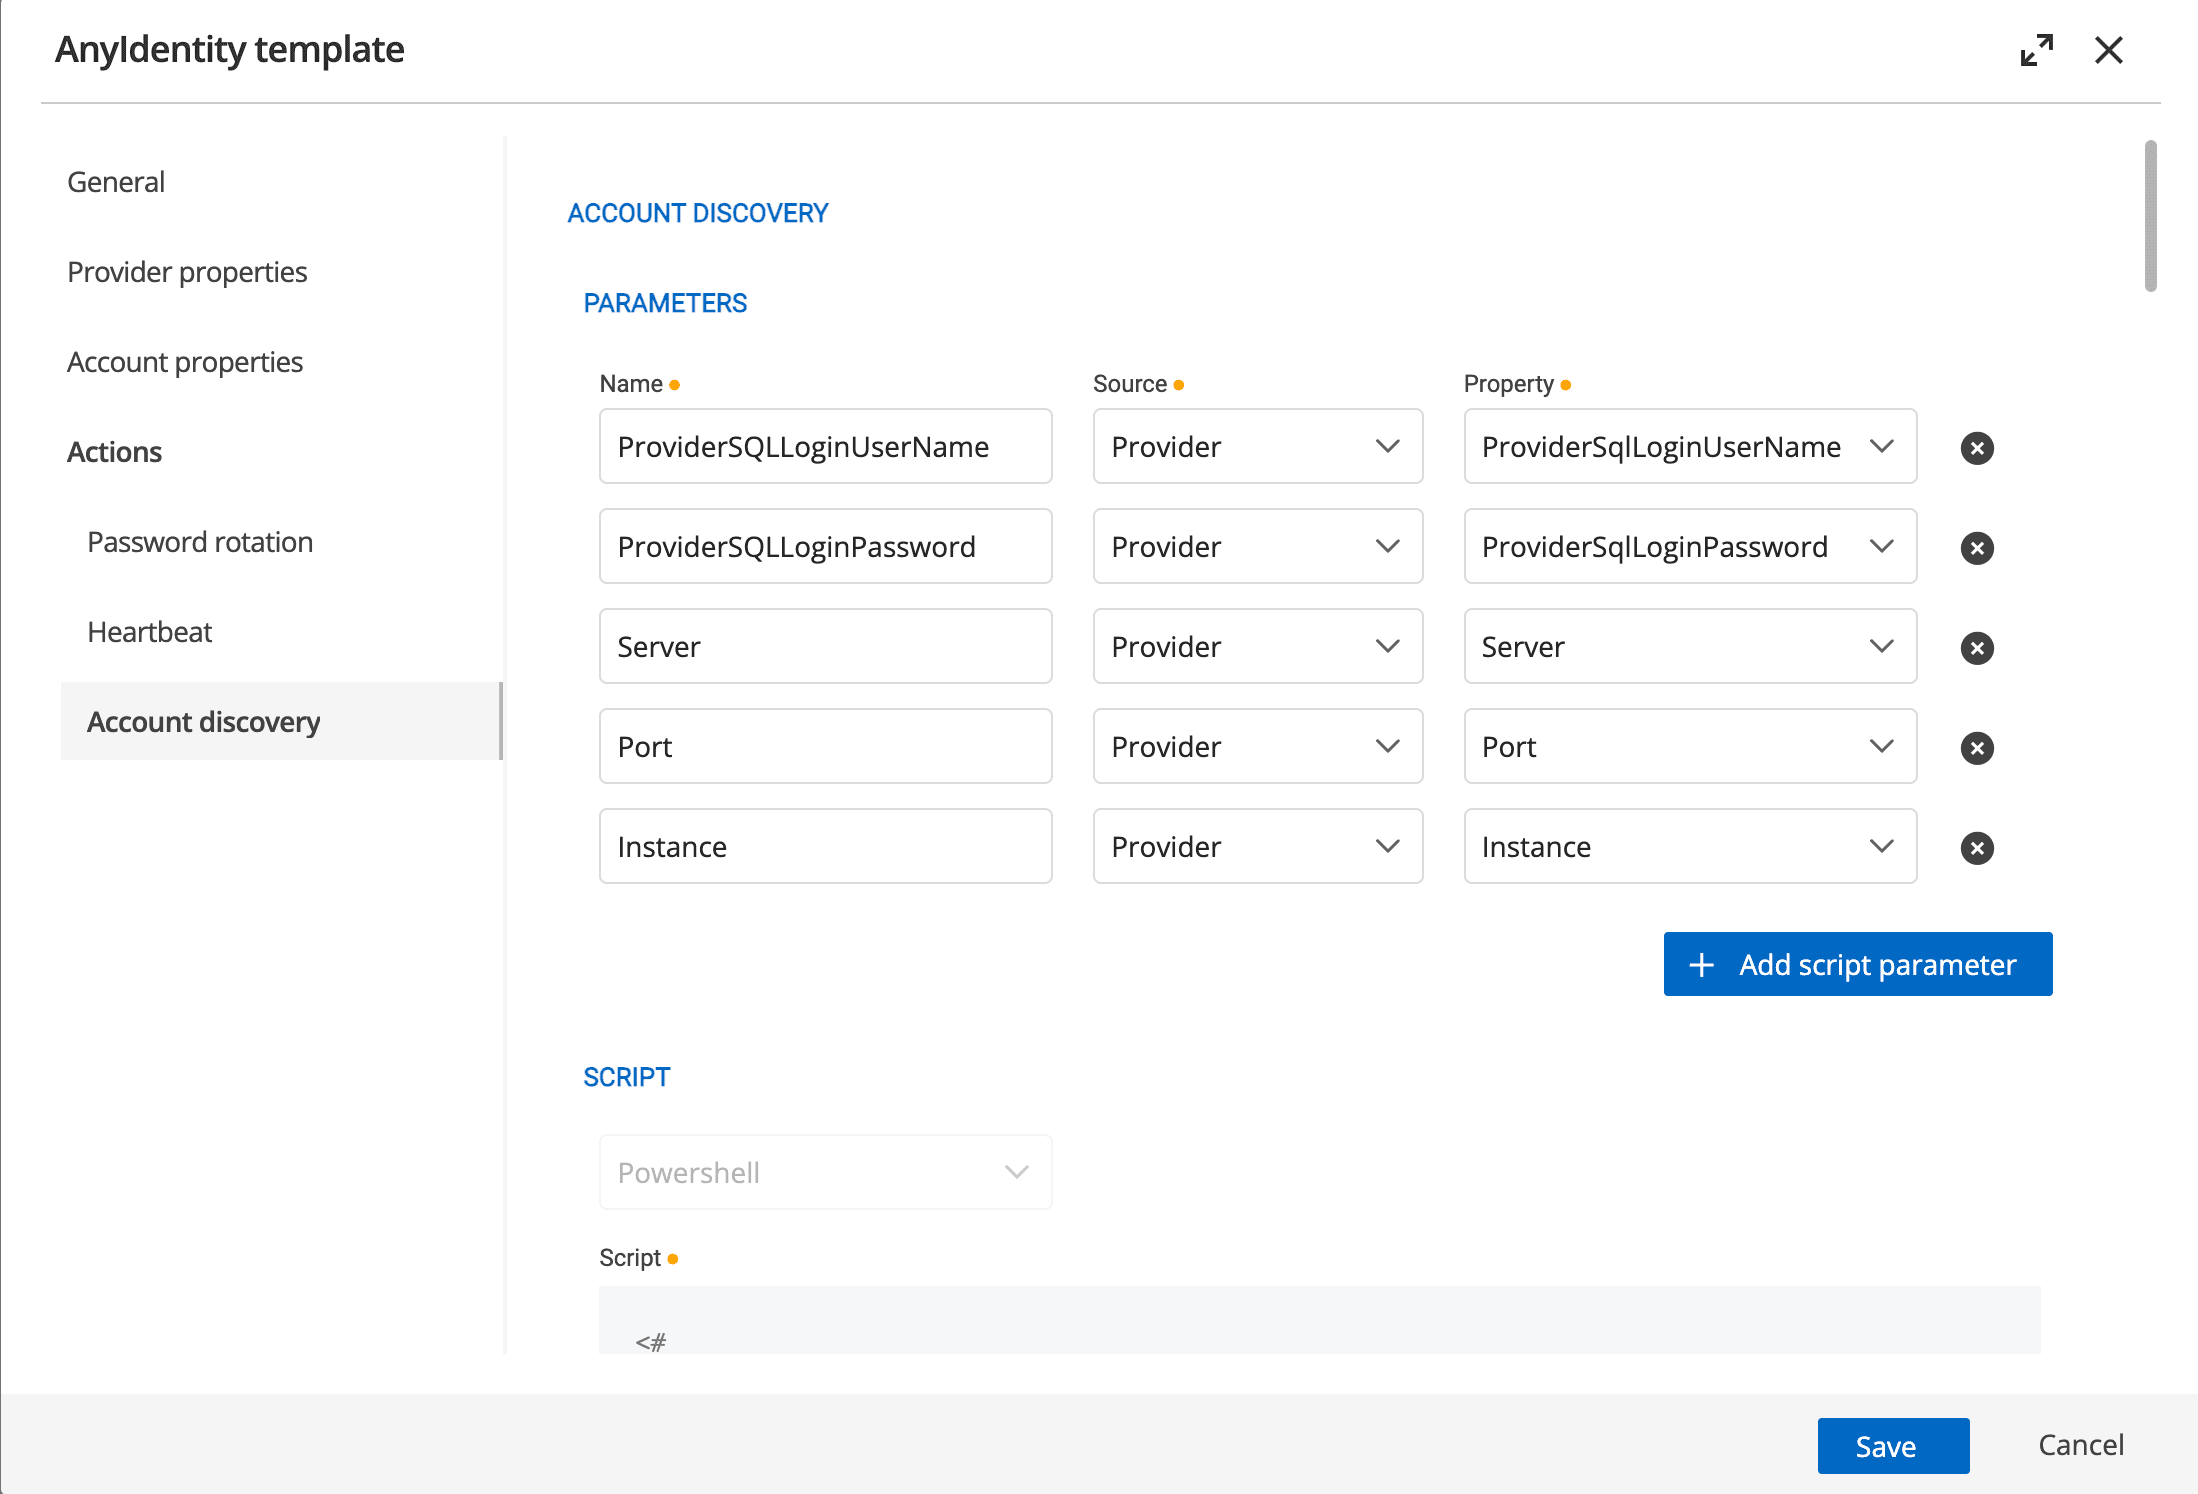
Estos parámetros se asignan a los parámetros del script de acción de PowerShell, lo que permite una configuración flexible del proceso de descubrimiento.
El descubrimiento en acción
Al crear un proveedor PAM personalizado a partir de una plantilla, el siguiente paso es crear una configuración de análisis.
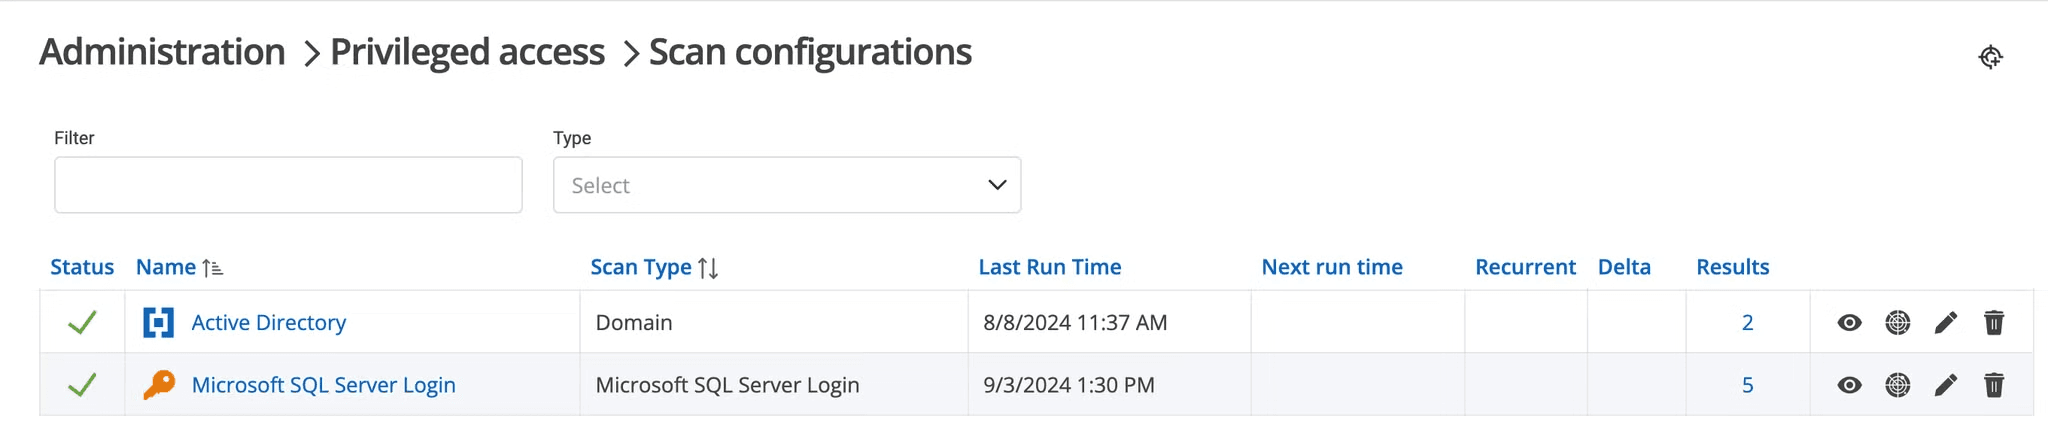
Cuando se ejecuta una configuración de análisis, se invoca el script de acción de descubrimiento de cuentas con los parámetros proporcionados:
- Se conecta al proveedor de identidad (SQL Server en nuestro ejemplo).
- Enumera todas las cuentas y sus secretos asociados.
- Devuelve todas las cuentas descubiertas al módulo PAM en un formato estandarizado.
- Una vez que el módulo PAM recibe las cuentas, estas se procesan y quedan disponibles para su importación al módulo PAM.
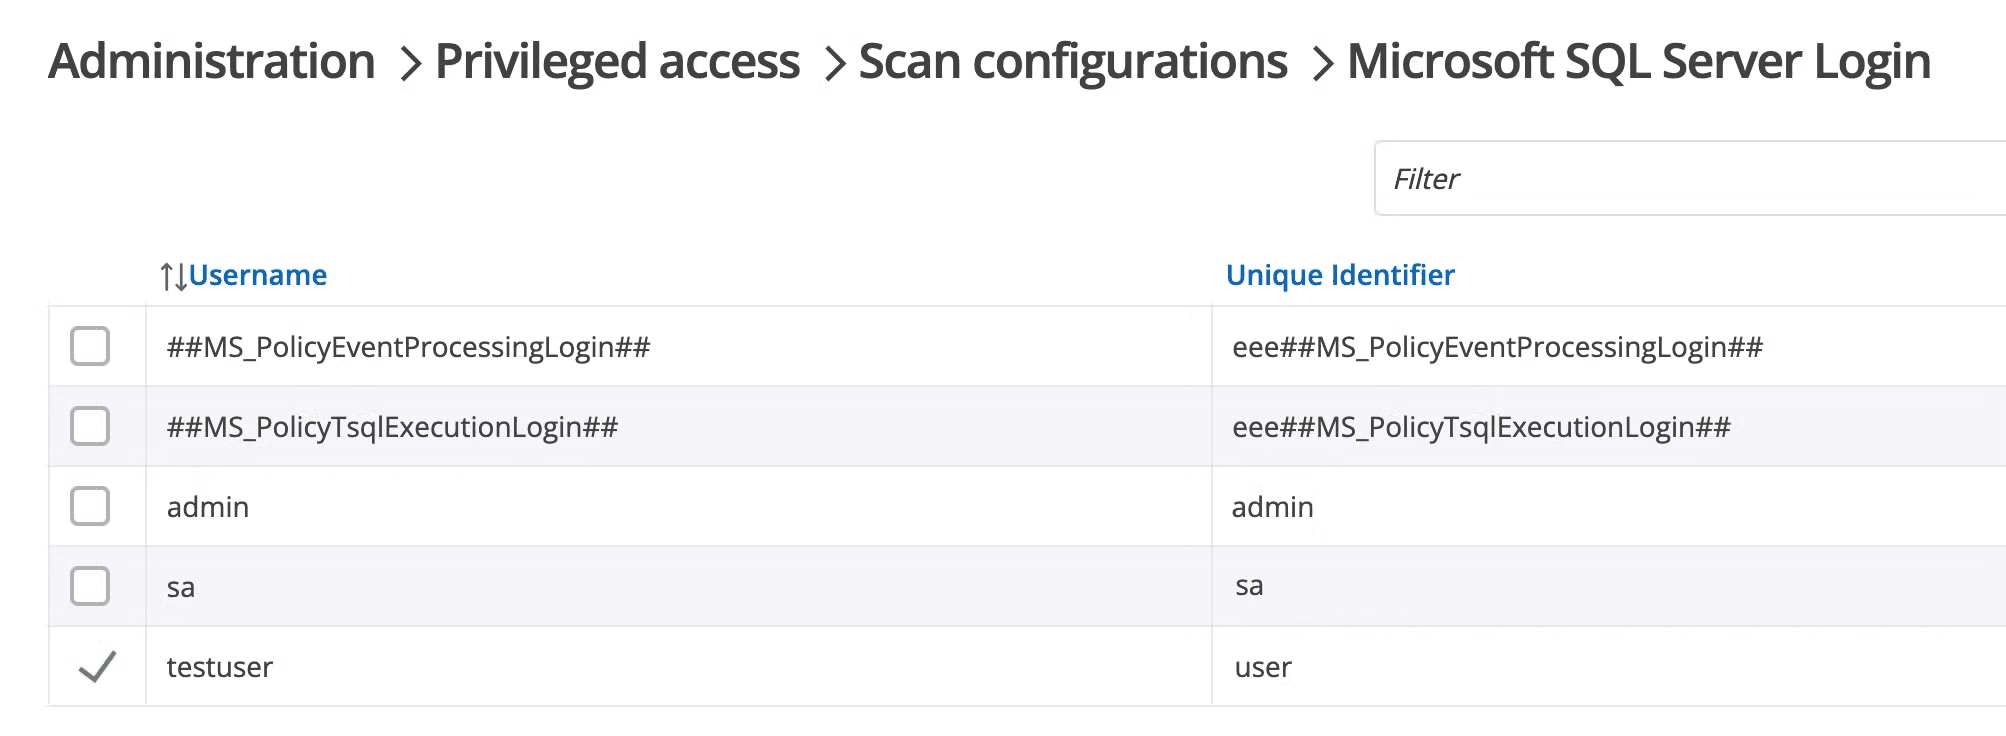
A continuación, puede echar un vistazo al proceso completo.
El trabajo en equipo hace realidad los sueños
El descubrimiento de cuentas es solo el principio. Una vez descubiertas las cuentas, el flujo de trabajo del proveedor PAM personalizado continúa.
- Acción heartbeat: comprueba periódicamente si los secretos almacenados coinciden con los del proveedor de identidad.
- Acción de rotación de contraseñas: actualiza automáticamente las contraseñas cuando se detectan discrepancias o según el calendario definido.
- Propagación de contraseñas: si está configurada, se conecta a los puntos finales remotos y actualiza las credenciales almacenadas con la nueva contraseña modificada.
Este enfoque integral garantiza que sus cuentas privilegiadas se descubran, se supervisen de forma continua y se mantengan protegidas.
Su turno para descubrir
¿Listo para iluminar los rincones ocultos de su red? La función de descubrimiento de cuentas de un proveedor PAM personalizado es su primer paso hacia una visibilidad y un control completos de sus cuentas privilegiadas.
Si está listo para empezar a descubrir cuentas en sus proveedores de identidad y tomar el control con personalización mediante PowerShell, solicite una demostración para explorar el proveedor PAM personalizado, parte del módulo Devolutions PAM.