



 Yannick Leblanc
Devolutions Server 2026.3 sustituye los permisos del sistema, la pertenencia a las bóvedas y la propiedad de las bóvedas por asignaciones de roles. Así encajan los roles a nivel de Workspace, así recomendamos adoptarlos y así puede cualquiera comprobar los roles que tiene.
Puede gestionar usuarios, licencias, plantillas y bóvedas como contenedores, sin ver automáticamente lo que esas bóvedas contienen: credenciales, sesiones, documentos y cualquier otra entrada. La distinción útil está entre gestionar una bóveda y ver su contenido.
Con este cambio, puede describir el acceso al sistema de un usuario a partir del rol que tiene. Por ejemplo, Vault owner en una bóveda, Users administrator sobre todos los usuarios o Workspace owner para un acceso completo. Devolutions Server comprueba entonces si esa asignación permite la acción concreta (aprobar una solicitud, editar un usuario, abrir una entrada), en lugar de comprobar si la persona es administradora.
El acceso que antes estaba repartido en tres sitios distintos vive ahora en asignaciones que puede leer, exportar y programar.
Tras la actualización, quien era administrador recibe el rol Workspace owner y conserva el acceso que tenía. Nada obliga a rediseñar el modelo el primer día. Las prácticas de abajo indican cómo usar el modelo más flexible cuando quiera.
Dos roles a nivel de Workspace
Workspace owner |
Workspace administrator |
|
|---|---|---|
| Alcance | Ilimitado, igual que el antiguo Administrator |
Administración completa, sin contenido de la bóveda |
| Contenido de la bóveda | Sí | No |
| Uso típico | Solo para emergencias | Gestión del Workspace |
Estos dos roles dirigen el Workspace. El mismo modelo añadió también roles como Auditor y Workspace log viewer, que tratamos más abajo.
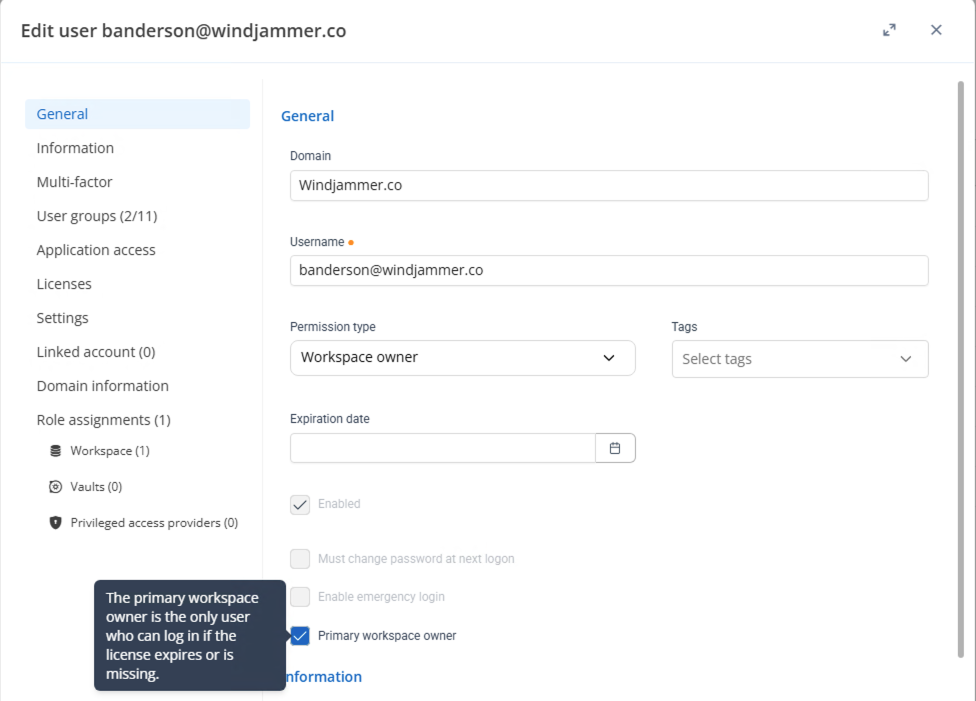
La distinción es quién puede ver el contenido de las bóvedas. Un Workspace owner sucede al antiguo Administrator: nada queda fuera, incluidas las credenciales, las sesiones, los documentos y cualquier otra entrada. Reserve ese rol para una emergencia, no como identidad de cada día. Necesita al menos un Primary workspace owner. Es un ajuste en una cuenta Workspace owner dentro de la gestión de usuarios, no un tercer rol.
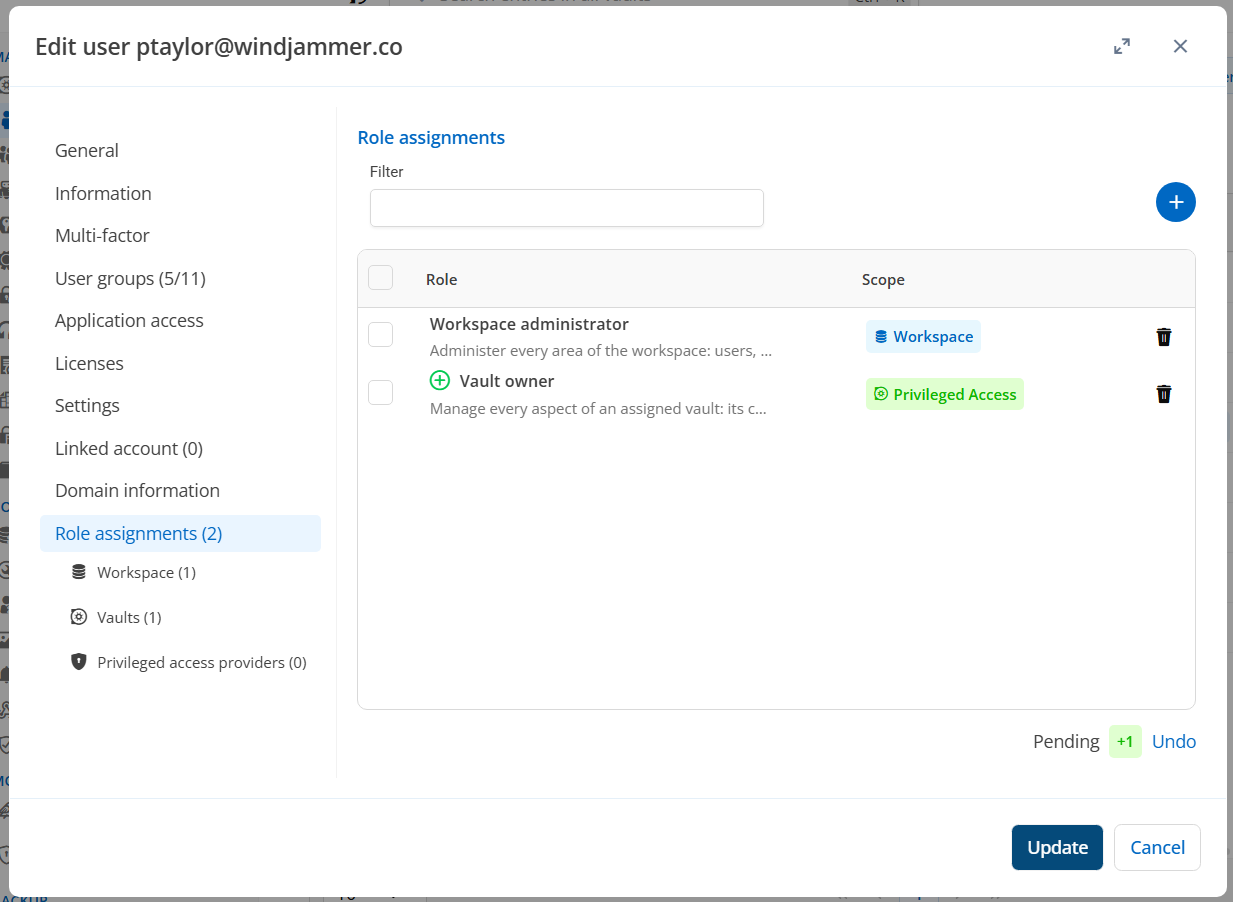
Un Workspace administrator puede seguir dirigiendo el Workspace: usuarios, licencias, plantillas, bóvedas y demás. Puede crear bóvedas para otras personas; simplemente no ve lo que contienen, salvo que alguien conceda ese acceso a propósito. Es el rol para la gestión diaria del Workspace.
Cómo recomendamos adoptar el modelo
No hay un único organigrama de TI correcto. Para los equipos que quieren separar la administración y el contenido de las bóvedas, esta secuencia funciona bien:
- Actualice a 2026.3. Los administradores existentes reciben el rol
Workspace ownerde forma automática y conservan el acceso que tenían. - Elija qué cuenta es el
Primary workspace owner. Necesita al menos una. - Pase a
Workspace administratora las personas que deben gestionar el Workspace. ReserveWorkspace ownerpara emergencias. - Asigne el rol de bóveda adecuado antes de pasar a nadie a
Workspace administrator. Quien llegaba a una bóveda solo a través deWorkspace owner(su condición anterior de administrador), sin una asignación explícita, necesita ese rol primero. Así puede seguir viendo las bóvedas que usa cada día. - Ordene los roles creados por la migración, si la actualización le dejó alguno. La migración copia ciertos roles para que sus asignaciones existentes sobrevivan a la actualización, y las copias llevan el tipo de rol
Legacy. Cuando un rol integrado actual cubre el mismo terreno, mueva las asignaciones a ese rol y elimine el rol heredado. Los roles creados por la migración se pueden eliminar; los roles integrados estándar, no. El informeRedundant assignmentses la vía más rápida para detectar el acceso directo y el de grupo que se solapan.
Acceso de Auditor, sin contenido de la bóveda
Antes de 2026.3, dar a alguien una vista solo de registros significaba conceder acceso en varios sitios a la vez: el registro, la bóveda de destino y el contenido dentro de ella. Si podía ver el registro, normalmente también podía abrir las entradas.
Ahora asigne Auditor, seleccione la bóveda que debe revisar y deténgase ahí. Sin contenido de la bóveda. La persona obtiene una vista de solo lectura de la administración y de los informes, sin nada que cambiar. Añada Workspace log viewer cuando necesite el registro de actividad de esa bóveda.
Para configurarlo, abra Edit vault settings en la bóveda que debe revisar, vaya a Role assignments y añada el grupo de seguridad (o el usuario designado) con Auditor, o con Workspace log viewer para los registros de actividad. Pídale después que abra My roles y confirme que tiene esa asignación, y nada que abra entradas. Para cubrir todas las bóvedas a la vez, asigne Auditor en el Workspace.
Dos detalles orientan un diseño útil para la auditoría:
- La visibilidad de registros e informes ya no se filtra entrada por entrada. Si puede ver un informe de fortaleza de contraseñas, ve cada entrada del alcance, de modo que el informe es lo bastante completo para servir como prueba de auditoría.
- Los usuarios de la gestión de accesos privilegiados (PAM) ya no necesitan una asignación en una entrada solo para ver sus registros.
Programe los informes que piden sus auditores: registros de actividad, informes de PAM, asignaciones de roles de bóveda y asignaciones redundantes. Las revisiones de acceso trimestrales son mucho más sencillas cuando el producto ya responde a «¿quién tiene esto y por qué?».
Cómo ver qué rol tiene
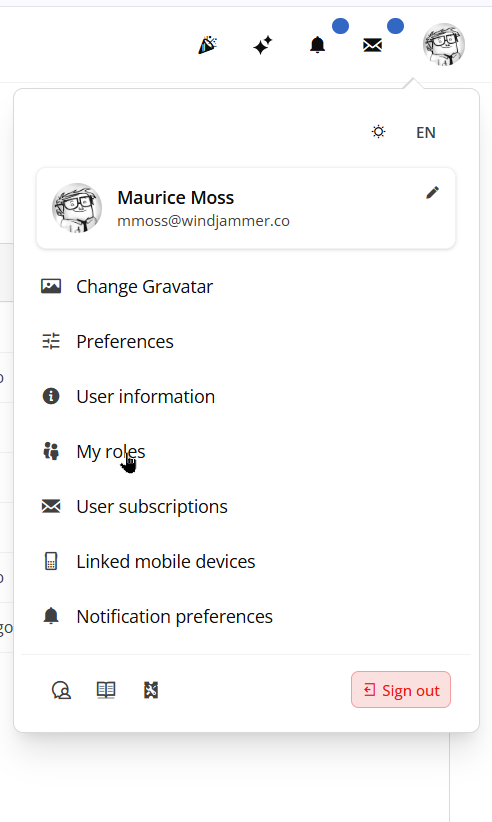
Abra My roles en el menú lateral. Cada usuario puede ver sus propias asignaciones, incluido el rol, el alcance y si cada una está asignada directamente o a través de un grupo.
Los administradores tienen un registro de actividad de las asignaciones, que pueden programar y exportar. Es la forma cotidiana de responder quién tiene un rol, en qué bóveda o Workspace, y por qué.
Obtenga la versión 2026.3 y pruebe el modelo
Separe la administración del contenido de las bóvedas donde ayude a su equipo, dé a seguridad una vía solo de registros, programe los informes de asignaciones y reserve Workspace owner para emergencias.
Si un rol que necesita aún no está en 2026.3, solicítelo en el foro de Devolutions Server. Añadimos roles integrados para responder a las peticiones que llegan.
Descargue la última versión de Devolutions Server y ponga en práctica los nuevos roles.