








 Marc Beausejour
Devolutions 2026.3 ayuda a los equipos de TI a completar trabajo controlado con menos interrupciones y menos cambios entre herramientas. La versión facilita conceder un acceso delimitado con precisión, mantener el trabajo privilegiado en marcha, alcanzar sistemas en redes privadas y convertir las correcciones correctas en flujos de trabajo repetibles.
Trabaje más rápido en interfaces más claras y accesibles
La versión 2026.3 actualiza la interfaz de usuario de Devolutions Remote Desktop Manager (RDM) y Devolutions Password Manager. RDM para Windows completa su reconstrucción de interfaz Avalonia, arranca más rápido y llega en un instalador más pequeño. La cinta y el menú principal comparten ahora un diseño más coherente, y una barra de herramientas más sencilla es la predeterminada.
Para los equipos que trabajan con bóvedas grandes, las columnas ordenables y las insignias de estado facilitan el recorrido de árboles largos, mientras que las selecciones se mantienen al cambiar de bóveda. Las sesiones se renderizan de forma nativa y las vistas previas del panel muestran notas, documentos y scripts sin que los usuarios tengan que abrir cada entrada. Una mejor escala de alta resolución, el contraste alto, la navegación por teclado y la compatibilidad con lectores de pantalla también hacen que RDM sea más fácil de usar en una gama más amplia de puestos de trabajo y necesidades de accesibilidad.
Password Manager recibe una interfaz más limpia y moderna, con pantallas, navegación y controles renovados que facilitan la gestión cotidiana de contraseñas.
Controle el acceso a las bóvedas y mantenga el trabajo PAM en marcha
Antes de una ventana de mantenimiento planificada, un administrador de TI necesita confirmar quién puede acceder a los sistemas afectados y reunir las credenciales que usará el equipo. El trabajo puede implicar varias entradas o durar más de lo previsto. Una cuenta Just-in-time (JIT) también puede tener que seguir disponible tras el check-in porque posee un buzón o una licencia.
En 2026.3, unos roles de bóveda más granulares, check-outs coherentes de carpetas y de varias entradas, prórrogas de check-out y cuentas JIT reutilizables ayudan a los equipos a mantener un acceso privilegiado temporal práctico y controlado.
Asigne roles de administrador granulares en Devolutions Server y Cloud
El rol de administrador en Devolutions Server y Devolutions Cloud ya no es todo o nada. La administración se divide ahora en roles separados, de modo que las personas reciben acceso solo a las partes del trabajo que realizan, en lugar de acceder a todo de una vez.
Por ejemplo, un Workspace Administrator puede administrar el workspace sin obtener acceso a sus bóvedas ni a su contenido. El acceso a las bóvedas debe concederse de forma explícita, lo que da a los equipos una forma más clara de aplicar el privilegio mínimo y revisar el acceso de todos, incluido el de un administrador.
Los administradores existentes no pierden el acceso durante la actualización. Server les asigna el rol Workspace Owner, mientras que Cloud les da el rol Vault Owner en cada bóveda. Los equipos pueden retirar después el acceso que ya no se necesita sin arriesgar bloqueos inesperados durante la actualización. Un administrador Cloud nuevo solo ve el menú Administration hasta que se le asigna un rol de bóveda. En Server, la vista de roles indica si cada rol se asignó de forma directa o a través de un grupo.
Mantenga las conexiones y las credenciales PAM en una sola bóveda
Las conexiones, las entradas estándar y las credenciales PAM pueden vivir ahora juntas en una bóveda compartida. Los administradores pueden iniciar una sesión o recuperar una cuenta privilegiada sin moverse entre bóvedas, mientras que el resto del equipo tiene un solo lugar para encontrar los recursos relacionados con su trabajo.
Como las credenciales privilegiadas requieren una bóveda de alta seguridad, el acceso sin conexión no está disponible. Solo los usuarios con el permiso adecuado pueden crear cuentas PAM, y la bóveda no puede volver a la seguridad estándar hasta que esas cuentas se muevan o se eliminen.
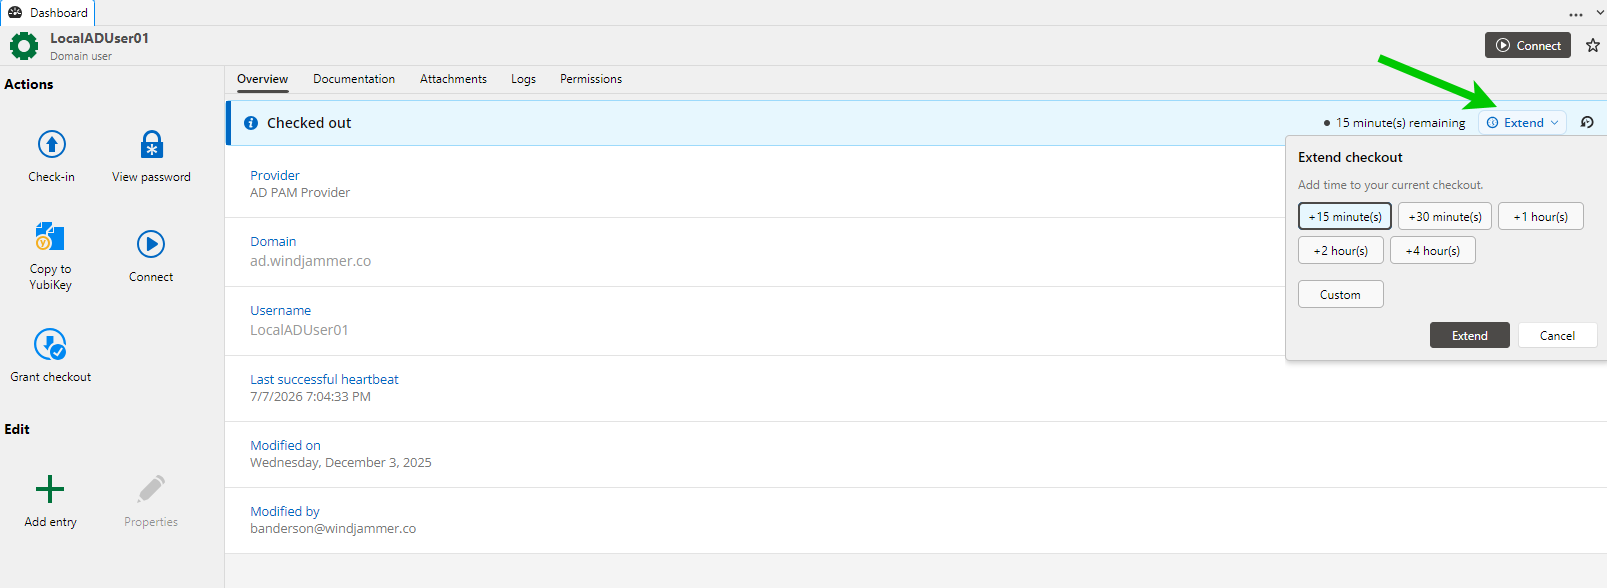
Prorrogue los check-outs PAM activos
Los check-outs PAM activos pueden prorrogarse ahora sin devolver la credencial y empezar de nuevo. Si un cambio supera su ventana original, el usuario puede seguir trabajando en lugar de interrumpir la tarea a mitad de camino.
Las prórrogas están desactivadas de forma predeterminada. Las organizaciones pueden exigir aprobación y limitar el tiempo adicional concedido, de modo que el trabajo pueda terminarse sin convertir un acceso temporal en un acceso indefinido.
Reutilice las cuentas JIT tras el check-in
Las cuentas JIT existentes pueden activarse ahora en el check-out y desactivarse de nuevo en el check-in, en lugar de crearse y eliminarse en cada uso. Si una cuenta posee un buzón, una licencia u otro recurso, todo permanece vinculado a la misma identidad cuando el trabajo termina.
En Devolutions Server y Devolutions Cloud, la cuenta queda lista para el siguiente check-out aprobado, sin obligar al equipo a reconstruir su acceso o su historial desde cero.
Gestione usuarios, políticas y el acceso de contratistas con más eficiencia
Configurar a un contratista puede implicar enviar una invitación, revisar los detalles de licencia y de grupo, comprobar los ajustes de Cloud, aplicar reglas de contraseña y ofrecer un camino directo a las sesiones adecuadas. Devolutions 2026.3 lleva más de este trabajo administrativo a RDM, refuerza las políticas de contraseñas prohibidas y ofrece a los contratistas una vista de sesión más sencilla en Devolutions Server.
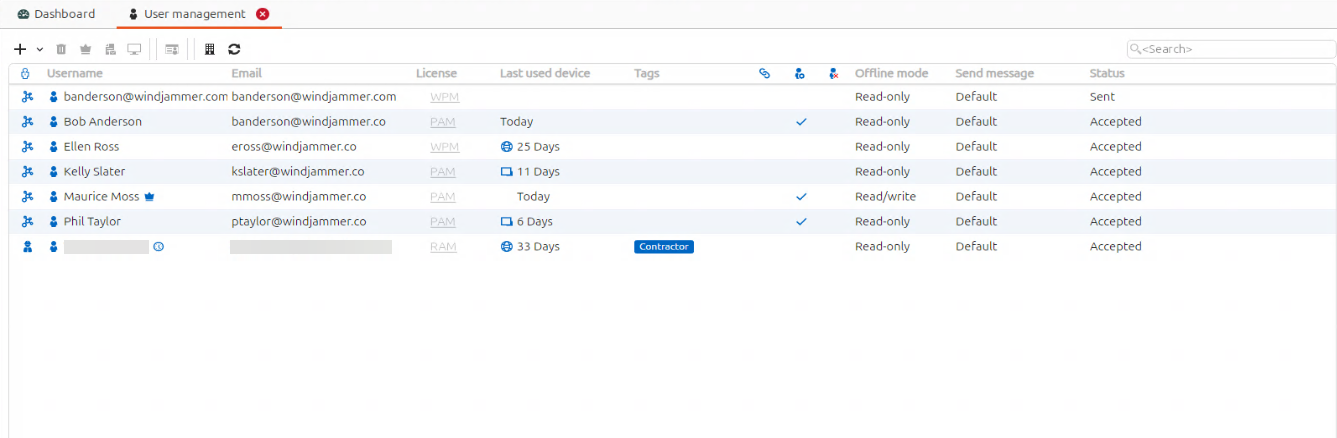
Gestione usuarios de Devolutions Cloud desde RDM
RDM en Windows, macOS y Linux puede encargarse ahora de la administración de usuarios de Devolutions Cloud. Los administradores pueden configurar el acceso de un contratista, enviar la invitación y revisar los detalles de licencia, grupo, dispositivo y actividad sin cambiar a un navegador.
Gestione los ajustes del sistema de Devolutions Cloud desde RDM
Los ajustes del sistema de Devolutions Cloud compatibles pueden gestionarse ahora en RDM en Windows, macOS y Linux. Si la incorporación o la administración cotidiana revela un ajuste que necesita atención, el administrador puede actualizarlo sin salir de RDM hacia la interfaz web.
Use check-outs coherentes de carpetas y de varias entradas
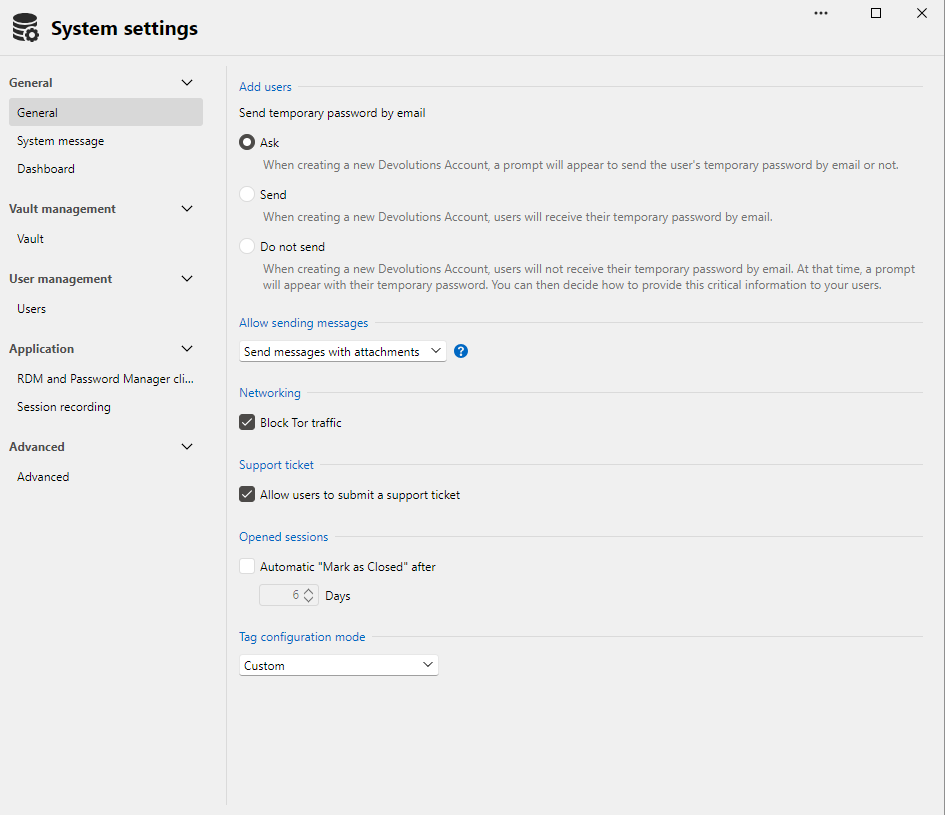
El check-out de carpetas y de varias entradas llegó en 2026.2. En 2026.3, la experiencia es coherente en las plataformas, workspaces y clientes compatibles. Los administradores pueden hacer check-out de una carpeta o de varias entradas relacionadas del mismo modo y recibir detalles claros si parte de una solicitud falla.
Cree varias listas de contraseñas prohibidas
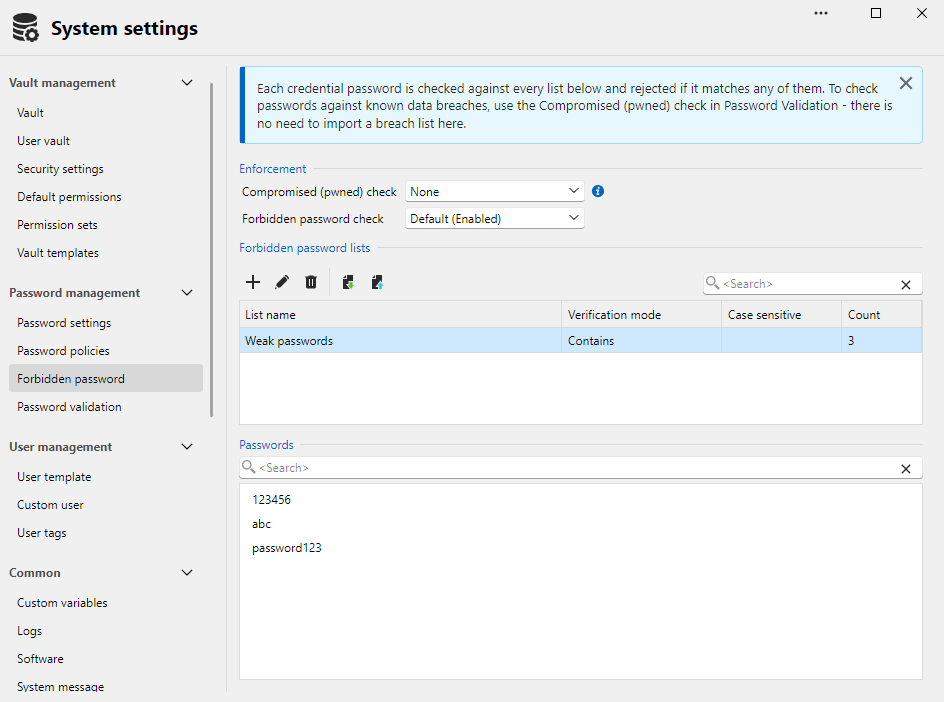
Los administradores pueden crear ahora varias listas de contraseñas prohibidas, cada una con sus propios criterios de coincidencia, como coincidencia exacta o parcial. Por ejemplo, una organización puede:
- Bloquear su nombre en cualquier parte de una contraseña
- Rechazar una contraseña débil o filtrada conocida cuando coincide exactamente
- Bloquear patrones predecibles, como una estación seguida de un año
Una sola política puede abordar varios tipos de riesgo de contraseña a la vez, en lugar de obligar a los administradores a encajarlos en una sola regla. Las listas se aplican en el workspace y en los clientes de Password Manager compatibles, y ofrecen una aplicación coherente sin que los equipos tengan que tratar a los usuarios uno a uno.
Ofrezca a los contratistas una vista simplificada de las sesiones de Gateway
El modo compacto para las sesiones de Gateway ya estaba disponible en Devolutions Cloud. Ahora también está disponible en la interfaz web de Devolutions Server, donde muestra solo las sesiones entregadas a través de Devolutions Gateway.
Un permalink puede llevar a un contratista directamente a las sesiones adecuadas en una vista de mosaicos sencilla, sin mostrar el árbol completo ni la navegación circundante. La vista completa sigue disponible cuando se necesita, y el modo compacto puede definirse como predeterminado.
Despliegue Server con flexibilidad y alcance redes privadas de forma segura
Devolutions 2026.3 amplía las opciones de despliegue de Devolutions Server autoalojado y ofrece a los equipos de TI una ruta de salida hacia sistemas que permanecen fuera de la red pública. Una vez conectados, los administradores también pueden ejecutar scripts de PowerShell remotos a través de Devolutions Gateway sin exponer un acceso WinRM directo.
Despliegue Devolutions Server con PostgreSQL
PostgreSQL es ahora plenamente compatible como alternativa a Microsoft SQL Server para los despliegues autoalojados de Devolutions Server, incluidos los despliegues en hosts Linux y ARM64. Los equipos pueden usar una plataforma de base de datos que ya operan y evitar añadir una licencia de SQL Server solo para Devolutions Server.
Alcance redes privadas a través de Devolutions Agent y Gateway
Un Devolutions Agent dentro de una red privada puede conectarse ahora de salida a Devolutions Gateway y crear una ruta hacia destinos privados. Los administradores obtienen una ruta aprobada hacia el entorno sin exponer los destinos de forma pública, abrir un puerto de firewall de entrada ni configurar una VPN de sitio a sitio.
Los agents conectados aparecen en el panel de administración y pueden revocarse cuando la ruta ya no se necesita. Esta capacidad proporciona un túnel del lado del servidor hacia los hosts de destino; no es una VPN de cliente.
Ejecute scripts de PowerShell remotos a través de Gateway
RDM en Windows y la interfaz web de Devolutions Server pueden ejecutar ahora scripts a través de Gateway desde un terminal de PowerShell remoto interactivo. El script se ejecuta en el destino, mientras que las credenciales PAM permanecen con la sesión. Los administradores pueden investigar y resolver incidencias sin abrir un acceso WinRM directo al destino.
La primera versión admite solo entradas de terminal de PowerShell remoto. No ejecuta scripts desatendidos ni desde otros tipos de entrada.
Estandarice la automatización y las actualizaciones de software elevadas
Cuando un script resuelve un problema, convertirlo en un flujo de trabajo ayuda a la siguiente persona a entenderlo, mantenerlo y ejecutarlo en el entorno correcto. Devolutions 2026.3 mejora la creación de flujos de trabajo y el control de versiones de PowerShell, mientras que una nueva integración de UniGetUI aplica un control similar basado en políticas a las actualizaciones de software elevadas.
Haga que los flujos de trabajo de PowerShell Universal sean más fáciles de mantener
Las nuevas mejoras de creación de flujos de trabajo en Devolutions PowerShell Universal facilitan convertir una tarea de soporte correcta en un proceso que otra persona pueda mantener. Los autores pueden añadir ahora una actividad desde un botón, recargar los cambios del flujo de trabajo, evitar que los trabajos que esperan comentarios caduquen y usar tipos de entrada distintos del texto plano.
En conjunto, estas mejoras reducen la fricción durante la creación de flujos de trabajo y los hacen más fáciles de entender, probar y actualizar con el tiempo.
Ejecute trabajos con una versión de PowerShell requerida
Un trabajo de PowerShell Universal puede exigir ahora una versión concreta de PowerShell, y varias versiones pueden coexistir en el mismo host. Esto ayuda a mantener un flujo de trabajo en la versión para la que se diseñó y se probó. La consola muestra qué versión se ejecutó, lo que facilita identificar los desajustes de versión.
Los entornos remotos pueden usar la versión especificada a través de Devolutions Agent, y la versión se almacena en caché entre trabajos.
Instale actualizaciones UniGetUI aprobadas a través de Devolutions Agent
En Windows, UniGetUI puede pasar ahora una instalación o una actualización aprobada a Devolutions Agent. El Agent comprueba la solicitud frente a la política y la ejecuta con elevación, de modo que los usuarios reciben software aprobado sin derechos de administrador local permanentes ni un aviso de User Account Control (UAC).
Los administradores conservan el control sobre los paquetes, orígenes, operaciones y versiones permitidos y pueden bloquear las opciones de riesgo. El broker debe estar habilitado en UniGetUI y en Devolutions Agent. Si el Agent no está disponible, la actualización falla en lugar de recurrir a un aviso UAC.
Descargue Devolutions 2026.3
Devolutions 2026.3 acerca el control de acceso, las operaciones remotas y la automatización para que los equipos de TI puedan completar más trabajo en las herramientas que ya usan, sin perder seguridad ni supervisión.
Descargue la última versión para explorar las interfaces actualizadas, los roles administrativos granulares, las mejoras de PAM, el acceso seguro a redes privadas y una automatización más fiable en toda la plataforma Devolutions. Consulte las notas de la versión de cada producto para conocer la disponibilidad, los requisitos y la guía de actualización.