











 Laurence Cadieux
Devolutions Server er en selvhostet administrationsløsning, der lader din organisation sikre, styre og overvåge adgangen til privilegerede konti og adgangskoder for forretningsbrugere. Desuden integrerer Devolutions Server gnidningsfrit med vores løsning til fjernforbindelse og administration, Remote Desktop Manager. Tilsammen etablerer Devolutions Server og Remote Desktop Manager en stærk alt-i-en-platform til privilegerede konti og sessioner, som understøtter over 150 værktøjer og teknologier.
I artiklen ser vi nærmere på, hvordan du deler legitimationsoplysninger eller aktiver med gæster uden for din organisation. Hvis du allerede har konfigureret single sign-on med din Azure AD-tenant, kan du bruge den indbyggede funktion til administration af gæster fra Azure AD direkte i Devolutions Server. Opsætningen er ret enkel og giver flere fordele, herunder:
- Central styring af gæstebrugeres 2FA (via Azure)
- Central styring af gæstebrugerens adgang (via Azure)
- Synlighed i godkendelseslogge (via Azure)
- Mulighed for at lade gæstebrugere beholde deres eksisterende id, så onboarding går hurtigere og nemmere (via Azure AD)
- Mulighed for at styre identitetens livscyklus fra din identitetsudbyder. Når du tilbagekalder gæsteadgang til din tenant, har de ikke længere adgang til Devolutions Server.
- Mulighed for sikkert at dele data med personer uden for organisationen (via Devolutions Server)
En advarsel
Bemærk, at Devolutions Server ikke automatisk skelner mellem en gæstebruger og en almindelig bruger. Hvis Azure AD-brugere (som vi kan antage er fuldgyldige medlemmer af organisationen) som standard får et bredt sæt privilegeret adgang, er det muligt, at en gæstebruger får for mange rettigheder.
Vi anbefaler kraftigt, at du kontrollerer, at adgangen er passende for gæstebrugere, der forbinder med Azure AD. Hvis den ikke er det, bør du lave de nødvendige ændringer.
Arbejdsgang for administratorer
Her er arbejdsgangen for administratorer, der vil invitere en gæstebruger:
Trin 1: Inviter gæstebrugeren via tenanten i Azure AD (nu Entra ID).
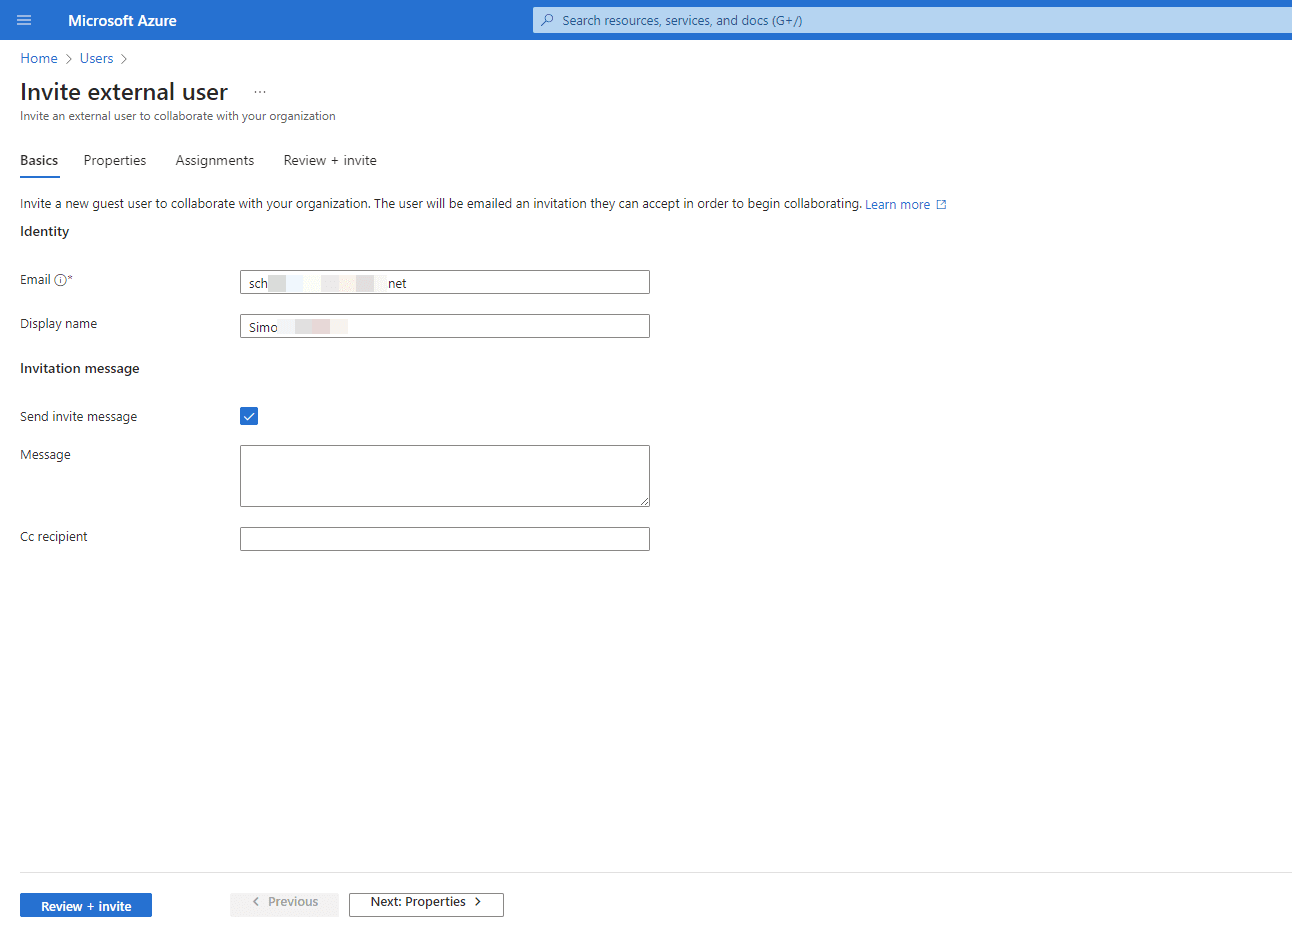
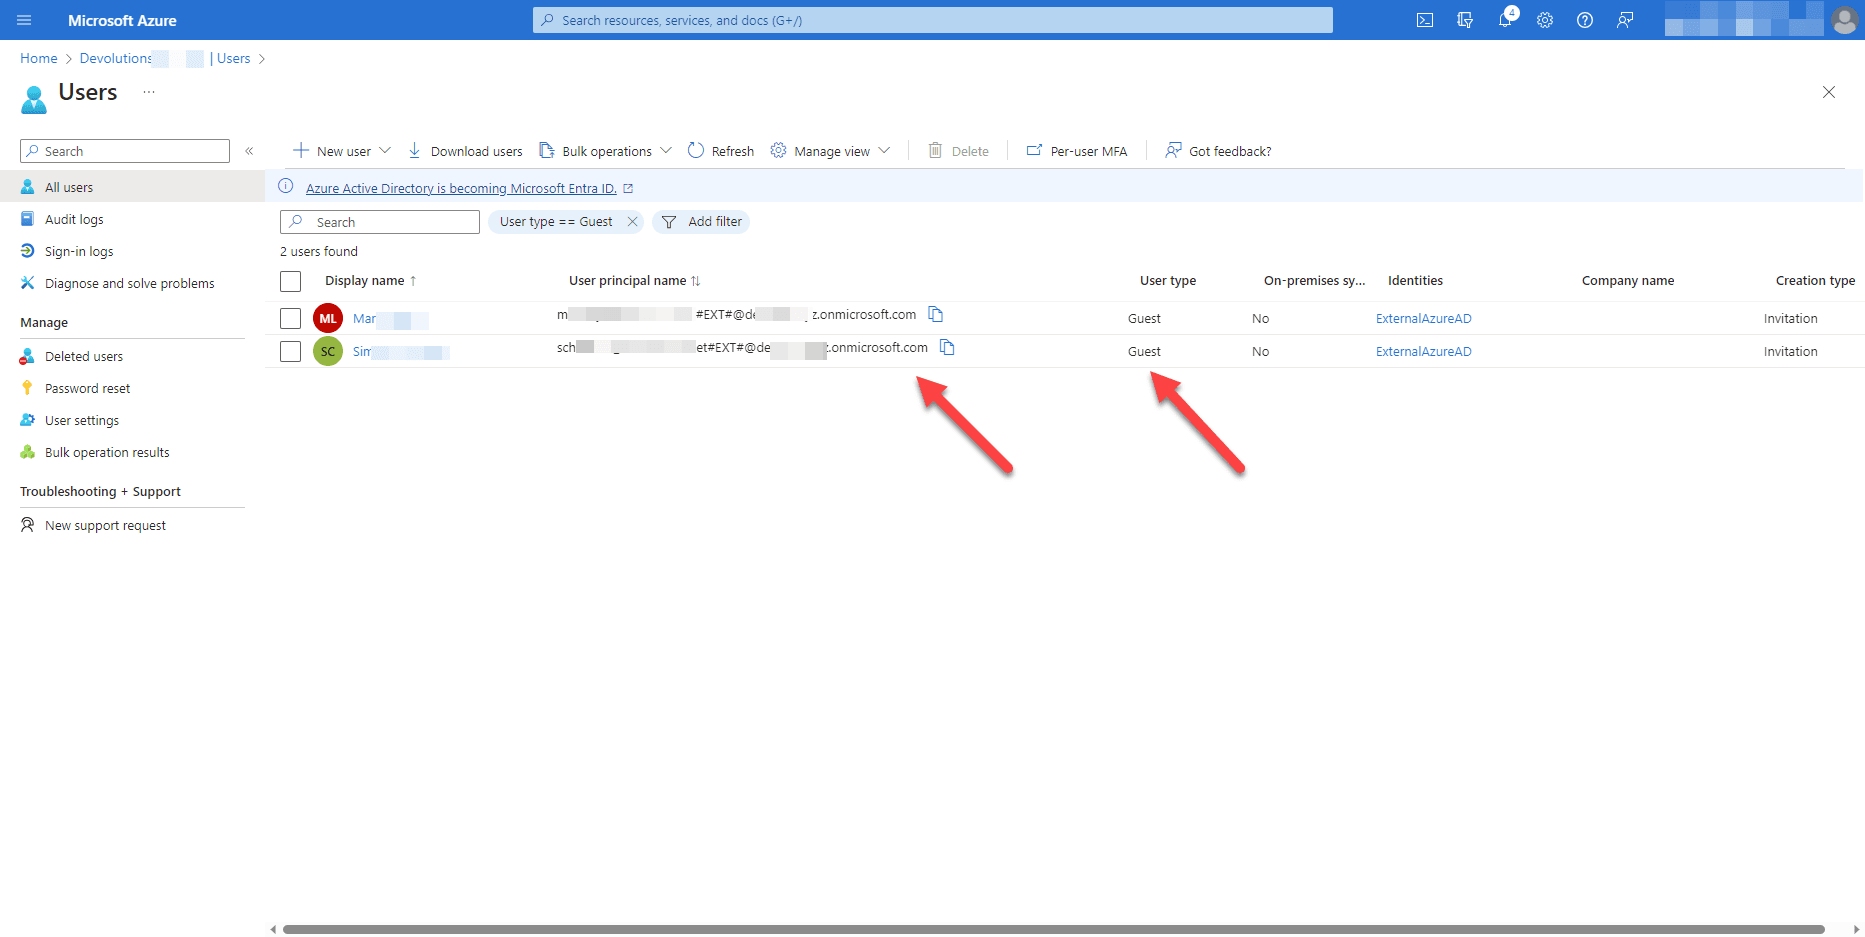
Trin 2: Notér det genererede brugernavn (user_domain#EXT#@org.onmicrosoft.com) for gæstebrugeren. Det skal bruges til at tilføje vedkommende i Devolutions Server (se næste trin).
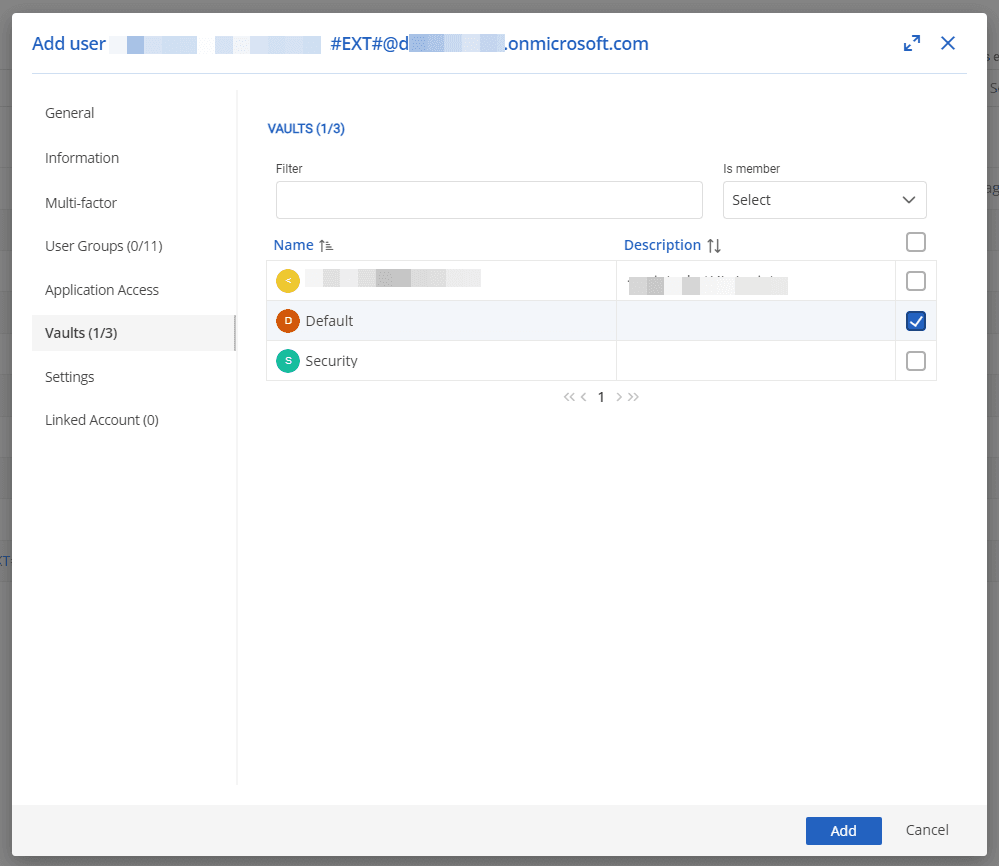
Trin 3: Inviter gæstebrugeren til Devolutions Server med det brugernavn, der blev genereret i det forrige trin. Vælg adgangsniveauet: standard, begrænset eller skrivebeskyttet. Af indlysende grunde anbefaler vi ikke at give en gæstebruger administratoradgang.
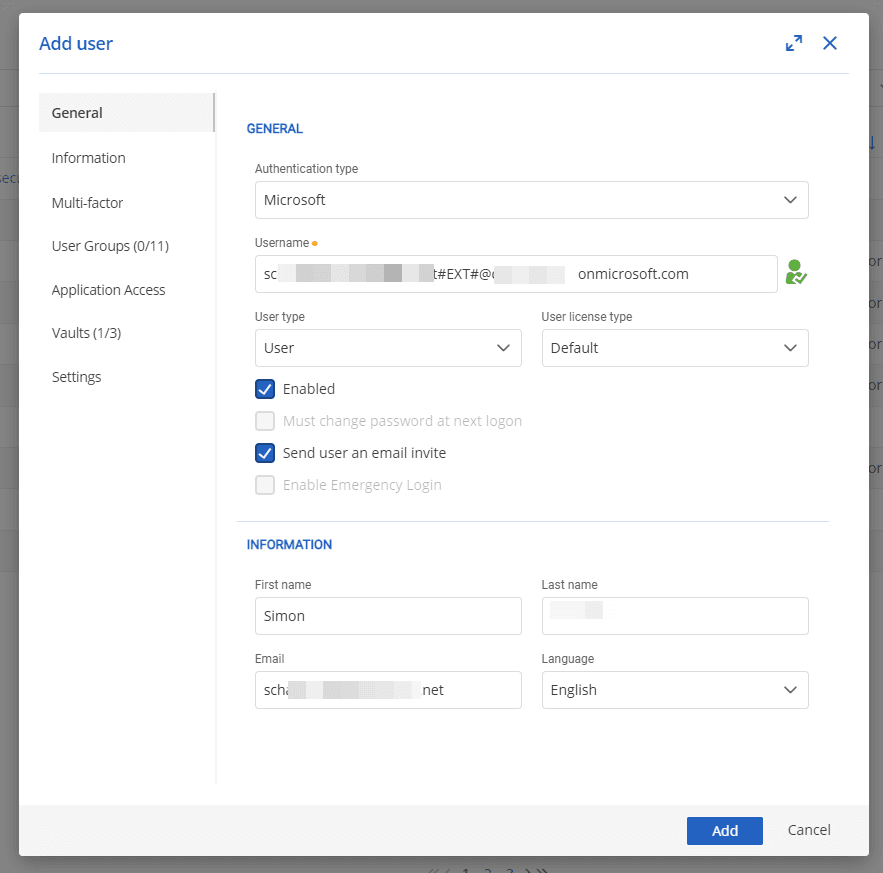
Trin 4 (valgfrit): Vælg bokse og indstillinger for gæstebrugeren (det kan gøres senere, hvis du ønsker det).
Yderligere overvejelser
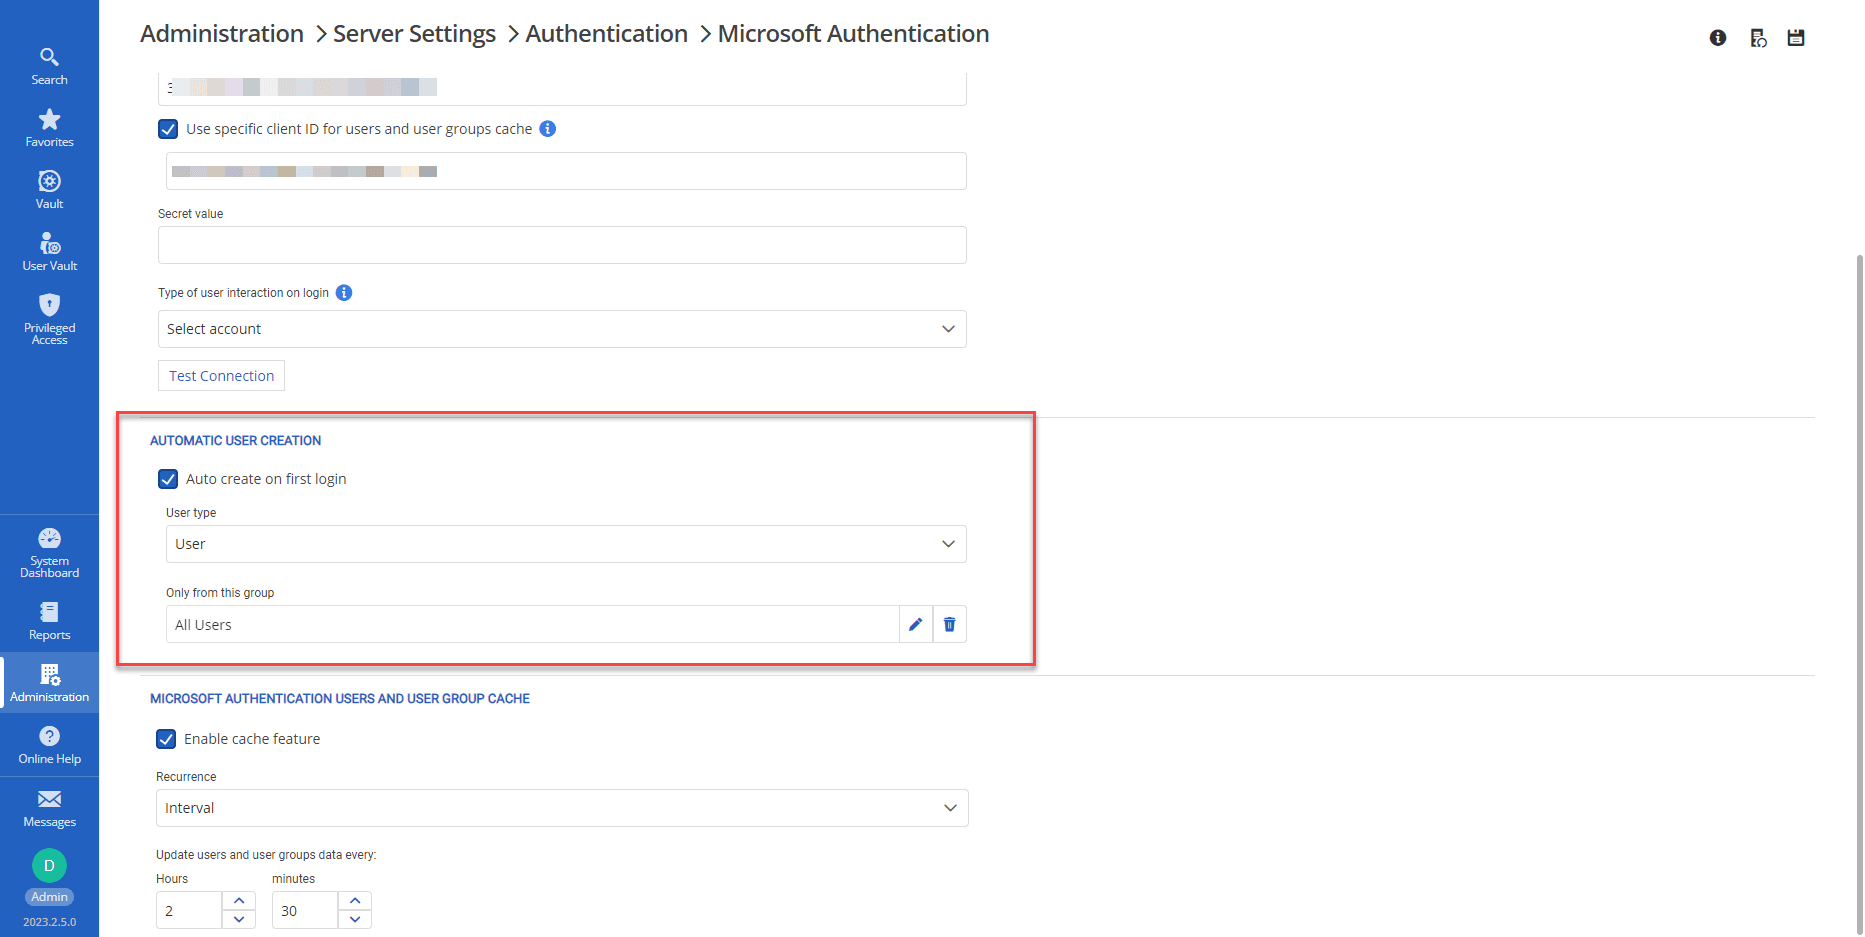
Automatisk oprettelse af gæstebrugere (og mulighed for at tilsidesætte)
Hvis Devolutions Server er konfigureret til automatisk at oprette en ny bruger ved første login, behøver gæstebrugeren ikke blive tilføjet manuelt. Gæstebrugeren skal dog være medlem af den Azure AD-gruppe, der har tilladelse til at tilgå Devolutions Server (hvis en sådan gruppe er angivet i konfigurationen).
I det anvendelseseksempel arver gæstebrugeren alle standardtilladelser. Derfor er det afgørende at kontrollere, at adgangen er passende for organisationen.
Selv med den konfiguration kan en administrator stadig oprette en gæstebrugerkonto på forhånd og sætte tilladelserne, før brugeren logger ind første gang.
Tildeling
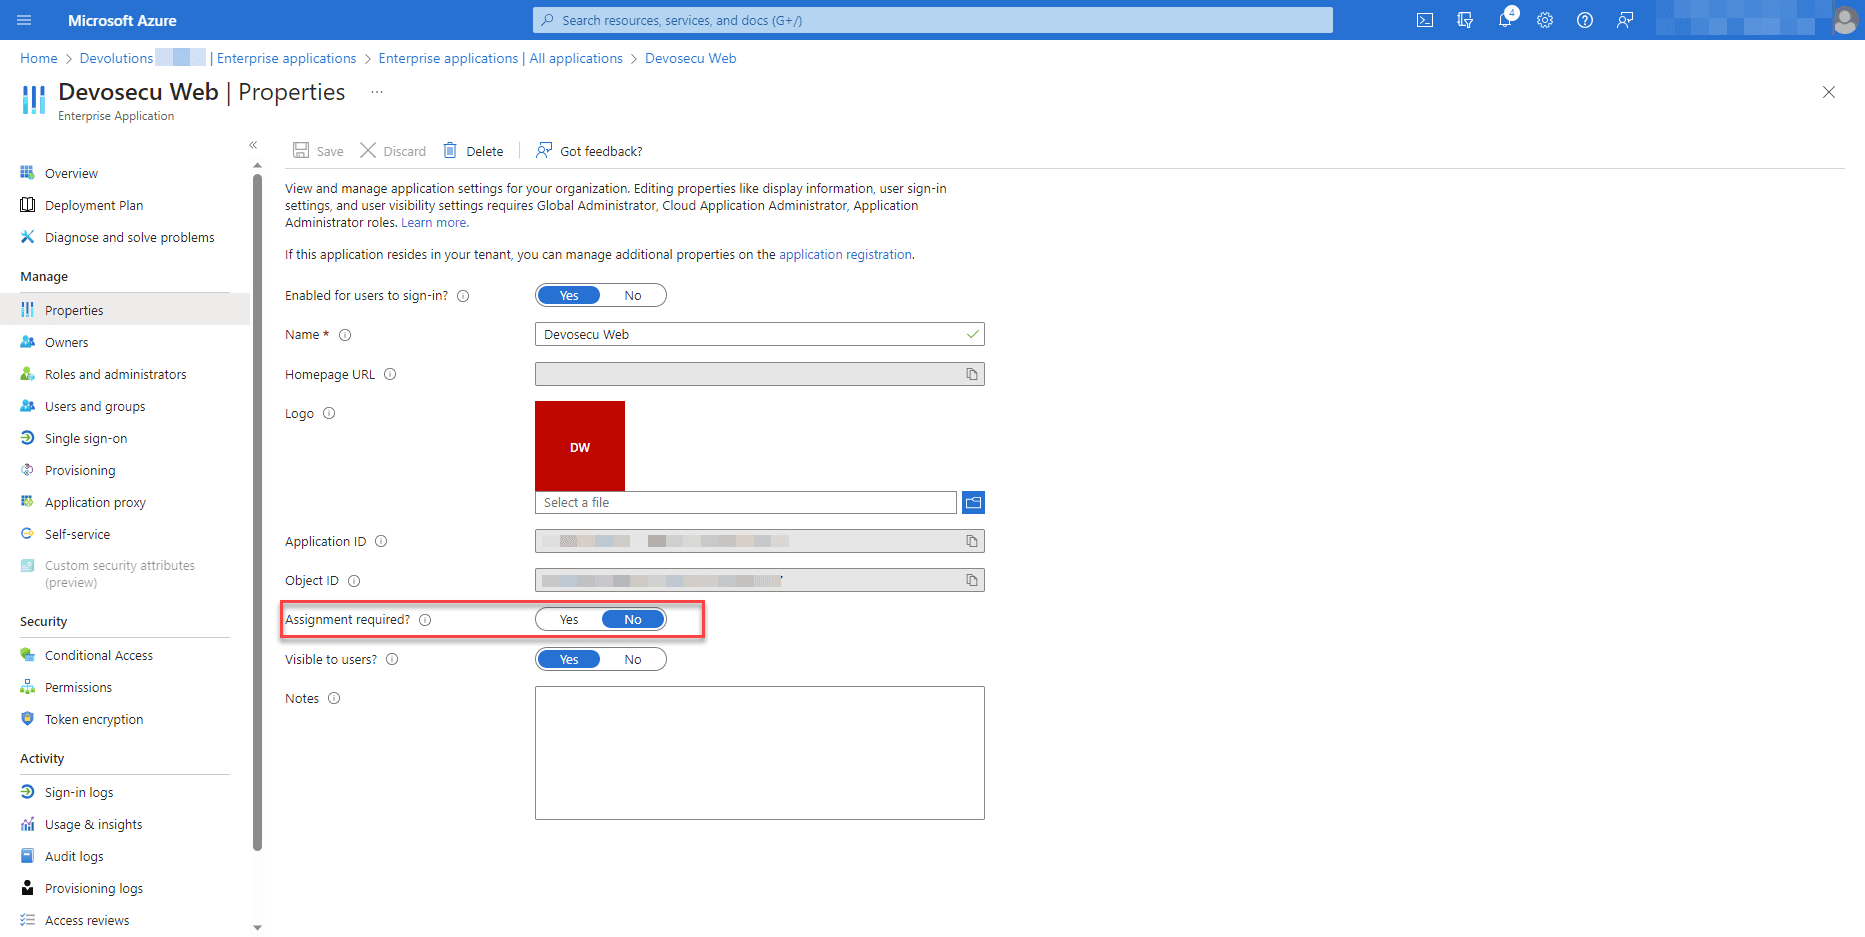
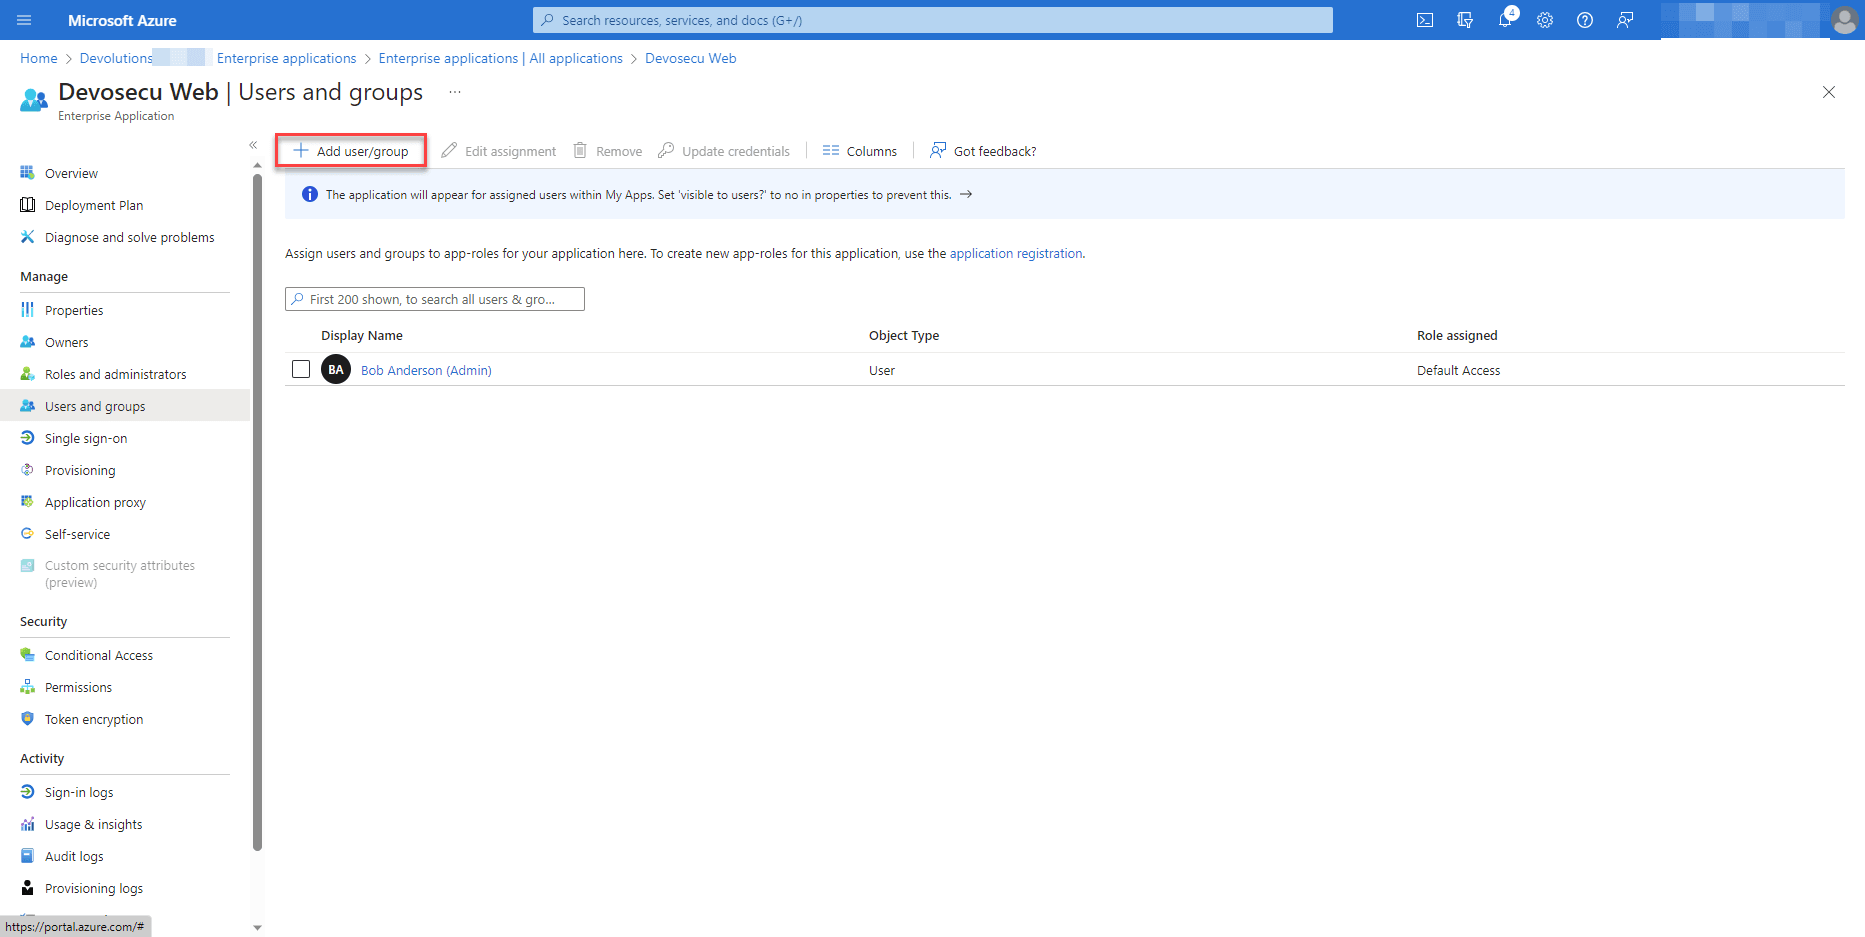
Hvis Enterprise Application i Azure AD til login i Devolutions Server er konfigureret til at kræve tildeling af brugere (Assignment Required sat til „Yes“), skal gæstebrugeren tildeles applikationen eller være medlem af en gruppe, der er tildelt applikationen.
Brugeroplevelsen for gæster
Sådan ser det ud fra gæstebrugerens perspektiv:
Gæstebrugeren modtager en invitation på e-mail:
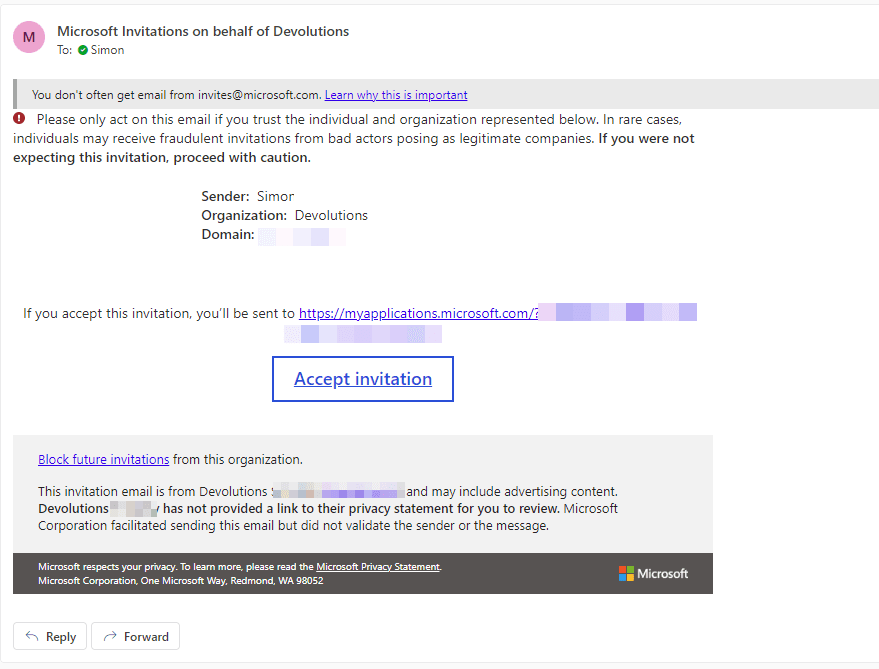
Når gæstebrugeren accepterer e-mailinvitationen, bliver vedkommende bedt om at give tilladelse til at overføre de nødvendige oplysninger (for eksempel profildata, aktivitetslog og så videre):
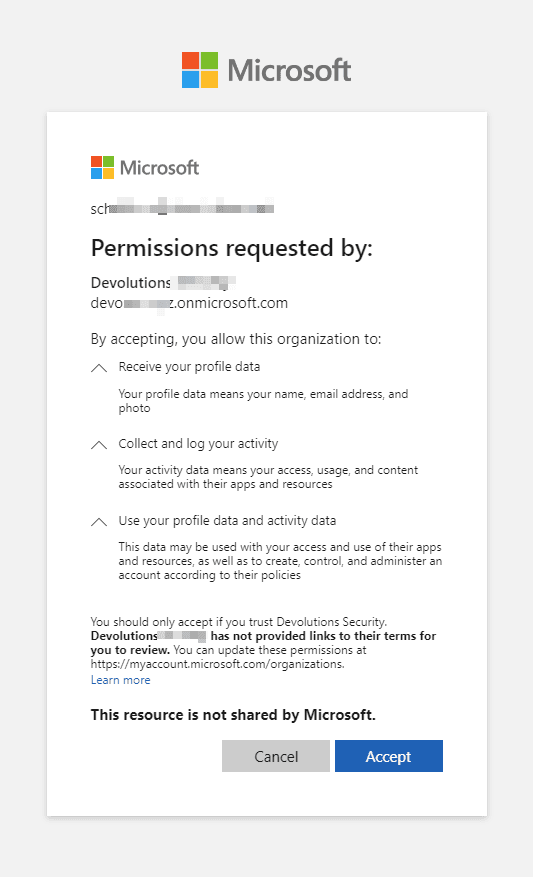
Når gæstebrugeren accepterer anmodningen, bliver vedkommende bedt om at vælge sin godkendelsesmetode. Bemærk: Gæstebrugeren skal vælge Microsoft som godkendelsesmetode og ikke Devolutions Server.
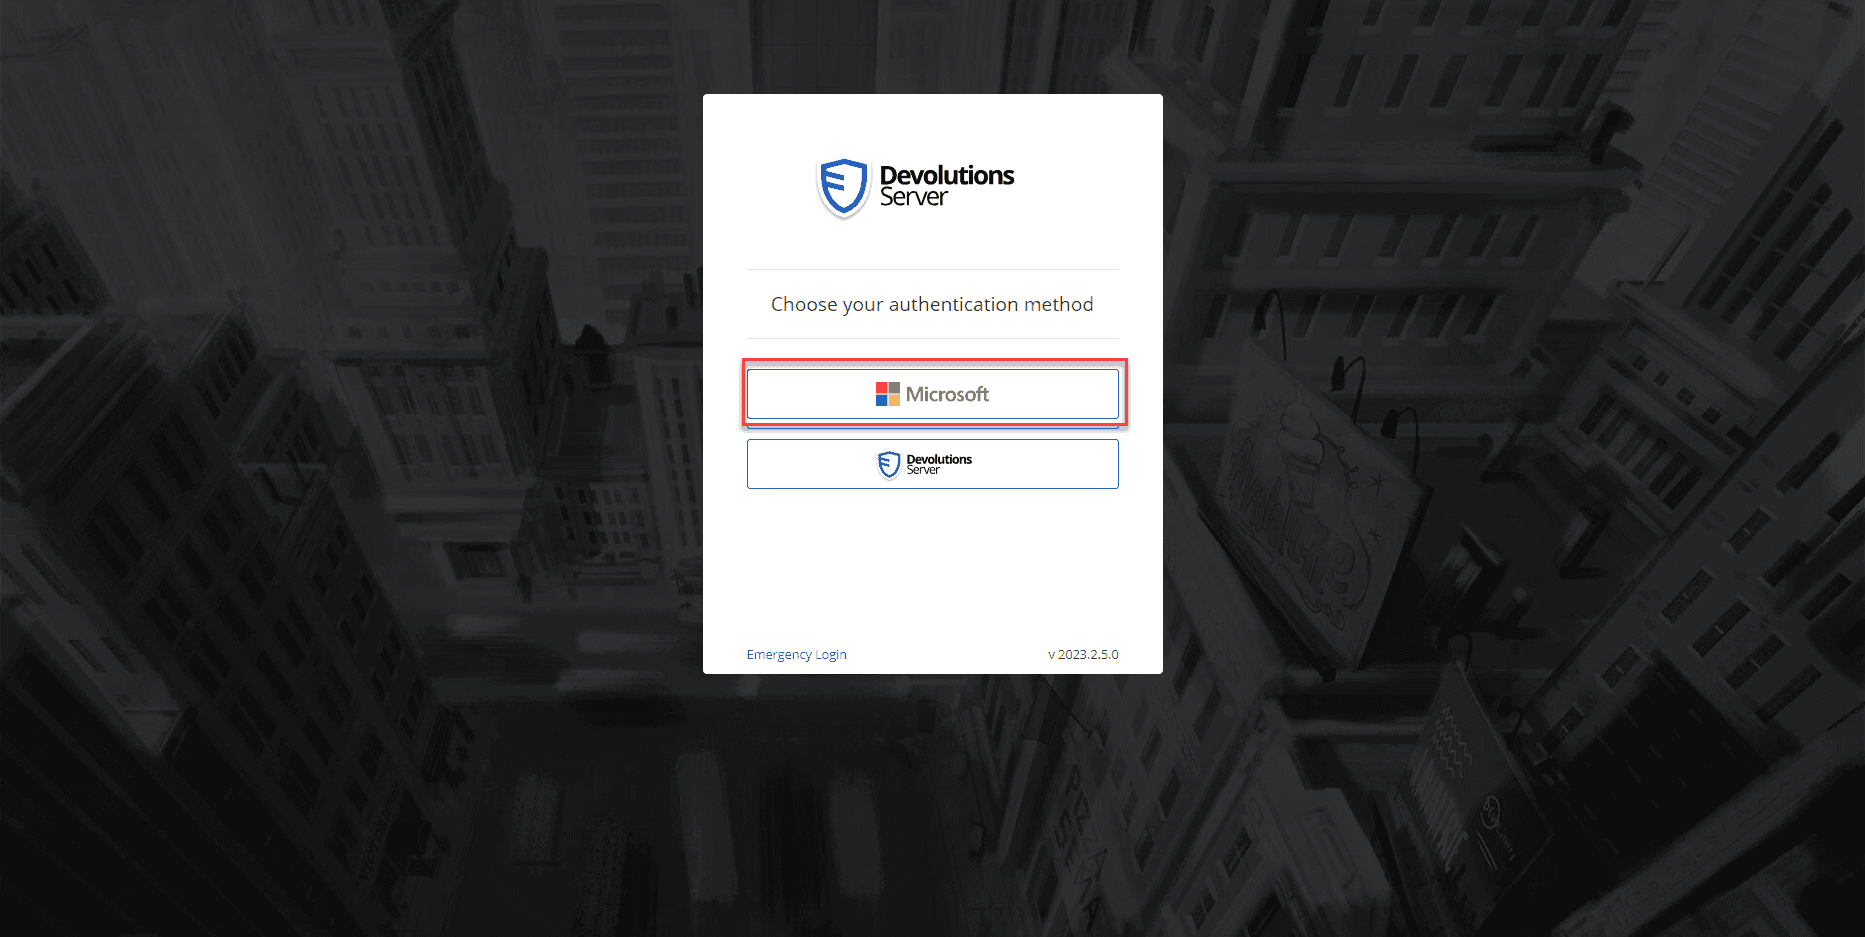
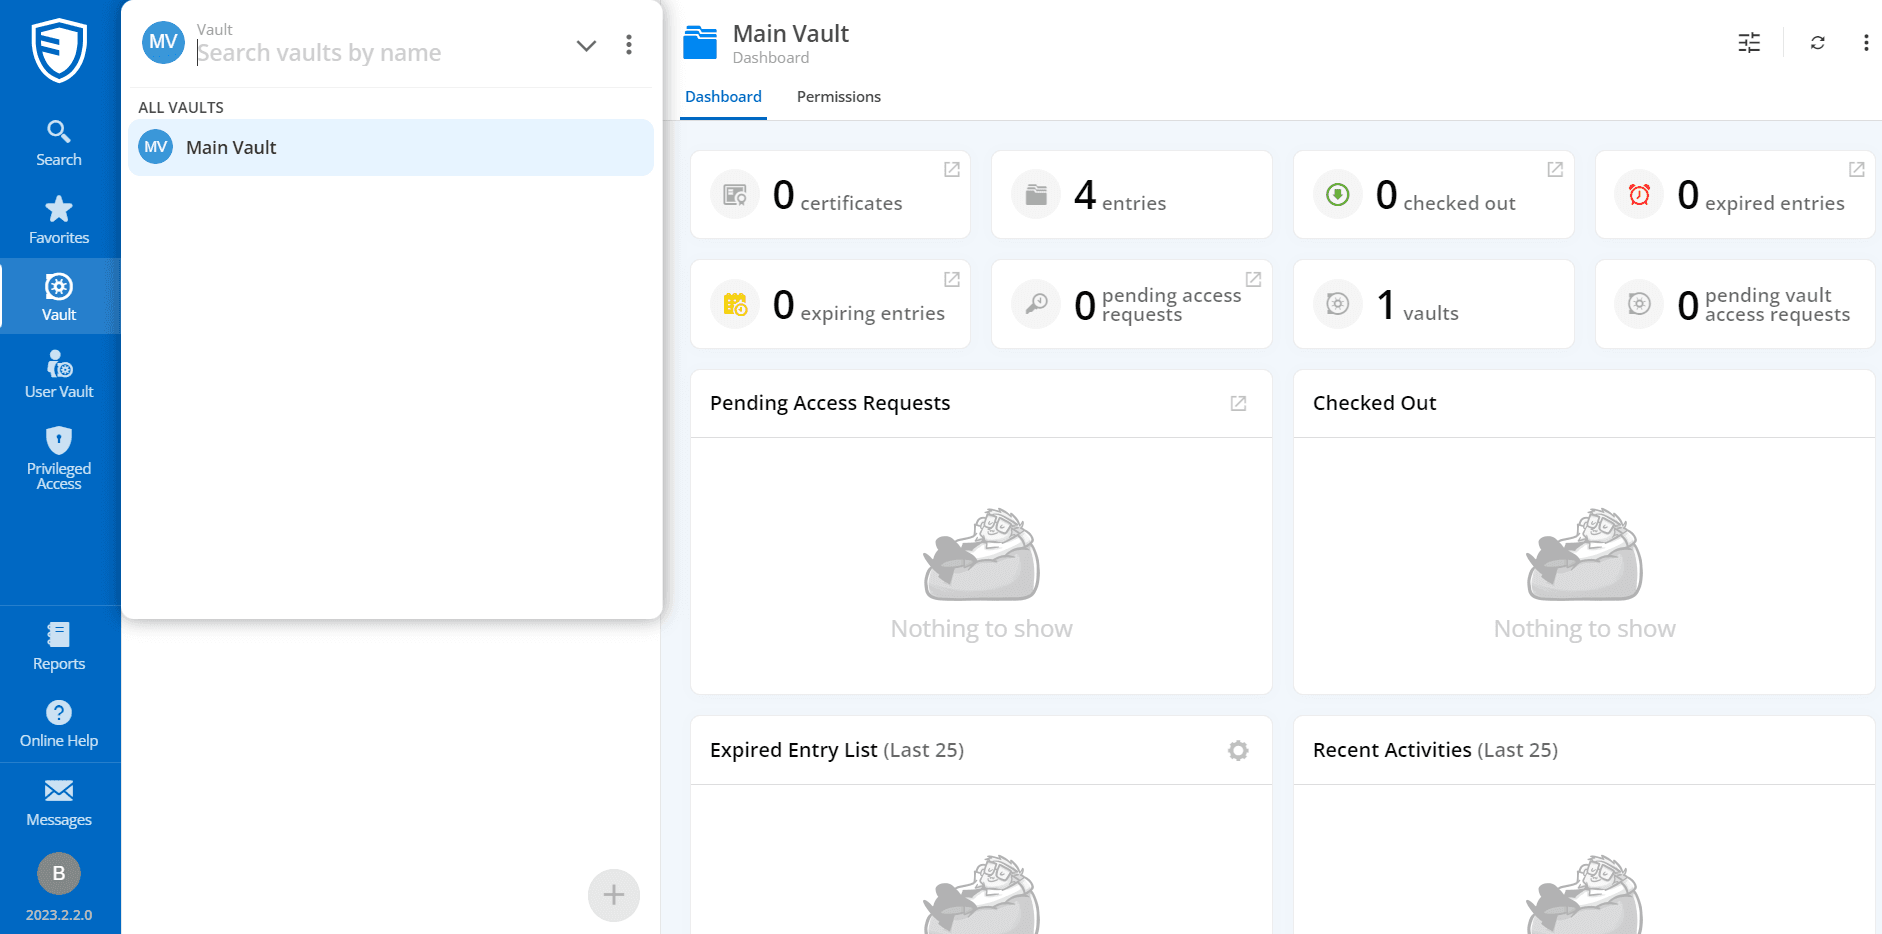
Til sidst logger gæstebrugeren ind på Devolutions Server, består MFA-udfordringen (kode sendt via e-mail eller sms) og kan tilgå ressourcerne i henhold til sine tilladelser:
Spørgsmål? Vi kan hjælpe!
Hvis du har spørgsmål om gæsteadgang i Devolutions Server, hjælper vores supportteam gerne.
Vi inviterer dig også til at fortælle, hvad du synes om den funktion (og enhver anden). Vi er afhængige af din feedback for at blive ved med at forbedre os. Skriv en kommentar nedenfor, læg et indlæg i vores forum, eller kontakt os direkte. Vi lytter altid.
Dyk dybere ned i Devolutions Server
Vil du vide mere om Devolutions Server? Her er nogle forslag:
- En oversigt over nogle af de vigtigste forbedringer og tilføjelser i den seneste version af Devolutions Server – læs nu
- En oversigt over fordelene ved at integrere Devolutions Server med Remote Desktop Manager (sammen med andre kombinerede løsninger) – læs nu
- Et nærmere kig på Devolutions Gateway, som er designet til at fungere sammen med Devolutions Server og giver autoriseret just-in-time-adgang til ressourcer i segmenterede netværk – læs nu
- En oversigt over abonnementsmuligheder for Devolutions Server og ekstra værktøjer/moduler – læs nu
- Sådan sikrer du den primære Slack-ejer i Devolutions Server PAM – læs nu