



 Yannick Leblanc
Devolutions Server 2026.3 ersetzt Systemberechtigungen, die Mitgliedschaft in Tresoren und den Besitz von Tresoren durch Rollenzuweisungen. So greifen die Rollen auf Workspace-Ebene ineinander, so empfehlen wir die Einführung, und so kann jede Person die eigenen Rollen prüfen.
Sie können Benutzer, Lizenzen, Vorlagen und Tresore als Container verwalten, ohne automatisch zu sehen, was diese Tresore enthalten: Anmeldeinformationen, Sitzungen, Dokumente und jeden anderen Eintrag. Die nützliche Unterscheidung liegt zwischen dem Verwalten eines Tresors und dem Sehen seines Inhalts.
Mit dieser Änderung können Sie den Systemzugriff eines Benutzers aus der Rolle ableiten, die er innehat. Zum Beispiel Vault owner für einen Tresor, Users administrator für alle Benutzer oder Workspace owner für vollen Zugriff. Devolutions Server prüft dann, ob diese Zuweisung die konkrete Aktion erlaubt (eine Anfrage genehmigen, einen Benutzer bearbeiten, einen Eintrag öffnen), und nicht, ob die Person Administrator ist.
Zugriff, der früher an drei verschiedenen Stellen lag, steckt jetzt in Zuweisungen, die Sie lesen, exportieren und planen können.
Nach dem Upgrade erhält jede Person, die Administrator war, die Rolle Workspace owner und behält den bisherigen Zugriff. Nichts zwingt Sie, am ersten Tag alles umzubauen. Die Praktiken unten zeigen, wie Sie das flexiblere Modell nutzen, wenn Sie so weit sind.
Zwei Rollen auf Workspace-Ebene
Workspace owner |
Workspace administrator |
|
|---|---|---|
| Umfang | Unbegrenzt, wie der frühere Administrator |
Vollständige Verwaltung, kein Tresorinhalt |
| Tresorinhalt | Ja | Nein |
| Typische Nutzung | Nur für den Notfall | Verwaltung des Workspace |
Diese beiden Rollen betreiben den Workspace. Dasselbe Modell hat auch Rollen wie Auditor und Workspace log viewer ergänzt, auf die wir weiter unten eingehen.
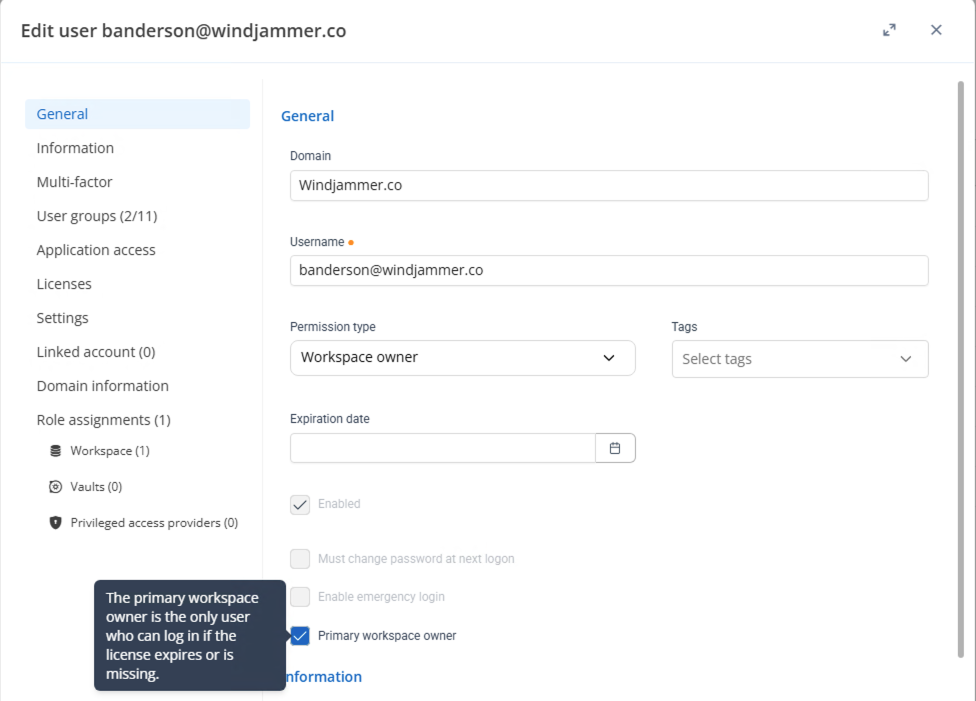
Der Unterschied ist, wer Tresorinhalt sehen kann. Ein Workspace owner ist der Nachfolger des früheren Administrator: nichts ist ausgenommen, einschließlich der Anmeldeinformationen, der Sitzungen, der Dokumente und jedes anderen Eintrags. Setzen Sie diese Rolle nur im Notfall ein, nicht als Alltagsidentität. Sie brauchen mindestens einen Primary workspace owner. Das ist eine Einstellung auf einem Workspace owner-Konto in der Benutzerverwaltung, keine dritte Rolle.
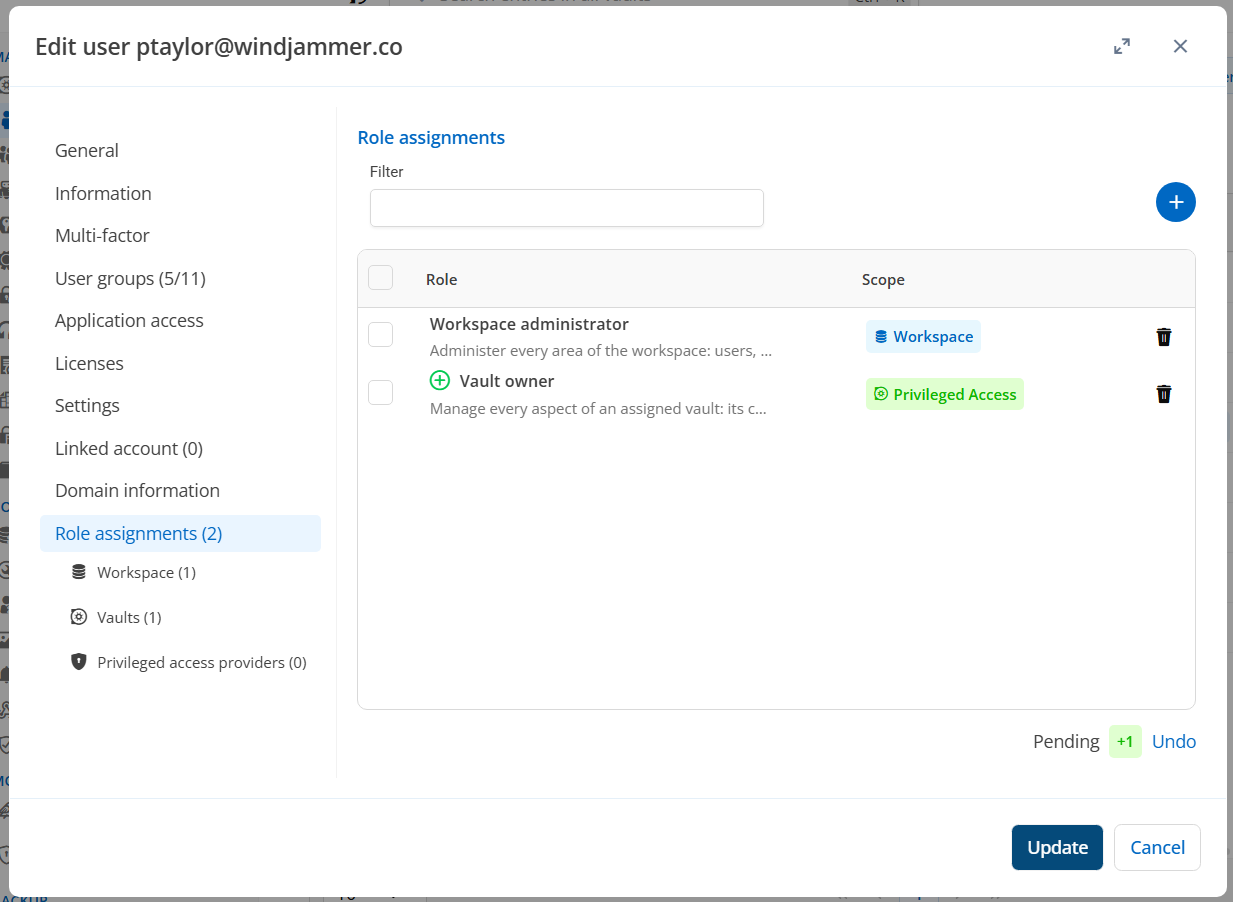
Ein Workspace administrator kann den Workspace weiterhin betreiben: Benutzer, Lizenzen, Vorlagen, Tresore und so weiter. Er kann Tresore für andere anlegen; er sieht einfach nicht, was darin liegt, solange ihm dieser Zugriff nicht ausdrücklich gewährt wird. Das ist die Rolle für die tägliche Verwaltung des Workspace.
So empfehlen wir, das Modell einzuführen
Es gibt nicht das eine richtige IT-Organigramm. Für Teams, die Verwaltung und Tresorinhalt getrennt halten wollen, funktioniert diese Reihenfolge gut:
- Aktualisieren Sie auf 2026.3. Bestehende Administratoren erhalten automatisch die Rolle
Workspace ownerund behalten den bisherigen Zugriff. - Legen Sie fest, welches Konto der
Primary workspace ownerist. Sie brauchen mindestens eines. - Wechseln Sie die Personen, die den Workspace verwalten müssen, auf
Workspace administrator. Behalten SieWorkspace ownerfür den Notfall. - Weisen Sie die passende Tresorrolle zu, bevor Sie jemanden auf
Workspace administratorumstellen. Wer einen Tresor nur überWorkspace ownererreicht hat (der bisherige Administratorstatus), ohne ausdrückliche Zuweisung, braucht diese Rolle zuerst. So kann die Person die Tresore weiter sehen, die sie täglich nutzt. - Räumen Sie migrationserzeugte Rollen auf, falls das Upgrade welche hinterlassen hat. Die Migration kopiert bestimmte Rollen, damit Ihre bestehenden Zuweisungen das Upgrade überstehen, und die Kopien tragen den Rollentyp
Legacy. Wo eine aktuelle integrierte Rolle denselben Zweck erfüllt, verschieben Sie die Zuweisungen dorthin und löschen Sie die alte Rolle. Migrationserzeugte Rollen können gelöscht werden; integrierte Standardrollen nicht. Der BerichtRedundant assignmentszeigt am schnellsten, wo direkter Zugriff und Gruppenzugriff sich überschneiden.
Auditor-Zugriff, ohne Tresorinhalt
Vor 2026.3 bedeutete eine reine Protokollansicht, Zugriff an mehreren Stellen zugleich zu gewähren: das Protokoll, der Ziel-Tresor und der Inhalt darin. Wer das Protokoll sehen konnte, konnte die Einträge meist auch öffnen.
Jetzt weisen Sie Auditor zu, wählen den Tresor für die Prüfung und hören dort auf. Kein Tresorinhalt. Die Person erhält eine Nur-Lese-Ansicht von Verwaltung und Berichten, ohne etwas ändern zu können. Ergänzen Sie Workspace log viewer, wenn sie das Aktivitätsprotokoll dieses Tresors braucht.
Öffnen Sie dazu Edit vault settings am Tresor, der geprüft werden soll, gehen Sie zu Role assignments und fügen Sie die Sicherheitsgruppe (oder den benannten Benutzer) mit Auditor hinzu, oder mit Workspace log viewer für Aktivitätsprotokolle. Bitten Sie die Person danach, My roles zu öffnen und zu bestätigen, dass sie diese Zuweisung hat und nichts, was Einträge öffnet. Um alle Tresore auf einmal abzudecken, weisen Sie Auditor auf dem Workspace zu.
Zwei Details prägen ein prüfungsfreundliches Modell:
- Die Sichtbarkeit von Protokollen und Berichten wird nicht mehr Eintrag für Eintrag gefiltert. Wenn Sie einen Bericht zur Passwortstärke sehen können, sehen Sie jeden Eintrag im Umfang, sodass der Bericht als Prüfnachweis vollständig genug ist.
- Benutzer der privilegierten Zugriffsverwaltung (PAM) brauchen keine Zuweisung an einem Eintrag mehr, nur um dessen Protokolle zu sehen.
Planen Sie die Berichte, die Ihre Prüfer anfordern: Aktivitätsprotokolle, PAM-Berichte, Tresor-Rollenzuweisungen und redundante Zuweisungen. Vierteljährliche Zugriffsprüfungen werden deutlich einfacher, wenn das Produkt bereits beantwortet, wer etwas hat und warum.
So sehen Sie, welche Rolle Sie haben
Öffnen Sie My roles im Seitenmenü. Jeder Benutzer sieht die eigenen Zuweisungen, einschließlich der Rolle, des Umfangs und ob jede direkt oder über eine Gruppe zugewiesen ist.
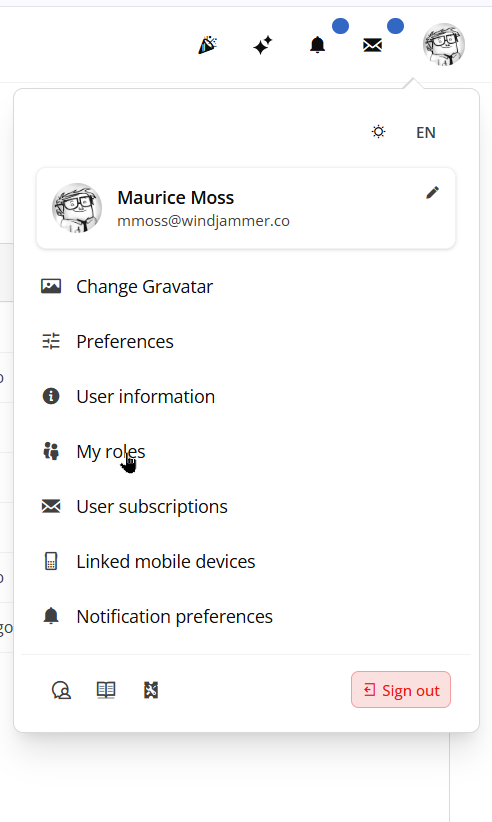
Administratoren haben ein Aktivitätsprotokoll der Zuweisungen, das sie planen und exportieren können. So lässt sich im Alltag beantworten, wer eine Rolle hat, auf welchem Tresor oder Workspace, und warum.
Holen Sie sich 2026.3 und probieren Sie das Modell aus
Trennen Sie Verwaltung und Tresorinhalt dort, wo es Ihrem Team hilft, geben Sie der Sicherheit einen reinen Protokollweg, planen Sie die Zuweisungsberichte und behalten Sie Workspace owner für den Notfall.
Wenn eine Rolle, die Sie brauchen, in 2026.3 noch fehlt, fordern Sie sie im Devolutions Server-Forum an. Wir ergänzen integrierte Rollen passend zu den Anfragen, die eingehen.
Laden Sie die neueste Version von Devolutions Server herunter und setzen Sie die neuen Rollen ein.