








 Marc Beausejour
Devolutions 2026.3 hilft IT-Teams, kontrollierte Arbeit mit weniger Unterbrechungen und weniger Werkzeugwechseln zu erledigen. Die Version erleichtert es, präzise begrenzten Zugriff zu gewähren, privilegierte Arbeit am Laufen zu halten, Systeme in privaten Netzwerken zu erreichen und erfolgreiche Korrekturen in wiederholbare Workflows zu überführen.
Schneller arbeiten in klareren, zugänglicheren Oberflächen
Version 2026.3 aktualisiert die Benutzeroberfläche in Devolutions Remote Desktop Manager (RDM) und Devolutions Password Manager. RDM für Windows schließt den Avalonia-Neuaufbau der Oberfläche ab, startet schneller und kommt in einem kleineren Installationsprogramm. Das Menüband und das Hauptmenü teilen sich nun ein einheitlicheres Design, und eine einfachere Symbolleiste ist die Standardeinstellung.
Für Teams mit großen Tresoren machen sortierbare Spalten und Statusabzeichen lange Bäume leichter erfassbar, während Auswahlen beim Wechsel zwischen Tresoren erhalten bleiben. Sitzungen werden nativ dargestellt, und Dashboard-Vorschauen zeigen Notizen, Dokumente und Skripte, ohne dass Benutzer jeden Eintrag öffnen müssen. Bessere High-DPI-Skalierung, hoher Kontrast, Tastaturnavigation und Screenreader-Unterstützung machen RDM außerdem auf einer größeren Bandbreite von Arbeitsplatzrechnern und Barrierefreiheitsanforderungen leichter nutzbar.
Password Manager erhält eine klarere, modernere Oberfläche mit überarbeiteten Bildschirmen, Navigation und Steuerelementen, die die tägliche Passwortverwaltung erleichtern.
Tresorzugriff steuern und PAM-Arbeit am Laufen halten
Vor einem geplanten Wartungsfenster muss ein IT-Administrator bestätigen, wer auf die betroffenen Systeme zugreifen darf, und die Anmeldedaten zusammenstellen, die das Team verwenden wird. Die Arbeit kann mehrere Einträge betreffen oder länger dauern als erwartet. Ein Just-in-Time (JIT)-Konto muss nach dem Check-in möglicherweise verfügbar bleiben, weil es ein Postfach oder eine Lizenz besitzt.
In 2026.3 helfen granulare Tresorrollen, einheitliche Ordner- und Mehrfach-Check-outs, Check-out-Verlängerungen und wiederverwendbare JIT-Konten dabei, temporären privilegierten Zugriff praxisnah und kontrolliert zu halten.
Granulare Administratorrollen in Devolutions Server und Cloud zuweisen
Die Administratorrolle in Devolutions Server und Devolutions Cloud ist nicht mehr alles oder nichts. Die Administration ist nun in getrennte Rollen unterteilt, sodass Personen nur Zugriff auf die Teile der Aufgabe erhalten, die sie ausführen, statt auf alles auf einmal.
Ein Workspace Administrator kann beispielsweise den Workspace verwalten, ohne Zugriff auf dessen Tresore oder deren Inhalte zu erhalten. Tresorzugriff muss ausdrücklich gewährt werden. So können Teams Least Privilege klarer anwenden und den Zugriff aller Personen prüfen, einschließlich des Zugriffs eines Administrators.
Bestehende Administratoren verlieren während des Upgrades keinen Zugriff. Server weist ihnen die Rolle Workspace Owner zu, während Cloud ihnen die Rolle Vault Owner auf jedem Tresor gibt. Teams können anschließend nicht mehr benötigten Zugriff entfernen, ohne während des Upgrades unerwartete Sperren zu riskieren. Ein neuer Cloud-Administrator sieht nur das Menü Administration, bis eine Tresorrolle zugewiesen wird. In Server zeigt die Rollenansicht, ob jede Rolle direkt oder über eine Gruppe zugewiesen wurde.
Verbindungen und PAM-Anmeldedaten in einem Tresor halten
Verbindungen, Standardeinträge und PAM-Anmeldedaten können nun gemeinsam in einem geteilten Tresor liegen. Administratoren können eine Sitzung starten oder ein privilegiertes Konto abrufen, ohne zwischen Tresoren zu wechseln, während der Rest des Teams die zugehörigen Ressourcen an einem Ort findet.
Weil privilegierte Anmeldedaten einen Hochsicherheitstresor erfordern, ist Offline-Zugriff nicht verfügbar. Nur Benutzer mit der entsprechenden Berechtigung können PAM-Konten erstellen, und der Tresor kann erst zur Standardsicherheit zurückkehren, wenn diese Konten verschoben oder gelöscht wurden.
Aktive PAM-Check-outs verlängern
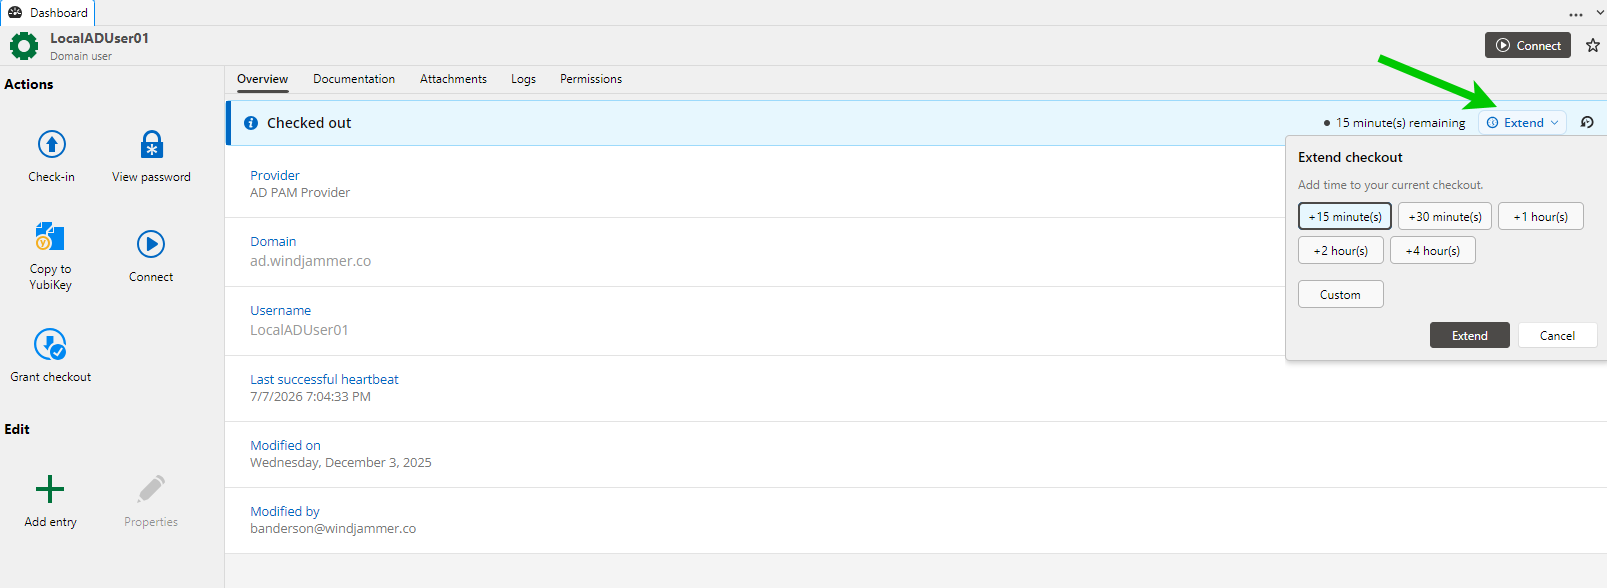
Aktive PAM-Check-outs können nun verlängert werden, ohne die Anmeldedaten einzuchecken und von vorn zu beginnen. Wenn eine Änderung das ursprüngliche Zeitfenster überschreitet, kann der Benutzer weiterarbeiten, statt die Aufgabe mittendrin zu unterbrechen.
Verlängerungen sind standardmäßig deaktiviert. Unternehmen können eine Genehmigung verlangen und die zusätzlich gewährte Zeit begrenzen. So kann die Arbeit abgeschlossen werden, ohne temporären Zugriff in unbefristeten Zugriff zu verwandeln.
JIT-Konten nach dem Check-in wiederverwenden
Bestehende JIT-Konten können nun beim Check-out aktiviert und beim Check-in wieder deaktiviert werden, statt bei jeder Nutzung neu erstellt und gelöscht zu werden. Wenn ein Konto ein Postfach, eine Lizenz oder eine andere Ressource besitzt, bleibt alles nach Abschluss der Arbeit an dieselbe Identität gebunden.
Über Devolutions Server und Devolutions Cloud ist das Konto für den nächsten genehmigten Check-out bereit, ohne dass das Team Zugriff oder Verlauf von Grund auf neu aufbauen muss.
Benutzer, Richtlinien und Auftragnehmerzugriff effizienter verwalten
Die Einrichtung eines Auftragnehmers kann das Senden einer Einladung, die Prüfung von Lizenz- und Gruppendetails, die Kontrolle der Cloud-Einstellungen, das Anwenden von Passwortregeln und einen direkten Weg zu den richtigen Sitzungen umfassen. Devolutions 2026.3 holt mehr dieser Verwaltungsarbeit nach RDM, stärkt Richtlinien für verbotene Passwörter und gibt Auftragnehmern in Devolutions Server eine einfachere Sitzungsansicht.
Devolutions Cloud-Benutzer aus RDM verwalten
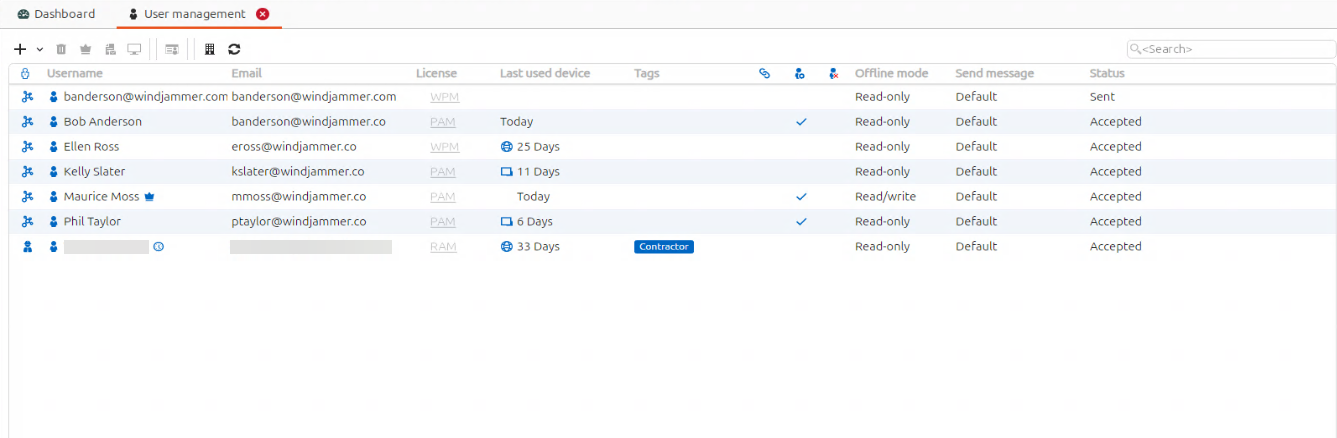
RDM unter Windows, macOS und Linux kann nun die Benutzerverwaltung von Devolutions Cloud übernehmen. Administratoren können den Zugriff eines Auftragnehmers einrichten, die Einladung senden und Lizenz-, Gruppen-, Geräte- und Aktivitätsdetails prüfen, ohne zu einem Browser zu wechseln.
Devolutions Cloud-Systemeinstellungen aus RDM verwalten
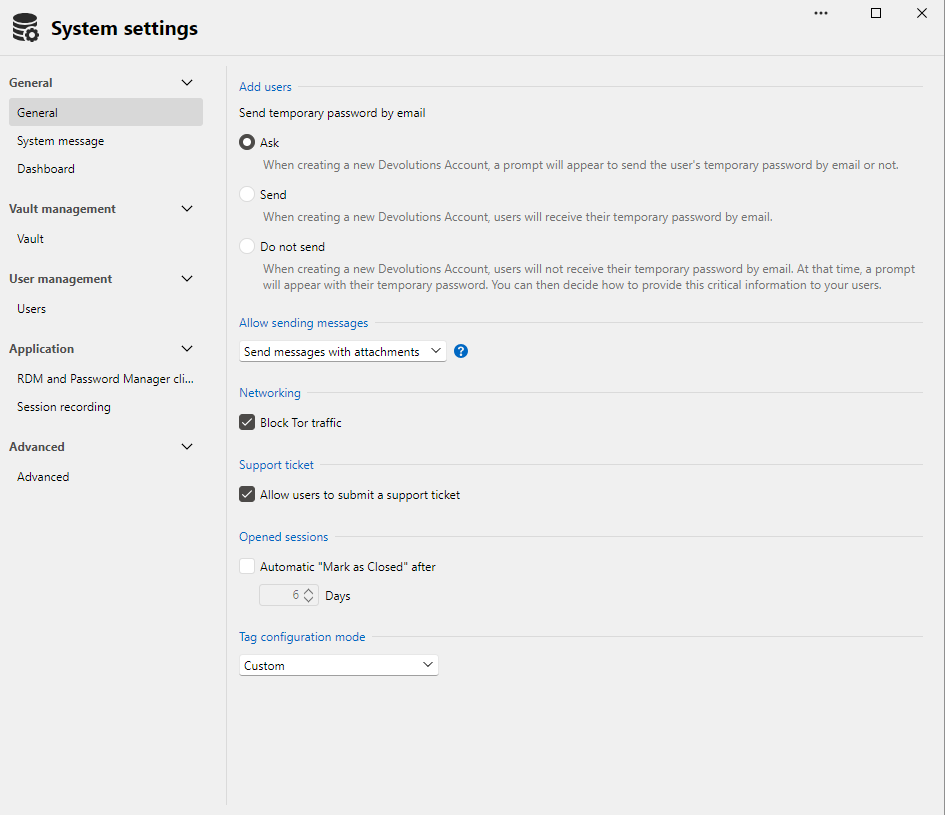
Unterstützte Systemeinstellungen von Devolutions Cloud können nun in RDM unter Windows, macOS und Linux verwaltet werden. Wenn Onboarding oder die tägliche Administration eine Einstellung zeigt, die Aufmerksamkeit braucht, kann der Administrator sie aktualisieren, ohne RDM für die Weboberfläche zu verlassen.
Einheitliche Ordner- und Mehrfach-Check-outs nutzen
Ordner- und Mehrfach-Check-out kamen in 2026.2. In 2026.3 ist die Erfahrung über unterstützte Plattformen, Workspaces und Clients hinweg einheitlich. Administratoren können einen Ordner oder mehrere zusammengehörige Einträge auf dieselbe Weise auschecken und erhalten klare Angaben, wenn ein Teil einer Anfrage fehlschlägt.
Mehrere Listen verbotener Passwörter erstellen
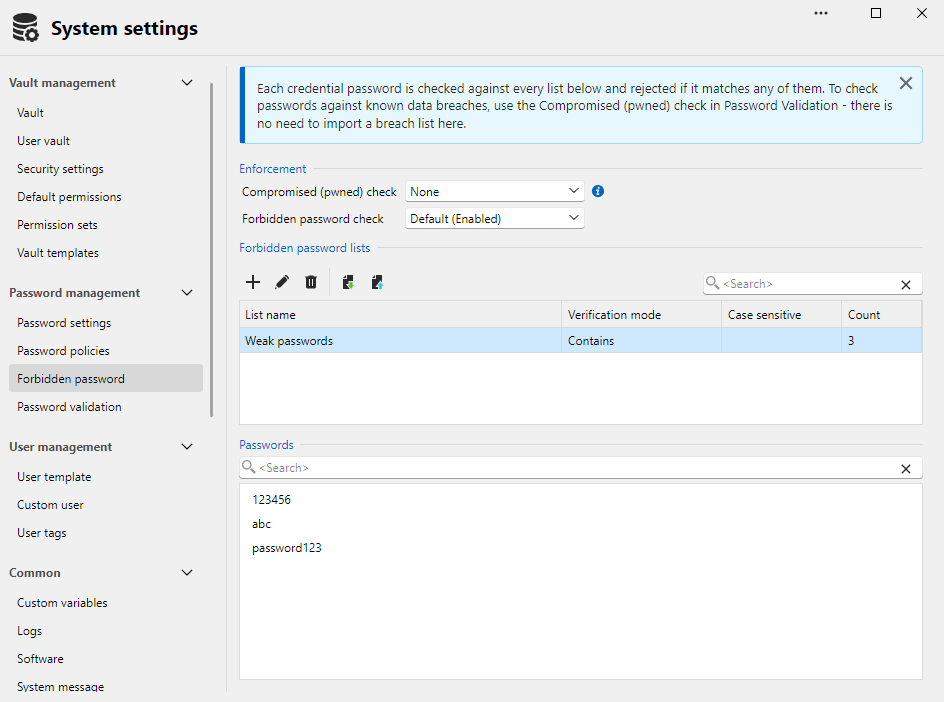
Administratoren können nun mehrere Listen verbotener Passwörter erstellen, jede mit eigenen Vergleichskriterien, etwa einem exakten oder einem teilweisen Treffer. Ein Unternehmen kann zum Beispiel:
- Seinen Namen überall in einem Passwort blockieren
- Ein bekanntes schwaches oder geleaktes Passwort ablehnen, wenn es exakt übereinstimmt
- Vorhersagbare Muster blockieren, etwa eine Jahreszeit gefolgt von einem Jahr
Eine einzige Richtlinie kann mehrere Arten von Passwortrisiko gleichzeitig abdecken, statt Administratoren zu zwingen, alles in eine Regel zu pressen. Die Listen gelten im Workspace und in unterstützten Password Manager-Clients und sorgen für einheitliche Durchsetzung, ohne dass Teams Benutzer einzeln behandeln müssen.
Auftragnehmern eine vereinfachte Gateway-Sitzungsansicht geben
Der Kompaktmodus für Gateway-Sitzungen war bereits in Devolutions Cloud verfügbar. Er ist nun auch in der Weboberfläche von Devolutions Server verfügbar, wo er nur die über Devolutions Gateway bereitgestellten Sitzungen zeigt.
Ein Permalink kann einen Auftragnehmer direkt zu den passenden Sitzungen in einer einfachen Kachelansicht führen, ohne den vollständigen Baum oder die umgebende Navigation anzuzeigen. Die vollständige Ansicht bleibt bei Bedarf verfügbar, und der Kompaktmodus kann als Standard festgelegt werden.
Server flexibel bereitstellen und private Netzwerke sicher erreichen
Devolutions 2026.3 erweitert die Bereitstellungsoptionen für selbst gehostetes Devolutions Server und gibt IT-Teams eine ausgehende Route zu Systemen, die außerhalb des öffentlichen Netzwerks bleiben. Nach der Verbindung können Administratoren außerdem Remote-PowerShell-Skripte über Devolutions Gateway ausführen, ohne direkten WinRM-Zugriff offenzulegen.
Devolutions Server mit PostgreSQL bereitstellen
PostgreSQL wird nun vollständig als Alternative zu Microsoft SQL Server für selbst gehostete Devolutions Server-Bereitstellungen unterstützt, einschließlich Bereitstellungen auf Linux- und ARM64-Hosts. Teams können eine Datenbankplattform nutzen, die sie bereits betreiben, und müssen keine separate SQL Server-Lizenz allein für Devolutions Server hinzufügen.
Private Netzwerke über Devolutions Agent und Gateway erreichen
Ein Devolutions Agent in einem privaten Netzwerk kann nun ausgehend eine Verbindung zu Devolutions Gateway herstellen und eine Route zu privaten Zielen erzeugen. Administratoren erhalten eine genehmigte Route in die Umgebung, ohne die Ziele öffentlich offenzulegen, einen eingehenden Firewall-Port zu öffnen oder ein Site-to-Site-VPN zu konfigurieren.
Verbundene Agents erscheinen im Administrationsbereich und können widerrufen werden, wenn die Route nicht mehr benötigt wird. Diese Funktion stellt einen serverseitigen Tunnel zu Zielhosts bereit; sie ist kein Client-VPN.
Remote-PowerShell-Skripte über Gateway ausführen
RDM unter Windows und die Weboberfläche von Devolutions Server können nun Skripte über Gateway aus einem interaktiven Remote-PowerShell-Terminal ausführen. Das Skript läuft auf dem Ziel, während PAM-Anmeldedaten bei der Sitzung bleiben. Administratoren können Probleme untersuchen und lösen, ohne direkten WinRM-Zugriff auf das Ziel zu öffnen.
Die erste Version unterstützt nur Remote-PowerShell-Terminal-Einträge. Sie führt keine unbeaufsichtigten Skripte und keine Skripte aus anderen Eintragstypen aus.
Automatisierung und erhöhte Softwareupdates standardisieren
Wenn ein Skript ein Problem löst, hilft die Überführung in einen Workflow der nächsten Person, es zu verstehen, zu pflegen und in der richtigen Umgebung auszuführen. Devolutions 2026.3 verbessert die Workflow-Erstellung und die PowerShell-Versionskontrolle, während eine neue UniGetUI-Integration ähnliche richtlinienbasierte Steuerung auf erhöhte Softwareupdates anwendet.
PowerShell Universal-Workflows leichter wartbar machen
Neue Verbesserungen bei der Workflow-Erstellung in Devolutions PowerShell Universal erleichtern es, eine erfolgreiche Supportaufgabe in einen Prozess zu verwandeln, den eine andere Person pflegen kann. Autoren können nun eine Aktivität über eine Schaltfläche hinzufügen, Workflow-Änderungen neu laden, verhindern, dass auf Rückmeldung wartende Aufträge ablaufen, und Eingabetypen jenseits von reinem Text verwenden.
Zusammen verringern diese Verbesserungen Reibung bei der Workflow-Erstellung und machen Workflows leichter verständlich, testbar und im Laufe der Zeit aktualisierbar.
Aufträge mit einer erforderlichen PowerShell-Version ausführen
Ein PowerShell Universal-Auftrag kann nun eine bestimmte PowerShell-Version verlangen, und mehrere Versionen können auf demselben Host koexistieren. Das hilft, einen Workflow auf der Version zu halten, für die er entworfen und getestet wurde. Die Konsole zeigt, welche Version ausgeführt wurde, sodass Versionsabweichungen leichter erkennbar sind.
Remote-Umgebungen können die angegebene Version über Devolutions Agent nutzen, und die Version wird zwischen Aufträgen zwischengespeichert.
Genehmigte UniGetUI-Updates über Devolutions Agent installieren
Unter Windows kann UniGetUI nun eine genehmigte Installation oder ein Upgrade an Devolutions Agent übergeben. Der Agent prüft die Anfrage gegen die Richtlinie und führt sie mit Erhöhung aus, sodass Benutzer genehmigte Software ohne dauerhafte lokale Administratorrechte oder eine User Account Control (UAC)-Eingabeaufforderung erhalten.
Administratoren behalten die Kontrolle über die zulässigen Pakete, Quellen, Vorgänge und Versionen und können riskante Optionen blockieren. Der Broker muss in UniGetUI und in Devolutions Agent aktiviert sein. Ist der Agent nicht verfügbar, schlägt das Update fehl, statt auf eine UAC-Eingabeaufforderung zurückzufallen.
Devolutions 2026.3 herunterladen
Devolutions 2026.3 rückt Zugriffskontrolle, Remote-Betrieb und Automatisierung näher zusammen, damit IT-Teams mehr Arbeit in den bereits genutzten Werkzeugen erledigen können und dabei Sicherheit und Aufsicht behalten.
Laden Sie die neueste Version herunter, um die aktualisierten Oberflächen, granularen Administratorrollen, PAM-Verbesserungen, den sicheren Zugang zu privaten Netzwerken und zuverlässigere Automatisierung auf der Devolutions Plattform zu erkunden. Prüfen Sie die produktspezifischen Versionshinweise zu Verfügbarkeit, Anforderungen und Upgrade-Hinweisen.