








 Marc Beausejour
Devolutions 2026.3 aide les équipes des TI à mener un travail contrôlé avec moins d’interruptions et moins de passages d’un outil à l’autre. Cette version facilite l’octroi d’un accès précisément délimité, le maintien du travail privilégié, l’accès aux systèmes sur des réseaux privés, et la transformation des correctifs réussis en flux de travail reproductibles.
Travaillez plus vite dans des interfaces plus claires et plus accessibles
La version 2026.3 met à jour l’interface d’utilisateur de Devolutions Remote Desktop Manager (RDM) et de Devolutions Password Manager. RDM pour Windows termine sa refonte d’interface Avalonia, démarre plus rapidement et s’installe dans un programme plus léger. Le ruban et le menu principal partagent désormais un design plus cohérent, et une barre d’outils plus simple est utilisée par défaut.
Pour les équipes qui gèrent de grands coffres, les colonnes triables et les badges d’état rendent les longues arborescences plus faciles à parcourir, tandis que les sélections restent intactes lors du changement de coffre. Les sessions s’affichent de façon native, et les aperçus du tableau de bord montrent les notes, documents et scripts sans obliger les utilisateurs à ouvrir chaque entrée. Une meilleure mise à l’échelle haute définition, le contraste élevé, la navigation au clavier et la prise en charge des lecteurs d’écran rendent aussi RDM plus facile à utiliser sur un plus grand nombre de postes et pour un plus large éventail de besoins d’accessibilité.
Password Manager reçoit une interface plus épurée et plus moderne, avec des écrans, une navigation et des contrôles actualisés qui simplifient la gestion quotidienne des mots de passe.
Contrôlez l’accès aux coffres et faites avancer le travail PAM
Avant une fenêtre de maintenance planifiée, un administrateur TI doit confirmer qui peut accéder aux systèmes concernés et rassembler les identifiants que l’équipe utilisera. Le travail peut porter sur plusieurs entrées ou durer plus longtemps que prévu. Un compte juste-à-temps (JAT) peut aussi devoir rester disponible après la restitution, parce qu’il possède une boîte de courriel ou une licence.
En 2026.3, des rôles de coffre plus granulaires, des réservations cohérentes de dossiers et d’entrées multiples, les prolongations de réservation et les comptes JAT réutilisables aident les équipes à garder un accès privilégié temporaire pratique et maîtrisé.
Attribuez des rôles d’administrateur granulaires dans Devolutions Server et Cloud
Le rôle d’administrateur dans Devolutions Server et Devolutions Cloud n’est plus tout ou rien. L’administration est maintenant divisée en rôles distincts, de sorte que les personnes reçoivent uniquement l’accès aux parties du travail qu’elles accomplissent, plutôt qu’un accès à tout d’un coup.
Par exemple, un Workspace Administrator peut administrer l’espace de travail sans obtenir l’accès à ses coffres ni à leur contenu. L’accès aux coffres doit être accordé explicitement, ce qui donne aux équipes une façon plus claire d’appliquer le principe du moindre privilège et de passer en revue l’accès de chacun, y compris celui d’un administrateur.
Les administrateurs existants ne perdent pas leur accès pendant la mise à niveau. Server leur attribue le rôle Workspace Owner, tandis que Cloud leur donne le rôle Vault Owner sur chaque coffre. Les équipes peuvent ensuite retirer les accès qui ne sont plus nécessaires sans risquer un verrouillage inattendu pendant la mise à niveau. Un nouvel administrateur Cloud ne voit que le menu Administration jusqu’à ce qu’un rôle de coffre lui soit attribué. Dans Server, la vue des rôles indique si chaque rôle a été attribué directement ou par l’intermédiaire d’un groupe.
Conservez les connexions et les identifiants PAM dans un seul coffre
Les connexions, les entrées standard et les identifiants PAM peuvent maintenant cohabiter dans un coffre partagé. Les administrateurs peuvent démarrer une session ou récupérer un compte privilégié sans passer d’un coffre à l’autre, tandis que le reste de l’équipe a un seul endroit pour trouver les ressources liées à son travail.
Comme les identifiants privilégiés exigent un coffre à haute sécurité, l’accès hors connexion n’est pas disponible. Seuls les utilisateurs qui ont la permission appropriée peuvent créer des comptes PAM, et le coffre ne peut pas revenir à la sécurité standard tant que ces comptes n’ont pas été déplacés ou supprimés.
Prolongez les réservations PAM actives
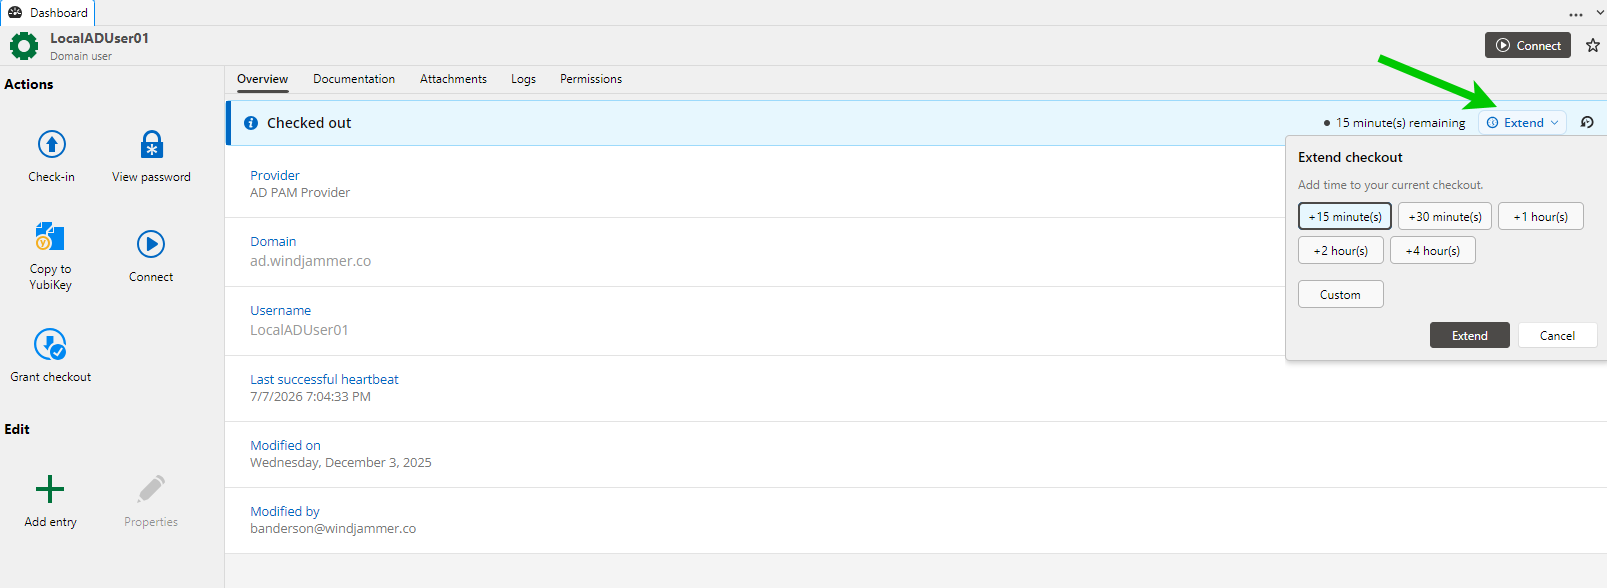
Les réservations PAM actives peuvent maintenant être prolongées sans restituer l’identifiant et tout recommencer. Si un changement dépasse la fenêtre initiale, l’utilisateur peut continuer à travailler au lieu d’interrompre la tâche à mi-chemin.
Les prolongations sont désactivées par défaut. Les organisations peuvent exiger une approbation et limiter le temps supplémentaire accordé, ce qui permet de terminer le travail sans transformer un accès temporaire en accès ouvert.
Réutilisez les comptes JAT après la restitution
Les comptes JAT existants peuvent maintenant être activés à la réservation et désactivés à la restitution, au lieu d’être créés et supprimés à chaque utilisation. Si un compte possède une boîte de courriel, une licence ou une autre ressource, tout reste lié à la même identité une fois le travail terminé.
Dans Devolutions Server et Devolutions Cloud, le compte est prêt pour la prochaine réservation approuvée, sans forcer l’équipe à reconstruire son accès ou son historique depuis le début.
Gérez les utilisateurs, les politiques et l’accès des sous-traitants plus efficacement
La mise en place d’un sous-traitant peut impliquer l’envoi d’une invitation, la vérification des licences et des groupes, le contrôle des paramètres Cloud, l’application des règles de mot de passe et la fourniture d’un chemin direct vers les bonnes sessions. Devolutions 2026.3 ramène davantage de ce travail administratif dans RDM, renforce les politiques de mots de passe interdits et offre aux sous-traitants une vue de session plus simple dans Devolutions Server.
Gérez les utilisateurs Devolutions Cloud depuis RDM
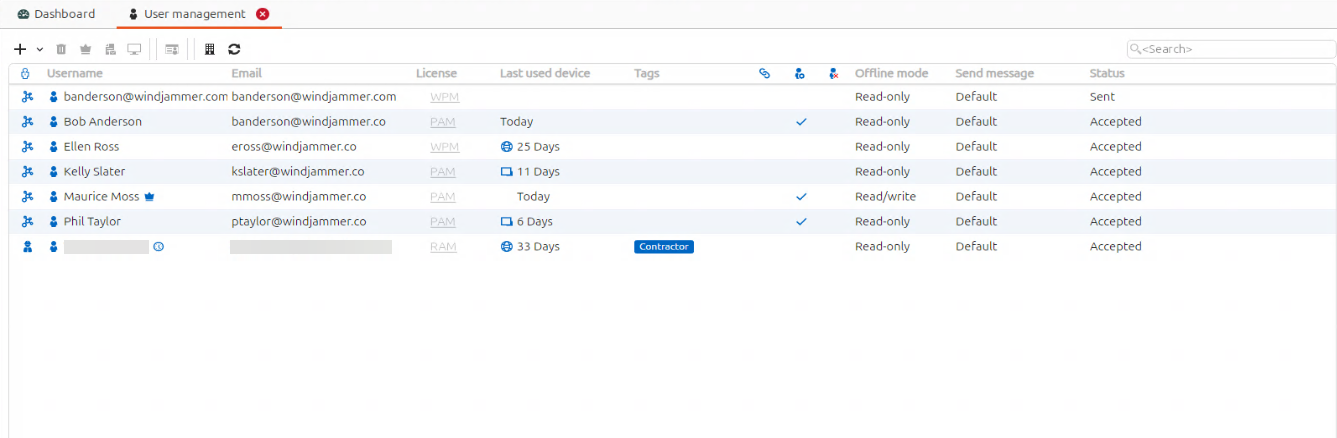
RDM sur Windows, macOS et Linux peut maintenant gérer l’administration des utilisateurs Devolutions Cloud. Les administrateurs peuvent configurer l’accès d’un sous-traitant, envoyer l’invitation et consulter les détails de licence, de groupe, d’appareil et d’activité sans passer par un navigateur.
Gérez les paramètres système Devolutions Cloud depuis RDM
Les paramètres système Devolutions Cloud pris en charge peuvent maintenant être gérés dans RDM sur Windows, macOS et Linux. Si l’intégration ou l’administration quotidienne révèle un paramètre à ajuster, l’administrateur peut le mettre à jour sans quitter RDM pour l’interface Web.
Utilisez des réservations cohérentes de dossiers et d’entrées multiples
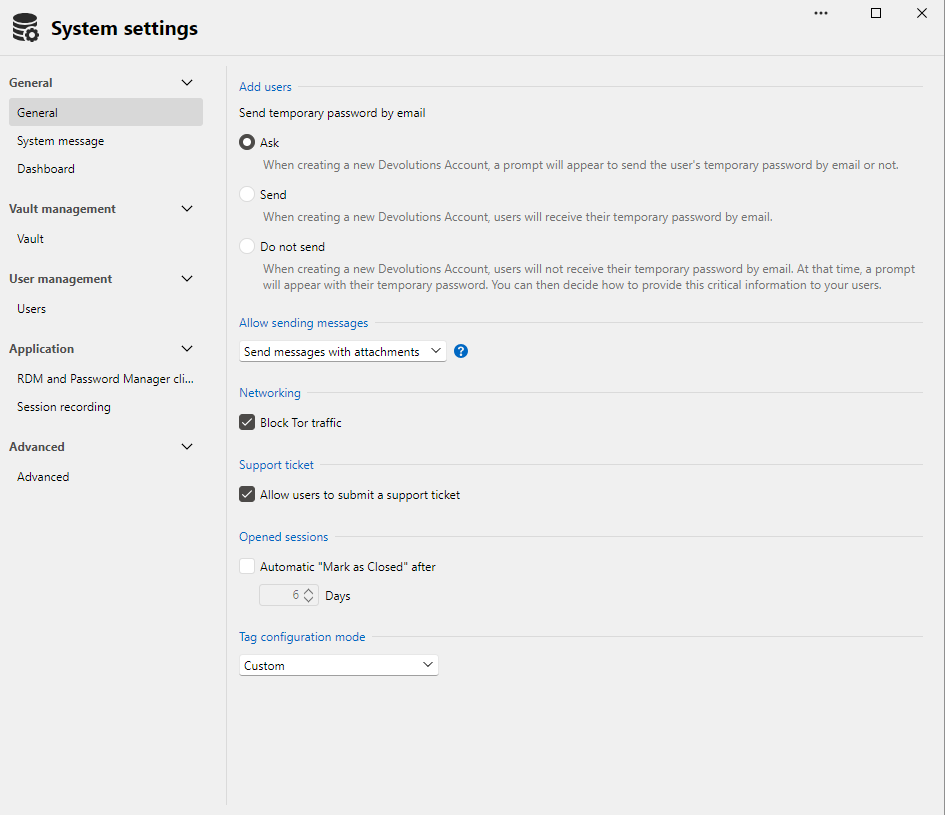
La réservation de dossiers et d’entrées multiples est arrivée en 2026.2. En 2026.3, l’expérience est cohérente sur les plateformes, les espaces de travail et les clients pris en charge. Les administrateurs peuvent réserver un dossier ou plusieurs entrées liées de la même façon et recevoir des détails clairs si une partie de la demande échoue.
Créez plusieurs listes de mots de passe interdits
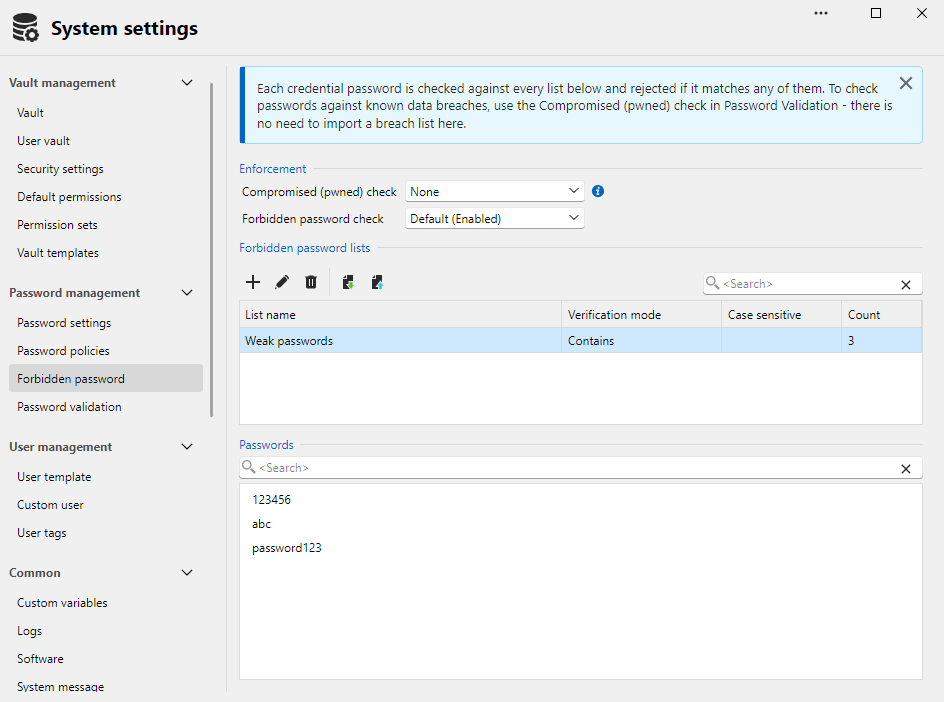
Les administrateurs peuvent maintenant créer plusieurs listes de mots de passe interdits, chacune avec ses propres critères de correspondance, comme une correspondance exacte ou partielle. Par exemple, une organisation peut :
- Bloquer son nom n’importe où dans un mot de passe
- Rejeter un mot de passe faible ou compromis connu lorsqu’il correspond exactement
- Bloquer des motifs prévisibles, comme une saison suivie d’une année
Une seule politique peut traiter plusieurs types de risque lié aux mots de passe à la fois, plutôt que de forcer les administrateurs à tout faire tenir dans une seule règle. Les listes s’appliquent à l’espace de travail et aux clients Password Manager pris en charge, ce qui assure une application cohérente sans que les équipes aient à traiter les utilisateurs un par un.
Offrez aux sous-traitants une vue simplifiée des sessions Gateway
Le mode compact pour les sessions Gateway était déjà disponible dans Devolutions Cloud. Il l’est maintenant aussi dans l’interface Web de Devolutions Server, où il n’affiche que les sessions livrées par Devolutions Gateway.
Un permalien peut amener un sous-traitant directement vers les sessions appropriées dans une vue en tuiles simple, sans afficher l’arborescence complète ni la navigation environnante. La vue complète reste disponible au besoin, et le mode compact peut être défini par défaut.
Déployez Server avec plus de souplesse et atteignez les réseaux privés en toute sécurité
Devolutions 2026.3 élargit les options de déploiement de Devolutions Server autohébergé et offre aux équipes des TI une voie sortante vers des systèmes qui restent hors du réseau public. Une fois connectés, les administrateurs peuvent aussi exécuter des scripts PowerShell distants par Devolutions Gateway, sans exposer un accès WinRM direct.
Déployez Devolutions Server avec PostgreSQL
PostgreSQL est maintenant entièrement pris en charge comme solution de rechange à Microsoft SQL Server pour les déploiements autohébergés de Devolutions Server, y compris sur des hôtes Linux et ARM64. Les équipes peuvent utiliser une plateforme de base de données qu’elles exploitent déjà et éviter d’ajouter une licence SQL Server distincte uniquement pour Devolutions Server.
Atteignez les réseaux privés par Devolutions Agent et Gateway
Un Devolutions Agent à l’intérieur d’un réseau privé peut maintenant se connecter en sortie vers Devolutions Gateway et créer une route vers des cibles privées. Les administrateurs obtiennent une route approuvée vers l’environnement sans exposer les cibles publiquement, ouvrir un port de pare-feu entrant ou configurer un VPN de site à site.
Les agents connectés apparaissent dans le panneau d’administration et peuvent être révoqués lorsque la route n’est plus nécessaire. Cette capacité fournit un tunnel côté serveur vers les hôtes cibles; ce n’est pas un VPN client.
Exécutez des scripts PowerShell distants par Gateway
RDM sur Windows et l’interface Web de Devolutions Server peuvent maintenant exécuter des scripts par Gateway depuis un terminal PowerShell distant interactif. Le script s’exécute sur la cible, tandis que les identifiants PAM restent avec la session. Les administrateurs peuvent enquêter et résoudre les problèmes sans ouvrir un accès WinRM direct vers la cible.
La première version prend en charge uniquement les entrées de terminal PowerShell distant. Elle n’exécute pas de scripts sans surveillance ni à partir d’autres types d’entrées.
Standardisez l’automatisation et les mises à jour logicielles élevées
Lorsqu’un script résout un problème, le transformer en flux de travail aide la personne suivante à le comprendre, à le maintenir et à l’exécuter dans le bon environnement. Devolutions 2026.3 améliore la création de flux de travail et le contrôle de version PowerShell, tandis qu’une nouvelle intégration UniGetUI applique un contrôle similaire fondé sur des politiques aux mises à jour logicielles élevées.
Rendez les flux de travail PowerShell Universal plus faciles à maintenir
De nouvelles améliorations de création de flux de travail dans Devolutions PowerShell Universal facilitent la transformation d’une tâche de soutien réussie en un processus qu’une autre personne peut maintenir. Les auteurs peuvent maintenant ajouter une activité à partir d’un bouton, recharger les changements de flux de travail, empêcher l’expiration des travaux en attente de rétroaction, et utiliser des types d’entrée au-delà du texte brut.
Ensemble, ces améliorations réduisent les frictions pendant la création des flux de travail et les rendent plus faciles à comprendre, à tester et à mettre à jour au fil du temps.
Exécutez des travaux avec une version PowerShell requise
Un travail PowerShell Universal peut maintenant exiger une version précise de PowerShell, et plusieurs versions peuvent coexister sur le même hôte. Cela aide à garder un flux de travail sur la version pour laquelle il a été conçu et testé. La console indique quelle version a été exécutée, ce qui facilite le repérage des écarts de version.
Les environnements distants peuvent utiliser la version précisée par Devolutions Agent, et la version est mise en cache entre les travaux.
Installez les mises à jour UniGetUI approuvées par Devolutions Agent
Sous Windows, UniGetUI peut maintenant transmettre une installation ou une mise à niveau approuvée à Devolutions Agent. L’Agent vérifie la demande par rapport à la politique et l’exécute avec élévation, ce qui permet aux utilisateurs de recevoir des logiciels approuvés sans droits d’administrateur local permanents ni invite du Contrôle de compte d’utilisateur (UAC).
Les administrateurs conservent le contrôle des paquets, sources, opérations et versions autorisés, et peuvent bloquer les options risquées. Le broker doit être activé dans UniGetUI et dans Devolutions Agent. Si l’Agent n’est pas disponible, la mise à jour échoue plutôt que de revenir à une invite UAC.
Téléchargez Devolutions 2026.3
Devolutions 2026.3 rapproche le contrôle d’accès, les opérations distantes et l’automatisation, afin que les équipes des TI puissent accomplir davantage de travail dans les outils qu’elles utilisent déjà, tout en préservant la sécurité et la surveillance.
Téléchargez la dernière version pour explorer les interfaces mises à jour, les rôles d’administration granulaires, les améliorations PAM, l’accès sécurisé aux réseaux privés et une automatisation plus fiable sur l’ensemble de la plateforme Devolutions. Consultez les notes de version propres à chaque produit pour la disponibilité, les exigences et les consignes de mise à niveau.